- Искусственный интеллект позволяет обнаруживать киберугрозы и физические преступления, а также реагировать на них с большей скоростью, точностью и учетом контекста.
- Злоумышленники также используют ИИ для мошенничества, создания дипфейков и автоматизации эксплуатации уязвимостей.
- Для защиты ИИ необходимо обеспечить безопасность данных, моделей и API, а также полную прозрачность в гибридных и мультиоблачных средах.
- Внедрение принципов безопасности на этапе проектирования и акцент на отказоустойчивость превращают ИИ в настоящее конкурентное преимущество.
Применение искусственного интеллекта в сфере безопасности стало одной из главных тем обсуждения в бизнесе, государственных администрациях и правоохранительных органах. Переход к облачным технологиям, гибридным средам и колоссальный рост объёма данных полностью изменили ситуацию, и злоумышленники используют это с невероятной скоростью.
В то же время, ИИ открывает огромные возможности: от обнаружения кибератак в режиме реального времени до прогнозирования физических преступлений в определенных районах и даже автоматизации рутинных задач в центрах управления безопасностью. Однако весь этот потенциал сопряжен с очень серьезными рисками, если сам ИИ, его данные и окружающие его интерфейсы не будут должным образом защищены.
Новая картина угроз и почему ИИ играет ключевую роль
Современная ситуация с киберугрозами гораздо сложнее и агрессивнее, чем всего несколько лет назад. Массовый переход к облачным и гибридным архитектурам привел к резкому увеличению уязвимостей: данные теперь распределены между локальными центрами обработки данных, различными облачными провайдерами и периферийными средами, что делает контроль крайне сложным.
Этот сдвиг совпадает с явной нехваткой специалистов по кибербезопасности . Только в Соединенных Штатах сотни тысяч вакансий остаются незаполненными, что приводит к перегрузке команд, у которых мало времени на углубленные исследования и которые вынуждены в спешке расставлять приоритеты.
В результате атаки стали более частыми и дорогостоящими . Согласно последним отчетам, средняя глобальная стоимость утечки данных превышает 4 миллиона долларов, при этом за три года наблюдается двузначный совокупный рост. При анализе влияния ИИ на эти инциденты разница поразительна: организации, которые не используют ИИ в своей стратегии безопасности, в среднем платят значительно больше за каждую утечку данных, чем те, которые его используют.
Компании, использующие средства защиты на основе искусственного интеллекта, могут сократить среднюю стоимость утечки данных на сотни тысяч долларов. Даже частичный или ограниченный контроль с помощью ИИ представляет собой значительное снижение затрат по сравнению с теми, кто не инвестировал в эту область.
В этом контексте ИИ — это не просто «дополнительный элемент»: он становится важнейшим стратегическим инструментом для мониторинга больших объемов информации в сфере безопасности, выявления аномального поведения и реагирования на инциденты до того, как они перерастут в серьезные проблемы.
Как киберпреступники используют ИИ
Обратная сторона медали заключается в том, что те же самые достижения в области ИИ, которые помогают защищаться от атак, быстро перенимаются и злоумышленниками . Возможность генерировать убедительный фейковый контент с низкими затратами меняет ландшафт мошенничества, дезинформации и даже личного вымогательства.
С одной стороны, продвинутые генераторы текста позволяют создавать тщательно продуманные фейковые новости, фишинговые электронные письма и сообщения, использующие методы социальной инженерии, адаптированные к контексту жертвы и написанные в стиле, имитирующем профессиональных журналистов или руководителей компаний. Речь идёт уже не об электронных письмах, изобилующих ошибками, а о весьма правдоподобных сообщениях.
С другой стороны, инструменты для создания дипфейков видео и аудио значительно усовершенствовались. С помощью специализированного программного обеспечения злоумышленники могут накладывать лица на реальные видео (дипфейки) или клонировать голоса (дипвойсы) с таким уровнем реализма, что легко обмануть любого, кто к этому не готов.
Показательный пример — телефонное мошенничество, основанное на клонировании голоса члена семьи . Получив аудиозаписи человека, преступники обучают модель, способную имитировать его тон, акцент и манеру речи. Затем они звонят родственнику, выдавая себя за этого человека, сфабриковывают чрезвычайную ситуацию и просят срочно перевести деньги. Узнав голос, жертва полностью теряет бдительность.
Помимо откровенного обмана, ИИ также используется для автоматизации обнаружения уязвимостей , совершенствования атак методом перебора учетных данных и написания вредоносного кода. Правоохранительные органы и такие организации, как ФБР, уже зафиксировали явный рост числа вторжений, связанных со злонамеренным использованием генеративного ИИ, и многие специалисты по кибербезопасности признают, что значительная часть роста числа атак обусловлена именно этими новыми инструментами.
Применение ИИ в кибербезопасности: от конечных устройств до облака
В ответ на возросший риск искусственный интеллект также трансформирует кибербезопасность на всех уровнях технологического стека . Компании интегрируют возможности машинного обучения в решения для защиты конечных устройств, межсетевые экраны, платформы SIEM и специализированные облачные инструменты.
На стороне пользователя решения для защиты конечных точек на основе искусственного интеллекта непрерывно анализируют поведение процессов, файлов и соединений. Вместо того чтобы полагаться исключительно на сигнатуры, они изучают, что является «нормальным» на каждом устройстве, и обнаруживают подозрительные отклонения, такие как внезапное выполнение неизвестных скриптов или массовое шифрование файлов, характерное для программ-вымогателей.
Межсетевые экраны нового поколения на основе искусственного интеллекта (NGFW с интеллектуальными возможностями) могут проверять зашифрованный трафик, обнаруживать аномальные закономерности и сопоставлять события на нескольких портах и протоколах. Это позволяет им блокировать связь с серверами управления и контроля или предотвращать попытки утечки данных, которые в противном случае остались бы незамеченными.
На глобальном уровне мониторинга платформы управления информацией и событиями безопасности (SIEM) и решения XDR ежедневно генерируют тысячи оповещений. Искусственный интеллект используется для определения приоритетов и группировки связанных событий, превращая этот поток необработанных данных в несколько важных инцидентов, действительно заслуживающих немедленного внимания.
Кроме того, в облачных средах развертываются специальные решения безопасности на основе ИИ , которые выявляют неправильные конфигурации, избыточные разрешения или необычные перемещения данных между регионами и сервисами. Их дополняют технологии обнаружения и реагирования на сетевые инциденты (NDR) на основе ИИ, которые отслеживают внутренний сетевой трафик на предмет поведения, типичного для злоумышленника, уже проникшего в систему.
Преимущества ИИ для команд безопасности
Перед командами, занимающимися кибербезопасностью, стоит двойная задача: управление огромным объемом данных и растущая техническая сложность . В этом контексте искусственный интеллект стал важнейшим союзником, позволяющим им добиваться большего с теми же ресурсами.
Одно из самых очевидных преимуществ — значительно более быстрое обнаружение угроз . Если раньше аналитику приходилось вручную просматривать события, то теперь алгоритмы изучают модели атак, привычки пользователей и типичное поведение системы. Это позволяет им выявлять критические инциденты за считанные секунды, даже если они проявляются в виде комбинации едва заметных сигналов, разбросанных по различным источникам данных.
Ещё один ключевой момент — снижение количества ложных срабатываний и ложных отрицаний . Благодаря распознаванию образов, обнаружению аномалий и методам непрерывного обучения, ИИ отфильтровывает «шум» нерелевантных оповещений и фокусируется на тех, которые действительно представляют угрозу. Это предотвращает переутомление команд, реагирующих на оповещения, которые в конечном итоге ни к чему не приводят.
Генеративный ИИ также меняет подход аналитиков к работе с информацией. Переводя технические данные на естественный язык , инструменты могут создавать понятные отчеты, которыми легко делиться с руководителями или другими отделами, объяснять, что представляет собой конкретная уязвимость, или подробно описывать рекомендуемые шаги по ее устранению.
Способность представлять информацию в понятной форме и направлять ответ позволяет начинающим аналитикам браться за более сложные задачи, не требуя с первого дня освоения языков запросов или продвинутых инструментов. На практике ИИ генерирует шаги по устранению проблем, конкретные предложения и дополнительный контекст, что ускоряет процесс обучения.
Наконец, ИИ обеспечивает более полное представление об окружающей среде, агрегируя и сопоставляя данные из журналов безопасности, сетевого трафика , облачной телеметрии и внешних источников информации об угрозах. Это помогает выявлять закономерности атак, которые в противном случае остались бы незамеченными при анализе данных из одной системы.
Аутентификация, пароли и поведенческий анализ
Помимо обнаружения вторжений, ИИ меняет способы защиты личных данных и управления доступом . Традиционные пароли по-прежнему существуют, но все чаще их комбинируют с моделями поведенческого анализа на основе ИИ и другими факторами.
Искусственный интеллект используется в адаптивных системах аутентификации , которые оценивают контекст каждого входа в систему: местоположение, устройство, время, история использования, скорость набора текста и другие факторы. Если что-то кажется необычным, система повышает уровень безопасности, запрашивая дополнительную информацию или блокируя сессию.
Параллельно с этим, решения для поведенческой аналитики могут выявлять попытки кражи личных данных или взлома учетных записей, изучая, как пользователи взаимодействуют с приложениями, к каким ресурсам они обращаются и как перемещаются по сети. Значительное изменение этих моделей поведения может указывать на использование украденных учетных данных.
Управление уязвимостями также опирается на ИИ, чтобы выйти за рамки типичных бесконечных списков недостатков. Модели анализируют, какие уязвимости с наибольшей вероятностью будут использованы злоумышленниками, основываясь на реальной активности злоумышленников, наличии общедоступных эксплойтов и уязвимости каждого ресурса, что помогает расставить приоритеты в усилиях по исправлению ошибок.
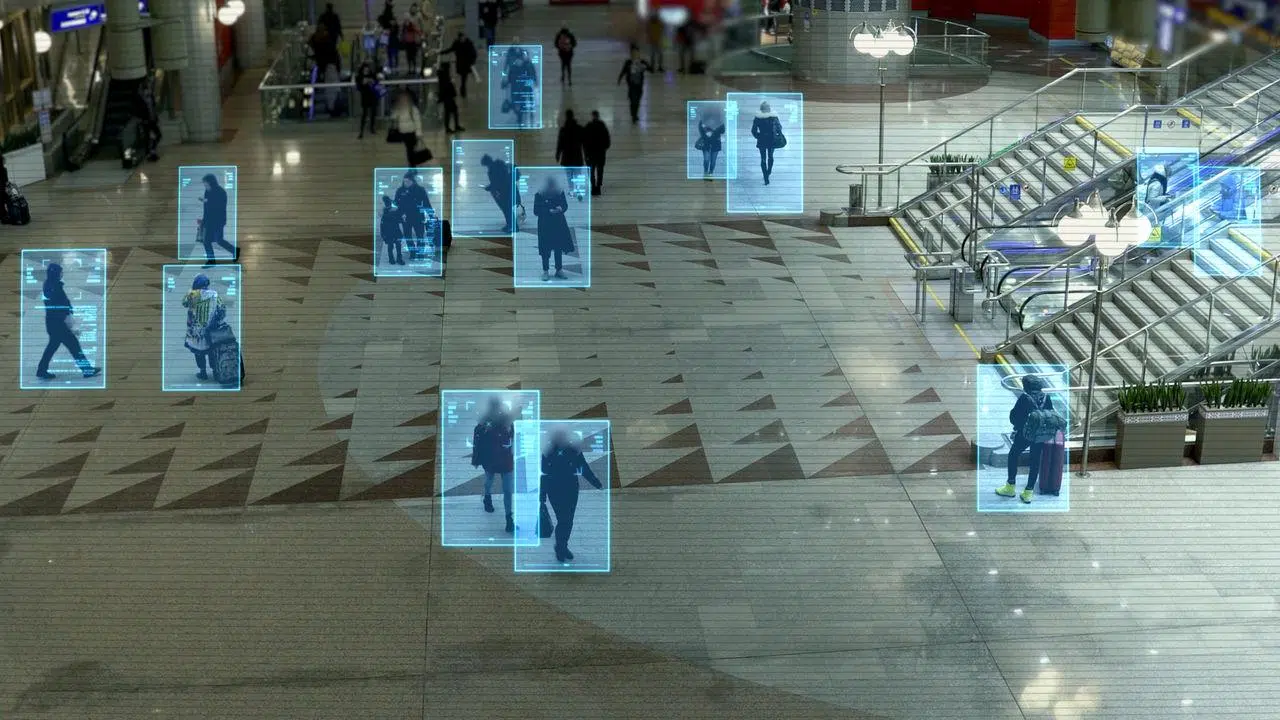
В физической среде наблюдение с помощью камер и датчиков дополняется моделями искусственного интеллекта, способными обнаруживать подозрительное поведение , идентифицировать номерные знаки, распознавать модели передвижения и оповещать о необычных скоплениях людей. Сочетая эту информацию с историческими данными и контекстом, можно активировать системы раннего предупреждения в районах с высоким уровнем преступности.
Предотвращение и прогнозирование преступлений в реальном мире
За пределами киберпространства ИИ также начинает играть важную роль в предотвращении преступности в городских условиях . Анализируя большие объемы исторических данных, власти могут выявлять закономерности, которые помогают им лучше планировать ресурсы.
Среди наиболее распространенных применений — анализ закономерностей преступности : какие виды преступлений сосредоточены в определенных районах, в какое время они наиболее часты или как они меняются со временем. Эта информация используется для корректировки патрулирования, улучшения освещения, установки дополнительных камер или разработки конкретных профилактических кампаний.
Искусственный интеллект также используется в системах раннего предупреждения , которые объединяют данные в реальном времени (с камер, датчиков, социальных сетей и даже погодных условий) для оценки вероятности возникновения определенных инцидентов. Хотя эти системы не являются абсолютно надежными, они могут помочь предвидеть сценарии риска.
В сфере расследований алгоритмы позволяют проводить цифровой криминалистический анализ больших объемов данных (отпечатков пальцев, ДНК, материалов дел, истории арестов) для выявления связей, которые было бы очень трудно увидеть с первого взгляда. Это позволяет следователям связывать, казалось бы, несвязанные дела или уточнять поиск подозреваемых.
Все эти меры должны постоянно балансироваться с уважением к частной жизни и правам человека . Риск предвзятости в обучающих данных реален: если модели используют уже предвзятые полицейские записи, они могут усилить существующую дискриминацию, «прогнозируя» новые преступления в конкретных сообществах, даже если основная проблема кроется в чем-то другом.
Риски и проблемы: безопасность данных, безопасность моделей и безопасность API.
Для того чтобы ИИ вызывал доверие, безопасность больше не может ограничиваться защитой серверов или сетей. Крайне важно защищать сам интеллект : данные, которые питают модели, архитектуры ИИ и интерфейсы, которые делают их доступными.
Качество моделей напрямую зависит от качества обучающих данных. Если эти данные искажены или предвзяты , ИИ будет принимать неверные решения. Яркий пример этому можно увидеть в моделях, используемых в процессах подбора персонала: если они обучаются на основе истории, систематически отдающей предпочтение определенным профилям, ИИ может усиливать предвзятость, основанную на поле, расе или происхождении, дискриминируя совершенно подходящих кандидатов.
На чисто техническом уровне языковые модели и другие продвинутые системы искусственного интеллекта сталкиваются с новыми категориями атак, такими как внедрение подсказок . Это включает в себя сокрытие вредоносных инструкций во входных данных для изменения поведения модели, обхода ограничений или принуждения её к возврату вредоносной информации.
Еще один серьезный риск — это утечка конфиденциальной информации . При неправильной настройке системы могут быть раскрыты конфиденциальные данные клиентов, коммерческие секреты или фрагменты самого обучающего набора данных, либо напрямую, либо с помощью таких методов, как определение принадлежности или извлечение модели.
API-интерфейсы, используемые для доступа, обучения или развертывания моделей ИИ, представляют собой критически важный элемент. Без надежной аутентификации, ограничения запросов и проверки входных данных они становятся легкой мишенью для атак методом перебора паролей, массового сбора данных или несанкционированного изменения параметров модели. Неслучайно большинство компаний в последние месяцы столкнулись с инцидентами безопасности, связанными с API.
Сложность гибридных сред и необходимость полной прозрачности.
Большинство организаций используют гибридные инфраструктуры для своих решений в области искусственного интеллекта , сочетающие в себе публичное облако, частное облако, локальные ресурсы и, все чаще, периферийные вычисления. Такая фрагментация затрудняет поддержание четкого представления о том, где находятся данные, как они перемещаются и кто имеет к ним доступ в любой момент времени.
Отсутствие прозрачности приводит к фрагментированному контролю и «слепым зонам» . Некоторые модели обучаются в одном облаке, совершенствуются в другом, а затем развертываются в разных странах, при этом данные перескакивают из одной среды в другую. Без надлежащей наблюдаемости легко могут возникнуть нарушения безопасности или несоблюдение нормативных требований, которые никто не сможет вовремя обнаружить.
Кроме того, в отличие от традиционного программного обеспечения, модели ИИ развиваются по мере использования . Они могут адаптировать свои параметры на основе новых обрабатываемых данных, что затрудняет обнаружение факта манипуляций или постепенного отклонения от ожидаемого поведения.
Поэтому крайне важно внедрить в вашей домашней лаборатории непрерывный мониторинг и расширенную аналитику, включая меры безопасности, для отслеживания производительности модели, ее реакции и принимаемых решений. Только таким образом вы сможете выявить необычные закономерности, незначительные сбои или попытки атак, которые остаются незамеченными в традиционных журналах.
Необходимость контроля распространяется также на сетевой и прикладной уровни. Технологии защиты веб-приложений и API в сочетании с возможностями глубокого анализа трафика позволяют обнаруживать подозрительные запросы, попытки извлечения данных или аномальное поведение по отношению к сервисам ИИ, блокируя их до того, как они поставят под угрозу конфиденциальную информацию.
Безопасность на этапе проектирования и устойчивость как конкурентное преимущество
Для того чтобы ИИ стал реальным двигателем бизнеса, а не постоянным источником беспокойства, безопасность должна быть интегрирована с самого первого дня . Недостаточно просто создать модель, запустить ее в производство, а затем поспешно вносить в нее исправления.
Зрелая стратегия предполагает проверку и защиту данных на всех этапах, применение строгих мер контроля доступа, разделение сред разработки, тестирования и производства, а также криптографическую подпись артефактов модели для обеспечения их целостности на протяжении всего жизненного цикла.
Также крайне важно разработать автоматизированные механизмы обнаружения и реагирования : когда модель ведет себя некорректно, когда API получает аномальный шаблон запроса или когда обнаруживается неожиданное изменение в наборе данных, система должна уметь быстро реагировать, изолировать компоненты и уведомлять соответствующие команды.
Устойчивость, понимаемая как способность ИИ противостоять атакам и восстанавливаться без потери функциональности , становится важнейшим фактором доверия для руководителей. Если организация знает, что ее модели безопасны, наблюдаемы и соответствуют требованиям, у нее будет гораздо больше свободы для инноваций и экспериментов с передовыми сценариями использования.
На практике многие компании сочетают специализированные услуги в области кибербезопасности с решениями для защиты приложений и управления трафиком , что позволяет применять стратегии многоуровневой защиты: расширенный анализ трафика, изоляция среды, снижение риска утечки данных, мониторинг моделей и интеллектуальная маршрутизация запросов на основе стоимости, соответствия требованиям и производительности.
Всё это не устраняет необходимость в человеческом контроле, но значительно сокращает количество ручных и повторяющихся задач. Искусственный интеллект обрабатывает оповещения, сопоставляет события и обобщает информацию, в то время как специалисты сосредотачиваются на понимании намерений злоумышленников, расследовании сложных инцидентов и разработке более надежных средств киберзащиты.
В конечном счете, использование ИИ в сфере безопасности требует принятия трех основных принципов: ИИ и безопасность должны развиваться вместе , защита ИИ включает в себя защиту данных, моделей и интерфейсов (а не только инфраструктуры), и устойчивость, обеспечиваемая хорошо защищенным ИИ, приводит к реальному конкурентному преимуществу перед теми, кто импровизирует по ходу дела.
Искусственный интеллект перестал быть маргинальным экспериментом и стал движущей силой цифровых инноваций практически во всех секторах. Его интеграция в системы безопасности — при одновременном обеспечении адекватной защиты — позволяет смягчать последствия нарушений, предвидеть угрозы, улучшать предотвращение преступлений и освобождать человеческие команды от большей части трудозатрат, при условии соблюдения тщательного баланса между эффективностью, этикой и уважением к правам человека.