- DDoS-атаки перегружают сетевые ресурсы, серверы и приложения, вызывая недоступность и серьезные экономические и репутационные потери.
- Существуют объемные атаки, атаки, основанные на истощении состояний, и атаки на приложения, каждая из которых нацелена на разные уровни инфраструктуры.
- Для эффективной защиты необходима отказоустойчивая архитектура, непрерывный мониторинг и решения для защиты от DDoS-атак в сети, облаке и на периферии вычислительных сред.
- Управляемые сервисы и специализированные команды оператора повышают эффективность обнаружения, смягчения последствий и обеспечения непрерывности бизнеса в условиях DDoS-атак.
Кибербезопасность, ориентированная на защиту сетей от DDoS-атак, стала критически важной для любой компании, представленной в интернете. Речь идёт уже не только о крупных корпорациях или критически важной инфраструктуре: любая организация, использующая онлайн-сервисы, может стать жертвой DDoS-атаки.
Эти атаки не только выводят из строя веб-сайт или приложение, но также могут привести к финансовым потерям, ущербу репутации, штрафам со стороны регулирующих органов и, во многих случаях, служить дымовой завесой для более серьезных вторжений. Понимание того, как работают атаки типа «отказ в обслуживании», какие типы существуют и какие конкретные меры можно предпринять для их смягчения, имеет важное значение для обеспечения непрерывности бизнеса.
Что такое атака типа «отказ в обслуживании» (DoS) и чем она отличается от DDoS-атаки?
Атака типа «отказ в обслуживании» (DoS) — это преднамеренное действие, при котором киберпреступник использует один компьютер или очень ограниченный набор ресурсов для перегрузки определенного сервиса, как правило, путем перенаправления большого объема трафика на определенный IP-адрес. Цель проста: истощить ресурсы сервера , чтобы он перестал отвечать на легитимные запросы.
Классическая форма DoS-атаки заключается в отправке огромного количества пакетов (блоков данных) на целевой IP-адрес, превышающего возможности сервера. Когда объем запросов превышает доступную память, процессор или пропускную способность, система больше не может обрабатывать легитимные соединения, и сервис становится непригодным для использования или работает крайне медленно.
Еще одна распространенная стратегия — сосредоточиться на пропускной способности . Вместо того чтобы пытаться исчерпать внутренние ресурсы сервера, злоумышленник стремится полностью заполнить пропускную способность канала связи. Даже если брандмауэр или фильтры блокируют вредоносный трафик, перегрузка сети уже произошла, и качество работы пользователя серьезно ухудшается.
Когда ту же самую концепцию умножают на сотни, тысячи или даже миллионы источников, мы переходим от DoS-атаки к распределенной атаке типа «отказ в обслуживании» (DDoS) , которую гораздо сложнее обнаружить и локализовать, поскольку вредоносный трафик, по-видимому, исходит от множества разных пользователей, разбросанных по всему миру.
Что такое DDoS-атака и как работают ботнеты?
DDoS-атака (распределенная атака типа «отказ в обслуживании») заключается в использовании множества скомпрометированных устройств для запуска скоординированной масштабной волны трафика против цели: веб-сервера, API, DNS, корпоративной VPN или, в целом, любой службы, доступной через Интернет.
Злоумышленник предварительно заражает компьютеры, серверы, устройства IoT, смартфоны и другое подключенное оборудование, превращая их в ботнеты или зомби-компьютеры . Эти устройства управляются удаленно с помощью вредоносного ПО, и в заранее определенный момент киберпреступник дает команду всей сети отправлять массированные запросы на целевой сервер, пока тот не будет перегружен.
На практике этот поток может проявляться как, казалось бы, обычные HTTP-запросы, DNS-запросы, UDP-пакеты или TCP-соединения . Поскольку трафик исходит от тысяч различных IP-адресов и может быть очень похож на трафик от легитимных пользователей, различить легитимную и вредоносную активность становится гораздо сложнее, и обнаружение превращается в настоящую проблему.
Кроме того, во многих случаях DDoS-атаки используются как отвлекающий маневр для сокрытия более серьезных вторжений . Пока ИТ-команда сосредоточена на восстановлении работы сервиса и регулировании трафика, злоумышленники могут попытаться использовать уязвимости, украсть данные или перемещаться по внутренней сети.
Следовательно, защита от DDoS-атак должна сочетать в себе предотвращение, раннее обнаружение и автоматическое смягчение последствий, а также грамотное планирование реагирования на инциденты, чтобы избежать ловушки, заключающейся в сосредоточении внимания исключительно на недоступности сервиса.
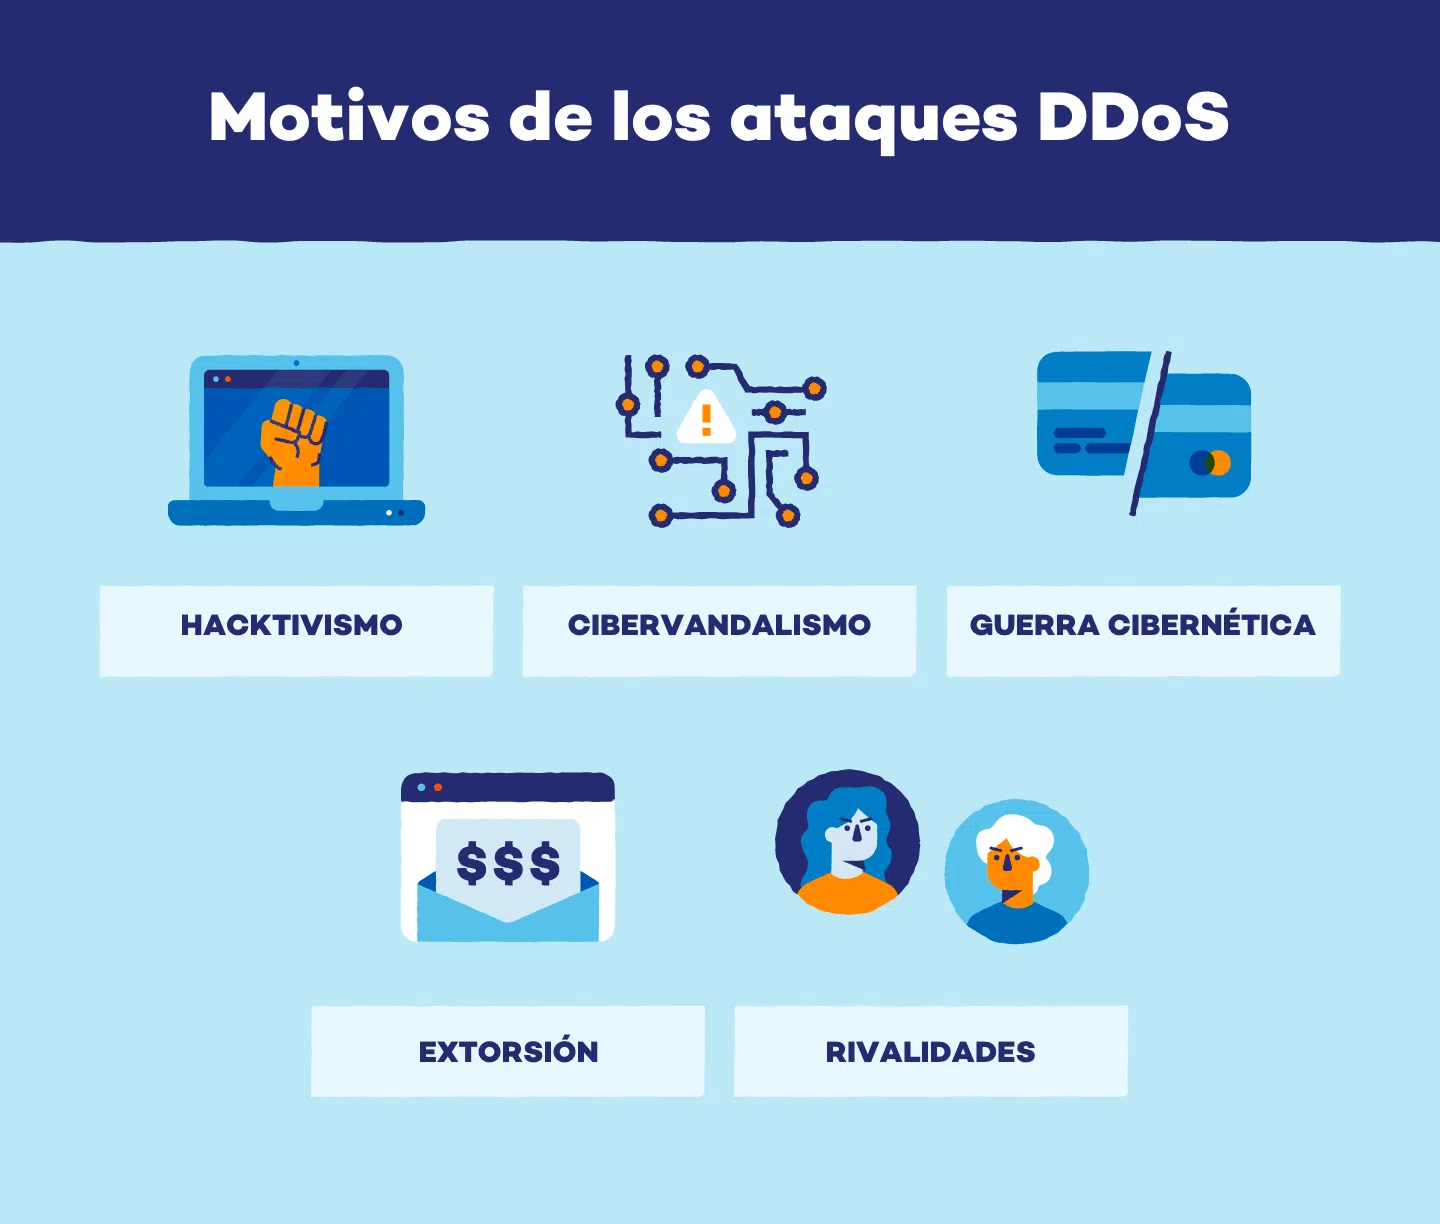
Общие мотивы DDoS-атак
Инциденты, приводящие к отказу в обслуживании, отнюдь не являются бессмысленными атаками; зачастую они вызваны экономическими, идеологическими, конкурентными или даже личными интересами . Понимание причин помогает оценить риск и лучше подготовить планы реагирования.
Одна из самых прямых мотиваций — финансовый шантаж . Злоумышленник запускает DDoS-атаку на компанию, парализуя её онлайн-сервисы, а затем требует оплаты (обычно в криптовалюте) в обмен на прекращение атаки. Для компаний, сильно зависящих от своего присутствия в интернете, каждый час простоя может привести к значительным убыткам, что усиливает давление на шантажиста.
Также распространены атаки, мотивированные «личной справедливостью» , которые происходят, когда отдельный человек или группа людей питают неприязнь к конкретной компании или организации. Это могут быть недовольные клиенты, бывшие сотрудники или лица, которые считают, что компания поступила несправедливо, и используют DDoS-атаки в качестве мести, чтобы нанести ущерб ее имиджу.
В сфере социальной справедливости или хактивизма определенные группы запускают DDoS-атаки в качестве формы цифрового протеста. Цель состоит в том, чтобы привлечь внимание к политической, социальной или экологической проблеме, парализовав веб-сайты правительств, СМИ, финансовых учреждений или компаний, связанных с проблемой, которую они хотят осудить.
На более критическом уровне возникает кибервойна или цифровая война , где DDoS-атаки используются в качестве инструментов в геополитических конфликтах. В этом случае целями обычно становятся объекты критической инфраструктуры: телекоммуникационные компании, энергетические компании, транспортные системы, медицинские учреждения, государственные администрации или финансовые организации, стремящиеся создать нестабильность или оказать давление на страну-соперника.
Также присутствует недобросовестная конкуренция : некоторые компании совершенно незаконным образом прибегают к DDoS-атакам на своих конкурентов, чтобы вывести из строя их интернет-магазины, сорвать ключевые рекламные акции или подорвать доверие к бренду, подвергшемуся атаке.
Наконец, существуют киберпреступники, мотивированные технической экспертизой и репутацией в подпольном сообществе . Они стремятся продемонстрировать свои навыки, поделиться логами успешных атак или даже использовать их в качестве портфолио, чтобы впоследствии получить работу в крупных компаниях в качестве специалистов по тестированию на проникновение или для проведения контролируемых стресс-тестов.
Реальное влияние DDoS-атак на бизнес
Последствия хорошо спланированной DDoS-атаки выходят далеко за рамки простого временного отключения. Они приводят к прямым финансовым потерям, сопутствующему ущербу для работы сети и долгосрочным последствиям для репутации и соблюдения нормативных требований.
С экономической точки зрения, недоступность или ухудшение качества услуги приводит к потере продаж (в электронной коммерции, онлайн-банкинге, SaaS и т. д.), увеличению количества возвратов или отмен заказов и перегрузке каналов обслуживания клиентов, которые переполнены жалобами и запросами из-за сбоя.
На операционном уровне DDoS-атака может блокировать критически важные внутренние приложения , нарушать работу инструментов для совместной работы, CRM, ERP или систем обработки заявок, что резко снижает производительность. Если атака продолжается, нередко она приводит к ошибкам в бизнес-процессах, потере текущих транзакционных данных или нарушению соглашений об уровне обслуживания (SLA) с клиентами.
Страдает и корпоративная репутация . Новости об успешной атаке быстро распространяются и могут привести к потере доверия со стороны клиентов, партнеров и инвесторов. Один серьезный инцидент может спровоцировать расследования со стороны регулирующих органов и поставить под сомнение уровень зрелости организации в области кибербезопасности.
В регулируемых секторах доступность услуг также является юридическим требованием . Такие нормативные акты, как GDPR, PCI-DSS, HIPAA, а в Испании — Национальная система безопасности (ENS), требуют обеспечения непрерывности предоставления определенных услуг и защиты персональных данных от длительных простоев. DDoS-атака, выводящая из строя критически важные системы, может повлечь за собой штрафы и обязательства по уведомлению властей.
Таким образом, защита от DDoS-атак не должна рассматриваться как необязательная роскошь, а как ключевой элемент общей стратегии управления рисками и обеспечения непрерывности бизнеса компании .
Основные типы DDoS-атак
DDoS-атаки значительно выросли в масштабах и сложности, и сегодня их обычно классифицируют на три основные категории: объемные, атаки на уровне состояния или ресурсов и атаки на уровне приложений . Каждый тип использует различные уязвимости в инфраструктуре.
При объемных атаках цель состоит в том, чтобы перегрузить доступную пропускную способность сети. Генерируется такой объем трафика в сторону жертвы, что пропускная способность глобальной сети (WAN) оказывается перегруженной, что делает другие сервисы недоступными. Целевой IP-адрес не обязательно должен быть связан с конкретным сервером; он просто должен быть маршрутизирован в интернете.
К числу наиболее известных примеров относятся UDP-флуды , когда рассылаются большие объемы UDP-пакетов без ожидаемого ответа, и атаки с использованием отражения/усиления DNS , при которых открытые DNS-серверы используются для усиления трафика в сторону жертвы. Даже если межсетевые экраны отбрасывают эти пакеты, если пропускная способность нисходящего канала перегружена, злоумышленник достигнет своей цели.
При атаках, направленных на истощение состояния или ресурсов , целью становится уже не столько пропускная способность, сколько вычислительные возможности устройств, отслеживающих состояние: межсетевых экранов, систем предотвращения вторжений (IPS), балансировщиков нагрузки или самих TCP-серверов. Эти устройства поддерживают таблицы состояния соединений, и каждая запись потребляет память и ресурсы.
Классический SYN-флуд рассылает шквал SYN-пакетов, которые открывают полуустановленные соединения, но никогда полностью их не завершают, заполняя таблицу до тех пор, пока она не сможет содержать больше записей. В то же время, TCP-флуд может использовать, казалось бы, легитимные TCP-соединения, но со скоростью, превышающей скорость их обработки брандмауэром, прерывая связь для служб за брандмауэром и даже влияя на соединение между локальной сетью и демилитаризованной зоной (LAN-DMZ).
Наконец, атаки на уровне приложений (уровень 7) направлены на исчерпание конкретных ресурсов определенной службы, таких как процессор, память или количество одновременных сессий на веб-сервере. Они, как правило, менее интенсивны, поскольку могут быть сгенерированы при относительно небольших объемах трафика и часто исходят с одной машины.
Типичными примерами являются Slowloris , который открывает множество HTTP-соединений с сервером и поддерживает их открытыми, отправляя неполные заголовки в течение длительного времени, RUDY , который отправляет запросы с очень длинными и медленными телами, или THC-SSL , который принудительно выполняет многочисленные пересогласования TLS/SSL для перегрузки процессора HTTPS-сервера.
Роль атак на управляющую плоскость и атак с перегрузкой соединений.
В современной сети крайне важно различать плоскость данных и плоскость управления . Первая отвечает за высокоскоростную пересылку пакетов, а вторая занимается маршрутизацией, управлением сессиями и принятием решений по протоколам. Плоскость управления, по сути, является «мозгом» сетевого устройства.
Атаки типа «затопление соединениями» специально разработаны для перегрузки плоскости управления и систем, управляющих соединениями. Злоумышленник пытается открыть огромное количество одновременных сессий к серверу или сетевому устройству (например, используя SYN-флуд или аналогичные варианты), не завершая их успешно.
Пока целевая система выделяет ресурсы на управление этими незавершенными соединениями, использование памяти и процессора истощается . В конечном итоге устройство перестает принимать новые легитимные запросы или просто выходит из строя. Это может повлиять на веб-серверы, маршрутизаторы, коммутаторы, межсетевые экраны и балансировщики нагрузки, поэтому рекомендуется провести подробный анализ сетевого оборудования.
Когда плоскость управления скомпрометирована таким образом, последствия не ограничиваются одной службой: это может привести к потере маршрутов, разрыву BGP-сессий, нарушению работы VPN-туннелей и, в целом, к нестабильности всей сетевой инфраструктуры. Поэтому защита этой плоскости управления является приоритетной задачей в любой серьезной стратегии защиты от DDoS-атак.
Рекомендации по защите и смягчению последствий DDoS-атак
Эффективная защита от атак типа «отказ в обслуживании» требует многоуровневого подхода , сочетающего превентивные меры, непрерывный мониторинг, специальные технологии и четкую стратегию реагирования на инциденты. Единого универсального решения не существует, но есть набор передовых методов, которые при эффективном сочетании значительно повышают устойчивость.
Первым шагом является разработка четко определенного плана реагирования на DDoS-атаки . В этом документе должны быть указаны роли и обязанности, внутренние и внешние каналы связи, процедуры эскалации технических и деловых вопросов, а также критерии привлечения поставщиков, операторов или органов власти в случае необходимости.
Рекомендуется регулярно проводить оценку рисков сетевой инфраструктуры и критически важных приложений. Это включает в себя анализ конфигураций, выявление точек отказа, проверку пропускной способности каналов связи, обновление и исправление систем для устранения известных уязвимостей, а также планирование на случай непредвиденных обстоятельств.
Многоуровневая безопасность объединяет межсетевые экраны, системы предотвращения вторжений (IPS), межсетевые экраны веб-приложений (WAF), списки контроля доступа (ACL), ограничение скорости и специализированные решения для защиты от DDoS-атак, как в локальной среде, так и в облаке. Каждый элемент защищает от определенного типа атаки или вектора, так что в случае отказа одного, другой может выступать в качестве резервного.
Непрерывный мониторинг сетевого трафика необходим для обнаружения аномалий в режиме реального времени. Инструменты анализа потоков и решения на основе машинного обучения позволяют определить, что представляет собой нормальный характер трафика, и запускать оповещения при обнаружении резких отклонений в объеме, размере пакетов, используемых протоколах или скорости соединений.
Сотрудничество с интернет-провайдерами (ISP) и специализированными поставщиками является еще одним ключевым элементом. Многие массовые атаки даже не могут быть эффективно предотвращены из сети клиента, поскольку каналы доступа уже перегружены. В таких случаях крайне важно, чтобы фильтрация и очистка трафика выполнялись как можно ближе к источнику атаки.
Методы снижения рисков: фильтрация, очистка и ограничение трафика.
Для защиты от DDoS-атак используются специальные методы, позволяющие отделить легитимный трафик от вредоносного с минимальным воздействием на пользовательский опыт. Ключевым моментом является быстрая и точная реакция, позволяющая избежать как сбоев системы, так и массового ложного срабатывания.
Во-первых, усовершенствованная система обнаружения основана на поведенческом и протокольном анализе. Отслеживаются поведенческие паттерны: размер пакетов, частота запросов, географическое распределение IP-адресов и необычное использование определенных портов или протоколов (TCP, UDP, ICMP). Системы на основе искусственного интеллекта и машинного обучения учатся различать легитимные всплески активности (например, маркетинговая кампания) и продолжающуюся атаку.
После выявления атаки применяются механизмы фильтрации и блокировки IP-адресов . Это может включать в себя внесение адресов или диапазонов, связанных с ботнетом, блокировку определенных стран, если это разрешено компанией, или отключение входящего трафика на основе определенных критериев репутации IP-адреса.
Перенаправление трафика в центры очистки — еще один распространенный метод. Весь трафик, предназначенный для жертвы, перенаправляется, как правило, от оператора, на специализированную инфраструктуру, которая анализирует его в режиме реального времени, отбрасывает вредоносный трафик и пересылает в компанию только чистый трафик по выделенным каналам или защищенным туннелям.
В крайних случаях могут использоваться методы «черной дыры» или «нулевой маршрутизации », при которых весь трафик (легитимный и вредоносный) перенаправляется на «черный маршрут», где он полностью отбрасывается. Этот радикальный вариант может быть полезен для защиты части сети при одновременной стабилизации остальной части, или в качестве крайней меры для предотвращения атаки, способной вывести из строя всю инфраструктуру.
Кроме того, ограничение скорости позволяет ограничить количество запросов или соединений, которые может совершить один IP-адрес, пользователь или сегмент сети в течение заданного периода времени. Это снижает возможности злоумышленника перегрузить сервис из одного источника и помогает сдерживать атаки типа «флуд соединений» или атаки уровня 7.
Архитектура, обеспечивающая балансировку нагрузки, резервирование и защиту от DDoS-атак.
Помимо конкретных методов, важно спроектировать инфраструктуру с отказоустойчивой архитектурой . Балансировка нагрузки распределяет трафик между несколькими серверами или местоположениями, предотвращая превращение одной системы в узкое место и затрудняя атаку, способную вывести из строя всю платформу одновременно.
Наличие резервных серверов и каналов связи позволяет обеспечить бесперебойную обработку легитимного трафика, если один из них затронут или нуждается в изоляции во время устранения последствий. Когда сервисы распределены по различным центрам обработки данных или облачным провайдерам, способность поглощать атаки и перенаправлять трафик значительно возрастает. Кроме того, целесообразно проводить анализ производительности сети.
В зависимости от размера и потребностей компании могут быть рассмотрены различные архитектуры защиты от DDoS-атак . Один из вариантов — развертывание решений защиты от собственной сети оператора (интернет-провайдера), которые будут очищать трафик перед его передачей по тому же договорному каналу связи. Другой вариант, очень распространенный, когда есть офисы в нескольких странах и разные интернет-провайдеры, — использование облачных решений, которые создают виртуальные каналы связи «точка-точка» для передачи чистого трафика.
Эти решения могут работать в режиме по запросу , активируясь при обнаружении атаки, или в режиме постоянной работы , непрерывно проверяя весь трафик. Режим постоянной работы обеспечивает практически мгновенное обнаружение и нейтрализацию, но за счет увеличения потребления ресурсов и затрат; режим по запросу снижает текущие затраты, но может привести к задержке в ответе на несколько секунд или минут.
В случае испанского государственного сектора и некоторых критически важных сфер обычно требуется сертификация этих решений в соответствии с Национальной схемой безопасности (ENS) , которая устанавливает строгие требования к эксплуатации, защите инфраструктуры и обеспечению непрерывности бизнеса, которые пересматриваются ежегодно.
Защита от DDoS-атак на основе граничных вычислений и управляемых сервисов.
В последние годы значительное распространение получили сервисы защиты от DDoS-атак, основанные на граничных вычислениях . Эти сервисы используют глобальные сети распределенных точек присутствия, которые выступают в качестве первой линии защиты, поглощая и смягчая атаки как можно ближе к их источнику.
Одним из главных преимуществ является масштабируемая система защиты : она может динамически увеличивать ресурсы, необходимые для борьбы с массированными атаками, без необходимости для компании инвестировать в собственное оборудование. Это особенно полезно против объемных атак, которые в противном случае перегрузили бы каналы доступа.
Эти провайдеры, как правило, обладают глобальной системой анализа угроз , собирая информацию от миллионов клиентов и событий в режиме реального времени. Это позволяет им выявлять новые схемы атак, блокировать новые ботнеты и обновлять свои системы обнаружения еще до того, как конкретный клиент пострадает.
Кроме того, благодаря распределенной инфраструктуре центров очистки , вредоносный трафик подавляется с меньшей задержкой, поскольку пакеты обрабатываются на узле, расположенном близко к точке их происхождения. Это минимизирует влияние на пользовательский опыт и уменьшает задержку, возникающую в процессе очистки.
С экономической точки зрения, защита от DDoS-атак на периферии сети обеспечивает лучшее соотношение затрат и выгод , поскольку организации используют преимущества масштаба без необходимости приобретения и обслуживания специализированного оборудования или наличия больших внутренних команд, занимающихся исключительно защитой от DDoS-атак.
В дополнение к этому подходу, услуги защиты от DDoS-атак, управляемые оператором, обеспечивают дополнительный уровень ценности. Телекоммуникационный оператор видит значительную часть интернет-трафика, что дает ему уникальную возможность обнаруживать атаки, прогнозировать новые кампании и внедрять меры по смягчению последствий непосредственно в своей сети.
Ценность человеческого фактора: экспертные группы, обучение и тренировки.
Хотя технологии играют важную роль, надежная защита от DDoS-атак также зависит от специализированного оборудования и хорошо подготовленного персонала . Многие операторы и поставщики услуг безопасности имеют операционные центры, которые круглосуточно отслеживают атаки, анализируют сигналы тревоги и корректируют контрмеры в режиме реального времени.
Наличие экспертов, специализирующихся на обнаружении и смягчении последствий DDoS-атак, имеет решающее значение, особенно в сложных случаях, когда используются несколько векторов атаки или тактика меняется в ходе инцидента. Такие команды могут адаптировать правила, уточнить фильтры и, самое главное, минимизировать воздействие на легитимный трафик.
Внутреннее обучение ИТ- специалистов и сотрудников службы безопасности также имеет ключевое значение. Наличие передовых инструментов недостаточно, если никто не знает, как их интерпретировать или принимать решения в условиях ограниченного времени. Обучение команд распознаванию ранних предупреждающих сигналов, быстрому эскалированию проблем и координации действий с внешними поставщиками сокращает среднее время реагирования.
Тренировки и контролируемые стресс-тесты (иногда с участием третьих лиц) позволяют на практике проверить планы реагирования, отказоустойчивость системы и узкие места. Учения «красной команды» и специализированные тесты на DDoS-атаки помогают выявить неправильные конфигурации или нереалистичные процессы, которые в противном случае стали бы очевидны только при реальной атаке.
Наконец, важно не забывать о необходимости повышения осведомленности во всей организации . Бизнес-подразделения, служба поддержки клиентов и отдел коммуникаций должны знать, что делать в случае масштабного сбоя: как информировать пользователей, какие сообщения передавать и как координировать действия для защиты имиджа компании.
Защита от DDoS-атак и общая кибербезопасность сети не могут быть решены с помощью одного инструмента или волшебной палочки, а скорее с помощью сочетания отказоустойчивых архитектур, передовых технических решений, операторов с глобальным обзором, специализированных управляемых услуг и квалифицированных команд . Только объединив все эти элементы, можно реально снизить риск DDoS-атаки, которая может поставить под угрозу непрерывность бизнеса и доверие клиентов.