- WebRTC принудительно шифрует аудио и видео с помощью DTLS и SRTP, но общая безопасность зависит от сигнализации, аутентификации и архитектуры приложения.
- Основные риски связаны с утечками IP-адресов, использованием не-TLS-сигнализации, неправильной настройкой TURN-серверов, слабым контролем доступа и устаревшими зависимостями.
- Для обеспечения безопасности требуется TLS в сигнализации, надежная аутентификация, защита STUN/TURN, шифрование данных в состоянии покоя, непрерывный мониторинг и периодические проверки.
- Контроль утечек WebRTC в браузерах, VPN и браузерах, защищенных от обнаружения, имеет решающее значение для сохранения конфиденциальности и предотвращения корреляции учетных записей в средах с несколькими учетными записями.
Общение в режиме реального времени стало ключевым компонентом любого современного бизнеса: видеозвонки, телемедицина, онлайн-обучение, удаленная поддержка и интерактивная потоковая передача стали частью повседневной жизни. В основе всего этого лежит WebRTC — технология, позволяющая передавать звук, видео и данные напрямую между браузерами и приложениями без установки каких-либо дополнительных устройств.
Однако удобство и мощные возможности WebRTC не означают, что можно расслабиться. Если система спроектирована и реализована ненадлежащим образом, она может раскрыть реальные IP-адреса, допустить несанкционированный доступ или утечку конфиденциальной информации , даже при использовании VPN, прокси или браузеров с защитой от обнаружения. Именно поэтому средства контроля безопасности в WebRTC — это не дополнительная опция, а основной компонент любой серьезной архитектуры.
Что такое WebRTC и почему он считается безопасным по своей сути?
WebRTC (Web Real-Time Communication) — это набор открытых стандартов, API и протоколов , позволяющих осуществлять связь в режиме реального времени непосредственно из веб-браузера или мобильного приложения. С его помощью вы можете совершать видеозвонки, демонстрировать свой экран, отправлять файлы или общаться в чате без плагинов, специальных расширений или отдельных настольных программ.
Их философия ясна: по возможности используется одноранговая (P2P) связь . Это означает, что браузеры подключаются друг к другу напрямую, уменьшая задержку и потребление серверных ресурсов. Для этого используются такие протоколы, как SDP, ICE и STUN/TURN-серверы, помогающие обнаруживать пути подключения даже при наличии NAT и брандмауэров.
Одно из главных преимуществ WebRTC заключается в том, что безопасность заложена в сам стандарт . Современные браузеры требуют использования защищенных контекстов (HTTPS) для доступа к камере и микрофону, а безопасность браузера предотвращает передачу медиапотоков «в открытом виде», даже случайно.
На практике WebRTC стал основой для платформ удаленной работы, онлайн-образования, телемедицины, облачных игр, технической поддержки и SaaS-приложений со встроенным видео . Такие сервисы, как Google Meet, Jitsi, многие потоковые решения и многочисленные инструменты для внутренних видеоконференций, используют эту технологию в фоновом режиме.
В WebRTC встроены уровни шифрования и механизмы защиты.
Первым столпом мер безопасности WebRTC является обязательное шифрование передаваемых данных. В современных браузерах нет стандартного «незашифрованного» режима , поэтому все аудио- и видео передаются безопасно.
WebRTC опирается на несколько хорошо известных элементов в мире безопасности:
- DTLS (Datagram Transport Layer Security)Он обеспечивает безопасный обмен ключами по протоколу UDP, что-то вроде «TLS для дейтаграмм». Конечные точки согласовывают ключи, которые затем используются для защиты потока данных.
- SRTP (безопасный протокол передачи данных в реальном времени): использует ключи, согласованные в рамках DTLS, для шифрования и аутентификации аудио- и видеотрафика, гарантируя конфиденциальность и целостность.
- TLS на уровне API-интерфейсов сигнализации и управления, когда для согласования сессий используются HTTPS или WSS.
Благодаря такому сочетанию, злоумышленник, перехвативший пакеты, увидит только зашифрованные и бесполезные данные . Кроме того, механизмы обеспечения целостности предотвращают незаметное изменение потока данных.
В более требовательных областях, таких как здравоохранение или финансы, многие организации идут еще дальше и внедряют сквозное шифрование (E2EE) . В этой модели даже промежуточные серверы (например, медиасервер) не имеют доступа к расшифрованному содержимому: только устройства участников знают конечные ключи.
Ситуацию усугубляет то, что браузер выступает в роли хранителя локальных устройств. Прежде чем получить доступ к камере, микрофону или экрану, пользователь должен явно предоставить разрешение и может отозвать его в любое время через настройки. Ни один разработчик не сможет обойти это диалоговое окно.
Всё это делает WebRTC технологией, "безопасной по умолчанию" с точки зрения передачи данных . Проблема возникает, когда мы выходим за рамки протокола и анализируем, как в него интегрированы реальные приложения.
Специфические риски безопасности в реализациях WebRTC
Тот факт, что передача данных зашифрована, не означает, что вся система безупречна. Большинство проблем безопасности в WebRTC возникают на уровне реализации, инфраструктуры и логики приложений , а не в самом стандарте.
Вот наиболее распространенные риски, о которых следует помнить:
Утечки IP-адресов (утечки WebRTC)
Одним из наиболее деликатных вопросов является конфиденциальность IP-адресов. Процесс ICE в WebRTC пытается определить все возможные адреса устройств , чтобы найти оптимальный маршрут P2P, используя STUN-серверы, которые возвращают публичный IP-адрес, поэтому анализ сетевого трафика может помочь обнаружить утечки.
Всего несколькими строками кода JavaScript веб-сайт может создать RTCPeerConnection и получить доступ к этим «ICE-кандидатам». Если браузер недостаточно защищен или VPN плохо обрабатывает WebRTC, реальный IP-адрес пользователя может быть раскрыт даже за прокси-сервером, VPN или браузером, защищенным от обнаружения.
Эта проблема особенно серьезна для тех, кто управляет несколькими учетными записями, занимается арбитражем трафика или работает с изолированными профилями, которые не должны быть связаны . Одной утечки IP-адреса офиса может быть достаточно, чтобы платформа связала десятки теоретически отдельных учетных записей.
Кроме того, IPv6-адреса еще опаснее : они, как правило, уникальны для каждого устройства и сохраняются дольше, что облегчает идентификацию по отпечатку и долгосрочное отслеживание.
Небезопасные сигнальные каналы
WebRTC определяет способ передачи медиаданных, но не указывает протокол, используемый для сигнализации . Это остается на усмотрение разработчика, который обычно выбирает WebSockets, HTTP/REST, MQTT или другие варианты.
Если этот слой не защищен протоколом TLS (HTTPS или WSS) и надежной аутентификацией, злоумышленнику относительно легко перехватить или манипулировать процессом согласования сессии, что открывает возможности для:
- Перехват метаданных сессии и квалификация.
- Выдача себя за другое лицо или перехват сессии посредством атак типа «человек посередине».
- Перенаправление средств неавторизованным третьим лицам.
Неправильно настроенные STUN/TURN серверы
Инфраструктура ICE использует STUN/TURN-серверы для обеспечения связи. Если TURN-сервер не имеет надежной аутентификации или ограничений на использование , он может превратиться в «открытый ретранслятор», который любой может использовать для отправки трафика за счет вашей инфраструктуры.
Это создает не только риск для безопасности и злоупотреблений, но и проблему с затратами, а также раскрывает топологию вашей сети . Внедрение мер безопасности в корпоративных сетях снижает этот риск. Неправильная настройка TURN — одна из наиболее частых причин сбоев в системах WebRTC, развернутых в спешке.
Слабые механизмы контроля доступа на уровне приложений.
Даже если аудио- и видеофайлы зашифрованы, если любой может войти в комнату, просто зная URL-адрес , слабым звеном остается логика приложения; политики безопасности в многопользовательских средах помогают смягчить эту проблему. Без надежной аутентификации, контроля сеансов и управления ролями неавторизованные пользователи могут:
- Проникновение на частные встречи или платные вебинары.
- Доступ к уже хранящимся конфиденциальным записям.
- Трансляция нежелательного контента в помещениях, куда у них не должно быть разрешения.
Очень часто встречаются приложения, которые полагаются на предсказуемые или постоянные идентификаторы сессий, что облегчает атаки с перечислением и несанкционированный доступ.
Устаревшие зависимости и расширенная поверхность атаки
Типичная реализация WebRTC включает в себя не только браузер. Она содержит сигнальные серверы, сторонние библиотеки, SDK, операционные системы и часто медиасерверы, расширяющие её функциональность. Если какой-либо из этих компонентов не будет обновлён, это станет уязвимостью. Мониторинг сбоев в работе библиотек имеет решающее значение.
На практике многие случаи эксплуатации уязвимостей происходят просто потому, что браузеры, библиотеки WebRTC, системы или зависимости бэкэнда не обновляются с разумной частотой.
Роль безопасности на уровне приложений и инфраструктуры.
Хотя WebRTC отлично справляется с шифрованием медиаконтента, он не определяет, кто имеет к нему доступ, что может делать каждый пользователь или как данные будут управляться в долгосрочной перспективе . Все это ложится на плечи приложения и его архитектуры.
Укрепить сигнальный канал
Первый шаг — рассматривать передачу сигналов как конфиденциальный канал. Всегда следует использовать HTTPS или WSS , правильно управляемые сертификаты, политики, такие как HSTS, и отключать небезопасные протоколы или устаревшее шифрование.
Помимо шифрования, надежная аутентификация в сигнальной передаче является ключевым фактором предотвращения подмены сеансов, кражи токенов или манипулирования управляющими сообщениями.
Управление идентификацией, правами доступа и сроком действия.
Чтобы предотвратить злоупотребление сессией, крайне важно связать действия WebRTC с надежной аутентификацией и внедрить меры безопасности на этапе разработки программного обеспечения . К числу распространенных передовых методов относятся:
- Использование подписанные токены (например, JWT) с коротким сроком действия Публиковать или воспроизводить потоковые трансляции.
- Интеграция с OAuth 2.0, корпоративный SSO или корпоративные системы идентификации. в профессиональной среде.
- Осуществлять 2FA или MFA для доступа к критически важным зонам, таким как административные помещения или помещения повышенного риска.
- Модели управление доступом на основе ролей (RBAC) различать зрителей, выступающих, модераторов, врачей, учителей и т. д.
Не менее важно грамотно управлять истечением срока действия сессий : постоянные токены, URL-адреса без срока действия или многократно используемые идентификаторы чреваты проблемами.
Защита TURN-сервера и бэкэнда
Серверы TURN и другие компоненты бэкэнда следует рассматривать как критически важную инфраструктуру; выбор надежного хостинга и управление динамическими учетными данными имеют важное значение для защиты. К числу разумных минимальных мер относятся:
- Использование динамических и временных учетных данных в TURN, что позволяет избежать статических имен пользователей/паролей.
- Использование белых списков IP-адресов или сегментации сети для ограничения доступа к серверу.
- Ограничение скорости и квоты на пропускную способность для пресечения злоупотреблений и смягчения последствий DDoS-атак.
- Непрерывный мониторинг журналов TURN, сигнальных серверов и медиасерверов в поисках аномальных закономерностей.
В более совершенных архитектурах применяется подход «нулевого доверия» : ничто и никто не считается заслуживающим доверия просто потому, что находится «внутри», а каждый запрос проверяется, регистрируется и ограничивается в соответствии с принципом минимальных привилегий.
Соблюдение нормативных требований, аудит и обработка данных.
Когда речь идет о персональных данных (а это всегда так в видеозвонках, телемедицине или онлайн-обучении), юридический аспект так же важен, как и чисто технический . Такие нормативные акты, как GDPR в Европе или HIPAA в США, устанавливают очень специфические требования.
Приложение WebRTC, ориентированное на регулируемые секторы, должно интегрировать, как минимум, анализ логов .
- Проверяемые записи Количество сессий: кто подключился, откуда и как долго.
- Управление согласием Четко и документально подтверждено наличие информации о записи, обработке данных и последующем использовании.
- Шифрование в состоянии покоя для записей, метаданных и общих файлов.
- Политика хранения и автоматического удаления соответствует установленным законом срокам и потребностям бизнеса.
Основные рекомендации по обеспечению безопасности платформы на основе WebRTC.
Разработка надежного решения WebRTC включает в себя нечто большее, чем просто «включение шифрования», которое уже предусмотрено. Безопасность должна учитываться с самого начала проектирования архитектуры и поддерживаться на протяжении всего жизненного цикла продукта.
1. Всегда защищайте передачу сигналов с помощью TLS и правильно настраивайте сертификаты.
Согласование сеансов и обмен предложениями/ответами SDP всегда должны осуществляться по протоколу HTTPS или WSS . Использование обычного HTTP, даже «временно» или в тестовых средах, открывает двери для атак, которые затем могут распространиться на производственную среду.
Помимо использования TLS, крайне важно обеспечить безопасное управление закрытыми ключами и сертификатами , автоматизировать их обновление и избегать небезопасных конфигураций, таких как устаревшие наборы средств шифрования.
2. Внедрить надежную аутентификацию и контроль доступа.
Каждое конфиденциальное действие (присоединение к комнате, публикация трансляции, загрузка записи) должно быть защищено. Кратковременные токены, многофакторная аутентификация (MFA) там, где это необходимо, и четко определенные роли являются частью минимальных требований.
В критически важных приложениях может быть полезно проверять каждое подключение или попытку публикации на бэкэнде с помощью таких систем, как веб-хуки: медиасервер запрашивает информацию у вашего бэкэнда, который определяет, может ли пользователь действительно сделать то, что он запрашивает (например, есть ли у него активная подписка или он является назначенным докладчиком).
3. Тщательно настройте STUN и TURN.
Подключение к сети — один из важнейших аспектов. Крайне важно любой ценой избегать «открытых» TURN-серверов. В идеале следует использовать временные учетные данные, по возможности ограничивать доступ по IP-адресу и осуществлять непрерывный мониторинг использования для выявления злоупотреблений или аномалий.
Если вы используете VPN или прокси-сервер и обеспокоены конфиденциальностью, также рекомендуется протестировать работу разрешения ICE в разных браузерах и настроить параметры как клиента, так и сервера, чтобы свести утечки к минимуму.
Кажется, это элементарно, но часто этим пренебрегают. Движки WebRTC в браузерах постоянно получают обновления безопасности , как и операционные системы, медиасерверы и сторонние библиотеки.
В профессиональной среде целесообразно, по возможности, внедрить плановые процедуры обновления, регрессионное тестирование и автоматизацию , чтобы известные уязвимости не накапливались в течение нескольких месяцев.
5. Зашифруйте записи и сохраненные данные.
Во время разговора передача данных осуществляется в шифрованном виде. Но как только начинается запись или сохранение данных, вступает в действие шифрование в состоянии покоя . Крайне важно использовать зашифрованные диски, ключи, управляемые HSM или службами KMS, и очень строгий контроль доступа к этим записям.
Кроме того, целесообразно установить четкие сроки хранения и автоматизированные процессы для безопасного удаления контента, который больше не нужен или хранение которого не оправдано с юридической точки зрения.
6. Мониторинг, выявление аномалий и аудит.
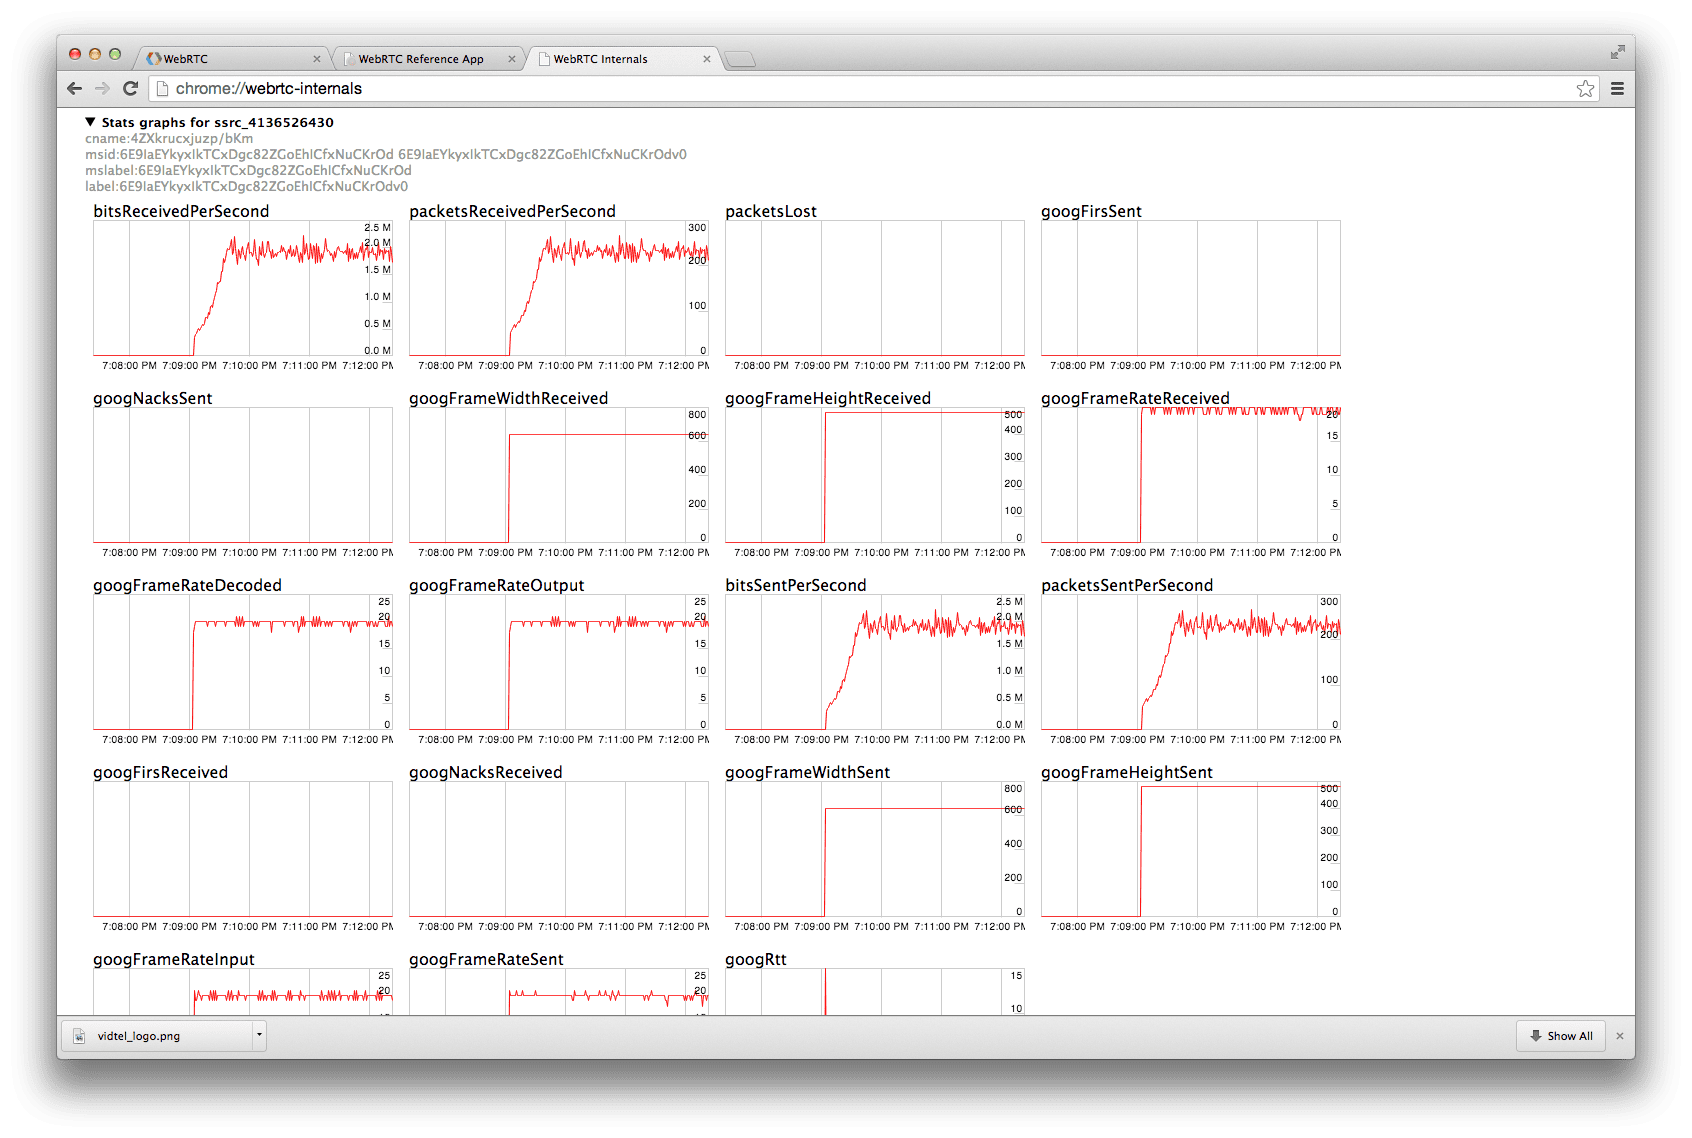
Первоначальное развертывание — это не конец работы. Производственная платформа WebRTC нуждается в мониторинге в реальном времени : метрики использования TURN, повторяющиеся ошибки ICE, подозрительные скачки пропускной способности, неудачные попытки доступа, изменения в шаблонах подключения и т. д.
Помимо ежедневного мониторинга, стоит планировать периодические аудиты : тестирование на проникновение, анализ кода с акцентом на безопасность, анализ конфигурации сети и проверка эффективности прав доступа на серверах и панелях управления.
Помимо серверной части, одной из наиболее проблемных является утечка IP-адресов через WebRTC , особенно при использовании VPN, резидентных прокси или браузеров с защитой от обнаружения в сценариях с несколькими учетными записями.
Как на самом деле происходят утечки IP-адресов в WebRTC
Когда страница создает RTCPeerConnection, браузер запускает процесс ICE: он собирает сетевые кандидаты, запрашивает STUN-серверы и обнаруживает публичные и частные адреса . Затем эти данные передаются удаленной конечной точке… или вредоносному скрипту, который их считывает.
В зависимости от браузера и настроек, WebRTC может предоставлять следующие возможности:
- Только локальные IP-адреса (192.168.xx, 10.xxx…), оказывающие меньшее влияние, но полезные для идентификации по отпечатку.
- IP-адрес VPN или прокси-сервера, что во многих случаях было бы желательным поведением.
- Фактический публичный IP-адрес интернет-провайдера и, если эта функция включена, IPv6-адрес, назначенный устройству.
Поэтому для тех, кто управляет множеством учетных записей или нуждается в изоляции идентификационных данных, контроль WebRTC так же важен, как и выбор хорошего прокси-провайдера . Идеальный «отпечаток пальца» будет испорчен, если на нем будет указан реальный IP-адрес.
Проверьте, не происходит ли утечка WebRTC в вашей конфигурации.
Перед тем как наклеивать пластыри вслепую, рекомендуется произвести замеры. Эффективный способ проверить степень воздействия:
- Подключитесь к VPN или настройте прокси в браузере, который не обнаруживается системой, и проверьте с помощью стандартного сервиса «Какой у меня IP-адрес», каким должен быть видимый IP-адрес.
- Перейдите на конкретные тестовые страницы WebRTC и проверьте, какие адреса отображаются в разделе кандидатов.
- Сравните ожидаемый IP-адрес с адресами, указанными в WebRTC.Если вы видите другой публичный IP-адрес, например, адрес вашего интернет-провайдера, или неожиданный IPv6-адрес, значит, у вас утечка.
Рекомендуется повторять эти тесты в разных браузерах (Chrome, Firefox, Edge, Safari) и после каждого крупного обновления или смены VPN/прокси-провайдера, поскольку поведение может значительно отличаться.
В зависимости от браузера, у вас больше или меньше возможностей для маневрирования:
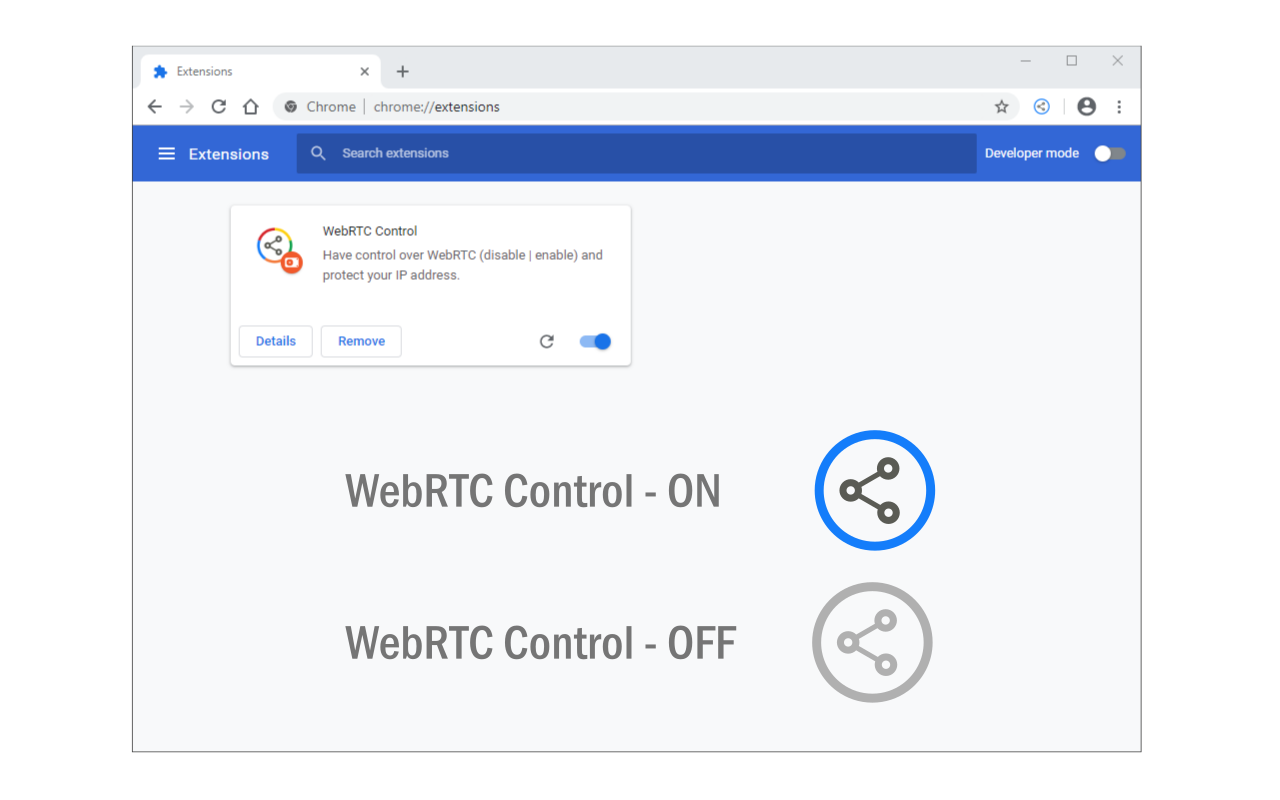
- Браузеры на основе Chromium (Chrome, Edge, Brave, Opera…)Они не позволяют полностью отключить WebRTC изначально. Обычно используют расширения, которые ограничивают доступ по IP-адресу или блокируют WebRTC, за исключением доверенных сайтов.
- FirefoxЭто обеспечивает наиболее точный контроль. Благодаря о: конфигурации Вы можете отключить параметр media.peerconnection.enabled или принудительно использовать WebRTC только через адрес прокси. Вы также можете использовать расширения, которые включают или отключают WebRTC для каждого сайта отдельно.
- Safari (macOS и iOS)WebRTC включен по умолчанию, и возможности управления им ограничены. Apple применяет некоторые меры по снижению рисков, но это не идеальный браузер для задач с высоким риском, где необходимо точно настраивать каждый параметр.
В коммерческих средах, где WebRTC является частью рабочего процесса (например, когда определенная рекламная платформа требует видеоверификации), блокировать WebRTC полностью, как правило, нецелесообразно . Предпочтительнее использовать режимы «только прокси» или конфигурации, которые сохраняют функциональность без фильтрации реальных IP-адресов.
Усиление на уровне операционной системы и межсетевого экрана.
В более экстремальных сценариях некоторые команды предпочитают блокировать или фильтровать UDP-трафик и определенные диапазоны портов на уровне брандмауэра , используя pf в macOS, iptables/nftables в Linux или брандмауэр Windows Defender в Windows.
Этот подход добавляет дополнительный уровень защиты, но его следует применять с осторожностью, поскольку он может нарушить работу легитимных сервисов (видеозвонки, онлайн-игры, VoIP, DNS и т. д.). Всегда рекомендуется документировать правила, создавать резервные копии конфигурации и проверять управляемость машин перед массовым внедрением изменений.
Браузеры, предназначенные для защиты от обнаружения, могут имитировать различные «отпечатки пальцев»: графическое оборудование, шрифты, часовой пояс, язык, разрешение и т. д. Но если WebRTC позволяет одному и тому же реальному IP-адресу скрываться за всеми этими профилями, платформы получают очень надежную подсказку для их сопоставления.
Идеальная конфигурация для такого рода решений включает в себя:
- Присвоить каждому профилю другой прокси или IP-адреспредпочтительно жилого или мобильного типа.
- Настройка поведения WebRTC в отключенном режиме или в режиме «только прокси»в зависимости от потребностей целевого приложения.
- Перед использованием WebRTC-протокола проведите проверку на утечку данных в каждом профиле представителя.
- установить Четкие внутренние правила относительно того, когда разрешены видеозвонки. и в каких областях следует еще больше ужесточить ограничения.
Для агентств, маркетинговых команд, арбитражных компаний или компаний, занимающихся управлением крупными каталогами на торговых площадках, подобная дисциплина является решающим фактором между стабильной работой и жизнью в условиях массовых блокировок аккаунтов.
В целом, меры безопасности WebRTC включают в себя использование встроенных функций стандарта (шифрование, разрешения браузера, эффективная P2P-связь) и их интеграцию в надежную архитектуру и лучшие практики: безопасная сигнализация, хорошо продуманная аутентификация и роли, защищенные STUN/TURN-серверы, шифрование данных в состоянии покоя, непрерывный мониторинг и, когда требуется расширенная защита конфиденциальности, всесторонний контроль утечек IP-адресов и поведения WebRTC в браузерах, VPN и браузерах с защитой от обнаружения. Понимая сильные и слабые стороны технологии, вполне возможно развертывать платформы связи в реальном времени, которые являются быстрыми, масштабируемыми и, прежде всего, надежными, даже в корпоративных и регулируемых средах.