- Это позволяет добавить дополнительный уровень безопасности с помощью ключей доступа, push-уведомлений или одноразовых паролей (OTP).
- Настроить это можно в разделе «Безопасность учетной записи Google», следуя инструкциям на экране.
- Она предоставляет администраторам организации расширенные возможности, включая обеспечение безопасности.
- В него входят методы резервного копирования и физические устройства для предотвращения фишинговых атак и кражи личных данных.
В наши дни оставлять дверь в нашу цифровую жизнь незапертой — это риск, на который никто не должен идти. Двухфакторная аутентификация , также известная как двухэтапная проверка, действует как дополнительный замок, предотвращая несанкционированный доступ к вашим данным, даже если им удалось украсть ваш пароль.
По сути, речь идёт о добавлении дополнительного уровня безопасности , чтобы при попытке входа в вашу учётную запись Google не полагался исключительно на ваш пароль, а запрашивал второе подтверждение личности. В зависимости от настроек, это может быть как простое касание экрана мобильного телефона, так и использование физических средств защиты.

Как настроить двухфакторную аутентификацию
Чтобы активировать эту функцию, процесс довольно прост. Сначала перейдите в настройки своей учетной записи Google и откройте раздел «Безопасность». Там найдите раздел, объясняющий, как войти в систему, и нажмите « Включить двухфакторную аутентификацию ». Затем просто следуйте инструкциям на экране.
Есть один важный момент: если ваша учетная запись была предоставлена вам на работе или в учебном заведении , эти параметры могут не отображаться. В этом случае не беспокойтесь и обратитесь за помощью непосредственно к системному администратору .

Способы доказать, что это вы.
Google довольно умён и, в зависимости от ситуации, предложит наиболее удобный и безопасный, по его мнению, способ доступа. Один из самых современных вариантов — это ключи доступа , позволяющие входить в систему с помощью отпечатка пальца, распознавания лица или PIN-кода телефона. Преимущество этих ключей в том, что их невозможно записать или случайно передать кому-либо, поскольку они хранятся на вашем устройстве.
Если вы предпочитаете не использовать ключи доступа, push-уведомления — наиболее практичный вариант. Вместо ввода сложных кодов вы получите уведомление на свой мобильный телефон (Android или iPhone с приложениями Google), и вам останется только нажать кнопку «Да», чтобы подтвердить, что это именно вы пытаетесь войти в систему. Этот метод особенно полезен, поскольку защищает от клонирования SIM-карты.
Другие варианты проверки
Для тех, кто ищет полной защиты или кто иногда оказывается без страхового покрытия, существуют другие варианты:
- Гугл аутентификатор: Это приложение генерирует временные одноразовые коды (OTP), которые работают. даже если у вас нет доступа в интернет Нет сигнала мобильной связи.
- СМС и звонки: Вы получите шестизначный код на свой телефон. Однако имейте в виду, что этот метод является несколько менее безопаснопотому что некоторые опытные хакеры могут перехватывать эти сообщения.
- QR-коды: Иногда Google просит вас отсканировать код с помощью камеры для более надежной проверки номера телефона.
- Физические ключи безопасности: Это небольшие USB-устройства, которые подключаются к компьютеру или мобильному телефону. Они являются лучшая защита от фишинга который в настоящее время существует.
Также существуют резервные коды , представляющие собой ключи, которые следует хранить в безопасном месте на случай, если вы потеряете телефон или не сможете получить доступ к другим методам подтверждения.

Управление для руководителей предприятий
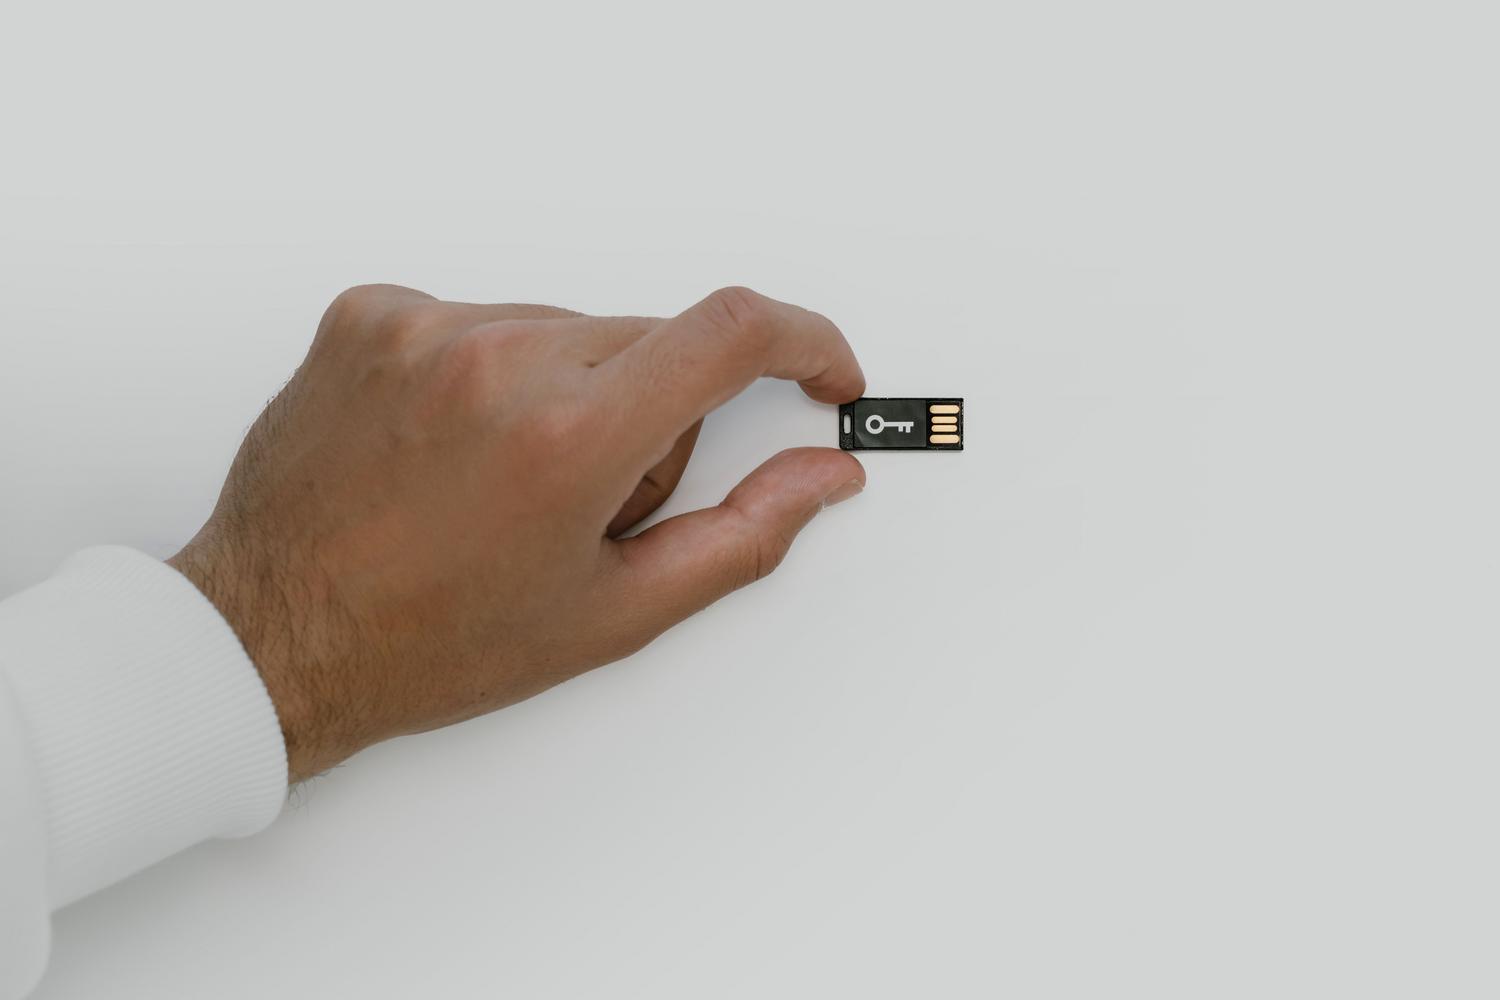
Если вы руководите организацией, процесс отличается. Вы можете решить, является ли двухфакторная аутентификация для ваших сотрудников необязательной или обязательной . Из административной консоли вы можете принудительно внедрить её для определённых групп, например, для отдела продаж, требуя от них использования строгих методов, таких как ключи безопасности.
Рекомендуемый для бизнеса рабочий процесс начинается с уведомления пользователей , предоставления им возможности добровольно зарегистрироваться и, наконец, введения обязательной регистрации на определенную дату . Администраторы могут отслеживать, кто выполнил требования, а кто нет, с помощью отчетов по безопасности, и даже генерировать временные коды безопасности для тех, кто потерял свой физический ключ.
Заключительные советы и предупреждения
Чтобы избежать повторного прохождения всей этой процедуры каждый раз при входе в систему с домашнего компьютера, вы можете установить флажок « Больше не запрашивать на этом устройстве ». Но будьте осторожны, делайте это только на компьютерах, которые принадлежат вам и которыми вы ни с кем не делитесь , иначе вы отмените только что установленные меры безопасности.
Крайне важно помнить, что Google никогда не позвонит вам , чтобы запросить код подтверждения. Если кто-то это сделает, это мошенничество. Также имейте в виду, что после добавления нового номера телефона Google может потребоваться до семи дней , чтобы полностью ему доверять, что предотвратит быстрое изменение ваших данных злоумышленником.
Правильная настройка двухфакторной аутентификации с использованием цифровых ключей, приложений для аутентификации или push-уведомлений гарантирует защиту вашей личной информации от внешних атак, а также позволяет управлять исключениями на защищенных устройствах и предоставлять расширенные права доступа в корпоративной среде для защиты личности каждого пользователя.
