- Программное обеспечение с открытым исходным кодом позволяет проводить аудит безопасности кода, избегая необоснованных обещаний, содержащихся в проприетарном программном обеспечении.
- Существуют облачные модели для большего удобства и локальные модели для тех, кто стремится к абсолютному суверенитету над данными.
- Ключевые функции, такие как двухфакторная аутентификация, шифрование AES-256 и генераторы ключей, необходимы для борьбы с атаками методом перебора.
Сегодня пользоваться интернетом без менеджера паролей — это почти то же самое, что оставить входную дверь настежь. Учитывая огромное количество используемых нами сервисов, от онлайн-банкинга до социальных сетей и интернет-магазинов, запомнить сложные и уникальные пароли для каждого сайта просто невозможно. Это часто приводит к классической ошибке: использованию одного и того же пароля на нескольких сайтах, что превращает нашу безопасность в карточный домик, который может рухнуть от одного взлома.
Когда мы доверяем свою конфиденциальность проприетарному программному обеспечению, мы, по сути, делаем шаг навстречу неизвестности. Мы не знаем, что на самом деле происходит с данными на сервере и существуют ли там лазейки. Именно поэтому программное обеспечение с открытым исходным кодом позиционирует себя как наиболее честная и прозрачная альтернатива, поскольку позволяет любому эксперту убедиться, что программа делает именно то, что заявлено, и ничего больше, возвращая нам полный контроль над нашей цифровой идентичностью.

Почему стоит отдать предпочтение программному обеспечению с открытым исходным кодом, а не проприетарному программному обеспечению?
Ключевое различие заключается в прозрачности. В то время как такие гиганты, как Microsoft или Google, используют ограничительные соглашения о конфиденциальности для своих аудитов, программное обеспечение с открытым исходным кодом свободно подлежит аудиту со стороны сообщества . Это крайне важно, поскольку проприетарное программное обеспечение может скрывать несанкционированную телеметрию или шпионское поведение, тогда как в открытом исходном коде любая уязвимость обычно быстро выявляется благодаря публичному контролю.
Однако давайте будем реалистами: тот факт, что программа имеет открытый исходный код, не делает её неуязвимой. Безопасность зависит от качества кода и регулярности его поддержки . Тем не менее, знание того, что шифрование реально и что нет скрытого сбора данных, является несравненно лучшей гарантией, чем доверие словам корпорации.
Основные качества хорошего менеджера
Чтобы инструмент был действительно полезным, а не просто хранилищем данных, он должен предлагать набор возможностей, которые автоматизируют нашу жизнь, не ставя под угрозу безопасность. В первую очередь, интеграция с браузерами через расширения необходима для того, чтобы избежать ручного ввода данных и упростить доступ.

- Гибкая синхронизация: Некоторые пользователи предпочитают удобство облачных (онлайн) баз данных, в то время как более осторожные выбирают локальные базы данных на USB-накопителе (офлайн), чтобы избежать рисков, подобных тем, с которыми сталкиваются такие сервисы, как LastPass.
- Двухфакторная аутентификация (2FA): Это дополнительная защита, гарантирующая, что даже если кто-то украдет ваш мастер-ключ, он не сможет войти без временного кода вашего мобильного телефона.
- Мощный генератор ключей: Инструменты, которые создают Используйте надежные пароли для защиты своих учетных записей. с помощью случайных комбинаций, чтобы избежать атак методом перебора, когда злоумышленник перебирает тысячи вариантов, пока не найдет правильный.
- Аудит безопасности: Программа способна оповещать нас о повторяющихся или слишком простых паролях, которые необходимо немедленно изменить.
- Кроссплатформенная поддержка: Программное обеспечение одинаково хорошо работает на Windows, macOS, Linux, Android и iOS, обеспечивая стабильный рабочий процесс.
Среди других интересных функций — автоматический захват паролей при входе в систему и оповещения о масштабных утечках данных в сервисе. Возможность хранить зашифрованные заметки или конфиденциальные документы также очень полезна, фактически превращая его в цифровое хранилище.

Анализ лучших альтернатив с открытым исходным кодом
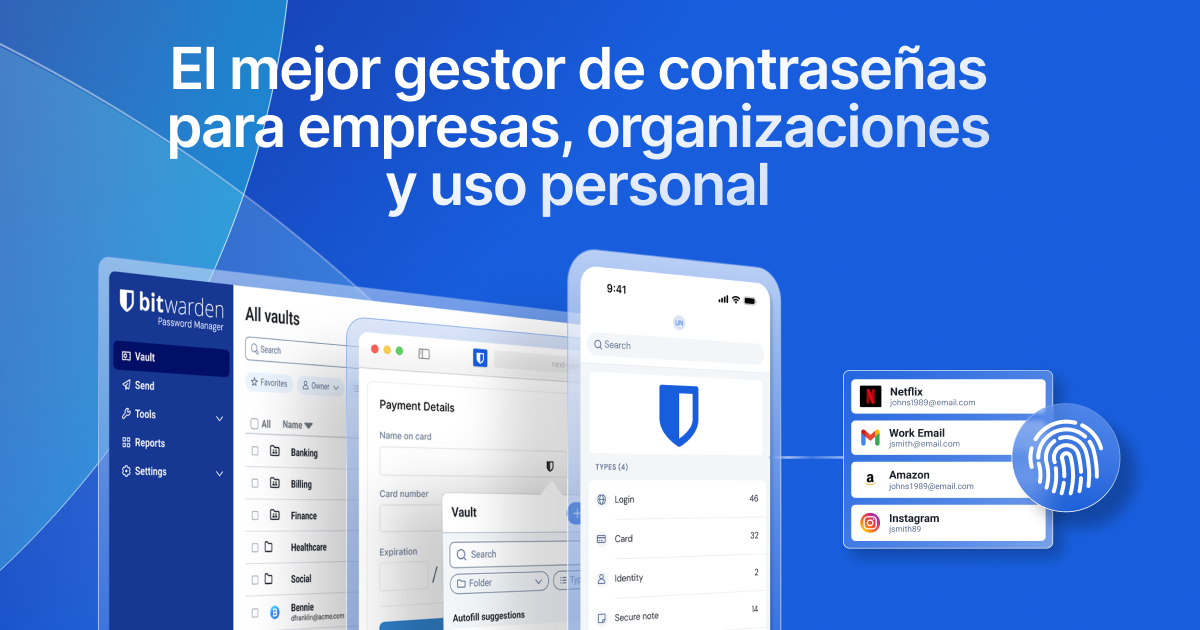
Если вы ищете идеальный баланс между простотой использования и контролем, Bitwarden — лидер . Он чрезвычайно универсален, предлагая высококачественную облачную модель, а также возможность самостоятельного размещения на собственных серверах (например, Raspberry Pi), что идеально подходит для тех, кто не хочет оставлять свои данные в руках третьих лиц. Он использует шифрование AES-256 и полностью прозрачен благодаря лицензии AGPL.
Для пуристов, не доверяющих облачным сервисам, KeePassXC — это настоящая крепость . Сервера нет; все данные хранятся в файле .kdbx, который физически находится на вашем компьютере или USB-накопителе. Суверенитет данных абсолютен, хотя синхронизация между устройствами — это ответственность пользователя, поскольку он должен самостоятельно управлять резервным копированием.
С другой стороны, Proton Pass создан разработчиками ProtonMail, и его безопасность основана на швейцарской юрисдикции, известной своими очень строгими законами о защите персональных данных. Он органично интегрируется в зашифрованную коммуникационную экосистему, предлагая очень удобный и современный пользовательский интерфейс.
Также существуют такие варианты, как Padloc , который выделяется как полностью бесплатное программное обеспечение, предлагающее очень надежное сквозное шифрование, или Psono , который гораздо больше ориентирован на бизнес-сектор, позволяя безопасно управлять паролями и обмениваться ими между рабочими группами.

Советы по обеспечению безопасности вашего цифрового хранилища
Наличие лучшего программного обеспечения бесполезно, если им плохо управляют. Первое и самое важное — создать действительно надежный мастер-пароль ; он должен быть длинным, сложным и уникальным, потому что, если вы его забудете, в большинстве систем есть встроенные функции безопасности, которые не позволят вам его восстановить.
Рекомендуется провести первоначальную очистку, импортировав текущие пароли и используя инструмент анализа для удаления слабых или повторяющихся паролей. Кроме того, не забудьте включить биометрическую аутентификацию (отпечатки пальцев или распознавание лица) на мобильных устройствах, чтобы сочетать скорость и безопасность.
Для тех, кто работает в условиях высокой угрозы, например, для журналистов или активистов, идеальным решением является отказ от автоматической синхронизации и выбор холодного хранения , при котором зашифрованная база данных вручную перемещается между защищенными устройствами.
Любой, от домашнего пользователя до компании, стремящейся избежать хаоса, создаваемого файлами Excel, содержащими множество паролей, может извлечь выгоду из этих инструментов. Независимо от того, выбираете ли вы удобство облачной системы Bitwarden с аудитом, полный физический контроль KeePassXC или швейцарскую экосистему Proton, главное — перестать полагаться на удачу в вопросах цифровой идентификации и начать использовать системы, где безопасность поддается проверке, а контроль всегда остается за пользователем.