- Фишинг — очень эффективный способ обмана, позволяющий кражу личной и банковской информации.
- Существует множество видов фишинга, нацеленных на электронные письма, СМС, звонки, социальные сети и приложения.
- Чтобы не стать жертвой, важно распознавать симптомы и действовать осторожно.
Безопасность в интернете — одна из самых больших проблем цифровой эпохи . Каждый день мы просматриваем веб-страницы, совершаем покупки в интернете, управляем своими банковскими счетами или проверяем электронную почту, полагая, что наши данные остаются конфиденциальными и защищенными. Однако киберпреступники никогда не успокаиваются и используют все более изощренные методы для кражи нашей информации . Одной из наиболее частых и опасных угроз в этой области является фишинг.
Вы удивитесь, как легко попасть в фишинговую ловушку, если не знаете, как её распознать . Даже если вы думаете, что в безопасности, потому что не переходите по подозрительным ссылкам, правда в том, что мошенники довели свои уловки до совершенства. От писем с логотипами, почти идентичными логотипу вашего банка, до панических сообщений, которые апеллируют к вашим эмоциям, чтобы обманом заставить вас раскрыть конфиденциальную личную или банковскую информацию. Именно поэтому имеет смысл в понятной и практической форме узнать, что такое фишинг, как он работает и как лучше всего опережать злоумышленников.
Что такое фишинг и почему он представляет собой столь распространенную угрозу?
Фишинг — это метод цифрового обмана, основная цель которого — получение конфиденциальных данных пользователей . Злоумышленники обычно выдают себя за компании, государственные учреждения, банки или сервисы, которым мы доверяем. С помощью электронных писем, SMS-сообщений, телефонных звонков или поддельных ссылок они пытаются обманом заставить нас добровольно предоставить информацию, такую как пароли, номера кредитных карт или учетные данные для входа в онлайн-сервисы.
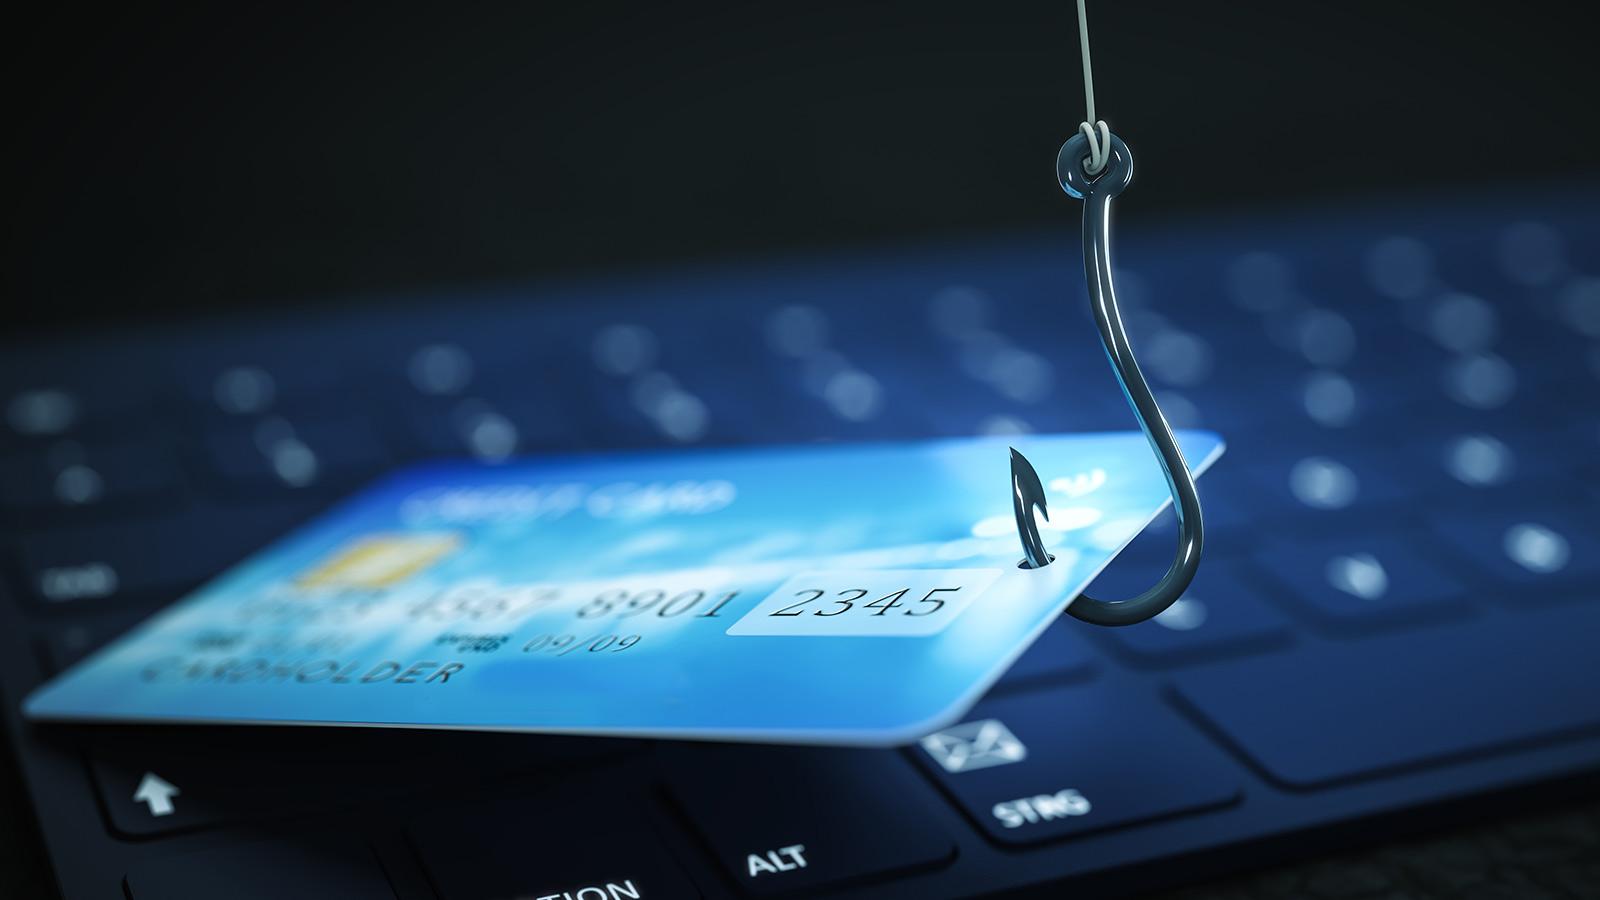
Термин «фишинг» происходит от английского слова «fishing», означающего «ловлю» жертв с помощью приманки и ожидание, пока они клюнут на неё. Некоторые утверждают, что слово происходит от сочетания «password harvesting fishing» (сбор паролей, рыбалка), хотя это, скорее, более позднее объяснение, чем истинное происхождение. В любом случае, корень ясен: фишинг стремится обмануть ничего не подозревающих пользователей, чтобы украсть личную информацию.
Эта угроза занимает видное место в мире киберпреступности благодаря своей огромной эффективности и низкой стоимости для злоумышленников . Отправка тысяч вредоносных электронных писем или сообщений достаточна, чтобы обманом заставить нескольких жертв раскрыть ценные данные. Более того, для этого не требуется взлом технологических систем, а достаточно манипулирования людьми , что делает её ещё более опасной для любого пользователя, компании или организации.
Историческая эволюция и происхождение фишинга
Первые попытки фишинга были обнаружены в середине 90-х годов , хотя их широкое распространение произошло лишь спустя годы. Термин «фишинг» впервые был использован в 1996 году на хакерских форумах для описания схем кражи учетных записей, нацеленных на AOL, популярного в то время интернет-провайдера. Злоумышленники выдавали себя за сотрудников и отправляли сообщения с просьбой подтвердить платежные данные, получая таким образом доступ к учетным записям жертв.
С тех пор фишинг значительно эволюционировал с точки зрения методов, охвата и изощренности . Сегодня преступники используют множество методов атаки, от тщательно составленных электронных писем до SMS-сообщений, звонков (вишинг) и даже QR-кодов (кришинг), всегда используя человеческий фактор в качестве основной уязвимости. Эта универсальность сделала фишинг наиболее распространенным методом атаки для кражи данных и денег у пользователей и предприятий.
Текущее воздействие и масштабы фишинга
Фишинг наносит огромный финансовый ущерб и серьезный вред репутации и безопасности своих жертв . Согласно отчету IBM «Стоимость утечки данных», фишинг является наиболее распространенным способом утечки данных в мире, на его долю приходится примерно 15% инцидентов безопасности . По оценкам, потери для североамериканских компаний могут в среднем превышать 4,88 миллиона долларов за одну утечку . На индивидуальном уровне любой пользователь может потерять доступ к электронной почте, понести финансовые потери или стать жертвой мошенничества с личными данными.
Злоумышленники обычно выбирают в качестве жертв как отдельных пользователей, так и крупные организации и государственные учреждения . Ярким примером стал взлом предвыборной кампании Хиллари Клинтон в США в 2016 году, когда поддельное письмо для сброса пароля было использовано для кражи тысяч конфиденциальных электронных писем.
Ключ к успеху фишинга заключается в том, что стандартные методы и фильтры безопасности, такие как антивирусное программное обеспечение или сетевые средства контроля, не всегда обнаруживают эти мошеннические сообщения . Психологическое манипулирование является основной тактикой фишинга.
Наиболее часто используемые приемы и методы фишинга
Фишинг постоянно адаптируется к новым цифровым привычкам, что приводит к бесчисленным вариациям . Среди наиболее распространенных методов:
- Традиционный фишинг: Массовые рассылки электронных писем или SMS-сообщений от имени законных компаний (банков, социальных сетей, интернет-магазинов), призывающие пользователей переходить по ссылкам и предоставлять личную информацию на поддельных веб-сайтах.
- Вишинг: Это телефонные звонки от имени доверенных лиц (банков, операторов и т. д.) с целью получения конфиденциальных данных, таких как пароли, токены или другие коды безопасности.
- копчение: вариант, использующий SMS-сообщения или мгновенные сообщения для обмана жертв. Например, сообщения, предупреждающие о подозрительной активности на банковских счетах и запрашивающие информацию для «подтверждения» личности.
- Qrishing: Использование поддельных QR-кодов для перенаправления на поддельные веб-сайты, где запрашиваются персональные данные или устанавливаются вредоносные приложения.
- URL-фишинг: создание ссылок, которые кажутся законными, но перенаправляют на поддельные веб-сайты, часто маскируя URL-адрес, чтобы сделать его невидимым (орфографические ошибки, похожие символы и т. д.).
- Копье Фишинг: атаки, специально направленные на конкретных лиц или сотрудников, основанные на предварительном исследовании жертвы для персонализации сообщения и повышения его достоверности.
- китобойный промысел: вариант, нацеленный на высокопоставленных должностных лиц или людей, имеющих доступ к привилегированной информации, использующий еще более персонализированные и сложные сообщения.
- Компрометация деловой электронной почты (BEC): Атаки через корпоративную электронную почту с целью обмана сотрудников и осуществления мошеннических переводов или кражи важных внутренних данных.
- Pharming: Манипулирование системами DNS с целью перенаправления пользователей на поддельные веб-сайты без их ведома.
- Фишинг с использованием вредоносного ПО: Прикрепление зараженных файлов к электронным письмам или сообщениям, которые при открытии устанавливают вредоносное программное обеспечение.
- Tabnabbing: Они пользуются тем, что у жертвы открыто несколько вкладок браузера, чтобы изменить содержимое одной из них и имитировать необходимость повторного входа в систему, тем самым похищая введенные учетные данные.
- Водопой: заражать веб-сайты, посещаемые сотрудниками компании или организации, с целью атаковать постоянных посетителей и перехватывать информацию.
- Злой Твин: создание поддельных точек доступа Wi-Fi для кражи информации у тех, кто подключается к сети, полагая, что они находятся в легитимной сети.
Кроме того, в последние годы появились сервисы Phishing-as-a-Service (PHaaS) — платформы, позволяющие любому киберпреступнику, даже не обладающему обширными техническими знаниями, автоматически запускать фишинговые кампании за определенную плату.
Как распознать фишинговое сообщение: признаки и примеры
Распознать фишинговое электронное письмо или SMS-сообщение не всегда легко , но есть несколько признаков, которые могут нас насторожить:
- Грамматические и орфографические ошибки: Крупные компании редко допускают грубые ошибки в своих коммуникациях, но мошеннические сообщения часто изобилуют очевидными изъянами.
- Низкое качество логотипов и визуальных эффектов: Во многих случаях изображения пикселизированы или не соответствуют пропорциям исходного дизайна.
- Подозрительные ссылкиЕсли при наведении курсора на ссылку отображаемый URL-адрес не соответствует фактическому объекту, скорее всего, это фишинг.
- Срочные или тревожные запросы: Сообщения, настоятельно призывающие вас действовать быстро, с угрозами блокировки аккаунта, финансовых потерь, юридических проблем и т. д.
- Запросы на конфиденциальную персональную информациюЕсли вас просят сообщить такую информацию, как пароли, номера карт или контрольные вопросы, сразу же отнеситесь к этому с подозрением.
Типичными примерами являются поддельные уведомления о приостановке банковского счета, предполагаемые возвраты налогов, подтверждения невыполненных покупок или транзакций, а также сообщения, якобы отправленные руководителями или сотрудниками компании.
Основные цели и последствия фишинга
Основная цель фишинга — кража конфиденциальной информации для мошеннических целей . Это может выражаться в следующем:
- Кража денег посредством мошеннических банковских переводов или несанкционированных покупок.
- Кража личных данных для доступа к другим сервисам, совершения преступлений или продажи украденных данных на черном рынке.
- Вымогательство путем угроз или шантажа в случае получения конфиденциальных данных.
- Ущерб личной и деловой репутации, потеря доверия и юридические или налоговые проблемы.
В деловом мире фишинг может привести к огромным финансовым потерям и потере критически важной стратегической информации. В худшем случае он может поставить под угрозу непрерывность бизнеса.
Разнообразие методов атаки и их возрастающая сложность
Киберпреступники постоянно совершенствуют свои методы обхода систем безопасности и обмана даже самых осторожных пользователей . К числу наиболее продвинутых методов относятся:
- Ссылки, которые кажутся законными, но ведут на мошеннические адреса, часто встроенные в, казалось бы, безобидные изображения или текст.
- Вредоносные вложения которые при открытии устанавливают вредоносное ПО на устройство жертвы.
- Формы сбора данных на сайтах, которые идеально имитируют внешний вид официальных страниц.
- Продвинутые методы обхода спам-фильтров и антивирусов, например, внедрение вредоносного сообщения в изображения, защита вложений паролями или обнаружение сканирования на виртуальных машинах для сокрытия истинного содержания атаки.
Развитие фишинга настолько стремительно, что порой практически невозможно с первого взгляда отличить подлинное сообщение от поддельного.
Рост использования смартфонов и социальных сетей открыл новые возможности для фишинга . Киберпреступники используют текстовые сообщения (SMS), платформы мгновенного обмена сообщениями, вредоносные мобильные приложения и обманчивые публикации в социальных сетях для кражи информации или заражения устройств.
К типичным примерам относятся сообщения, которые, как представляется, отправляются банками и просят вас подтвердить подозрительный платеж, оповещения о предполагаемых призах или проблемах с вашим счетом, а также мошеннические ссылки в приложениях для купли-продажи, обзорах ресторанов или даже в чатах онлайн-игр.
Скорость и неформальный характер этих каналов приводят к тому, что многие жертвы теряют бдительность при столкновении с, казалось бы, «нормальным» сообщением, что повышает успешность атак.
Как защититься от фишинга: основные меры и советы
Помимо здравого смысла и осторожности, существует ряд привычек и инструментов, которые помогут защититься от фишинга . Для эффективной защиты следует:
- Всегда проверяйте источник сообщений, избегая перехода по ссылкам или загрузки файлов от неизвестных или подозрительных отправителей.
- Будьте осторожны с любыми сообщениями, которые требуют срочности или содержат очевидные ошибки.: орфографические, визуальные или в структуре ссылок.
- Никогда не передавайте конфиденциальную информацию по электронной почте или SMS.Законные компании никогда не запрашивают эту информацию такими способами.
- Используйте обновленные браузеры и антивирусы и активируйте все рекомендуемые уровни защиты. Некоторые браузеры, например, Edge для Windows или Safari для Apple, включают специальные фишинговые фильтры, хотя они и не являются абсолютно надёжными.
- Защитите свои пароли используйте менеджеры паролей и всегда включайте двухэтапную аутентификацию, если она доступна.
- проверить URL страниц, которые вы посещаете, внимательно проверяя адрес перед вводом каких-либо данных.
В случае сомнений, свяжитесь с компанией или организацией напрямую через ее официальные каналы , не используя контактную информацию, указанную в самом подозрительном сообщении.
Что делать, если вы попались на фишинг
Если вы считаете, что стали жертвой фишинга и предоставили конфиденциальную информацию, действуйте быстро :
- Немедленно измените свой пароль. затронутой службы и активируйте двухэтапную аутентификацию, если это возможно.
- Свяжитесь с вашим банком или финансовому учреждению сообщить об инциденте, заблокировать карты и сообщить о несанкционированных расходах. Помните, что законодательство обязывает банки привлекаться к ответственности за подобные случаи мошенничества, если о них сообщается своевременно.
- Выполните тщательное сканирование вашего устройства с помощью обновленного антивируса. для выявления и устранения возможных инфекций.
- Сообщите свои контакты Если вы предоставили доступ к электронной почте или аккаунтам социальных сетей, это поможет не допустить попадания других в ловушку электронных писем, отправляемых с ваших профилей.
Если ущерб значителен и вы не можете получить возмещение, обратитесь за юридической консультацией для защиты своих прав.
Фишинг и закон: правовая ситуация в Испании и во всем мире
Фишинг признан преступлением во многих странах , хотя судебные преследования и наказания различаются в зависимости от юрисдикции. В Испании закон криминализирует подделку веб-сайтов с целью получения персональных данных, предусматривая тюремное заключение и значительные штрафы. Многие другие страны (США, Колумбия, Аргентина и др.) приняли или предложили специальные законы для наказания за фишинг, в то время как другие используют традиционные уголовные преступления, такие как мошенничество, для преследования по этим делам.
Существуют также международные организации и рабочие группы, занимающиеся борьбой с фишингом, например, Рабочая группа по борьбе с фишингом, которая сотрудничает с правоохранительными органами и технологическими компаниями с целью закрытия мошеннических веб-сайтов и предупреждения о новых угрозах.
Важность обучения и осведомленности
Лучшим оружием против фишинга по-прежнему остаются знания и профилактика . Многие организации обучают своих сотрудников распознавать попытки мошенничества и имитируют внутренние фишинговые кампании, чтобы проверить бдительность и реакцию своих команд. Эти меры доказали свою высокую эффективность, поскольку большинство фишинговых атак удаются только тогда, когда пользователи теряют бдительность или не осознают риски.
Кроме того, технологии развиваются и внедряют интеллектуальные решения для обнаружения угроз (фильтры против фишинга, анализ ссылок, проверка отправителя и т. д.), но ни один барьер не является на 100% эффективным против изобретательности преступников. Поэтому для защиты крайне важно сохранять критический подход и быть в курсе новых тенденций.
Фишинг — это цифровая угроза, которая не делает различий между частными лицами и компаниями, затрагивая все устройства в равной степени. Он развивается вместе с технологическим прогрессом и использует любую неосторожность или неосведомленность для кражи наших данных, денег или душевного спокойствия. Однако, обладая актуальной информацией, соблюдая лучшие практики и руководствуясь здравым смыслом, можно минимизировать риск и опередить киберпреступников . Будьте в курсе событий, внимательно проверяйте получаемые сообщения и помните: если сомневаетесь, никогда не делитесь своей личной информацией. Первый шаг к защите вашей конфиденциальности — в ваших руках.
Индекс
- 1 Что такое фишинг и почему он представляет собой столь распространенную угрозу?
- 2 Историческая эволюция и происхождение фишинга
- 3 Текущее воздействие и масштабы фишинга
- 4 Наиболее часто используемые приемы и методы фишинга
- 5 Как распознать фишинговое сообщение: признаки и примеры
- 6 Основные цели и последствия фишинга
- 7 Разнообразие методов атаки и их возрастающая сложность
- 8 Мобильный фишинг и социальные сети: новые маршруты атак
- 9 Как защититься от фишинга: основные меры и советы
- 10 Что делать, если вы попались на фишинг
- 11 Фишинг и закон: правовая ситуация в Испании и во всем мире
- 12 Важность обучения и осведомленности