- Docker Compose упрощает локальные среды и тестирование; Kubernetes управляет рабочими нагрузками в нужном масштабе с помощью автоматического масштабирования, последовательных обновлений и самовосстановления.
- Compose работает на одном хосте и с Docker; K8s поддерживает несколько сред выполнения, многоузловые кластеры и облачные развертывания.
- Kompose ускоряет миграцию с Compose на Kubernetes; он поддерживает поставщиков, альтернативные объекты и теги для настройки сервисов.
- Варианты использования: Compose для разработки/CI; Kubernetes для сценариев производства, IoT/edge, больших данных/ML и мульти/гибридного облака.
Если вы работаете с контейнерами, рано или поздно возникает важный вопрос: Docker Compose или Kubernetes? Оба инструмента используются в жизненном цикле контейнеризированных приложений , но они не предназначены для решения одних и тех же задач или в одном и том же контексте. В этой статье мы подробно сравним их, приводя практические примеры, реальные сценарии и советы по плавному переходу с одного на другой.
Помимо технологической помпезности, это решение влияет на повседневную работу: время развертывания, масштабируемость , отказоустойчивость, безопасность и затраты . Оно также затрагивает типичные сценарии использования в инженерии данных — конвейеры, базы данных, потоковая обработка, пакетная обработка, форматы данных и управление — где оркестровка играет решающую роль в повышении производительности.
Что такое Docker и Docker Compose (и для чего они на самом деле нужны)?
Когда мы говорим о Docker, мы на самом деле говорим об экосистеме: Docker Engine, Docker Hub, Dockerfile, Docker Compose … Движок создает и запускает контейнеры из образов; Hub упрощает их совместное использование; а Compose позволяет определить несколько компонентов стека в файле YAML для запуска их одной командой.
Compose был создан, чтобы избавить нас от бесконечных скриптов и изолированных команд. С помощью одного файла docker-compose.yml вы описываете сервисы, сети и тома , а затем запускаете все с помощью одной команды «docker compose up» (или «docker-compose up» в версии 1). Идеально подходит для локальной разработки, интегрированного тестирования, демонстраций или сред CI.
В качестве типичного примера использования Compose можно привести API и базу данных PostgreSQL. Обратите внимание, как зависимости, переменные и порты объявлены в удобочитаемом блоке:
version: '3.8'
services:
  db:
    image: postgres:latest
    restart: always
    environment:
      - POSTGRES_USER=postgres
      - POSTGRES_PASSWORD=postgres
      - POSTGRES_DB=postgres
    ports:
      - '5432:5432'
    volumes:
      - db:/var/lib/postgresql/data
    networks:
      - mynet

  my-api:
    container_name: my-api
    build:
      context: ./
    image: my-api
    depends_on:
      - db
    ports:
      - '8080:8080'
    environment:
      DB_HOST: db
      DB_PORT: 5432
      DB_USER: postgres
      DB_PASSWORD: postgres
      DB_NAME: postgres
    networks:
      - mynet

networks:
  mynet:
    driver: bridge

volumes:
  db:
    driver: local
Для ручного масштабирования в Compose можно использовать параметр масштабирования сервиса. В Compose V2 это обычно делается с помощью `up --scale` (в V1 был `docker-compose scale`):
docker compose up -d --scale my-api=3Учтите ограничения: Compose предназначен для одного хоста , он не балансирует нагрузку между узлами и не использует автомасштабирование, а обновления обычно представляют собой ручное создание контейнеров с помощью команд "build" и "up -d".
Что такое Kubernetes и что он предлагает по сравнению с Compose?
Kubernetes (K8s) — это распределенная платформа оркестровки контейнеров. Она управляет развертываниями в масштабе многоузловых кластеров , используя такие концепции, как Pods, Deployments и Services, для работы с производственными нагрузками.
В Kubernetes вы управляете не отдельными контейнерами, а подами (которые могут содержать один или несколько контейнеров). Плоскость управления планирует, где будет работать каждый под , предоставляет доступ к сервисам, распределяет трафик, масштабируется горизонтально и отслеживает состояние рабочих нагрузок.
Базовая конфигурация развертывания может выглядеть следующим образом, с тремя репликами веб-сервиса. Определите шаблоны, метки и открытые порты :
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 3
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
            - containerPort: 8000
Для обеспечения балансировки нагрузки обычно используется сервис LoadBalancer в облаке. Селектор сопоставляет метки Pod-ов для маршрутизации трафика.
apiVersion: v1
kind: Service
metadata:
  name: web-service
spec:
  selector:
    app: web
  ports:
    - protocol: TCP
      port: 80
      targetPort: 8000
  type: LoadBalancer
В производственной среде Kubernetes демонстрирует свои лучшие возможности благодаря таким функциям, как высокопроизводительная автоматизация (HPA), поэтапные обновления и самовосстановление. HPA корректирует реплики на основе метрик (например, использования ЦП) :
apiVersion: autoscaling/v2beta2
kind: HorizontalPodAutoscaler
metadata:
  name: web-hpa
spec:
  minReplicas: 1
  maxReplicas: 10
  scaleTargetRef:
    apiVersion: apps/v1
    kind: Deployment
    name: web-deployment
  metrics:
    - type: Resource
      resource:
        name: cpu
        target:
          type: Utilization
          averageUtilization: 50
Состояние контейнера отслеживается с помощью зондов; если они выходят из строя, Kubernetes перезапускает контейнер. Это и есть основа «самовосстановления» :
apiVersion: v1
kind: Pod
metadata:
  name: web-pod
spec:
  containers:
    - name: web
      image: my-web-image
      ports:
        - containerPort: 8000
      livenessProbe:
        httpGet:
          path: /healthcheck
          port: 8000
        initialDelaySeconds: 15
        periodSeconds: 15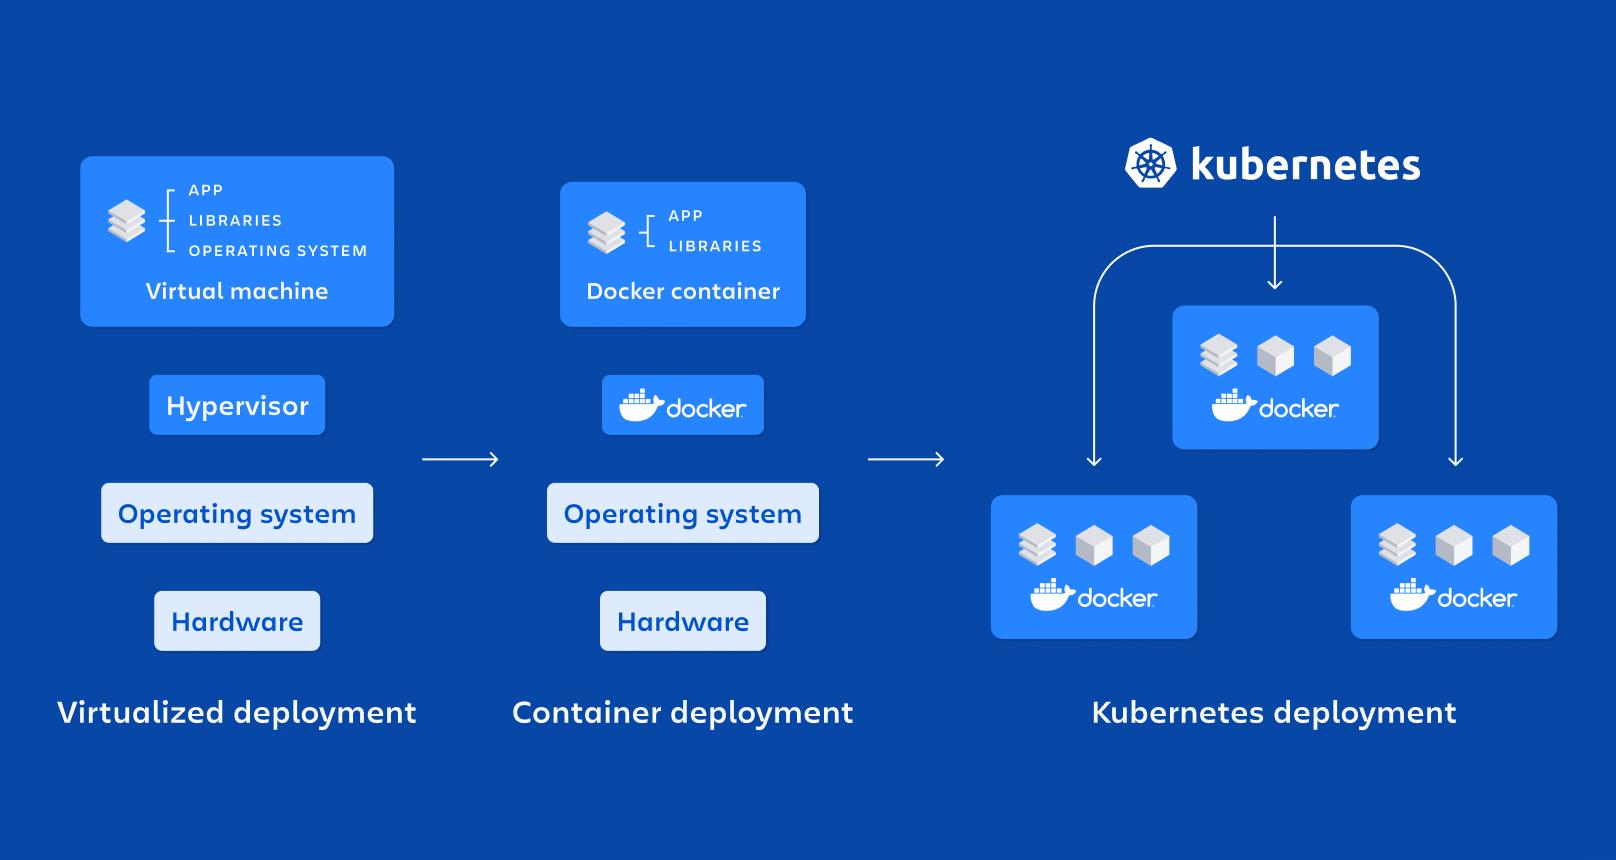
Основные сходства и различия (самые важные моменты без лишних подробностей)
Что их объединяет: они работают с контейнерами и определяют развертывание с помощью YAML. Оба решения полезны как для разработчиков, так и для операторов и очень хорошо дополняют друг друга в рабочем процессе dev→prod.
Ключевое различие заключается в масштабе: Compose ориентирован на Docker и работает на одном хосте ; Kubernetes поддерживает несколько сред выполнения и многоузловые кластеры, с прямой интеграцией в облачные сервисы и управляемые сервисы.
Более важные отличия: Kubernetes предлагает автомасштабирование, поэтапные обновления и самовосстановление ; Compose этого не делает. Kubernetes использует абстракцию с помощью Pods; Compose взаимодействует напрямую с контейнерами Docker.
Кроме того, Kubernetes включает в себя Jobs и CronJobs для выполнения разовых или запланированных задач. Это позволяет избежать использования системных cron-заданий и дополнительных контейнеризированных процессов , сохраняя платформу в качестве естественной площадки для определения автоматизации.
В локальной среде Compose выигрывает по скорости и простоте. Для масштабирования до сотен узлов или многооблачных сред логичным выбором является Kubernetes . Compose может использовать Docker Swarm для развертывания на нескольких хостах, но темпы его внедрения и возможности не соответствуют экосистеме и зрелости Kubernetes.
Зачем нужна оркестровка (и когда каждый из них подходит лучше всего)
Хороший оркестратор обеспечивает: унифицированное выделение ресурсов и развертывание, запланированные запуски, взаимодействие между сервисами , балансировку нагрузки и дополнительную безопасность за счет более тщательного управления каждым сервисом.
Compose предоставляет базовые возможности в упрощенной и понятной форме, что делает его отличным инструментом для разработки, тестирования и демонстраций. Однако его ограничения становятся очевидными, когда вам требуется несколько узлов, встроенная балансировка нагрузки и автомасштабирование , или инкрементальное развертывание без простоев.
Kubernetes, с другой стороны, является «платформой» при росте нагрузки: многоузловая архитектура, автомасштабирование, высокая доступность и гигантская экосистема с нативной поддержкой на AWS, Azure, GCP и управляемых решениях.
Реальные примеры использования (разработка, данные и т. д.)
Compose особенно хорош в: воспроизводимых локальных средах, сквозном тестировании, CI/CD и обучении . Определение всего стека в формате YAML и его запуск одной командой значительно упрощает работу.
Kubernetes идеально подходит для: производственных приложений, Интернета вещей и периферийных вычислений, больших данных и машинного обучения , а также многооблачных/гибридных облачных сред. Он управляет распределенными рабочими нагрузками, где важны задержка, отказоустойчивость и наблюдаемость.
В области инженерии данных Kubernetes идеально подходит для потоковой и пакетной обработки данных, баз данных, очередей и аналитических движков , обеспечивая управление ресурсами для каждого пода и автоматическое масштабирование в пиковые моменты.
Если ваш проект небольшой и помещается на одном хосте, Compose справится с задачей без каких-либо проблем. Но когда ваша пользовательская база вырастет и вам потребуется серьёзная отказоустойчивость и балансировка нагрузки , настанет время задуматься о Kubernetes.
Сетевые технологии, масштабирование и модернизация: практическое сравнение
Compose создает сеть для каждого проекта и разрешает имена для каждого сервиса. Взаимодействие с контейнерами внутри проекта тривиально и безопасно , но внешняя балансировка нагрузки и мультихостинг не являются встроенными функциями.
В Kubernetes сервисы обеспечивают обнаружение DNS-запросов и балансировку нагрузки внутри кластера; для исходящего трафика можно использовать LoadBalancer, NodePort или Ingress для маршрутизации HTTP/S-трафика.
Масштабирование: Compose масштабируется вручную и только на одном хосте. Kubernetes масштабируется горизонтально с помощью HPA и программно с помощью метрик и/или событий. Он также может расширяться за счет большего количества узлов, если это позволяет кластер.
Обновления: В Compose это обычно происходит вручную. Kubernetes использует поэтапные обновления с контролем прогресса (kubectl rollout) и возможностью отката в случае возникновения проблем, что минимизирует последствия.
Самовосстановление: Compose может перезапускать контейнеры, но не устраняет сбои хоста или среды выполнения. Kubernetes перемещает Pod-ы на работоспособные узлы , незаметно для пользователей.
Производительность и опыт работы разработчиков
Compose — это тонкий слой поверх Docker. Он быстро осваивается, а обратная связь поступает мгновенно , что идеально подходит для итеративного развития.
Kubernetes добавляет новые концепции (поды, развертывания, сервисы, Ingress, ConfigMaps, PVC и т. д.). Освоение потребует времени, но взамен вы получите точный контроль над развертываниями, безопасностью, наблюдаемостью и масштабируемостью.
С точки зрения совместимости, Compose ориентирован в первую очередь на Docker. Kubernetes поддерживает различные среды выполнения и интегрируется с облачными провайдерами , что является ключевым моментом для компаний, использующих мультиоблачные или гибридные стратегии.
Миграция с Docker Compose на Kubernetes без сумасшествия
Когда следует мигрировать? Когда ваше приложение перестаёт быть «маленьким», вам необходимы многоузловая архитектура, мониторинг, масштабируемость и высокая доступность , или когда требуется развертывание по принципу «канареечного» и «сине-зелёного» развертывания.
Типичные задачи: построение карты сети сервисов, проектирование хранилища с использованием PV/PVC , разделение конфигурации на ConfigMaps/Secrets, а также анализ шаблонов работоспособности и готовности каждого контейнера.
Необходимо также пересмотреть архитектуру: Pod как единица развертывания , сервисы для предоставления доступа к конечным точкам и ресурсы для каждого контейнера (ЦП/память), чтобы планировщик мог выполнять свою работу.
Kompose: от Compose до K8s за несколько шагов
Kompose преобразует файлы docker-compose.yml в манифесты Kubernetes или OpenShift. Это самый прямой способ начать миграцию без необходимости вручную переписывать весь YAML-код.
Прежде чем начать, вам потребуется кластер Kubectl и настроенный kubectl. Рекомендуется использовать как минимум два рабочих узла (не управляющих плоскостей), если вы тестируете что-либо, связанное с состоянием. Проверьте свою версию с помощью команды `kubectl version`.
Установка: Рекомендуемый способ — загрузить бинарный файл из последней версии на GitHub. Также можно использовать архив tarball, Homebrew на macOS или команду "go get" (последний вариант использует основную ветку с изменениями, находящимися в разработке).
Простой способ преобразования: перейдите в каталог docker-compose.yml и выполните команду :
kompose convert
kubectl apply -f <archivos-generados>
Kompose по умолчанию генерирует развертывания и службы. В журнале обычно отображается список созданных файлов , и после их применения вы увидите, что развертывания и службы «созданы» в кластере.
Доступ: Если вы используете Minikube, вы можете легко предоставлять доступ к сервисам или запрашивать к ним информацию. В облаке отметьте "LoadBalancer Ingress" , чтобы получить публичный IP-адрес сервиса LoadBalancer; с помощью NodePort у вас будет открытый порт на узлах.
Очистка: После завершения теста удалите использованные ресурсы. Поддерживайте кластер в чистоте, чтобы избежать конфликтов между итерациями.
Расширенные параметры Kompose (поставщики, объекты и теги)
Kompose поддерживает Kubernetes и OpenShift. Если не указан параметр "--provider", по умолчанию используется Kubernetes . В случае с OpenShift он может генерировать DeploymentConfigs и ImageStreams, а также BuildConfigs, если используются директивы сборки.
Он также поддерживает различные варианты вывода: JSON с параметром "-j", ReplicationControllers, DaemonSets или Helm Charts . Флаг "--replicas" позволяет изменить количество реплик в RC; для Helm он генерирует базовую структуру диаграммы.
В процессе создания композиции специфические для Kompose теги влияют на преобразование. Например, вы можете определить тип сервиса или указать, следует ли предоставлять доступ к конечной точке через Ingress/Route.
| Этикетка | Величины |
|---|---|
| kompose.service.type | nodeport/clusterip/loadbalancer |
| kompose.service.expose | правда / имя хоста |
Важные моменты: имена, содержащие символ «_», преобразуются в «-» (K8s не допускает подчеркиваний), и, если служба использует тома, стратегия развертывания изменяется на «Пересоздать», чтобы избежать конфликтов с несколькими записывающими устройствами.
Kompose поддерживает несколько версий и файлов
Kompose поддерживает Compose V1, V2 и V3 (с ограниченной поддержкой версий 2.1 и 3.2 из-за их экспериментального характера). Если вы передаете несколько файлов docker-compose одновременно, они объединяются , и общие элементы перезаписываются последним файлом, как и при переопределении.
В процессе преобразования в Kubernetes вы увидите сообщения типа "WARN Unsupported key build – ignoring", если есть несовместимые ключи. Не беспокойтесь, инструмент продолжит работу с тем, что понимает , а остальное оставит для последующей ручной настройки.
За пределами Kompose: Move2Kube и ручная миграция
Если вам нужен более точный контроль, существуют такие инструменты, как Move2Kube, которые анализируют ваш Compose и генерируют более точно настроенные артефакты Kubernetes. Они полезны, когда вы хотите адаптировать бизнес-шаблоны или шаблоны с вашей платформы.
Ручная миграция вполне допустима и почти всегда рекомендуется после первоначальной миграции. Типичные шаги включают: преобразование сервисов в Deployments/StatefulSets , сетей в Services/Ingress и томов в PV/PVC с классами хранения.
Минимальный пример преобразования сервиса Compose в Deployment может выглядеть следующим образом: передача портов, образа и меток в шаблон Pod:
# docker-compose.yml
version: '3'
services:
  web:
    build: .
    ports:
      - '8000:8000'
    depends_on:
      - db

# Kubernetes
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 1
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
            - containerPort: 8000
Для управления состоянием (базами данных, очередями) рассмотрите StatefulSets и PersistentVolumes. Не все компоненты, "созданные вместе" в Compose, должны находиться в одном Pod ; разделяйте обязанности и используйте сервисы для взаимодействия между компонентами.
Сценарии обработки данных: потоковая передача, пакетная обработка и управление
В сложных конвейерах обработки данных Kubernetes идеально подходит: задания для пакетной обработки, CronJobs для временных окон , развертывания для API и операторы для таких систем, как Kafka, Spark или Flink.
Для потоковой передачи данных и баз данных операторы сообщества и диаграммы упрощают запуск. Сетевое взаимодействие Service Mesh и управление ресурсами обеспечивают более предсказуемые задержки и показатели SLO по сравнению с решением на одном хосте.
В области управления данными и безопасности Kubernetes предлагает пространства имен, политики и управление доступом на основе ролей (RBAC) для аудита и разделения сред. Это практическое преимущество по сравнению с локальным подходом Compose.
Лучшие практики и небольшие эксплуатационные хитрости
В Compose: делайте YAML-файлы небольшими и модульными ; используйте переменные окружения и файлы .env; документируйте порты и зависимости; и отражайте в CI то, что вы запускаете локально.
В Kubernetes: определите запросы/ограничения на использование ЦП и памяти , используйте проверки готовности/работоспособности, разделите конфигурацию на ConfigMaps/Secrets и применяйте соответствующие стратегии развертывания к каждому сервису.
Для обновления Kubeck используйте команды `kubectl set image` и `kubectl rollout status`, чтобы отслеживать ход выполнения и откатываться назад в случае возникновения проблем. Это предотвратит простои в производственной среде.
Если вам нужны конкретные задачи в Compose, вы можете их имитировать, но в Kubernetes удобнее использовать CronJobs/Jobs ; вы не загромождаете контейнеры лишними процессами или не размещаете cron-задания на хосте.
Краткий ответ на часто задаваемые вопросы, чтобы избежать путаницы
Заменяет ли Compose Kubernetes? Нет. Compose упрощает развертывание многоконтейнерных стеков на одном хосте; Kubernetes же обеспечивает оркестрацию в масштабе кластера с высокой доступностью.
Используется ли Compose до сих пор? Да, очень часто. Это идеальный инструмент для разработки и тестирования , позволяющий настраивать полноценные среды всего несколькими командами.
Kubernetes «лучше» Docker? Это разные вещи: Docker — это платформа для контейнеров ; Kubernetes организует их в кластере и добавляет расширенные возможности.
Можно ли интегрировать Compose с Kubernetes без ручного переписывания кода? Да, с помощью интеграции с Kompose или Docker Desktop. Это позволит быстро сделать первый шаг , который затем можно будет доработать.
Тонкие детали: программирование, OpenShift и альтернативные преобразования
Kubernetes — это не просто непрерывная развертка: Jobs и CronJobs позволяют выполнять разовые или запланированные задачи без необходимости управлять системными планировщиками задач (cron).
В OpenShift Kompose может генерировать DeploymentConfigs и ImageStreams, а также BuildConfigs, если сборка Compose связана с репозиторием Git. Флаги «--build-repo» и «--build-branch» используются для настройки исходного кода.
Если вам нужен другой результат, Kompose позволяет использовать DaemonSets, ReplicationControllers или Helm Charts вместо стандартных Deployments и Services. Он также может генерировать JSON, а не только YAML.
Совместимость, предупреждения и незначительные проблемы
Kompose поддерживает Compose V1/V2/V3 (с ограничениями в версиях 2.1 и 3.2). Неподдерживаемые клавиши игнорируются с предупреждением (WARN) , что позволяет вносить корректировки вручную.
Если ваш сервис использует тома, Kompose меняет стратегию на "Пересоздать", чтобы избежать параллельного выполнения на одном и том же томе . Это нормально для сервисов с сохранением состояния.
Подчеркивания в именах преобразуются в дефисы. Это ограничение Kubernetes для имен объектов , поэтому убедитесь, что вы правильно называете их в Compose, чтобы избежать неожиданностей во время преобразования.
Для доступа извне выберите тип службы: ClusterIP (внутренний), NodePort (порт на узлах) или LoadBalancer (публичный IP-адрес в облаке). Ingress обеспечит вам чистые HTTP/S-маршруты и централизованное TLS-соединение.
При тестировании в Minikube команды типа «minikube service <svc> –url» вернут быстрый URL-адрес . В Cloud при описании сервиса обратите внимание на поле «LoadBalancer Ingress».
Интересный момент: в сообществе можно найти упоминания о зарплатах специалистов по Kubernetes и уровне внедрения, близком к 88% в производственных средах. Ничего необычного: это де-факто стандарт.
Чтобы завершить картину, следует отметить, что Kubernetes — это не только HTTP: Service Mesh, операторы и CRD расширяют возможности Kubernetes. Если вы раньше работали с Compose, поначалу это может показаться сложным, но эта дополнительная мощь обеспечивает более надежную работу.
Политики сброса: полезные эквиваленты
Compose позволяет использовать параметр “restart: always/on-failure/no”. В Kubernetes, в зависимости от ситуации, у вас будут отдельные Pod-ы или контроллеры (Deployment или RC) с соответствующими политиками перезапуска.
| перезапуск docker-compose | Объект в K8s | перезапускПолитика |
|---|---|---|
| "" / всегда | Контроллер (развертывание/RC) | Всегда |
| при отказе | Стручок | При сбое |
| нет | Стручок | Никогда |
Если в Compose у вас были контейнеры для "вычислений" или временные задачи (например, быстрое вычисление числа "pi"), просто реализуйте это в Kubernetes как Job или CronJob с соответствующей политикой, и все готово.
Выбирайте Compose для быстрого локального развертывания и Kubernetes, когда вашей среде требуется больше мощности: поддержка нескольких узлов, автомасштабирование, бесшовное развертывание и настоящая отказоустойчивость . С Compose, Move2Kube и небольшой заботой переход будет плавным.
В конечном итоге, выбор зависит от масштаба и сложности: Compose отлично подходит для разработки, тестирования и однохостовых стеков ; Kubernetes — это оптимальный вариант для корпоративных развертываний, мультиоблачных сред и команд, которым необходима расширенная автоматизация, высокая доступность и экосистема с тысячами интеграций.
