- Hlavné hrozby kombinujú pokročilý malvér, sociálne inžinierstvo a nesprávne konfigurácie, ktoré zneužívajú čoraz automatizovanejší útočníci.
- Dopad siaha od ekonomických strát a prevádzkových odstávok až po právne sankcie, poškodenie reputácie a krádež duševného vlastníctva.
- Účinná obrana si vyžaduje vrstvy technickej ochrany, dobrú kybernetickú hygienu, nepretržité monitorovanie a robustný plán reakcie na incidenty.
- Neustále vzdelávanie a integrácia umelej inteligencie do kybernetickej bezpečnosti sú kľúčové pre preklenutie nedostatku talentov a predvídanie nových útočných taktík.
Kybernetická bezpečnosť sa stala každodennou starosťou každého IT profesionála. Cloudová bezpečnosť , práca na diaľku, firemné mobilné zariadenia a umelá inteligencia dramaticky zvýšili plochu útoku a kyberzločinci nestrácajú čas: automatizujú útoky, zdokonaľujú techniky sociálneho inžinierstva a zneužívajú akúkoľvek nesprávnu konfiguráciu alebo ľudský dohľad na infiltráciu organizácií.
Pre IT tímy už nestačí len inštalácia antivírusového softvéru a robustného firewallu . Dôkladné pochopenie hlavných kybernetických hrozieb pre IT profesionálov , ich skutočného vplyvu na podnikanie a osvedčených postupov na ich zmiernenie je kľúčom k udržaniu kontinuity podnikania, vyhýbaniu sa právnym sankciám a ochrane kritických údajov. V tomto článku podrobne a s veľmi praktickým prístupom uvidíte, ktoré riziká dominujú súčasnej situácii a čo môžete urobiť, aby ste to útočníkom výrazne sťažili.
Čo sa dnes považuje za kybernetickú hrozbu
Keď hovoríme o kybernetických hrozbách, máme na mysli akúkoľvek udalosť, slabinu alebo škodlivú aktivitu , ktorá môže ohroziť dôvernosť, integritu alebo dostupnosť systémov a údajov. Patria sem všetko od „klasického“ malvéru (vírusy, červy, trójske kone, ransomvér, spyware) až po neopravené zraniteľnosti, zlé používateľské postupy, nesprávne konfigurácie cloudu a cielené útoky sponzorované štátom.
Tieto hrozby zneužívajú technické zraniteľnosti a ľudské chyby : zastaraný softvér, slabé heslá, nadmerné oprávnenia, phishingové e-maily, ktoré oklamú zamestnancov, zle zabezpečené cloudové úložisko, zabezpečenie tretích strán atď. Výsledkom môže byť jednorazové narušenie údajov až po úplné odstavenie spoločnosti na niekoľko dní.
Súčasne integrácia umelej inteligencie a automatizácie do kybernetických útokov umožňuje simultánne kampane proti tisíckam spoločností, generovanie vysoko presvedčivých deepfakeov a vytváranie polymorfného malvéru, ktorý neustále mení svoj kód, aby sa vyhol tradičným obranným nástrojom. Výzva pre IT profesionálov je preto dvojaká: chrániť čoraz komplexnejšie infraštruktúry a robiť to pred rýchlejšími a sofistikovanejšími útočníkmi.
Skutočný dopad kybernetických hrozieb na organizácie
Dôsledky bezpečnostného incidentu siahajú ďaleko za počiatočný šok. Každé narušenie môže spustiť kaskádu dopadov na rôznych frontoch: finančnom, reputačnom, právnom a prevádzkovom. Pochopenie tohto rozmeru pomáha zdôvodniť investície a uprednostniť bezpečnostné projekty pre manažment.
Z finančného hľadiska môžu byť priame a nepriame straty obrovské . Okrem podvodných prevodov, výkupného za ransomvér a krádeže finančných informácií existujú náklady spojené s prestojmi, nadčasmi pre zásahový tím, externými forenznými službami, informovaním dotknutých strán a kampaňami na obnovenie dôvery. Mnohé štúdie odhadujú priemerné náklady na narušenie bezpečnosti na desiatky tisíc eur pre malé a stredné podniky a milióny pre veľké korporácie.
Poškodenie reputácie je rovnako, ak nie závažnejšie: keď klient vidí, že jeho informácie sú odhalené, okamžite stráca dôveru . Táto strata dôveryhodnosti sa premieta do zrušených zmlúv, zníženého predaja a ťažkostí s uzatváraním obchodov s novými partnermi alebo prístupom k určitým verejným súťažiam. Obnovenie predchádzajúcej úrovne dôvery môže trvať roky, ak sa vôbec niekedy dosiahne.
Na operačnej úrovni môže útok úplne paralyzovať kritické procesy : výpadok fakturačných systémov, zastavenie výroby, nefunkčnosť online služieb, narušenie dodávateľských reťazcov… Každý IT profesionál, ktorý zažil masívne šifrovanie ransomvérom, vie, že tlak na podnikanie je brutálny, keď nemôžete predávať, vyrábať alebo obsluhovať zákazníkov.
Napokon nesmieme zabúdať na právne a regulačné dôsledky . Nariadenia, ako napríklad GDPR v Európe a ďalšie odvetvové zákony, vyžadujú primeranú ochranu osobných údajov a oznamovanie porušení v rámci veľmi špecifických časových rámcov. Zlyhanie môže viesť k značným finančným pokutám a súdnym sporom s klientmi, dodávateľmi alebo dokonca zamestnancami. Okrem toho, krádež duševného vlastníctva (plány, algoritmy, vzorce, zdrojový kód) môže premrhať roky investícií do výskumu a vývoja a poskytnúť konkurenčnú výhodu konkurentom.
Hlavné typy technických hrozieb pre IT profesionálov
Z čisto technického hľadiska čelia spoločnosti širokej škále rizík, ktoré majú vplyv na infraštruktúru, aplikácie a používateľov. Pochopenie najbežnejších skupín útokov je prvým krokom k definovaniu vhodných bezpečnostných kontrol a architektúr.
Škodlivý softvér vo všetkých jeho variantoch
Škodlivý softvér zostáva obľúbenou zbraňou útočníkov. Pod týmto zastrešujúcim pojmom nachádzame škodlivý softvér určený na infiltráciu, poškodenie alebo ovládanie systémov bez vedomia používateľa alebo správcu. Medzi jeho najčastejšie formy patria:
- ransomware: Šifruje súbory a systémy pomocou kľúčov, ktoré má k dispozícii iba útočník, a za obnovenie prístupu požaduje platbu (zvyčajne v kryptomene). Najpokročilejšie skupiny kombinujú šifrovanie s krádežou údajov a vyhrážajú sa zverejnením informácií, ak sa platba neuskutoční, a to aj v prípade, že existujú zálohy.
- Trójske kone: Prezentujú sa ako legitímne programy (bezplatný softvér, údajné cracky, „zázračné“ nástroje), ale po spustení nasadzujú skryté škodlivé funkcie, ktoré sa môžu pohybovať od otvárania zadných vrátok až po sťahovanie ďalšieho škodlivého softvéru.
- RAT (Trójsky kôň pre vzdialený prístup): Trójske kone špeciálne navrhnuté tak, aby útočníkovi poskytli úplnú diaľkovú kontrolu nad počítačom. Umožňujú špehovanie a získavanie citlivých informácií., nainštalovať nové komponenty alebo prepnúť na iné interné systémy.
- Spyware: kód určený na zaznamenávanie aktivity používateľov, získavanie prihlasovacích údajov, bankových údajov, zvykov prehliadania alebo cenných obchodných informácií, ktorý sa potom odosiela na servery ovládané útočníkom.
- Cryptojacking: Škodlivý softvér, ktorý zneužíva výpočtový výkon serverov, pracovných staníc alebo dokonca zariadení internetu vecí na ťažbu kryptomien bez vedomia vlastníka, čím znižuje výkon a zvyšuje náklady na energiu.
Technológia zlyháva, ale aj ľudia. Sociálne inžinierstvo zneužíva psychologické slabosti a zvyky používateľov , aby ich prinútilo urobiť presne to, čo útočník potrebuje: kliknúť na odkaz, vypnúť ochranu, odovzdať prihlasovacie údaje alebo poskytnúť citlivé údaje.
Spomedzi týchto taktík zostáva najvýznamnejším phishing . Odosielajú sa e-maily, ktoré napodobňujú komunikáciu od bánk, dodávateľov, vládnych agentúr alebo dokonca samotnej spoločnosti, aby nalákali používateľov na falošné webové stránky alebo ich prinútili stiahnuť si škodlivé prílohy. Vo svojej najcielenejšej forme sa spear phishing zameriava na konkrétne profily (financie, manažéri, IT administrátori) a využíva verejné alebo interné údaje na dodanie dôveryhodnosti podvodu.
Rovnaký koncept platí aj pre iné kanály: smishing, keď návnada príde prostredníctvom SMS na mobilný telefón, pričom sa využíva skutočnosť, že v týchto správach je ťažšie overiť URL adresu; a vishing, keď sa útok vykonáva telefonicky, pričom sa vydáva za technickú podporu, banku alebo dodávateľa, ktorý vyžaduje „overenie“ informácií.
S nástupom generatívnej umelej inteligencie získali na popularite hlasové a video deepfakey , ktoré dokážu vydávať sa za manažérov alebo vedúcich oddelení a nariadiť urgentné prevody alebo zdieľať dôverné informácie. Tieto nástroje znižujú náklady a zjednodušujú kampane, ktoré predtým vyžadovali výrazne viac manuálnej práce.
Útoky na webové aplikácie a API
Pre mnohé spoločnosti sú webové aplikácie a API najzraniteľnejšou časťou ich útočnej plochy . Chyba v správe vstupných údajov, riadení prístupu alebo overovaní parametrov môže otvoriť dvere vysoko škodlivým útokom.
- SQL injekcia (SQLi): Manipulácia s databázovými dotazmi vkladaním škodlivého kódu do vstupných polí. Ak aplikácia tieto údaje správne nevyčistí, útočník môže čítať, upravovať alebo mazať informácie a dokonca prevziať kontrolu nad databázovým serverom.
- Vzdialené spustenie kódu (RCE): Zraniteľnosti, ktoré umožňujú útočníkovi vykonávať príkazy na serveri, na ktorom beží aplikácia, zvyčajne zneužitím pretečenia vyrovnávacej pamäte alebo iných logických chýb. Tento typ poruchy je zvyčajne kritický pretože sa to premieta do takmer úplnej kontroly nad postihnutým systémom.
- XSS (skriptovanie naprieč stránkami): Vkladanie škodlivých skriptov do stránok, ktoré sa potom zobrazujú iným používateľom. Tieto skripty môžu kradnúť súbory cookie relácie, upravovať obsah prehliadača alebo presmerovávať na podvodné stránky bez vedomia používateľa.
Útoky na dodávateľský reťazec
Čoraz častejšie sa útoky zameriavajú nie na samotnú spoločnosť, ale na jej partnerov. Útoky v dodávateľskom reťazci zneužívajú dôveryhodné vzťahy s poskytovateľmi softvéru, integrátormi, poskytovateľmi cloudových služieb alebo konzultačnými firmami.
Klasický scenár zahŕňa poskytovateľa služieb so vzdialeným prístupom k interným systémom: ak útočník naruší jeho sieť, môže použiť tieto legitímne prihlasovacie údaje na získanie prístupu do klientskej organizácie s minimálnym podozrením. Ďalším vektorom je manipulácia so softvérom alebo aktualizáciami tretích strán: vkladanie škodlivého kódu do aktualizačných balíkov, ktoré klient inštaluje, pričom úplne dôveruje ich zdroju.
Okrem toho takmer všetky moderné aplikácie integrujú knižnice s otvoreným zdrojovým kódom alebo moduly tretích strán . Závažná zraniteľnosť, akou bola zraniteľnosť Log4j, ukázala, do akej miery môže zdanlivo „malý“ komponent predstavovať obrovské riziko v globálnom meradle, keď je široko distribuovaný. Pre IT tímy je teraz inventarizácia a riadenie rizika externých komponentov nevyhnutné.
Útoky typu odmietnutia služby (DoS a DDoS)
Útoky na dostupnosť sa zameriavajú na odpojenie služieb a aplikácií od siete a zabránenie legitímnym používateľom v prístupe k nim. V rámci distribuovaného útoku typu odmietnutie služby (DDoS) tisíce napadnutých zariadení bombardujú systémy obete prevádzkou, čím sa saturujú šírka pásma, procesor alebo aplikačné zdroje.
Niektoré skupiny používajú útoky typu denial-of-service (DoS) ako nástroj vydierania , pričom hrozia masívnymi útokmi, ak nie je zaplatené výkupné, alebo ich kombinujú s kampaňami ransomvéru na zvýšenie tlaku. V iných prípadoch sa útoky DoS vykonávajú zneužívaním špecifických zraniteľností, ktoré spôsobujú pády systému alebo nadmernú spotrebu zdrojov pri prijatí chybných vstupov.
Útoky typu „človek v strede“ (MitM a MitB)
Pri útokoch typu „Man-in-the-Middle“ je cieľom zachytiť a ak je to možné, upraviť komunikáciu medzi dvoma stranami, ktoré sa domnievajú, že komunikujú priamo a bezpečne. Ak komunikácia nie je správne šifrovaná, útočník môže čítať prihlasovacie údaje, bankové údaje alebo obchodné informácie v obyčajnom texte.
Obzvlášť nebezpečným variantom je útok typu „Man-in-the-Browser“ (MitB) , pri ktorom útočník naruší prehliadač používateľa pomocou škodlivých doplnkov alebo malvéru a manipuluje s údajmi tesne predtým, ako sa zobrazia alebo odošlú na server. To mu umožňuje meniť sumy prevodu, upravovať formuláre alebo zachytiť všetko, čo sa zadá, bez toho, aby vzbudil akékoľvek viditeľné podozrenie.
Pokročilé hrozby a kľúčové trendy pre IT profesionálov
Okrem klasického „spätného katalógu“ útokov súčasná situácia prináša veľmi jasné trendy, ktoré IT tímy nemôžu ignorovať : väčšia váha umelej inteligencie v kyberkriminalite, riziká DNS, chyby v konfigurácii cloudu, vnútorné hrozby a operácie sponzorované štátom.
Hrozby založené na umelej inteligencii
Umelá inteligencia nie je len pre obrancov. Kyberzločinci sa čoraz viac spoliehajú na umelú inteligenciu a strojové učenie, aby mohli škálovať, zdokonaľovať a personalizovať svoje útoky. Niekoľko príkladov:
- Hromadné generovanie phishingových e-mailov a správ s prirodzenými a bezchybnými textami, prispôsobenými jazyku a kontextu obete.
- Automatizácia vyhľadávania a zneužívania zraniteľností v exponovaných systémoch s prioritizáciou cieľov s vyššou pravdepodobnosťou úspechu.
- Vývoj malvéru schopný učiť sa z prostredia a upravovať svoje správanie tak, aby sa vyhol detekcii na základe podpisov a statických vzorcov.
- Vytváranie hlasových a video deepfakeov na posilnenie kampaní sociálneho inžinierstva zameraných na hodnotné profily.
Súbežne s tým spoločnosti začínajú strategicky integrovať GenAI do svojich obranných systémov , aby urýchlili vyšetrovania, zlepšili detekciu anomálií a kompenzovali nedostatok talentov v oblasti kybernetickej bezpečnosti, ktorý mnohí lídri považujú za jednu z najväčších výziev súčasnosti.
DNS tunely a zneužívanie systému doménových mien
DNS je základnou súčasťou internetu a práve z tohto dôvodu ideálnym kanálom na skrytie škodlivej prevádzky . Tunelovanie DNS zahŕňa zapuzdrenie údajov v zdanlivo bežných DNS dotazoch a odpovediach, čím sa obchádza mnoho perimetrických kontrol, ktoré túto prevádzku skenujú len povrchne.
Táto technika umožňuje postupnú extrahovanie citlivých informácií alebo udržiavanie kanálov velenia a riadenia s vloženým škodlivým softvérom bez vzbudzovania podozrenia. Detekcia tohto typu aktivity si vyžaduje monitorovanie anomálnych vzorcov v dotazoch, veľkostiach, nezvyčajných doménach alebo zvláštneho štatistického správania v prevádzke DNS.
Chyby konfigurácie a nedostatočná kybernetická hygiena
Veľké množstvo incidentov pramení z nesprávnych konfigurácií a nebezpečných postupov . Bežné príklady:
- Príliš tolerantné firewally alebo skupiny cloudovej bezpečnosti s portami otvorenými svetu, ktoré by nemali byť.
- Úložiská údajov v cloudových službách omylom nakonfigurované ako „verejné“, čím sa odhalili citlivé informácie bez akéhokoľvek overenia.
- Použitie predvolených prihlasovacích údajov alebo slabé a opakovane používané heslá naprieč viacerými službami.
- Neaplikovanie bezpečnostných záplat a aktualizácií firmvéru, čo spôsobuje, že známe zraniteľnosti zostávajú otvorené celé mesiace.
- Nedostatok spoľahlivých, aktuálnych a testovaných záloh, čo bráni rýchlej obnove po útoku ransomvéru.
Toto všetko spadá pod to, čo by sme mohli nazvať slabou kybernetickou hygienou : nedodržiavanie základných osvedčených postupov podkopáva akékoľvek iné úsilie v oblasti bezpečnosti. Automatizácia auditov konfigurácie, uplatňovanie princípov najmenších privilégií a školenie používateľov sú kľúčovými úlohami na odstránenie týchto zjavných zraniteľností.
Vnútorné hrozby a ľudské chyby
Jednotlivci s legitímnym prístupom k systémom a údajom predstavujú často podceňované riziko. Hrozby zvnútra môžu byť zlomyseľné alebo náhodné.
- Nespokojní zamestnanci, ktorí kradnú informácie, aby ich predali, zverejnili alebo odniesli konkurencii.
- Dodávatelia alebo partneri s väčšími privilégiami, než je potrebné, ktorí sa rozhodnú ich zneužiť.
- Členovia tímu, ktorí bez zlého úmyslu zdieľajú údaje prostredníctvom nezabezpečených kanálov, posielajú e-maily nesprávnym príjemcom alebo nahrávajú citlivé súbory do osobných cloudových služieb.
Zmiernenie tohto rizika si vyžaduje podrobné kontroly prístupu, pravidelnú kontrolu povolení , monitorovanie podozrivej aktivity (UEBA, DLP) a silnú bezpečnostnú kultúru v rámci organizácie. Keď niekto opustí spoločnosť, okamžité zrušenie poverení a prístupu musí byť automatickým a neobchodovateľným procesom.
Štátom sponzorované útoky a predsunuté operácie
Na opačnom konci spektra nachádzame operácie vykonávané alebo podporované národnými štátmi. Tieto útoky sú zvyčajne politicky, vojensky alebo ekonomicky motivované a zameriavajú sa na kritickú infraštruktúru, verejnú správu, strategické spoločnosti (energetika, zdravotníctvo, financie) a kľúčových poskytovateľov technológií.
Ich úroveň sofistikovanosti je vysoká: zneužívanie zraniteľností typu „zero-day“ , komplexné infekčné reťazce, mesiace tichého sledovania pred konaním, prispôsobené nástroje a rozsiahle koordinované kampane. Hoci mnohé malé a stredné podniky nie sú priamym cieľom, môžu byť postihnuté ako slabé články v dodávateľskom reťazci významných organizácií.
Stratégie prevencie a obrany pre IT tímy
Vzhľadom na takýto zložitý scenár je jedinou rozumnou cestou vpred prijať proaktívny, komplexný a viacvrstvový prístup . Neexistuje žiadne zázračné riešenie, ale existuje súbor postupov a technológií, ktoré v kombinácii drasticky zvyšujú náklady na útok pre protivníka.
Správa opráv a aktualizácií
Prvá línia obrany zahŕňa udržiavanie systémov, aplikácií a zariadení v aktuálnom stave . Stanovenie pravidelných aktualizačných okien, používanie nástrojov na správu inventára a automatické opravy a uprednostňovanie kritických zraniteľností znižuje známu plochu útoku.
Nejde len o operačné systémy: firmvér pre smerovače, prepínače, firewally, koncové body, hypervízory, aplikácie tretích strán a komponenty s otvoreným zdrojovým kódom, všetky je potrebné aktualizovať. Ignorovať to je ako dať útočníkom katalóg už zdokumentovaných exploitov.
Robustná autentifikácia a kontrola prístupu
Minimalizácia dopadu ukradnutých prihlasovacích údajov si vyžaduje implementáciu viacfaktorového overovania (MFA) všade, kde je to možné, spolu so silnými pravidlami pre heslá a pravidelnou rotáciou hesiel. V zložitých firemných prostrediach pomáha prijatie modelov nulovej dôveryhodnosti zabezpečiť, aby žiadne zariadenie ani používateľ neboli štandardne dôveryhodní, aj keď sa nachádzajú „vnútri“ siete.
Uplatňovanie princípu najmenších privilégií (udeľovanie iba oprávnení nevyhnutne potrebných pre každú rolu) výrazne obmedzuje možnosti útočníka, aj keď sa mu podarí získať prístup k účtu legitímneho používateľa.
Ďalšie vzdelávanie a kultúra bezpečnosti
Ako ukazujú všetky správy, ľudský faktor zostáva jedným z najslabších článkov. Preto školenie v oblasti kybernetickej bezpečnosti nemôže byť jednorazovým kurzom , ktorý sa absolvuje raz a potom sa naň zabudne. Musí sa stať priebežným programom, aktualizovaným a prispôsobeným rôznym úlohám v rámci spoločnosti.
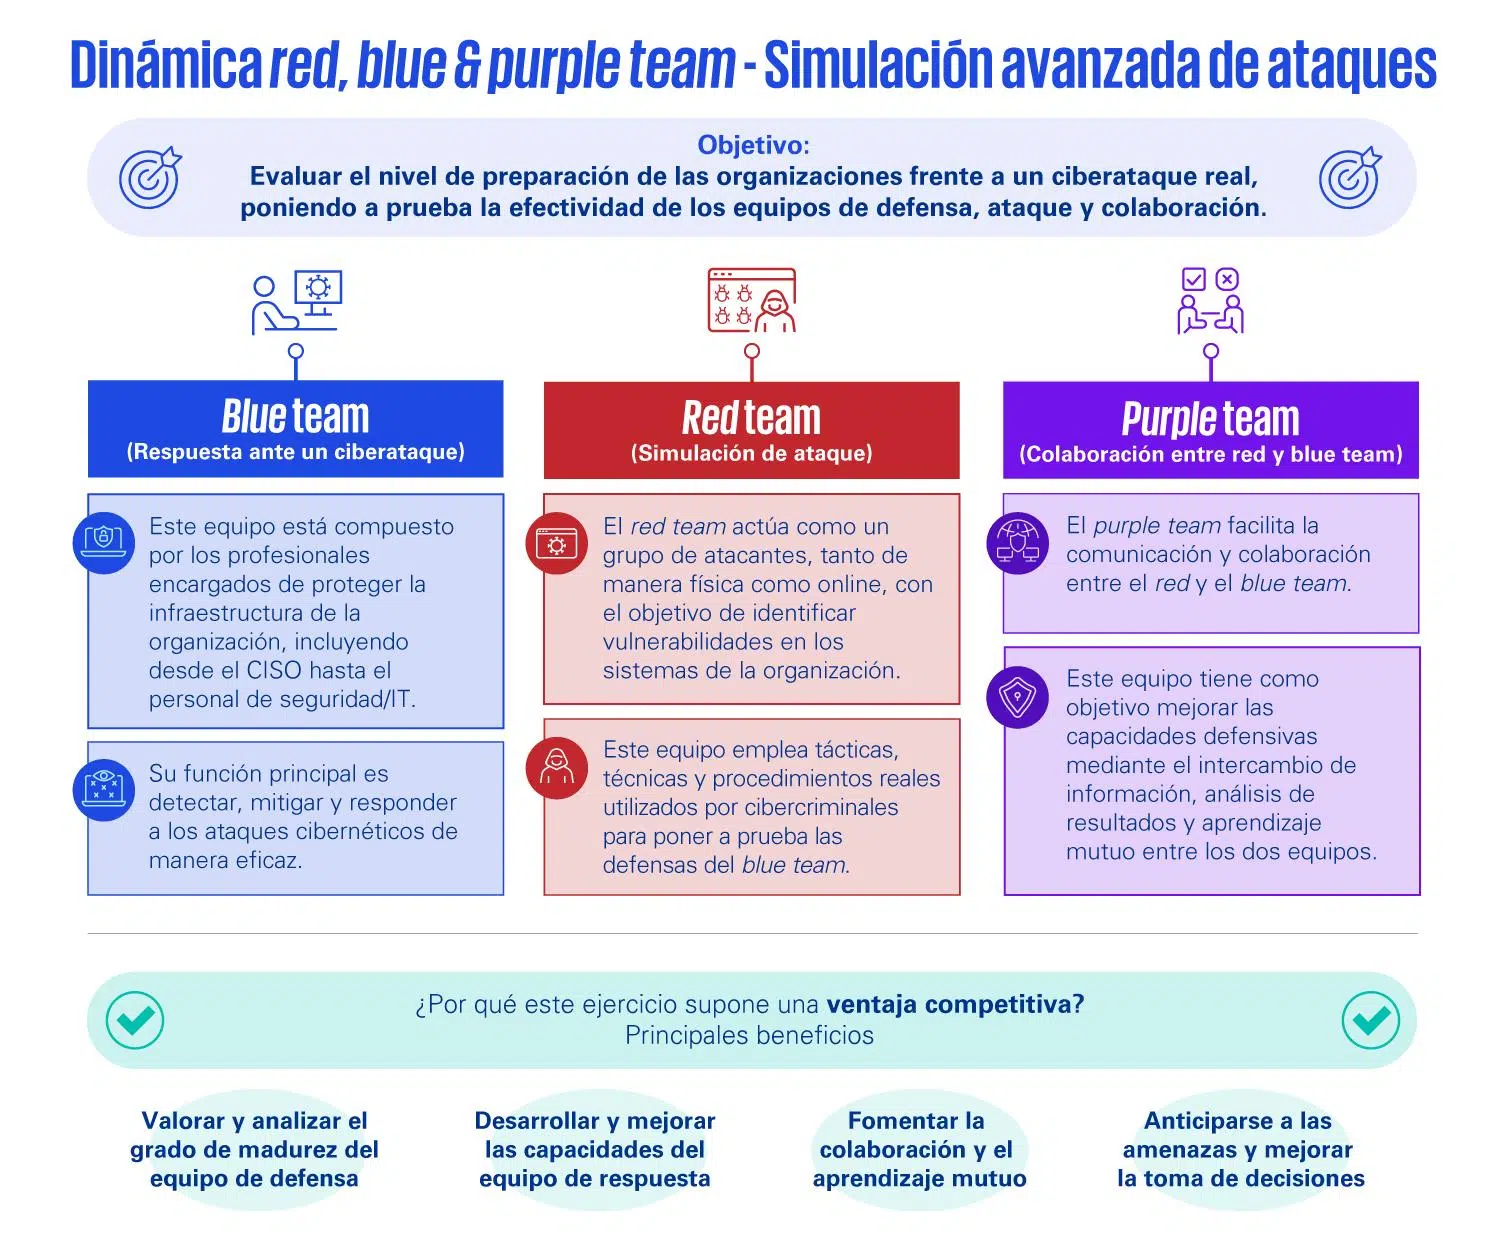
Obsah by mal pokrývať všetko od základných poznatkov (rozpoznávanie phishingu, ochrana zariadení, bezpečné správanie na sociálnych sieťach a v cloudových službách) až po predpisy, osvedčené postupy pre danú oblasť a pokročilú špecializáciu pre technické profily. Najefektívnejším spôsobom, ako si upevniť vedomosti, je prístup učenia sa praxou s realistickými simuláciami útokov, praktickými cvičeniami a živými stretnutiami s odborníkmi.
Ochrana siete, koncových bodov a údajov
Z technologického hľadiska je nevyhnutné kombinovať rôzne kontroly: firewally novej generácie, systémy detekcie a prevencie narušení (IDS/IPS) , filtrovanie obsahu, segmentáciu siete, pokročilé riešenia pre koncové body (EDR/XDR), šifrovanie údajov počas prenosu a v pokoji a nástroje DLP na zabránenie neoprávnenému úniku.
Zálohy zohrávajú kľúčovú úlohu: časté zálohy, logicky odpojené od hlavnej siete a pravidelne testované, aby sa zabezpečilo, že obnova funguje, majú zásadný význam v prípade incidentu ransomvéru alebo rozsiahleho vymazania údajov.
Plány reakcie na incidenty a informácie o hrozbách
Žiadne prostredie nie je 100 % bezpečné, preto je dôležité predpokladať, že skôr či neskôr k incidentom dôjde. Dobre definovaný plán reakcie na incidenty , overený cvičením a známy všetkým zúčastneným, drasticky znižuje chaos, keď príde okamih pravdy.
Okrem toho, spoliehanie sa na informácie o hrozbách v reálnom čase , či už z našich vlastných zdrojov alebo od špecializovaných poskytovateľov, nám umožňuje upravovať pravidlá detekcie, blokovať známe škodlivé infraštruktúry a predvídať nové kampane skôr, ako priamo ovplyvnia organizáciu.
V tejto súvislosti sú kybernetické bezpečnostné riešenia novej generácie schopné odhaliť anomálne správanie, automatizovať reakcie (izolovať zariadenia, ukončiť škodlivé procesy, vrátiť zmeny) a korelovať udalosti naprieč koncovými bodmi, sieťami a cloudom, skvelými spojencami pre bezpečnostné tímy, ktoré sú v mnohých prípadoch preťažené.
Pre IT profesionálov už výzvou nie je len opravovanie a hasenie požiarov, ale vedenie ucelenej bezpečnostnej stratégie , ktorá integruje technológie, procesy a ľudí. Hrozby sa budú naďalej vyvíjať, umelá inteligencia bude naďalej hrať na obe strany a rozdiel v talentoch v oblasti kybernetickej bezpečnosti sa nezatvorí zo dňa na deň. Práve preto budú organizácie, ktoré včas investujú do robustnej bezpečnostnej kultúry, inteligentnej automatizácie a neustáleho vzdelávania, najlepšie pripravené odolať nevyhnutným úderom, ktoré nevyhnutne prídu.