- Podniková VPN sieť vytvára šifrovaný tunel, ktorý umožňuje bezpečný vzdialený prístup k interným zdrojom bez ich priameho vystavenia internetu.
- Existujú rôzne typy VPN (vzdialený prístup, site-to-site, cloud) a protokolov (OpenVPN, IKEv2/IPsec, L2TP/IPsec), ktoré sa vyberajú podľa potrieb.
- Nastavenie VPN si vyžaduje plánovanie poskytovateľa, zariadení, protokolov, segmentácie prístupu a viacfaktorového overovania.
- VPN by mala byť integrovaná do prístupu Zero Trust so školením používateľov, kontrolou protokolov a osvedčenými postupmi na zachovanie dlhodobej bezpečnosti.
V mnohých spoločnostiach, veľkých aj malých, už práca na diaľku nie je výnimkou, ale normou. Umožnenie zamestnancom pripojiť sa z domu, z kaviarne alebo na cestách bez ohrozenia firemných údajov sa stalo najvyššou prioritou pre každú organizáciu, ktorá berie kybernetickú bezpečnosť vážne.
V tejto súvislosti je nastavenie firemnej VPN jedným z najdôležitejších technických rozhodnutí, ktoré môžete urobiť. Nejde len o „skrytie vašej IP adresy“ alebo súkromné prehliadanie, ale o vytvorenie spoľahlivého šifrovaného tunela na prístup k interným serverom, aplikáciám a databázam bez otvárania nebezpečných dverí na internet. V nasledujúcich riadkoch sa podrobne dozviete, čo je firemná VPN, ako funguje, aké sú rôzne dostupné typy a ako ju krok za krokom nakonfigurovať v profesionálnom prostredí vrátane Windowsu a mobilných zariadení.
Čo je to firemná VPN a prečo je kľúčová pre malé a stredné podniky?
Prechod na prácu na diaľku v Španielsku je významný: viac ako polovica zamestnancov pracuje aspoň jeden deň v týždni mimo kancelárie , čo dramaticky zvyšuje riziko nezabezpečeného prístupu k serverom, ERP systémom a zákazníckym databázam. Vzdialený prístup bez VPN je teraz jedným z hlavných vstupných bodov pre útočníkov zameraných na malé a stredné podniky, čo potvrdzujú organizácie ako INCIBE a rôzne medzinárodné správy.
Používanie firemnej VPN nie je len otázkou pohodlia. Je to tiež súčasť technických opatrení požadovaných predpismi o ochrane údajov pri spracovaní osobných údajov , ako sú údaje zákazníkov alebo zamestnancov, prostredníctvom vzdialených kanálov. Pri správne implementovanej VPN sa prevádzka prenáša šifrovane a je nečitateľná pre kohokoľvek, kto sa ju pokúša zachytiť na verejnej Wi-Fi alebo inej nezabezpečenej sieti.
Na druhej strane, firemná VPN nemá nič spoločné s komerčnými službami ako „VPN na sledovanie relácií z iných krajín“. V spoločnosti je cieľom pripojiť ľudí k interným aplikáciám, nie obísť geografické obmedzenia . To si vyžaduje inú architektúru, viac bezpečnostných kontrol a užšiu integráciu s firemným adresárom, firewallom a zvyškom infraštruktúry.
Ako funguje VPN v podnikovom prostredí
Keď sa zamestnanec chce pripojiť k firemnej sieti zvonku, robí tak pomocou zariadenia kompatibilného s VPN : môže to byť počítač, notebook, tablet alebo mobilný telefón, buď s natívnym klientom operačného systému, alebo prostredníctvom špecifickej aplikácie poskytovanej poskytovateľom VPN alebo samotným firemným firewallom.
Používateľ otvorí VPN klienta a zadá svoje prihlasovacie údaje: zvyčajne firemné používateľské meno a heslo, ideálne posilnené dvojfaktorovým overením (kód na mobilnom zariadení, autentifikačná aplikácia, fyzický token atď.). V niektorých prostrediach, najmä v tých s najprísnejšími bezpečnostnými požiadavkami, je možné použiť aj digitálne certifikáty nainštalované v zariadení.
Po overení VPN vytvorí šifrovaný „tunel“ medzi zariadením zamestnanca a VPN serverom alebo firewallom spoločnosti . Všetka prevádzka opúšťajúca zariadenie používateľa a smerujúca do internej siete je zapuzdrená a šifrovaná, takže aj keď prechádza cez verejné alebo nezabezpečené siete, je pre tretie strany nečitateľná.
Trasa dát vždy sleduje rovnaký vzorec: zo zariadenia používateľa na VPN server a odtiaľ na interné servery alebo zdroje, ktoré potrebuje . Zvonku tohto tunela sa prevádzka javí ako jednoduchý šifrovaný tok bez zrozumiteľných informácií. Útočník, ktorý by tieto pakety zachytil, by videl iba šifrované dáta a nebol by schopný rekonštruovať ich obsah.
Zároveň je VPN server zvyčajne integrovaný s adresárom a pravidlami spoločnosti, aby sa určilo, čo môže každá osoba robiť po prihlásení. Nie všetci zamestnanci potrebujú prístup ku všetkým serverom : obchodní zamestnanci budú mať prístup k CRM, finanční zamestnanci k účtovnému systému a technický tím k administračným serverom, pričom každý z nich má iné povolenia.
Aký je účel VPN vo firme?
Výhody firemnej VPN siahajú ďaleko za hranice súkromia. Jej primárnou funkciou je poskytovať bezpečný, kontrolovaný a sledovateľný vzdialený prístup k interným zdrojom . Z toho vyplýva niekoľko kľúčových výhod pre každodennú prevádzku akejkoľvek organizácie.
Prvým je bezpečnosť. Šifrovaním údajov medzi zamestnancom a firemnou sieťou sa zabráni prenosu citlivých informácií, ako sú finančné správy, databázy zákazníkov alebo prihlasovacie údaje, v obyčajnom texte . Toto je obzvlášť dôležité pri používaní verejných sietí Wi-Fi v hoteloch, kaviarňach alebo verejnej doprave, kde by sa útočník mohol pokúsiť odpočúvať prevádzku pomocou techník „man-in-the-middle“.
Po druhé, je tu pohodlie a flexibilita. VPN umožňuje vzdialeným pracovníkom, častým cestujúcim alebo externým spolupracovníkom prístup k firemným systémom bez fyzickej návštevy kancelárie . Z pohľadu spoločnosti táto flexibilita umožňuje reorganizáciu tímov, prilákanie talentov z iných miest a dokonca zníženie nákladov spojených s fyzickými kanceláriami.
Ďalšou jasnou výhodou je centralizovaný vzdialený prístup. Namiesto otvárania jednotlivých portov na smerovači alebo firewalle pre každú službu (databáza, vzdialená plocha, zdieľanie súborov) je všetok prístup smerovaný cez jeden bod: VPN . To znižuje plochu útoku a uľahčuje kontrolu, pretože pripojenia sa zaznamenávajú, overujú a filtrujú z jedného miesta.
Nakoniec nesmieme zabúdať na úsporu nákladov. S dostatočne dimenzovanou VPN sa mnoho spoločností môže vyhnúť drahým dedikovaným linkám alebo starším súkromným okruhom, ako je MPLS, vo všetkých svojich bodoch . Štandardné internetové pripojenie v kombinácii s efektívnymi VPN zvyčajne postačuje pre väčšinu kancelárií a vzdialených pracovníkov bez toho, aby sa obetovala bezpečnosť alebo výkon.
Typy VPN pre firmy
V rámci korporátneho sveta nie sú všetky VPN rovnaké. Možno ich klasifikovať podľa operačného systému, s ktorým pracujú, použitej služby VPN alebo typu siete, v ktorej fungujú . Každá kombinácia uspokojí rôzne potreby a spoločnosti rôznych veľkostí.
Podľa operačného systému
Kompatibilita je kľúčovým faktorom. Väčšina moderných VPN riešení ponúka klientov pre Windows, macOS, Linux, Android a iOS alebo sa spoliehajú na natívnych klientov zabudovaných v týchto systémoch. Napríklad Windows a macOS obsahujú vstavanú podporu pre rôzne typy VPN, ako sú IKEv2, L2TP/IPsec a SSTP.
Pri výbere riešenia pre vašu firmu je dôležité zvážiť, o aké operačné systémy ide: prostredie, v ktorom každý používa Windows 10/11, sa veľmi líši od prostredia so zmesou Macu, Linuxu a mobilných zariadení . Výrobcovia podnikových VPN služieb a firewallov pre komerčné podniky, ako napríklad Fortinet, ponúkajú špecializovaných multiplatformových klientov, ktorí výrazne zjednodušujú nastavenie.
V závislosti od typu služby VPN
Z hľadiska návrhu siete existujú tri hlavné skupiny, ktoré sa bežne používajú v podnikových prostrediach: vzdialený prístup pre jednotlivých používateľov, pripojenie typu site-to-site medzi kanceláriami a cloudové VPN.
VPN so vzdialeným prístupom sú najbežnejším typom pre prácu na diaľku. Umožňujú každému zamestnancovi pripojiť sa zo svojho počítača alebo mobilného zariadenia a získať prístup k centrálnej sieti spoločnosti . Toto sa zvyčajne nasadzuje na uľahčenie práce z domu, pripojenie mobilných obchodných zástupcov alebo poskytovanie podpory vzdialeným technikom.
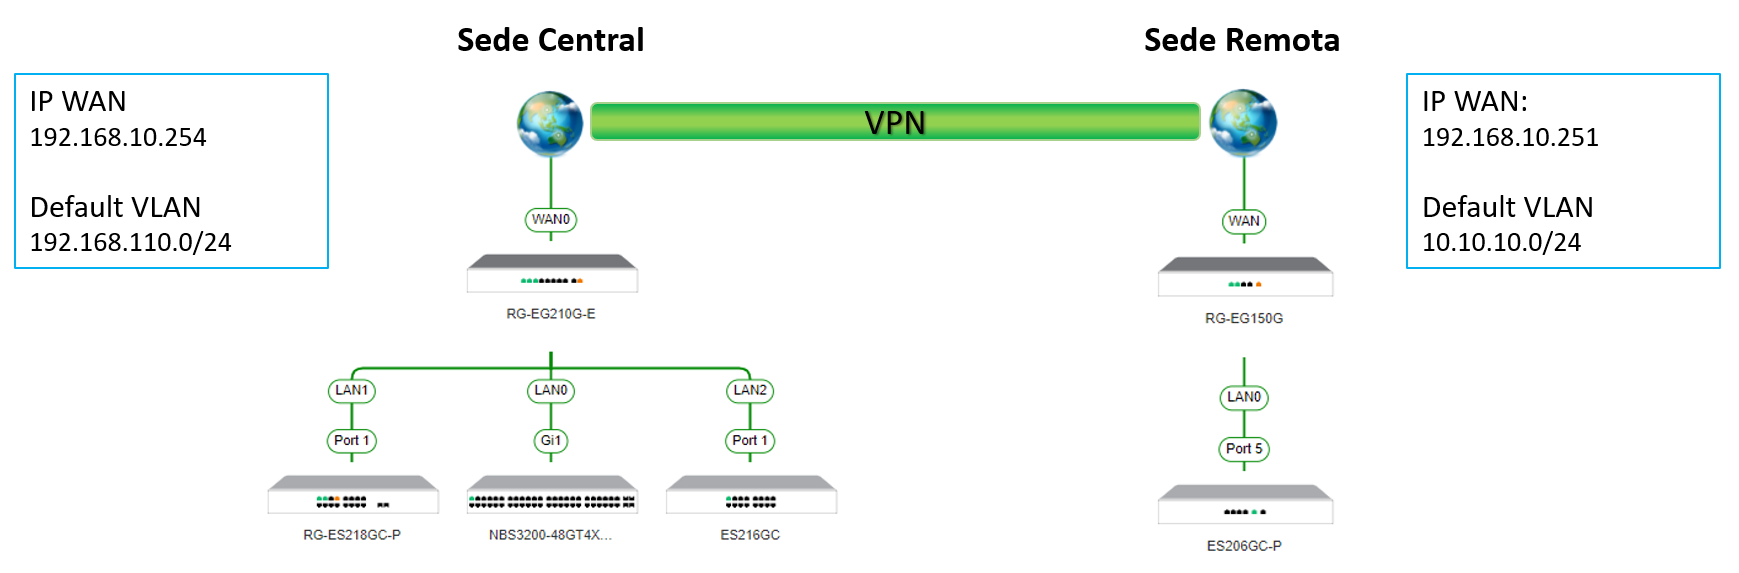
VPN siete typu „site-to-site“ sa na druhej strane používajú na trvalé prepojenie viacerých kancelárií alebo pobočiek . Namiesto toho, aby mal každý zamestnanec vlastné pripojenie, smerovače alebo firewally v každej kancelárii medzi nimi vytvárajú šifrovaný tunel. Z pohľadu siete sa zdá, že rôzne kancelárie sú súčasťou tej istej lokálnej siete LAN, aj keď sa nachádzajú v rôznych mestách alebo krajinách.
V posledných rokoch si získali na popularite aj cloudové VPN. V tomto modeli sa správa vzdialeného prístupu spolieha na cloudovú infraštruktúru, a nie výlučne na fyzický server v kancelárii . To uľahčuje škálovateľnosť, integráciu používateľov z viacerých miest a kombináciu prístupu k lokálnym zdrojom s aplikáciami hostovanými vo verejných alebo súkromných cloudoch.
Podľa siete poskytovateľa internetu
Ďalším spôsobom, ako ich klasifikovať, je typ siete, cez ktorú tunel prechádza. Najbežnejšou možnosťou je nastavenie VPN cez štandardné širokopásmové alebo optické pripojenie , pričom sa využíva verejná internetová infraštruktúra a na zachovanie dôvernosti sa spolieha na šifrovanie.
V prostrediach s viacerými kritickými lokalitami sa niektoré spoločnosti stále spoliehajú na VPN MPLS spravované operátorom. Prepojenia MPLS ponúkajú kontrolovanejšie cesty v sieti poskytovateľa a cez ne je možné vytvoriť tunely IPsec, aby sa ďalej zabezpečilo súkromie medzi rôznymi lokalitami.
Nakoniec, nárast vysokorýchlostných mobilných sietí umožňuje nasadenie VPN cez 4G alebo 5G. Je to atraktívna možnosť pre dočasné kancelárie, stavebné tímy alebo technikov, ktorí neustále pracujú s mobilným pripojením . VPN tunel je vytvorený cez sieť mobilného operátora, čím sa zabezpečí, že aj v tomto kontexte zostáva prístup k firemným údajom šifrovaný.
Najčastejšie používané VPN protokoly vo firmách
Pri nastavovaní VPN je nevyhnutný výber správneho protokolu. Protokol definuje, ako sa vytvárajú tunely, ako sa vyjednávajú kľúče a aká úroveň šifrovania sa používa , čo ovplyvňuje bezpečnosť aj rýchlosť.
Jedným z najpoužívanejších protokolov je OpenVPN. Je veľmi všestranný a vysoko bezpečný, s podporou silného šifrovania a širokou kompatibilitou s rôznymi systémami . Zvyčajne funguje cez TCP alebo UDP a hoci môže byť v niektorých scenároch o niečo pomalší, ponúka robustnosť, ktorá je v podnikovom prostredí vysoko cenená.
Ďalšou bežne používanou kombináciou je IKEv2/IPsec. IKEv2 vyniká svojou rýchlosťou a stabilitou, najmä na mobilných pripojeniach, kde sa sieť často mení (napríklad pri prepínaní z Wi-Fi na 4G). IPsec poskytuje šifrovanie na úrovni siete. Je bežný v systémoch Windows, macOS a iOS a ponúka dobrú rovnováhu medzi zabezpečením a výkonom.
K dispozícii je aj L2TP/IPsec, ktorý kombinuje tunelovací protokol L2TP s bezpečnostnou vrstvou IPsec. Hoci poskytuje vysokú úroveň zabezpečenia, je zvyčajne pomalší ako IKEv2 kvôli dvojitému zapuzdreniu . Je užitočný, keď je potrebná kompatibilita so zariadeniami, ktoré nepodporujú iné, modernejšie protokoly.
V starších prostrediach systému Windows sa môže vyskytnúť protokol PPTP alebo podobné varianty, ale tie sa teraz považujú za zastarané kvôli ich známym zraniteľnostiam a slabému šifrovaniu . V novej implementácii podnikovej VPN sa neodporúča používať tieto protokoly, s výnimkou veľmi špecifických a kontrolovaných prípadov.
Kroky na nastavenie firemnej VPN
Nastavenie VPN pre malú firmu s malým počtom používateľov alebo pre veľkú organizáciu si vyžaduje dodržanie série logických krokov. Hoci sa technická zložitosť môže líšiť, všeobecná štruktúra projektu je zvyčajne podobná : výber služby, príprava zariadenia, konfigurácia servera, definovanie protokolov a optimalizácia výkonu.
1. Vyberte si poskytovateľa alebo riešenie VPN
Prvým krokom je rozhodnutie, ktorú technológiu použiť. Potreby malej firmy so štyrmi zamestnancami, ktorá sa chce pripojiť iba k databáze, sa veľmi líšia od potrieb spoločnosti s viacerými pobočkami a stovkami vzdialených zamestnancov . V prípade malej firmy môže stačiť aj VPN založená na samotnom systéme Windows alebo jednoduchý firewall.
Pri hodnotení poskytovateľov alebo riešení by sa malo zvážiť niekoľko aspektov. Prvým je politika ochrany osobných údajov a zaznamenávania aktivít : hoci IT oddelenie môže kontrolovať internú firemnú VPN, ak sa používa externá služba, musí byť jasné, aké údaje sa zaznamenávajú a na aký účel.
Dôležitá je aj úroveň šifrovania a podporované protokoly. Moderná podniková VPN by mala ponúkať minimálne IPsec so šifrovaním AES-256 alebo ekvivalentom a ešte lepšie, ak v prípade SSL-VPN umožňuje použitie TLS 1.2 alebo 1.3 . To zaisťuje ochranu údajov pred útokmi hrubou silou alebo pokusmi o dešifrovanie.
Ďalším kľúčovým bodom je sieť serverov a jej škálovateľnosť. Ak má spoločnosť používateľov v rôznych geografických lokalitách, je dôležité, aby bol VPN server správne dimenzovaný a ak sa spolieha na cloud, aby boli v blízkosti uzly . Významný vplyv na výber má aj nepretržitá technická podpora a možnosti údržby a aktualizácie softvéru.
2. Pripravte zariadenia a sieť
Pred inštaláciou klientov všade je dobré vykonať rýchle vyčistenie. Ak sú na počítačoch spoločnosti iné VPN programy, ktoré sa už nepoužívajú, je vhodné ich odinštalovať, aby ste predišli konfliktom, duplicitným trasám alebo problémom s pripojením.
Ďalej je potrebné overiť, či sú zariadenia a ich operačné systémy kompatibilné so zvoleným riešením. V typickej spoločnosti nájdete počítače so systémom Windows 10 alebo 11, možno aj niektoré počítače Mac a mobilné zariadenia so systémom Android alebo iOS , takže zvolená možnosť musí pokrývať tento rozsah bez prílišných komplikácií.
Nezabudnite na svoje internetové pripojenie. VPN nie je zázrak: ak máte veľmi obmedzenú šírku pásma alebo vysokú latenciu, váš výkon zvonku bude slabý . Je dobré skontrolovať si skutočné rýchlosti odosielania a sťahovania v hlavnej kancelárii, pretože ak je VPN hostovaná v centrále, všetka vzdialená prevádzka bude prechádzať cez ňu.
Nakoniec je čas definovať interné prístupové politiky. Je vhodné sa hneď na začiatku rozhodnúť, kto bude mať prístup k VPN, aké zdroje bude môcť každá skupina používateľov vidieť a ako budú spravované ich prihlasovacie údaje . Tým sa zabráni tomu, aby sa VPN časom stala nekontrolovanými zadnými vrátkami.
3. Nainštalujte a nakonfigurujte server a klientov
Ďalším krokom je nastavenie VPN servera. V spoločnostiach s vlastnou infraštruktúrou ide zvyčajne o firemný firewall alebo dedikovaný server so softvérom VPN ; v malých a stredných podnikoch to môže byť dokonca počítač so systémom Windows nakonfigurovaný ako server vzdialeného prístupu.
VPN klient pre každú platformu sa sťahuje z konzoly pre správu alebo firewallu poskytovateľa. Tento klient sa inštaluje na počítače zamestnancov a v mnohých prípadoch sa dá predkonfigurovať s adresou servera a základnými parametrami, takže používateľ stačí zadať svoje používateľské meno a heslo.
V prostrediach, kde zariadenie nemá vyhradeného klienta, je možné použiť manuálnu konfiguráciu. Dodávatelia zvyčajne poskytujú dokumentáciu o tom, ako vytvoriť pripojenia IKEv2, L2TP alebo SSL-VPN pomocou natívnych nástrojov každého operačného systému , čo je veľmi užitočné pre špecifické prípady alebo menej bežné zariadenia.
Súbežne musí byť smerovač alebo obvodový firewall nakonfigurovaný tak, aby povoľoval prevádzku VPN. To zahŕňa otvorenie potrebných portov a v niektorých prípadoch konfiguráciu presmerovania portov na interný server VPN . Na smerovačoch poskytovaných poskytovateľmi internetových služieb, ako sú napríklad smerovače od poskytovateľov optických vlákien alebo ADSL, môže byť potrebné povoliť špecifické možnosti brány VPN alebo IPsec.
4. Vyberte protokoly, otestujte pripojenie a prístup k segmentom
Keď je server v prevádzke a klienti sú nainštalovaní, je čas doladiť detaily. Najprv sa vykoná základný test pripojenia z jedného alebo viacerých zariadení, aby sa overilo, či je tunel vytvorený a či je možné pristupovať k interným zdrojom bez problémov so smerovaním alebo DNS.
Následne sa pre každý typ používateľa vyberú finálne VPN protokoly. Ak je prioritou kompatibilita, voľbou môže byť OpenVPN alebo L2TP/IPsec; ak je požadovaný maximálny mobilný výkon, IKEv2/IPsec je zvyčajne najlepšou možnosťou . Niekedy sa kombinuje viacero protokolov, aby sa pokryli rôzne scenáre.
Segmentácia prístupu je kľúčová. Dobrým postupom je vytvoriť skupiny používateľov (predaj, administratíva, manažment, IT atď.) a prepojiť ich s politikami, ktoré obmedzujú, ktoré interné rozsahy IP adries a portov môžu používať . Týmto spôsobom zlyhanie v účte jedného používateľa neodhalí celú sieť, ale iba nevyhnutné minimum.
Zároveň musia byť povolené ďalšie metódy overovania. Dvojfaktorové overovanie by sa malo považovať za povinné pre vzdialený prístup, najmä ak VPN sprístupňuje zdroje obsahujúce citlivé údaje . Toto je možné implementovať pomocou mobilných aplikácií, fyzických tokenov alebo integrácií so službami firemnej identity.
5. Optimalizujte výkon, bezpečnosť a každodenné používanie
Po spustení VPN sa práca tým nekončí. Odporúča sa doladiť nastavenia tak, aby sa vyvážila rýchlosť a ochrana, čo uľahčí život používateľovi bez ohrozenia bezpečnosti . To zahŕňa niekoľko úprav na serveri aj klientoch.
Napríklad môžete nakonfigurovať VPN tak, aby sa automaticky pripájala pri spustení systému na firemných počítačoch. Týmto spôsobom prevádzka do internej siete vždy prechádza cez šifrovaný kanál bez toho, aby si používateľ musel pamätať na aktiváciu pripojenia , čo je obzvlášť užitočné pre tých, ktorí pracujú na diaľku na plný úväzok.
Ďalšou bežnou možnosťou je rozhodnúť sa medzi plným tunelovaním a rozdeleným tunelovaním. Pri úplnom tunelovaní prechádza cez VPN všetka internetová prevádzka používateľa; pri rozdelenom tunelovaní prechádza cez VPN iba prevádzka určená pre podnikovú sieť . Úplné tunelovanie ponúka väčšiu kontrolu, ale môže byť pomalšie; rozdelené tunelovanie znižuje zaťaženie servera, hoci vyžaduje starostlivejšiu konfiguráciu zabezpečenia.
Taktiež má zmysel ukladať často používané servery alebo brány ako obľúbené, ak má riešenie viacero prístupových bodov. To zabraňuje tomu, aby používatelia museli zakaždým manuálne vyberať servery, a umožňuje im priradiť geograficky najbližší server, aby sa znížila latencia.
Nakoniec je vhodné povoliť protokolovanie pripojenia a pravidelne kontrolovať aktivitu. Protokoly pomáhajú odhaliť podozrivé pokusy o prístup, opakujúce sa zlyhania alebo anomálne vzorce používania , ktoré by mohli naznačovať problém so zabezpečením alebo výkonom.
Pripojenie k firemnej VPN z Windowsu 10
V prostrediach, kde sa nepoužíva konkrétny klient od dodávateľa, systém Windows 10 obsahuje vlastnú funkciu na vytváranie a používanie VPN pripojení . To je užitočné najmä pre malé podniky alebo jednoduché prípady, ako napríklad štvorčlennú spoločnosť, ktorá potrebuje vzdialený prístup iba k internej databáze.
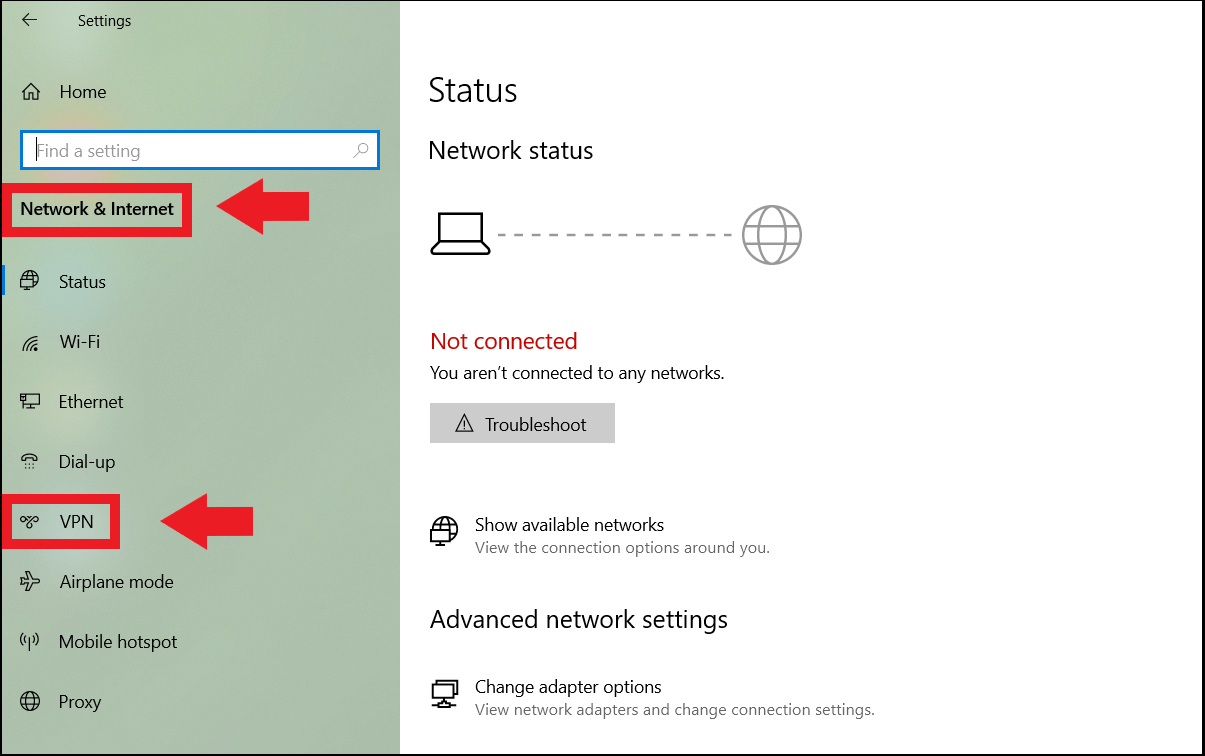
Prvým krokom je vytvorenie profilu VPN v počítači. Z ponuky Štart prejdite na položku Nastavenia, potom na položku „Sieť a internet“ a v tejto časti na kartu „VPN“ . Tam môžete pridať nové pripojenie a uviesť, že poskytovateľom je „Windows (vstavaný)“.
Formulár na vytvorenie vyžaduje zadanie niekoľkých kľúčových informácií. Vyberiete si rozpoznateľný názov pre pripojenie, zadáte adresu servera alebo verejnú IP adresu kancelárskeho smerovača a vyberiete typ VPN (napríklad IKEv2 alebo L2TP/IPsec) podľa nastavení poskytnutých správcom alebo poskytovateľom technológie.
Ďalej si vyberiete typ prihlasovacích údajov: môže to byť používateľské meno a heslo, digitálny certifikát alebo v pokročilejších scenároch dokonca inteligentná karta. Ak používate používateľské meno a heslo, tieto informácie sa dajú uložiť, aby ste ich nemuseli zadávať pri každom prihlásení.
Po vytvorení profilu je pripojenie veľmi jednoduché. Z ikony siete na paneli úloh vyberte nakonfigurovanú VPN a kliknite na tlačidlo „Pripojiť “. Ak je na serveri a smerovači všetko správne nakonfigurované, systém vytvorí tunel a stav sa zmení na „Pripojené“. Od tohto okamihu bude mať počítač prístup k interným zdrojom, akoby bol v lokálnej sieti.
Najlepšie postupy, bežné problémy a model nulovej dôvery
Firemná VPN by sa nemala vnímať ako jediná bezpečnostná bariéra, ale skôr ako súčasť širšieho prístupu. Model nulovej dôvery navrhuje nepredpokladať, že niekto je dôveryhodný len preto, že je v sieti alebo pripojený cez VPN , čo dokonale zodpovedá súčasnej realite práce na diaľku a cloudových aplikácií.
Implementácia tohto prístupu zahŕňa niekoľko vecí. Po prvé, neustále overovanie identity používateľa, nielen pri prihlasovaní sa do VPN . Po druhé, obmedzenie prístupu na konkrétne aplikácie namiesto otvorenia celej siete. A po tretie, kontrola stavu zariadení pred udelením prístupu (antivírus, bezpečnostné záplaty, šifrovanie disku atď.).
Pri každodennom používaní VPN sa bežne vyskytujú určité opakujúce sa problémy. Napríklad mnohé verejné siete v hoteloch alebo na letiskách blokujú neštandardné porty, čo bráni niektorým VPN v fungovaní . V týchto prípadoch sa blokovanie zvyčajne vyrieši použitím SSL-VPN cez port 443 , pretože tento port sa používa pre HTTPS a zriedka sa filtruje.
Ďalším bežným problémom je pomalosť. Ak je VPN server preťažený, ak má kancelárske pripojenie nízku rýchlosť odosielania alebo ak je všetka internetová prevádzka nútená cez tunel, výkon môže utrpieť . Povolenie rozdeleného tunelovania, aby cez VPN prechádzala iba prevádzka do firemnej siete, výrazne pomáha zmierniť túto záťaž.
Konflikty sú bežné aj pri iných osobných VPN nainštalovaných v počítačoch používateľov, ako sú napríklad komerčné služby na súkromné použitie. Keď sa dvaja VPN klienti pokúšajú spravovať trasy súčasne, môže dôjsť k prerušeniam, únikom prenosu alebo neočakávaným odpojeniam . Preto je užitočné preskúmať, prečo by iné osobné VPN mohli rušiť pripojenie, a definovať jasné pravidlá týkajúce sa toho, ktorý softvér je povolený.
Napokon, nemal by sa prehliadať ani ľudský faktor. Je nevyhnutné zaškoliť zamestnancov v tom, čo je VPN, prečo je dôležité ju aktivovať pri prístupe k firemným zdrojom a akým praktikám sa vyhnúť (ako je zdieľanie prihlasovacích údajov alebo pripájanie z nezabezpečených osobných zariadení). Jasné a jednoduché vysvetlenie pravidiel používania znižuje počet chýb a nedorozumení.
Nastavenie podnikovej VPN, a to aj pre malú firmu, ktorá sa chce len vzdialene pripojiť k databáze, zahŕňa kombináciu technológií, procesov a školení: výber robustného riešenia a protokolov, správna príprava zariadení, segmentácia prístupu, umožnenie silnej autentifikácie a vzdelávanie používateľov sú piliere, ktoré vám umožňujú pracovať odkiaľkoľvek bez toho, aby ste z podnikovej siete urobili sito.