- Podrobná analýza sieťových zariadení kombinuje inventarizáciu, monitorovanie prevádzky a audity infraštruktúry, aby sa pochopilo, čo sa deje v každom bode siete.
- Nástroje založené na toku, softvérové a hardvérové analyzátory a grafové riešenia umožňujú detekciu úzkych miest, anomálií a bezpečnostných hrozieb.
- Optimalizácia bezpečnosti a výkonu si vyžaduje kontrolu nielen prevádzky, ale aj kabeláže, serverov, Wi-Fi, záloh a prístupových politík.
- Komplexný prístup k analýze siete znižuje prestoje, zvyšuje produktivitu a umožňuje bezpečný a kontrolovaný rast infraštruktúry.
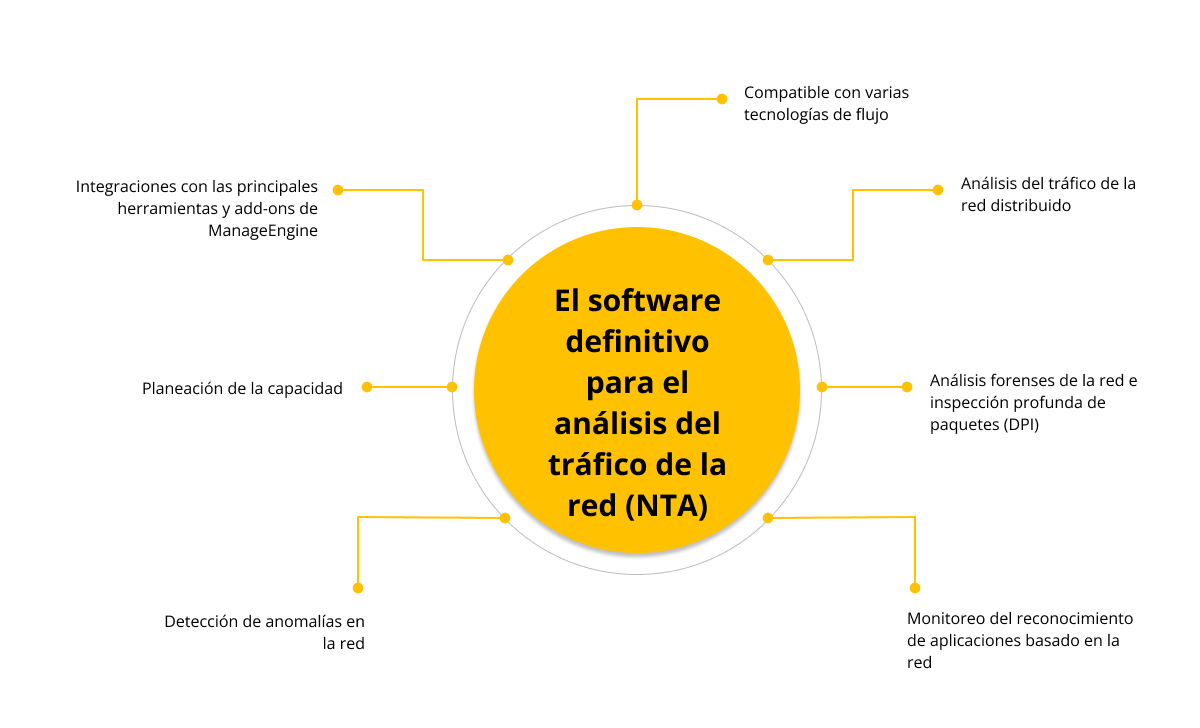
Ak spravujete firemnú alebo priemyselnú sieť, skôr či neskôr sa stretnete s pocitom „niečo je pomalé“ alebo „sieť sa správa zvláštne“. V tej chvíli dobré nástroje a metódy na podrobnú analýzu sieťových zariadení predstavujú zásadný rozdiel medzi lokalizáciou problému v priebehu niekoľkých minút a strávením hodín hádaním.
Analýza siete už nie je len pre veľké korporácie: každá organizácia, ktorá sa pri prevádzke spolieha na svoje systémy, potrebuje prehľad o tom, čo sa skutočne deje na jej zariadeniach, linkách a aplikáciách . Od inventára zariadení až po detekciu hrozieb a podrobnú analýzu paketov, všetko prispieva k udržiavaniu stabilnej, rýchlej a bezpečnej infraštruktúry.
Čo presne je nástroj na analýzu siete?
Nástroj na analýzu siete je softvérové alebo hardvérové riešenie, ktoré vám umožňuje pozorovať, merať a interpretovať sieťovú prevádzku a správanie pripojených zariadení. Jeho účelom je poskytnúť jasný obraz o tom, kto spotrebúva šírku pásma, ktoré aplikácie ju používajú, ako zariadenia fungujú a či sa deje niečo nezvyčajné.
V každodennej prevádzke spoločnosti sa v sieti vykonáva nespočetné množstvo akcií: zálohy, prístup ku cloudovým aplikáciám, videohovory, VoIP prevádzka, prehliadanie webu, vzdialené pripojenia… Bez štruktúrovanej analýzy je veľmi ťažké vedieť, kto čo používa, kedy a s akým vplyvom na výkon . Tento nedostatok znalostí často vedie k úzkym miestam, výpadkom alebo narušeniam bezpečnosti.
Pokročilý analytický nástroj zhromažďuje a spracováva viacero údajov, ako napríklad prevádzku podľa zdroja, cieľa, protokolu alebo aplikácie . S týmito údajmi môže správca siete určiť, či sa šírka pásma používa na legitímne obchodné úlohy, alebo či naopak dochádza k podozrivému správaniu, ktoré poukazuje na útok alebo zneužitie.
Okrem toho analýza v reálnom čase poskytuje prehľad, ktorý sa nedá dosiahnuť len prostredníctvom historických záznamov alebo štatistík: sledovanie toho, čo sa deje presne v momente, keď sa objaví nárast alebo anomália v premávke, vám umožňuje reagovať proaktívne skôr, ako problém naplno ovplyvní prevádzku.
Prečo je nástroj na analýzu siete taký potrebný?
Jednoduchý monitorovací systém, ktorý indikuje iba to, či je zariadenie „v prevádzke“ alebo „nefunkčné“, nie je dostatočný. Špecializovaný nástroj na analýzu siete posúva monitorovanie na oveľa hlbšiu úroveň a zameriava sa na prevádzku a správanie zariadení , nielen na dostupnosť.
Tieto typy riešení pomáhajú odhaľovať anomálie, ktoré síce nie vždy predstavujú útoky, ale dokážu predvídať nárasty využívania, preťaženie siete, nestabilitu infraštruktúry alebo nesprávne nakonfigurované služby . Možnosť porovnávať informácie zo zariadení, rozhraní, IP adries, aplikácií a lokalít poskytuje komplexný pohľad, ktorý je neoceniteľný pri prijímaní technických a obchodných rozhodnutí.
Najkomplexnejšie analytické nástroje zahŕňajú aj funkcie geolokácie, ktoré vám umožňujú presne určiť fyzický zdroj problému : ktoré miesto alebo segment siete generuje anomálnu prevádzku. To výrazne zjednodušuje riešenie incidentov, najmä v organizáciách s mnohými kanceláriami alebo distribuovanými prostrediami.
V praxi by mal byť dobrý nástroj na analýzu siete schopný: diagnostikovať a opraviť problémy s výkonom , predvídať úzke miesta v šírke pásma, lokalizovať interné a externé hrozby, identifikovať najväčších spotrebiteľov prevádzky, odhaliť nezvyčajné konverzácie a merať dostupnosť, rýchlosť a kvalitu služieb.
Toto všetko sa premieta do optimalizovanejšej siete, kde sú prioritou kritické obchodné aplikácie a menej dôležité služby nespotrebúvajú zdroje, ktoré by nemali. V spoločnostiach, kde každá minúta prestoja znamená stratu príjmov, je tento bod kľúčový.
Podrobná analýza návštevnosti pomocou nástrojov založených na toku
V oblasti analytiky existujú špecializované nástroje na prácu so sieťovými tokmi (NetFlow, sFlow, IPFIX atď.). Tieto riešenia využívajú informácie exportované smerovačmi, prepínačmi a inými zariadeniami na rekonštrukciu toho, kto s kým komunikuje, ako dlho, s akým objemom dát a pomocou ktorých aplikácií alebo protokolov.
Tento prístup umožňuje monitorovanie všetkých zariadení generujúcich prevádzku v reálnom čase, ich rozhraní a každej zdrojovej a cieľovej IP adresy. Dekódovaním každého toku prevádzky dokáže nástroj identifikovať vzorce správania a rozlíšiť bežnú prevádzku od potenciálne problematickej aktivity.
Dobre navrhnutý dashboard ponúka štandardné a prispôsobiteľné grafy a prehľady, ktoré na prvý pohľad zobrazujú, čo sa deje v každej oblasti siete. S týmito informáciami môže administrátor definitívne určiť, kde sa nachádza úzke hrdlo alebo ktorá aplikácia spotrebúva najväčšiu šírku pásma.
Okrem toho zvyčajne obsahuje alarmový systém, ktorý upozorní používateľov na prekročenie určitých definovaných prahových hodnôt, čím sa zabezpečí, že žiadny významný incident nezostane bez povšimnutia. To poskytuje nepretržitý prehľad o prevádzke a hlavných odosielateľoch, prijímačoch, aplikáciách a konverzáciách cirkulujúcich v infraštruktúre.
V podnikových bezdrôtových sieťach môžu tieto nástroje monitorovať radiče WLAN a prístupové body s cieľom získať štatistiky používania podľa SSID, AP, používateľa alebo triedy služby . To isté platí pre citlivé služby, ako je VoIP, podnikové video alebo mediálna prevádzka, kde je meranie latencie, jitteru alebo straty paketov nevyhnutné pre udržanie primeranej kvality.
Bezpečnosť a detekcia hrozieb prostredníctvom behaviorálnych vzorcov
Kritickou súčasťou podrobnej analýzy sieťových zariadení je bezpečnosť. Okrem firewallov a filtrov je nevyhnutné monitorovať aj to, ako sa využívanie šírky pásma v priebehu času mení , pretože mnohé útoky sa prejavujú ako jemné anomálie v prevádzke.
Správy o projekcii využitia šírky pásma vám umožňujú predvídať potenciálne nárasty prevádzky alebo úzke miesta, ktoré by mohli znížiť výkon. Neustálym monitorovaním aktivity siete a vzorcov používania môžete odhaliť nezvyčajné správanie, ktoré by mohlo naznačovať narušenia, bočný pohyb alebo komunikáciu s podozrivými servermi.
Sofistikovanejšie útoky, ako napríklad určité botnety alebo DDoS kampane s nízkou intenzitou, často obchádzajú tradičné preventívne opatrenia. Ak sa spoliehate výlučne na firewall, dobre navrhnutý útok môže ľahko preniknúť ako zdanlivo legitímna prevádzka . Tu vynikne pokročilý modul bezpečnostnej analýzy, ktorý dokáže rozpoznať podpisy útokov, sondy alebo nezvyčajné pripojenia na základe tokov prevádzky.
Tento typ modulu vykonáva forenznú analýzu historických údajov, skúma vývoj siete a odhaľuje incidenty, ktoré síce nemusia spôsobiť výpadok, ale napriek tomu zanechali stopu . Vďaka tomu je možné upravovať politiky, posilňovať konfigurácie a poučiť sa z minulých udalostí, aby sa predišlo ich opakovaniu.
Optimalizácia výkonu a prioritizácia kritickej prevádzky
Analýza siete nie je len o bezpečnosti alebo riešení problémov. Je to tiež výkonný nástroj na optimalizáciu celkového výkonu infraštruktúry . Monitorovaním kľúčových aplikácií môžete zabezpečiť, aby tie, ktoré sú pre podnikanie dôležité, mali prednosť pred menej kritickými spôsobmi použitia.
Pokročilé riešenia vám umožňujú klasifikovať prevádzku podľa aplikácie alebo kategórie, identifikovať miesta, kde sa vyskytujú úzke miesta, a aplikovať alebo upravovať politiky kvality služieb (QoS) v reálnom čase . Týmto spôsobom nebudú kritické aplikácie pre videokonferencie alebo riadenie podniku ovplyvnené masívnym sťahovaním alebo rekreačnou prevádzkou.
Okrem toho je možné overiť, či politiky QoS definované na smerovačoch a prepínačoch fungujú podľa očakávaní. Monitorovaním špecifických metrík môže správca overiť, či tvarovanie prevádzky a prioritné fronty skutočne prinášajú zamýšľané výsledky , alebo či sú potrebné úpravy.
V komplexných sieťach s viacerými lokalitami sa táto optimalizácia rozširuje aj na pripojenie WAN. Meranie času prenosu (RTT) medzi lokalitami pomáha odhaliť preťažené spojenia, neefektívne trasy alebo problémy s latenciou , ktoré ovplyvňujú distribuované aplikácie.
Distribuovaná analytika a rozsiahle prostredia s viacerými lokalitami
S rastúcou veľkosťou alebo komplexnosťou organizácie sa analýza siete stáva dôležitejšou. Monitorovanie malej kancelárie nie je to isté ako správa globálnej siete s desiatkami pobočiek, dátových centier a vzdialených používateľov . V týchto scenároch je škálovateľnosť nástroja kľúčová.
Riešenia určené pre podnikové prostredia dokážu spracovať desiatky tisíc streamov prevádzky za sekundu a centralizovať monitorovanie všetkých lokalít na jednej konzole . Z tohto kontrolného bodu je možné sledovať incidenty, spotrebu šírky pásma a anomálne správanie bez nutnosti prístupu ku každému zariadeniu jednotlivo.
Ďalšou dôležitou výhodou je jeho kompatibilita s rôznymi formátmi toku exportovanými výrobcami ako Cisco, Juniper, Hewlett-Packard, Extreme a 3COM. Vďaka tejto podpore dokáže nástroj zhromažďovať a analyzovať prevádzku zo širokej škály zariadení bez toho, aby bol viazaný na konkrétneho dodávateľa.
Pre mnohé spoločnosti predstavuje táto úroveň konsolidovaného prehľadu v celej sieti obrovský kvalitatívny skok, pretože uľahčuje každodennú prevádzku aj projekty zlepšovania a migrácie (napríklad pri presune služieb do cloudu alebo integrácii nových lokalít).
Inventár siete: základ pre pochopenie toho, aké vybavenie máte k dispozícii
Pred podrobnou analýzou sieťovej prevádzky je nevyhnutné presne vedieť, ktoré zariadenia sú pripojené k sieti a aké sú ich vlastnosti . To poskytuje dobrý inventár siete: aktuálny zoznam počítačov, serverov, smerovačov, prepínačov, tlačiarní a ďalších komponentov.
Najjednoduchší inventár je len zoznam zariadení, ale s oprávneniami správcu alebo špecializovanými nástrojmi môžete zájsť oveľa ďalej. Komplexný inventár obsahuje údaje o nainštalovanom softvéri, použitých opravách, sériových číslach, zmenách konfigurácie a ďalšie informácie relevantné pre správu.
Výhodou softvéru na správu zásob je, že tieto informácie automaticky aktualizuje. Takto IT manažér vie, ktoré programy bežia na každom počítači, ktoré licencie sa používajú a ktoré sú zastarané , čím sa predchádza prekvapeniam počas auditov alebo pokutám za nedodržiavanie licenčných podmienok.
Centralizovaná správa softvérových licencií a sieťových aktív nielen znižuje náklady, ale tiež pomáha predchádzať strate údajov a zlepšuje bezpečnosť detekciou neoprávnených programov alebo zariadení, ktoré nie sú v súlade s podnikovými politikami.
Koncept sieťovej analýzy sa vzťahuje aj na svet sociálnych sietí a relačných údajov. Platformy ako Twitter, YouTube a online komunity generujú komplexné štruktúry interakcií medzi ľuďmi, organizáciami a obsahom, ktoré možno modelovať ako grafy na štúdium vzorcov správania.
V posledných rokoch sa tento prístup rozšíril do disciplín ako sociológia, marketing, verejné zdravie a antropológia. Namiesto zamerania sa na izolovaných jednotlivcov analýza sociálnych sietí opisuje, ako sa aktéri prepájajú, ktoré uzly sú ústredné, ktoré skupiny sú najhustejšie prepojené a kadiaľ prúdi vplyv.
Nástroje určené pre tento typ analýzy umožňujú výpočet metrík, ako je centralita, hustota, vzájomná vzdialenosť a blízkosť medzi uzlami. Tieto premenné ponúkajú účinný spôsob identifikácie kľúčových používateľov, komunít, mostov medzi skupinami a potenciálnych trás šírenia informácií.
Okrem toho ponúkajú vizualizačné možnosti, ktoré uľahčujú interpretáciu zložitých štruktúr, ktoré by inak zostali skryté v dátových tabuľkách. Pri správnom použití sú užitočné pre akademický výskum, marketingové kampane, prieskumy verejnej mienky a štúdie o šírení správ.
V oblasti grafov a sociálnych sietí sú Gephi a NodeXL dva z najpoužívanejších nástrojov na skúmanie a vizuálne znázornenie komplexných štruktúr vzťahov . Každý z nich pristupuje k problému z inej perspektívy, takže sa môžu navzájom dopĺňať v závislosti od potrieb.
Gephi je interaktívny softvér na prieskum a vizualizáciu navrhnutý pre rozsiahle, dynamické a hierarchické siete a grafy. Jeho modulárna architektúra umožňuje rozšírenú funkcionalitu prostredníctvom pluginov a umožňuje prácu so sieťami s desiatkami tisíc uzlov a až miliónom hrán bez nutnosti programovania.
Jednou z jeho hlavných výhod je kompatibilita s viacerými bežnými vstupnými formátmi používanými v sieťovej analýze, ako sú GDF, GML, Pajek NET, GEXF a GraphML. Okrem toho ponúka sadu vstavaných štatistík, ktoré automaticky vypočítavajú sieťové metriky a umožňujú exportovať grafy a výsledky v rôznych formátoch na zdokumentovanie vašej analýzy.
Gephi ponúka množstvo vzdelávacích zdrojov: oficiálne návody, dokumentáciu vo viacerých jazykoch a praktické príklady vytvorené komunitou. K dispozícii je tiež aktívny ekosystém v repozitároch, ako je GitHub, technické fóra a sociálne médiá, čo uľahčuje vyhľadávanie pomoci, skriptov a špecifických rozšírení.
NodeXL je na druhej strane prezentovaný ako doplnok pre Microsoft Excel, ktorý integruje možnosti analýzy a vizualizácie grafov priamo do tabuľkového procesora. Pracuje so zoznamami prepojení a generuje grafické znázornenia, ktoré je možné filtrovať, segmentovať a obohacovať o ďalšie údaje.
Obzvlášť zaujímavou funkciou NodeXL je jeho integrácia so sociálnymi sieťami ako Twitter, Flickr a YouTube prostredníctvom priameho pripojenia k ich API. To umožňuje automatizovaný import údajov a opakované periodické analýzy bez nutnosti zakaždým pretvárať celý pracovný postup .
Nástroj ponúka textové a video tutoriály, príklady publikované v online prezentáciách a kanál YouTube s prípadmi použitia. Taktiež spravuje používateľské fóra a profily na profesionálnych sieťach, kde sa zdieľajú novinky, udalosti a osvedčené postupy.
Základy sieťovej analýzy v inžinierstve
Z inžinierskeho hľadiska sieťová analýza kombinuje prvky teórie grafov, štatistiky a dátovej vedy s cieľom pochopiť a optimalizovať komplexné systémy zložené z uzlov a spojení . To platí pre dopravnú infraštruktúru, elektrické siete a komunikačné systémy.
Často kladené otázky v tejto oblasti sa zvyčajne točia okolo toho, ktoré nástroje použiť, ako štruktúrovať proces analýzy a aké praktické aplikácie má. Na začiatok sa okrem Gephi alebo NodeXL používajú aj knižnice ako igraph, NetworkX alebo Cytoscape , ako aj jazyky ako R a Python so špecializovanými balíkmi.
Základný proces zahŕňa niekoľko fáz: zhromažďovanie údajov o uzloch a prepojeniach, znázornenie siete ako grafu, výpočet relevantných metrík (hustota, centralita, modularita atď.) a vizualizáciu výsledkov s cieľom identifikovať vzory alebo anomálie. V závislosti od typu siete sa určitým ukazovateľom bude venovať väčšia pozornosť ako iným.
Medzi najbežnejšie aplikácie v inžinierstve patrí optimalizácia dopravných sietí, návrh efektívnych komunikačných sietí, riadenie energetických systémov a analýza sociálnych sietí na podporu obchodných rozhodnutí. Vo všetkých prípadoch je cieľom lokalizovať kritické body, slabé spojenia alebo optimálne trasy.
Hlavné výzvy zahŕňajú komplexnosť a veľkosť dát, potrebu škálovania algoritmov na veľmi rozsiahle siete, identifikáciu skutočne zmysluplných vzťahov oproti šumu a ochranu súkromia pri práci s citlivými informáciami.
Monitorovanie prevádzky: softvérové a hardvérové sieťové analyzátory
V sieťovej administrácii je jednou zo základných úloh monitorovanie prevádzky generovanej pripojenými zariadeniami. Táto činnosť umožňuje detekciu chýb v zariadeniach alebo linkách, analýzu nechcenej prevádzky a overenie, či sú pakety správne sformované, aby sa predišlo problémom počas interpretácie.
V korporátnom prostredí sa pozornosť zvyčajne sústreďuje na internetové pripojenie, pretože ide o najviac zaťažené spojenie a najcitlivejšie na akékoľvek zhoršenie. V priemyselných sieťach však zložitosť vyplýva z obrovskej rozmanitosti používaných špecifických protokolov, ktoré si vyžadujú schopnosť interpretovať a správne klasifikovať mnoho rôznych rámcov.
Nástroje používané na túto analýzu môžu byť buď softvérové, alebo hardvérové. Softvérové sieťové analyzátory sú zvyčajne generické, schopné interpretovať široko zdokumentované protokoly a často sú dostupné bezplatne alebo s veľmi prijateľnými licenciami.
Hardvérové analyzátory sú na druhej strane zamerané skôr na špecifické prostredia a protokoly. Zvyčajne ide o platené riešenia, ktorých cena závisí od typov rozhraní a protokolov, ktoré dokážu spracovať . V priemyselných riadiacich systémoch sú práve kvôli tejto špecializácii preferovanou voľbou.
Zatiaľ čo softvérové analyzátory sa v korporátnom svete často používajú, v priemyselných riadiacich systémoch prevláda špecializované hardvérové vybavenie, pretože je navrhnuté pre kritické prostredia a proprietárne alebo menej rozšírené protokoly.
Ako sa zaznamenáva návštevnosť: bežné prevádzkové režimy
Pri použití softvérového analyzátora je potrebné presmerovať naň analyzovanú prevádzku . To je možné dosiahnuť pomocou rôznych techník, z ktorých každá má svoje vlastné obmedzenia a charakteristiky.
Klasickou možnosťou je použitie rozbočovača alebo koncentrátora. V tomto scenári je koncentrátor pripojený k sieti a analyzátor je umiestnený v jednom z jeho voľných portov, aby mohol sledovať prevádzku prechádzajúcu zariadením . Množstvo údajov, ktoré je možné zachytiť, je obmedzené a jeho používanie sa v moderných prepínaných sieťach stáva menej bežným.
Najbežnejšou alternatívou je nakonfigurovať zrkadlenie portov na sieťovom prepínači. Prepínač kopíruje všetku prevádzku z jedného alebo viacerých rozhraní a odosiela ju na port nakonfigurovaný ako zrkadlo, kde analyzátor počúva . Majte na pamäti, že ak je objem prevádzky veľmi vysoký, zrkadlený port sa môže preťažiť a časť monitorovania sa stratí.
V prípade hardvérových analyzátorov sa používajú špecifické zariadenia, ako napríklad sieťový odbočovač (Table). Tieto zariadenia sa fyzicky vkladajú do kontrolovaného spojenia a replikujú prevádzku do analytickej aplikácie , zvyčajne cez USB alebo iné vyhradené rozhranie. Odbočovače sú k dispozícii pre širokú škálu médií: Ethernet, RS-232, RS-485, optické vlákno atď.
Softvérové analyzátory sa zvyčajne zameriavajú na identifikáciu protokolov, zdrojov, cieľov a objemov prevádzky . Hardvérové zariadenia na druhej strane pridávajú ďalšie funkcie, ako napríklad fuzzing (na overenie implementácií protokolov), osciloskopické funkcie alebo analyzátor signálov na meranie frekvencií a napätí.
Analyzátory v priemyselných riadiacich systémoch
V priemyselných riadiacich systémoch je výber hardvérových analyzátorov do značnej miery určený povahou použitých protokolov. Mnohé z týchto protokolov nie sú ani otvorené, ani široko implementované, takže ich generické nástroje nepodporujú a vyžadujú si použitie špecifických produktov.
Zariadenia určené pre tieto prostredia sú zvyčajne schopné porozumieť špecifickej sade protokolov, ktoré sú v tomto sektore typicky najrozšírenejšie (ako napríklad Modbus alebo DNP3), hoci existujú aj zariadenia určené pre jeden, veľmi špecifický protokol, keď si to aplikácia vyžaduje.
Tieto analyzátory nielen zachytávajú a zobrazujú prevádzku. Kľúčovou súčasťou ich práce je kontrola toho, ako bola špecifikácia protokolu implementovaná v zariadení, a hľadanie potenciálnych chýb alebo bezpečnostných zraniteľností . Na tento účel generujú a zavádzajú prevádzku do siete vrátane neplatných rámcov, aby zistili, ako zariadenia reagujú.
Pasívne zachytávanie prevádzky v priemyselnom systéme by vo všeobecnosti nemalo ovplyvniť jeho prevádzku, s výnimkou času potrebného na fyzickú inštaláciu zariadenia. Aktívne testovanie nasadenia by sa však malo vykonávať v testovacích prostrediach alebo keď je systém mimo prevádzky , pretože bombardovanie systému poškodenými paketmi často vedie k nestabilným stavom alebo dokonca k úplnému zastaveniu procesov.
Medzi najznámejšie riešenia pre sieťovú analýzu patrí Wireshark na strane softvéru spolu s alternatívami ako TCPDump alebo Windump. Na strane hardvéru je ponuka široká, s produktmi ako Achilles, Netdecoder alebo Line Eye , ktoré sa vyberajú na základe protokolov a rozhraní, ktoré je potrebné analyzovať.
Komplexná analýza a audit firemnej siete
Okrem samotnej prevádzky sa podrobná analýza sieťových zariadení v spoločnosti musí zamerať na celú infraštruktúru : hardvér, kabeláž, zabezpečenie, koncové zariadenia, zálohy a ďalšie. Nejde len o pohľad na graf šírky pásma, ale o preskúmanie toho, ako je nastavený celý ekosystém.
Pravidelné audity siete vám pomôžu pochopiť jej skutočný stav: odhalia chyby, bezpečnostné medzery, zastarané zariadenia, potenciálne hrozby a body zlyhania skôr, ako spôsobia výpadok. Je to investícia do kontinuity podnikania, a to ako z hľadiska produktivity, tak aj imidžu.
Prvým krokom je zvyčajne audit celej IT infraštruktúry, kontrola serverov, pracovných staníc, smerovačov, prepínačov, zariadení internetu vecí, úložných systémov a ďalších kritických prvkov. Automatizované diagnostické nástroje môžu urýchliť identifikáciu slabých stránok a zraniteľností , ktoré by sa mali riešiť.
Ďalšou kľúčovou oblasťou je serverovňa a komunikačná miestnosť, kde sa nachádzajú servery, firewally, smerovače, hlavné prepínače a patch panely. V tomto priestore je potrebné zvážiť zdanlivo základné, ale dôležité aspekty, ako je udržiavanie vhodnej teploty okolia, čistoty a zabezpečenie absencie prachu , ktorý by mohol poškodiť zariadenie.
Taktiež by sa mal skontrolovať stav kabeláže, organizácia rackových skríň, fyzická dostupnosť a bezpečnostné podmienky. Poškodený kábel alebo zlá organizácia môžu spôsobiť občasné problémy, ktoré je veľmi ťažké diagnostikovať, ak sa táto časť inštalácie neskontroluje.
Kľúčové prvky infraštruktúry: router, prepínače, Wi-Fi a kabeláž
Pokiaľ ide o internetové pripojenie, hlavný router je zodpovedný za zabezpečenie prístupu pre celú spoločnosť. Je dôležité zabezpečiť, aby poskytovateľ ponúkal stabilné a bezpečné pripojenie s dostatočnou šírkou pásma a aby router podporoval súčasné technológie, a to ako z hľadiska rýchlosti, tak aj bezpečnostných funkcií.
Medzi kľúčové body, ktoré treba zvážiť, patrí riadenie šírky pásma, prítomnosť gigabitových ethernetových portov, kvalita použitej kabeláže a správna segmentácia interných sietí. Zastaraný smerovač alebo prepojenie sa môže stať hlavným úzkym hrdlom, ktoré nikto nehľadal.
Prepínače sú ďalším kľúčovým komponentom. Sú to zariadenia zodpovedné za inteligentnú distribúciu informácií medzi káblovými zariadeniami. Je dôležité skontrolovať, či neobmedzujú prenosovú rýchlosť : niektoré staršie modely nepodporujú 1000 Mbps a môžu zastaviť všetku internú komunikáciu.
Úspech firemnej Wi-Fi siete závisí od umiestnenia a konfigurácie prístupových bodov (AP). Je nevyhnutné, aby boli strategicky umiestnené, aby sa zabezpečilo konzistentné pokrytie vo všetkých pracovných oblastiach a predišlo sa mŕtvym zónam alebo preťaženiu siete vo vysoko frekventovaných oblastiach.
Typ kabeláže tiež zohráva veľkú úlohu. Odporúča sa minimálne kategória 5e, alebo ešte lepšie kategória 6 alebo vyššia, aby sa predišlo obmedzeniu prenosovej kapacity. Okrem toho sa odporúča skontrolovať konektory RJ45 a nástenné kryty , či nemajú fyzické chyby, ktoré by mohli ovplyvniť pripojenie.
UPS, servery, zariadenia a zabezpečenie siete
Jedným aspektom, ktorý sa často prehliada, je ochrana pred výpadkami prúdu. Zdroj neprerušiteľného napájania (UPS) umožňuje, aby kritické zariadenia zostali zapnuté dostatočne dlho na vykonanie kontrolovaného vypnutia a v prípade potreby spustenie núdzových záložných zdrojov.
V prípade serverov je potrebné zvážiť niekoľko faktorov: ich umiestnenie by malo umožňovať jednoduchý prístup pre údržbu, mali by mať gigabitové alebo vyššie pripojenie, mali by byť chránené UPS a mali by mať dostatočné chladenie . To všetko priamo ovplyvňuje ich spoľahlivosť a životnosť.
Analýza zariadení pripojených k sieti by mala zahŕňať detekciu neoprávnených zariadení a overenie, či autorizované zariadenia spĺňajú firemné bezpečnostné zásady . To pomáha predchádzať narušeniam a znižuje plochu útoku.
Zabezpečenie siete v širšom zmysle zahŕňa kontrolu logickej schémy (segmentácia, VLAN, pravidlá smerovania), použitých hesiel, ochranných systémov, ako je antimalvér a firewally, a stratégií zálohovania a obnovy po havárii , či už lokálnych, sieťových alebo cloudových.
Ďalším bodom, ktorý treba zvážiť, je existencia alternatívneho internetového pripojenia, ktoré umožňuje minimálnu úroveň prevádzky v prípade výpadku primárneho pripojenia. Pre mnohé spoločnosti má osemhodinový výpadok zariadení z dôvodu problému so sieťou veľmi významný finančný dopad, takže predvídanie týchto scenárov je súčasťou podrobnej analýzy.
Všetky tieto časti – inventarizácia, analýza prevádzky, bezpečnosť, audit infraštruktúry a nepretržité monitorovanie – spolu tvoria komplexný prístup, ktorý vám umožňuje neustále pochopiť, čo sa v sieti deje , rýchlo lokalizovať problémy a uprednostniť investície, ktoré skutočne zlepšia výkon a ochranu organizácie.
Dobre vykonaná práca pri detailnej analýze sieťových zariadení sa premieta do menšieho počtu incidentov, vyššej produktivity a infraštruktúry pripravenej na rast a prispôsobovanie sa, namiesto toho, aby sa stala tichou brzdou rozvoja spoločnosti.
Index
- 1 Čo presne je nástroj na analýzu siete?
- 2 Prečo je nástroj na analýzu siete taký potrebný?
- 3 Podrobná analýza návštevnosti pomocou nástrojov založených na toku
- 4 Bezpečnosť a detekcia hrozieb prostredníctvom behaviorálnych vzorcov
- 5 Optimalizácia výkonu a prioritizácia kritickej prevádzky
- 6 Distribuovaná analytika a rozsiahle prostredia s viacerými lokalitami
- 7 Inventár siete: základ pre pochopenie toho, aké vybavenie máte k dispozícii
- 8 Analýza sociálnych sietí z grafového hľadiska
- 9 Nástroje na analýzu sociálnych médií: Gephi a NodeXL
- 10 Základy sieťovej analýzy v inžinierstve
- 11 Monitorovanie prevádzky: softvérové a hardvérové sieťové analyzátory
- 12 Ako sa zaznamenáva návštevnosť: bežné prevádzkové režimy
- 13 Analyzátory v priemyselných riadiacich systémoch
- 14 Komplexná analýza a audit firemnej siete
- 15 Kľúčové prvky infraštruktúry: router, prepínače, Wi-Fi a kabeláž
- 16 UPS, servery, zariadenia a zabezpečenie siete