- Hybridná architektúra: lokálne vykonávanie s enklávami a prechod do uzavretého cloudu (TIE cez TPU) so vzdialenou atestáciou.
- Overiteľné súkromie: údaje používané iba pre každú úlohu, šifrovanie end-to-end, IP prenos so slepými tokenmi a externé audity.
- Reálne zážitky v Pixeli: Magic Cue, viacjazyčný rekordér, vyhľadávanie v kruhu, preklady a ďalšie s možnosťou ovládania od používateľa.
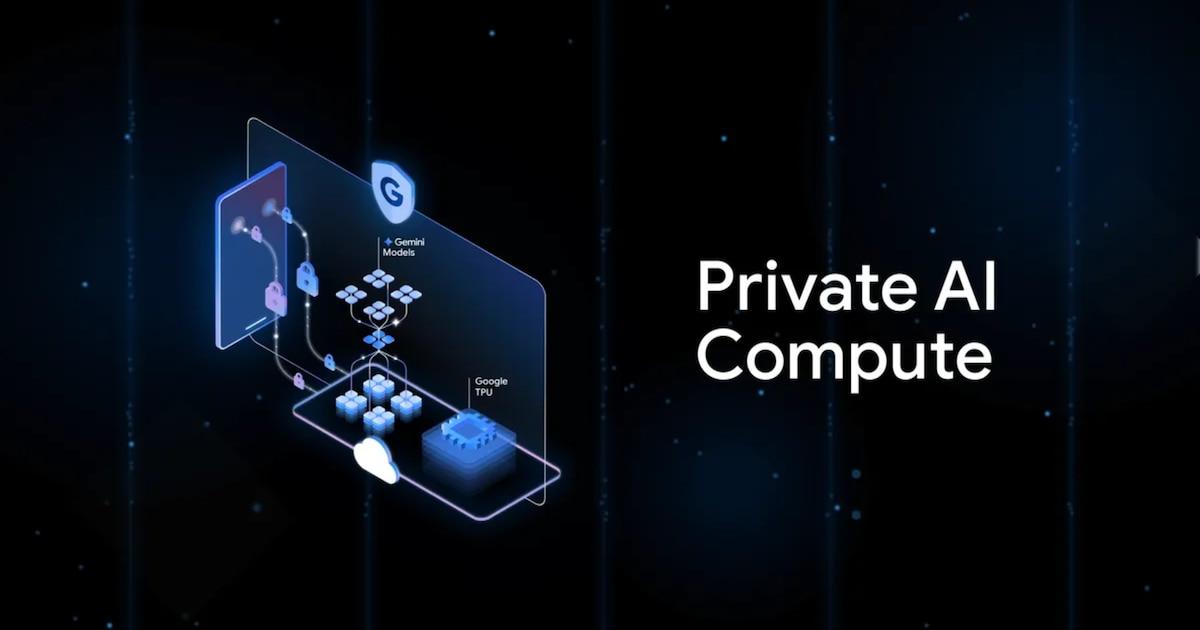
Umelá inteligencia sa stala neoddeliteľnou súčasťou nášho každodenného života, ale s ňou prišli aj obavy o súkromie: každý návrh, každé zhrnutie a každé inteligentné upozornenie sa spolieha na osobné údaje. V tejto súvislosti spoločnosť Google predstavuje Private AI Compute ako prelomový prístup, ktorý je navrhnutý tak, aby využíval výkonné modely bez toho, aby sme museli otvárať stavidlá našim údajom.
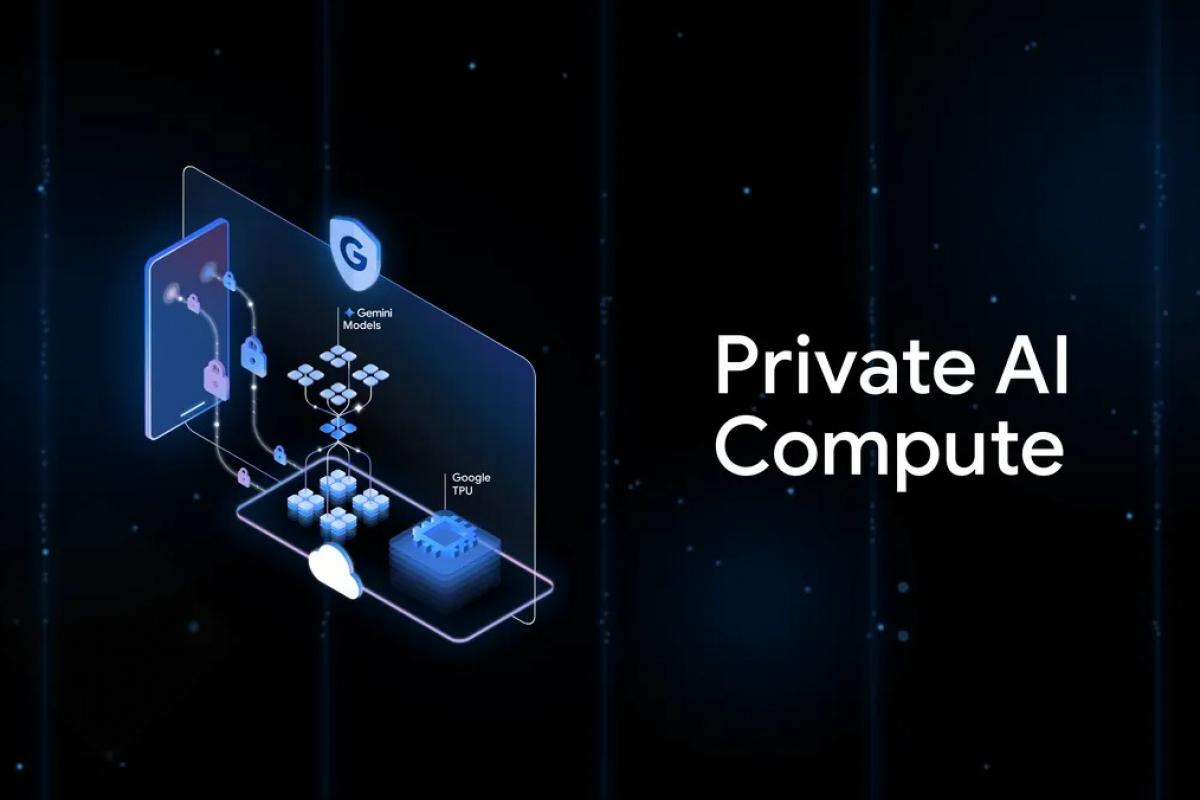
Najprv si ujasnime: Private AI Compute (PAC) nie je typická aplikácia alebo služba . Je to technický rámec, ktorý nanovo definuje, kde a ako sa určité úlohy umelej inteligencie vykonávajú v ekosystéme Pixel a postupne aj na viacerých zariadeniach. Vždy, keď to hardvér dovolí, funkcie bežia lokálne; ak je potrebný väčší výpočtový výkon, výpočet sa presunie do zabezpečeného cloudu. Cieľom je zabezpečiť, aby sa na mobilnom zariadení aj v cloude uplatňovali rovnaké záruky ochrany súkromia.
Čo je Private AI Compute a prečo prichádza práve teraz?
Cieľom návrhu spoločnosti Google je nájsť kompromis medzi výkonom a dôvernosťou: spracovanie toho, čo je potrebné pre každú úlohu, bez odhalenia identifikovateľných informácií . Keď má zariadenie dostatočnú kapacitu, model beží na samotnom zariadení; inak je práca delegovaná do zabezpečeného cloudu s hardvérovými kontrolami a šifrovaním.
Tento prístup rieši nepríjemnú realitu: dnes väčšina populárnych umelých inteligencií beží na serveroch, kde je možné dočasne ukladať používateľské údaje alebo ich dokonca používať na trénovanie, ak nie sú deaktivované. PAC sa snaží ponúknuť porovnateľné výhody ako lokálne spracovanie – nižšiu latenciu a väčšiu kontrolu – ale s výkonom Gemini v zložitých scenároch.
Spoločnosť Google uisťuje používateľov, že informácie odoslané do služby PAC sa použijú iba na požadovanú akciu – napríklad zhrnutie poznámky alebo preklad konverzácie – a po dokončení sa vymažú. Okrem toho si používateľ ponecháva kontrolu nad tým, ktoré funkcie sa môžu spoliehať na súkromný cloud a ktoré nie, a to pomocou explicitných prepínačov a povolení v rámci systému.
Výsledok poukazuje na mobilné telefóny a počítače, ktoré fungujú, akoby mali v cloude „neviditeľný koprocesor“: vyššia rýchlosť v prípade potreby a overiteľné súkromie ako základná podmienka . A nejde o ojedinelý prípad: v tomto sektore existuje jasný trend posilňovania ochrany bez obetovania špičkovej umelej inteligencie.
Technická architektúra: od zariadenia k uzavretému cloudu
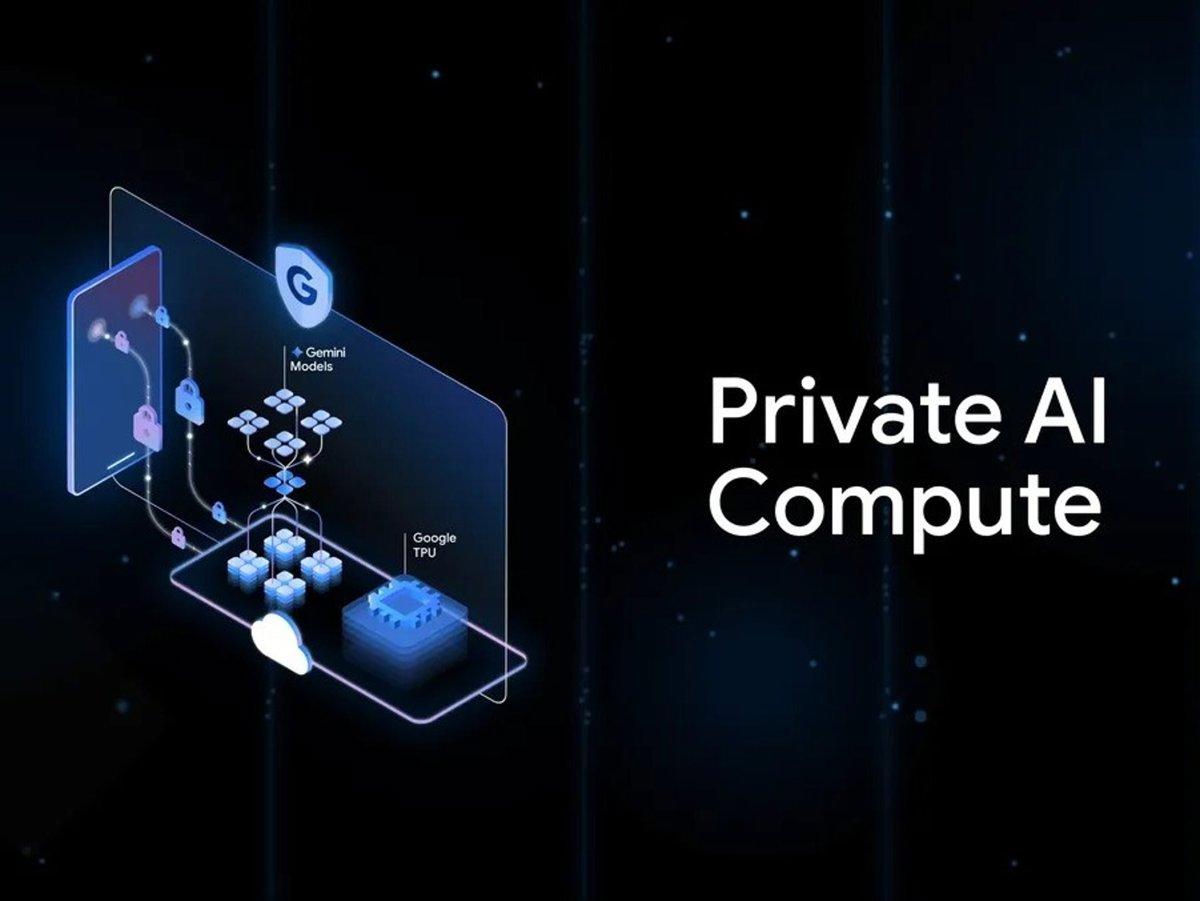
Pre úlohy, ktoré sa zmestia na mobilné zariadenie, spoločnosť Google vytvorila izolované prostredie na vykonávanie úloh. Hovoríme o enklávach Titanium Intelligence v zariadení: chránené priestory oddelené od operačného systému a ostatných aplikácií. V nich sú dáta šifrované počas prenosu aj v pokoji a overované vzdialenou atestáciou, aby sa potvrdilo, že softvér a hardvér sú v súlade s očakávaniami a neboli zmenené, takže nikto – ani Google – nemohol špehovať, čo sa deje vo vnútri.
Modely optimalizované pre lokálne použitie, ako napríklad Gemini Nano , poskytujú kontext a rýchle odpovede bez toho, aby ste museli opustiť zariadenie. Pri funkciách, ako je vyhľadávanie v kruhu alebo niektoré súhrny v Diktafóne, telefón funguje ako vlastná súkromná umelá inteligencia , ktorá sa učí z používania, ale tieto znalosti nezverejňuje.
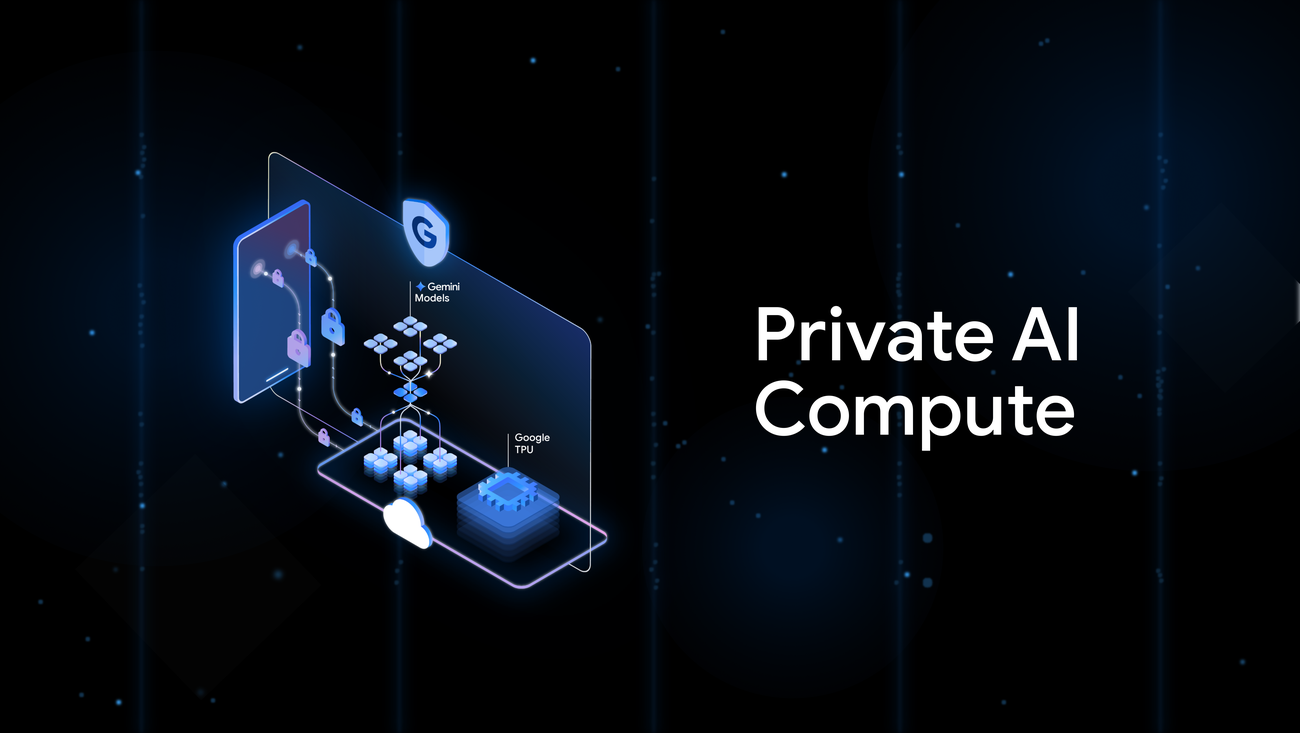
Keď úloha vyžaduje viac výpočtov, prichádza na rad súkromný cloud. V tomto kroku všetko beží v hardvérových enklávach na infraštruktúre spoločnosti Google, konkrétne v enklávach Titanium Intelligence Enclaves (TIE) na vlastných TPU . Pred povolením prenosu údajov systém vykoná vzdialenú certifikáciu/atestáciu, aby sa zabezpečilo, že enkláva je čistá, spúšťa správny binárny súbor a že prostredie spĺňa bezpečnostné zásady.
Google zhrňuje architektúru do troch pilierov , ktoré okrem bezpečnosti posilňujú dôveru verejnosti:
- Kryptografická izolácia: spracovanie sa vykonáva v overených enklávach; operátori nemajú prístup k údajom v obyčajnom texte.
- Explicitné povoleniaPoužívateľ rozhoduje, ktoré funkcie môžu používať PAC; nič nie je uvoľnené bez jeho súhlasu.
- Technická transparentnosťDokumentácia, audity a detaily implementácie s cieľom vyhnúť sa „čiernym skrinkám“.
Okrem vyššie uvedeného PAC zahŕňa aj ďalšie vrstvy. Riadiaca služba – interne známa ako Borg Prime – overuje dôkazy o atestácii pred autorizáciou akéhokoľvek citlivého výpočtu. Na oddelenie požiadaviek od identít systém používa zaslepovacie relé IP , ktoré smeruje požiadavky cez tretie strany, ako sú Cloudflare a Fastly, a využíva slepé tokeny (Blind RSA) . To sťažuje prepojenie konkrétneho obsahu s konkrétnym používateľom, a to aj v rámci samotnej infraštruktúry.
Prenos a dočasné ukladanie sú chránené šifrovaním end-to-end a po dokončení úlohy sa údaje vymažú . Toto všetko je podporované opatreniami zverejnenými spoločnosťou: rámcom Secure AI Framework , zásadami AI a zásadami ochrany osobných údajov spoločnosti Google , ktoré stanovujú spoločný štandard pre prevádzkovú bezpečnosť.
V záujme vybudovania dôvery sa spoločnosť Google zaväzuje poskytovať podrobnú technickú dokumentáciu , umožňovať externé audity a zverejňovať časti kódu systému na kontrolu výskumníkmi. Posolstvo je jasné: súkromie tu nie je len sľub, ale niečo, čo sa dá overiť a auditovať.
Aké funkcie to umožňuje: príklady z reálneho sveta na Pixeli
Jednou z prvých funkcií, ktoré profitujú z tohto prístupu, je Magic Cue . Tento kontextový asistent generuje odporúčania na základe toho, čo sa nachádza na vašej obrazovke – e-mail, kalendár, mapy, správy – a prezentuje ich presne vtedy, keď je to potrebné. S PAC sa tieto návrhy vypočítavajú bez odhalenia vášho obsahu a spoliehajú sa na lokálne úložisko alebo súkromný cloud v závislosti od úlohy.
Aplikácia Recorder získava značné výhody vďaka automatickým súhrnom vo viacerých jazykoch. Prepisy – ktoré môžu byť veľmi citlivé – sa spracovávajú s ochrannou vrstvou PAC, ktorá zabezpečuje, že sa použijú iba v konkrétnom súhrne, ktorý ste požadovali , a po dokončení sa zahodia. Používateľ si ponechá konečný výsledok, nie stopu údajov cirkulujúcich na serveroch.
Google tiež propaguje funkcie, ktoré už boli v telefónoch Pixel ikonické, ako napríklad funkcia Circle to Search . Kontextové rozpoznávanie beží lokálne, kedykoľvek je to možné, a ak sú potrebné pokročilejšie modely, používajú sa v súkromnom cloude, čím sa zachováva nedotknutý perimeter súkromia.
Medzi ďalšie praktické príklady patria preklady v reálnom čase , prirodzenejšie reakcie umelej inteligencie v konverzáciách a proaktívna pomoc pri rozhodovaní, kde systém kombinuje to, čo vidí, s vaším kontextom, aby vám poskytol presne tú potrebnú indíciu. Spočiatku bude Pixel 10 v týchto zážitkoch lídrom.
Ekosystém tiež pridáva každodenné užitočné funkcie: inteligentné súhrny upozornení na zníženie šumu a zameranie sa na to, čo je dôležité; asistované úpravy pomocou aplikácie Gemini v Správach na preformulovanie textov s lepším tónom; pokročilé nástroje na úpravu fotografií bez externých aplikácií; a dokonca aj režim šetrenia dát v Mapách Google určený na dlhé cesty. Všetko je v súlade s jednou myšlienkou: viac pomoci, menej trenia a súkromie ako požiadavka dizajnu.
Kontroly, overiteľné súkromie a nezávislé audity
V PAC má používateľ stále kontrolu: nič sa neodosiela bez povolenia . Android ponúka prepínače na povolenie alebo zakázanie funkcií, ktoré sa spoliehajú na súkromný cloud, a zobrazuje jasné upozornenia, keď to úloha vyžaduje. Filozofia je jednoduchá: vy rozhodujete o tom, čo váš telefón zdieľa a za akých podmienok.
Spoločnosť Google sprevádza platformu verejnými a auditovateľnými informáciami : technickými príručkami, externými recenziami a zverejnením kódu pre kritické časti, aby nezávislí výskumníci mohli preskúmať, ako je systém postavený. Nejde o vieru, ale o overiteľné dôkazy.
Architektúru v skutočnosti preskúmala aj firma zaoberajúca sa kybernetickou bezpečnosťou NCC Group . Jej verejná správa dospela k záveru, že návrh ponúka robustnú ochranu pred zlomyseľnými votrelcami – vrátane rizika zo strany nepoctivého zamestnanca – a že úspešne približuje záruky lokálnych výpočtov k zárukám cloudového spracovania. Poukazuje tiež na nevyhnutné obmedzenie: ak by sa spoločnosť Google ako celá organizácia rozhodla porušiť pravidlá, kontrolovala by hardvér aj atestačný systém. Audítor napriek tomu opisuje PAC ako „ najlepší uskutočniteľný model “ pre súkromie v cloude, ktorý je dnes k dispozícii.
Preskúmanie identifikovalo niektoré zraniteľnosti s nízkym rizikom, najmä potenciálnu zraniteľnosť postranného kanála v IP relé súvisiacu s časovaním, ktorá by teoreticky mohla pomôcť opätovne identifikovať používateľov za veľmi špecifických podmienok. Spoločnosť Google tvrdí, že „šum“ reálnej prevádzky a zmierňujúce opatrenia to robia nepraktickým a že dizajn sa bude naďalej posilňovať pomocou záplat a priebežných vylepšení.
Kľúčovou výhodou pre pokoj používateľov je, že PAC obmedzuje využitie dát na konkrétnu úlohu a po dokončení ju vymaže . Okrem toho je všetka komunikácia šifrovaná, a to ako medzi vaším zariadením a serverovými lokalitami, tak aj v rámci samotnej serverovej siete, čím sa minimalizuje riziko útoku počas prenosu aj v pokoji.
Ekosystém a porovnania: smerom k súkromnejšej umelej inteligencii
Telefóny Pixel 10 prinášajú hlbokú integráciu PAC s podstatnými vylepšeniami Magic Cue, okamžitými prekladmi, presnejšími transkripciami a plynulejšími odpoveďami. Spoločnosť Google už oznámila, že táto architektúra sa bude postupne rozširovať aj na ďalšie zariadenia a služby, pričom sa pre najdôležitejšie aplikácie budú kombinovať lokálne a cloudové modely.
Na tejto ceste nie sú sami: Apple vydláždil cestu s Private Cloud Compute – šifrovaným cloudom od Apple Intelligence – a výrobcovia ako OnePlus a OPPO sa rozhodli pre Private Computing Cloud, hybridné platformy, ktoré rozdeľujú úlohy medzi zariadenie a šifrované prostredia. Trend je jasný: výkonná umelá inteligencia, áno; súkromie tiež.
Okrem konkurencie sa Google snaží o tón v súlade s európskymi a americkými predpismi: menej čiernych skriniek a väčšia technická transparentnosť. Preto sa kladie dôraz na audity, vzdialené overovanie a viditeľné kontroly. V praxi je PAC technologickým vývojom aj strategickým krokom , ktorý demonštruje, že je možné konkurovať v oblasti umelej inteligencie bez zneužívania citlivých informácií.
Smer je jasný: ak chceme asistentov, ktorí rozumejú kontextu, zhrňujú, prekladajú alebo poskytujú presné odporúčania, musíme vyvážiť možnosti a bezpečnostné opatrenia. S platformou Private AI Compute sa Google snaží nakloniť túto mierku smerom k užitočnej, okamžitej a čoraz súkromnejšej umelej inteligencii , kde má používateľ slovo a technológia je zodpovedná.
