- Prisma Cloud zdedí a rozširuje možnosti Twistlocku, aby ponúkal komplexné zabezpečenie pre cloudové kontajnery a dáta.
- Platforma integruje skenovanie zraniteľností v CI/CD, protokoloch a runtime, pričom uprednostňuje riziká v kontexte reálneho sveta zneužívania.
- Ich prístup CNAPP kombinuje CSPM, CWP, CIEM a sieťovú bezpečnosť s natívnou ochranou pre Kubernetes a multicloudové prostredia.
- Ponúka dobrý výkon a škálovateľnosť, hoci si vyžaduje určitý čas učenia a správne plánovanie licencií a nasadenia.
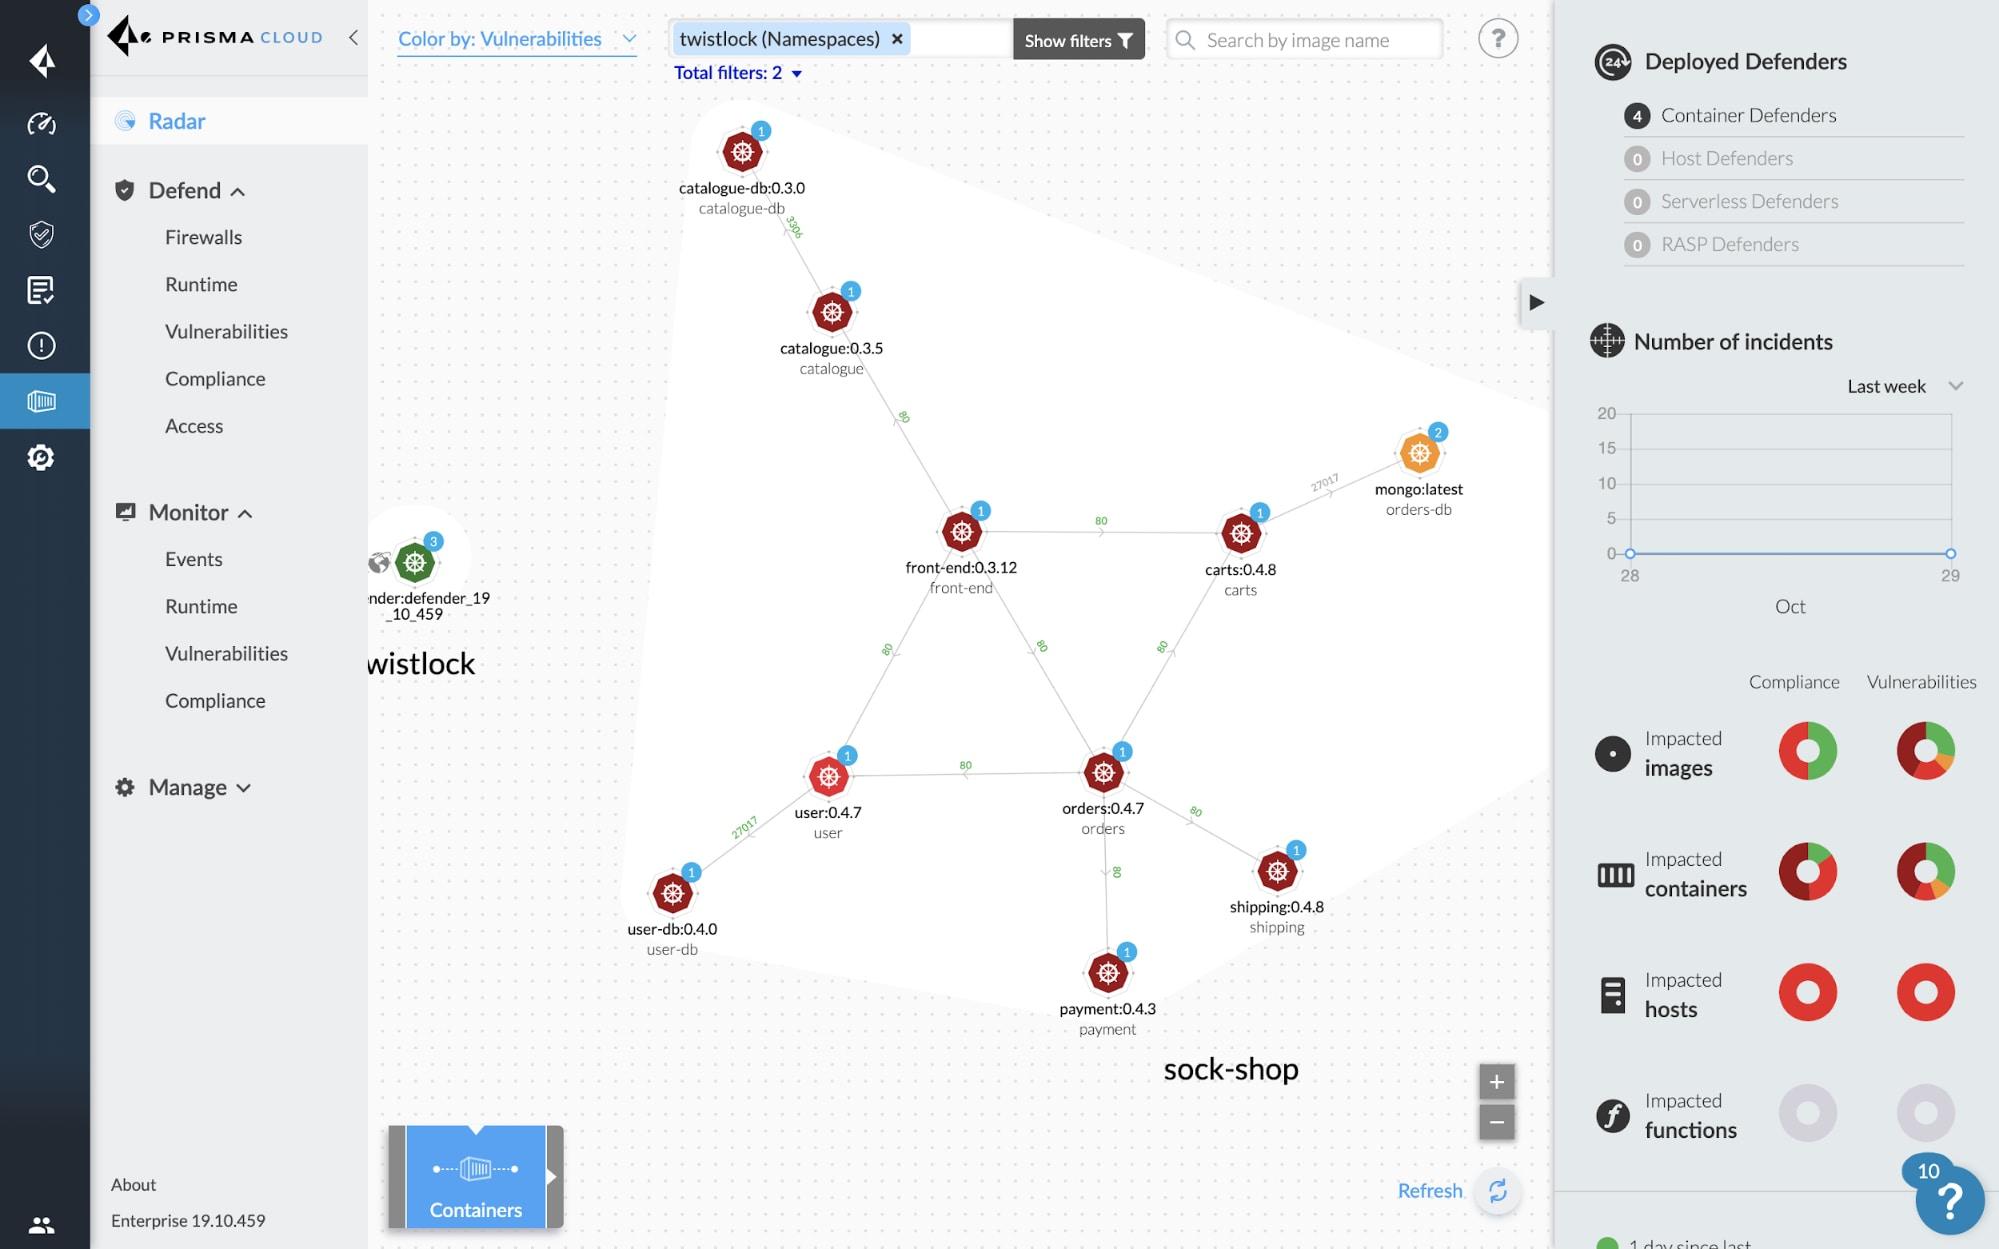
Bezpečnosť kontajnerov sa stala kľúčovou pre každú spoločnosť pracujúcu s architektúrami Kubernetes, Docker alebo mikroservisov v cloude. Výzvou už nie je len rýchlejšie nasadenie, ale aj to, aby sa to dosiahlo bez toho, aby sa otvorili dvere útočníkom, ktorí zneužívajú zraniteľné obrazy, slabé konfigurácie alebo nadmerné oprávnenia.
Twistlock, teraz integrovaný do služby Prisma Cloud od spoločnosti Palo Alto Networks, je popredným riešením na ochranu kontajnerov a cloudových úloh. Bývalá platforma pre zabezpečenie kontajnerov bola zlúčená do komplexnej platformy Cloud Native Application Protection Platform (CNAPP), ktorá pokrýva všetko od zabezpečenia na úrovni kódu až po zabezpečenie za behu, vrátane CI/CD, protokolovania, zabezpečenia za behu a súladu s predpismi.
Architektúry mikroservisov a výzva zabezpečenia kontajnerov
Architektúry mikroslužieb sú vo svojej podstate dynamické (a výber medzi Docker Compose a Kubernetes ) : pody, služby a kontajnery sa nasadzujú nepretržite, verzie sa aktualizujú viackrát denne a inštancie sa škálujú podľa zaťaženia. Tento model urýchľuje vývoj, ale robí tradičné zabezpečenie založené na statických perimetroch a občasných manuálnych kontrolách zastaraným.
Kontajnery zabezpečujú, že softvér sa správa rovnako v rôznych prostrediach (vývoj, predprodukcia, lokálne prostredie, verejný cloud) a práve táto prenosnosť z nich robí hlavný cieľ útočníkov. Jeden zraniteľný základný obraz sa môže v priebehu niekoľkých minút rozšíriť na stovky alebo tisíce nasadení.
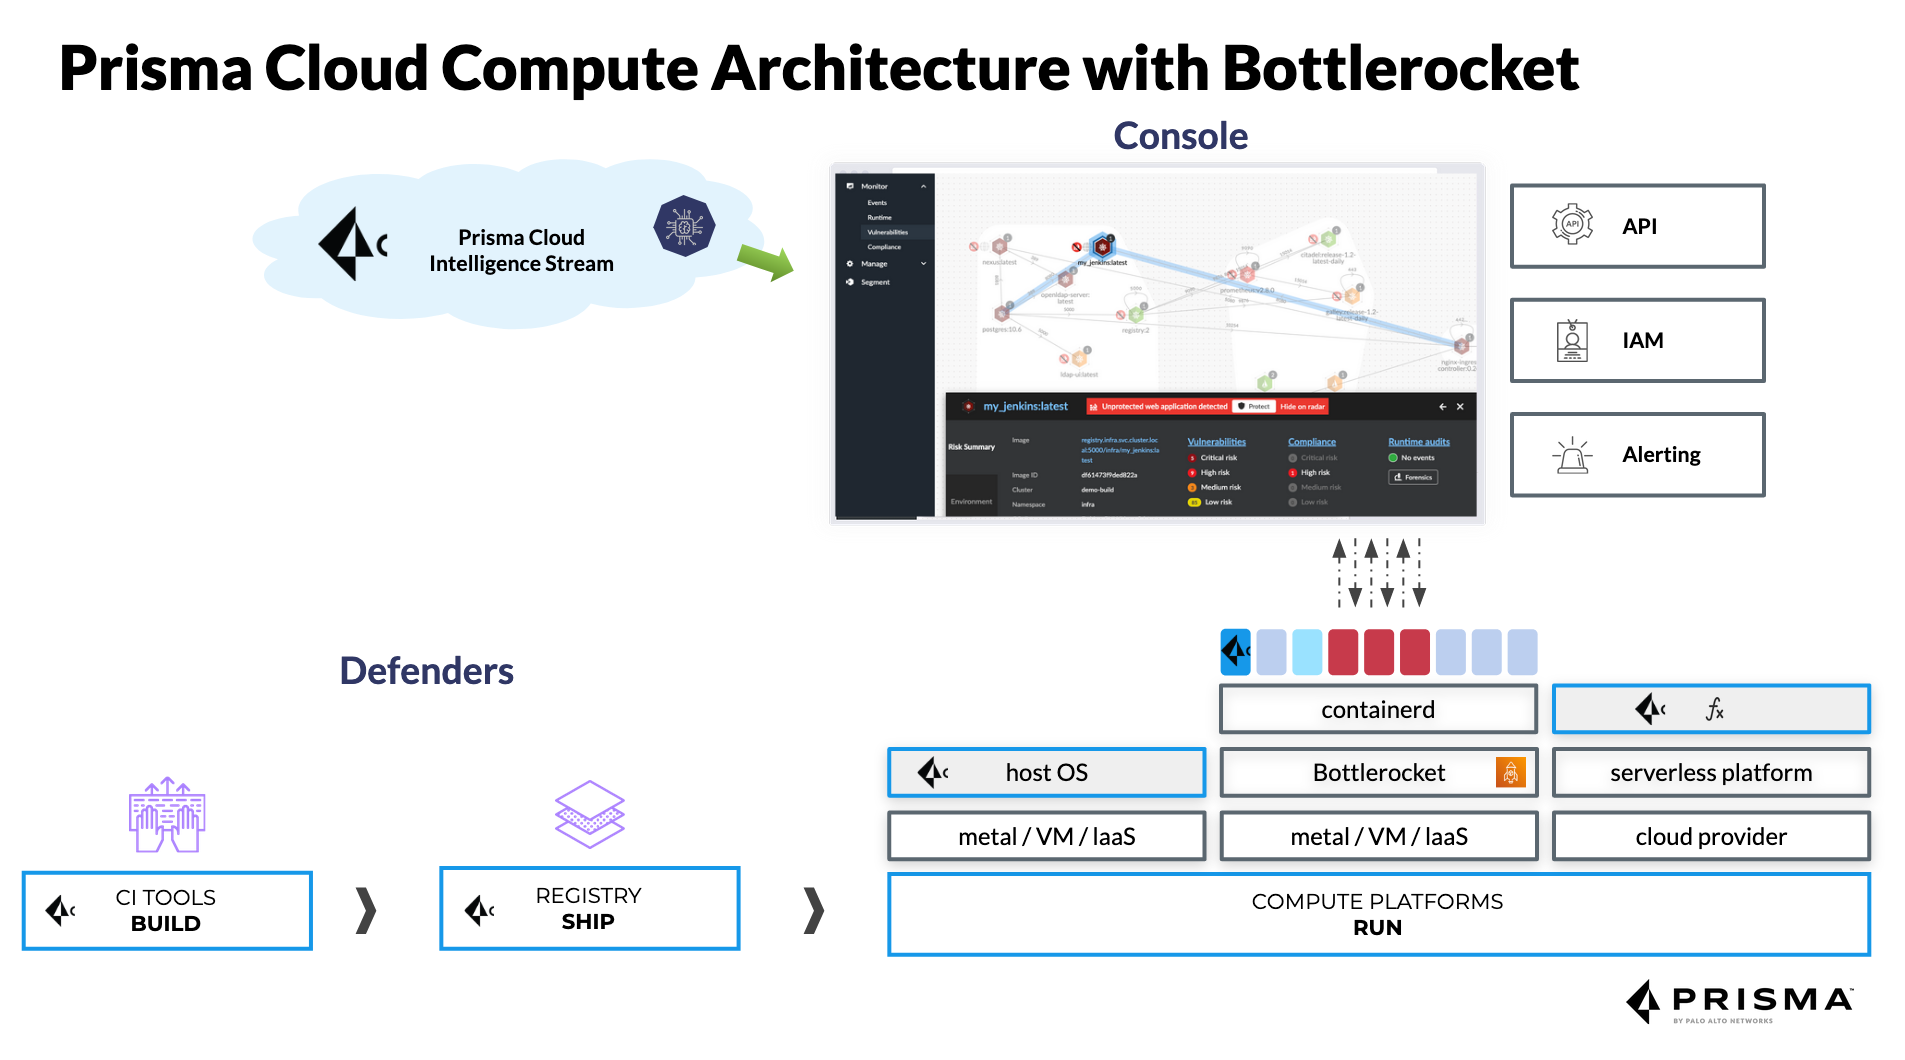
Moderná bezpečnosť kontajnerov musí zahŕňať celý životný cyklus : od vytvárania obrazu v CI/CD pipeline, cez skenovanie protokolov až po správanie za behu. Ak sa bezpečnosť kontroluje iba pred nasadením alebo iba počas behu, nebezpečné medzery vždy pretrvávajú.
Špecializované nástroje na zabezpečenie kontajnerov, ako napríklad Prisma Cloud (predtým Twistlock), pokrývajú hostiteľa, sieť, management stack, build pipeline, vrstvy obrazov a samotnú kontajnerizovanú aplikáciu. Cieľom je udržiavať nepretržité monitorovanie, ktoré sa prispôsobuje prchavej a neustále sa meniacej povahe cloudových prostredí.
Súbežne sa ekosystém zaplnil doplnkovými riešeniami , ako sú Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig a Qualys, pričom každé z nich má svoje vlastné zameranie: skenovanie zraniteľností, dodržiavanie predpisov, ochrana za behu, CSPM atď. Prisma Cloud integruje a rozširuje mnohé z týchto funkcií do jednej platformy.
Čo sú nástroje na zabezpečenie kontajnerov a prečo Prisma Cloud vyniká?
Nástroje na zabezpečenie kontajnerov sú softvérové riešenia špeciálne navrhnuté na riešenie bezpečnostných výziev platforiem Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift a ďalších orchestračných platforiem. Idú nad rámec jednoduchého antivírusového softvéru pre obrazy: pridávajú kontext, politiky, dodržiavanie súladu a prehľadnosť v celom prostredí.
V prípade Prisma Cloud Compute (priameho nástupcu Twistlocku) hovoríme o platforme, ktorá chráni hostiteľov, kontajnery, bezserverové funkcie a vo všeobecnosti cloudové natívne pracovné záťaže. Ponúka správu zraniteľností, kontroly dodržiavania predpisov, ochranu za behu s pravidlami a strojovým učením, cloudové natívne firewally (ako napríklad WaaS pre webové aplikácie a API) a granulárnu kontrolu prístupu.
Twistlock začínal ako riešenie pre správu zraniteľností a dodržiavanie predpisov pre celý životný cyklus kontajnerov, zamerané na skenovanie obrázkov a zabránenie presunu nezabezpečených komponentov z vývoja do produkcie. Postupom času pridal nepretržité monitorovanie protokolov, sietí a behu, ako aj riadenie prístupu a segmentáciu.
Po akvizícii spoločnosťou Palo Alto Networks v roku 2018 boli všetky tieto funkcie začlenené do služby Prisma Cloud, ktorá už pokrývala aj iné oblasti cloudovej bezpečnosti. Výsledkom je platforma CNAPP schopná spravovať pravidlá pre konfigurácie Dockeru, obrazy, uzly, pluginy a služby, integrovať sa so správcami tajných údajov, ako sú CyberArk alebo HashiCorp, a využívať protokoly auditu Kubernetes na generovanie akčných upozornení.
Táto integrácia umožňuje veľmi detailný prehľad o závislostiach, balíkoch, vrstvách obrazov a správaní za behu, a to ako v kanáloch CI/CD, tak aj v kontajneroch bežiacich na hostiteľoch, platformách kontajner-ako-služba alebo v hybridných a multicloudových prostrediach.
Skenovanie kontajnerov: kľúčový prvok bezpečnostnej stratégie
Skenovanie kontajnerov je prvou líniou obrany pri detekcii zraniteľností v základných obrazoch, knižniciach tretích strán a vlastnom kóde. Integrácia skenovania do kanálov CI/CD vám umožňuje zachytiť problémy pred nasadením a vyhnúť sa nutnosti hasiť požiare v produkcii.
Včasné odhalenie zraniteľností šetrí čas a peniaze : je oveľa lacnejšie opraviť zraniteľnú knižnicu počas fázy zostavovania ako v produkčnom klastri s desiatkami služieb, ktoré na nej závisia. Okrem toho sa tým zabráni chaotickému vráteniu zmien a zbytočnému odhaleniu.
Skenovanie je tiež nevyhnutné na ochranu dodávateľského reťazca softvéru , ktorý čoraz viac zahŕňa externé komponenty: verejné obrazy, balíky tretích strán, artefakty od iných tímov atď. Overenie, či všetko, čo je zahrnuté v obraze, neobsahuje známe CVE alebo nebezpečné konfigurácie, je teraz povinné.
Z regulačného hľadiska mnohé odvetvia vyžadujú pravidelné kontroly zraniteľností a dôkazy o tom, že obrazy a kontajnery spĺňajú normy, ako sú GDPR, HIPAA, PCI DSS alebo CIS benchmarky. Centralizovaný skenovací nástroj uľahčuje audity a generovanie správ.
Ďalšou výhodou je zníženie plochy útoku : skenery detekujú nepotrebné balíky, zabudnuté ladiace nástroje alebo komponenty, ktoré nepridávajú žiadnu funkcionalitu, ale zvyšujú riziko. Odstránením všetkého zbytočného sa získajú ľahšie a oveľa bezpečnejšie obrazy.
Automatizácia bezpečnosti v CI/CD a obrana proti zero-day útokom
Integrácia bezpečnosti do CI/CD a postupov ako GitOps nám umožňuje skutočne hovoriť o DevSecOps. Namiesto spoliehania sa na občasné manuálne kontroly každý commit alebo build automaticky spúšťa skenovanie obrazov, analýzu kódu, kontrolu IaC a kontroly politík.
Prisma Cloud Compute sa integruje s nástrojmi ako Jenkins, GitHub, GitLab a ďalšími poskytovateľmi CI, aby odmietla zostavy, ktoré nie sú v súlade s pravidlami, generovala správy pre vývojárov a blokovala propagáciu zraniteľných artefaktov do vyšších prostredí.
Automatizácia je tiež kľúčom k zmierňovaniu zraniteľností typu „zero-day“ . Aj keď obraz už prešiel všetkými kontrolami, môžu sa objaviť nové CVE spojené s balíkmi zahrnutými v tomto obraze. Vďaka neustálemu skenovaniu položiek registra a spustených prostredí platforma prehodnocuje obrazy hneď po aktualizácii databázy zraniteľností.
Tento prístup minimalizuje časové okno expozície : organizácia v priebehu niekoľkých hodín zistí, že obrázok nasadený pred týždňami sa stal problematickým a môže uprednostniť opravu na základe kritickosti, expozície na internete, spracovaných údajov atď.
Z hľadiska reputácie, preukázanie pravidelného automatizovaného skenovania buduje dôveru u zákazníkov, partnerov a regulačných orgánov. Spoločnosti, ktoré berú bezpečnosť kontajnerov vážne, zvyčajne vynikajú v tendroch a procesoch due diligence.
Prisma Cloud Compute (Twistlock): architektúra, požiadavky a nasadenie
Prisma Cloud sa ponúka v dvoch hlavných možnostiach nasadenia : edícia Enterprise SaaS, hosťovaná a spravovaná spoločnosťou Palo Alto Networks, a edícia Compute s vlastným hosťovaním, ktorú si zákazník nasadí na vlastnú infraštruktúru (lokálnu, cloudovú alebo hybridnú).
Edition Compute priamo dedí architektúru Twistlock s centrálnou konzolou, ktorá riadi politiky, zhromažďuje údaje a zobrazuje globálny prehľad, a agentmi Defender nasadenými na hostiteľoch, uzloch Kubernetes, Fargate, EC2, kontajneroch Windows a bezserverových prostrediach.
Pokiaľ ide o technické požiadavky konzoly , pre malé prostredia (menej ako 1 000 Defenderov a bez intenzívneho skenovania protokolov) ju možno spustiť s približne 2 GB RAM a 2 vCPU. Pre rozsiahle nasadenia s viac ako 20 000 Defendermi Palo Alto odporúča až 16 vCPU, približne 50 GB RAM a približne 500 GB perzistentného SSD úložiska.
Defenders má relatívne nízku spotrebu zdrojov : v základných scenároch dokáže pracovať s približne 256 MB RAM a pri skenovaní protokolov alebo náročnejších úlohách sa dá škálovať až na približne 2 GB RAM a 2 vCPU. Pokiaľ ide o diskový priestor, používa približne 8 GB na hostiteľa, pričom sa táto hodnota zvýši na 20 GB, ak sa vykonáva lokálna analýza protokolov.
Ak sú skeny integrované do CI , odporúča sa mať na jeden vykonávač priestor aspoň 1,5-násobok veľkosti najväčšieho skenovaného obrázka, aby bolo možné sťahovať, analyzovať a generovať potrebné artefakty bez úzkych miest.
Výkon Prisma Cloud a rozsiahle testovanie
Spoločnosť Palo Alto Networks publikovala výkonnostné testy služby Prisma Cloud vo veľmi rozsiahlych prostrediach simulujúcich reálne pracovné zaťaženie. Jeden z týchto scenárov zahŕňal klastre Kubernetes s celkovým počtom 20 000 hostiteľov, konzolu so 16 vCPU a 50 GB pamäte a systém Defender s 2 vCPU a 8 GB RAM bežiaci na operačnom systéme optimalizovanom pre kontajnery.
V tomto prostredí bolo analyzovaných 323 obrázkov a takmer 200 000 kontajnerov s približnou hustotou 9,6 kontajnerov na hostiteľa. Konzola spotrebovala približne 1474 MiB RAM a 8 % CPU, zatiaľ čo každý Defender spotreboval približne 83 MiB RAM a 1 % CPU – čo sú pre bezpečnostný systém v reálnom čase pomerne rozumné čísla.
Jednotlivé skenovania kontajnerov trvajú v priemere 1 až 5 sekúnd , s dodatočnou spotrebou pamäte o 10 – 15 % a sotva 1 % využitím CPU počas skenovania. Vďaka tomu je možné integrovať skenovanie aj do náročných procesov bez spomalenia času potrebného na uvedenie nových funkcií na trh.
Okrem počtu procesorov a pamäte RAM je skutočný vplyv badateľný aj v oblasti SecOps a DevOps . Štúdia TEI (celkový ekonomický dopad) spoločnosti Forrester Consulting pre Prisma Cloud vypočítala 264 % návratnosť investícií, zlepšenie efektívnosti SecOps v hodnote miliónov dolárov a výrazné zníženie závažných bezpečnostných incidentov.
Ďalšou zaujímavou metrikou je skrátenie času riešenia incidentov : používatelia hlásia prechod z analýz, ktoré predtým trvali dni, na vyšetrovania, ktoré sú dokončené približne za 3,3 hodiny, a to vďaka jednotnej telemetrii a dashboardom, ktoré centralizujú protokoly, upozornenia a sieťový kontext, IAM a konfiguráciu.
Bezpečnostné funkcie Prisma Cloud zdedené a rozšírené od Twistlocku
Jadrom Twistlocku bolo zameranie sa na správu zraniteľností počas celého životného cyklu kontajnera. Prisma Cloud sa riadi touto cestou a pridáva ďalšie vrstvy kontextu a automatizácie, aby sa uprednostnilo, čo opraviť ako prvé.
Platforma stanovuje prioritizáciu rizík na základe známych CVE , závažnosti, zneužiteľnosti, skutočnej expozície za behu, kritickosti služby a existencie nápravných ciest. Ponúka návody na nápravu, analýzu vrstvených obrazov a zoznamy 10 najkritickejších zraniteľností pre každú službu.
Na úrovni aktívnej ochrany Prisma Cloud riadi závažnosť upozornení a blokovaní, čo vám umožňuje upraviť pre každú službu a skupinu, ktoré správanie by malo generovať iba upozornenia a ktoré by malo byť blokované počas zostavovania alebo za behu, napríklad v reakcii na pokusy o vykonanie nebezpečných príkazov v kontajneri.
Presnosť detekcie zraniteľností je zvýšená viac ako 30 zdrojmi, ktoré dopĺňajú databázu CVE a upozornení. To znižuje počet falošne pozitívnych výsledkov a pomáha tímom sústrediť sa na to, na čom skutočne záleží, namiesto toho, aby strácali čas prehľadávaním šumu.
Okrem toho Prisma Cloud integruje správu zraniteľností vo všetkých oblastiach : skenuje úložiská kódu, protokoly kontajnerov, kanály CI/CD a behové prostredia. Tým sa predchádza bežnému problému s izolovanými nástrojmi, ktoré medzi sebou nekomunikujú.
Prisma Cloud ako CNAPP: viac než len zabezpečenie kontajnerov
Prisma Cloud je dnes kompletná platforma CNAPP, ktorá ide ďaleko za rámec Twistlocku. Zahŕňa moduly pre správu cloudovej bezpečnosti (CSPM), ochranu pracovnej záťaže (CWP), správu práv (CIEM), zabezpečenie siete, zabezpečenie údajov a kontrolu infraštruktúry, ako sú kódové a CI/CD kanály.
V CSPM riešenie kontroluje konfigurácie v službách AWS , Azure, GCP, OCI a Alibaba Cloud a zisťuje nadmerné povolenia, vystavené zdroje, nesprávne nakonfigurované služby a odchýlky od rámcov, ako sú CIS, PCI alebo interné firemné benchmarky. Náprava môže byť manuálna alebo automatizovaná.
V doméne CWP chráni Prisma Cloud hostiteľov, kontajnery a bezserverové funkcie pomocou správy zraniteľností, monitorovania procesov, obrany siete, kontroly integrity súborov a pravidiel správania, ktoré môžu byť založené na podpisoch, dynamickej analýze a strojovom učení.
Modul CIEM sa zameriava na cloudové práva a identity , pričom identifikuje privilegované poverenia, nepoužívané role, odhalené kľúče alebo prístup medzi účtami, ktoré môžu po počiatočnom narušení viesť k nebezpečným laterálnym pohybom.
Komponent sieťovej bezpečnosti zahŕňa funkcie detekcie anomálií , analýzu útočných ciest, segmentáciu na základe značiek a integráciu s firewallmi Palo Alto novej generácie (PAN-OS, Strata Cloud Manager, Panorama), čo umožňuje konzistentné politiky medzi tradičným sieťovým svetom a Kubernetes.
Natívne zabezpečenie pre Kubernetes a kontajnery s Prisma Cloud
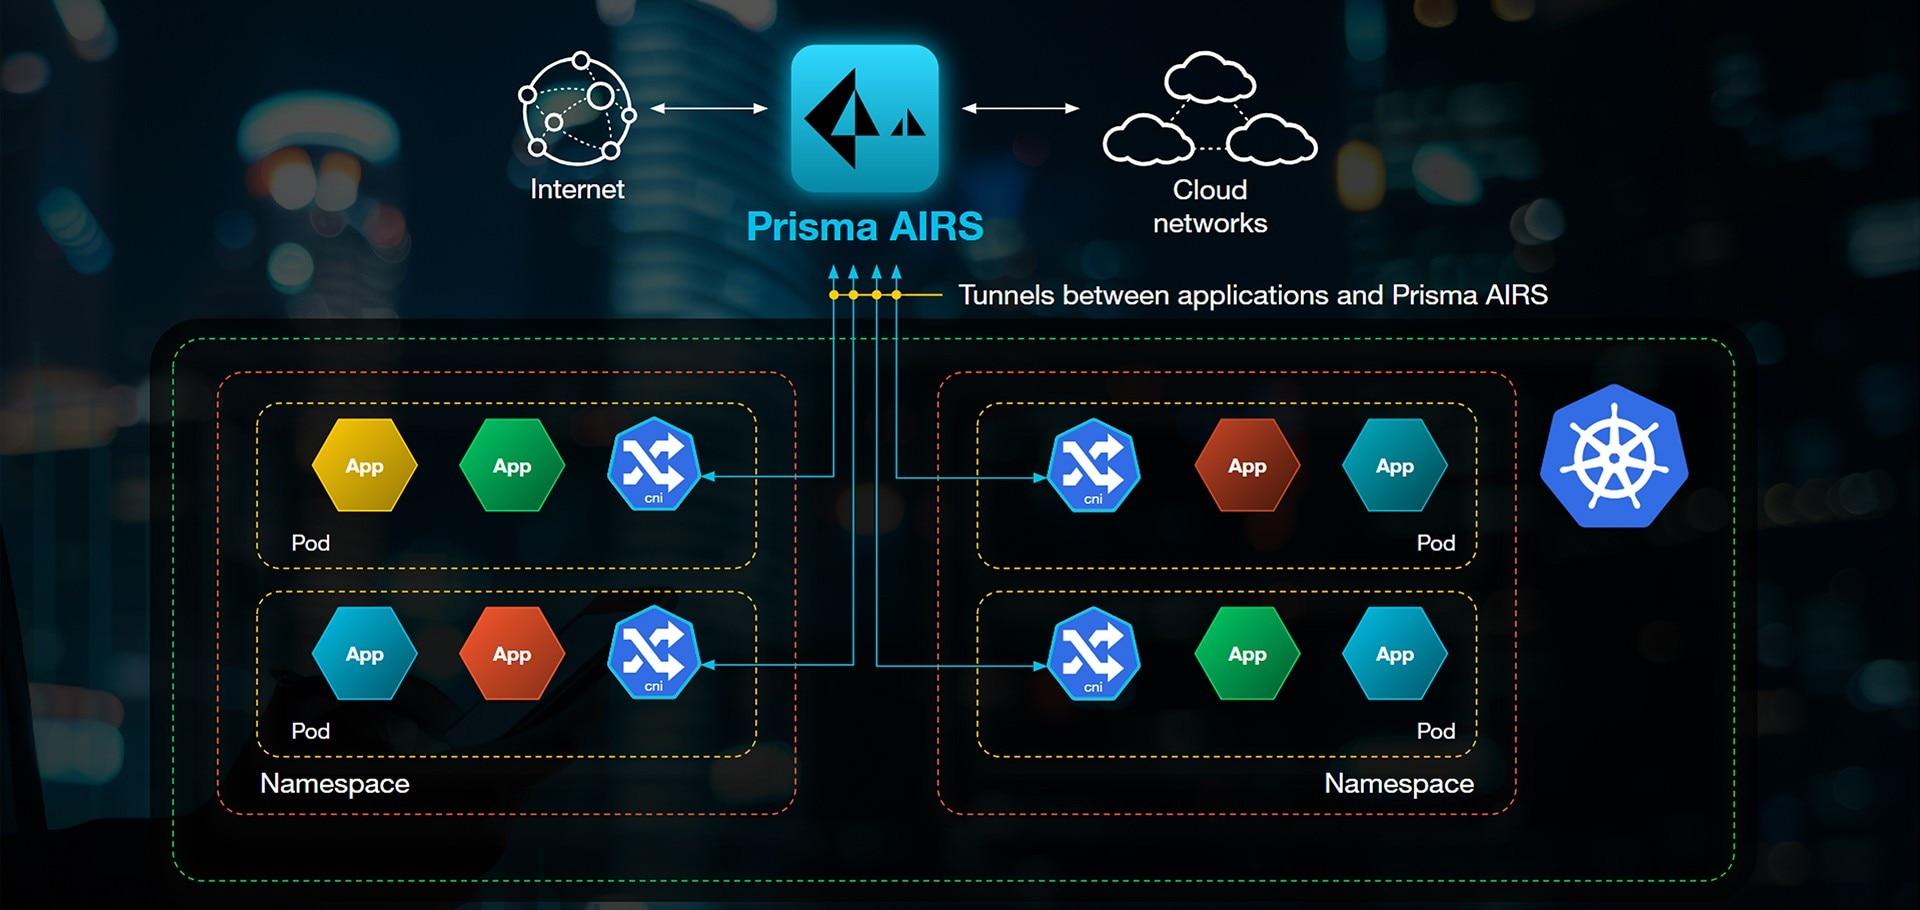
Jednou zo silných stránok služby Prisma Cloud je jej natívna ochrana Kubernetes . Integruje sa s riadiacou rovinou, aby poskytovala priamy prehľad o kontajneroch, podoch a menných priestoroch a namiesto rigidných IP adries vynucuje dynamické politiky založené na značkách.
Riešenie je možné koordinovať so štandardnými anotáciami kubectl, CNI chaining a Helm chart na šírenie bezpečnostných metadát pri každom nasadení. To uľahčuje automatické uplatňovanie sieťových, runtime a compliance pravidiel na základe kontextu (prostredie, zariadenie, kritickosť, vystavenie internetu atď.).
Prisma Cloud dokáže tiež prijímať audítorské protokoly Kubernetes na detekciu podozrivých udalostí, neočakávaných zmien rolí, vytvárania servisných účtov s nebezpečnými oprávneniami alebo úprav citlivých objektov. Všetky tieto informácie sa potom v jednej konzole prevedú na upozornenia a dashboardy.
Pokiaľ ide o WAAS (zabezpečenie webových aplikácií a API) , modul chráni webové aplikácie a API bežiace na Kubernetes alebo kontajneroch pred typickými útokmi z rebríčka OWASP Top 10 (injection, XSS, narušená kontrola prístupu atď.), ako aj pred pokročilejšími pokusmi o zneužitie. Môže fungovať v režime iba s upozornením alebo v režime aktívneho blokovania.
Kombináciou týchto funkcií s firewallmi Palo Alto môžu organizácie zjednotiť prehľadnosť a kontrolu od úrovne siete až po zaťaženie aplikácií, pričom môžu využívať rovnaké zdroje pravdivých informácií pre centralizované identity, označenia a politiky.
Stav zabezpečenia, zraniteľnosti a súlad s predpismi v Prisma Cloud
Tak ako každý komplexný softvér, aj Prisma Cloud mal zraniteľnosti, ktoré spoločnosť Palo Alto Networks proaktívne riešila. Medzi minulé príklady patria chyby lokálnej eskalácie privilégií, cross-site scripting (XSS) vo webovej konzole a nesprávne kryptografické overenia, pričom CVE, ako napríklad CVE-2021-3042 a CVE-2021-3033, získali vysoké skóre CVSS.
Spoločnosť udržiava aktívny program reakcie na zraniteľnosti a dokonca priraďuje vlastné identifikátory (PRISMA), keď verejný CVE ešte nie je k dispozícii. Záplaty sa distribuujú rýchlo, najmä pre edíciu SaaS, ktorá sa priebežne aktualizuje bez zásahu zákazníka.
Pokiaľ ide o šifrovanie a ochranu údajov , Prisma Cloud ukladá metadáta protokolov a telemetrie v šifrovaných službách, ako sú RDS alebo Redshift, spravovaných v cloude, v súlade s osvedčenými postupmi pre bezpečnosť údajov počas prenosu aj v pokoji.
Pokiaľ ide o autentifikáciu, na integráciu Compute Edition s poskytovateľmi firemnej identity sú podporované robustné metódy ako SAML , ktoré uľahčujú jednorazové prihlásenie (SSO) a aplikujú politiky MFA alebo centralizovanú správu relácií.
Platforma tiež pomáha organizáciám spĺňať normy dodržiavania predpisov tým, že ponúka preddefinované kontroly, exportovateľné správy, dashboardy usporiadané podľa predpisov a možnosť vytvárať vlastné kontroly. To je kľúčové v odvetviach ako financie, zdravotníctvo a verejná správa.
Technické požiadavky, podpora a kompatibilita
Licenčný model Prisma Cloud je založený na kreditoch , ktoré zákazníci spotrebúvajú podľa modulov a pracovných zaťažení, ktoré chcú chrániť (Enterprise Edition, Compute Edition atď.). To umožňuje prispôsobiť náklady potrebám každej organizácie, hoci to zároveň zvyšuje zložitosť pri dimenzovaní a rozpočtovaní.
Kompatibilita operačných systémov je široká : konzola Compute s vlastným hosťovaním beží na distribúciách Linuxu x86_64, zatiaľ čo Defenders podporuje širokú škálu hostiteľov Linuxu na platformách x86_64 a ARM64, kontajnery Windows a bežné verzie Docker Engine a kontajnerových runtime prostredí.
Pokiaľ ide o verejné cloudy, Prisma Cloud pokrýva AWS, Azure a GCP , ako aj poskytovateľov ako Oracle Cloud Infrastructure a Alibaba Cloud. Je navrhnutý pre multicloudové a hybridné prostredia s rozsiahlymi API pre integráciu s kanálmi, externými bezpečnostnými nástrojmi a ekosystémami DevOps.
SaaS edícia sa neustále aktualizuje , takže klasický koncept „ukončenia podpory“ sa neuplatňuje rovnakým spôsobom. Samostatne hostovaná Compute edícia má životné cykly verzií, ktoré sú v súlade s produktovými politikami Palo Alto, čo by tímy mali mať na pamäti pri plánovaní aktualizácií.
Pokiaľ ide o podporu, názory používateľov sú trochu zmiešané : mnohí pozitívne oceňujú rozsah dokumentácie a technické možnosti, zatiaľ čo iní uvádzajú, že podpora môže byť nekonzistentná a v niektorých prípadoch by sa dali zlepšiť reakčné doby.
Vízia trhu, alternatívy a vnímanie používateľmi
V rámci prostredia CNAPP a zabezpečenia kontajnerov konkuruje Prisma Cloud hráčom ako Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security alebo riešeniam SCA/DevSecOps ako Checkmarx One a Veracode.
Hlavnou silnou stránkou služby Prisma Cloud je jej široké pokrytie : od IaC a CI/CD až po runtime, vrátane CSPM, CWP, CIEM, sieťovej bezpečnosti a bezpečnosti údajov. Pre organizácie, ktoré chcú znížiť počet nástrojov a dashboardov, je konsolidácia všetkého na jednej platforme často veľmi presvedčivým argumentom.
Medzi silné stránky, ktoré používatelia najčastejšie uvádzajú, patrí jednotná viditeľnosť cloudových aktív, schopnosť automatizovať opravy, sila dotazovacích jazykov (RQL/KQL) na vyšetrovanie incidentov a dobrá integrácia s poskytovateľmi cloudu a technológiami tretích strán.
Medzi slabými stránkami sa najčastejšie spomína krivka učenia (nie je to triviálny nástroj) spolu s pocitom, že niektoré funkcie sú stále vo vývoji. Niektorí tiež považujú licenčný model za trochu komplikovaný a poukazujú na to, že podpora by mohla byť konzistentnejšia.
Aj napriek týmto nevýhodám je Prisma Cloud vnímaný ako silné riešenie pre spoločnosti so zložitou infraštruktúrou, najmä tie, ktoré už pracujú so sieťami Palo Alto Networks v iných bezpečnostných vrstvách a chcú zosúladiť politiky medzi sieťou, koncovými bodmi a cloudovými úlohami.
Vývoj Twistlocku v rámci Prisma Cloud viedol k veľmi komplexnej platforme na ochranu kontajnerov a cloudových aplikácií: kontroluje zraniteľnosti z kódu, automatizuje skenovanie CI/CD, monitoruje protokoly a runtime, natívne sa integruje s Kubernetes a verejnými cloudmi a predovšetkým pridáva vrstvu kontextu a priorít, ktorá pomáha tímom sústrediť sa na to, čo je skutočne kritické, bez toho, aby boli zahltené upozorneniami.

Index
- 1 Architektúry mikroservisov a výzva zabezpečenia kontajnerov
- 2 Čo sú nástroje na zabezpečenie kontajnerov a prečo Prisma Cloud vyniká?
- 3 Skenovanie kontajnerov: kľúčový prvok bezpečnostnej stratégie
- 4 Automatizácia bezpečnosti v CI/CD a obrana proti zero-day útokom
- 5 Prisma Cloud Compute (Twistlock): architektúra, požiadavky a nasadenie
- 6 Výkon Prisma Cloud a rozsiahle testovanie
- 7 Bezpečnostné funkcie Prisma Cloud zdedené a rozšírené od Twistlocku
- 8 Prisma Cloud ako CNAPP: viac než len zabezpečenie kontajnerov
- 9 Natívne zabezpečenie pre Kubernetes a kontajnery s Prisma Cloud
- 10 Stav zabezpečenia, zraniteľnosti a súlad s predpismi v Prisma Cloud
- 11 Technické požiadavky, podpora a kompatibilita
- 12 Vízia trhu, alternatívy a vnímanie používateľmi