- Dvostopenjska avtentikacija doda še drugo preverjanje gesla, zaradi česar je veliko težje ugrabiti račune, tudi če napadalec pozna vaše poverilnice.
- Obstaja več metod 2FA (SMS, aplikacije za preverjanje pristnosti, potisna obvestila, fizični ključi, biometrija in ključi za dostop) z različnimi stopnjami varnosti in udobja.
- Omogočanje dvostopenjskega preverjanja pri preverjanju pristnosti v e-poštnih računih, družbenih omrežjih, sporočilih, shrambi v oblaku in spletnem nakupovanju drastično zmanjša tveganje kraje identitete.
- Da bi kar najbolje izkoristili 2FA, je priporočljivo kombinirati varne metode, izbrati samo zaupanja vredne naprave in nikoli ne deliti potrditvenih kod s tretjimi osebami.
Dvostopenjska avtentikacija ( imenovana tudi dvostopenjsko preverjanje ali 2FA) je postala eden tistih varnostnih ukrepov, ki niso več obvezni, če želite zaščititi svoje račune. Z naraščajočim številom kršitev podatkov, kraj gesel in napadov z lažnim predstavljanjem je nadaljnje zanašanje na samo en ključ, odkrito povedano, igranje z ognjem.
Ta sistem vašemu računu doda dodatno plast zaščite : poleg vašega gesla storitev zahteva še en dejavnik, ki bi ga morali imeti ali biti sposobni ustvariti samo vi. To je lahko začasna koda, mobilno obvestilo, vaš prstni odtis, fizični ključ ali celo ključ za dostop brez gesla. Aktivacija je veliko lažja, kot se zdi, in posledično drastično zmanjša možnosti, da bi kdo prevzel vaše račune.
Kaj točno je dvostopenjska avtentikacija?

Dvostopenjska avtentikacija ali dvofaktorska avtentikacija (2FA) je sistem, pri katerem za prijavo potrebujete dva različna dokaza: nekaj, kar poznate (vaše geslo ali PIN) in nekaj, kar imate ali ste (mobilni telefon, varnostni ključ, vaš prstni odtis, vaš obraz itd.). Kombinacija teh dejavnikov napadalcu močno otežuje dostop, tudi če je pridobil vaše geslo.
V praksi postopek običajno deluje takole: najprej vnesete svoje uporabniško ime in geslo kot običajno. Nato storitev pred odobritvijo dostopa zahteva drugi korak, ki je lahko enkratno geslo (OTP), potisno obvestilo, ki ga morate odobriti, biometrično preverjanje ali uporaba varnostnega ključa. Brez tega drugega koraka je dostop blokiran.
Ta drugi dejavnik običajno temelji na nečem, do česar bi morali imeti dostop samo vi : vaš osebni mobilni telefon, določena aplikacija, ključ USB/NFC ali celo vaše lastno telo (prstni odtis ali obraz). Na ta način, tudi če nekdo kupi ali ugane vaše geslo na forumih temnega spleta ali z napadom z grobo silo, še vedno ne bo mogel pridobiti dostopa, ker mu manjka drugi del sestavljanke.
Zato je dvostopenjska avtentikacija tako zelo priporočljiva za občutljive račune: e-pošto, družbena omrežja, platforme za sporočanje, storitve shranjevanja v oblaku, spletno bančništvo, trgovine in tržnice, kjer shranjujete podatke o plačilih, ali katero koli storitev, kjer imate občutljive podatke, ki jih ne želite videti v obtoku.
Ideja je, da če je en dejavnik ogrožen (geslo, kar je najpogostejše), je za dokončanje prijave še vedno potreben drugi. Zaradi te dvojne pregrade je ugrabitev računa veliko manj verjetna za tiste, ki imajo omogočeno 2FA.
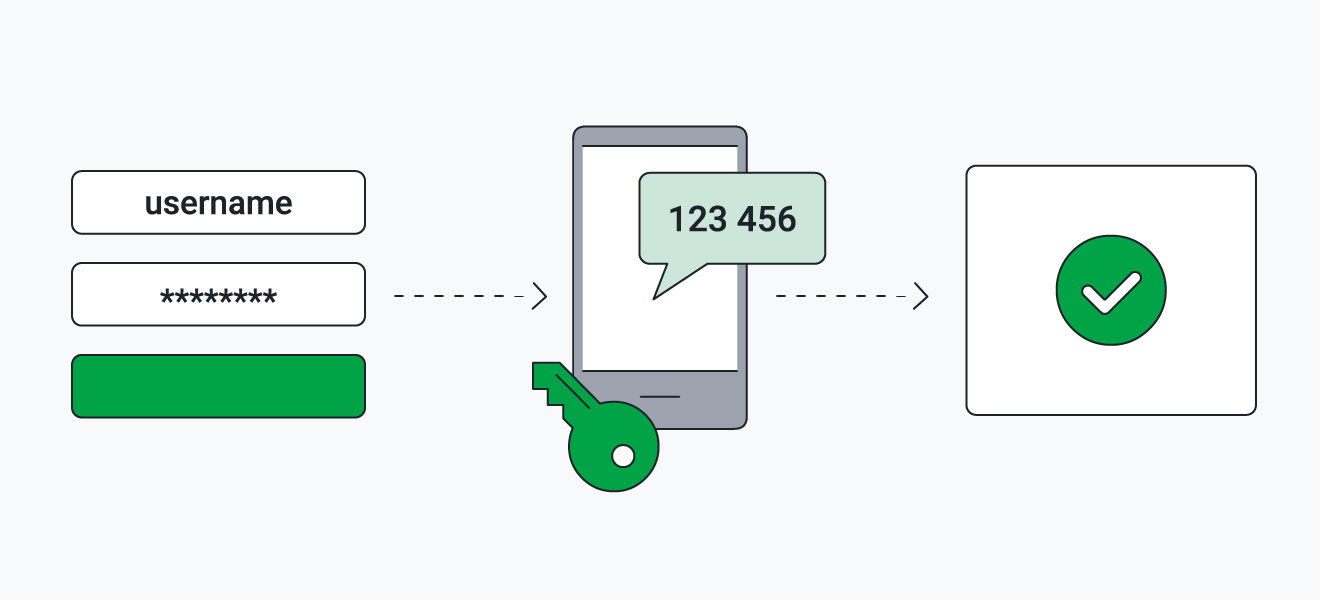
Kako deluje dvostopenjsko preverjanje v praksi
Ko omogočite dvostopenjsko preverjanje pristnosti v storitvah, kot so Google, Microsoft ali druge platforme, se postopek prijave nekoliko spremeni, da se poveča varnost, ne da bi se stvari preveč zapletle . Glede na vaše nastavitve lahko sistem zahteva različne vrste drugih korakov glede na kontekst prijave.
Za Google Račune se lahko na primer po omogočenju funkcije prijavite z geslom in drugim korakom ali neposredno z geslom. Če uporabljate geslo, ki je združljivo z vašim mobilnim telefonom ali računalnikom, dejansko ne vnašate gesla, ker naprava sama preveri vašo identiteto z vašo metodo odklepanja (PIN, prstni odtis, prepoznavanje obraza itd.).
Pomembno je razumeti, da se pri prijavi s ključem za dostop sama naprava in vaši biometrični podatki ali PIN štejejo za nadomestilo za tradicionalno kombinacijo gesla in PIN-a. Teh ključev ni mogoče zapisati, pomotoma posredovati ali deliti prek telefona, saj obstajajo le na vaših registriranih napravah.
Če želite še naprej uporabljati geslo, bo storitev pozneje zahtevala ta drugi faktor. Google in Microsoft na primer izbereta najprimernejšo metodo v danem trenutku glede na vaše naprave, vašo lokacijo ali način, kako se običajno prijavljate. To pomeni, da vam lahko na telefonu prikažejo obvestilo, zahtevajo začasno kodo ali pa zahtevajo uporabo fizičnega varnostnega ključa.
Poleg tega mnogi sistemi uporabljajo prilagodljivo preverjanje pristnosti : če zaznajo nenavadno prijavo (nova naprava, druga država, nenavadna aplikacija itd.), okrepijo postopek preverjanja. Na primer, vedno lahko zahtevajo drugi korak, ko se prijavite iz neznanega prenosnika, dostopate do aplikacije z visokim tveganjem ali se povežete iz naprave, ki je ne upravlja vaše podjetje.
Najpogosteje uporabljene metode dvostopenjskega preverjanja
Za dokončanje tega drugega koraka preverjanja pristnosti obstaja več načinov, ki pa ne ponujajo vseh enake ravni varnosti ali udobja. V idealnem primeru se seznanite z razpoložljivimi možnostmi in izberite tisto, ki vam najbolj ustreza in ustreza vrsti računa, ki ga želite zaščititi.
Ena najpogostejših metod je preverjanje prek SMS-a . Po vnosu uporabniškega imena in gesla storitev pošlje šestmestno kodo prek SMS-sporočila na vaš mobilni telefon, ki jo nato vnesete na prijavnem zaslonu. Je hitra, ne zahteva dodatnih aplikacij in jo lahko uporablja praktično vsakdo, vendar ima dve veliki pomanjkljivosti: deliti morate svojo telefonsko številko in je ranljiva za napade, kot je zamenjava SIM-kartice.
Zelo podoben je sistem za preverjanje glasovnih klicev , kjer kodo prejmete prek telefonskega klica na številko, ki ste jo predhodno konfigurirali. Deluje dobro, ko ne morete prejemati SMS sporočil, vendar je izpostavljen enakim tveganjem: če nekomu uspe klonirati vašo številko, bi lahko te klice tudi prejemal.
Druga klasična metoda je preverjanje e-pošte . Po vnosu gesla storitev pošlje kodo ali začasno povezavo na vaš e-poštni naslov. Je enostavna za uporabo, vendar ima veliko slabost: če nekdo pridobi dostop do vašega e-poštnega naslova, lahko dobi tudi vse kode, poslane tja. Poleg tega, če ste prijavljeni v isti napravi, to ne doda toliko varnosti, kot se zdi.
Nekatere storitve še vedno uporabljajo varnostna vprašanja kot drugi dejavnik: po geslu vas vprašajo nekaj, kar ste predhodno nastavili (ime vaše prve šole, kraj rojstva itd.). Težava je v tem, da če so vprašanja preveč očitna ali če kdo od vaših bližnjih pozna odgovor, ta metoda postane nezanesljiva. Zato zdaj velja za slabo izbiro kot primarni varnostni ukrep.
Potisna obvestila in aplikacije za preverjanje pristnosti
Ena najbolj priročnih in varnih metod je uporaba potisnih obvestil na vaši mobilni napravi. Platforme, kot sta Google ali Microsoft, pošljejo opozorilo na vaš telefon: preprosto tapnete »Da«, da odobrite prijavo, ali »Ne«, če to niste vi. Običajno prikažejo tudi podrobnosti, kot je naprava, ki se uporablja za dostop do računa, in v nekaterih primerih približno lokacijo.
Ta sistem ima dve jasni prednosti. Prvič, veliko lažje je pritisniti na obvestilo kot kopirati šestmestne kode. Drugič, manj je ranljiv za napade, ki se zanašajo na telefonsko številko (kloniranje kartice SIM, posredovanje SMS-ov itd.), ker je preverjanje povezano z napravo in vašim računom, ne le s telefonsko linijo.
Podjetja ta obvestila pogosto dopolnijo z dodatnimi preverjanji, kot je zahteva po vnosu PIN-a ali prstnega odtisa naprave, da preprečijo nepooblaščen dostop zgolj z dvigom odklenjenega telefona. V poslovnih okoljih rešitve Microsoft Entra ali podobna orodja omogočajo kontekstno občutljiva pravila, kar izboljša varnost, ne da bi pri tem uporabnika pretirano motilo.
Vzporedno imamo aplikacije za generiranje kode, kot so Google Authenticator , Microsoft Authenticator, Authy, Duo in številne druge. Te aplikacije ustvarjajo časovno omejena enkratna gesla (OTP), ki se spreminjajo vsakih nekaj sekund in za delovanje niso odvisna od mobilne pokritosti ali podatkovne povezave.
Pri teh aplikacijah običajno skenirate kodo QR, ki jo zagotovi storitev, ko aktivirate 2FA. Od takrat naprej bo aplikacija začela ustvarjati kode, ki jih boste morali vnesti vsakič, ko se prijavite. To je zelo priporočljiva rešitev, saj precej otežuje krajo kod na daljavo, saj se kode ustvarijo neposredno v vaši napravi in ne potujejo prek mobilnih omrežij.
Dostopni ključi, varnostni ključi in biometrija
V zadnjih letih so gesla pridobila na priljubljenosti kot sodobna in varna alternativa tradicionalnim geslom. Namesto da si zapomnite geslo, se prijavite s preverjanjem pristnosti s prstnim odtisom, prepoznavanjem obraza ali PIN-kodo naprave. Sistem ustvari par kriptografskih ključev: eden je shranjen na strežniku, drugi pa v vaši napravi, in združita se šele, ko odobrite dostop.
Te dostopne ključe lahko ustvarite v telefonu, računalniku ali celo na strojni varnostni ključu . Prednost je, da ni gesla, ki bi ga lahko napačno vtipkali, ponovno uporabili na neštetih mestih ali ga posredovali prevarantu, ki vas kliče in se pretvarja, da ste tehnična podpora. Sodijo med najmočnejše varnostne ukrepe, ki so trenutno na voljo proti napadom lažnega predstavljanja.
S tem so povezani strojni varnostni ključi , majhne fizične naprave (pogosto USB, NFC ali Bluetooth), ki jih ob pozivu povežete z mobilnim telefonom, tablico ali računalnikom ali jih približate njim. Delujejo kot hišni ključ: brez njega ni dostopa. Velika podjetja in napredni uporabniki jih uporabljajo za zaščito posebej občutljivih računov.
Biometrija igra ključno vlogo tudi kot drugi dejavnik. Številni mobilni telefoni in prenosniki že omogočajo prijavo s prstnim odtisom ali prepoznavanjem obraza , rešitve, kot je Windows Hello, pa to vrsto preverjanja pristnosti integrirajo v sam operacijski sistem. Na ta način lahko združite nekaj, kar poznate (svoje geslo), z nečim, kar ste (svoj prstni odtis, svoj obraz), da povečate raven zaščite.
Te vrste metod v kombinaciji s sodobnimi politikami dostopa organizacijam omogočajo, da zmanjšajo izpostavljenost napadom kraje identitete , olajšajo dostop brez gesla in ohranijo relativno nemoteno uporabniško izkušnjo, tudi ko uporabniki zamenjajo naprave ali morajo obnoviti račune.
Alternativne metode: SMS, QR kode, rezervne kode in drugo
Čeprav niso popolne, so kode, poslane prek SMS-a ali glasovnega klica, še vedno veljavna možnost, zlasti za tiste, ki so manj vajeni uporabe določenih aplikacij. Sistem pošlje šestmestno kodo na telefonsko številko, ki ste jo konfigurirali; preprosto jo vnesete, da potrdite svojo identiteto.
Vendar je ključnega pomena vedeti, da se lahko kode, poslane prek SMS-ov ali klicev, prestrežejo, če nekdo pridobi dostop do vaše številke . Napadi, kot sta zamenjava SIM-kartice (kloniranje SIM-kartice) ali preusmeritev klicev, lahko ta sporočila in klice preusmerijo na napravo, ki jo nadzoruje napadalec. Zato čeprav ponujajo nekaj varnosti v primerjavi z neobstoječo zaščito, niso idealna metoda, če lahko uporabite robustnejše alternative.
Drug sistem, ki ga uporabljajo platforme, kot je Google, je preverjanje s kodo QR . V nekaterih primerih se na zaslonu računalnika prikaže koda QR, ki jo morate skenirati z mobilnim telefonom in slediti navodilom na zaslonu, da potrdite svojo identiteto ali telefonsko številko. Ta postopek je precej varen pred napadi na podlagi številk, ker izmenjava poteka neposredno med vašo napravo in strežnikom brez zanašanja na SMS.
Večina storitev ponuja tudi varnostne kopije ali obnovitvene kode . To so nizi znakov, ki se ustvarijo ob aktivaciji dvostopenjske avtentikacije in jih lahko uporabite, če izgubite dostop do telefona ali glavne metode. Ključnega pomena je, da jih shranite na varno mesto (ne v istem ranljivem e-poštnem računu, ki ga vedno uporabljate) in jih nikoli ne delite z nikomer. Nekateri napredni varnostni programi vam niti ne omogočajo prenosa, da preprečijo uhajanje podatkov.
Končno obstajajo platforme in aplikacije, ki integrirajo lastne generatorje interne kode . To pomeni, da lahko na primer v sami aplikaciji Facebook aktivirate funkcijo za ustvarjanje začasnih kod, ko se prijavite v novih napravah. Koncept je zelo podoben konceptu namenskih aplikacij za preverjanje pristnosti, vendar je omejen na določeno storitev.
Omogočanje dvostopenjske avtentikacije: splošni koraki
Vsaka storitev ima svoj meni in svoj način poimenovanja stvari, vendar boste skoraj vedno sledili vrsti običajnih korakov . Razumevanje splošne logike vam bo pomagalo, da se ne boste izgubili, tudi če se imena možnosti nekoliko spremenijo.
Najprej se prijavite v račun, ki ga želite zaščititi (e-pošta, družabno omrežje, aplikacija za sporočila, shramba v oblaku, igralna platforma, spletna trgovina itd.). Prijavite se z običajnim uporabniškim imenom in geslom iz zaupanja vredne naprave.
Nato pojdite v razdelek z varnostnimi nastavitvami ali nastavitvami računa. Te se pogosto imenujejo »Varnost«, »Zasebnost in varnost«, »Prijava in varnost« ali »Račun«. Za Google Račune se bo na primer prikazal na glavni nadzorni plošči, za številna družbena omrežja pa v nastavitvah aplikacije.
V tem razdelku poiščite možnost z imenom »Dvostopenjsko preverjanje«, »Dvofaktorsko preverjanje pristnosti«, »Varnost prijave« ali kaj podobnega. S klikom nanjo boste lahko aktivirali ali omogočili funkcijo. Na tej točki vas bo storitev najverjetneje pozvala, da ponovno vnesete geslo, da potrdite, da res vi spreminjate nastavitve.
Naslednji korak je izbira vrste drugega faktorja, ki ga želite uporabiti: SMS, klic, aplikacija za preverjanje pristnosti, fizični ključ, potisna obvestila, biometrija itd. Nekatere storitve vam omogočajo, da hkrati konfigurirate več metod (na primer aplikacijo za kodo + SMS kot rezervno kopijo), tako da ne boste ostali brez odgovora, če izgubite napravo.
Ko je čarovnik za nastavitev končan, vas bo platforma običajno pozvala, da preizkusite svojo prijavo ali potrdite postopek z vnosom kode, ki vam je bila poslana po izbrani metodi. Številne storitve ponujajo tudi možnost prenosa ali shranjevanja rezervnih kod, ki si jih zapišite ali shranite v zanesljivem upravitelju gesel za prihodnje nujne primere.
Aktivacija v priljubljenih storitvah in vsakodnevnih računih
Čeprav se navodila nekoliko razlikujejo glede na platformo, je ideja v tem, da omogočite 2FA na vseh pomembnih računih v vašem digitalnem življenju . To vključuje operacijske sisteme in glavne račune ter storitve, ki jih vsakodnevno uporabljate za komunikacijo ali delo.
V osebnih nastavitvah je priporočljivo omogočiti dvostopenjsko preverjanje pristnosti v računu Microsoft, iOS, Android ali Mac , saj je bistveno za stvari, kot so sinhronizacija datotek, varnostne kopije, nakupi aplikacij in dostop do storitev v oblaku. Prav tako je ključnega pomena, da ga omogočite v računih družbenih medijev (Facebook, Instagram, Twitter, TikTok, LinkedIn, Twitch itd.), kjer je lahko kraja računa velika težava.
Ne pozabite na svoje e-poštne storitve (Gmail, Outlook, Yahoo, poslovne ponudnike itd.) in aplikacije za sporočanje, kot so WhatsApp, Telegram ali Signal. Številne od teh platform že vključujejo možnosti dvostopenjskega preverjanja v svojih nastavitvah, nekatere z dodatno varnostno kodo PIN ali kodami, poslanimi prek SMS-a, ko se prijavite v novi napravi.
Storitve shranjevanja v oblaku (Google Drive, OneDrive, iCloud, Dropbox itd.) so še en glavni kandidat za omogočeno 2FA, saj pogosto gostijo občutljive dokumente, osebne fotografije, varnostne kopije iz drugih naprav in službene datoteke. Enako velja za spletne nakupovalne platforme in tržnice, kjer se shranjujejo načini plačila in naslovi za dostavo.
Končno, spletne igralne platforme (Steam, PlayStation Network, Xbox, Nintendo, storitve za PC igre itd.) običajno omogočajo tudi dvofaktorsko preverjanje pristnosti. Čeprav je včasih spregledano, zaščita teh računov preprečuje izgubo igralnih knjižnic, digitalnih nakupov in celo povezanih osebnih podatkov.
Varnost, tveganja in omejitve dvostopenjske avtentikacije
Učinkovitost dvostopenjske avtentikacije pri zmanjševanju kraje računov je dobro uveljavljena . Velika tehnološka podjetja so objavila študije, ki kažejo, da velika večina ogroženih računov v času napada ni imela omogočene nobene oblike dvostopenjske avtentikacije.
Google je na primer navedel, da je dvostopenjsko preverjanje eden najučinkovitejših ukrepov za preprečevanje ugrabitve računov, medtem ko je Microsoft poročal, da skoraj 99 % ogroženih računov ni imelo dvostopenjskega preverjanja. Z drugimi besedami, že samo omogočanje te funkcije drastično zmanjša površino za napad.
Vendar to ni čarobna rešitev ali zanesljiva rešitev. Obstajajo zlonamerna programska oprema in tehnike socialnega inženiringa , ki so zasnovane tako, da vas v drugem koraku ukradejo ali prevarajo: od lažnih strani, ki takoj zajamejo kode, do avtomatiziranih klicev (glasovnih botov), ki se izdajajo za vašo banko, mobilnega operaterja ali službo za tehnično podporo, da vas prepričajo, da narekujete pravkar prejeto kodo.
Zato je eno od zlatih pravil zelo jasno: svojih potrditvenih kod nikoli ne delite z nikomer. Ne po telefonu, e-pošti, WhatsAppu ali neposrednih sporočilih na družbenih omrežjih. Velika podjetja vas ne bodo poklicala, da bi vas vprašala po šestmestni kodi, ki ste jo prejeli, in če vas kdo pokliče, najverjetneje poskuša prevzeti vaš račun.
Pomembno se je tudi zavedati, da če vam telefon fizično ukradejo in ga odklenete, se poveča tveganje, da bi nekdo odobril potisna obvestila, si ogledal kode v aplikacijah za preverjanje pristnosti ali prebral SMS sporočila z enkratnimi gesli. Zato je še vedno ključnega pomena, da v svojih napravah vzdržujete varne kode za odklepanje , omogočite samodejno zaklepanje zaslona in, če je mogoče, omogočite oddaljeno brisanje vsebine v primeru kraje.
Zaupanja vredne naprave, obnovitev in neprekinjenost dostopa
Da bi se izognili nadlogam pri vsaki prijavi v svoj računalnik ali mobilno napravo, vam večina storitev omogoča, da določene naprave označite kot zaupanja vredne . Običajno se pri vnosu drugega dejavnika prikaže polje z napisom, kot je »Ne sprašuj več v tej napravi« ali »Zapomni si ta računalnik«.
Če omogočite to možnost, vam na tej določeni napravi ne bo treba vsakič, ko se prijavite, vnašati drugega faktorja, vsaj nekaj časa oziroma dokler ne izbrišete piškotkov, se globalno odjavite ali spremenite ključnih nastavitev. Vendar pa to polje označite le na napravah, ki jih ne delite z nikomer in jih nadzorujete sami (vaš osebni mobilni telefon, prenosnik, namizni računalnik).
V poslovnem svetu varnostne ekipe običajno oblikujejo pravilnike tako, da tudi če je naprava izgubljena ali uporabnik pozabi svoj primarni način dostopa, obstajajo možnosti obnovitve : alternativne metode, varnostne kode, varne ponastavitve računa itd. Ideja je ohraniti ljudi povezane, ne da bi bilo treba onemogočiti dvofaktorsko preverjanje pristnosti in ne da bi odpirali nepotrebna vrata.
V vašem primeru je na individualni ravni najbolj smiselno, da vedno konfigurirate več kot en način preverjanja, kadar storitev to dovoljuje (na primer aplikacijo za preverjanje pristnosti kot glavni način in SMS ali varnostne ključe kot rezervni) in shranite obnovitvene kode na varno mesto, kot je zanesljiv upravitelj gesel ali dobro zaščiten fizični dokument.
Navsezadnje gre za iskanje ravnovesja med udobjem in zaščito: uporaba dvostopenjskega preverjanja pristnosti v vseh vaših ključnih računih, izbira najvarnejših razpoložljivih metod (aplikacije za preverjanje pristnosti, ključi za dostop, varnostni ključi) in ohranjanje možnosti obnovitve pri roki, da ne boste izgubili dostopa do računa v primeru izgube ali zamenjave telefona.
Z uvedbo dvostopenjske avtentikacije v glavnih računih, ki združuje sodobne metode, kot so dostopni ključi, aplikacije za kodiranje in potisna obvestila, z osnovnimi najboljšimi praksami (nedelovanje kod, zavarovanje naprav, shranjevanje varnostnih kopij), ste v veliko varnejšem položaju pred večino pogostih napadov; ne odpravi vseh tveganj, vendar vaše račune naredi veliko manj privlačno in enostavno tarčo za napadalce.