- Preoblikovanje shrambe NAS v centralno vozlišče za razločevanje imen za izboljšanje stabilnosti lokalnega omrežja.
- Implementacija con za posredovanje in zapisov A za upravljanje domen po meri v domačem in poslovnem okolju.
- Premagovanje konfliktov SSL certifikatov z uporabo veljavnih domen in ustrezno varnostno konfiguracijo.

Verjetno ste to že izkusili: ko postavljate svoj domači laboratorij, začnete kopičiti naprave in storitve, ki sčasoma postanejo kaotična zmešnjava IP-naslovov, ki si jih je težko zapomniti. NAS je odličen za shranjevanje datotek, če pa se ga resnično navadite, ga lahko spremenite v temelj vaše omrežne infrastrukture in pustite za seboj osnovne usmerjevalnike, ki včasih ne uspejo upravljati imen.
Ko ločljivost imen prenesemo na robustnejši sistem, ne le izboljšamo organizacijo, temveč dosežemo tudi bistveno večjo stabilnost in tehnični nadzor . Premik strežnika DNS na NAS naredi omrežje bolj predvidljivo, zmanjša zakasnitev in omogoči, da shranjevanje postane aktivna komponenta, ki komunicira z drugimi storitvami, bodisi v oblaku bodisi v virtualiziranih okoljih.
Problem potrdil in lokalnih domen
Zelo pogosto se zgodi, da brskalnik pri konfiguriranju dostopa do NAS s kratkim imenom, kot je »nas«, začne prikazovati nadležna opozorila, da potrdilo ni zaupanja vredno . To se zgodi, ker sistem, čeprav so potrdila v varnostni plošči označena z zeleno, ne prepozna lokalne domene kot veljavne entitete. Da se aplikacije nehajo pritoževati, ni dovolj, da potrdilo obstaja; mora biti tudi povezano z veljavno in prepoznano domeno , saj interno ime ne ustreza standardom preverjanja veljavnosti certifikacijskih organov.
Za rešitev te težave je ključno vzpostaviti lastno domeno znotraj lokalnega omrežja. Na ta način lahko izdate potrdila, ki se ujemajo z URL-jem, ki ga uporabljate v brskalniku, in tako preprečite, da bi brskalnik povezavo označil kot nezaščiteno vsakič, ko poskušate dostopati do vrat 5001 ali katere koli druge storitve na vašem strežniku.

Koraki za nastavitev strežnika DNS v storitvi Synology
Če imate napravo Synology, je postopek precej preprost. Najprej morate zagotoviti, da ima NAS v nadzorni plošči omrežja konfiguriran statični IP-naslov , da se ta ne spremeni in ne moti razločevanja imen za vse naprave. Ko to storite, pojdite v Center paketov in namestite aplikacijo DNS Server.
Naslednji korak v orodju je ustvarjanje glavne cone. Tukaj moramo izbrati vrsto cone za posredovanje , ji dodeliti želeno ime domene in jo povezati z IP naslovom NAS. Da sistem lahko razreši imena zunaj našega omrežja (kot sta Google ali Facebook), moramo aktivirati storitve razreševanja in dodati posredovalce, ki so lahko najboljši strežniki DNS za uporabo ali Googlovi javni strežniki DNS.
Konfiguracija odjemalca in registracija gostitelja
Ko je strežnik zagnan in deluje, morate računalnikom v domačem omrežju sporočiti, da je NAS zdaj strežnik DNS. Na primer, v odjemalcu Linux konfigurirate statični naslov IP in nastavite naslov NAS kot primarni strežnik DNS. Da bi vse delovalo gladko, morate dodati zapise A, ki so v bistvu navodila, ki pravijo: »to ime ustreza temu naslovu IP«.
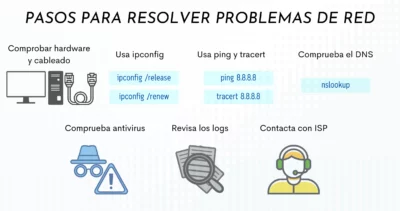
Da preverimo, ali vse deluje pravilno, lahko v terminalu uporabimo ukaz `nslookup` . Če je pri poizvedbi po imenu računalnika odgovor pravilen IP-naslov, vemo, da sistem deluje. Zadnji korak je dostop do usmerjevalnika in sprememba nastavitev DNS v konfiguraciji DHCP, tako da se vse naprave samodejno konfigurirajo ob povezavi z omrežjem.
Napredna optimizacija in profesionalni skoki
Čeprav je Synologyjev DNS strežnik robustna rešitev, ima eno majhno slabost: ne registrira samodejno IP-jev, ki jih dodeli DHCP, zaradi česar moramo zapise ustvariti ročno . Za tiste, ki želijo to avtomatizirati, obstajajo skripti, ki poenostavijo nalogo in preprečijo, da bi upravljanje majhnega omrežja postalo neskončno ročno opravilo.
Če želimo to razširiti na raven podjetja, je logika enaka kot v domačem laboratoriju, vendar v večjem obsegu. Integracija teh storitev z oblačnimi okolji, kot sta AWS ali Azure, omogoča prilagodljivo in varno infrastrukturo. Implementacija plasti umetne inteligence za avtomatizacijo omrežja ali uporaba spremljanja strežnikov za sledenje učinkovitosti delovanja spremeni upravljanje DNS v orodje za poslovno inteligenco in kibernetsko varnost , kar preprečuje, da bi napačne konfiguracije postale odprta vrata za napade.
Popoln nadzor nad razločevanjem imen prek NAS vam omogoča vse od blokiranja neželenih domen do integracije pravil filtriranja po meri . Kar se začne kot preprost trik, da se izognete vnašanju IP-jev v brskalnik, se na koncu razvije v zrelo sistemsko arhitekturo, ki prinaša popolno predvidljivost v delovanje katerega koli domačega ali poslovnega omrežja.
