- MCP deluje kot enoten standard za modele umetne inteligence za interakcijo z brskalniki, namiznimi aplikacijami GNOME in zunanjimi storitvami.
- Na voljo so strežniki MCP, pripravljeni za produkcijo (Cloudflare, GitHub, Figma, Docker, Stripe itd.), in drugi, specifični za Linux (Puppeteer, AT-SPI2).
- Razvoj in namestitev lastnega strežnika MCP v okolju GNOME zahteva modularno arhitekturo, dobre varnostne prakse in temeljito testiranje.
- Odjemalci, kot sta Claude Desktop ali KoboldCpp, si lahko delijo isti ekosistem strežnika MCP, kar zagotavlja prilagodljivost delovnega procesa Linuxa.
Če delate z naprednimi pomočniki umetne inteligence in namiznimi okolji Linux, ste verjetno že naleteli na protokol Model Context Protocol (MCP) in njegovo integracijo z okoljem GNOME . Vedno več orodij, strežnikov in platform ga uporablja, da lahko modeli komunicirajo z aplikacijami, brskalniki, API-ji in namiznimi sistemi na standardiziran in varen način.
V tem članku si bomo podrobno ogledali, kako deluje podpora za strežnike MCP v okolju GNOME v Linuxu : od avtomatizacije brskalnika s Puppeteerjem in interakcije z izvornimi aplikacijami prek AT-SPI2 do integracije s platformami, kot so Cloudflare, GitHub, Figma, Docker in Stripe. Videli bomo tudi, kako nastaviti lastne strežnike MCP, jih preizkusiti, namestiti in kakšno vlogo imajo Windows, ChatGPT, Claude in druga orodja v tem novem ekosistemu.
Kaj je MCP in zakaj je tako pomemben v namiznih sistemih GNOME?
Protokol konteksta modela (Model Context Protocol) je postal nekakšen "USB-C" za integracijo jezikov in orodij za modeliranje . Namesto ustvarjanja ločenega priključka za vsako aplikacijo (CRM, baza podatkov, nadzorna plošča za uvajanje itd.), MCP opredeljuje odprt standard za LLM-je za komunikacijo s strežniki, ki orodja in vire izpostavljajo na dosleden način.
V praksi je strežnik MCP storitev, ki ponuja orodja (dejanja) in vire (dostopne podatke) v skladu z dobro definirano shemo, običajno z uporabo JSON in JSON Schema. Modeli umetne inteligence lahko odkrijejo ta orodja, preverijo, katere parametre sprejemajo, in jih varno pokličejo, ne da bi moral razvijalec za vsak primer izumiti nov protokol.
V kontekstu GNOME in drugih namizij Linuxa se MCP popolnoma prilega, saj modelom omogoča povezavo s specializiranimi strežniki, ki razumejo grafični ekosistem : X11, Wayland, dostopnost AT-SPI2, brskalniki, ki jih nadzoruje Puppeteer, aplikacije GTK/Qt/Electron itd. Vse to brez prisile uporabnikov, da spreminjajo okolja ali se zanašajo na ad hoc integracije.
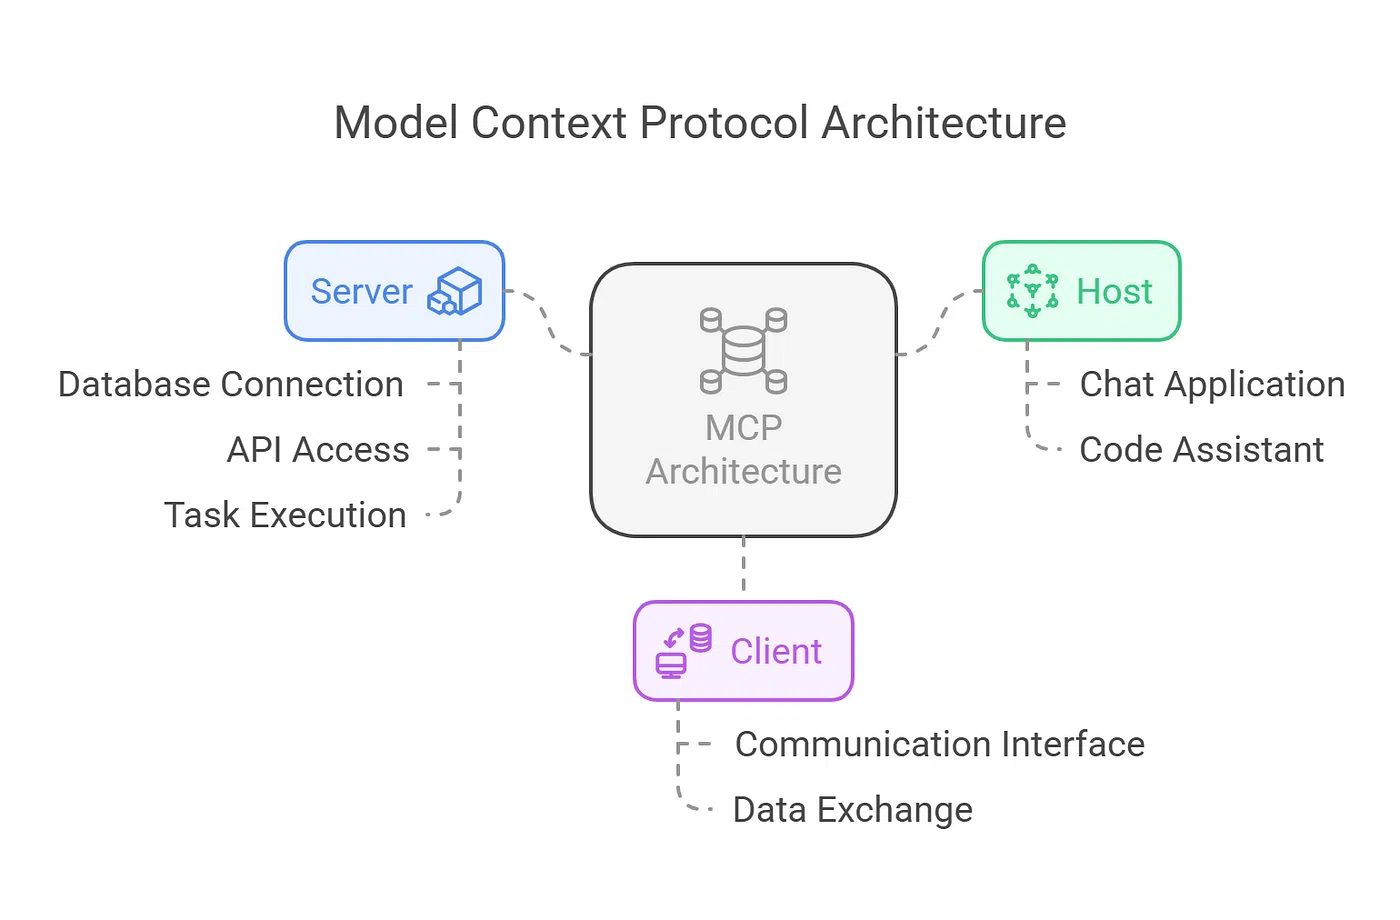
Z arhitekturnega vidika MCP jasno ločuje odjemalca (pomočnika umetne inteligence ali aplikacijo, ki ga uporablja) od strežnika (komponente, ki komunicira z resničnim svetom). Ta ločitev vam omogoča, da spremenite model, integrirano razvojno okolje (IDE) ali ponudnika storitev v oblaku, ne da bi morali ponovno izvesti vse integracije , če le ohranite isti strežnik MCP in isto pogodbo o orodjih.
Podpora za MCP v sistemu Windows, vprašanja o uporabi spletnega mesta in namizja
Eno najpogostejših vprašanj, ki si jih ljudje danes zastavljajo pri preizkušanju MCP-ja, je , kako enostavno ga je zagnati v sistemu Windows , zlasti na strežnikih, ki temeljijo na Node.js. Mnogi uporabniki so se spopadali z ročnimi namestitvami, potmi Node, varnostnimi konfiguracijami PowerShell ali težavami s konfiguracijsko datoteko odjemalca AI.
Da bi ublažil ta glavobol, se je nekdo odločil prositi Clauda, naj ustvari Skript PowerShell, ki lahko upravlja namestitev in posodabljanje strežnikov MCPRezultat je skript (gostovan v javnem gist-u), ki ga lahko prenesete kot mcp-install.ps1Ideja je zelo preprosta: če se paket pojavi v mcp-get.com in je prepoznan po ikoni Node.js, skript poskrbi za njegov prenos, namestitev in pripravo za uporabo.
Tipičen potek dela v sistemu Windows vključuje odpiranje PowerShella in zagon nečesa takega kot ./mcp-install.ps1 @modelcontextprotocol/server-everythingTa ukaz namesti vzorčni strežnik, da preveri, ali celoten cevovod MCP pravilno deluje z vašo stranko (npr. Claude Desktop). Posnetki zaslona postopka prikazujejo, kaj lahko pričakujete, in pomagajo preveriti, ali je vse pravilno konfigurirano.
Zanimiva podrobnost je, da je scenarij Ne prepiše vaše datoteke. claude_desktop_config.jsonNamesto tega preverite vstopno točko paketa MCP in postopoma posodobite konfiguracijo. Če je strežnik MCP že nameščen, ga preprosto posodobite in upoštevajte prejšnje nastavitve. To zmanjša tveganje izgube konfiguracij po meri ali poti do drugih strežnikov.
V sistemih Windows s starejšimi različicami PowerShella ga boste morda morali najprej zagnati. Set-ExecutionPolicy Bypass -Scope Process da se skript lahko zažene. To je pogosta rešitev, ko PowerShell zaradi varnostnih razlogov blokira izvajanje datotek .ps1, prenesenih z interneta.
Vzporedno se pojavlja še eno, vse pogostejše vprašanje: ali bomo videli spletne različice Claude ali ChatGPT s polno podporo za MCP? Z arhitekturnega vidika tega ne ovira nič: strežniki MCP že obstajajo, običajno uporabljajo HTTP ali STDIO, protokol pa je dobro dokumentiran. Ponudnike običajno ovira mešanica varnosti, dovoljenj, omejitev virov, uporabniške izkušnje in upravljanja: razkritje MCP na spletu pomeni, da lahko modeli, ki gostujejo v oblaku, komunicirajo z zunanjimi, potencialno občutljivimi sistemi iz spletnega brskalnika.
Mnogi si predstavljajo prihodnost, v kateri bodo ChatGPT ali Claude odprli prek spleta, z vsemi povezanimi osebnimi orodji MCP (GitHub, Figma, Jira, Docker itd.) in zagnali kompleksne ukaze, ne da bi se kdaj dotaknili terminala. Ta vizija je tehnično izvedljiva in dejansko se nekateri koraki že izvajajo, vendar bodo potrebni izpopolnjeni pravilniki o dovoljenjih, dobro implementiran sistem OAuth in uporabniška izkušnja, ki jasno pojasni, kaj lahko umetna inteligenca stori v danem trenutku.
Znotraj ekosistema Linux je eden najzmogljivejših strežnikov MCP Puppeteer, ki avtomatizira pravi spletni brskalnik z izvorno podporo za X11 in Wayland. Ta strežnik omogoča jezikovnemu modelu interakcijo s spletnimi stranmi, kot da bi bil oseba: odpiranje URL-jev, klikanje na elemente, izpolnjevanje obrazcev, izvajanje JavaScripta, zajemanje posnetkov zaslona in branje dnevnikov konzole.
Ta implementacija vključuje poseben sloj za upravljanje prikaznega strežnika v Linuxu (X11, Wayland ali celo XWayland) . Razcep, opisan v dokumentaciji, doda samodejno zaznavanje grafičnega okolja in dinamično konfigurira spremenljivke, ki jih Puppeteer potrebuje za nemoten zagon brskalnika, tako v GNOME in KDE kot tudi v drugih namiznih okoljih.
Ključne zmogljivosti tega strežnika MCP brskalnika vključujejo: Samodejno zaznavanje X11/Wayland, dinamična konfiguracija spremenljivk, kot so DISPLAY y XAUTHORITY, podporo za XWayland kot mehanizem združljivosti in vrsto rezervnih rutin z robustnim obravnavanjem napak, ki preprečujejo sesutje strežnika v bolj eksotičnih okoljih.
Kar zadeva vire, ta strežnik ponuja dve zelo uporabni vrsti URI-jev: po eni strani, dnevniki konzole, dostopni prek console://logsin po drugi strani pa posnetki zaslona, na katere se sklicuje kot screenshot://<name>To modelu zagotavlja dragocen vizualni in razhroščevalni kontekst pri avtomatizaciji E2E tokov ali pregledovanju kompleksnih spletnih aplikacij.
Razpoložljive funkcije pokrivajo večino tipičnih nalog zagotavljanja kakovosti in strganja podatkov: navigacija po straneh, kliki, oddajanje obrazcev, izvajanje skriptov po meri , branje iz konzole in upravljanje posnetkov zaslona. Za tiste, ki delajo z GNOME, ta plast MCP popolnoma abstrahira zapletenosti prikazovalnega strežnika in omogoča modelu komunikacijo v jeziku visoke ravni.
Podpora MCP za namizne aplikacije Linux prek AT-SPI2
Poleg brskalnika obstaja še en zelo zanimiv strežnik MCP, ki upravlja interakcije dostopnosti z izvornimi namiznimi aplikacijami Linuxa . Uporablja AT-SPI2 (Assistive Technology Service Provider Interface), standard dostopnosti v GNOME in drugih sodobnih namiznih okoljih, za prikaz nekakšnega "semantičnega drevesa" vmesnika.
Ta strežnik ponuja nekaj podobnega kot nekatere razširitve za Chrome s svojimi referencami. ref_1, ref_2vendar se nanaša na Dostopni so GTK Windows, Qt, Electron in vse aplikacije, ki objavljajo svoje podatke.Sposoben je zaznati vloge (gumbe, besedila, povezave, menije itd.), stanja (fokusirano, omogočeno, označeno, urejljivo) in omogočiti iskanje elementov vmesnika v naravnem jeziku.
Med njegovimi najbolj izjemnimi orodji so funkcije, kot so desktop_snapshot, ki zajame drevo dostopnosti s semantičnimi referencami, desktop_find za iskanje elementov na podlagi opisov, kot sta »gumb za shranjevanje« ali »iskalno polje«, desktop_click klikniti po referenci ali koordinatah, desktop_type napisati besedilo, desktop_key za pošiljanje bližnjic na tipkovnici in desktop_capabilities preveriti, katera vrsta avtomatizacije je na voljo v posameznem okolju.
V okolju GNOME je za pravilno delovanje vsega tega bistveno, da je omogočena dostopnost namizja . To običajno storite v meniju Nastavitve → Dostopnost. KDE ima podobne možnosti tudi na sistemski plošči. Večina sodobnih namizij to privzeto omogoča, vendar morate v nekaterih primerih znova zagnati sejo, da se demon AT-SPI2 pravilno zažene.
Kar zadeva združljivost z grafičnimi platformami, ta strežnik MCP podpira X11, Wayland in XWaylandTabela zmogljivosti prikazuje, da zaznavanje AT-SPI, klikanje po sklicevanju, pisanje besedila in uporaba orodij, kot so ydotool so v celoti podprti v vseh treh okoljih, medtem ko xdotool Deluje s polno zmogljivostjo v X11 in XWaylandu, vendar se ne uporablja v čistih sejah Waylanda.
V razdelku o odpravljanju težav dokumentacija omenja pogoste napake, kot sta »AT-SPI2 ni na voljo« ali »Register AT-SPI2 se ne izvaja «, ki so običajno posledica tega, da dostopnost ni omogočena ali da se storitev ne zažene pravilno. Obravnava tudi sporočilo »Vhodni backend ni na voljo« v Waylandu, ki ga običajno odpravimo z namestitvijo in konfiguracijo ustreznih orodij za simulacijo vnosa. Poleg tega je navedeno, da nekatere starejše ali slabo integrirane aplikacije morda ne bodo razkrile svojega drevesa dostopnosti, zato se nekateri elementi ne bodo prikazali v posnetkih.
MCP kot integracijski standard za frontend ekipe
Poleg namiznih orodij se MCP uveljavlja kot platforma za integracijo kritičnih orodij za delovni tok v frontendu : oblikovanje (Figma), nadzor različic (GitHub, GitLab), uvajanje (Vercel, Netlify, Cloudflare), opazovanje (Sentry, Chromatic) in upravljanje dela (Linear, Jira, Notion, Atlassian itd.).
MCP se pogosto opisuje kot ekvivalent »USB-C za integracijo agentov in orodij«, saj omogoča povezovanje specifikacij zasnove, repozitorijev, cevovodov za uvajanje, spremljanja in upravljanja nalog v enem samem kanalu, ki ga razumejo tako pomočniki umetne inteligence, urejevalniki kode kot sistemi CI/CD – brez potrebe po prilagojenih adapterskih plasteh za vsak par orodij.
Obstaja že precej obsežen seznam oddaljenih strežnikov MCP, pripravljenih za produkcijo, mnogi od njih z OAuth in granularnimi dovoljenji . Cloudflare na primer vzdržuje katalog upravljanih strežnikov MCP, ki se integrirajo z Workers, Pages, KeyV ali R2; Notion ponuja strežnik (uradni ali v lasti skupnosti) za branje in pisanje dokumentov, nalog in specifikacij; GitHub in GitLab pa imata lastne strežnike MCP za upravljanje težav, zahteve za pull/merge in avtomatizacijo delovnih procesov pregleda kode.
Druge platforme, ki so se pridružile mešanici, vključujejo predloge in strežnike MCP, ki nadzorujejo uvajanje , okolja, domene in projekte, ter Supabase, ki omogoča dostop samo za branje do baz podatkov in drugih zmogljivosti platforme, zasnovanih za frontend aplikacije. Na področju upravljanja dela Linear in Atlassian (Jira/Confluence) zagotavljata oddaljene MCP-je, ki uporabnikom omogočajo ustvarjanje težav, posodabljanje stanj, ogled sprintov ali povzemanje strani, pri čemer poznajo dovoljenja vsakega uporabnika.
Na področju opazovanja Sentry ponuja strežnik MCP (z gostovano in odprtokodno različico) za preverjanje napak, zagotavljanje konteksta za težave v realnem času in celo ustvarjanje predlaganih popravkov. Stripe omogoča interakcijo s svojim plačilnim API-jem in dokumentacijo; Chromatic/Storybook ponuja orodja za vizualno testiranje in pregled vmesnika; projekti, kot je Grep MCP, pa omogočajo obsežno iskanje kode v javnih repozitorijih GitHub , pri čemer združujejo regularne izraze in semantiko.
Zaradi vsega tega je MCP zelo pragmatična možnost za sodobno frontend ekipo v letu 2025 in pozneje . Namesto vzdrževanja skript, ki so skupaj z izolirnim trakom, bi bilo dovolj izbrati pravi nabor strežnikov MCP (Figma, GitHub/GitLab, Vercel/Netlify/Cloudflare, Sentry/Chromatic itd.) in pustiti, da asistent umetne inteligence orkestrira potek načrtovanja → kode → uvajanja → spremljanja znotraj urejevalnika ali sistema CI.
Praktični vodnik: anatomija in razvoj lastnega MCP strežnika
Če želite podporo za MCP v GNOME dvigniti še korak dlje, boste prej ali slej morali zgraditi svoj lasten strežnik MCP . Poleg uporabe vnaprej izdelanih strežnikov vas ustvarjanje strežnika iz nič sili k razumevanju arhitekture zalednega sistema, upravljanja orodij in modela sporočil protokola, kar vam daje popoln nadzor nad tem, kako vaša umetna inteligenca komunicira z vašimi sistemi.
Tipična arhitektura strežnika MCP je modularna in je običajno razdeljena na štiri bloke: glavno strežniško aplikacijo , module orodij in virov, komunikacijske rutine in integracijske točke. Aplikacija je odgovorna za odpiranje vtičnic HTTP/STDIO ali končnih točk, upravljanje sočasnih povezav, preverjanje pristnosti odjemalcev in koordinacijo pretoka podatkov.
Moduli orodij so deli kode, ki zajemajo določena dejanja: poizvedovanje po zbirki podatkov, izvajanje izračuna, sprožitev uvajanja, zagon avtomatizacijskega priročnika itd. Vsako orodje ima edinstveno ime, jasen opis, shemo parametrov in shemo odzivov, pogosto definirano v shemi JSON, da se zagotovi validacija . Strežnik vzdržuje evidenco teh orodij in ko prispe sporočilo MCP, posreduje zahtevo ustrezni funkciji.
Komunikacijski upravljalniki razčlenjujejo dohodna sporočila v formatu MCP, preverjajo, ali so skladna s shemo, in vsako zahtevo usmerijo v ustrezno orodje ali vir. Prav tako oblikujejo odgovor tako, da izpolnijo polja, ki jih pričakuje odjemalec (rezultati, napake, metapodatki itd.). Končno so integracijske točke zunanji vmesniki, ki omogočajo povezavo pomočnikom in aplikacijam: končne točke HTTP, spletne vtičnice, transport STDIO ali karkoli drugega, kar je definirano v implementaciji.
Interakcija je preprosta: odjemalec pošlje strežniku zahtevo MCP , upravljalnik jo interpretira, strežnik izvede določeno orodje, upravljalnik pa zapakira in vrne odgovor. Zahvaljujoč tej večplastni zasnovi lahko zamenjate transport ali dodate nova orodja, ne da bi se dotaknili osnovne logike aplikacije.
Za razvoj strežnika MCP v praksi običajno začnete z izbiro programski jezik z dobro omrežno podporo kot sta Python ali Node.js. V Pythonu so pogosti ogrodji, kot sta Flask ali FastAPI; v Node.js se Express zelo dobro ujema. Priporočljivo je, da projekt strukturirate z mapami za orodja (/tools), upravljavci (/handlers) in glavno datoteko (server.py o server.js), poleg datotek odvisnosti (requirements.txt o package.json).
Kar zadeva okolje, je najbolj zdravo delati z virtualna ali izolirana okolja: venv v Pythonu ali preprosto projekt z node_modules v Node.js. Nadzor različic z Gitom in dober .gitignore Pomagajo ohranjati čistočo. Dokumentiranje namestitvenega postopka v datoteki README olajša drugim razvijalcem replikacijo vašega strežnika MCP na njihovih računalnikih.
Orodja, viri, testiranje in uvajanje strežnikov MCP
Dobro definiranje orodij je ključnega pomena za zanesljivo uporabo jezikovnega modela. Vsako orodje mora opravljati eno samo, jasno definirano nalogo (načelo atomičnosti) z opisnim imenom, jasno razlago in podrobno vhodno/izhodno shemo. To omogoča strežniku, da objavi svoje zmogljivosti, odjemalcu (modelu), pa, da razume, kaj lahko zahteva in kaj bo prejel.
V kodi običajno vzdržujete orodno vrstico (na primer slovar v Pythonu, ki imena orodij preslika v funkcije). Dodajanje nove orodne vrstice vključuje pisanje funkcije z njenimi validacijami, njeno dokumentiranje in dodajanje v to orodno vrstico. Viri pa so podatki ali storitve, s katerimi ta orodja komunicirajo: baze podatkov, zunanji API-ji, datotečni sistemi, čakalne vrste itd.
Faza testiranja vključuje tako ročne teste (z uporabo MCP Inspectorja, Postmana ali cURL-a) kot avtomatizirane teste. Običajno se vzorčna sporočila MCP pošljejo na končno točko strežnika in preverijo. Odgovori ustrezajo pričakovani obliki.vključno s kodami napak, podatkovno strukturo in obveznimi polji. V Pythonu, pytest Omogoča enotno in integracijsko testiranje; v Node.js ogrodja, kot so mocha o jest To funkcijo izpolnjujejo.
Za odpravljanje napak je dobro zasnovan sistem beleženja ključnega pomena. Knjižnice, kot so logging v Pythonu oz. winston v Node.js Omogočajo vam beleženje, kaj se zgodi, ko prejmete zahtevo, katero orodje se izvede, kateri parametri se vnesejo in kaj se izpiše. V razvojnih okoljih lahko za nastavitev prekinitvenih točk in podroben pregled spremenljivk uporabite grafične razhroščevalnike (VS Code, PyCharm, WebStorm).
Ko vaš strežnik MCP deluje lokalno, je naslednji korak uvajanje. Mnogi se odločijo za Dockerjeve vsebnike in platforme, kot so Google Cloud Run, AWS ECS ali Azure App Service , ki ponujajo samodejno skaliranje, visoko razpoložljivost in vgrajeno upravljanje potrdil TLS. Pomembno je, da vso občutljivo konfiguracijo (ključe API, poverilnice itd.) premaknete v spremenljivke okolja in skrivnosti ohranite zunaj kode.
Varnost se zanaša na mehanizme preverjanja pristnosti, kot so ključi API ali OAuth, ki omejujejo dostop samo na zaupanja vredne odjemalce. Priporočljivo je tudi določiti omejitve virov in pravilnike horizontalnega skaliranja, da lahko strežnik obvladuje konice prometa. Spremljanje z orodji, kot sta CloudWatch ali Google Operations, in razkrivanje končnih točk za preverjanje zdravja močno olajšata odkrivanje incidentov.
Kar zadeva vzdrževanje, je priporočljivo redno posodabljati odvisnosti in operacijski sistem , nameščati varnostne popravke ter uporabljati modro-zelene ali tekoče strategije uvajanja, da preprečite izpade storitev. Vse to velja enako za strežnik MCP, ki avtomatizira GNOME, kot za tistega, ki integrira Stripe ali GitHub.
MCP strežniki za Docker in Linux sandboxe, ki jih nadzoruje umetna inteligenca
Še en zelo ilustrativen primer tega, kaj je mogoče storiti z MCP, je Strežnik, ki uporablja Docker Engine za ustvarjanje peskovnikov Linuxa, ki jih nadzoruje umetna inteligencaTa vrsta strežnika ustvarja izolirane vsebnike, v katerih lahko orodja, kot sta Gemini-cli ali Claude, izvajajo ukaze, prevajajo kodo, urejajo datoteke in celo odpirajo urejevalnike, kot je vim, medtem ko uporabnik vidi vse, kar se dogaja.
V tipični demonstraciji uporabnik prosi umetno inteligenco, naj napiše program v jeziku C, ga prevede in zažene znotraj vsebnika, pri čemer ji naroči, naj uporabi urejevalnik terminala. Strežnik MCP deluje kot posrednik: ustvari vsebnik, izpostavi ustrezna orodja, posreduje ukaze in zajame izhod . Vse to se naredi z visoko stopnjo preglednosti, tako da natančno veste, kaj model počne znotraj peskovnika.
Ta pristop je zelo uporaben za poskuse, usposabljanje ali potencialno nevarne razvojne naloge, saj zagotavlja varnost gostiteljskega sistema . Izvorna koda za ta strežnik je na voljo na GitHubu, kar vam omogoča, da jo preučite, prilagodite svojim potrebam ali prispevate k izboljšavam. To je odličen primer, kako lahko MCP na izjemno prilagodljiv način poveže umetno inteligenco in vsebnike.
V okoljih GNOME je ta vrsta strežnika popolnoma smiselna: lahko uporabite namizni odjemalec MCP, prosite umetno inteligenco, naj nastavi okolje Docker sandbox, in nadaljujete z delom na svojih grafičnih aplikacijah, medtem ko vsebnik opravlja svoje delo v ozadju . Ločitev med namizjem in sandboxom zagotavlja brezskrbnost, ne da bi pri tem žrtvovali moč avtomatizacije.
Poleg tega kombinacija te vrste strežnika s strežniki za avtomatizacijo brskalnika ali namizja (prek Puppeteerja ali AT-SPI2) odpira vrata zelo naprednim delovnim procesom : na primer zagon aplikacije v Dockerju, zagon brskalnika, ki ga nadzoruje MCP, za izvajanje testov E2E in hkrati omogočanje interakcije modela z pogovornimi okni in okni namizja.
MCP na alternativnih odjemalcih: primer iz KoboldCpp
Podpora za MCP ni omejena le na komercialne odjemalce, kot je Claude Desktop. Orodja, kot je KoboldCpp, so v novejših različicah vključila izvorno podporo za MCP , s ciljem ponuditi alternativo namizju, ki se lahko poveže z istimi strežniki, ki bi jih uporabljali z drugimi odjemalci.
V različici KoboldCpp 1.106 je bil dodan »most MCP«, ki se lahko poveže z vsemi strežniki, deklariranimi v datoteki. mcp.json uporablja isto obliko kot Claude Desktop. Ta most lahko komunicira tako s strežniki MCP, ki temeljijo na HTTP, kot s tistimi, ki uporabljajo STDIO kot transport, in samodejno posreduje klici orodij da se umetna inteligenca odloči za zagon na pravilnem strežniku.
V uporabniškem vmesniku KoboldCpp si lahko ogledate seznam orodij, ki so na voljo na vseh povezanih strežnikih MCP , aktivirate ali deaktivirate tista, ki jih želite, da jih model lahko uporablja, in celo omogočite sistem odobritve za klice orodij, tako da morate potrditi, preden umetna inteligenca izvede določena občutljiva dejanja.
To dokazuje, da MCP ni vezan na enega samega prodajalca; vsak odjemalec, ki implementira protokol, lahko izkoristi isti strežniški ekosistem . V praksi, če imate že konfiguriran nabor strežnikov MCP za vaše okolje GNOME, lahko preizkusite različne odjemalce (Claude, KoboldCpp, urejevalnike z vtičniki MCP itd.), ne da bi morali ponovno izvesti vse integracije.
Skupnost okoli KoboldCpp je delila posnetke zaslona, kjer jih je mogoče videti več strežnikov orodij v akciji Hkrati pa prikazuje, kako most MCP usklajuje različne zmogljivosti, ne da bi se moral uporabnik večkrat dotakniti konfiguracije, ko je mcp.json.
Konec koncev ta vrsta napredka krepi idejo MCP kot medsektorskega standarda za agente in orodja , ne pa kot lastniškega dodatka za določen izdelek. To koristi tako uporabnikom GNOME in Linuxa kot tistim, ki uporabljajo Windows ali macOS.
Glede na vse zgoraj navedeno so obeti za podporo strežnikov MCP v okoljih GNOME zelo obetavni: imamo avtomatizacijo brskalnika in namizja s podporo za X11/Wayland, oddaljene strežnike za praktično vsa ključna orodja sodobne razvojne ekipe, podrobne vodnike za gradnjo in uvajanje lastnih strežnikov ter vse bolj raznoliko paleto strank, ki razumejo protokol. Če to združite z dobrimi varnostnimi praksami, omogočeno dostopnostjo namizja in jasno strategijo za to, katere strežnike omogočiti, je mogoče vzpostaviti potek dela, kjer umetna inteligenca presega preprost klepetalni robot in postane operater, ki je sposoben brezhibno krmariti med vašimi aplikacijami GNOME, vsebniki Docker in platformami v oblaku.