- Temeljne razlike med tradicionalno IT-varnostjo in zaščito operativnega okolja (OT).
- Regulativni okviri in globalni standardi, kot so IEC 62443, ISO 27001 in NERC CIP za obvladovanje tveganj.
- Napredna struktura učnega načrta, ki zajema vse od upravljanja in revizije do forenzične analize in industrijskega testiranja vdorov.
- Vpliv Industrije 4.0 in naraščajoče povpraševanje po usposobljenih strokovnjakih za zaščito kritične infrastrukture.

V zadnjem času smo bili priča skokovitemu napredku digitalizacije, ki je tovarne potiskala proti tako imenovani Industriji 4.0. Ta popolna povezljivost, čeprav je bila blagoslov za produktivnost, je odprla vrata tveganjem, ki si jih prej nismo mogli predstavljati, zaradi česar je zaščita industrijskih nadzornih sistemov postala absolutna prednostna naloga pri preprečevanju okoljskih ali človeških katastrof.
Za vsakogar, ki želi vstopiti na to področje, splošno računalniško znanje ni dovolj; bistvenega pomena je specializiran pristop, ki združuje informacijsko tehnologijo z operativnimi veščinami. Tukaj pride prav usposabljanje na strokovni ravni, namenjeno opremljanju strokovnjakov z veščinami za ublažitev groženj kritični infrastrukturi in zagotavljanje, da proizvodnje ne moti zlonamerni napad.
Ključne razlike med svetom IT in okoljem OT
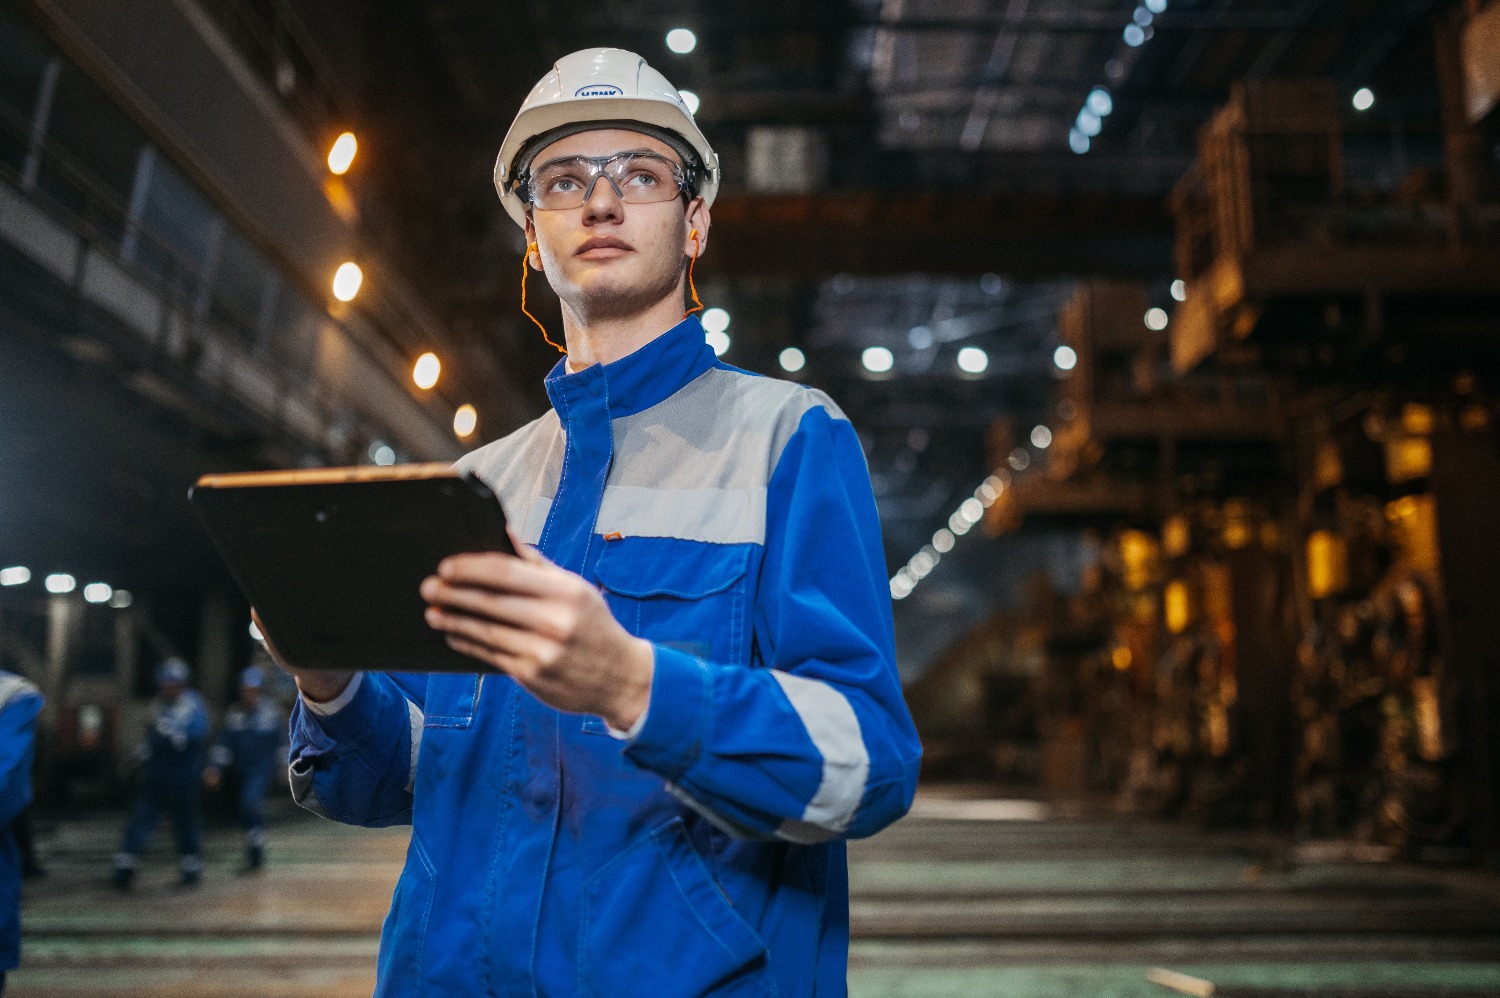
Zelo pogosto ljudje zamenjujejo tradicionalno kibernetsko varnost z industrijsko kibernetsko varnostjo, vendar v resnici delujeta na različnih področjih. Medtem ko je v IT-ju najpomembnejša običajno zaupnost podatkov, sta v okolju OT (operativna tehnologija) najpomembnejši razpoložljivost in fizična varnost , saj lahko napaka tukaj pomeni okvaro stroja ali zaustavitev obrata.
Operativna omrežja imajo pogosto zelo specifične slabosti. Po eni strani obstajajo zastareli sistemi, ki so starejša oprema in ne podpirajo sodobnih posodobitev ali protivirusne programske opreme. Po drugi strani pa je tu uporaba industrijskih protokolov, ki so bili prvotno razviti brez šifriranja, kar zlonamernim akterjem omogoča prestrezanje ukazov, poslanih strojem. Poleg tega je oddaljeni dostop za vzdrževanje pogosto najprimernejša vstopna točka za zlonamerno programsko opremo, če ni strogo nadzorovan.
Stebri za trdno industrijsko obrambo
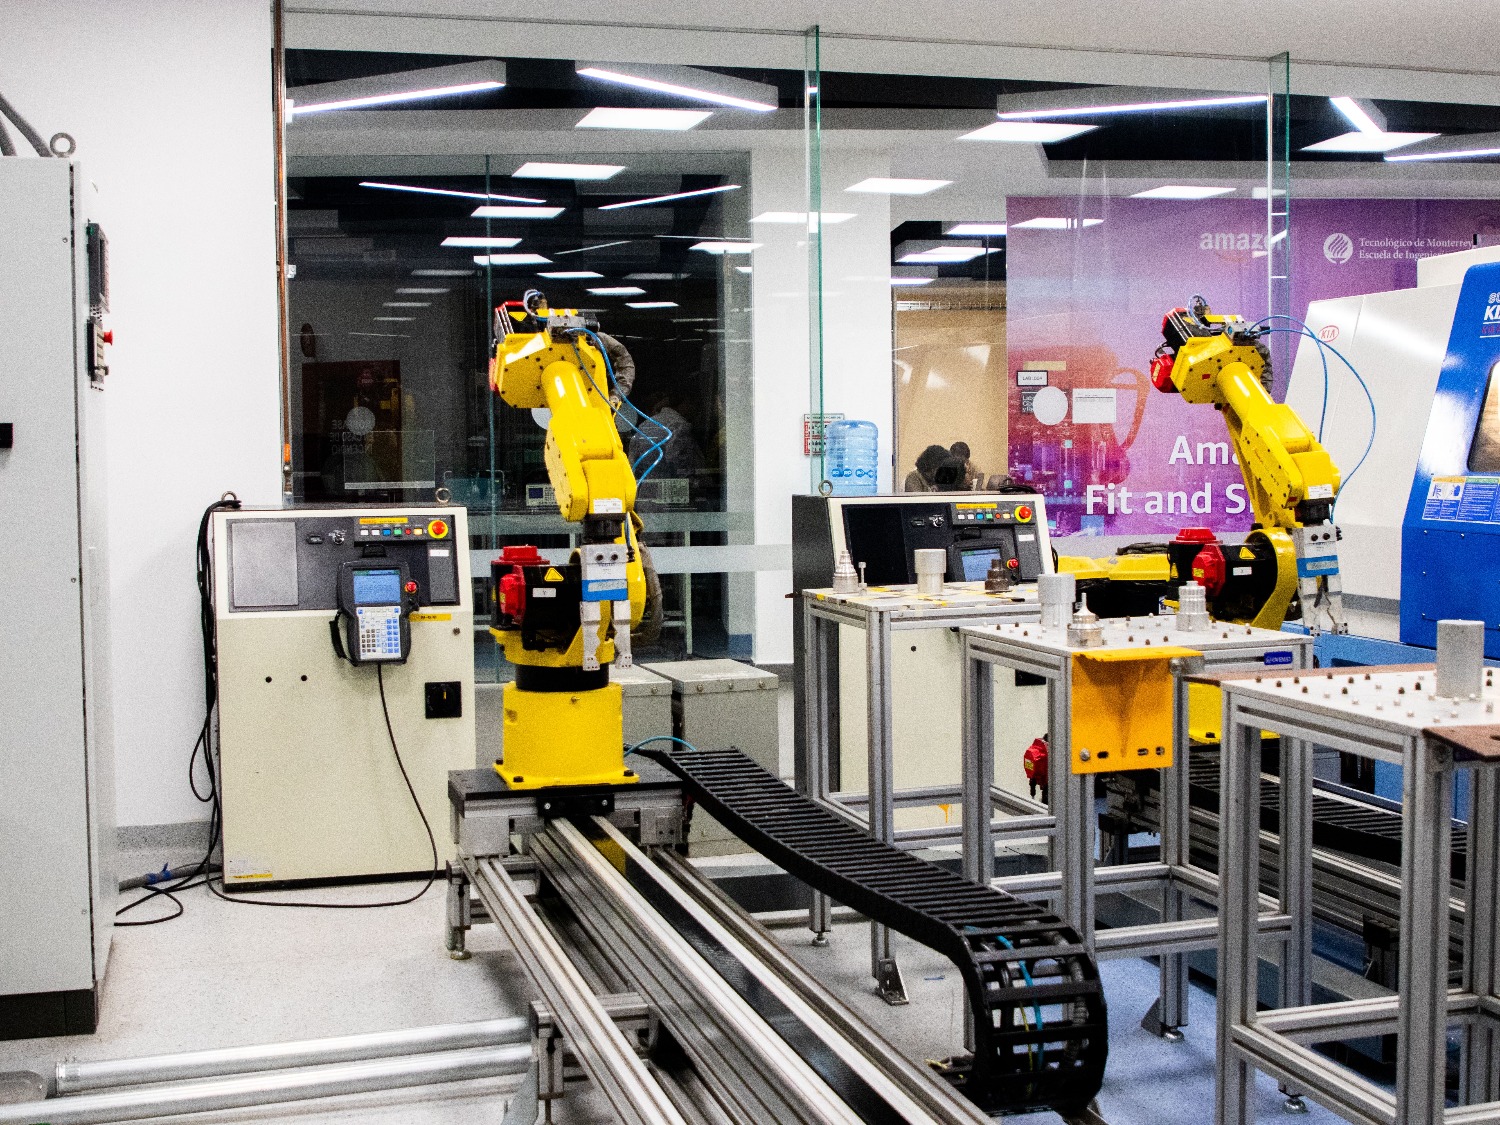
Za vzpostavitev učinkovitega ščita improvizacija ni mogoča; upoštevati je treba tehnično metodologijo. Eden od osnovnih korakov je segmentacija omrežja z uporabo koncepta con in kanalov , ki preprečuje vstop virusa prek pisarniškega omrežja Wi-Fi do PLC-jev v nadstropju. Bistvena je tudi uvedba dvofaktorske avtentikacije za vse oddaljene spremembe parametrov.
Inteligentno spremljanje je še ena ključna komponenta. Samo pregledovanje dnevnikov ni več dovolj; zdaj se uporabljajo algoritmi, ki se učijo normalnega vedenja obrata. Na ta način, če tlačna črpalka začne prejemati nenavadne ukaze zunaj delovnega časa , sistem pošlje takojšnje opozorilo, preden pride do težave.
Regulativni okviri in mednarodni standardi
Da bi vse to delovalo, obstajajo globalne smernice, ki utirajo pot. Standard ISA/IEC 62443 je verjetno najpomembnejša referenca, saj se osredotoča posebej na varnost sistemov za avtomatizacijo. Poleg tega standarda ISO 27001 in 27002 zagotavljata temelje za upravljanje informacijske varnosti , ki se uporablja v kateri koli organizaciji.
V specifičnih sektorjih, kot je elektroenergetski sektor, je ključnega pomena razumevanje okvira NERC CIP, ki opredeljuje minimalne zahteve za zaščito električnega omrežja. Podobno evropske direktive, kot sta NIS2 in smernice NIST v Združenih državah Amerike, pomagajo upravljavcem pri določanju prioritet zaščite sredstev na podlagi dejanskega vpliva, ki bi ga njihova napaka imela na vsakodnevno poslovanje.
Pot usposabljanja: od osnovne do strokovne ravni
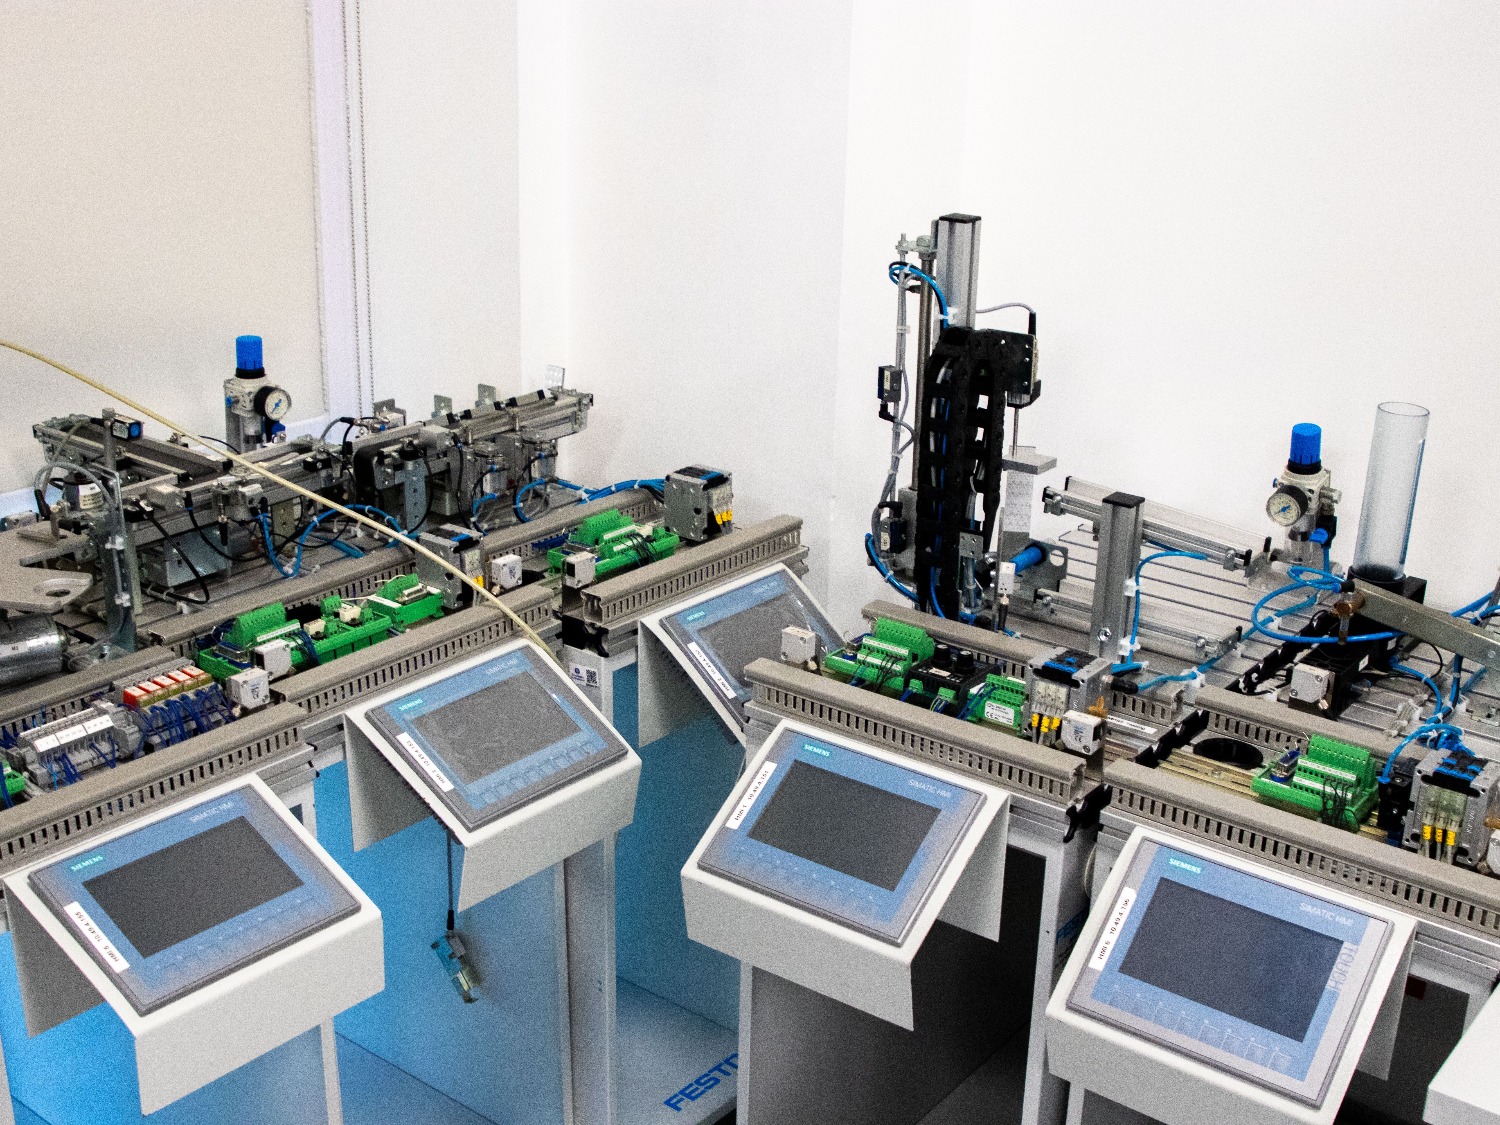
Celovit program specializacije je običajno razdeljen na stopnje, da se študent ne preobremeni in da se zagotovi pravilna absorpcija znanja. Na začetni ravni je običajno zagotovljen uvod v konvergenco IT/OT , analizirajo pa se tudi tveganja Industrije 4.0 in 5.0, poleg tega pa se preuči piramida avtomatizacije in sistemi IACS.
Z napredovanjem se poudarek premakne na upravljanje in obvladovanje tveganj. Tukaj se boste naučili oblikovati glavni načrt industrijske kibernetske varnosti (ICM), analizirati ranljivosti z uporabo kataloga MITRE in uporabiti model ničelnega zaupanja. Preučujeta se tudi odpornost in neprekinjeno poslovanje ter pripravljati načrte za neprekinjeno poslovanje (BCP), ki zagotavljajo nadaljnje poslovanje podjetja po incidentu.
Končno se strokovna raven osredotoča na implementacijo in revidiranje. Poglobljeno se ukvarja z vzpostavitvijo sistema za upravljanje industrijske kibernetske varnosti (ICSMS), izvajanjem terenskih revizij in spremljanjem prometa prek specializiranega OT SOC. Zajeto je tudi testiranje vdora, ki simulira socialni inženiring in napade z vbrizgavanjem kode, da bi odkrili ranljivosti, preden jih lahko hekerji.
Trg dela in nujna potreba po talentih
V Španiji in Evropi je situacija jasna: povpraševanje je ogromno, a le malo strokovnjakov, ki bi resnično obvladali obe področji. Vrzel v talentih je ogromna, saj vsako leto ostane na tisoče prostih delovnih mest. Zaradi tega je industrijska kibernetska varnost kariera z izjemno visoko zaposljivostjo in zelo konkurenčnimi plačami.
Tako specializirano poklicno usposabljanje na področju CETO (operativna tehnološka okolja) kot univerzitetni podiplomski programi so hitra pot do vstopa v sektor. Podjetja iščejo strokovnjake, ki ne poznajo le programske opreme, temveč razumejo tudi fizično realnost obrata in se znajo usklajevati z vzdrževalnimi in proizvodnimi ekipami.
Sposobnost zaščite industrijskih sredstev, obvladovanja tveganj v skladu z mednarodnimi predpisi in vodenja prehoda v povezano in varno industrijo je zdaj ključna veščina za vsakega inženirja ali tehnika, ki želi izstopati v današnjem proizvodnem okolju.
Pogosto zastavljena vprašanja
Kakšna je razlika med diplomo iz industrijske kibernetske varnosti in diplomo iz tradicionalne kibernetske varnosti?
Industrijsko usposabljanje se osredotoča na zaščito OT sistemov in nadzor fizičnih procesov, pri čemer daje prednost razpoložljivosti in operativni varnosti pred zaupnostjo podatkov.
Kateri predpisi so najpomembnejši pri tej vrsti študija?
Temeljni standardi vključujejo IEC 62443 za avtomatizacijo, ISO 27001 za upravljanje varnosti in NERC CIP posebej za električni sektor.
Kdo bi se moral udeležiti diplomskega študija industrijske kibernetske varnosti?
Namenjen je tako IT-strokovnjakom, ki želijo vstopiti v svet operacij, kot tudi inženirjem obratov, ki se morajo naučiti, kako zaščititi svoja industrijska sredstva.
Kaj je glavni načrt industrijske kibernetske varnosti?
Gre za strateški dokument, ki opredeljuje ukrepe za revizijo, nadzor in zmanjševanje tveganj, usklajene z varnostno politiko podjetja in mednarodnimi standardi.
Kako pomembna je segmentacija omrežja v panogi?
Ključnega pomena je, da se kritične procese izolira od administrativnih omrežij z conami in kanali, s čimer se prepreči, da bi okužba v pisarnah dosegla stroje.
Kakšne so zaposlitvene možnosti za nekoga, ki je specializiran za to področje?
Obstaja veliko povpraševanje po strokovnjakih za upravljanje varnosti v kritični infrastrukturi, avtomatiziranih obratih in varnostno-operativnih centrih IT-OT (SOC).
Kaj se preučuje v oddelku za forenzično analizo in industrijsko testiranje vdorov?
Naučili se boste zaznavati vektorje napadov, simulirati etične vdore v sisteme SCADA in analizirati temeljne vzroke incidentov v produkcijskih okoljih.
