- AdGuard Home deluje kot strežnik DNS, ki filtrira zlonamerne in oglaševalske zahteve, preden dosežejo naprave.
- Namestitev je mogoče izvesti z neposrednimi skripti ali Dockerjevimi vsebniki za bolj prilagodljivo in čistejše upravljanje.
- Njegova konfiguracija na ravni usmerjevalnika vam omogoča zaščito celotnega domačega omrežja, vključno s pametnimi televizorji in mobilnimi telefoni, brez nameščanja posameznih aplikacij.
Bodimo iskreni, brskanje po internetu je danes kot hoja po minskem polju. Ne glede na to, ali iščete preprost recept ali berete dnevne novice, se vedno pojavi kakšen nadležen oglas ali sledilnik, ki se poskuša prikrasti na vaš zaslon. Medtem ko mnogi od nas uporabljamo razširitve brskalnika, težava ostaja v mobilnih aplikacijah in pametnih televizorjih, kjer namestitev blokatorjev oglasov preprosto ni mogoča.
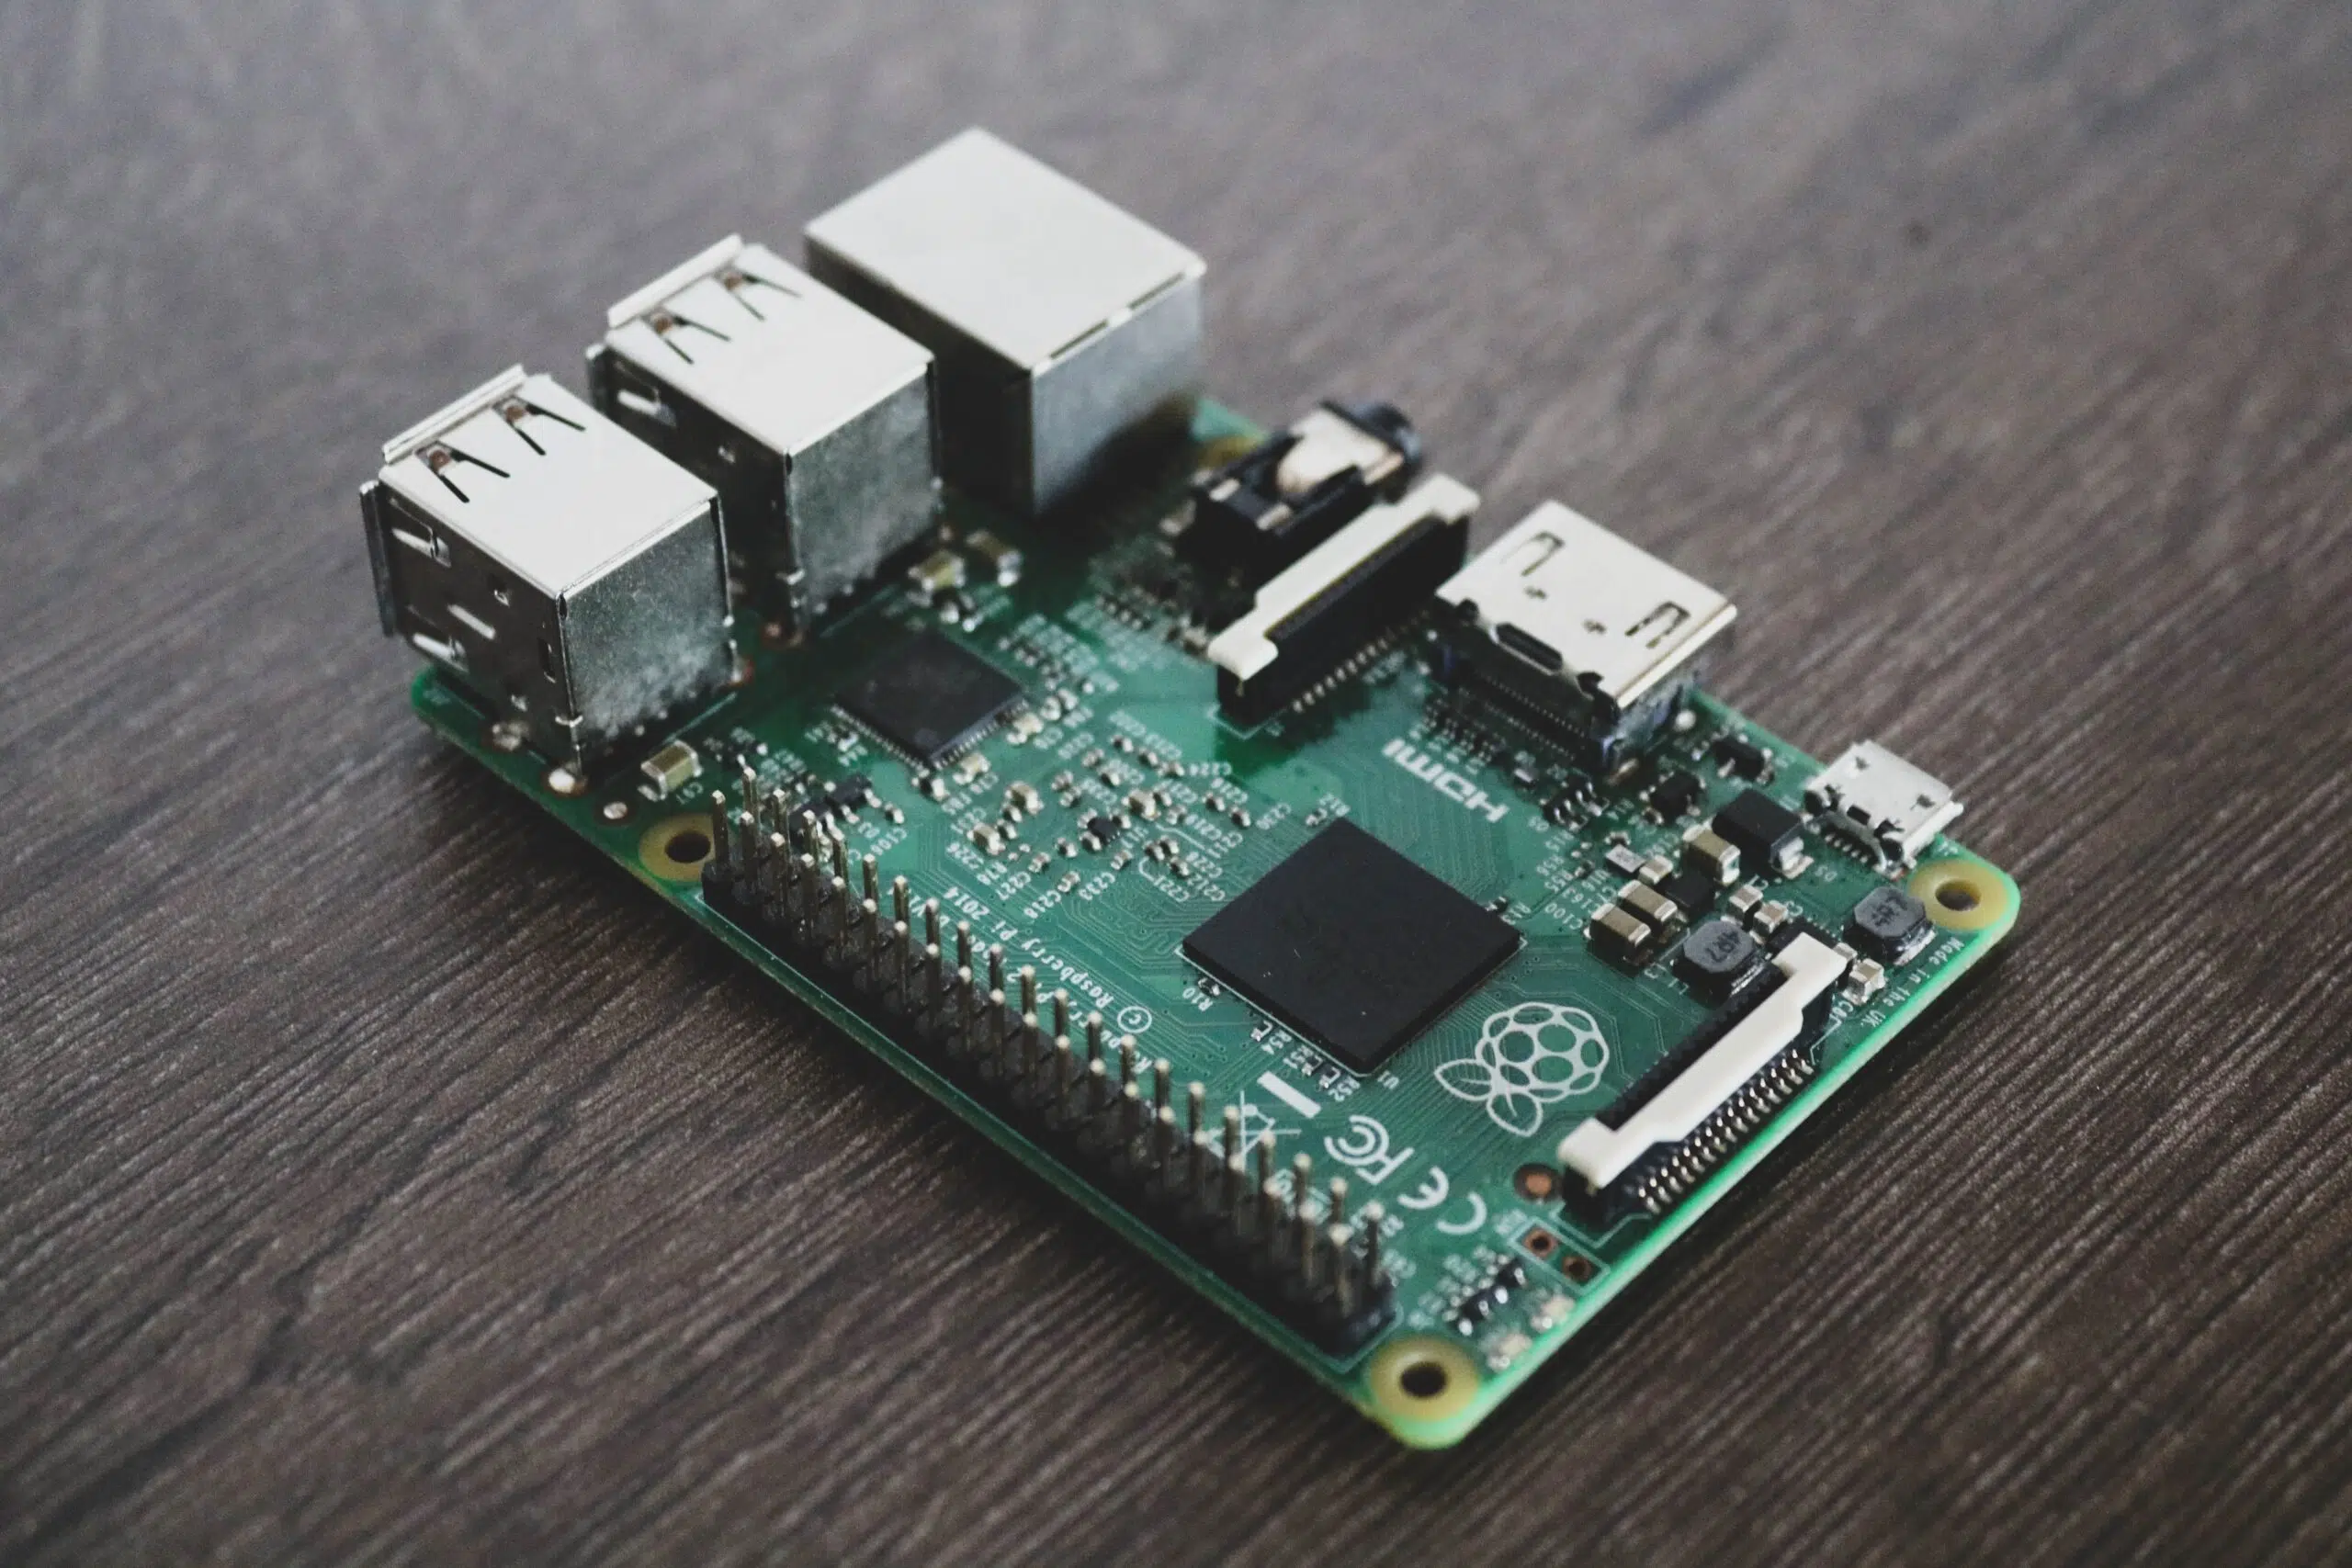
Tukaj pride na vrsto AdGuard Home, zmogljivo orodje, ki vaš Raspberry Pi spremeni v digitalni ščit za celoten dom . Za razliko od tradicionalnih blokatorjev ta sistem deluje na ravni omrežja, kar pomeni, da ima vsaka naprava, povezana z vašim omrežjem Wi-Fi, od pametnega hladilnika do telefonov vaših otrok, koristi čisto in zasebno brskanje, ne da bi bilo treba vsako napravo konfigurirati posebej.
Kaj točno je AdGuard Home in kako deluje?
Preprosto povedano, si predstavljajte, da je DNS internetni adresar. Ko vnesete spletni naslov, vaša naprava preveri ta adresar, da ugotovi, s katerim IP-naslovom se mora povezati. Običajno uporabljamo adresar našega ponudnika internetnih storitev, ki ni le počasen, ampak tudi beleži vsak naš korak na spletu, da bi te podatke prodal oglaševalcem. V zvezi s tem obstajajo možnosti, kot sta Googlov DNS in Digijev DNS, za izboljšanje hitrosti in varnosti.
AdGuard Home je v središču tega procesa. Ko naprava zahteva naslov oglasnega strežnika, AdGuard preveri svoje črne sezname in če zazna oglase, preprosto ne vrne naslova . Posledica tega je, da se oglas sploh ne prenese, kar vodi do hitrejšega nalaganja strani in znatnih prihrankov pri mobilnih podatkih in pasovni širini.
AdGuard Home proti Pi-hole: Katerega izbrati?
Zelo pogosto ga primerjamo s Pi-hole, veteranom na tem področju. Čeprav oba počneta isto stvar, se AdGuard Home zdi veliko bolj sodoben. Razvit je v jeziku Go, ki običajno zagotavlja bolj gladko in učinkovitejše delovanje. Poleg tega je njegov vmesnik veliko bolj intuitiven in vizualno privlačen za povprečnega uporabnika.
Ključna prednost je, da AdGuard vključuje vgrajene funkcije, za katere drugi sistemi zahtevajo vtičnike ali zapletene ročne konfiguracije, kot sta izvorna podpora za šifriran DNS (DoH in DoT) in integriran strežnik DHCP. To močno poenostavi upravljanje omrežja, ne da bi se bilo treba ukvarjati s skrivnostnimi konfiguracijskimi datotekami v terminalu.
Zahteve in priprava strojne opreme
Za nastavitev tega sistema potrebujete strežnik, ki deluje 24 ur na dan, 7 dni v tednu. Najboljša možnost je Raspberry Pi, pri čemer je 8GB 4B prava zver, čeprav so primerni tudi skromnejši modeli, kot je Zero 2W. Če nimate strojne opreme, lahko uporabite star računalnik z Dockerjem ali celo brezplačen VPS strežnik v oblaku, kot so tisti iz Oracle Clouda.
Če izberete Raspberry Pi, je najbolje namestiti Raspberry Pi OS Lite, da se izognete porabi virov za grafični vmesnik, ki ga ne boste uporabljali. Ključnega pomena je, da napravi dodelite statični IP-naslov ; sicer bo, če usmerjevalnik ponovno zažene Raspberry Pi z drugačnim IP-naslovom, celotna hiša izgubila dostop do interneta, ker naprave ne bodo mogle najti strežnika DNS.

Podroben postopek namestitve
Obstajata dva glavna načina za namestitev programa AdGuard Home. Prvi je najhitrejši: zaženite skript za samodejno namestitev iz terminala z ukazom curl. Ta metoda prenese uradno binarno datoteko in konfigurira storitev tako, da se samodejno zažene s sistemom.
Drugi način je uporaba Dockerja, idealen za tiste, ki imajo radi red in se želijo izogniti konfliktom odvisnosti. To se naredi z datoteko. docker-compose.ymlDoločimo lahko potrebna vrata (53 za DNS, 3000 za začetno konfiguracijo in 80 ali 8181 za nadzorno ploščo). Ključna podrobnost v sistemih Ubuntu je prosto pristanišče 53, odkar je storitev systemd-resolved Običajno ga zasede in prepreči zagon AdGuarda.
Konfiguracija in optimizacija plošče
Ko je nameščen, dostopate do spletnega vmesnika tako, da vnesete IP-naslov strežnika, ki mu sledijo vrata 3000. Čarovnik je zelo preprost: ustvarite skrbniškega uporabnika in se odločite, na katerih vratih bo sistem poslušal. Ko ste v nadzorni plošči, je najpomembneje, da odprete razdelek DNS filtri , kjer dodate agresivnejše sezname blokiranih, kot so tisti od HaGeZi, ki slovijo po svoji učinkovitosti.
Za popolno filtriranje morate dostopati do nastavitev usmerjevalnika in spremeniti strežnik DNS DHCP na IP naslov vašega Raspberry Pi. Na ta način bo vsaka naprava, ki se poveže z omrežjem Wi-Fi, samodejno podedovala blokiranje oglasov . Če imate naprave Android, bodite previdni pri možnosti »Zasebni DNS«, saj bi lahko telefon, če je nastavljen na samodejno, zaobšel AdGuard in uporabil Googlove strežnike DNS.
Omejitve in realnost blokiranja DNS-a
Pomembno je biti realen: blokator DNS ni čarovnija. Ne more odstraniti oglasov iz YouTuba ali aplikacij, kot sta Instagram in Facebook, ker prikazujejo oglase z iste domene kot dejanska vsebina. Če blokirate domeno oglasa, blokirate celoten videoposnetek ali objavo.
Za boj proti temu je idealna rešitev kombinacija AdGuard Home z orodji, kot je uBlock Origin, v vašem brskalniku. Medtem ko AdGuard čisti omrežje in ščiti »neumne« naprave (kot so Roku ali pametni televizorji), razširitev poskrbi za kirurško čiščenje v vašem računalniku. Na ta način dosežete maksimalno zasebnost in brezhibno uporabniško izkušnjo.
Upravljanje strank in starševski nadzor
Ena od prednosti AdGuarda je njegova sposobnost individualnega upravljanja strank. Za vsakega družinskega člana lahko določite različna pravila; na primer, aktivirate filter varnega iskanja in blokiranje vsebin za odrasle samo na napravah vaših otrok, hkrati pa ohranite neomejen dostop za sebe.
Za tiste, ki sistem uporabljajo na VPS-ju, je konfiguracija požarnega zidu in dovoljenih odjemalcev ključnega pomena . Odpiranje vrat 53 za vse je nevarno, saj bi lahko okrepilo napade DNS. Pravilen pristop je, da dostop omejite le na svoj javni IP-naslov, da ohranite varnost strežnika.