- Celovita analiza šifrirnih protokolov in odkrivanje kritičnih ranljivosti, kot je aktivni WPS.
- Implementacija odprtokodnih tehničnih orodij za odkrivanje naprav in analizo prometa.
- Profesionalne varnostne metodologije za segmentacijo omrežja in migracijo na standarde WPA3.

Ko govorimo o varnosti doma ali v pisarni, pogosto mislimo, da je za našo varnost dovolj že zmerno zapleteno geslo. Vendar pa so v resnici brezžična omrežja ena najšibkejših točk v kateri koli digitalni infrastrukturi, zaradi česar so prednostna vstopna točka za tiste, ki iščejo občutljive podatke, ne da bi pri tem pustili sled.
Izvedba omrežnega pregleda je preprosto temeljit pregled vaše povezave, s katerim odkrijete ranljivosti in napačne konfiguracije, preden jih zlonamerni akterji izkoristijo. Ne gre le za hitrost, temveč za zagotavljanje celovitosti vaših podatkov, zaščitenih pred napadi s slovarjem in nepooblaščenimi vdori.

Kaj pravzaprav vključuje pregled WiFi-ja?
V bistvu gre za sistematičen postopek za oceno, ali je vaše omrežje varno oziroma ali ima ranljivosti, ki bi lahko tretji osebi omogočile vdor vanj. Celovita revizija ni le testiranje ključa; vključuje analizo šestih temeljnih plasti , da se zagotovi, da ni uhajanja podatkov ali nepooblaščenega dostopa.
Najprej se izvede skeniranje omrežja, da se poiščejo vse dostopne točke in odkrijejo morebitne nepooblaščene dostopne točke (zloglasne prevarantske dostopne točke), ki jih je nekdo morda namestil brez dovoljenja. Nato se analizira šifriranje, da se ugotovi, ali se uporabljajo zastareli protokoli, kot je WEP, ki jih je danes enostavno zlomiti.
Prav tako je pomembno preveriti konfiguracijo usmerjevalnika, se prepričati, da je vdelana programska oprema posodobljena in da ni privzetih skrbniških poverilnic (kot je tipičen admin/admin). Za optimizacijo strojne opreme si lahko ogledate navodila za namestitev Fritz!Boxa, če uporabljate to napravo.

Nazadnje se preslika pokritost, da se ugotovi, ali signal uhaja predaleč izven stavbe, in se naredi popis priključenih naprav za odkrivanje neznane opreme ali prometa, ki se obnaša nenavadno.
Tehnični arzenal: Bistvena orodja
Za resno delo preprosta aplikacija za testiranje hitrosti ni dovolj. Potrebujete specializirano programsko opremo, ki omogoča ogled celotnega okolja. Paket Aircrack-ng je najboljši na tem področju, saj omogoča zajemanje rokovanja in analizo paketov, čeprav zahteva omrežno kartico, združljivo z načinom monitorja, in idealno Linux.
Če želite izvajati analizo omrežnega prometa v realnem času , je Wireshark idealno orodje. Omogoča vam dekapsulacijo paketov in zaznavanje nešifrirane komunikacije, kot sta protokola HTTP ali FTP, ki sta za napadalca prava zlata rudnika.

Za odkrivanje naprav je standard Nmap . Z enostavnim skeniranjem lahko ugotovite, katere naprave so aktivne, katera vrata imajo odprta in kateri operacijski sistem uporabljajo, kar pomaga zmanjšati površino za napad.
Za tiste, ki imajo raje Windows ali potrebujejo nekaj bolj vizualnega, obstajajo možnosti, kot je Acrylic WiFi , zelo uporaben za analizo kanalov in naprav, ali NetSpot , ki je glavno orodje za ustvarjanje toplotnih zemljevidov in zaznavanje mrtvih con ali motenj v pisarni.
Obstajajo tudi celotne distribucije, kot sta Kali Linux ali Wifislax , ki imajo vnaprej nameščen celoten repozitorij orodij, kar močno poenostavi nalogo izvajanja penetracijskih testov, ne da bi bilo treba nameščati vsako programsko opremo posebej.
Metodologija po korakih za učinkovito revizijo
Če želite nadaljevati profesionalno pot, lahko svoje delo zasnujete na metodologiji OWISAM, ki postopek deli na jasne faze. Prva je pasivno izvidovanje , kjer skeniramo radijske valove, da vidimo, katera omrežja so vidna, njihove SSID-je, kanale in vrsto šifriranja, ki ga uporabljajo.
Ko je cilj identificiran, nadaljujemo s preverjanjem protokola. Varnostni vrstni red sega od WEP (popolnoma prekinjen), preko WPA in WPA2, do WPA3, ki je najrobustnejši standard zaradi protokola SAE (Simultaneous Authentication of Equals), ki preprečuje tradicionalne napade s slovarjem.

Ključni korak je preverjanje WPS (Wi-Fi Protected Setup ). Mnogi usmerjevalniki ga imajo privzeto omogočenega, vendar gre za resno ranljivost, ki napadalcem omogoča, da v nekaj sekundah pridobijo PIN s surovo silo. Če zaznate, da je aktiven, ga je najbolje takoj onemogočiti v nastavitvah usmerjevalnika.
Nato sledi analiza prometa in ustvarjanje popisa naprav. Če najdete napravo, ki je ne bi smelo biti, je to opozorilni znak. Celoten postopek bi se moral zaključiti s podrobnim poročilom , ki ranljivosti razvrsti po resnosti (kritična, visoka, srednja ali nizka) in predlaga akcijski načrt s specifičnimi roki.
Pogoste ranljivosti in kako jih odpraviti
V praksi so zelo pogosta šibka gesla ali gesla, ki uporabljajo ime podjetja, ki jih je mogoče v nekaj minutah razvozlati z napadom s slovarjem. Rešitev je uporaba gesel z vsaj 12 znaki , ki združujejo velike črke, številke in simbole. Ogledate si lahko tudi, kako upravljati shranjena gesla za Wi-Fi v mobilni napravi, da zagotovite, da so močna.
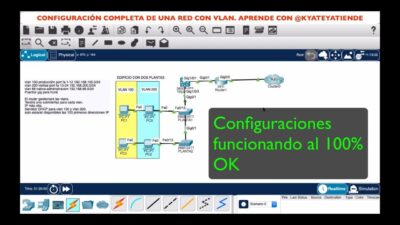
Druga kritična pomanjkljivost je neizolirano omrežje za goste, ki omogoča vsakemu obiskovalcu dostop do notranjih strežnikov podjetja. Izvedba ustrezne konfiguracije VLAN in omrežne varnosti je edini način, da se izognemo temu tveganju.
Uporaba SSID-jev, ki razkrivajo občutljive podatke (kot je »WiFi_Company_Accounting«), je še ena pogosta napaka, saj napadalcu natančno pove, katero omrežje je najbolj zanimivo za napad. V idealnem primeru bi bilo treba uporabljati generična imena, ki ne razkrivajo nobenih namigov o organizaciji.
Za zmanjšanje vsakodnevnih tveganj, zlasti za tiste, ki delajo na daljavo z uporabo javnih omrežij Wi-Fi v kavarnah ali hotelih, je priporočljiva uporaba korporativnega VPN-ja s šifriranjem AES-256 . To zagotavlja, da komunikacijski tunel ostane popolnoma zaščiten, tudi če je omrežje Wi-Fi samo nezaščiteno.
Vzdrževanje varnosti brezžičnega omrežja zahteva ravnovesje med uporabo orodij za skeniranje, kot sta Nmap in Aircrack-ng, prehodom na sodobne standarde, kot je WPA3, in doslednim vzdrževanjem, ki vključuje onemogočanje WPS in posodabljanje varnostne programske opreme vdelane programske opreme . Redno izvajanje teh pregledov spremeni ranljivo okolje v robustno infrastrukturo, ki je sposobna prenesti najpogostejše poskuse vdorov.