- WebRTC prisilno šifrira zvok in video z DTLS in SRTP, vendar je splošna varnost odvisna od signalizacije, preverjanja pristnosti in arhitekture aplikacije.
- Glavna tveganja so puščanje IP-naslovov, signalizacija brez TLS, napačno konfigurirani strežniki TURN, šibki nadzor dostopa in zastarele odvisnosti.
- Varna implementacija zahteva TLS v signalizaciji, robustno overjanje, zaščito STUN/TURN, šifriranje v mirovanju, stalno spremljanje in periodične revizije.
- Nadzorovanje puščanja WebRTC v brskalnikih, VPN-jih in brskalnikih z zaščito pred zaznavanjem je ključnega pomena za ohranjanje zasebnosti in preprečevanje korelacije računov v okoljih z več računi.
Komunikacija v realnem času je postala ključna komponenta vsakega sodobnega podjetja: video klici, telemedicina, spletni tečaji, oddaljena podpora in interaktivno pretakanje so zdaj del vsakdanjega življenja. V središču vsega tega je WebRTC, tehnologija, ki omogoča neposreden prenos zvoka, videa in podatkov med brskalniki in aplikacijami brez nameščanja dodatnih namestitev.
Vendar pa dejstvo, da je WebRTC priročen in zmogljiv, ne pomeni, da se lahko sprostimo. Če ni skrbno zasnovan in implementiran, lahko razkrije dejanske naslove IP, omogoči nepooblaščen dostop ali razkrije občutljive podatke , tudi če uporabljate VPN-je, proxyje ali brskalnike proti zaznavanju. Zato varnostni mehanizmi v WebRTC niso izbirni dodatek, temveč osrednja komponenta vsake resne arhitekture.
Kaj je WebRTC in zakaj velja za varnega že po zasnovi?
WebRTC (spletna komunikacija v realnem času) je niz odprtih standardov, API-jev in protokolov , ki omogočajo komunikacijo v realnem času neposredno iz spletnega brskalnika ali mobilne aplikacije. Z njim lahko opravljate video klice, delite zaslon, pošiljate datoteke ali klepetate brez vtičnikov, nenavadnih razširitev ali ločenih namiznih programov.
Njihova filozofija je jasna: komunikacija med uporabniki (P2P), kadar koli je to mogoče . To pomeni, da se brskalniki neposredno povezujejo med seboj, kar zmanjšuje zakasnitev in porabo strežniških virov. Da bi to delovalo, pridejo v poštev protokoli, kot so SDP, ICE in strežniki STUN/TURN, ki pomagajo odkriti poti povezav, tudi ko so na poti NAT-i in požarni zidovi.
Ena največjih prednosti WebRTC je, da je varnost vgrajena v sam standard . Sodobni brskalniki zahtevajo uporabo varnih kontekstov (HTTPS) za dostop do kamere in mikrofona, varnost brskalnika pa preprečuje prenos medijskih tokov »v navadnem besedilu«, tudi če bi se to zgodilo po naključju.
V praksi je WebRTC postal temelj za platforme za delo na daljavo, spletno izobraževanje, telemedicino, igre v oblaku, tehnično podporo in aplikacije SaaS z vdelanim videom . Storitve, kot so Google Meet, Jitsi, številne rešitve za pretakanje in številna notranja orodja za videokonference, se v ozadju zanašajo na to tehnologijo.
Šifrirni sloji in zaščitni mehanizmi, vgrajeni v WebRTC
Prvi steber varnostnih kontrol WebRTC je obvezno šifriranje komunikacij. V sodobnih brskalnikih ni standardnega »nešifriranega« načina , zato se ves zvok in video prenašata varno.
WebRTC se opira na več dobro znanih elementov v svetu varnosti:
- DTLS (varnost transportne plasti datagramov)Obvladuje varno izmenjavo ključev prek UDP, nekaj podobnega kot "TLS datagramov". Končne točke se pogajajo o ključih, ki se nato uporabijo za zavarovanje pretoka.
- SRTP (Varni protokol za prenos v realnem času): uporablja ključe, dogovorjene z DTLS, za šifriranje in preverjanje pristnosti zvočnega in video prometa, kar zagotavlja zaupnost in integriteto.
- TLS v plasti signalizacijskih in nadzornih API-jev, ko se za pogajanja o sejah uporabljata HTTPS ali WSS.
Zahvaljujoč tej kombinaciji bo napadalec, ki prestreže pakete, videl le šifrirane in neuporabne podatke . Poleg tega mehanizmi integritete preprečujejo, da bi kdorkoli spreminjal pretok podatkov, ne da bi bil odkrit.
V zahtevnejših kontekstih, kot sta zdravstvo ali finance, številne organizacije gredo še korak dlje in uvedejo šifriranje od konca do konca (E2EE) . V tem modelu niti posredniški strežniki (na primer medijski strežnik) nimajo dostopa do dešifrirane vsebine: končne ključe poznajo le naprave udeležencev.
Še huje, brskalnik deluje kot varuh lokalnih naprav. Preden uporabnik dostopa do kamere, mikrofona ali zaslona, mora izrecno dati dovoljenje , ki ga lahko kadar koli prekliče v nastavitvah. Noben razvijalec ne more zaobiti tega pogovornega okna.
Zaradi vsega tega je WebRTC s transportnega vidika »varna privzeto« tehnologija . Težava nastane, ko pogledamo dlje od protokola in analiziramo, kako so integrirane aplikacije iz resničnega sveta.
Specifična varnostna tveganja pri implementacijah WebRTC
Dejstvo, da je prenos šifriran, ne pomeni, da je celoten sistem nezmotljiv. Večina varnostnih težav v WebRTC se pojavi v implementaciji, infrastrukturi in logiki aplikacije , ne pa v samem standardu.
To so najpogostejša tveganja, ki jih morate upoštevati:
Puščanje IP-naslovov (puščanje WebRTC)
Eno najbolj občutljivih vprašanj je zasebnost IP-naslovov. Postopek ICE v WebRTC poskuša odkriti vse možne naslove naprav , da bi našel najboljšo pot P2P, pri čemer uporablja strežnike STUN, ki vračajo javni IP-naslov, zato lahko analiza omrežnega prometa pomaga odkriti puščanja.
Z le nekaj vrsticami JavaScripta lahko spletno mesto ustvari RTCPeerConnection in dostopa do teh "kandidatov ICE". Če brskalnik ni zaščiten ali VPN ne obvladuje WebRTC dobro, lahko uporabnikov pravi IP-naslov uide tudi za proxyjem, VPN-jem ali brskalnikom z zaščito pred zaznavanjem.
Ta težava je še posebej resna za tiste, ki upravljajo več računov, izvajajo arbitražo prometa ali delajo z izoliranimi profili, ki ne bi smeli biti povezani . En sam razkriti IP-naslov pisarne je lahko dovolj, da platforma poveže na ducate teoretično ločenih računov.
Poleg tega so naslovi IPv6 še bolj nevarni : običajno so edinstveni za vsako napravo in so sčasoma bolj obstojni, kar omogoča odvzem prstnih odtisov in dolgoročno sledenje.
Nevarni signalni kanali
WebRTC določa, kako se pošiljajo mediji, vendar ne določa protokola, ki se uporablja za signalizacijo . To je prepuščeno razvijalcu, ki običajno izbere WebSockets, HTTP/REST, MQTT ali druge možnosti.
Če ta plast ni zaščitena s TLS (HTTPS ali WSS) in ustrezno avtentikacijo, je za nekoga relativno enostavno prestreči ali manipulirati s pogajanji seje, kar odpre vrata do:
- Prestrezanje metapodatkov seje in poverilnice.
- Lažno predstavljanje ali ugrabitev seje prek napadov tipa »človek vmes«.
- Preusmeritev sredstev nepooblaščenim tretjim osebam.
Napačno konfigurirani strežniki STUN/TURN
Infrastruktura ICE se za lažjo povezljivost zanaša na strežnike STUN/TURN. Ko strežnik TURN ostane brez močne avtentikacije ali omejitev uporabe , lahko postane »odprti rele«, ki ga lahko kdorkoli izkoristi za pošiljanje prometa na račun vaše infrastrukture.
To ne predstavlja le varnostnega tveganja in tveganja za zlorabo, temveč tudi stroškovno težavo in razkriva vašo omrežno topologijo . Izvajanje varnostnih ukrepov v poslovnih omrežjih to tveganje zmanjšuje. Napačna konfiguracija TURN je ena najpogostejših napak v naglo nameščenih sistemih WebRTC.
Šibki nadzor dostopa na ravni aplikacije
Tudi če sta zvok in video šifrirana, če lahko kdorkoli vstopi v sobo zgolj s poznavanjem URL-ja , šibka povezava ostaja logika aplikacije; varnostne politike v večuporabniških okoljih pomagajo ublažiti to. Brez robustne avtentikacije, nadzora sej in upravljanja vlog lahko nepooblaščeni uporabniki:
- Vdor v zasebne sestanke ali plačane spletne seminarje.
- Dostop do že shranjenih občutljivih posnetkov.
- Predvajanje neželenih vsebin v prostorih, kjer ne bi smeli imeti dovoljenja.
Zelo pogosto je videti aplikacije, ki se zanašajo na predvidljive ali trajne identifikatorje sej, kar olajša napade z naštevanjem in nelegitimen dostop.
Zastarele odvisnosti in razširjena površina za napad
Tipična uvedba WebRTC vključuje več kot le brskalnik. Vključuje signalne strežnike, knjižnice drugih ponudnikov, SDK-je, operacijske sisteme in pogosto medijske strežnike, ki razširjajo njegovo funkcionalnost. Če katera koli od teh komponent ostane nepopravljena, postane ranljivost. Spremljanje napak knjižnic je ključnega pomena.
V praksi se veliko izkoriščanja ranljivosti dogaja preprosto zato, ker se brskalniki, knjižnice WebRTC, sistemi ali odvisnosti od zalednega sistema ne posodabljajo z razumno hitrostjo.
Vloga varnosti na ravni aplikacij in infrastrukture
Čeprav WebRTC odlično šifrira medije, ne odloča o tem, kdo do njih dostopa, kaj lahko posamezni uporabnik počne ali kako se podatki dolgoročno upravljajo . Vse to je odvisno od aplikacije in njene okoliške arhitekture.
Okrepite signalni kanal
Prvi korak je obravnava signalizacije kot občutljivega kanala. Vedno naj uporablja HTTPS ali WSS , z ustrezno upravljanimi potrdili, pravilniki, kot je HSTS, in z onemogočanjem nezaščitenih protokolov ali zastarelega šifriranja.
Poleg šifriranja je močna avtentikacija v signalizaciji ključnega pomena za preprečevanje ponarejanja sej, kraje žetonov ali manipulacije kontrolnih sporočil.
Upravljanje identitete, dovoljenj in poteka veljavnosti
Da bi preprečili, da bi kdorkoli "izkoriščal" sejo, je bistveno povezati dejanja WebRTC z dobro overjeno identiteto in izvajati varnostne ukrepe med razvojem programske opreme . Nekatere običajne najboljše prakse vključujejo:
- Uporaba podpisani žetoni (npr. JWT) s kratkimi roki veljavnosti za objavljanje ali predvajanje pretočnih vsebin.
- Integracija s OAuth 2.0, enotna prijava v podjetjih ali sistemi za identifikacijo podjetij v profesionalnem okolju.
- Izvajati 2FA ali MFA za dostop do kritičnih območij, kot so upravne plošče ali prostori z visokim tveganjem.
- Modeli nadzor dostopa na podlagi vlog (RBAC) razlikovati med gledalci, govorniki, moderatorji, zdravniki, učitelji itd.
Prav tako je pomembno dobro upravljati poteke seje : trajni žetoni, URL-ji brez poteka veljavnosti ali identifikatorji za večkratno uporabo so povabilo k težavam.
Zaščita strežnika TURN in zalednega sistema
Strežnike TURN in druge zaledne komponente je treba obravnavati kot kritično infrastrukturo; izbira zanesljivega gostovanja in upravljanje dinamičnih poverilnic sta bistvenega pomena za obrambo. Nekateri razumni minimalni ukrepi vključujejo:
- Dinamične in začasne poverilnice v TURN, brez statičnih uporabniških imen/gesel.
- Bele liste IP-jev ali segmentacija omrežja za omejevanje dostopa do strežnika.
- Omejevanje hitrosti in pasovne širine za preprečevanje zlorab in ublažitev DDoS.
- Neprekinjeno spremljanje dnevnikov TURN, signalizacije in medijskih strežnikov v iskanju anomalnih vzorcev.
V naprednejših arhitekturah se uporablja pristop ničelnega zaupanja : nič in nihče se ne predpostavlja kot vreden zaupanja zgolj zato, ker je "notri", temveč se vsaka zahteva preveri, zabeleži in omeji v skladu z načelom najmanjših privilegijev.
Skladnost s predpisi, revidiranje in obdelava podatkov
Ko gre za osebne podatke (in to vedno velja pri video klicih, telemedicini ali spletnih tečajih), je pravni vidik prav tako pomemben kot zgolj tehnični . Predpisi, kot sta GDPR v Evropi ali HIPAA v ZDA, nalagajo zelo specifične zahteve.
Aplikacija WebRTC, namenjena reguliranim sektorjem, bi morala vključevati vsaj: analizo dnevnikov
- Revidirani zapisi sej: kdo se je povezal, od kod in kako dolgo.
- Upravljanje privolitve jasni in dokumentirani glede posnetkov, obdelave podatkov in nadaljnje uporabe.
- Šifriranje v mirovanju za posnetke, metapodatke in datoteke v skupni rabi.
- Pravilniki o hranjenju in samodejnem brisanju usklajeno z zakonskimi roki in poslovnimi potrebami.
Ključne najboljše prakse za zavarovanje platforme, ki temelji na WebRTC
Zasnova robustne rešitve WebRTC vključuje več kot le »omogočanje šifriranja«, ki je že vključeno. Varnost je treba upoštevati že od začetne faze arhitekture in jo vzdrževati skozi celoten življenjski cikel izdelka.
1. Vedno zaščitite signalizacijo s TLS in pravilno konfigurirajte potrdila
Pogajanja o sejah in izmenjava ponudb/odgovorov SDP morata vedno potekati prek HTTPS ali WSS . Uporaba navadnega HTTP-ja, tudi "začasno" ali v testnih okoljih, odpira vrata napadom, ki se lahko nato razširijo na produkcijo.
Poleg uporabe TLS je bistveno varno upravljanje zasebnih ključev in potrdil , avtomatizacija njihovega obnavljanja in izogibanje nezanesljivim konfiguracijam, kot so zastareli šifrirni paketi.
2. Izvedite robustno preverjanje pristnosti in nadzor dostopa
Vsako občutljivo dejanje (pridružitev sobi, objava prenosa v živo, prenos posnetka) mora biti zaščiteno. Kratkoročni žetoni, večfaktorska autentifikacija (MFA), kjer je to primerno, in dobro opredeljene vloge so del minimalnih zahtev.
V kritičnih aplikacijah je lahko koristno preveriti vsako povezavo ali poskus objave v zaledju z uporabo sistemov, kot so spletni kavlji: medijski strežnik povpraša vaš zaledni sistem, ki odloči, ali lahko ta uporabnik dejansko izvede, kar zahteva (na primer, ali ima aktivno naročnino ali je določeni govornik).
3. Previdno konfigurirajte STUN in TURN
Povezljivost je eden najpomembnejših vidikov. Bistveno se je za vsako ceno izogibati "odprtim" strežnikom TURN. V idealnem primeru uporabite začasne poverilnice, omejitve IP-naslovov, kjer je to mogoče, in nenehno spremljajte uporabo za odkrivanje zlorab ali anomalij.
Če ste za VPN-jem ali posredniškim strežnikom in vas skrbi zasebnost, je priporočljivo preizkusiti tudi, kako se ločljivost ICE obnaša v različnih brskalnikih , in prilagoditi nastavitve odjemalca in strežnika, da zmanjšate puščanje podatkov.
Zdi se osnovno, vendar je pogosto zanemarjeno. WebRTC mehanizmi v brskalnikih prejemajo stalne varnostne popravke , prav tako operacijski sistemi, medijski strežniki in knjižnice tretjih oseb.
V profesionalnem okolju je priporočljivo imeti načrtovane postopke posodabljanja, regresijsko testiranje in avtomatizacijo, kjer je to mogoče , da se znane ranljivosti ne kopičijo več mesecev.
5. Šifrirajte posnetke in shranjene podatke
Med klicem je prenos šifriran. Takoj ko pa začnete snemati ali shranjevati podatke, pride v poštev šifriranje v stanju mirovanja . Uporaba šifriranih diskov, ključev, ki jih upravljajo HSM-ji ali storitve KMS, in zelo strog nadzor dostopa do teh posnetkov je bistvenega pomena.
Poleg tega je priporočljivo opredeliti jasna obdobja hrambe in avtomatizirane postopke za varno brisanje vsebin, ki niso več potrebne ali katerih hramba ni pravno utemeljena.
6. Spremljanje, odkrivanje anomalij in revizija
Začetna namestitev ni konec dela. Produkcijska platforma WebRTC potrebuje spremljanje v realnem času : meritve uporabe TURN, ponavljajoče se napake ICE, sumljive konice pasovne širine, neuspešni poskusi dostopa, spremembe v vzorcih povezav itd.
Poleg dnevnega spremljanja je vredno načrtovati tudi občasne revizije : preizkuse vdora, preglede kode s poudarkom na varnosti, analizo omrežne konfiguracije in preverjanje veljavnih dovoljenj na strežnikih in nadzornih ploščah.
Poleg strežniške strani je ena najbolj problematičnih težav uhajanje IP-naslovov prek WebRTC , zlasti pri uporabi VPN-jev, stanovanjskih proxyjev ali brskalnikov proti zaznavanju v scenarijih z več računi.
Kako dejansko pride do puščanja IP-jev v WebRTC
Ko stran ustvari povezavo RTCPeerConnection, brskalnik zažene postopek ICE: zbere omrežne kandidate, poizveduje strežnike STUN in odkrije javne in zasebne naslove . Ti podatki se nato delijo z oddaljeno končno točko ... ali z zlonamernim skriptom, ki jih bere.
Glede na brskalnik in konfiguracijo lahko WebRTC razkrije:
- Samo lokalni IP-ji (192.168.xx, 10.xxx…), manj učinkoviti, vendar uporabni za prstne odtise.
- IP-naslov VPN-ja ali proxyja, kar bi bilo v mnogih primerih zaželeno vedenje.
- Dejanski javni IP-naslov ponudnika internetnih storitev in, če je omogočen, IPv6-naslov, dodeljen napravi.
Zato je za vsakogar, ki upravlja več računov ali mora izolirati identitete, nadzor WebRTC prav tako pomemben kot izbira dobrega ponudnika proxyja . Popoln prstni odtis je uničen, če se ob strani prikaže pravi IP-naslov.
Preverite, ali vaša konfiguracija pušča WebRTC
Preden obliže namestite na slepo, je priporočljivo opraviti meritve. Učinkovit način za preverjanje izpostavljenosti je:
- Povežite se z VPN-jem ali konfigurirajte proxy v brskalniku proti zaznavanju in v tipični storitvi »kaj je moj IP« preverite, kakšen naj bo vidni IP.
- Obiščite določene testne strani WebRTC in preglejte, kateri naslovi so prikazani v razdelku s kandidati.
- Primerjajte pričakovani IP-naslov s tistimi, ki so navedeni v WebRTCČe vidite drug javni IP-naslov, na primer naslov vašega ponudnika internetnih storitev ali nepričakovan IPv6-naslov, imate puščanje podatkov.
Priporočljivo je, da te teste ponovite v različnih brskalnikih (Chrome, Firefox, Edge, Safari) in po vsaki večji posodobitvi ali spremembi ponudnika VPN/proxy, saj se lahko vedenje precej razlikuje.
Odvisno od brskalnika imate več ali manj manevrskega prostora:
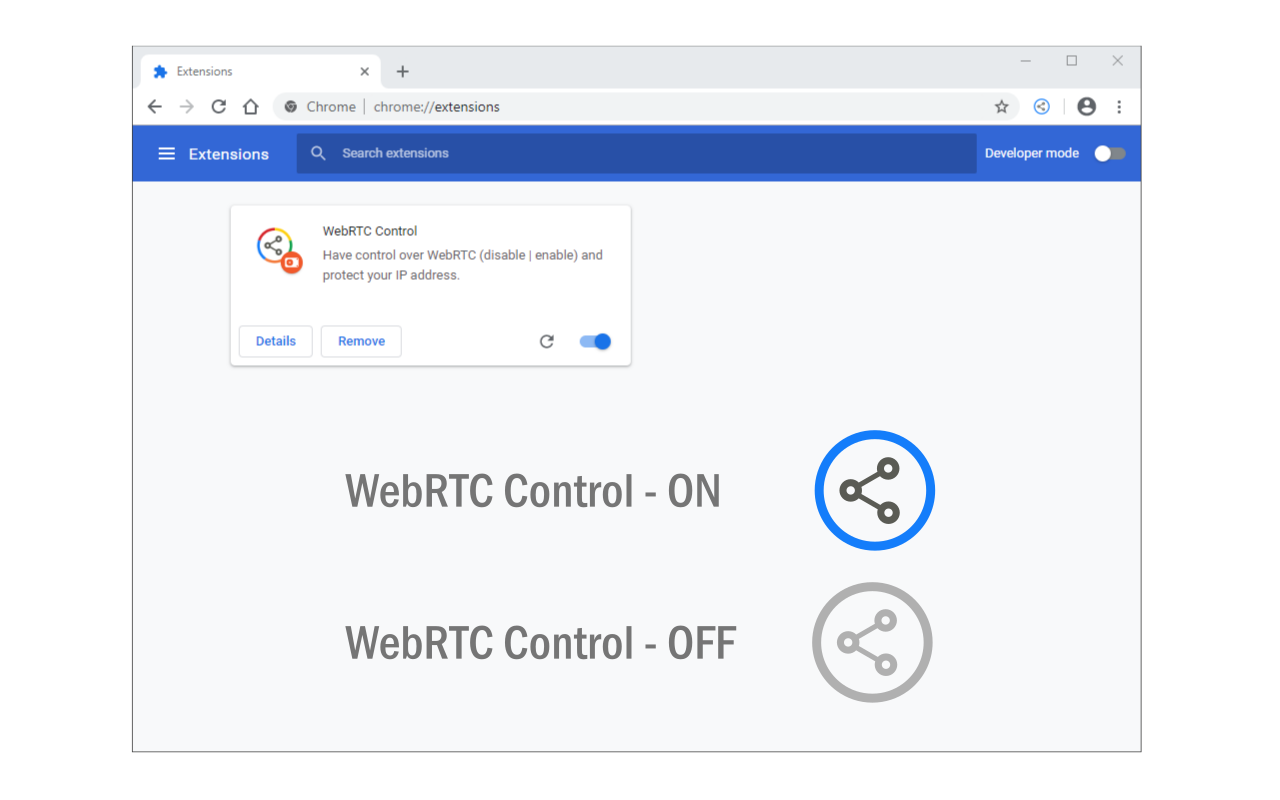
- Brskalniki, ki temeljijo na Chromiumu (Chrome, Edge, Brave, Opera…)Ne omogočajo vam, da bi WebRTC popolnoma onemogočili. Običajni pristop je uporaba razširitev, ki omejujejo izpostavljenost IP-naslovom ali blokirajo WebRTC, razen na zaupanja vrednih spletnih mestih.
- FirefoxPonuja največji natančen nadzor. Skozi about: config media.peerconnection.enabled lahko onemogočite ali pa prisilite WebRTC, da uporablja samo naslov proxyja. Uporabite lahko tudi razširitve, ki omogočajo ali onemogočajo WebRTC za vsako spletno mesto posebej.
- Safari (macOS in iOS)WebRTC je privzeto omogočen, nadzor pa je omejen. Apple uporablja nekaj blažilnih ukrepov, vendar ni idealen brskalnik za naloge z visokim tveganjem, kjer je treba natančno nastaviti vsako nastavitev.
V komercialnih okoljih, kjer je WebRTC del delovnega toka (na primer, ko določena oglaševalska platforma zahteva video preverjanje), na splošno ni priporočljivo popolnoma blokirati WebRTC . Bolje je uporabiti načine ali konfiguracije »samo posredniški strežnik«, ki ohranjajo funkcionalnost brez filtriranja dejanskih IP-jev.
Okrepitev na ravni operacijskega sistema in požarnega zidu
V bolj ekstremnih scenarijih se nekatere ekipe odločijo za blokiranje ali filtriranje prometa UDP in določenih obsegov vrat na ravni požarnega zidu z uporabo pf v sistemu macOS, iptables/nftables v sistemu Linux ali požarnega zidu Windows Defender v sistemu Windows.
Ta pristop doda dodatno plast obrambe, vendar je treba z njim ravnati previdno, saj lahko moti legitimne storitve (video klice, spletne igre, VoIP, DNS itd.). Vedno je priporočljivo dokumentirati pravila, varnostno kopirati konfiguracijo in preveriti, ali so naprave še vedno obvladljive, preden se množično uvedejo spremembe.
Brskalniki proti zaznavanju lahko simulirajo različne prstne odtise: grafično strojno opremo, pisave, časovni pas, jezik, ločljivosti itd. Če pa WebRTC dovoli, da se za vsemi temi profili izmuzne isti dejanski IP-naslov, imajo platforme zelo zanesljiv namig, da jih povežejo.
Idealna konfiguracija za tovrstno rešitev vključuje:
- Dodeli vsakemu profilu drug proxy ali IP-naslov, po možnosti stanovanjski ali mobilni.
- Konfigurirajte delovanje WebRTC v onemogočenem načinu ali »samo posredniški strežnik«, odvisno od potreb ciljne aplikacije.
- Preden začnete delovati, izvedite teste tesnjenja WebRTC znotraj vsakega reprezentativnega profila.
- Vzpostaviti jasne interne politike o tem, kdaj so dovoljeni video klici in v katerih profilih bi morale omejitve ostati poostrene.
Za agencije, marketinške ekipe, arbitražo ali upravljanje velikih katalogov na tržnicah ta vrsta discipline pomeni razliko med stabilnim poslovanjem in življenjem sredi ogromnih blokad računov.
Na splošno varnostni nadzor WebRTC vključuje izkoriščanje vgrajenih funkcij standarda (šifriranje, dovoljenja brskalnika, učinkovito P2P) in njihovo zavijanje v robustno arhitekturo in najboljše prakse: varno signaliziranje, dobro zasnovano preverjanje pristnosti in vloge, zaščitene strežnike STUN/TURN, šifriranje v mirovanju, neprekinjeno spremljanje in, ko gre za napredno zasebnost, celovit nadzor nad uhajanjem IP-naslovov in vedenjem WebRTC v brskalnikih, VPN-jih in brskalnikih proti zaznavanju. Z razumevanjem prednosti in slabosti tehnologije je povsem mogoče uvesti platforme za komunikacijo v realnem času, ki so hitre, prilagodljive in predvsem zanesljive, tudi v podjetniških in reguliranih okoljih.