- Hibridna arhitektura: lokalno izvajanje z enklavami in skok v zaprti oblak (TIE prek TPU-jev) z oddaljenim preverjanjem.
- Preverljiva zasebnost: podatki, ki se uporabljajo samo za vsako nalogo, šifriranje od konca do konca, IP-releja s slepimi žetoni in zunanji pregledi.
- Izkušnje iz resničnega sveta v Pixelu: Čarobni namig, večjezični snemalnik, iskanje po krogu, prevodi in še več, z uporabniškim nadzorom.
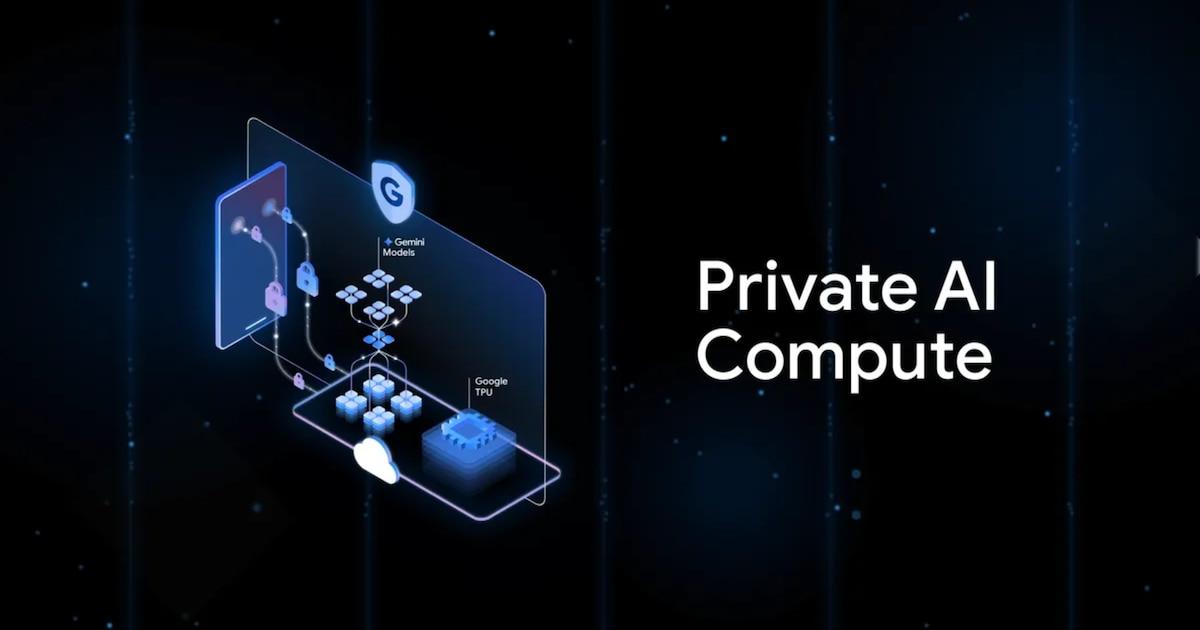
Umetna inteligenca je postala sestavni del našega vsakdanjega življenja, a z njo so prišli tudi pomisleki glede zasebnosti: vsak predlog, vsak povzetek in vsako pametno obvestilo se zanaša na osebne podatke. V tem kontekstu Google predstavlja zasebno računalništvo z umetno inteligenco kot prelomnico , pristop, zasnovan za izkoriščanje zmogljivih modelov, ne da bi bilo treba odpreti vrata našim podatkom.
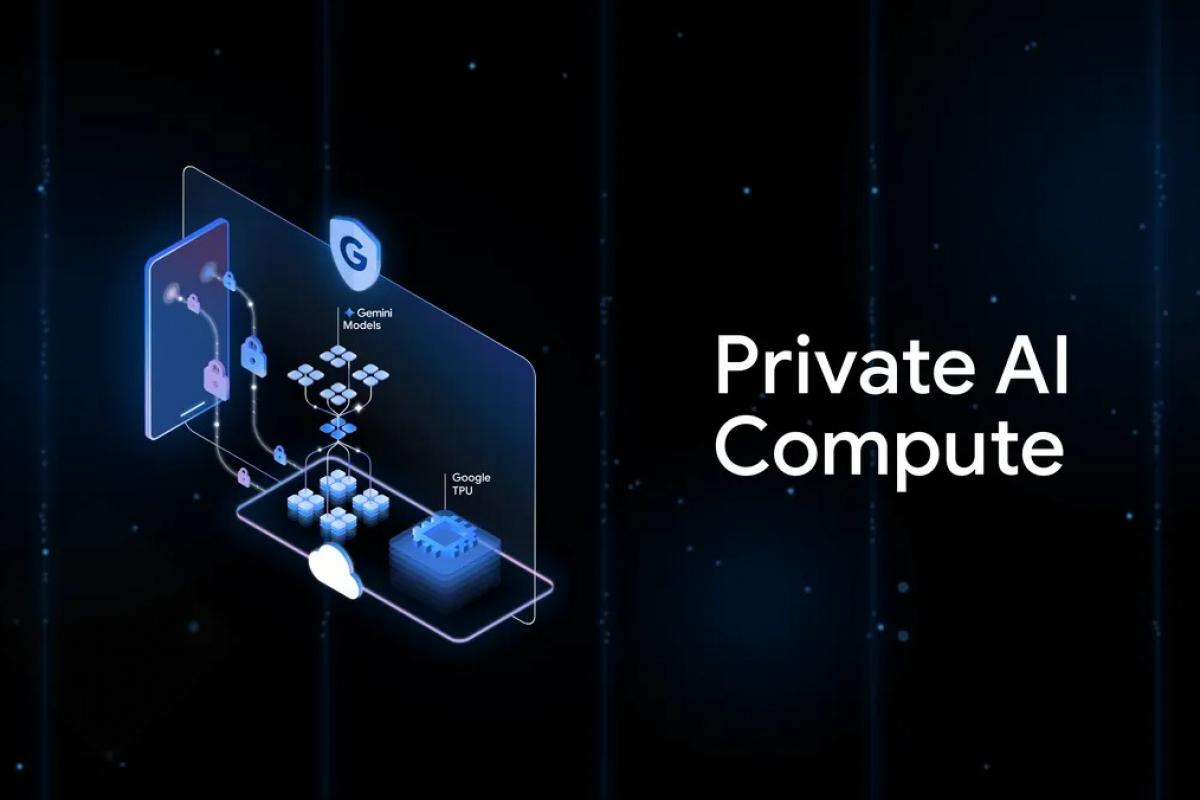
Najprej razjasnimo: zasebno računanje z umetno inteligenco (PAC) ni tipična aplikacija ali storitev . Gre za tehnični okvir, ki na novo opredeljuje, kje in kako se določene naloge umetne inteligence izvajajo znotraj ekosistema Pixel in postopoma na več napravah. Kadar koli strojna oprema to dopušča, se funkcije izvajajo lokalno; če je potrebna večja procesorska moč, se računanje premakne v varni oblak. Cilj je zagotoviti, da se enakovredne zaščite zasebnosti uporabljajo tako na mobilni napravi kot v oblaku.
Kaj je zasebno računalništvo z umetno inteligenco in zakaj prihaja zdaj?
Googlov predlog si prizadeva za premostitev kvadrature med zmogljivostjo in zaupnostjo: obdelava tistega, kar je potrebno za vsako nalogo, ne da bi pri tem razkrili prepoznavne podatke . Ko ima naprava ustrezno zmogljivost, se model izvaja na sami napravi; sicer se delo prenese na varen oblak s strojno opremo in šifriranjem.
Ta pristop obravnava neprijetno realnost: danes večina priljubljenih umetnih inteligenc deluje na strežnikih, kjer se lahko uporabniški podatki začasno shranijo ali celo uporabijo za učenje, če niso onemogočeni. PAC si prizadeva ponuditi primerljive prednosti kot lokalna obdelava – nižjo latenco in večji nadzor – vendar z močjo Geminija v kompleksnih scenarijih.
Google uporabnikom zagotavlja, da se podatki, poslani v zasebni oblak (PAC), uporabljajo samo za dejanje, ki ga zahtevate – na primer povzemanje zapiska ali prevajanje pogovora – in se po zaključku izbrišejo. Poleg tega uporabnik s pomočjo eksplicitnih stikal in dovoljenj znotraj sistema ohrani nadzor nad tem, katere funkcije se lahko zanašajo na zasebni oblak in katere ne.
Rezultat kaže na mobilne telefone in računalnike, ki delujejo, kot da bi imeli v oblaku »nevidni koprocesor«: večja hitrost, ko je potrebna, in preverljiva zasebnost kot bistveni pogoj . In to ni osamljen primer: v sektorju je jasen trend krepitve zaščite brez žrtvovanja najsodobnejše umetne inteligence.
Tehnična arhitektura: od naprave do zaprtega oblaka
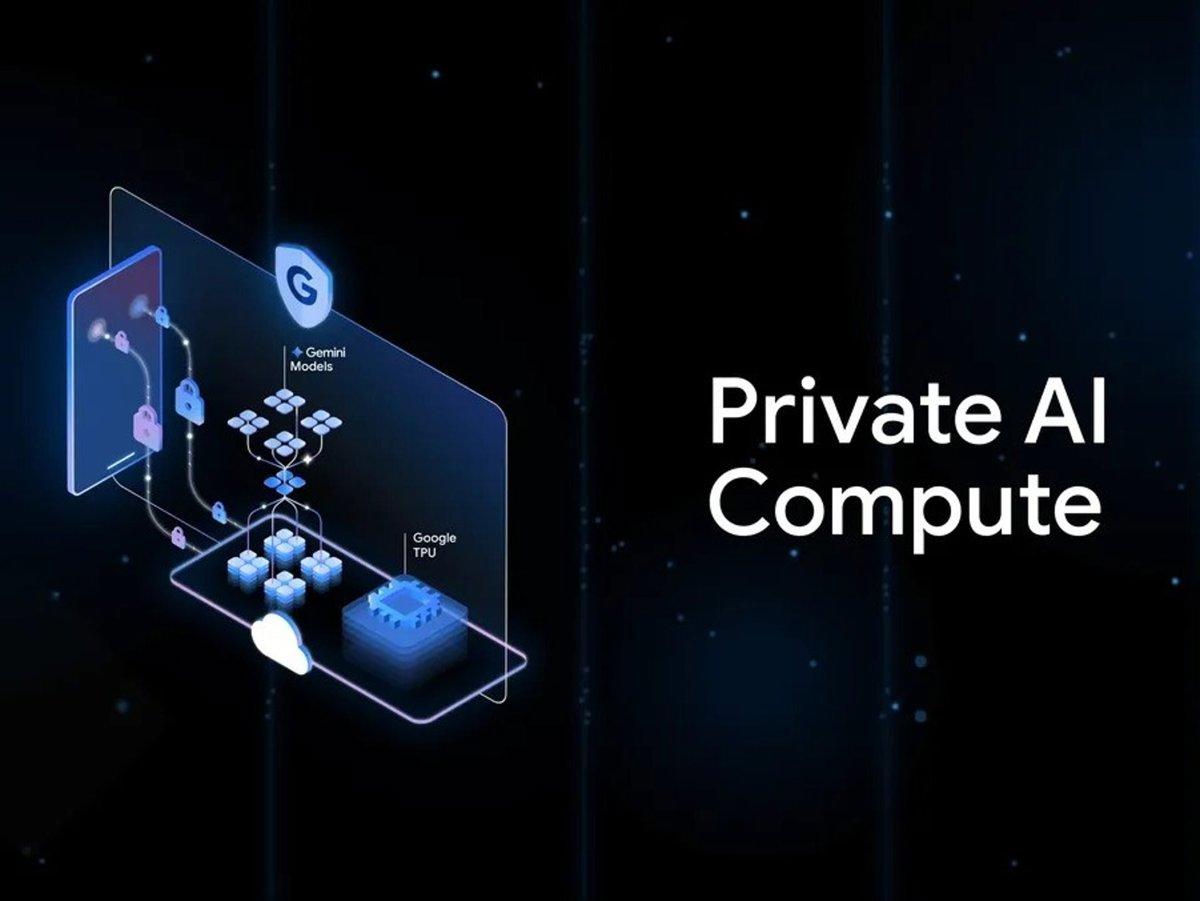
Za naloge, ki se prilegajo mobilni napravi, je Google zgradil izolirano okolje za izvajanje. Govorimo o enklavah Titanium Intelligence na napravi: zaščitenih prostorih, ločenih od operacijskega sistema in drugih aplikacij. Tam so podatki šifrirani tako med prenosom kot v mirovanju ter potrjeni z oddaljenim preverjanjem, da se potrdi, da sta programska in strojna oprema v skladu s pričakovanji in da nista bili spremenjeni, tako da nihče – niti Google – ne more vohuniti za dogajanjem v notranjosti.
Medtem modeli, optimizirani za lokalno uporabo, kot je Gemini Nano , zagotavljajo kontekst in hitre odgovore, ne da bi bilo treba zapustiti napravo. Za funkcije, kot so iskanje po krogu ali nekateri povzetki snemalnika, telefon deluje kot lastna zasebna umetna inteligenca , ki se uči iz uporabe, vendar tega znanja ne razkriva.
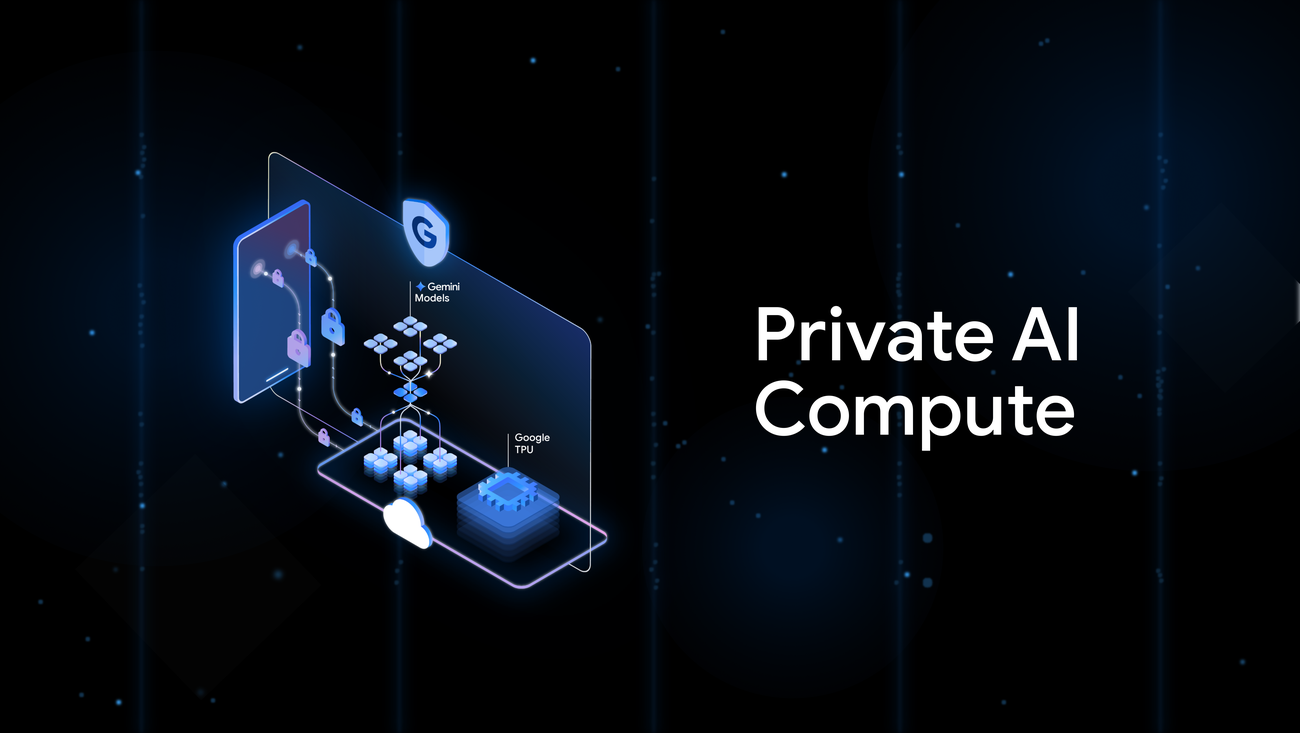
Ko naloga zahteva več računanja, pride v poštev zasebni oblak. V tem koraku vse deluje znotraj strojnih enklav na Googlovi infrastrukturi, natančneje v enklavah Titanium Intelligence (TIE) na prilagojenih TPU-jih . Preden sistem dovoli prenos podatkov, izvede oddaljeno certificiranje/potrditev, da zagotovi, da je enklava čista, da izvaja pravilno binarno datoteko in da okolje ustreza varnostnim politikam.
Google povzema arhitekturo v treh stebrih , ki poleg varnosti krepijo zaupanje javnosti:
- Kriptografska izolacija: obdelava se izvaja v preverjenih enklavah; operaterji ne morejo dostopati do podatkov v obliki navadnega besedila.
- Eksplicitna dovoljenjaUporabnik se odloči, katere funkcije lahko uporabljajo PAC; nič se ne objavi brez njegovega soglasja.
- Tehnična preglednostDokumentacija, revizije in podrobnosti izvedbe za preprečevanje "črnih skrinjic".
Poleg zgoraj navedenega PAC vključuje še dodatne plasti. Nadzorna storitev – interno znana kot Borg Prime – preveri dokazila o potrditvi, preden odobri kakršen koli občutljiv izračun. Za ločevanje zahtev od identitet sistem uporablja IP-slepilni rele , ki zahteve usmerja prek tretjih oseb, kot sta Cloudflare in Fastly, ter uporablja slepe žetone (Blind RSA) . Zaradi tega je težko povezati določeno vsebino z določenim uporabnikom, tudi znotraj same infrastrukture.
Prenos in začasno shranjevanje sta zaščitena s šifriranjem od konca do konca; ko je naloga končana, se podatki zavržejo . Vse to podpirajo ukrepi, ki jih je objavilo podjetje: ogrodje Secure AI , načela AI in načela zasebnosti Google , ki določajo skupni standard za operativno varnost.
Za vzpostavitev zaupanja se Google zavezuje, da bo zagotavljal podrobno tehnično dokumentacijo , omogočal zunanje revizije in objavljal dele sistemske kode, ki jih lahko pregledajo raziskovalci. Sporočilo je jasno: zasebnost tukaj ni le obljuba, ampak nekaj, kar je mogoče preveriti in revidirati.
Katere funkcije omogoča: primeri iz resničnega sveta na Pixelu
Ena prvih funkcij, ki ima koristi od tega pristopa, je Magic Cue . Ta kontekstualni pomočnik ustvarja priporočila na podlagi tega, kar je na vašem zaslonu – e-pošta, koledar, zemljevidi, sporočila – in jih predstavi natančno takrat, ko jih potrebujete. S PAC se ti predlogi izračunajo brez razkritja vaše vsebine , odvisno od naloge pa se zanašajo na lokalni repozitorij ali zasebni oblak.
Aplikacija Snemalnik pridobi znatne prednosti z avtomatskimi povzetki v več jezikih. Prepisi, ki so lahko zelo občutljivi, se obdelajo z zaščitno plastjo PAC, ki zagotavlja, da se uporabijo le v določenem povzetku , ki ste ga zahtevali , in se po dokončanju zavržejo. Uporabnik obdrži končni rezultat, ne pa sledi podatkov, ki krožijo po strežnikih.
Google promovira tudi funkcije, ki so bile že ikonične na Pixelu, kot je Circle to Search . Kontekstualno prepoznavanje se po možnosti izvaja lokalno, če pa so potrebni naprednejši modeli, se uporabljajo v zasebnem oblaku, s čimer se ohrani nedotaknjena zasebnost.
Drugi praktični primeri vključujejo prevode v realnem času , bolj naravne odzive umetne inteligence v pogovorih in proaktivno pomoč pri odločanju, kjer sistem združuje to, kar vidi, z vašim kontekstom, da vam da ravno tisti namig, ki ga potrebujete. Sprva bo Pixel 10 vodilni na področju teh izkušenj.
Ekosistem dodaja tudi vsakodnevne uporabne funkcije: pametne povzetke obvestil za zmanjšanje šuma in osredotočanje na pomembne stvari; pomoč pri urejanju z Gemini v storitvi Messages za preoblikovanje besedil z boljšim tonom; napredna orodja za urejanje fotografij brez zunanjih aplikacij; in celo način varčevanja s podatki v Google Zemljevidih, zasnovan za dolga potovanja. Vse je usklajeno z eno idejo: več pomoči, manj trenja, z zasebnostjo kot oblikovno zahtevo.
Nadzor, preverljiva zasebnost in neodvisne revizije
V PAC-u ima uporabnik še vedno nadzor: nič se ne pošlje brez dovoljenja . Android ponuja stikala za omogočanje ali onemogočanje funkcij, ki se zanašajo na zasebni oblak, in prikazuje jasna obvestila, ko opravilo to zahteva. Filozofija je preprosta: vi se odločite, kaj vaš telefon deli in pod kakšnimi pogoji.
Google platformo spremlja z javnimi in preverljivimi informacijami : tehničnimi vodniki, zunanjimi pregledi in objavo kode za kritične dele, da lahko neodvisni raziskovalci preučijo, kako je sistem zgrajen. Ne gre za vero, temveč za preverljive dokaze.
Pravzaprav je arhitekturo pregledalo podjetje za kibernetsko varnost NCC Group . Njihovo javno poročilo ugotavlja, da zasnova ponuja robustno zaščito pred zlonamernimi vsiljivci – vključno s tveganjem zaradi prevarantskega zaposlenega – in da uspešno približuje zaščitne ukrepe računalništva na lokaciji tistim pri izvajanju v oblaku. Opozarja tudi na neizogibno omejitev: če bi se Google kot celotna organizacija odločil kršiti pravila, bi nadzoroval tako strojno opremo kot sistem potrjevanja. Kljub temu revizor opisuje PAC kot » najboljši izvedljiv model « za zasebnost v oblaku danes.
Pregled je odkril nekaj ranljivosti z nizkim tveganjem, predvsem potencialno ranljivost stranskega kanala v releju IP, povezano s časovno usklajenostjo, ki bi teoretično lahko pomagala pri ponovni identifikaciji uporabnikov v zelo specifičnih pogojih. Google trdi, da je zaradi »šuma« prometa v resničnem svetu in ukrepov za ublažitev to nepraktično in da se bo zasnova še naprej krepila s popravki in nenehnimi izboljšavami.
Ključna prednost za brezskrbnost uporabnikov je, da PAC omeji uporabo podatkov na določeno nalogo in jo po zaključku izbriše . Poleg tega je vsa komunikacija šifrirana, tako med vašo napravo in strežniškimi mesti kot znotraj samega strežniškega omrežja, kar zmanjšuje površino za napad tako med prenosom kot med mirovanjem.
Ekosistem in primerjave: na poti k bolj zasebni umetni inteligenci
Telefoni Pixel 10 uvajajo globoko integracijo PAC-a, z bistvenimi izboljšavami Magic Cue, takojšnjimi prevodi, natančnejšimi prepisi in bolj gladkimi odzivi. Google je že napovedal, da se bo ta arhitektura postopoma širila na druge naprave in storitve, pri čemer bo za najpomembnejše aplikacije združevala lokalne in oblačne modele.
Na tej poti niso sami: Apple je utrl pot z zasebnim računalništvom v oblaku – šifriranim oblakom Apple Intelligence – in proizvajalci, kot sta OnePlus in OPPO, so se odločili za zasebno računalništvo v oblaku, hibridne platforme, ki porazdelijo naloge med napravo in šifriranimi okolji. Trend je jasen: zmogljiva umetna inteligenca, da; tudi zasebnost.
Poleg konkurence si Google prizadeva za ton, ki je usklajen z evropskimi in ameriškimi predpisi: manj črnih skrinjic in več tehnične preglednosti. Od tod poudarek na revizijah, oddaljenem potrjevanju in vidnih kontrolah. V praksi je PAC tako tehnološki razvoj kot strateška poteza , ki dokazuje, da je mogoče konkurirati na področju umetne inteligence brez izkoriščanja občutljivih informacij.
Smer je jasna: če želimo pomočnike, ki razumejo kontekst, povzemajo, prevajajo ali dajejo natančna priporočila, moramo uravnotežiti zmogljivosti in zaščitne ukrepe. Z zasebnim računalništvom z umetno inteligenco (Private AI Compute) Google poskuša preusmeriti to tehtnico k uporabni, takojšnji in vse bolj zasebni umetni inteligenci , kjer ima uporabnik besedo in je tehnologija odgovorna.
