- Defektet e memories bërthamore kapin gjendjen e sistemit në dështimet kritike dhe janë thelbësore për debugging dhe auditimin e sigurisë.
- Në Windows, ato analizohen me WinDbg ose KD, duke përdorur simbole dhe komanda të tilla si !analyze -vy .bugcheck për të gjetur drajverët dhe shkaqet e gabimit.
- Në Linux, mjete si crash, LiME dhe gcore ju lejojnë të nxirrni dhe studioni kernel dhe të përpunoni dump-e, me vëmendje të veçantë për mbrojtjen e të dhënave të ndjeshme.
- FreeBSD dhe sisteme të tjera Unix kërkojnë bërthama të kompiluara me simbole dhe përdorimin e kgdb, duke u mbështetur gjithmonë në dokumentacion dhe kod burimor për të interpretuar rezultatet.
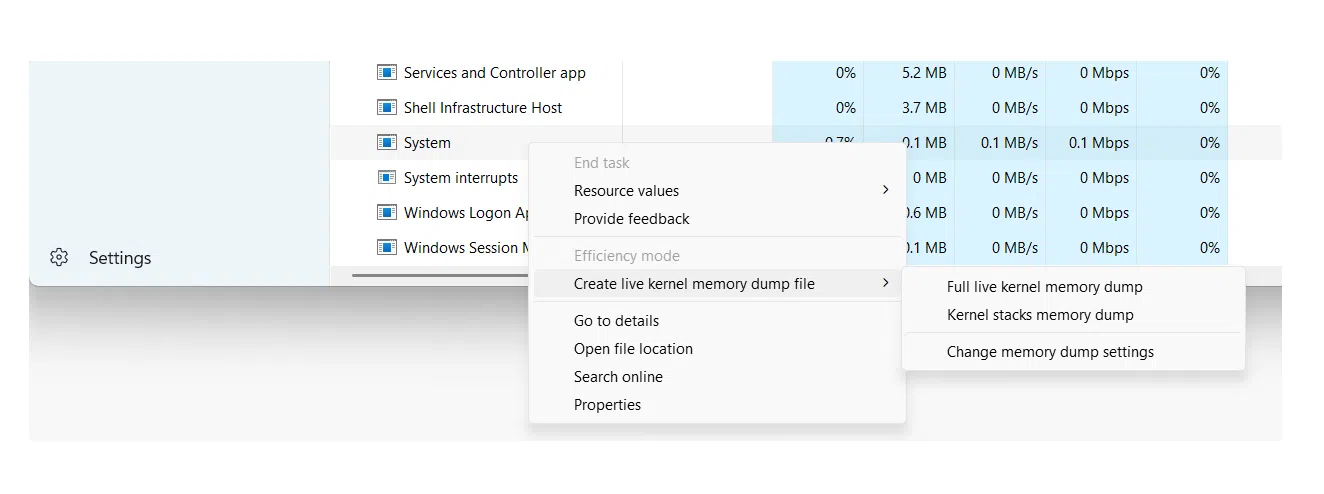
Kur një sistem operativ bie në panik ose rrëzohet, e vetmja mënyrë për të kuptuar se çfarë ka ndodhur është të merret një skedar i memories kernel dhe të analizohet . Këto skedarë kapin gjendjen e brendshme të sistemit në momentin e dështimit dhe janë thelbësore për korrigjimin e gabimeve komplekse, hetimin e incidenteve të sigurisë ose kryerjen e ekzaminimeve mjeko-ligjore.
Edhe pse mund të tingëllojë shumë "e nivelit të ulët", analiza e demp-eve të memories nuk është ekskluzivitet vetëm për zhvilluesit e kernel-it. Administratorët e sistemit, inxhinierët e mbështetjes dhe madje edhe auditorët e sigurisë mund të përfitojnë prej saj nëse i njohin mjetet e duhura, llojet e ndryshme të demp-eve dhe teknikat bazë të interpretimit . Ne do t'ju tregojmë të gjitha këto në Windows, Unix/Linux dhe BSD, duke përdorur mjete si WinDbg, crash, kgdb dhe LiME.
Çfarë është një demp i memories kernel dhe pse ia vlen të analizohet?
Një skedar i memorjes kernel (shpesh i quajtur Kernel Crash Dump ose thjesht një crash dump ) është një skedar që përmban një kopje, të plotë ose të pjesshme, të memorjes në kohën kur sistemi pëson një dështim kritik, siç është një panik i kernelit në Unix/Linux ose një ekran blu i vdekjes (BSOD) në Windows.
Në praktikë, një dump i këtij lloji ruan strukturat e brendshme të kernelit, grumbullimet e thirrjeve, kontekstin e procesit dhe drajverët e ngarkuar . Falë kësaj, pas fatkeqësisë, mund të kryhet një analizë post-mortem që është shumë e ngjashme me debugging-un e një sistemi aktiv, por pa presionin e prekjes së një makine prodhimi ndërsa ajo është duke dështuar.
Arsyet për t'u thelluar në skedarët e kernel-it janë të ndryshme: nga korrigjimi i gabimeve në dukje të rastësishme dhe rrëzimeve të ndërprera , deri te hetimi nëse një sistem është manipuluar keqdashës ose nëse një rrëzim mund të ketë lënë gjurmë të informacionit të ndjeshëm në disk.
Përveç bërthamave të plota, ekziston mundësia e marrjes së bërthamave të proceseve individuale ( bërthama klasike ), të cilat janë shumë të dobishme kur duam ta kufizojmë një problem në një aplikacion specifik ose të kontrollojmë ndikimin në konfidencialitetin e një shërbimi siç është një klient email-i ose mesazhesh.
Llojet e deponive të memories në Windows dhe dobia e tyre
Në sistemet Windows, vetë sistemi operativ mund të gjenerojë lloje të ndryshme të dump-eve kur ndodh një gabim STOP. Çdo lloj përfshin një nivel të ndryshëm detajesh, kështu që është thelbësore të dini se cilin lloj dump-i ju nevojitet në varësi të problemit dhe kufizimeve të hapësirës në disk.
Një nga formatet më të zakonshme në mjediset e përdoruesit dhe në shumë servera është deponi i vogël i memories (minidump)Është ai që zë më pak hapësirë dhe zakonisht ndodhet në %SystemRoot%\Minidump, me skedarë të stilit MiniMMDDYY-01.dmp.
Ky mini-datë përmban informacione shumë specifike, por të rëndësishme: kodin e gabimit STOP dhe parametrat e tij , listën e drajverëve të ngarkuar në kohën e dështimit, kontekstin e procesorit që u ndal (PRCB), kontekstet e procesit dhe fijes së përfshirë (strukturat EPROCESS dhe ETHREAD) dhe pirgun e thirrjeve në modalitetin kernel të atij fijeje.
Falë këtyre strukturave bazë, edhe me një minidump është shpesh e mundur të identifikohet se cili drajver ose modul po shkakton rrëzimet, megjithëse nuk do të jetë gjithmonë e mundur të ndiqet e gjithë gjurma nëse problemi buron larg nga fija që po ekzekutohej në kohën e rrëzimit dhe informacioni i kontekstit në dispozicion është i kufizuar.
Windows mund të gjenerojë gjithashtu skedarë dump-i të memories kernel dhe skedarë dump-i shumë më të mëdhenj të plotë që përmbajnë pjesë ose të gjithë memorien fizike. Këto janë veçanërisht të dobishme për analiza të nivelit të ulët, hetime mjeko-ligjore dhe debugging të avancuar të drajverëve ose vetë sistemit.
Konfiguroni dhe hapni depon e memories në Windows me WinDbg dhe KD
Për të përfituar nga skedarët e sistemit në Windows, hapi i parë është të konfiguroni siç duhet opsionet e nisjes dhe të rikuperimit . Nga Paneli i Kontrollit, në vetitë e avancuara të sistemit, mund të zgjidhni llojin e skedarit të skedarit që dëshironi të gjeneroni në rast të një dështimi: për shembull, një "Small memory dump (256 KB)" dhe shtegun ku do të ruhet.
Sistemi kërkon gjithashtu një skedar faqesh në vëllimin e nisjes prej të paktën disa megabajt për të shkruar dump-in. Në versionet moderne të Windows, çdo rrëzim krijon një skedar të ri dhe një historik mbahet në dosjen e konfiguruar, duke lejuar rishikimin e lehtë të incidenteve të kaluara.
Pasi të gjenerohen, ka disa mënyra për të vërtetuar që dump-et janë të sakta. Një program klasik është Dumpchk.exe , i cili ju lejon të kontrolloni integritetin bazë të skedarit dhe të printoni informacionin përmbledhës. Për analiza më të avancuara, përdoren Mjetet e Debugging-ut të Windows-it , duke përfshirë WinDbg (ndërfaqja grafike) dhe KD (versioni i linjës së komandës).
Pas instalimit të paketës së debugging nga faqja e internetit e Microsoft-it, mjetet zakonisht do të vendosen në një dosje si C:\Program Files\Debugging Tools for Windows . Nga atje, mund të hapni një komandë të shpejtë dhe të ngarkoni një skedar dump duke përdorur WinDbg ose KD, duke specifikuar skedarin me parametrin -z .
windbg -y <RutaSimbolos> -i <RutaBinarios> -z <RutaDump>
Shtegu i simbolit mund të tregojë një server simbolesh me ruajtje lokale në memorje , për shembull:
srv*C:\Symbols*https://msdl.microsoft.com/download/symbols
Ndërsa rruga binare është zakonisht diçka si C:\Windows\I386 ose dosja ku kemi kopjuar skedarët ekzekutues të sistemit që korrespondojnë me versionin që gjeneroi skedarin dump. Kjo është e rëndësishme sepse Minidump-et nuk përfshijnë të gjitha skedarët binare, vetëm referenca për to, kështu që korrigjuesi i gabimeve duhet të jetë në gjendje t'i gjejë ato.
Analiza bazë e një depoje të rrëzimit të kernelit në Windows
Pasi të ngarkohet një dokument dump duke përdorur WinDbg ose KD, analizimi i një dokumenti dump për rrëzimin e kernelit është mjaft i ngjashëm me një seancë debugging-u pas vdekjes. Komanda e parë që pothuajse të gjithë ekzekutojnë është `!analyze` , e cila nis një analizë të automatizuar dhe gjeneron një raport fillestar.
Komanda !analyze -show tregojnë kodi i kontrollit të gabimeve dhe parametrat e tijNdërsa !analyze -v Prodhon një rezultat shumë më të detajuar: modul të dyshimtë, grumbull thirrjesh, informacion kontekstual dhe, në shumë raste, sugjerime rreth shkaqeve të mundshme ose hapave diagnostikues.
Për të plotësuar këtë analizë, komanda .bugcheck printon përsëri kodin e gabimit dhe parametrat përkatës, të cilët mund të krahasohen me referencën e kodit të kontrollit të gabimeve të Microsoft-it për të zbuluar kuptimin e saktë të secilës vlerë dhe shkaqet tipike.
Komanda lm N T (modulet e listës) ju lejojnë të shihni Lista e moduleve të ngarkuara me rrugën, adresat dhe statusin e tyreKjo ndihmon në konfirmimin nëse drajveri i identifikuar nga analiza automatike është realisht në memorie dhe çfarë versioni është. Kjo listë është veçanërisht e dobishme kur dyshojmë për drajverë të palëve të treta ose komponentë sigurie që bashkëveprojnë me bërthamën.
Nëse dëshirojmë, mund ta thjeshtojmë ngarkimin e dump-eve duke krijuar një skedar batch që merr rrugën për në dump dhe nis KD ose WinDbg me parametrat e duhur. Në këtë mënyrë, na duhet vetëm të shkruajmë një komandë të shkurtër që përfshin vetëm vendndodhjen e skedarit, dhe skripti kujdeset për gjithçka tjetër.
Përdorimi i WinDbg për depo të thella të kernelit
Për skedarët e memories në modalitetin kernel, WinDbg ofron gjithashtu mundësinë për të punuar me skedarë dhe seanca të shumta. Skedarët e memories mund të hapen nga rreshti i komandës me -z , ose nga ndërfaqja grafike duke përdorur menynë File > Open Memory Dump ose shkurtoren e tastierës Ctrl+D.
Nëse WinDbg është hapur tashmë në modalitetin pasiv, thjesht zgjidhni skedarin në kutinë e dialogut "Open crash dump", duke specifikuar shtegun ose duke shfletuar diskun. Pasi të ngarkohet, mund ta filloni sesionin me një komandë "g" (Go) në skenarë të caktuar, ose të nisni direkt komandat fillestare të analizës.
Përveç klasikes !analyzeËshtë e këshillueshme që të njiheni me seksioni i referencës së komandës së debugger-itKjo përshkruan të gjitha komandat e disponueshme për leximin e strukturave të brendshme, shqyrtimin e memories, interpretimin e pirgjeve dhe shumë më tepër. Shumë nga këto teknika janë të zbatueshme si për seancat live ashtu edhe për dump-et jashtë linje.
WinDbg gjithashtu ju lejon të punoni me dempime të shumëfishta paraleleMund të shtojmë parametra të shumtë -z në rreshtin e komandës, secili i ndjekur nga një emër skedari i ndryshëm, ose të shtojmë objektiva të rinj duke përdorur komandën .opendumpDebugimi i destinacioneve të shumëfishta është i dobishëm për krahasimin e dështimeve të përsëritura ose incidenteve të lidhura.
Në disa mjedise, deponitë e memories paketohen në skedarë CAB për të kursyer hapësirë ose për të lehtësuar transmetimin. WinDbg mund të hapë direkt një .cab me një dump brenda, si duke përdorur -z ashtu edhe me .opendumpedhe pse ai do të lexojë Do të nxjerrë vetëm një nga skedarët e hedhur dhe nuk do të nxjerrë skedarë të tjerë. që mund të futen në të njëjtën paketë.
Probleme me rrëzimet në Unix dhe Linux: programe, mjete dhe kërkesa
Në sistemet Unix dhe GNU/Linux, filozofia është e ngjashme, por ekosistemi i mjeteve ndryshon ndjeshëm. Shumica e bërthamave të ngjashme me Unix ofrojnë mundësinë për të ruajtur një kopje të memories kur ndodh një ngjarje katastrofike , e cila njihet si një dump i bërthamës ose dump i rrëzimit të bërthamës.
Edhe pse përdorimi i tyre kryesor mbetet zhvillimi i bërthamës dhe i drajverëve, këto skedarë dump kanë një aspekt të qartë sigurie. Një bllokim mund të shkaktohet nga gabimet e programimit, por edhe nga veprime keqdashëse të dështuara, përpjekje për të manipuluar komponentët e sistemit ose kushte gare të shfrytëzuara në mënyrë të ngathët.
Në një sistem Unix të konfiguruar mirë, rrëzimet e përditshme janë të rralla, por kur ato ndodhin, këshillohet të keni një infrastrukturë dump-i, siç janë Kdump, LKCD ose zgjidhje të tjera që ju lejojnë të kapni memorien e sistemit. Megjithatë, është thelbësore të peshoni si vlerën diagnostikuese të dump-it kundrejt rrezikut të përmbajtjes së të dhënave shumë të ndjeshme.
Një nga mjetet më gjithëpërfshirëse dhe më të përdorura gjerësisht për këtë lloj analize në Linux është crash , i zhvilluar fillimisht nga Red Hat. Ky program është bërë praktikisht një standard de facto për shqyrtimin e kernel dump-eve dhe gjithashtu për analizimin e sistemeve në funksion.
Rrëzimi mund të funksionojë kundër memories së drejtpërdrejtë të sistemit përmes /dev/mem ose, në shpërndarjet Red Hat dhe derivatet, duke përdorur pajisjen specifike /dev/crashMegjithatë, është praktikë e zakonshme të furnizohet mjeti me një skedar dump të gjeneruar nga mekanizma të tillë si Kdump, skedari i krijimit të një dokumenti, Diskdump ose deponi specifike për arkitekturën si s390/s390x ose xendump në mjedise të virtualizuara.
Roli i rrëzimit dhe rëndësia e vmlinux në Linux
Programi i rrëzimit u krijua, pjesërisht, për të kapërcyer kufizimet e përdorimit gdb direkt në /proc/kcoreNdër të tjera, qasja në atë pseudo-imazh të memories mund të jetë e kufizuar dhe, përveç kësaj, disa opsione të kompilimit të bërthamës e bëjnë të vështirë interpretimin e duhur të strukturave të brendshme nëse kemi vetëm skedarin binar të ekzekutueshëm të kompresuar.
Që rrëzimi të funksionojë siç duhet, kërkohen dy elementë kryesorë: një skedar vmlinux i kompiluar me simbole debugging (zakonisht me flamuj si -g) dhe vetë kernel dump. Ky kombinim i lejon mjetit të hartëzojë adresat e memories në funksione, struktura dhe rreshta kodi.
Është e rëndësishme të bëhet dallimi midis vmlinux dhe vmlinuzNë shumicën e sistemeve, vetëm vmlinux është i dukshëm, i cili është një version i kompresuar dhe i nisshëm i kernelit. Rrëzimi kërkon vmlinux-in e dekompresuar simbolikisht; pa të, kur përpiqeni të ngarkoni një dump ose /dev/mem Do të hasim gabime të tipit nuk mund të gjej kernelin e nisur — ju lutem futni argumentin e listës së emrave.
Edhe pse është e mundur të nxirret manualisht vmlinuz, procesi nuk është gjithmonë i thjeshtë dhe, në praktikë, shpesh është shumë më e përshtatshme të rikompilohet kerneli për të marrë njëkohësisht vmlinux dhe vmlinuz. Në mjedise serioze administrimi, është praktikë e mirë të mbahet një paketë vmlinuz e veçantë për secilin version të kernelit të vendosur posaçërisht për këto situata.
Pasi të përmbushen kërkesat, ekzekutimi i crash-it kundër një dump-i është relativisht i thjeshtë: ju specifikoni vmlinux-in dhe skedarin dump të përshtatshëm, dhe mjeti hap një seancë interaktive nga e cila mund të eksploroni strukturat e kernel-it, të listoni proceset, të shikoni grumbullimet e thirrjeve dhe të nxirrni informacione forenzike . Ata që duan të thellohen në detaje mund të konsultojnë dokumentacion të specializuar, siç është dokumenti i njohur teknik i crash-it.
Kufizimet e /dev/mem dhe qasjeve të para në Linux
Përpara se të përdorin mjete specifike, shumë administratorë historikisht janë përpjekur të marrin një kopje të memorjes. lexim direkt nga pajisja /dev/memKjo qasje dukej e thjeshtë: përdor një mjet si memdump (e cila e dërgon atë pajisje në STDOUT) ose tërheq nga dd if=/dev/mem of=volcado.mem.
Megjithatë, kernelet moderne ofrojnë mundësi kompilimi si p.sh. CONFIG_STRICT_DEVMEMtë cilat kufizojnë ndjeshëm aksesin nga hapësira e përdoruesit në /dev/memRezultati tipik është që leximi ndërpritet pas një blloku të vogël (p.sh., 1 MB) ose, në rastin më të keq, një gabim në atë bashkëveprim mund të përfundojë në një kernel panik i menjëhershëm dhe rinisje e makinës.
Kjo mbrojtje ka kuptim të plotë nga pikëpamja e sigurisë, por na detyron të kërkojmë mënyra të tjera për të marrë një dokument të besueshëm dhe të plotë pa u mbështetur tërësisht në pajisje gjenerike që nuk janë më aq të arritshme sa më parë.
Prandaj, tendenca aktuale është të mbështetemi në module specifike ose infrastruktura të integruara të rrëzimit të të dhënave, në vend që thjesht të përpiqemi të "grumbullojmë memorien" me mjete të hapësirës së përdoruesit që nuk janë të dizajnuara për të bashkëjetuar me politikat moderne të mbrojtjes së bërthamës.
LiME Forenzics: Ekstraktimi i Memories në Linux dhe Android
Një alternativë shumë e fuqishme në botën e mjekësisë ligjore është LiME (Linux Memory Extractor) , një modul kernel i projektuar pikërisht për të kapur memorien e paqëndrueshme në një mënyrë të kontrolluar dhe pa kufizimet që ndikojnë në /dev/mem. LiME funksionon në hapësirën e kernelit, kështu që mund të hyjë në RAM shumë më drejtpërdrejt.
LiME shpërndahet me kodin e tij burimor dhe kompilohet kundër kokat e bërthamës në përdorimProcesi i kompilimit gjeneron një modul .ko specifike për versionin e kernelit në të cilin do të ngarkohet. Pasi të kompilohet, mund ta verifikojmë me mjete të tilla si file për të siguruar që moduli ELF që korrespondon me arkitekturën tonë është gjeneruar saktë.
Për të përdorur LiME, thjesht ngarkoni modulin me insmod nga rrënja dhe kalojini opsionet e duhura, për shembull duke specifikuar një destinacioni i hedhjes së të dhënave të rrjetit duke përdorur TCP dhe një format të papërpunuar:
insmod lime-3.x.y.ko "path=tcp:4444 format=raw"
Paralelisht, në makinën që do të marrë dump-in, ne dëgjojmë në portin e konfiguruar duke përdorur një mjet si ncridrejtimi i rezultatit në një skedar:
nc <IP_origen> 4444 > volcado.mem
Pas disa minutash, varësisht nga sasia e RAM-it dhe performanca e rrjetit, do të kemi një skedar madhësia e të cilit përputhet me memorien fizike të sistemit burimor. Ky është një skedar i plotë RAM-i që mund ta analizojmë me mjete forenzike ose edhe me vargje ose shërbime të tjera si hap i parë për të gjetur vargje interesante.
Defektet e proceseve dhe rreziqet e ekspozimit ndaj të dhënave
Një bërthamë e plotë është jashtëzakonisht informuese, por mund të jetë edhe e tepërt kur jemi të interesuar vetëm për një proces specifik. Në këtë rast, ka shumë kuptim të drejtohemi te... demp-e individuale të procesit duke përdorur mjete si gcore në Unix/Linux.
Këto të dhëna për çdo proces janë shumë më të vogla dhe më të menaxhueshme, dhe ju lejojnë të përqendroni analizën tuaj në aplikacione specifike siç është një klient mesazhesh (p.sh., Skype) ose një klient email-i (p.sh., Thunderbird), ku është relativisht e lehtë të gjesh fjalëkalime në tekst të thjeshtë, token-e seancash ose të dhëna kontakti duke eksploruar vargjet e memories.
Nga një perspektivë zhvillimi, këto dump-e thelbësore ndihmojnë në gjetjen e gabimeve të programimit, rrjedhjeve të memories ose gjendjeve jokonsistente në një shërbim. Megjithatë, nga një perspektivë sigurie, problemi lind kur këto dump-e gjenerohen rregullisht dhe ruhen në vende të arritshme për përdoruesit e tjerë , qoftë në vetë sistemin ose në burimet e përbashkëta të rrjetit.
Nëse një përdorues planifikon, për shembull, një detyrë cron Duke kapur periodikisht skedarë të proceseve të ndjeshme dhe duke i lënë ato në një drejtori të lexueshme globalisht, një sulmues po hap një derë të madhe për ekspozimin e informacionit kritik. Në shumë skenarë auditimi, analizimi i këtyre skedarëve i lejon një sulmuesi të rikuperojë. kredencialet, listat e kontakteve, historitë e komunikimit dhe të dhëna të tjera private me përpjekje relativisht të ulëta.
Prandaj, në çdo auditim serioz të një sistemi Unix, këshillohet t'i kushtoni disa minuta kontrollit nëse po gjenerohen skedarë dump (të plotë ose të pjesshëm), ku ruhen ato, çfarë lejesh kanë dhe nëse ka ndonjë proces të automatizuar që po lë kopje të memories brenda mundësive të përdoruesve të paautorizuar.
Analiza post-mortem e dump-eve në FreeBSD me kgdb
Në botën e BSD-së, dhe konkretisht në FreeBSD, qasja ndaj analizës post-mortem përfshin Aktivizo crash dump-et në sistem dhe krijo një kernel të kompiluar me simbole debugging-uKjo kontrollohet nga direktoria e konfigurimit të kernelit, zakonisht në /usr/src/sys/<arq>/conf.
Në skedarin përkatës të konfigurimit, gjenerimi i simboleve mund të aktivizohet me një rresht si ky:
makeoptions DEBUG=-g # Build kernel with gdb(1) debug symbols
Pas modifikimit të konfigurimit, bërthama duhet të rikompilohet. Disa objekte do të rigjenerohen (si p.sh. trap.o) për shkak të ndryshimit në skedarët e ndërtimit. Qëllimi është të merret një bërthamë me i njëjti kod si ai që ka probleme, por duke shtuar informacionin e nevojshëm për debuggingKëshillohet të krahasoni madhësitë e vjetra dhe të reja duke përdorur komandën size për t'u siguruar që nuk ka pasur ndryshime të papritura në binar.
Pasi të instalohet bërthama me simbole, mund t'i shqyrtojmë skedarët dump me kgdb siç përshkruhet në dokumentacionin zyrtar. Jo të gjithë simbolet mund të jenë të plotë dhe disa funksione mund të shfaqen pa numra rreshtash ose informacion argumenti, por në shumicën e rasteve niveli i detajeve është i mjaftueshëm për të gjurmuar problemin.
Nuk ka asnjë garanci absolute se analiza do të zgjidhë të gjitha incidentet, por në praktikë, kjo strategji funksionon mjaft mirë në një përqindje të lartë skenarësh , veçanërisht kur rrëzimet kombinohen me një shqyrtim të mirë të ndryshimeve të fundit në sistem.
Praktikat më të mira për analizimin dhe dokumentimin e gabimeve të bërthamës
Pavarësisht sistemit operativ, analiza e kernel dump zakonisht përfundon duke iu referuar dokumentacionit teknik, bazave të njohurive, forumeve të specializuara, apo edhe vetë kodit burimor të kernelit për të interpretuar mesazhet, kodet e gabimeve dhe simbolet e panjohura.
Në Linux, është shumë e dobishme të mbështetesh në pemën zyrtare të kodit burimor, dokumentacionin e integruar dhe burimet e komunitetit. Shumë mesazhe gabimesh të bërthamës mund të gjurmohen deri te skedari i saktë nga ku ato burojnë, gjë që ndihmon në kuptimin e kontekstit në të cilin shkaktohet një BUG() ose WARN() i caktuar.
Në Windows, dokumentacioni i Microsoft-it, baza e njohurive (KB) dhe forumet teknike ofrojnë shpjegime të hollësishme të kodeve të kontrollit të gabimeve, rekomandime për zgjidhjen e problemeve dhe modele të njohura të gabimeve . Kombinimi i këtij informacioni me raportet nga !analyze -v bën të mundur zhvillimin e një plani të arsyeshëm zbutës.
Vlera e vërtetë e një crash dump del në pah kur i gjithë ai informacion krahasohet me një kuptim të fortë të sistemit operativ dhe mjedisit specifik ku ndodhi dështimi . Vetëm atëherë mund të zhvillohen zgjidhje afatgjata dhe, mbi të gjitha, të parandalohet përsëritja e të njëjtit problem në të ardhmen me pasoja më serioze.
Analiza e bërthamës së të dhënave është, në fund të fundit, një përzierje e shkencës dhe mjeshtërisë: kërkon mjete të përshtatshme, konfigurim paraprak (simbole, opsione të të dhënave të dhëna, ruajtje të sigurt) dhe një sasi të mirë përvoje në leximin e pirgjeve, strukturave dhe kodeve të gabimeve. Zotërimi i këtyre teknikave na lejon jo vetëm të debugojmë incidente komplekse, por edhe të rrisim ndjeshëm sigurinë dhe qëndrueshmërinë e sistemeve që menaxhojmë.
Indeks
- 1 Çfarë është një demp i memories kernel dhe pse ia vlen të analizohet?
- 2 Llojet e deponive të memories në Windows dhe dobia e tyre
- 3 Konfiguroni dhe hapni depon e memories në Windows me WinDbg dhe KD
- 4 Analiza bazë e një depoje të rrëzimit të kernelit në Windows
- 5 Përdorimi i WinDbg për depo të thella të kernelit
- 6 Probleme me rrëzimet në Unix dhe Linux: programe, mjete dhe kërkesa
- 7 Roli i rrëzimit dhe rëndësia e vmlinux në Linux
- 8 Kufizimet e /dev/mem dhe qasjeve të para në Linux
- 9 LiME Forenzics: Ekstraktimi i Memories në Linux dhe Android
- 10 Defektet e proceseve dhe rreziqet e ekspozimit ndaj të dhënave
- 11 Analiza post-mortem e dump-eve në FreeBSD me kgdb
- 12 Praktikat më të mira për analizimin dhe dokumentimin e gabimeve të bërthamës