- Autentifikimi me dy hapa i shton fjalëkalimit një verifikim të dytë, duke e bërë shumë më të vështirë vjedhjen e llogarive edhe nëse një sulmues i di kredencialet tuaja.
- Ekzistojnë metoda të shumta 2FA (SMS, aplikacione autentifikimi, njoftime push, çelësa fizikë, biometrikë dhe çelësa qasje), me nivele të ndryshme sigurie dhe komoditeti.
- Aktivizimi i verifikimit me dy hapa në llogaritë e email-it, mediat sociale, mesazhet, ruajtjen në cloud dhe blerjet online zvogëlon në mënyrë drastike rrezikun e vjedhjes së identitetit.
- Për të përfituar sa më shumë nga 2FA, këshillohet të kombinoni metoda të sigurta, të zgjidhni vetëm pajisje të besueshme dhe të mos ndani kurrë kodet e verifikimit me palë të treta.
Autentifikimi me dy hapa ( i quajtur edhe verifikim me dy hapa ose 2FA) është bërë një nga ato masa sigurie që nuk janë më opsionale nëse doni t'i mbani llogaritë tuaja të sigurta. Me rritjen e shkeljeve të të dhënave, vjedhjeve të fjalëkalimeve dhe sulmeve phishing, vazhdimi i mbështetjes vetëm në një çelës është, sinqerisht, të luash me zjarrin.
Ky sistem i shton llogarisë suaj një shtresë shtesë mbrojtjeje : përveç fjalëkalimit tuaj, shërbimi kërkon një faktor të dytë që vetëm ju duhet ta keni ose të jeni në gjendje ta gjeneroni. Ky mund të jetë një kod i përkohshëm, një njoftim në celular, gjurmët e gishtave, një çelës fizik ose edhe një çelës aksesi pa fjalëkalim. Aktivizimi i tij është shumë më i lehtë nga sa duket dhe, në këmbim, zvogëlon në mënyrë drastike shanset që dikush të marrë përsipër llogaritë tuaja.
Çfarë është saktësisht autentifikimi me dy hapa?

Autentifikimi me dy hapa, ose autentifikimi me dy faktorë (2FA), është një sistem ku ju nevojiten dy prova të ndryshme për t'u identifikuar: diçka që e dini (fjalëkalimi ose PIN-i juaj) dhe diçka që keni ose jeni (një telefon celular, një çelës sigurie, gjurmët e gishtave, fytyra juaj, etj.). Kombinimi i këtyre faktorëve e bën shumë më të vështirë për një sulmues të fitojë akses, edhe nëse ata kanë marrë fjalëkalimin tuaj.
Në praktikë, procesi zakonisht funksionon kështu: së pari, ju futni emrin e përdoruesit dhe fjalëkalimin si zakonisht. Pastaj, përpara se t'ju japë akses, shërbimi kërkon një hap të dytë, i cili mund të jetë një fjalëkalim njëpërdorimësh (OTP), një njoftim shtytës që duhet ta miratoni, verifikim biometrik ose përdorimi i një çelësi sigurie. Pa këtë hap të dytë, aksesi bllokohet.
Ky faktor i dytë zakonisht bazohet në diçka që vetëm ju duhet të keni qasje : telefonin tuaj celular personal, një aplikacion specifik, një çelës USB/NFC, apo edhe trupin tuaj (gjurmë gishti ose fytyrë). Në këtë mënyrë, edhe nëse dikush blen ose hamendëson fjalëkalimin tuaj në forumet e internetit të errët ose përmes një sulmi me forcë brutale, ata prapë nuk do të jenë në gjendje të fitojnë qasje sepse u mungon pjesa e dytë e enigmës.
Kjo është arsyeja pse autentifikimi me dy hapa rekomandohet kaq shumë për llogaritë sensitive: email-in, mediat sociale, platformat e mesazheve, shërbimet e ruajtjes në cloud, bankat online, dyqanet dhe tregjet ku ruani të dhënat e pagesave ose çdo shërbim ku keni informacione sensitive që nuk doni të shihni të qarkullojnë përreth.
Ideja është që nëse një faktor është i kompromentuar (fjalëkalimi, i cili është më i zakonshmi), tjetri është ende i nevojshëm për të përfunduar hyrjen. Kjo pengesë e dyfishtë është ajo që e bën shumë më pak të mundshme rrëmbimin e llogarisë për ata që kanë aktivizuar 2FA.
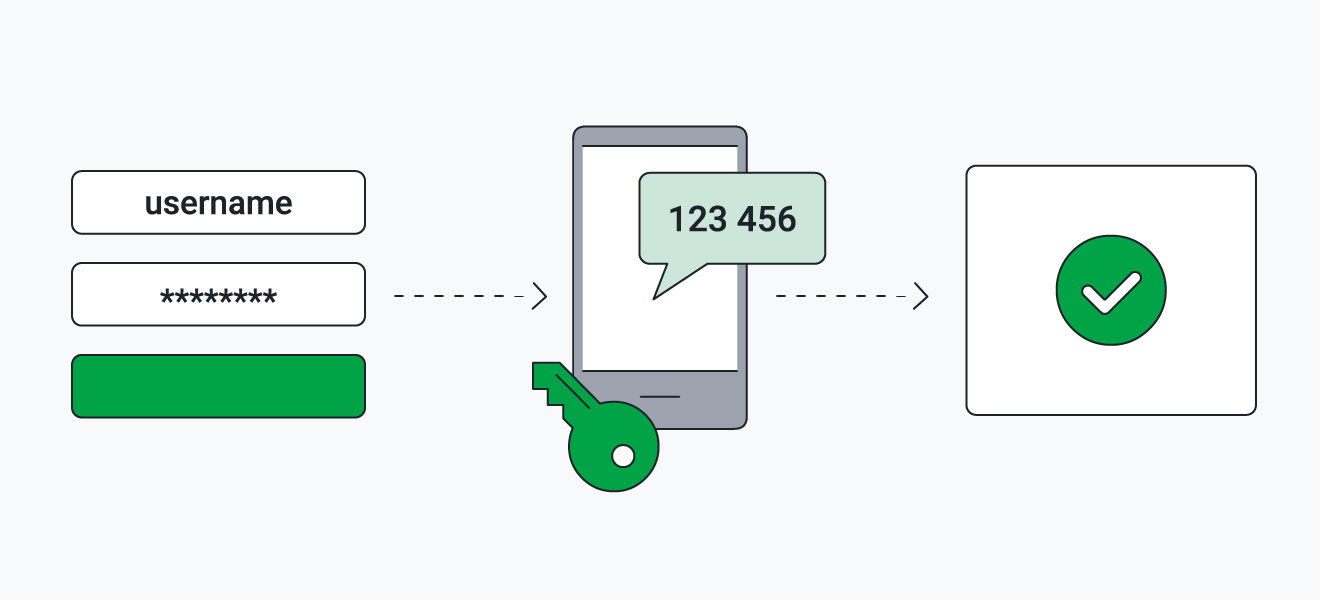
Si funksionon verifikimi me dy hapa në praktikë
Kur aktivizoni verifikimin me dy hapa në shërbime si Google, Microsoft ose platforma të tjera, procesi i hyrjes ndryshon pak për të rritur sigurinë pa i ndërlikuar shumë gjërat . Në varësi të cilësimeve tuaja, sistemi mund të kërkojë lloje të ndryshme hapash të dytë bazuar në kontekstin e hyrjes.
Për llogaritë Google, për shembull, pasi të aktivizoni funksionin, mund të identifikoheni duke përdorur fjalëkalimin tuaj plus një hap të dytë ose direkt duke përdorur një çelës kalimi. Nëse përdorni një çelës kalimi të pajtueshëm me telefonin tuaj celular ose kompjuterin, në fakt nuk futni një fjalëkalim, sepse vetë pajisja verifikon identitetin tuaj përmes metodës suaj të zhbllokimit (PIN, gjurmë gishtash, njohje e fytyrës, etj.).
Është e rëndësishme të kuptoni se kur hyni me një çelës aksesi , vetë pajisja dhe të dhënat tuaja biometrike ose PIN konsiderohen si zëvendësues të kombinimit tradicional të fjalëkalimit dhe PIN-it. Këto çelësa nuk mund të shkruhen, të përcillen aksidentalisht ose të ndahen nëpërmjet telefonit, pasi ato ekzistojnë vetëm në pajisjet tuaja të regjistruara.
Nëse preferoni të vazhdoni të përdorni një fjalëkalim, shërbimi do t'ju kërkojë atë faktor të dytë më vonë. Google dhe Microsoft, për shembull, zgjedhin metodën më të përshtatshme në çdo kohë të caktuar bazuar në pajisjet tuaja, vendndodhjen tuaj ose mënyrën se si hyni zakonisht. Kjo do të thotë që ata mund t'ju shfaqin një njoftim në telefonin tuaj, të kërkojnë një kod të përkohshëm ose të kërkojnë që të përdorni një çelës sigurie fizik.
Përveç kësaj, shumë sisteme përdorin autentifikim adaptiv : nëse zbulojnë një hyrje të pazakontë (pajisje e re, vend i ndryshëm, aplikacion i pazakontë, etj.), ato forcojnë procesin e verifikimit. Për shembull, ato gjithmonë mund të kërkojnë një hap të dytë kur hyni nga një laptop i panjohur, hyni në një aplikacion me rrezik të lartë ose lidheni nga një pajisje që nuk menaxhohet nga kompania juaj.
Metodat më të përdorura të verifikimit me dy hapa
Ekzistojnë disa metoda për të përfunduar këtë hap të dytë të vërtetimit dhe jo të gjitha ofrojnë të njëjtin nivel sigurie ose komoditeti. Idealisht, duhet të njiheni me opsionet e disponueshme për të zgjedhur atë që ju përshtatet më së miri dhe llojin e llogarisë që dëshironi të mbroni.
Një nga metodat më të zakonshme është verifikimi me SMS . Pasi të futni emrin e përdoruesit dhe fjalëkalimin, shërbimi dërgon një kod gjashtëshifror me anë të mesazhit me tekst në telefonin tuaj celular, të cilin më pas e futni në ekranin e hyrjes. Është i shpejtë, nuk kërkon aplikacione shtesë dhe praktikisht kushdo mund ta përdorë, por ka dy pengesa kryesore: duhet të ndani numrin tuaj të telefonit dhe është i ndjeshëm ndaj sulmeve si ndërrimi i kartës SIM.
Shumë i ngjashëm është sistemi i verifikimit të thirrjeve zanore , ku ju merrni kodin nëpërmjet një telefonate në një numër që e keni konfiguruar më parë. Funksionon mirë kur nuk mund të merrni mesazhe SMS, por vuan nga të njëjtat rreziqe: nëse dikush arrin të klonojë numrin tuaj, edhe ai mund t'i marrë ato thirrje.
Një metodë tjetër klasike është verifikimi i email-it . Pasi të futni fjalëkalimin, shërbimi dërgon një kod ose një lidhje të përkohshme në email-in tuaj. Është i lehtë për t’u përdorur, por ka një dobësi të konsiderueshme: nëse dikush fiton qasje në email-in tuaj, ai gjithashtu mund të marrë të gjitha kodet e dërguara atje. Për më tepër, nëse jeni i kyçur në të njëjtën pajisje, kjo nuk shton aq shumë siguri sa duket.
Disa shërbime ende përdorin pyetje sigurie si një faktor të dytë: pas fjalëkalimit tuaj, ato ju pyesin diçka që e keni konfiguruar më parë (emri i shkollës suaj të parë, qyteti i lindjes, etj.). Problemi është se nëse pyetjet janë shumë të qarta ose dikush afër jush e di përgjigjen, kjo metodë bëhet e pabesueshme. Prandaj, tani konsiderohet një zgjedhje e dobët si një masë parësore sigurie.
Njoftime push dhe aplikacione vërtetimi
Një nga metodat më të përshtatshme dhe të sigurta është përdorimi i njoftimeve push në pajisjen tuaj mobile. Platforma si Google ose Microsoft dërgojnë një njoftim në telefonin tuaj: thjesht shtypni "Po" për të miratuar hyrjen ose "Jo" nëse nuk jeni ju. Ato zakonisht tregojnë gjithashtu detaje të tilla si pajisja që përdoret për të hyrë në llogari dhe, në disa raste, vendndodhjen e përafërt.
Ky sistem ka dy avantazhe të qarta. Së pari, është shumë më e lehtë të prekësh një njoftim sesa të kopjosh kode gjashtëshifrore. Së dyti, është më pak i ndjeshëm ndaj sulmeve që mbështeten në numrin e telefonit (klonimi i kartës SIM, ridrejtimi i SMS-ve, etj.) sepse verifikimi lidhet me pajisjen dhe llogarinë tuaj, jo vetëm me linjën telefonike.
Kompanitë shpesh i plotësojnë këto njoftime me kontrolle shtesë, të tilla si kërkesa për PIN-in e pajisjes suaj ose për gjurmët e gishtave, për të parandaluar aksesin e paautorizuar thjesht duke e marrë telefonin tuaj të zhbllokuar. Në mjediset e korporatave, zgjidhjet e Microsoft Entra ose mjete të ngjashme lejojnë rregulla të ndjeshme ndaj kontekstit, duke rritur sigurinë pa e bezdisur tepër përdoruesin.
Paralelisht, kemi aplikacione gjeneruese kodesh, të tilla si Google Authenticator , Microsoft Authenticator, Authy, Duo dhe shumë të tjera. Këto aplikacione krijojnë fjalëkalime njëpërdorimëshe (OTP) të bazuara në kohë që ndryshojnë çdo disa sekonda dhe nuk varen nga mbulimi celular ose një lidhje të dhënash për të funksionuar.
Me këto aplikacione, zakonisht skanoni një kod QR të ofruar nga shërbimi kur aktivizoni 2FA. Që nga ajo kohë, aplikacioni do të fillojë të gjenerojë kode që do t'ju duhet t'i futni sa herë që hyni. Kjo është një zgjidhje shumë e rekomanduar sepse e bën shumë më të vështirë vjedhjen e kodeve nga distanca, pasi ato gjenerohen direkt në pajisjen tuaj dhe nuk udhëtojnë përmes rrjeteve celulare.
Çelësat e aksesit, çelësat e sigurisë dhe të dhënat biometrike
Vitet e fundit, çelësat e kalimit kanë fituar popullaritet si një alternativë moderne dhe e sigurt ndaj fjalëkalimeve tradicionale. Në vend që të mbani mend një fjalëkalim, ju hyni duke u autentifikuar me gjurmën e gishtit, njohjen e fytyrës ose PIN-in e pajisjes. Sistemi krijon një palë çelësash kriptografikë : njëri ruhet në server dhe tjetri në pajisjen tuaj, dhe ato kombinohen vetëm kur ju jepni akses.
Këto çelësa aksesi mund të krijohen në telefonin, kompjuterin tuaj ose edhe në një çelës sigurie harduerike . Avantazhi është se nuk ka fjalëkalim që mund ta shkruani gabim, ta ripërdorni në vende të panumërta ose t'ia jepni një mashtruesi që ju telefonon duke u shtirur si mbështetje teknike. Ato janë ndër masat më të fuqishme të sigurisë që janë aktualisht në dispozicion kundër sulmeve phishing.
Lidhur me këto janë çelësat e sigurisë harduerike , pajisje të vogla fizike (shpesh USB, NFC ose Bluetooth) me të cilat lidheni ose i afroni telefonit tuaj celular, tabletit ose kompjuterit kur ju kërkohet. Ato funksionojnë si një çelës shtëpie: pa të, nuk ka qasje. Kompanitë e mëdha dhe përdoruesit e përparuar i përdorin ato për të mbrojtur llogari veçanërisht të ndjeshme.
Biometria luan gjithashtu një rol kyç si një faktor i dytë. Shumë telefona celularë dhe laptopë tashmë lejojnë hyrjen me gjurmë gishtash ose njohjen e fytyrës , dhe zgjidhje si Windows Hello e integrojnë këtë lloj vërtetimi në vetë sistemin operativ. Në këtë mënyrë, ju mund të kombinoni diçka që dini (fjalëkalimin tuaj) me diçka që jeni (gjurmën tuaj të gishtave, fytyrën tuaj) për të rritur nivelin e mbrojtjes.
Këto lloje metodash, të kombinuara me politikat moderne të aksesit, u lejojnë organizatave të minimizojnë ekspozimin ndaj sulmeve të vjedhjes së identitetit , të lehtësojnë aksesin pa fjalëkalim dhe të ruajnë një përvojë përdoruesi relativisht të përsosur, edhe kur përdoruesit ndërrojnë pajisje ose duhet të rikuperojnë llogaritë.
Metoda alternative: SMS, kode QR, kode rezervë dhe më shumë
Edhe pse nuk janë perfekte, kodet e dërguara me SMS ose thirrje zanore mbeten një opsion i vlefshëm, veçanërisht për ata që nuk janë mësuar me përdorimin e aplikacioneve specifike. Sistemi dërgon një kod gjashtëshifror në numrin e telefonit që keni konfiguruar; thjesht e futni atë për të verifikuar identitetin tuaj.
Megjithatë, është shumë e rëndësishme të mbani mend se kodet e dërguara me SMS ose thirrje mund të kapen nëse dikush fiton akses në numrin tuaj . Sulme si ndërrimi i kartës SIM (klonimi i kartës SIM) ose ridrejtimi i thirrjeve mund t'i ridrejtojnë këto mesazhe dhe thirrje në një pajisje të kontrolluar nga sulmuesi. Prandaj, ndërsa ofrojnë njëfarë sigurie krahasuar me mungesën e mbrojtjes fare, ato nuk janë metoda ideale nëse mund të përdorni alternativa më të fuqishme.
Një sistem tjetër i përdorur nga platforma si Google është verifikimi i kodit QR . Në disa situata, një kod QR shfaqet në ekranin e kompjuterit tuaj dhe ju duhet ta skanoni atë me telefonin tuaj celular, duke ndjekur udhëzimet në ekran për të vërtetuar identitetin ose numrin tuaj të telefonit. Ky proces është mjaft i sigurt kundër sulmeve të bazuara në numra sepse shkëmbimi ndodh direkt midis pajisjes suaj dhe serverit pa u mbështetur në SMS.
Shumica e shërbimeve ofrojnë gjithashtu kode rezervë ose rikuperimi . Këto janë vargje karakteresh të gjeneruara kur aktivizoni vërtetimin me dy hapa, të cilat mund t'i përdorni nëse humbni aksesin në telefonin tuaj ose në metodën tuaj kryesore. Është thelbësore t'i ruani ato në një vend të sigurt (jo në të njëjtën llogari email-i të cenueshme që përdorni gjithmonë) dhe të mos i ndani kurrë me askënd. Disa programe të përparuara sigurie as nuk ju lejojnë t'i shkarkoni ato për të parandaluar rrjedhjet e të dhënave.
Së fundmi, ka platforma dhe aplikacione që integrojnë gjeneratorët e tyre të kodit të brendshëm . Domethënë, brenda vetë aplikacionit Facebook, për shembull, mund të aktivizoni një funksion për të gjeneruar kode të përkohshme kur hyni në pajisje të reja. Koncepti është shumë i ngjashëm me atë të aplikacioneve të dedikuara të autentifikimit, por i kufizuar në një shërbim specifik.
Aktivizoni vërtetimin me dy hapa: hapa të përgjithshëm
Çdo shërbim ka menynë e vet dhe mënyrën e vet të emërtimit të gjërave, por pothuajse gjithmonë do të ndiqni një sërë hapash të zakonshëm . Të kuptuarit e logjikës së përgjithshme do t'ju ndihmojë të shmangni humbjen edhe nëse emrat e opsioneve ndryshojnë pak.
Së pari, hyni në llogarinë që dëshironi të mbroni (email, rrjet social, aplikacion mesazhesh, hapësirë ruajtjeje në cloud, platformë lojërash, dyqan online, etj.). Hyni me emrin e përdoruesit dhe fjalëkalimin tuaj të zakonshëm nga një pajisje e besueshme.
Më pas, shkoni te seksioni i sigurisë ose i cilësimeve të llogarisë. Këto shpesh quhen gjëra të tilla si "Siguria", "Privatësia dhe Siguria", "Hyrja dhe Siguria" ose "Llogaria". Për llogaritë Google, për shembull, do të shfaqet brenda panelit kryesor, dhe për shumë rrjete sociale, do ta gjeni brenda cilësimeve të aplikacionit.
Brenda atij seksioni, kërkoni një opsion të quajtur "Verifikim me Dy Hapa", "Autentifikim me Dy Faktorë", "Siguria e Hyrjes" ose diçka e ngjashme. Klikimi mbi të do t'ju lejojë të aktivizoni ose aktivizoni funksionin. Në atë pikë, shërbimi ka shumë të ngjarë t'ju kërkojë të rifutni fjalëkalimin tuaj për të konfirmuar se jeni vërtet ju që po ndryshoni cilësimet.
Hapi tjetër është të zgjidhni llojin e faktorit të dytë që dëshironi të përdorni: SMS, thirrje, aplikacion autentifikues, çelës fizik, njoftime push, biometrikë, etj. Disa shërbime ju lejojnë të konfiguroni metoda të shumta në të njëjtën kohë (për shembull, një aplikacion kodi + SMS si rezervë) në mënyrë që të mos mbeteni në vështirësi nëse humbni një pajisje.
Pasi të përfundojë asistenti i konfigurimit, platforma zakonisht do t'ju kërkojë të testoni hyrjen tuaj ose të konfirmoni procesin duke futur një kod që ju është dërguar nëpërmjet metodës që keni zgjedhur. Shumë shërbime ofrojnë gjithashtu mundësinë për të shkarkuar ose ruajtur kode rezervë, të cilat duhet t'i shkruani ose t'i ruani në një menaxher të besueshëm fjalëkalimesh për emergjenca në të ardhmen.
Aktivizimi në shërbimet popullore dhe llogaritë e përditshme
Ndërsa udhëzimet ndryshojnë pak në varësi të platformës, ideja është të aktivizoni 2FA në të gjitha llogaritë e rëndësishme në jetën tuaj dixhitale . Kjo përfshin sistemet operative dhe llogaritë kryesore, si dhe shërbimet që përdorni çdo ditë për komunikim ose punë.
Në cilësimet personale, këshillohet të aktivizoni verifikimin me dy hapa në llogarinë tuaj Microsoft, iOS, Android ose Mac , pasi është thelbësor për gjëra të tilla si sinkronizimi i skedarëve, kopja rezervë, blerjet e aplikacioneve dhe qasja në shërbimet cloud. Është gjithashtu e rëndësishme ta aktivizoni atë në llogaritë tuaja të mediave sociale (Facebook, Instagram, Twitter, TikTok, LinkedIn, Twitch, etj.), ku vjedhja e llogarisë mund të jetë një problem i madh.
Mos harroni shërbimet tuaja të email-it (Gmail, Outlook, Yahoo, ofruesit e korporatave, etj.) dhe aplikacionet tuaja të mesazheve si WhatsApp, Telegram ose Signal. Shumë nga këto platforma përfshijnë tashmë opsione verifikimi me dy hapa brenda cilësimeve të tyre, disa me një PIN shtesë sigurie ose kode të dërguara me SMS kur hyni në një pajisje të re.
Shërbimet e ruajtjes në cloud (Google Drive, OneDrive, iCloud, Dropbox, etj.) janë një tjetër kandidat kryesor për të aktivizuar 2FA, pasi ato shpesh strehojnë dokumente të ndjeshme, foto personale, kopje rezervë nga pajisje të tjera dhe skedarë pune. E njëjta gjë vlen edhe për platformat dhe tregjet e blerjeve online, ku ruhen metodat e pagesës dhe adresat e dërgesës.
Së fundmi, platformat e lojërave online (Steam, PlayStation Network, Xbox, Nintendo, shërbimet e lojërave për PC, etj.) zakonisht lejojnë gjithashtu vërtetimin me dy faktorë. Edhe pse ndonjëherë anashkalohet, mbrojtja e këtyre llogarive parandalon humbjen e bibliotekave të lojërave, blerjeve dixhitale dhe madje edhe të dhënave personale të lidhura me to.
Siguria, rreziqet dhe kufizimet e autentifikimit me dy hapa
Efektiviteti i autentifikimit me dy hapa në uljen e vjedhjes së llogarive është i mirë-përcaktuar . Kompanitë e mëdha të teknologjisë kanë publikuar studime që tregojnë se shumica dërrmuese e llogarive të kompromentuara nuk kishin asnjë formë të autentifikimit me dy faktorë të aktivizuar në kohën e sulmit.
Për shembull, Google ka treguar se verifikimi me dy hapa është një nga masat më efektive për të frenuar rrëmbimin e llogarive, ndërsa Microsoft ka raportuar se pothuajse 99% e llogarive të kompromentuara nuk kishin 2FA. Me fjalë të tjera, thjesht aktivizimi i kësaj veçorie e zvogëlon në mënyrë drastike sipërfaqen e sulmit tuaj.
Megjithatë, nuk është një zgjidhje magjike apo një zgjidhje e pagabueshme. Ekzistojnë teknika të programeve keqdashëse dhe inxhinierisë sociale që janë të dizajnuara për t'ju vjedhur ose mashtruar në atë hap të dytë: nga faqet e phishing që kapin menjëherë kodet deri te thirrjet automatike (botët zanorë) që imitojnë bankën tuaj, ofruesin tuaj të celularit ose një shërbim mbështetjeje teknike për t'ju bindur të diktoni kodin që sapo morët.
Prandaj, një nga rregullat e arta është shumë i qartë: mos i ndani kurrë kodet tuaja të verifikimit me askënd. As me telefon, email, WhatsApp ose mesazh direkt në mediat sociale. Kompanitë e mëdha nuk do t'ju telefonojnë për të kërkuar kodin gjashtëshifror që keni marrë, dhe nëse dikush e bën, ka shumë të ngjarë që ata po përpiqen të marrin kontrollin e llogarisë suaj.
Është gjithashtu e rëndësishme të jeni të vetëdijshëm se nëse telefoni juaj vidhet fizikisht dhe zhbllokohet, rritet rreziku që dikush të miratojë njoftime push, të shikojë kodet në aplikacionet e vërtetimit ose të lexojë mesazhe SMS me OTP. Kjo është arsyeja pse mbetet thelbësore të ruani kode të sigurta zhbllokimi në pajisjet tuaja, të aktivizoni bllokimin automatik të ekranit dhe, nëse është e mundur, të jeni në gjendje të fshini përmbajtjen nga distanca në rast vjedhjeje.
Pajisjet e besueshme, rikuperimi dhe vazhdimësia e aksesit
Për të shmangur bërjen e procesit një bezdi sa herë që hyni në kompjuterin ose pajisjen tuaj mobile, shumica e shërbimeve ju lejojnë të shënoni pajisje të caktuara si të besueshme . Zakonisht, kur futni faktorin e dytë, do të shihni një kuti që thotë diçka si "Mos pyet përsëri në këtë pajisje" ose "Mbaje mend këtë kompjuter".
Aktivizimi i këtij opsioni do të thotë që, në atë pajisje specifike, nuk do të keni nevojë të futni faktorin e dytë sa herë që hyni, të paktën për njëfarë kohe ose derisa të pastroni cookie-t, të dilni globalisht ose të ndryshoni cilësimet e çelësit. Megjithatë, duhet ta shënoni këtë kuti vetëm në pajisjet që nuk i ndani me askënd dhe që i kontrolloni vetë (telefoni juaj celular personal, laptopi juaj, kompjuteri juaj desktop).
Në botën e biznesit, ekipet e sigurisë zakonisht hartojnë politika në mënyrë të tillë që edhe nëse një pajisje humbet ose një përdorues harron metodën kryesore të aksesit, ekzistojnë mundësi rikuperimi : metoda alternative, kode rezervë, rivendosje të sigurta të llogarisë e kështu me radhë. Ideja është që njerëzit të mbahen të lidhur pa pasur nevojë të çaktivizojnë vërtetimin me dy faktorë dhe pa hapur dyer të panevojshme.
Në rastin tuaj, në një nivel individual, gjëja më e arsyeshme për të bërë është gjithmonë të konfiguroni më shumë se një metodë verifikimi kur shërbimi e lejon këtë (për shembull, një aplikacion autentifikuesi si metodë kryesore dhe SMS ose çelësa sigurie si kopje rezervë) dhe të ruani kodet e rikuperimit në një vend të sigurt, siç është një menaxher i besueshëm fjalëkalimesh ose një dokument fizik i mbrojtur mirë.
Në fund të fundit, bëhet fjalë për gjetjen e ekuilibrit midis komoditetit dhe mbrojtjes: përdorimin e verifikimit me dy hapa në të gjitha llogaritë tuaja kritike, zgjedhjen e metodave më të sigurta të disponueshme (aplikacionet e vërtetimit, çelësat e qasjes, çelësat e sigurisë) dhe mbajtjen në dispozicion të opsioneve të rikuperimit në rast humbjeje ose ndërrimi të telefonit.
Përshtatja e vërtetimit me dy hapa në llogaritë tuaja kryesore, duke kombinuar metodat moderne si çelësat e aksesit, aplikacionet e kodit dhe njoftimet push me praktikat më të mira themelore (mosndarja e kodeve, sigurimi i pajisjeve tuaja, mbajtja e kopjeve rezervë), ju vendos në një pozicion shumë më të sigurt kundër sulmeve më të zakonshme; nuk eliminon të gjitha rreziqet, por i bën llogaritë tuaja një objektiv shumë më pak tërheqës dhe të lehtë për sulmuesit.