- Arkitekturë hibride: ekzekutim lokal me enklava dhe kalim në cloud të mbyllur (TIE mbi TPU) me vërtetim në distancë.
- Privatësi e verifikueshme: të dhënat përdoren vetëm për secilën detyrë, enkriptim nga fillimi në fund, transmetim IP me tokena të verbër dhe auditime të jashtme.
- Përvoja të botës reale në Pixel: Magic Cue, Multilingual Recorder, Circle to Search, përkthime dhe më shumë, me kontroll nga përdoruesi.
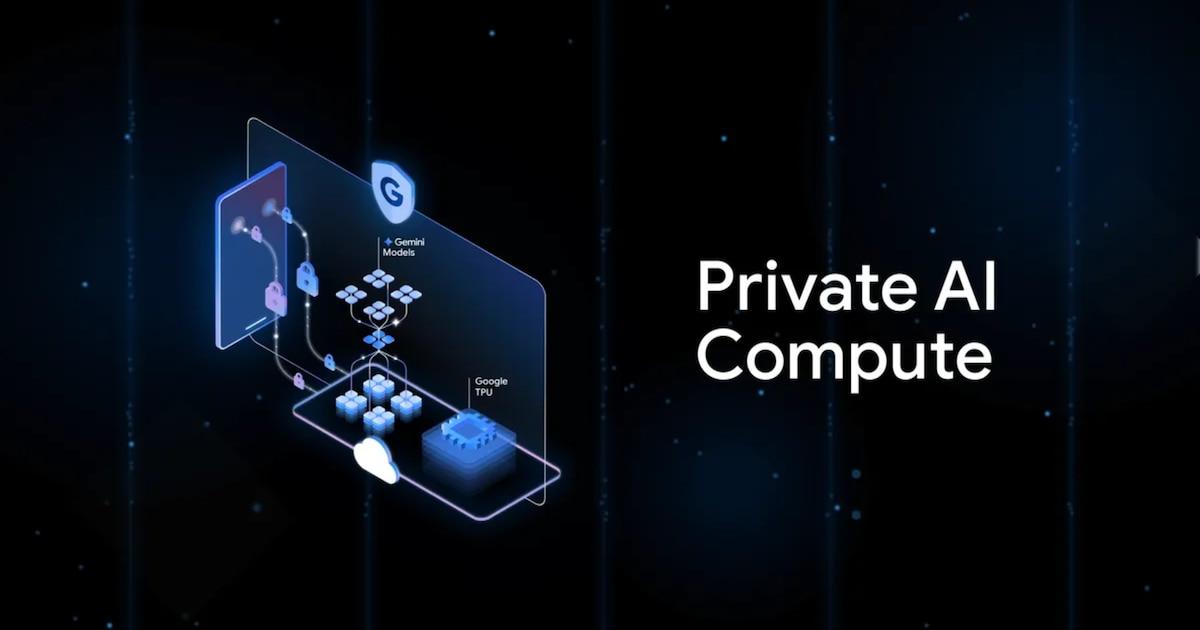
Inteligjenca artificiale është bërë një pjesë integrale e jetës sonë të përditshme, por bashkë me të kanë ardhur edhe shqetësimet në lidhje me privatësinë: çdo sugjerim, çdo përmbledhje dhe çdo njoftim inteligjent mbështetet në të dhënat personale. Në këtë kontekst, Google paraqet Private AI Compute si një kthesë të madhe , një qasje e projektuar për të shfrytëzuar modele të fuqishme pa pasur nevojë të hapë portat e përmbytjes për të dhënat tona.
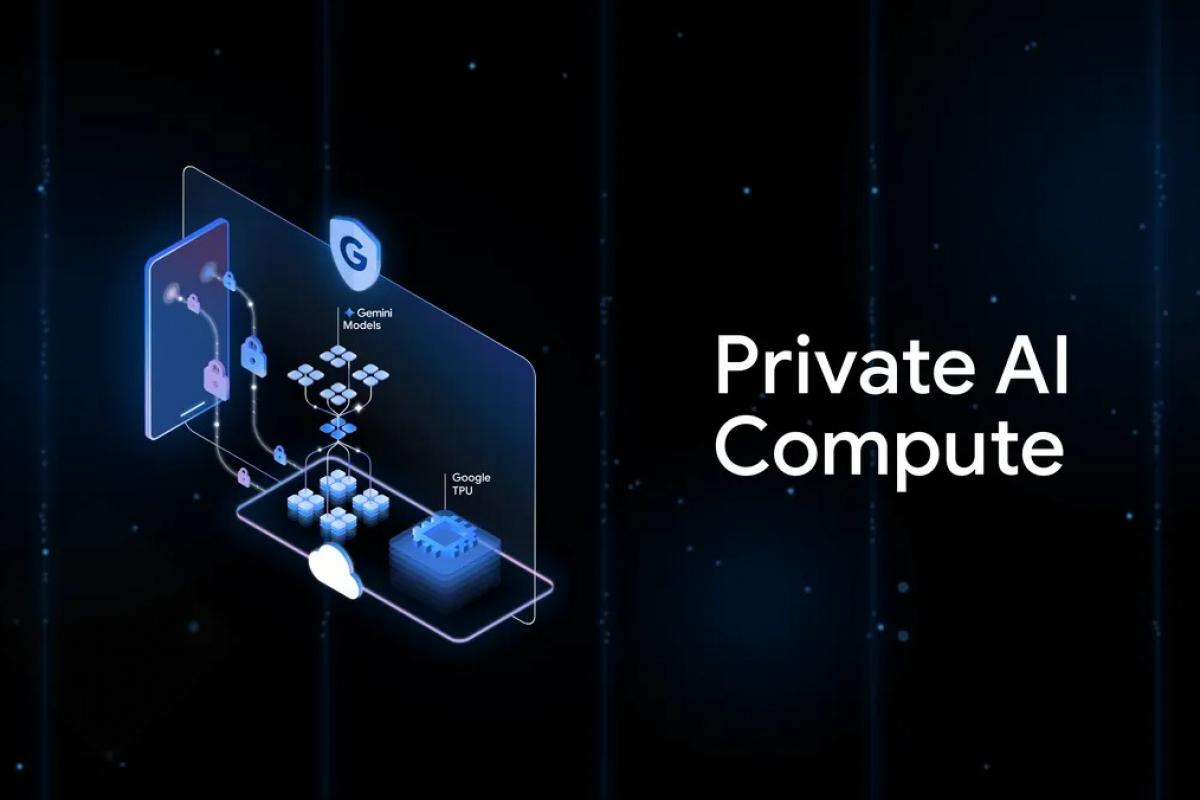
Së pari, le të sqarojmë: Private AI Compute (PAC) nuk është një aplikacion ose shërbim tipik . Është një kornizë teknike që ripërcakton se ku dhe si ekzekutohen detyra të caktuara të IA-së brenda ekosistemit Pixel dhe, progresivisht, në më shumë pajisje. Sa herë që hardueri e lejon, funksionet ekzekutohen lokalisht; nëse nevojitet më shumë fuqi përpunimi, llogaritja zhvendoset në një re të sigurt. Qëllimi është të sigurohet që të zbatohen mbrojtje ekuivalente të privatësisë si në pajisjen celulare ashtu edhe në re.
Çfarë është Private AI Compute dhe pse po vjen tani?
Propozimi i Google synon të përcaktojë rrethin midis performancës dhe konfidencialitetit: përpunimi i asaj që është e nevojshme për secilën detyrë pa ekspozuar informacion të identifikueshëm . Kur pajisja ka kapacitetin, modeli funksionon në vetë pajisjen; përndryshe, puna i delegohet një reje të sigurt me kontrolle hardueri dhe enkriptim.
Kjo qasje adreson një realitet të pakëndshëm: sot, shumica e inteligjencave artificiale popullore funksionojnë në servera, ku të dhënat e përdoruesit mund të ruhen përkohësisht ose edhe të përdoren për trajnim nëse nuk çaktivizohen. PAC synon të ofrojë përfitime të krahasueshme me përpunimin lokal - vonesë më të ulët dhe kontroll më të madh - por me fuqinë e Gemini në skenarë kompleksë.
Google i siguron përdoruesit se informacioni i dërguar te PAC përdoret vetëm për veprimin që ju kërkoni - për shembull, përmbledhjen e një shënimi ose përkthimin e një bisede - dhe fshihet pas përfundimit. Për më tepër, përdoruesi ruan kontrollin mbi funksionet që mund të mbështeten në cloud-in privat dhe cilat jo, me çelësa dhe leje të qarta brenda sistemit.
Rezultati tregon se telefonat celularë dhe kompjuterët funksionojnë sikur të kishin një "bashkëprocesor të padukshëm" në cloud: më shumë shpejtësi kur është e nevojshme dhe privatësi e verifikueshme si një kusht thelbësor . Dhe ky nuk është një gjest i izoluar: ekziston një tendencë e qartë në sektor për të forcuar mbrojtjen pa sakrifikuar inteligjencën artificiale të përparuar.
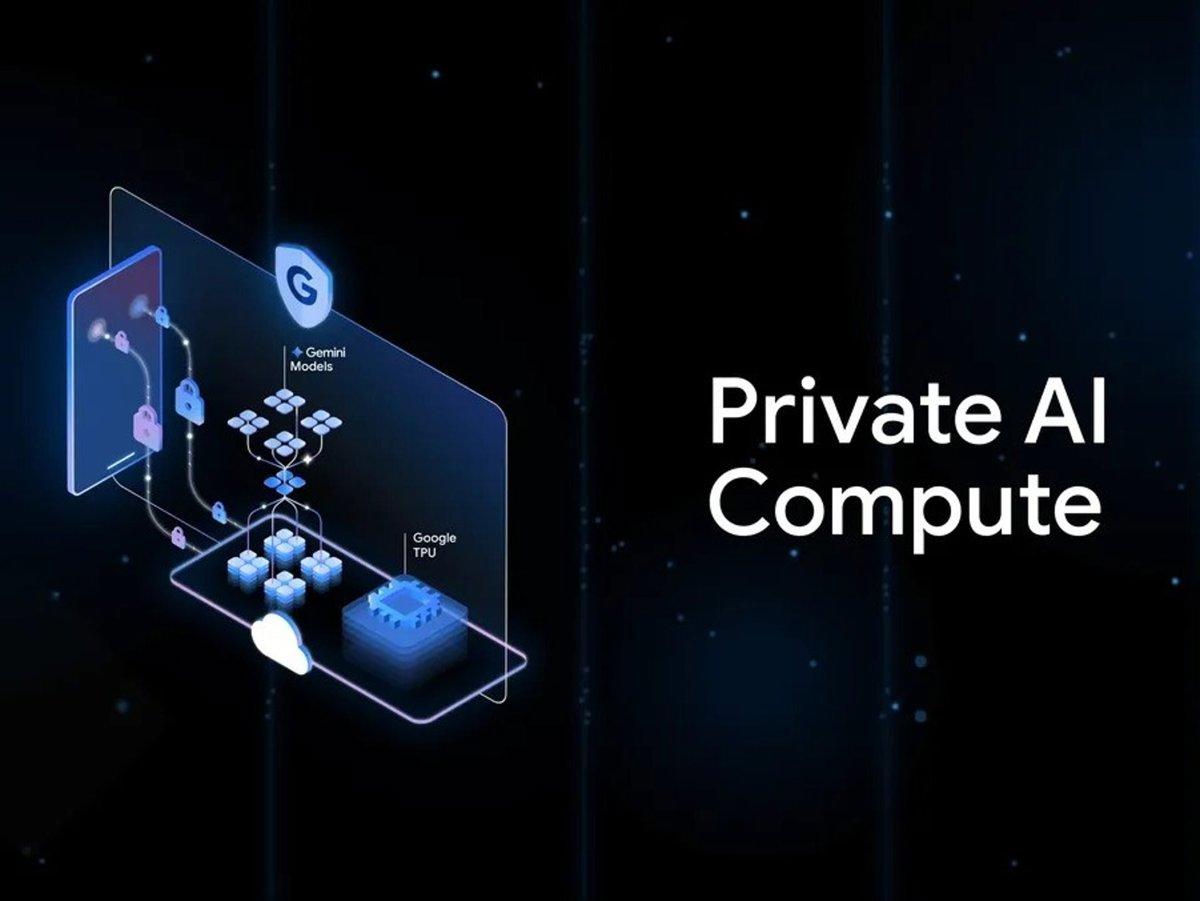
Arkitektura teknike: nga pajisja në renë e mbyllur
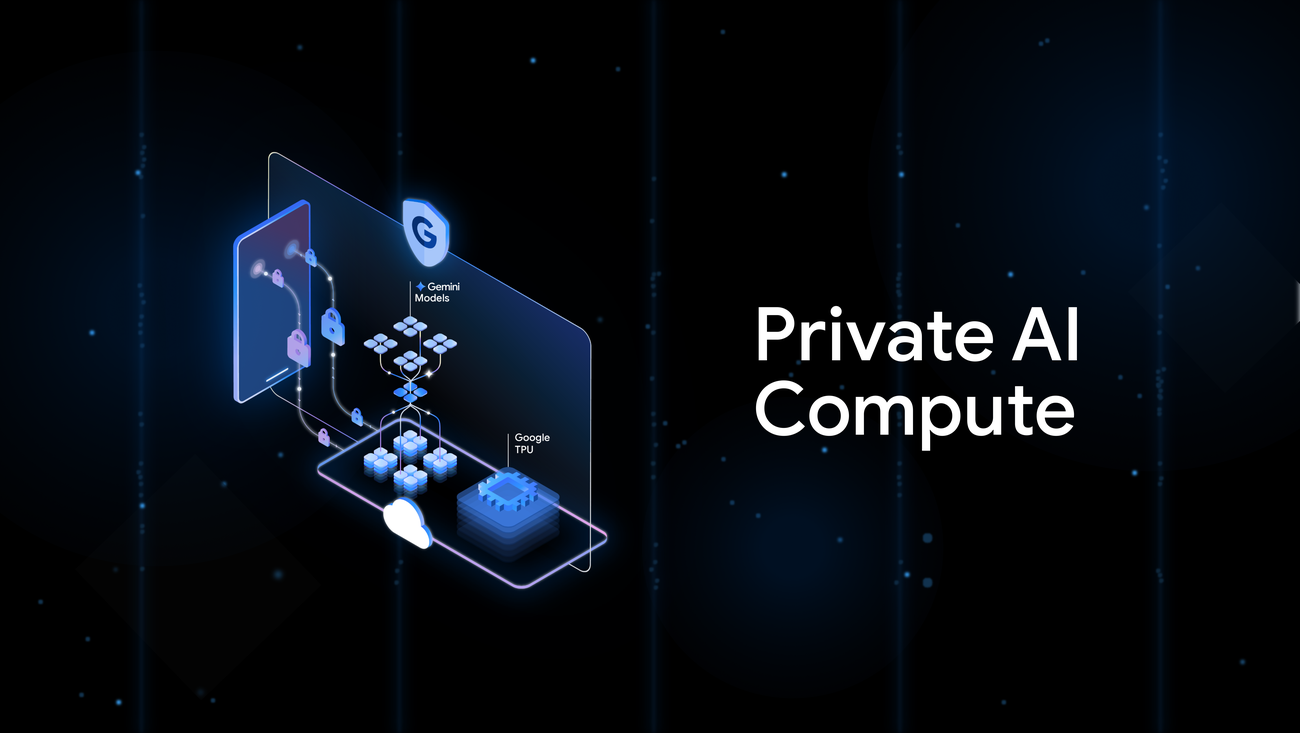
Për detyrat që përshtaten në një pajisje mobile, Google ka ndërtuar një mjedis ekzekutimi të izoluar. Po flasim për Titanium Intelligence Enclaves në pajisje: hapësira të mbrojtura të ndara nga sistemi operativ dhe aplikacionet e tjera. Atje, të dhënat janë të koduara si gjatë transportit ashtu edhe në qetësi dhe validohen me vërtetim në distancë për të konfirmuar që softueri dhe hardueri janë siç pritet dhe nuk janë manipuluar, në mënyrë që askush - madje as Google - të mos mund të përgjojë se çfarë po ndodh brenda.
Ndërkohë, modelet e optimizuara për përdorim lokal, siç është Gemini Nano , ofrojnë kontekst dhe përgjigje të shpejta pa u larguar nga pajisja. Për veçori si Rrethi për të kërkuar ose disa përmbledhje të Regjistruesit, telefoni vepron si inteligjenca e tij artificiale private që mëson nga përdorimi, por nuk e ekspozon atë njohuri.
Kur detyra kërkon më shumë llogaritje, hyn në lojë cloud privat. Në këtë hap, gjithçka funksionon brenda enklavave harduerike në infrastrukturën e Google, konkretisht Enklavave të Inteligjencës së Titaniumit (TIE) në TPU të personalizuara . Përpara se të lejojë transmetimin e të dhënave, sistemi kryen certifikim/vërtetim në distancë për të siguruar që enklava është e pastër, duke ekzekutuar binarin e saktë dhe që mjedisi është në përputhje me politikat e sigurisë.
Google e përmbledh arkitekturën në tre shtylla që, përveç sigurisë, përforcojnë besimin publik:
- Izolimi kriptografikpërpunimi bëhet në enklava të verifikuara; operatorët nuk mund t'i qasen të dhënave në tekst të thjeshtë.
- Leje të qartaPërdoruesi vendos se cilat funksione mund të përdorin PAC; asgjë nuk publikohet pa pëlqimin e përdoruesit.
- Transparenca teknikeDokumentacioni, auditimet dhe detajet e zbatimit për të shmangur "kutitë e zeza".
Përveç sa më sipër, PAC përfshin shtresa të mëtejshme. Një shërbim kontrolli - i njohur në mënyrë të brendshme si Borg Prime - validon provat e vërtetimit përpara se të autorizojë ndonjë llogaritje të ndjeshme. Për të shkëputur kërkesat nga identitetet, sistemi përdor një stafetë verbuese IP që i drejton kërkesat përmes palëve të treta si Cloudflare dhe Fastly dhe përdor tokena të verbër (RSA të verbër) . Kjo e bën të vështirë lidhjen e përmbajtjes specifike me një përdorues specifik, madje edhe nga vetë infrastruktura.
Transmetimi dhe ruajtja e përkohshme mbrohen nga enkriptimi nga fillimi në fund; dhe, sapo detyra të përfundojë, të dhënat hidhen poshtë . E gjithë kjo mbështetet nga masat e publikuara nga kompania: Korniza e Sigurt e IA-së , Parimet e IA-së dhe Parimet e Privatësisë së Google , të cilat krijojnë një standard të përbashkët për sigurinë operative.
Për të ndërtuar besim, Google është e përkushtuar të ofrojë dokumentacion teknik të detajuar , duke lejuar auditime të jashtme dhe duke publikuar pjesë të kodit të sistemit që studiuesit t'i shqyrtojnë. Mesazhi është i qartë: privatësia këtu nuk është vetëm një premtim, por diçka që mund të verifikohet dhe auditohet.
Çfarë veçorish mundëson: shembuj nga bota reale në Pixel
Një nga veçoritë e para që përfiton nga kjo qasje është Magic Cue . Ky asistent kontekstual gjeneron rekomandime bazuar në atë që është në ekranin tuaj - email, kalendar, harta, mesazhe - dhe i paraqet ato saktësisht kur është e nevojshme. Me PAC, këto sugjerime llogariten pa ekspozuar përmbajtjen tuaj , duke u mbështetur në depozitën lokale ose në cloud-in privat në varësi të detyrës.
Aplikacioni Recorder përfiton avantazhe të konsiderueshme me përmbledhjet automatike në gjuhë të shumta. Transkriptimet - të cilat mund të jenë shumë të ndjeshme - përpunohen me shtresën mbrojtëse të PAC, duke siguruar që ato të përdoren vetëm në përmbledhjen specifike që keni kërkuar dhe të hidhen pas përfundimit. Përdoruesi ruan rezultatin përfundimtar, jo një gjurmë të dhënash që qarkullojnë në servera.
Google po promovon gjithashtu veçori që ishin tashmë ikonike në Pixel, të tilla si "Rreth për të kërkuar" . Njohja kontekstuale funksionon lokalisht sa herë që është e mundur, dhe nëse nevojiten modele më të përparuara, ato përdoren në cloud-in privat, duke e mbajtur të paprekur perimetrin e privatësisë.
Shembuj të tjerë praktikë përfshijnë përkthime në kohë reale , përgjigje më natyrale të inteligjencës artificiale në biseda dhe ndihmë proaktive në vendimmarrje, ku sistemi kombinon atë që sheh me kontekstin tuaj për t'ju dhënë pikërisht të dhënat që ju nevojiten. Fillimisht, Pixel 10 do të udhëheqë në këto përvoja.
Ekosistemi shton gjithashtu veçori të dobishme për çdo ditë: përmbledhje inteligjente njoftimesh për të zvogëluar zhurmën dhe për t'u përqendruar në atë që është e rëndësishme; redaktim i asistuar me Gemini në Mesazhe për të riformuluar tekstet me një ton më të mirë; mjete të përparuara për redaktimin e fotove pa aplikacione të jashtme; dhe madje edhe një modalitet kursimi të të dhënave në Google Maps të projektuar për udhëtime të gjata. Gjithçka përputhet me një ide: më shumë ndihmë, më pak fërkime, me privatësinë si një kërkesë dizajni.
Kontrollet, privatësia e verifikueshme dhe auditimet e pavarura
Në PAC, përdoruesi mbetet në kontroll: asgjë nuk dërgohet pa leje . Android ofron butona për të aktivizuar ose çaktivizuar veçoritë që mbështeten në cloud-in privat dhe shfaq njoftime të qarta kur një detyrë e kërkon këtë. Filozofia është e thjeshtë: ju vendosni se çfarë ndan telefoni juaj dhe në çfarë kushtesh.
Google e shoqëron platformën me informacion publik dhe të auditueshëm : udhëzues teknikë, rishikime të jashtme dhe publikim të kodit për pjesët kritike, në mënyrë që studiuesit e pavarur të mund të shqyrtojnë se si është ndërtuar sistemi. Nuk ka të bëjë me besimin, por me provat e verifikueshme.
Në fakt, arkitektura është shqyrtuar nga firma e sigurisë kibernetike NCC Group . Raporti i saj publik arrin në përfundimin se dizajni ofron mbrojtje të fuqishme kundër ndërhyrësve keqdashës - duke përfshirë rrezikun nga një punonjës mashtrues - dhe se i sjell me sukses mbrojtjet e informatikës në vend më afër atyre të ekzekutimit në cloud. Ai gjithashtu thekson një kufizim të pashmangshëm: nëse Google, si një organizatë e tërë, do të vendoste të thyente rregullat, do të kontrollonte si harduerin ashtu edhe sistemin e vërtetimit. Megjithatë, auditori e përshkruan PAC si " modelin më të mirë të realizueshëm " sot për privatësinë në cloud.
Rishikimi identifikoi disa dobësi me risk të ulët, veçanërisht një dobësi të mundshme të kanalit anësor që lidhet me kohën në transmetimin IP, e cila, në teori, mund të ndihmojë në riidentifikimin e përdoruesve në kushte shumë specifike. Google argumenton se "zhurma" e trafikut në botën reale dhe masat zbutëse e bëjnë këtë jopraktike, dhe se dizajni do të vazhdojë të forcohet me patch- e dhe përmirësime të vazhdueshme.
Një përfitim kyç për qetësinë mendore të përdoruesit është se PAC kufizon përdorimin e të dhënave në detyrën specifike dhe i fshin ato pas përfundimit . Për më tepër, i gjithë komunikimi është i enkriptuar, si midis pajisjes suaj dhe vendeve të serverit, ashtu edhe brenda vetë rrjetit të serverit, duke minimizuar sipërfaqen e sulmit si gjatë transmetimit ashtu edhe në qetësi.
Ekosistemi dhe krahasimet: drejt një inteligjence artificiale më private
Telefonat Pixel 10 sjellin integrim të thellë të PAC, me përmirësime të konsiderueshme në Magic Cue, përkthime të menjëhershme, transkriptime më të sakta dhe përgjigje më të lehta. Google ka njoftuar tashmë se kjo arkitekturë do të zgjerohet progresivisht në pajisje dhe shërbime të tjera, duke kombinuar modelet lokale dhe ato në cloud për aplikacionet më kritike.
Ata nuk janë vetëm në këtë rrugë: Apple hapi rrugën me Private Cloud Compute—cloud-in e enkriptuar të Apple Intelligence—dhe prodhues si OnePlus dhe OPPO kanë zgjedhur Private Computing Cloud, platforma hibride që shpërndajnë detyrat midis pajisjes dhe mjediseve të enkriptuara. Trendi është i qartë: IA e fuqishme, po; privatësia gjithashtu.
Përtej konkurrencës, Google po kërkon një ton të përafruar me rregulloret evropiane dhe amerikane: më pak kuti të zeza dhe më shumë transparencë teknike. Prandaj theksi në auditime, vërtetim në distancë dhe kontrolle të dukshme. Në praktikë, PAC është si një evolucion teknologjik ashtu edhe një veprim strategjik për të demonstruar se është e mundur të konkurrosh në IA pa shfrytëzuar informacione të ndjeshme.
Drejtimi është i qartë: nëse duam asistentë që e kuptojnë kontekstin, përmbledhin, përkthejnë ose japin rekomandime të sakta, duhet të balancojmë aftësitë dhe masat mbrojtëse. Me Llogaritjen e IA-së Private, Google po përpiqet ta anojë këtë shkallë drejt një IA-je të dobishme, të menjëhershme dhe gjithnjë e më private , ku përdoruesi ka të drejtë fjale dhe teknologjia është përgjegjëse.
