- Mashtrimet online mbështeten në imitimin e kompanive, organizatave dhe individëve për të vjedhur të dhëna dhe para përmes emaileve, mesazheve SMS, thirrjeve dhe faqeve të rreme të internetit.
- Blerjet online, mediat sociale, platformat e tregtisë elektronike dhe reklamat për punë ose investime janë skenarë kryesorë ku përhapet një larmi e gjerë mashtrimesh.
- Kontrolloni gjithmonë URL-në, kini kujdes me ofertat, mos ndani kredencialet dhe verifikoni se ndryshimet e llogarisë bankare janë masa kyçe për të zvogëluar rreziqet.
- Kombinimi i logjikës së shëndoshë, verifikimit të informacionit, mjeteve të sigurisë dhe raportimit të shpejtë është thelbësor për të minimizuar ndikimin e këtyre mashtrimeve.
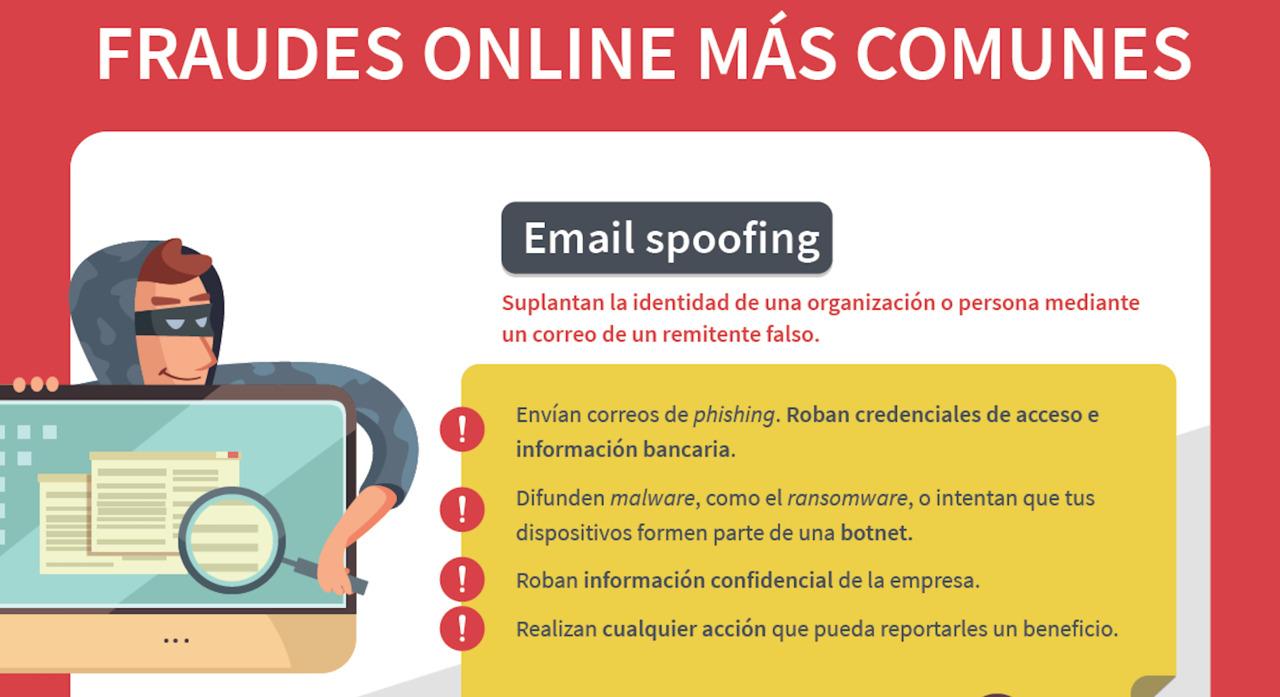
Sot jetojmë të ngjitur pas telefonave dhe kompjuterëve tanë, dhe ndërsa kjo ka shumë përparësi, do të thotë gjithashtu të jemi të ekspozuar ndaj mashtrimeve gjithnjë e më të shpeshta dhe të sofistikuara në internet . Email-et e rreme, mesazhet e dyshimta SMS, faqet e internetit që imitojnë dyqanet e njohura dhe teknikët e supozuar të IT-së që përpiqen t'ju ndihmojnë nëpërmjet telefonit janë të gjitha pjesë e jetës sonë të përditshme dixhitale.
Për të shmangur rënien në këto kurthe, është thelbësore të kuptojmë se si funksionojnë ato, çfarë shenjash paralajmëruese japin dhe çfarë masash sigurie mund të ndërmarrim për të blerë, shfletuar dhe bashkëvepruar në internet në mënyrë të përgjegjshme. Gjatë gjithë këtij artikulli, do të shihni llojet më të zakonshme të mashtrimeve, shembuj nga jeta reale se si veprojnë kriminelët kibernetikë dhe këshilla praktike për t'i njohur ata herët.
Mashtrime online që imitojnë kompani dhe organizata të mëdha
Një nga mashtrimet më të zakonshme përfshin përdorimin e emrave të kompanive ose agjencive qeveritare të njohura, siç janë kompanitë e korrierëve, linjat ajrore, prodhuesit e telefonave celularë ose vetë Agjencia Tatimore, për t'ju dërguar mesazhe që duken zyrtare, por në të vërtetë kanë për qëllim vjedhjen e të dhënave tuaja.
Është e zakonshme të marrësh një email gjoja nga shërbimi postar, një kompani transporti ose një dyqan online, ku deklarohet se ke një pako që pret të dorëzohet dhe se duhet të paguash një shumë të vogël (për shembull, 3 euro) ose të konfirmosh informacionin tënd nëpërmjet një lidhjeje. Klikimi mbi të hap një faqe interneti të rreme ku të kërkohen informacione personale ose shkarkohet një virus në pajisjen tënde.
Në raste të tjera, mesazhi duket se vjen nga Agjencia Tatimore, duke pretenduar se pas një shqyrtimi të deklaratës suaj tatimore, ju keni të drejtë për një rimbursim dhe duhet ta kërkoni atë përmes një lidhjeje . Kjo lidhje ju çon në një faqe interneti që imiton atë zyrtare, ku ata futin të dhënat tuaja bankare ose tatimore dhe i vjedhin ato.
Emailet që imitojnë ofruesit e shërbimeve online (siç janë emailet që imitojnë Yahoo-n ose shërbime të tjera të email-it) janë gjithashtu të zakonshme, duke ju paralajmëruar se llogaria juaj do të mbyllet nëse nuk përditësoni informacionin tuaj brenda 24 ose 48 orëve . Truku është gjithmonë i njëjtë: ato ju detyrojnë të veproni urgjentisht në mënyrë që të klikoni në lidhje pa menduar shumë.
Madje ekzistojnë edhe programe mashtruese sigurie dhe antivirus që maskohen si mjete legjitime për të mbrojtur kompjuterin tuaj, por në realitet, ato gjenerojnë alarme të rreme duke ju bërë presion të paguani për të "pastruar" sistemin ose për të dhënë të dhënat bankare . E tëra çfarë arrijnë është infektimi i pajisjes suaj ose çaktivizimi i shërbimeve që nuk ju nevojiten.
Mediat sociale janë gjithashtu një terren pjellor për imitim . Nga kërkesat për miqësi nga profile të panjohura te aplikacionet shoqëruese, thirrjet video të dyshimta ose lidhjet e ndara në grupe, këto mund të bëhen pika hyrjeje për programe keqdashëse ose për vjedhjen e kredencialeve të hyrjes në llogaritë tuaja.
Në shumë raste, kriminelët madje imitojnë një punonjës të vërtetë të një kompanie, duke përdorur emrin dhe pozicionin e tyre në një email bindës për të fituar besimin tuaj dhe për t'ju bërë të klikoni në një lidhje dashakeqe ose të hapni një skedar të infektuar.
Një tjetër mashtrim klasik përfshin faqet e internetit të rreme që imitojnë në mënyrë të përsosur dyqanet legjitime online, duke përfshirë logot, dizajnin, tekstin ligjor dhe madje edhe lidhjet që të ridrejtojnë në faqen e vërtetë. Këto faqe shfaqin produkte shumë të kërkuara me çmime qesharake të ulëta për t'ju mashtruar që të futni informacionin e kartës suaj të kreditit, i cili në fund përfundon në duart e kriminelëve kibernetikë. Mësoni se si të dalloni ofertat e rreme në dyqanet online për të shmangur këto mashtrime.
Në të kaluarën, alarmet e rreme nga agjencitë zyrtare ishin gjithashtu shumë të përhapura, siç ishte "virusi i policisë" famëkeq që bllokonte ekranin e kompjuterit duke shfaqur një gjobë të supozuar për përmbajtje të paligjshme dhe duke kërkuar pagesë për ta zhbllokuar atë. Edhe pse ky rast specifik ka humbur efektivitetin e tij, ideja vazhdon të ekzistojë në llojet e tjera të ransomware-it.
Së fundmi, ka edhe email-e që njoftojnë se jeni fituesi me fat i një lotarie në të cilën as nuk keni marrë pjesë, ose që ju ofrojnë një punë të paguar mirë jashtë vendit me pothuajse asnjë kërkesë. Qëllimi zakonisht është që ju të jepni informacionin tuaj personal ose të bëni pagesa paraprake për tarifat e supozuara administrative.
Në faqet e internetit që ofrojnë shkarkime lojërash, filmash ose softuerësh, shpesh shfaqen banderola mashtruese dhe kuponë zbritjeje të rremë, të maskuar si butona shkarkimi ose oferta të parezistueshme, duke ju abonuar në shërbime jashtëzakonisht të shtrenjta "premium" duke përdorur numrin tuaj të telefonit pa dijeninë tuaj derisa të mbërrijë fatura.
Phishing, smishing dhe vishing: mbretërit e mashtrimit dixhital
Ndër mashtrimet më të përhapura, dallohen tre teknika që bazohen në mashtrimin tuaj që të dorëzoni vullnetarisht informacione : phishing, smishing dhe vishing.
Phishing përfshin dërgimin masiv të email-eve që imitojnë bankat, platformat e tregtisë elektronike, shërbimet e transmetimit ose institucionet publike, duke përdorur një ton alarmi ose urgjent për t'ju inkurajuar të klikoni në një lidhje që të çon në një faqe interneti të rreme ku ju kërkohen fjalëkalime ose të dhëna bankare . Vizualisht, ato shpesh duken shumë të besueshme, por adresa e internetit dhe detajet e vogla të dizajnit i zbulojnë ato.
Smishing është e njëjta ide, por bëhet nëpërmjet SMS-ve ose mesazheve në aplikacione si WhatsApp. Këto mesazhe të shkurtra tregojnë, për shembull, se llogaria juaj është bllokuar, se ka një pagesë të dyshimtë ose se duhet të paguani një tarifë të vogël , dhe shpesh përfshijnë një lidhje të shkurtuar ose një numër telefoni. Nëse telefononi ose vizitoni faqen e internetit, do të bini në kurth.
Mashtrimi kryhet nëpërmjet telefonatave. Mashtruesi imiton veten si një punonjës i një banke, kompanie telefonike, shërbimi mbështetës teknik apo edhe i një agjencie qeveritare dhe, me një ton shumë bindës, përpiqet t'ju bindë të jepni informacione konfidenciale ose të instaloni programe me qasje në distancë në kompjuterin tuaj . Ata shpesh e justifikojnë telefonatën me probleme të supozuara sigurie, aktivitet të pazakontë në llogari ose probleme teknike.
Për të mbrojtur veten nga këto mashtrime, është thelbësore të kuptoni se banka juaj, agjencia qeveritare ose kompania e madhe nuk do t'ju kërkojë kurrë fjalëkalimet e plota, kodet e nënshkrimit ose informacionet e ndjeshme përmes email-it, SMS-ve ose telefonatave të padëshiruara . Nëse keni dyshime, mbylleni telefonin ose mesazhin dhe kontaktoni drejtpërdrejt kanalin zyrtar. Është gjithashtu e rëndësishme të ndiqni praktikat më të mira për krijimin e fjalëkalimeve të forta dhe mbrojtjen e kredencialeve tuaja të hyrjes.
Mashtrimi i blerjeve online përmes motorëve të kërkimit
Shumë blerje fillojnë në Google: ne kërkojmë një produkt, krahasojmë çmimet dhe zgjedhim një dyqan nga rezultatet. Problemi është se, midis lidhjeve të ligjshme, mund të futen reklama dhe faqe interneti mashtruese, të cilat renditen lart për të joshur viktimat.
Në këto raste, kriminelët krijojnë faqe interneti me pamje profesionale me emra shumë të ngjashëm me ato të dyqaneve të njohura për të joshur klientët me çmime shumë më të ulëta se vlera e tregut, kosto qesharake të ulëta transporti ose shitje të supozuara të menjëhershme . Pasi të bëni një porosi, mund të ndodhin disa gjëra: mund të mos merrni asgjë, mund të merrni një produkt të falsifikuar ose me cilësi jashtëzakonisht të dobët, ose informacioni juaj i pagesës mund të përdoret për pagesa të mëvonshme.
Për të zvogëluar rreziqet, është e rëndësishme të mos i besoni verbërisht çdo gjëje që shfaqet në rezultatet kryesore të kërkimit dhe t'i kushtoni vëmendje të madhe nëse është një reklamë e sponsorizuar apo një rezultat organik . Jo të gjitha reklamat janë mashtruese, por sulmuesit i përdorin shpesh ato.
Një pikë tjetër kyçe është të kontrolloni me kujdes shiritin e adresës së shfletuesit për të konfirmuar që URL-ja përputhet me URL-në e dyqanit zyrtar dhe nuk ka pësuar ndonjë ndryshim të vogël (shkronja shtesë ose që mungojnë, domene të pazakonta ose mbaresa të çuditshme). Gjithashtu ndihmon të kërkoni vlerësime nga përdorues të tjerë në mediat sociale dhe forume, pasi shumë herë njerëzit e kanë raportuar tashmë faqen e internetit.
Nëse një ofertë duket shumë e mirë për të qenë e vërtetë, ia vlen të ndaleni për një moment dhe të mendoni nëse ka kuptim. Kriminelët kibernetikë shfrytëzojnë ndjenjën e urgjencës së njerëzve, veçanërisht gjatë fushatave si Black Friday, Cyber Monday, Krishtlindjet ose periudhat e zbritjeve, kur mashtrimet e maskuara si promovime ekskluzive shumohen . Konsultohuni me udhëzues specifikë për të mbrojtur veten në Black Friday dhe për të shmangur ndikimin e presionit.
Rreziqet në platformat e tregtisë elektronike
Tregjet online si Mercado Libre, Amazon, Temu, AliExpress dhe eBay e kanë bërë blerjen në distancë më të lehtë, por ato janë bërë gjithashtu një terren pjellor për përpjekje mashtrimi. Një nga mashtrimet më të zakonshme përfshin email-et phishing që imitojnë këto platforma , duke paralajmëruar për probleme me llogarinë, probleme sigurie ose çmime ekskluzive.
Këto mesazhe përfshijnë lidhje që ju çojnë në kopje të rreme të platformës ku ju kërkohet emri i përdoruesit, fjalëkalimi dhe ndonjëherë edhe informacioni i pagesës . Nëse futni këto informacione, sulmuesit mund të hyjnë në llogarinë tuaj të vërtetë, të ndryshojnë adresat, të bëjnë blerje në emrin tuaj ose edhe të ndryshojnë adresën e email-it të lidhur. Nëse dyshoni se llogaria juaj është kompromentuar, ndiqni hapat për të rikuperuar një llogari të hakuar dhe për të forcuar sigurinë e email-it tuaj.
Një tjetër mashtrim i përhapur përfshin një shitës të supozuar i cili sugjeron vazhdimin e komunikimit jashtë platformës (për shembull, nëpërmjet WhatsApp ose email-it) për të "kursyer në komisione" ose për të menaxhuar më mirë transportin . Ata e shfrytëzojnë këtë për të ofruar produkte të shtrenjta me çmime qesharake të ulëta, ju bindin të bëni një pagesë të drejtpërdrejtë dhe më pas nuk dërgojnë kurrë asgjë.
Ka edhe raste që synojnë shitësit ku blerësi, pasi merr produktin, pretendon se është i dëmtuar dhe kërkon rimbursim . Platforma rimburson paratë, por blerësi i supozuar ose nuk e kthen artikullin ose dërgon një artikull tjetër, pa vlerë. Ky lloj mashtrimi shfrytëzon politikat e mbrojtjes së konsumatorit.
Për më tepër, disa mashtrues mbështeten në telefonata, duke u shtirur si shërbimi ndaj klientit i platformës, me justifikimin e një porosie të bllokuar ose një përpjekjeje të dyshimtë për akses, duke kërkuar që ju të konfirmoni kodet, detajet e kartës ose kredencialet.
Dyqane të pavarura online dhe faqe interneti të përkushtuara
Përtej tregjeve kryesore, shumë njerëz blejnë në dyqane online të drejtuara nga biznese të vogla, sipërmarrës ose marka që shesin nga faqet e tyre të internetit. Ndërsa shumica janë plotësisht të ligjshme, ekziston rreziku që edhe bizneseve të ndershme mund t'u jenë hakuar faqet e tyre të internetit pa dijeninë e tyre.
Sulmuesit shpesh shfrytëzojnë dobësitë në sistemin e menaxhimit të përmbajtjes, plugin-et ose konfigurimet e pasigurta për të instaluar kod të dëmshëm të njohur si "web skimmers". Ky lloj programi keqdashës kap të dhënat që futni në formularët e pagesës, duke përfshirë numrin e kartës, datën e skadimit dhe kodin CVV , dhe ia dërgon ato kriminelëve kibernetikë.
Prandaj, përpara se të blini nga një dyqan më pak i njohur, është e mençur të merrni një moment për të bërë disa kërkime. Këshillohet të kërkoni informacion në lidhje me kompaninë, të kontrolloni profilet e saj në mediat sociale, të lexoni vlerësime të jashtme dhe të verifikoni se kush qëndron pas projektit . Një faqe interneti që nuk ofron informacion të qartë kontakti, një adresë ose një emër kompanie duhet të shihet me dyshim.
Një tjetër truk i zakonshëm që përdorin mashtruesit është krijimi i domeneve që ngjajnë shumë me ato të markave legjitime, duke ndryshuar një shkronjë të vetme ose duke përdorur zgjerime të ndryshme (për shembull, .shop në vend të .com). Është thelbësore të verifikohet që adresa është pikërisht siç pritet dhe jo një ndryshim i dyshimtë.
Kur të arrini në procesin e pagesës, është thelbësore të verifikoni që faqja përdor një lidhje të sigurt HTTPS (ikona e drynit në shiritin e adresës së shfletuesit). Ndërsa kjo nuk është një garanci për besueshmëri të plotë, ajo shërben si një filtër fillestar për të eliminuar faqet e internetit që as nuk e enkriptojnë informacionin.
Një praktikë tjetër e mirë është përdorimi i kartave virtuale ose të parapaguara për blerje të rastit , në mënyrë që nëse të dhënat tuaja rrjedhin, ndikimi financiar të jetë i kufizuar. Shumë banka ju lejojnë të krijoni karta të përkohshme me një bilanc të kufizuar posaçërisht për këto lloje blerjesh online.
Mediat sociale janë bërë një treg për shitjen praktikisht të gjithçkaje, gjë që ka çuar gjithashtu në një rritje të mashtrimeve. Një teknikë shumë e zakonshme është krijimi i profileve të rreme që imitojnë llogaritë zyrtare të bankave, markave apo edhe njerëzve të njohur , duke përdorur të njëjtën logo, foto dhe një biografi të ngjashme.
Kriminelët kibernetikë përdorin mjete për mbledhjen e të dhënave në internet për të monitoruar komentet në llogaritë reale dhe më pas kontaktojnë përdoruesit që kanë kërkuar ndihmë ose kanë ngritur shqetësime përmes mesazheve private. Në këtë mënyrë, ata paraqiten si përfaqësues të shërbimit ndaj klientit dhe kërkojnë informacione personale ose bankare për të "zgjidhur" problemin.
Reklamat e sponsorizuara në mediat sociale përdoren gjithashtu për të promovuar oferta joreale, dhurata të rreme ose produkte gjoja në modë me çmime qesharake të ulëta . Shpesh, ato i ridrejtojnë përdoruesit në faqe interneti mashtruese që mbledhin informacione financiare ose ju abonojnë në shërbime me pagesë pa pëlqimin tuaj të qartë.
Kur blini përmes mediave sociale, është thelbësore të verifikoni llogarinë: kontrolloni numrin e ndjekësve, angazhimin në komente, moshën e profilit dhe frekuencën e postimeve . Një shitës me reputacion të mirë zakonisht ka një historik suksesi dhe aktivitet të rregullt, jo një profil të krijuar rishtazi me pothuajse asnjë postim.
Është gjithmonë e mençur të jesh i kujdesshëm ndaj çmimeve të dyshimta dhe të kërkosh reagime nga përdorues të tjerë. Në rast mashtrimi, është e rëndësishme të ruash pamjet e ekranit, mesazhet dhe provat e pagesës në mënyrë që të mund ta raportosh atë si te vetë rrjeti social ashtu edhe te autoritetet.
Në Facebook Marketplace, ku ndjesia e lidhjes i bën njerëzit të ndihen më rehat, ka shumë lista për produkte që nuk ekzistojnë ose me defekte. Është e zakonshme që fotot të tregojnë një artikull në gjendje të përsosur, por pas mbërritjes, është i prishur, shumë i ndryshëm nga përshkrimi ose aspak . Sa herë që është e mundur, këshillohet ta shihni dhe ta provoni produktin përpara se të paguani.
Taktika e çmimeve jashtëzakonisht të ulëta është gjithashtu e zakonshme: nëse një produkt kushton dukshëm më pak se diku tjetër, ndoshta nuk është një ofertë e mirë, por një mashtrim. Krahasimi i çmimeve në platforma të tjera ndihmon në zbulimin e mospërputhjeve të dyshimta dhe shmangien e rënies në një kurth të projektuar për të vjedhur paratë tuaja.
Së fundmi, kini kujdes nga lotaritë e rreme dhe mesazhet e phishing-ut që përdorin markën e Facebook Marketplace si karrem. Këto zakonisht mbërrijnë si email-e ose njoftime që premtojnë dhurata ose bonuse në këmbim të klikimit dhe plotësimit të formularëve me të dhëna personale , të cilat më pas përdoren për mashtrime të tjera.
Oferta të rreme pune dhe mashtrim në punë
Mashtrimet me punë shfrytëzojnë nevojën ose dëshirën e njerëzve për avancim në karrierë duke ofruar punë të errëta, të paguara mirë me kërkesa minimale . Ato shpesh mbërrijnë nëpërmjet email-it, rrjeteve sociale profesionale ose aplikacioneve të mesazheve.
Një shembull tipik është ai i të ashtuquajturve pozicione "blerës misterioz" ose ndërmjetës financiar, ku mashtruesi dërgon një çek ose mandat pagese për një shumë më të lartë se sa është rënë dakord dhe ju kërkon të dërgoni diferencën në një llogari tjetër . Në kohën kur banka zbulon se çeku ishte i falsifikuar, ju tashmë i keni dërguar mashtruesit para të vërteta.
Ekziston gjithashtu një përhapje e kompanive fiktive që kërkojnë pagesa paraprake për kurse, materiale ose procedura administrative me qëllim që të kenë akses në punën e supozuar. Sapo marrin paratë, ato pushojnë së përgjigjuri dhe zhduken pa lënë gjurmë.
Për të mbrojtur veten, kini kujdes nga ofertat e pakërkuara që vijnë papritur dhe nuk përputhen me profilin tuaj profesional, dhe mos depozitoni kurrë çekë të dyshimtë ose mospërputhje në kthimin e parave të gatshme pa verifikuar nga banka juaj vërtetësinë e pagesës. Kërkesa që banka të mbajë fondet derisa të verifikohet çeku është një masë paraprake bazë.
Llotari dhe mashtrime të rreme që synojnë përfituesit
Një tjetër mashtrim klasik që nuk del kurrë nga moda është emaili që njofton se ke fituar një llotari të huaj ose një çmim prej një milion dollarësh në një llotari për të cilën nuk ke dëgjuar kurrë . Zakonisht të kërkojnë të paguash një tarifë të vogël ose për menaxhimin e çmimit, dhe ndërkohë që je duke bërë këtë, të dërgosh informacione personale për të dhënë paratë.
Shenjat paralajmëruese janë të qarta: dërguesi zakonisht është një individ, jo një entitet zyrtar; mesazhi u dërgohet marrësve të shumtë; dhe shkrimi shpesh përmban gabime gramatikore ose shprehje të çuditshme . Një kërkim i shpejtë në internet zakonisht konfirmon se është një mashtrim i përsëritur.
Të lidhura ngushtë me këto praktika janë të ashtuquajturat "mashtrime me përfitues", në të cilat dikush pretendon të jetë biznesmen, trashëgimtar apo edhe anëtar i familjes mbretërore që duhet të zhvendosë një shumë të madhe parash jashtë vendit dhe ju ofron një komision në këmbim të ndihmës suaj . Historia është e zbukuruar me detaje që e bëjnë të duket e besueshme, por gjithmonë përfundon me pagesa të shumëfishta të vogla të justifikuara si shpenzime ligjore ose komisione.
Nëse hasni mesazhe të tilla, gjëja më e mençur që mund të bëni është të mbani mend se askush nuk dhuron pasuri të mëdha nëpërmjet email-it dhe se çdo premtim për para të lehta pa përpjekje është pothuajse me siguri një mashtrim.
Mashtrimet dhe torturat seksuale me takime online
Platformat e takimeve dhe rrjetet sociale janë gjithashtu terren i përbashkët për të ashtuquajturit "peshkatarë maceje": njerëz që krijojnë profile të rreme duke përdorur foto të vjedhura dhe identitete të të tjerëve me qëllim mashtrimin e përdoruesve të tjerë.
Në fillim, gjithçka duket si një histori romantike ose një miqësi intensive: personi tjetër shfaq emocione të forta në një kohë të shkurtër, të kushton vëmendje të vazhdueshme dhe, sa më shpejt të jetë e mundur, përpiqet ta zhvendosë bisedën në kanale private jashtë platformës së takimeve.
Pasi të fitosh besimin tënd, fillojnë kërkesat: para për një të afërm të sëmurë, për një biletë avioni, për të shpëtuar një biznes në vështirësi ose për të paguar një faturë mjekësore urgjente. Në raste të tjera, ata të bëjnë presion që të ndash foto ose video intime, të cilat më pas i përdorin për shantazh , duke të kërcënuar se do t'ua dërgojnë kontakteve ose do t'i publikojnë nëse nuk bëhen pagesat.
Për të zvogëluar rrezikun, është thelbësore të konfiguroni rrjetet sociale me cilësimet më të larta të mundshme të privatësisë, të mos pranoni kërkesa nga të huaj pa verifikuar se kush qëndron pas tyre dhe të shmangni ndarjen e informacionit personal ose bankar me njerëz që i njihni vetëm në internet.
Nëse ndonjëherë vendosni të takoni dikë që e keni takuar vetëm në internet, sigurohuni që ta bëni në një vend publik, njoftoni dikë që i besoni se ku do të jeni dhe shmangni situatat që mund të rrezikojnë sigurinë tuaj. Dhe, sigurisht, mos u përfshi në sexting nëse nuk jeni të përgatitur të hiqni dorë nga kontrolli i plotë mbi ato imazhe.
Kredi të rreme, qira dhe shitje automjetesh
Mashtruesit shfrytëzojnë gjithashtu nevojën për financim duke ofruar kredi të shpejta me norma interesi qesharake të ulëta dhe kushte tepër të favorshme . Ata zakonisht reklamojnë në mediat sociale, forume ose komente në blogje dhe menaxhojnë gjithçka përmes emaileve nga shërbime falas.
Shenjat e mashtrimit janë mjaft të qarta: ata ofrojnë shuma të mëdha parash me pothuajse asnjë kërkesë, ata gjithmonë kërkojnë një shumë paraprake për shpenzimet e menaxhimit dhe zakonisht kërkojnë që pagesa të bëhet përmes shërbimeve që janë të vështira për t'u gjurmuar, siç janë Western Union, MoneyGram ose transferta në llogari të huaja.
Diçka e ngjashme ndodh me pushimet e rreme ose qiratë afatgjata, si dhe me shitjen e automjeteve të përdorura. Reklamat tregojnë apartamente ose makina spektakolare me çmime shumë më të ulëta se vlera e tregut, dhe kur pyet, pronari i supozuar pretendon se është jashtë vendit dhe nuk mund të udhëtojë . Për të siguruar rezervimin, ata kërkojnë një pagesë paraprake përmes platformave që supozohet se veprojnë si ndërmjetës.
Shumë nga këto mashtrime përmendin faqe interneti të njohura si Airbnb ose TripAdvisor, por vetëm si pretekst për t'i dhënë besueshmëri; në realitet, transaksioni nuk kalon kurrë nëpër këto platforma . Një kërkim në Google Images i fotove të listimit ose adresës së pronës zakonisht zbulon se janë përdorur imazhe nga faqe të palidhura.
Para se të dërgoni para, bëni kërkime mbi vlerësimet e reklamuesit, kontrolloni nëse përdorues të tjerë kanë raportuar raste të ngjashme dhe kini kujdes nga ata që duket se mezi presin ta mbyllin marrëveshjen dhe pranoni çdo kusht pa diskutim . Si për qiradhënie ashtu edhe për blerje automjetesh, këshillohet ta shikoni artikullin personalisht sa herë që të jetë e mundur.
Mashtrime me investime, "pëlqime" dhe fatura të rreme
Në sektorin financiar, mashtrimet me investime po rriten me shpejtësi, me ndërmjetës të supozuar ose këshilltarë të besuar që kontaktojnë njerëzit përmes mediave sociale ose telefonatave të ftohta, duke premtuar kthime jashtëzakonisht të larta nga kriptovalutat, aksionet ose projektet ekskluzive.
Procesi është zakonisht i ngjashëm: ata kërkojnë një depozitë fillestare relativisht të vogël, të cilën më pas e "vërtetojnë" se ka gjeneruar fitime me pamje të ekranit ose panele të manipuluara. Pasi t'u besoni atyre, ata ju inkurajojnë të kontribuoni shuma gjithnjë e më të mëdha . Kur përpiqeni të tërhiqni paratë tuaja, lindin justifikime, kërkohen pagesa të reja "të nevojshme" dhe në fund, ato zhduken me gjithçka.
I ashtuquajturi "mashtrim me pëlqime" shfrytëzon kërkimin e njerëzve për të ardhura shtesë. Fillon me një kontakt nëpërmjet WhatsApp që ofron detyra shumë të thjeshta, të tilla si pëlqimi i përmbajtjes ose ndjekja e llogarive, në këmbim të komisioneve të vogla dhe të menjëhershme . Pastaj, ftoheni në një kanal në Telegram ku, pak nga pak, detyroheni të investoni para në detyra të supozuara ose nivele më të larta, derisa të humbni gjithçka që keni investuar.
Një tjetër mashtrim në rritje është ai i "fëmijës në vështirësi", ku dikush imiton djalin ose vajzën tuaj nëpërmjet mesazheve në WhatsApp ose aplikacioneve të tjera, duke pretenduar se ka humbur telefonin, ka probleme me bankën ose është në një situatë urgjente dhe ka nevojë për një paradhënie të shpejtë . Qëllimi është të shfrytëzojë frikën dhe dashurinë tuaj për t'ju bërë të dërgoni shuma të mëdha parash pa verifikuar historinë e tyre.
Së fundmi, mashtrimi me fatura prek veçanërisht bizneset dhe të vetëpunësuarit. Kriminelët imitojnë furnizuesit e rregullt dhe, përmes emaileve të hartuara mirë, kërkojnë që pagesat e ardhshme të bëhen në një llogari bankare "të re" që ata kontrollojnë . Në raste të tjera, ata kapin një faturë të ligjshme të dërguar klientit, ndryshojnë numrin e llogarisë dhe e ridërgojnë atë, kështu që paratë përfundojnë në duart e mashtruesit pa e kuptuar asnjëra palë në atë kohë.
Për të minimizuar këto rreziqe, është thelbësore të vendosen procedura të qarta të brendshme: të verifikohen çdo ndryshim i llogarisë bankare me anë të telefonit me kontaktin e zakonshëm , të mos u besohen emaileve që kërkojnë modifikime urgjente dhe të rishikohen gjithmonë detajet e faturës përpara se të bëhet një transfertë e madhe.
Këshilla të përgjithshme për të mbrojtur veten nga mashtrimet më të zakonshme në internet
Ekzistojnë një numër praktikash të mira që i zvogëlojnë shumë shanset për të rënë pre e mashtrimit të një krimineli kibernetik dhe që duhet të zbatohen vazhdimisht në jetën tuaj të përditshme dixhitale për të mbajtur të sigurta llogaritë, paratë dhe informacionin tuaj personal.
Së pari, mos i ndani kurrë fjalëkalimet tuaja të plota, kodet e nënshkrimit ose informacionin konfidencial nëpërmjet email-it, SMS-ve, mediave sociale ose telefonatave të padëshiruara. Banka juaj ose ndonjë institucion me reputacion të mirë nuk do t'ju kërkojë kurrë këtë informacion nëpërmjet këtyre kanaleve dhe sigurisht jo nën presion.
Shmangni klikimin e lidhjeve në email-e ose mesazhe të dyshimta, edhe nëse ato duken zyrtare, dhe krijoni zakonin e aksesimit të shërbimeve tuaja bankare ose shërbimeve të tjera të rëndësishme duke shkruar adresën direkt në shfletuesin tuaj ose duke përdorur aplikacionet zyrtare . Nëse një mesazh duket i dyshimtë, është më mirë ta kontrolloni vetë faqen në vend që të ndiqni lidhjen që përmban.
Mbani pajisjet tuaja të përditësuara, duke përfshirë si sistemin operativ ashtu edhe aplikacionet, dhe përdorni një zgjidhje të besueshme sigurie që përfshin mbrojtje nga programet keqdashëse, filtrimin e faqeve të internetit të rrezikshme dhe veçori specifike për pagesa të sigurta . Këto mjete shtojnë një shtresë shtesë mbrojtjeje kundër faqeve të internetit mashtruese dhe shkarkimeve keqdashëse.
Kini kujdes nga ofertat e pabesueshme, investimet e mrekullueshme, kreditë falas dhe reklamat që tingëllojnë shumë mirë për të qenë të vërteta. Para se të paguani ose të ndani ndonjë informacion, merrni një moment për të kërkuar vlerësime, vlerësime dhe paralajmërime nga përdorues të tjerë. Shumë mashtrime lënë gjurmë në forume dhe media sociale.
Kur një furnizues ju informon për një ndryshim të llogarisë bankare, verifikoni informacionin përmes një kanali alternativ dhe, nëse diçka nuk shkon, mbajeni pagesën derisa të merrni konfirmimin . E njëjta gjë vlen edhe për mesazhet urgjente në lidhje me anëtarët e familjes në vështirësi: provoni të kontaktoni personin që supozohet të jetë i prekur përmes një mënyre tjetër përpara se të dërgoni para.
Dhe nëse keni rënë tashmë në një kurth, veproni pa vonesë: njoftoni bankën tuaj që të përpiqet të bllokojë ose të anulojë tarifat, ndryshoni fjalëkalimet për shërbimet e prekura, mblidhni të gjitha provat e mundshme (email, pamje të ekranit, faturat) dhe paraqisni një ankesë tek autoritetet përkatëse . Në situata të caktuara, mund të jetë e dobishme të kërkoni këshilla të specializuara ligjore për të eksploruar mundësitë e rikuperimit ose për të përcaktuar përgjegjësinë.
Realiteti është se interneti do të vazhdojë të jetë terren pjellor për mashtruesit, por sa më mirë t’i kuptojmë taktikat e tyre dhe sa më shumë zakone sigurie të përfshijmë në rutinën tonë dixhitale, aq më e vështirë do të jetë për ta që të na bëjnë viktima dhe aq më shumë mund të shijojmë avantazhet e botës online me qetësi mendore.
