- IA bën të mundur zbulimin dhe reagimin ndaj kërcënimeve kibernetike dhe krimeve fizike me shpejtësi, saktësi dhe kontekst më të madh.
- Sulmuesit mbështeten gjithashtu në inteligjencën artificiale për mashtrime, falsifikime të thella dhe automatizimin e shfrytëzimit të dobësive.
- Mbrojtja e inteligjencës artificiale kërkon sigurimin e të dhënave, modeleve dhe API-ve, me dukshmëri të plotë në mjediset hibride dhe multicloud.
- Integrimi i sigurisë që nga dizajni dhe përqendrimi në qëndrueshmëri e shndërron IA-në në një avantazh të vërtetë konkurrues.
Inteligjenca artificiale e aplikuar në siguri është bërë një temë kryesore bisede në biznese, administrata publike dhe agjenci ligjzbatuese. Kalimi në cloud, mjedise hibride dhe rritja masive e të dhënave e kanë ndryshuar plotësisht peizazhin, dhe sulmuesit po e shfrytëzojnë këtë me një shpejtësi marramendëse.
Në të njëjtën kohë, IA hap një dritare të gjerë mundësish: nga zbulimi i sulmeve kibernetike në kohë reale deri te parashikimi i krimeve fizike në zona specifike, madje edhe automatizimi i detyrave të lodhshme në qendrat e operacioneve të sigurisë. Megjithatë, i gjithë ky potencial vjen me rreziqe shumë serioze nëse vetë IA, të dhënat e saj dhe ndërfaqet që e rrethojnë nuk mbrohen siç duhet.
Peizazhi i ri i kërcënimeve dhe pse inteligjenca artificiale është thelbësore
Peizazhi aktual i kërcënimeve kibernetike është shumë më kompleks dhe agresiv sesa ishte vetëm disa vite më parë. Migrimi masiv drejt arkitekturës “cloud” dhe asaj hibride ka bërë që sipërfaqet e sulmit të shpërthejnë: të dhënat tani shpërndahen nëpër qendrat e të dhënave lokale, ofrues të ndryshëm të “cloud”-it dhe mjedise periferike, duke e bërë kontrollin jashtëzakonisht të vështirë.
Ky ndryshim përkon me një mungesë të qartë të profesionistëve të sigurisë kibernetike . Vetëm në Shtetet e Bashkuara, ka qindra mijëra pozicione të paplotësuara, duke rezultuar në ekipe të mbingarkuara me pak kohë për kërkime të thella dhe të detyruara të përcaktojnë përparësitë me nxitim.
Rezultati është se sulmet tani janë më të shpeshta dhe më të kushtueshme . Raportet e fundit e vendosin koston mesatare globale të një shkeljeje të të dhënave në mbi 4 milionë dollarë, me rritje kumulative dyshifrore në vetëm tre vjet. Kur analizohet ndikimi i IA-së në këto incidente, ndryshimi është i habitshëm: organizatat që nuk e përdorin IA-në në strategjinë e tyre të sigurisë paguajnë, mesatarisht, dukshëm më shumë për shkelje sesa ato që e bëjnë.
Kompanitë me aftësi sigurie të bazuara në inteligjencën artificiale mund ta ulin koston mesatare të një shkeljeje të të dhënave me qindra mijëra dollarë. Edhe të kesh kontrolle të pjesshme ose të kufizuara të inteligjencës artificiale përfaqëson një ulje të konsiderueshme krahasuar me ato që nuk kanë investuar në këtë fushë.
Në këtë kontekst, inteligjenca artificiale nuk është vetëm "një plus": ajo po bëhet një mjet thelbësor strategjik për monitorimin e vëllimeve të mëdha të informacionit të sigurisë, zbulimin e sjelljes anormale dhe reagimin ndaj incidenteve përpara se ato të përshkallëzohen.
Si e përdorin inteligjencën artificiale kriminelët kibernetikë
Ana tjetër e medaljes është se të njëjtat përparime në inteligjencën artificiale që ndihmojnë në mbrojtjen kundër sulmeve janë adoptuar me shpejtësi edhe nga sulmuesit . Aftësia për të gjeneruar përmbajtje bindëse të rreme me kosto të ulët po ndryshon peizazhin e mashtrimit, dezinformimit dhe madje edhe zhvatjes personale.
Nga njëra anë, gjeneratorët e përparuar të tekstit lejojnë krijimin e lajmeve të rreme shumë të rafinuara, emaileve të phishing-ut dhe mesazheve të inxhinierisë sociale, të përshtatura sipas kontekstit të viktimës dhe të shkruara në një stil që imiton gazetarët profesionistë ose drejtuesit e kompanive. Nuk po flasim më për email-e të mbushura me gabime, por për komunikime shumë të besueshme.
Nga ana tjetër, mjetet për krijimin e deepfakes të videos dhe audios kanë bërë një hap dramatik përpara. Me softuer të specializuar, sulmuesit mund të mbivendosin fytyra mbi video reale (deepfaces) ose zëra klon (deepvoices) me një nivel realizmi që i mashtron lehtësisht këdo që nuk është i përgatitur.
Një rast ilustrues është mashtrimi telefonik bazuar në klonimin e zërit të një anëtari të familjes . Pasi marrin regjistrime audio të një personi, kriminelët stërvisin një model të aftë për të imituar tonin, theksin dhe mënyrën e të folurit të tij. Pastaj ata telefonojnë një të afërm, duke u shtirur si ai person, sajojnë një emergjencë dhe kërkojnë një transferim urgjent parash. Me të njohur zërin, viktima e ul plotësisht vigjilencën.
Përtej mashtrimit të plotë, IA përdoret gjithashtu për të automatizuar zbulimin e dobësive , për të rafinuar sulmet me forcë brutale kundër kredencialeve dhe për të shkruar kod të dëmshëm. Agjencitë e zbatimit të ligjit dhe organizatat si FBI kanë zbuluar tashmë një rritje të qartë të ndërhyrjeve që lidhen me përdorimin e keq të IA-së gjeneruese, dhe shumë profesionistë të sigurisë kibernetike pranojnë se një pjesë e konsiderueshme e rritjes së sulmeve është për shkak pikërisht të këtyre mjeteve të reja.
Aplikimet e inteligjencës artificiale në sigurinë kibernetike: nga pika e fundit në cloud
Në përgjigje të këtij rreziku në rritje, IA po transformon gjithashtu sigurinë kibernetike në të gjithë sferën teknologjike . Kompanitë po integrojnë aftësitë e të mësuarit automatik në zgjidhjet e pikave fundore, firewall-et, platformat SIEM dhe mjetet e dedikuara të cloud-it.
Nga ana e përdoruesit, zgjidhjet e sigurisë së pikave fundore të mundësuara nga inteligjenca artificiale analizojnë vazhdimisht sjelljen e proceseve, skedarëve dhe lidhjeve. Në vend që të mbështeten vetëm te nënshkrimet, ato mësojnë se çfarë është "normale" në secilën pajisje dhe zbulojnë devijime të dyshimta, të tilla si ekzekutimi i papritur i skripteve të panjohura ose enkriptimi masiv i skedarëve tipik i ransomware-it.
Firewall-et e bazuara në inteligjencën artificiale të gjeneratës së ardhshme (NGFW me aftësi inteligjente) mund të inspektojnë trafikun e koduar, të zbulojnë modele anomale dhe të lidhin ngjarjet nëpër porte dhe protokolle të shumta. Kjo u lejon atyre të bllokojnë komunikimet me serverat e komandës dhe kontrollit ose të parandalojnë përpjekjet e nxjerrjes së të dhënave që përndryshe do të kalonin pa u zbuluar.
Në shtresën globale të monitorimit, platformat e Informacionit të Sigurisë dhe Menaxhimit të Ngjarjeve (SIEM) dhe zgjidhjet XDR gjenerojnë mijëra alarme çdo ditë. IA përdoret për të përcaktuar përparësitë dhe grupuar ngjarjet e lidhura, duke e shndërruar atë ortek të dhënash të papërpunuara në disa incidente me ndikim të lartë që me të vërtetë meritojnë vëmendje të menjëhershme.
Për më tepër, në mjediset cloud, vendosen zgjidhje specifike sigurie të bazuara në IA që identifikojnë konfigurime të gabuara, leje të tepërta ose lëvizje të pazakonta të të dhënave midis rajoneve dhe shërbimeve. Këto plotësohen nga teknologjitë e Zbulimit dhe Përgjigjes së Rrjetit (NDR) të mundësuara nga IA që monitorojnë trafikun e brendshëm të rrjetit për sjellje tipike të një sulmuesi që ndodhet tashmë brenda sistemit.
Përfitimet e inteligjencës artificiale për ekipet e sigurisë
Ekipet e sigurisë kibernetike përballen me një sfidë të dyfishtë: menaxhimin e një vëllimi të madh të të dhënave dhe rritjen e kompleksitetit teknik . Këtu, inteligjenca artificiale është bërë një aleat i rëndësishëm, duke i mundësuar atyre të bëjnë më shumë me të njëjtat burime.
Një nga përfitimet më të qarta është zbulimi shumë më i shpejtë i kërcënimeve . Ndërsa më parë një analist duhej të shqyrtonte manualisht ngjarjet, algoritmet tani mësojnë modelet e sulmit, zakonet e përdoruesve dhe sjelljet tipike të sistemit. Kjo u lejon atyre të identifikojnë incidentet kritike brenda pak sekondash, edhe kur ato manifestohen si një kombinim sinjalesh delikate të shpërndara nëpër burime të ndryshme të të dhënave.
Një pikë tjetër kyçe është zvogëlimi i pozitivëve dhe negativëve të rremë . Nëpërmjet njohjes së modeleve, zbulimit të anomalive dhe teknikave të të mësuarit të vazhdueshëm, IA filtron "zhurmën" e alarmeve të parëndësishme dhe përqendrohet në ato që përfaqësojnë vërtet një kërcënim. Kjo i pengon ekipet të lodhen duke iu përgjigjur alarmeve që në fund të fundit nuk çojnë askund.
IA gjeneruese po ndryshon gjithashtu mënyrën se si analistët punojnë me informacionin. Duke përkthyer të dhënat teknike në gjuhë natyrore , mjetet mund të prodhojnë raporte të qarta që ndahen lehtësisht me menaxherët ose departamentet e tjera, të shpjegojnë se çfarë përfshin një dobësi specifike ose të detajojnë hapat e rekomanduar për ta rregulluar atë.
Kjo aftësi për të paraqitur informacionin në një mënyrë të kuptueshme dhe për të orientuar përgjigjen u lejon analistëve të rinj të marrin përsipër detyra më komplekse pa pasur nevojë të zotërojnë gjuhët e pyetjeve ose mjetet e përparuara që nga dita e parë. Në praktikë, IA gjeneron hapa korrigjimi, sugjerime konkrete dhe kontekst shtesë që përshpejton kurbën e të mësuarit.
Së fundmi, IA ofron një pamje më të plotë të mjedisit duke grumbulluar dhe korreluar të dhëna nga regjistrat e sigurisë, trafiku i rrjetit , telemetria në cloud dhe burimet e inteligjencës së kërcënimeve të jashtme. Kjo ndihmon në zbulimin e modeleve të sulmit që përndryshe do të kalonin pa u vënë re nëse shiheshin nga një sistem i vetëm.
Autentifikimi, fjalëkalimet dhe analiza e sjelljes
Përtej zbulimit të ndërhyrjeve, inteligjenca artificiale po ndryshon mënyrën se si mbrohen identitetet dhe menaxhohet qasja . Fjalëkalimet tradicionale ekzistojnë ende, por ato po kombinohen gjithnjë e më shumë me modele të analizës së sjelljes të mundësuara nga inteligjenca artificiale dhe faktorë të tjerë.
IA përdoret në sistemet adaptive të vërtetimit që vlerësojnë kontekstin e çdo hyrjeje: vendndodhjen, pajisjen, kohën, historikun e përdorimit, shpejtësinë e shkrimit dhe faktorë të tjerë. Nëse diçka duket e pazakontë, sistemi rrit nivelin e sigurisë duke kërkuar informacione shtesë ose duke bllokuar seancën.
Paralelisht, zgjidhjet e analizës së sjelljes mund të zbulojnë përpjekjet për vjedhje identiteti ose llogaritë e kompromentuara duke studiuar se si përdoruesit bashkëveprojnë me aplikacionet, në cilat burime qasen dhe si lundrojnë në rrjet. Një ndryshim i rëndësishëm në këto modele mund të tregojë se dikush po përdor kredenciale të vjedhura.
Menaxhimi i dobësive mbështetet gjithashtu në IA-në për të shkuar përtej listave tipike të pafundme të të metave. Modelet analizojnë se cilat dobësi kanë më shumë gjasa të shfrytëzohen bazuar në aktivitetin aktual të sulmuesit, disponueshmërinë e shfrytëzimeve publike dhe ekspozimin e secilit aset, duke ndihmuar në përcaktimin e përparësive të përpjekjeve për korrigjimin e problemeve.
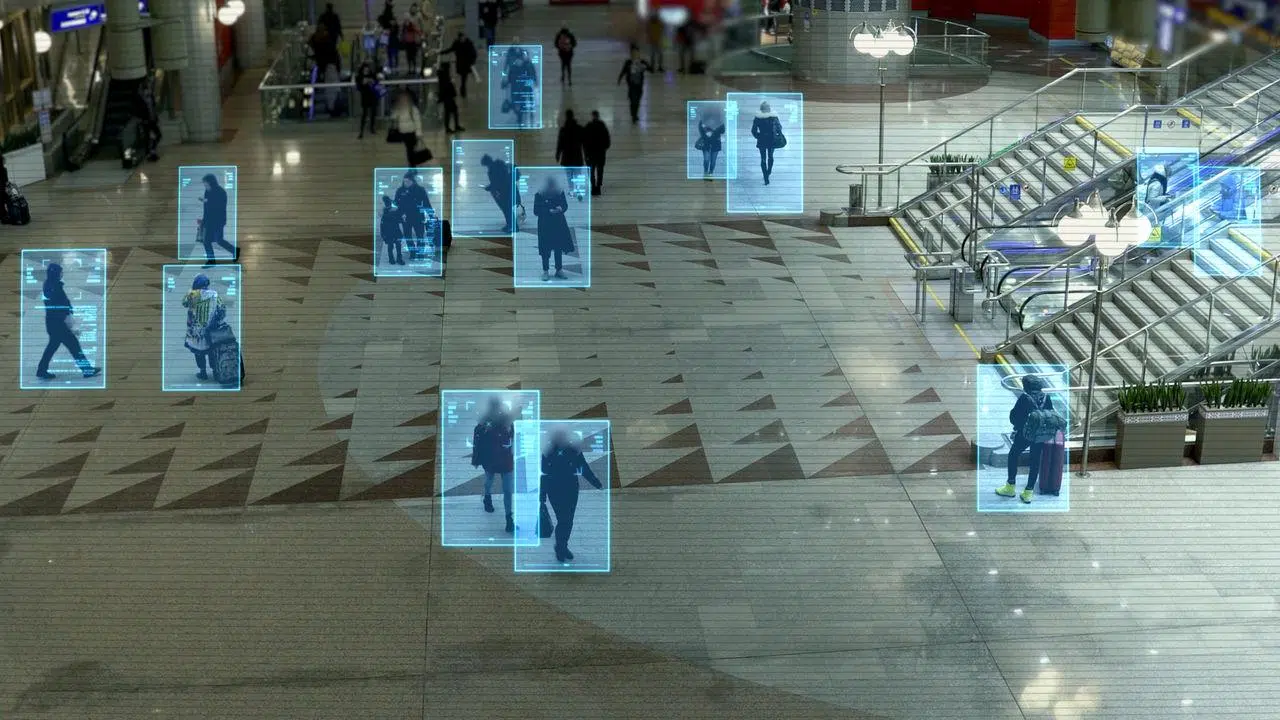
Në mjedise fizike, mbikëqyrja me kamera dhe sensorë përmirësohet nga modelet e inteligjencës artificiale të afta për të zbuluar sjellje të dyshimta , për të identifikuar targat, për të njohur modelet e lëvizjes dhe për të njoftuar për grumbullime të pazakonta. Duke kombinuar këtë informacion me të dhënat historike dhe kontekstin, sistemet e paralajmërimit të hershëm mund të aktivizohen në zona me shkallë të lartë krimi.
Parandalimi dhe parashikimi i krimit në botën fizike
Jashtë hapësirës kibernetike, inteligjenca artificiale po fillon të luajë gjithashtu një rol të rëndësishëm në parandalimin e krimit në mjediset urbane . Duke analizuar vëllime të mëdha të të dhënave historike, autoritetet mund të identifikojnë modele që i ndihmojnë ata të planifikojnë më mirë burimet.
Ndër aplikimet më të zakonshme është analiza e modeleve të krimit : cilat lloje krimesh janë të përqendruara në zona të caktuara, në cilat kohë janë më të shpeshta ose si evoluojnë ato me kalimin e kohës. Ky informacion përdoret për të rregulluar patrullat, për të përmirësuar ndriçimin, për të instaluar kamera shtesë ose për të hartuar fushata specifike parandaluese.
IA përdoret gjithashtu në sistemet e paralajmërimit të hershëm që kombinojnë të dhëna në kohë reale (kamera, sensorë, media sociale, madje edhe variabla të motit) për të vlerësuar se kur ka më shumë të ngjarë të ndodhin incidente të caktuara. Ndonëse nuk janë të pagabueshme, këto sisteme mund të ndihmojnë në parashikimin e skenarëve të rrezikut.
Në fushën e hetimit, algoritmet mundësojnë analizën dixhitale forenzike të vëllimeve të mëdha të të dhënave forenzike (gjurmët e gishtërinjve, ADN-ja, të dhënat e rasteve, historitë e arrestimeve) për të identifikuar lidhje që do të ishin shumë të vështira për t'u dalluar në shikim të parë. Kjo u lejon hetuesve të lidhin raste në dukje të palidhura ose të përsosin kërkimin për të dyshuarit.
I gjithë ky implementim duhet të balancohet vazhdimisht me respektin për privatësinë dhe të drejtat e njeriut . Rreziku i paragjykimeve në të dhënat e trajnimit është real: nëse modelet ushqehen me të dhëna policore tashmë të paragjykuara, ato mund të përforcojnë diskriminimin ekzistues duke "parashikuar" më shumë krime në komunitete specifike, edhe nëse problemi themelor është diçka tjetër.
Rreziqet dhe sfidat: siguria e të dhënave, siguria e modelit dhe siguria e API-t
Që inteligjenca artificiale të jetë e besueshme, siguria nuk mund të kufizohet më vetëm në mbrojtjen e serverave ose rrjeteve. Është thelbësore të mbrohet vetë inteligjenca : të dhënat që ushqejnë modelet, arkitekturat e inteligjencës artificiale dhe ndërfaqet që i bëjnë ato të arritshme.
Modelet janë aq të mira sa të dhënat e tyre të trajnimit. Nëse këto të dhëna manipulohen ose paragjykohen , IA do të marrë vendime të pasakta. Një shembull i qartë i kësaj mund të shihet në modelet e përdorura për proceset e rekrutimit: nëse ata trajnohen me histori që favorizojnë sistematikisht profile të caktuara, IA mund të përforcojë paragjykimet bazuar në gjini, racë ose origjinë, duke diskriminuar kandidatët e kualifikuar në mënyrë të përkryer.
Në një nivel thjesht teknik, modelet gjuhësore dhe inteligjencat artificiale të tjera të përparuara përballen me kategori të reja sulmesh, të tilla si injektimi i shpejtë . Kjo përfshin fshehjen e udhëzimeve keqdashëse në të dhënat e dhëna për të ndryshuar sjelljen e modelit, për të anashkaluar kufizimet ose për të bërë që ai të kthejë informacione të dëmshme.
Një tjetër rrezik i madh është ekspozimi i informacionit të ndjeshëm . Nëse sistemet janë të konfiguruara gabimisht, ato mund të zbulojnë të dhëna konfidenciale të klientëve, sekrete tregtare ose fragmente të vetë grupit të trajnimit, qoftë drejtpërdrejt ose përmes teknikave të tilla si nxjerrja e anëtarësisë ose nxjerrja e modelit.
API-të e përdorura për të aksesuar, trajnuar ose vendosur modele të IA-së përfaqësojnë një front kritik. Pa autentifikim të fuqishëm, kufizim të kërkesave dhe validim të të dhënave hyrëse , ato bëhen objektiva të lehtë për sulme brutale, vjedhje masive ose ndryshime të paautorizuara në parametrat e modelit. Nuk është rastësi që shumica e kompanive kanë vuajtur nga incidente sigurie të lidhura me API-të në muajt e fundit.
Kompleksiteti i mjediseve hibride dhe nevoja për dukshmëri të plotë
Shumica e organizatave i përdorin zgjidhjet e tyre të inteligjencës artificiale në infrastruktura hibride që kombinojnë cloud-in publik, cloud-in privat, cloud-in lokal dhe gjithnjë e më shumë, informatikën në kufijtë e hapësirës. Ky fragmentim e bën të vështirë mbajtjen e një pamjeje të qartë se ku ndodhen të dhënat, si lëvizin ato dhe kush ka qasje në to në çdo kohë të caktuar.
Mungesa e dukshmërisë çon në kontrolle të fragmentuara dhe pika të verbëra . Disa modele trajnohen në një “cloud”, përpunohen në një tjetër dhe më pas vendosen në vende të ndryshme, me të dhëna që hidhen nga një mjedis në tjetrin. Pa vëzhgueshmëri të mjaftueshme, shkeljet e sigurisë ose mosrespektimi i rregulloreve mund të lindin lehtësisht pa i zbuluar askush në kohë.
Për më tepër, ndryshe nga softuerët tradicionalë, modelet e inteligjencës artificiale evoluojnë me përdorimin . Ato mund t'i përshtatin parametrat e tyre bazuar në të dhënat e reja që përpunojnë, duke e bërë të vështirë zbulimin nëse janë manipuluar ose nëse kanë devijuar gradualisht nga sjellja e tyre e pritur.
Prandaj, është thelbësore të vendosni monitorim të vazhdueshëm dhe analiza të avancuara, duke përfshirë masat e sigurisë, në laboratorin tuaj në shtëpi për të ndjekur performancën e modelit, përgjigjet dhe vendimet. Vetëm në këtë mënyrë mund të identifikoni modele të pazakonta, degradime delikate ose përpjekje sulmi që kalojnë pa u vënë re në regjistrat tradicionalë.
Kjo nevojë për kontroll shtrihet edhe në shtresat e rrjetit dhe aplikacionit. Teknologjitë e mbrojtjes së aplikacioneve web dhe API-ve, të kombinuara me aftësitë e inspektimit të thellë të trafikut, bëjnë të mundur zbulimin e pyetjeve të dyshimta, përpjekjeve për nxjerrjen e të dhënave ose sjelljes anormale ndaj shërbimeve të IA-së, duke i bllokuar ato përpara se të kompromentojnë informacionin e ndjeshëm.
Siguria nga dizajni dhe qëndrueshmëria si një avantazh konkurrues
Që IA të jetë një nxitës i vërtetë biznesi dhe jo një burim i vazhdueshëm shqetësimesh, siguria duhet të integrohet që nga dita e parë . Nuk mjafton të ndërtosh modelin, ta vësh në prodhim dhe pastaj ta rregullosh me nxitim.
Një strategji e pjekur përfshin validimin dhe mbrojtjen e të dhënave në të gjitha fazat, zbatimin e kontrolleve të rrepta të aksesit, ndarjen e mjediseve të zhvillimit, testimit dhe prodhimit, dhe nënshkrimin kriptografik të artefakteve të modelit për të siguruar integritetin e tyre gjatë gjithë ciklit jetësor.
Është gjithashtu thelbësore për të hartuar aftësi të automatizuara të zbulimit dhe reagimit : kur një model sillet çuditshëm, kur një API merr një model kërkese anormal ose kur zbulohet një ndryshim i papritur në një grup të dhënash, sistemi duhet të jetë në gjendje të reagojë shpejt, të izolojë komponentët dhe të njoftojë ekipet përkatëse.
Rezistenca, e kuptuar si aftësia e IA-së për t'i bërë ballë sulmeve dhe për t'u rikuperuar pa humbur funksionalitetin , po bëhet një faktor thelbësor besimi për drejtuesit. Nëse një organizatë e di që modelet e saj janë të sigurta, të vëzhgueshme dhe në përputhje me standardet, ajo do të ketë shumë më tepër liri për të inovuar dhe eksperimentuar me raste përdorimi të avancuara.
Në praktikë, shumë kompani kombinojnë shërbime të specializuara të sigurisë kibernetike me zgjidhje për mbrojtjen e aplikacioneve dhe menaxhimin e trafikut që lejojnë strategji të thella mbrojtjeje: inspektim të avancuar të trafikut, izolim të mjedisit, zbutje të ekspozimit ndaj të dhënave, monitorim të modelit dhe drejtim inteligjent të kërkesave bazuar në kosto, pajtueshmëri dhe performancë.
E gjithë kjo nuk eliminon nevojën për mbikëqyrje njerëzore, por zvogëlon në mënyrë drastike detyrat manuale dhe të përsëritura. IA merret me klasifikimin e alarmeve, korrelacionin e ngjarjeve dhe përmbledhjen e informacionit, ndërsa specialistët përqendrohen në kuptimin e qëllimit të sulmuesve, hetimin e incidenteve komplekse dhe hartimin e mbrojtjeve kibernetike më të fuqishme.
Në fund të fundit, përdorimi i IA-së në siguri kërkon supozimin e tre ideve themelore: që IA dhe siguria duhet të përparojnë së bashku , që mbrojtja e IA-së përfshin mbrojtjen e të dhënave, modeleve dhe ndërfaqeve (jo vetëm të infrastrukturës) dhe që qëndrueshmëria e gjeneruar nga një IA e mbrojtur mirë përkthehet në një avantazh të vërtetë konkurrues ndaj atyre që improvizojnë gjatë procesit.
Inteligjenca artificiale ka kaluar përtej të qenit një eksperiment i vogël, duke u bërë forca lëvizëse pas inovacionit dixhital në pothuajse çdo sektor. Integrimi i saj në siguri - duke siguruar njëkohësisht mbrojtje të përshtatshme - lejon zbutjen e ndikimit të shkeljeve, parashikimin e kërcënimeve, përmirësimin e parandalimit të krimit dhe çlirimin e ekipeve njerëzore nga pjesa më e madhe e barrës së rëndë, me kusht që të ruhet një ekuilibër i kujdesshëm midis efektivitetit, etikës dhe respektimit të të drejtave të njeriut.