- Prisma Cloud trashëgon dhe zgjeron aftësitë e Twistlock për të ofruar siguri gjithëpërfshirëse për kontejnerët dhe ngarkesat e sinkronizuara me cloud.
- Platforma integron skanimin e dobësive në CI/CD, regjistrat dhe kohën e ekzekutimit, duke i dhënë përparësi rreziqeve me kontekstin e shfrytëzimit në botën reale.
- Qasja e tyre CNAPP kombinon CSPM, CWP, CIEM dhe sigurinë e rrjetit, me mbrojtje vendase për Kubernetes dhe mjedise multicloud.
- Ofron performancë dhe shkallëzueshmëri të mirë, megjithëse kërkon një kurbë mësimi dhe planifikim të duhur të licencave dhe vendosjes.
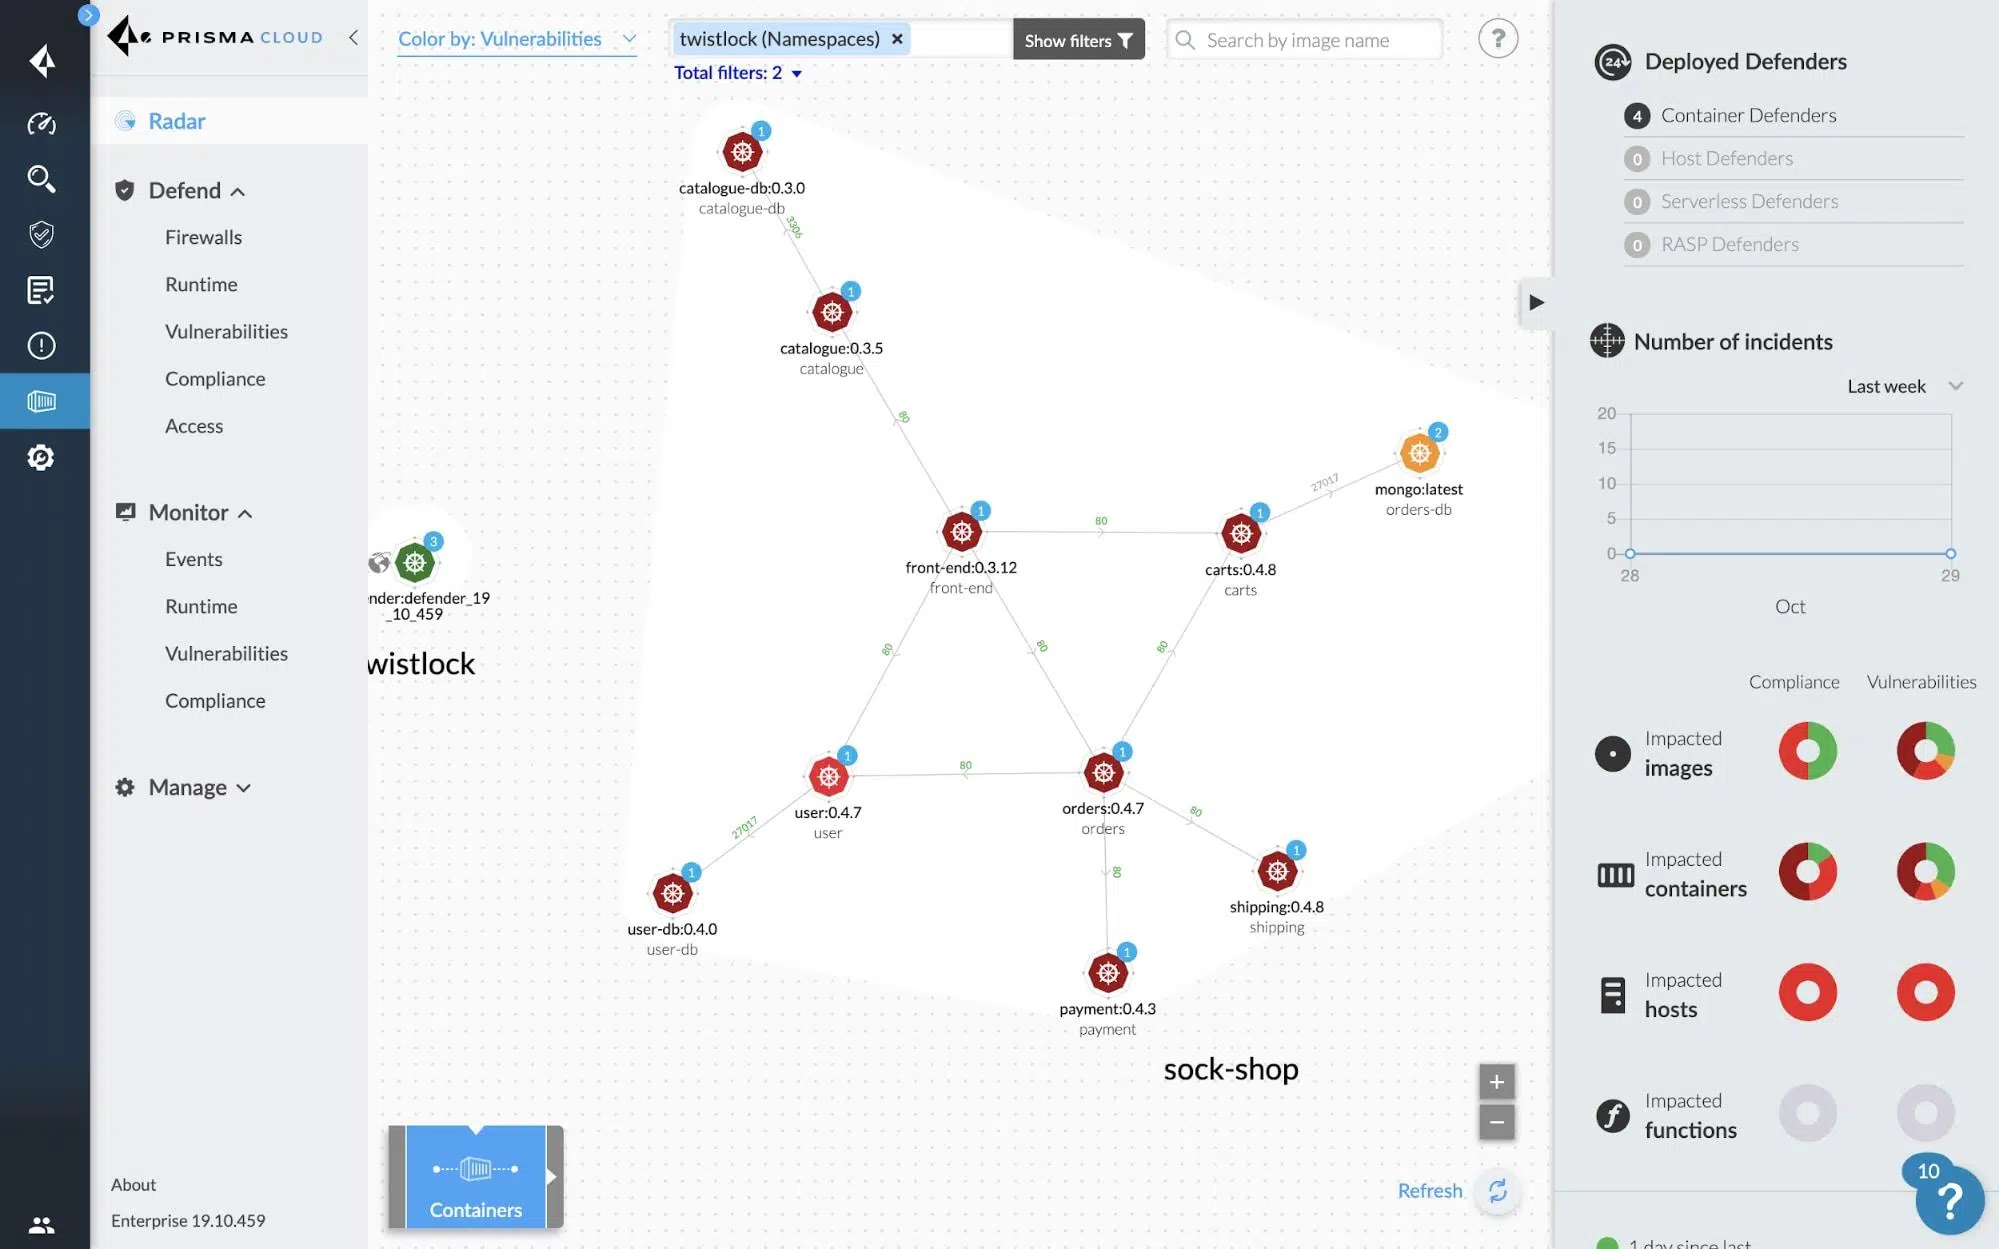
Siguria e kontejnerëve është bërë kritike për çdo kompani që punon me arkitekturat Kubernetes, Docker ose mikroservise në cloud. Sfida nuk është më vetëm vendosja më e shpejtë, por edhe ta bësh këtë pa u hapur dyert sulmuesve që shfrytëzojnë imazhe të cenueshme, konfigurime të dobëta ose leje të tepërta.
Twistlock, tani i integruar në Prisma Cloud të Palo Alto Networks, është një zgjidhje kryesore për mbrojtjen e kontejnerëve dhe ngarkesave të punës cloud-native. Platforma e mëparshme e sigurisë së kontejnerëve është bashkuar në një Platformë gjithëpërfshirëse Cloud Native Application Protection (CNAPP) që mbulon gjithçka, nga siguria në nivel kodi deri te siguria në kohën e ekzekutimit, duke përfshirë CI/CD, regjistrimin, sigurinë në kohën e ekzekutimit dhe pajtueshmërinë rregullatore.
Arkitekturat e mikroshërbimeve dhe sfida e sigurimit të kontejnerëve
Arkitekturat e mikroshërbimeve janë në thelb dinamike (dhe zgjedhja midis Docker Compose dhe Kubernetes ) : pod-et, shërbimet dhe kontejnerët vendosen vazhdimisht, versionet përditësohen disa herë në ditë dhe instancat shkallëzohen sipas ngarkesës. Ky model përshpejton zhvillimin, por e bën të vjetëruar sigurinë tradicionale të bazuar në perimetra statikë dhe kontrolle manuale të rastit.
Kontejnerët sigurojnë që softueri të sillet njësoj në mjedise të ndryshme (zhvillimi, para-prodhimi, lokale, cloud publik), dhe pikërisht kjo lëvizshmëri i bën ata një objektiv kryesor për sulmuesit. Një imazh i vetëm bazë i cenueshëm mund të përhapet në qindra ose mijëra vendosje brenda pak minutash.
Siguria moderne e kontejnerëve duhet të përfshijë të gjithë ciklin jetësor : nga ndërtimi i imazheve në tubacionin CI/CD, përmes skanimeve të regjistrave, deri te sjellja gjatë kohës së ekzekutimit. Nëse siguria kontrollohet vetëm para vendosjes ose vetëm gjatë kohës së ekzekutimit, boshllëqet e rrezikshme do të mbeten gjithmonë.
Mjete të specializuara për sigurinë e kontejnerëve si Prisma Cloud (më parë Twistlock) mbulojnë hostin, rrjetin, stakun e menaxhimit, tubacionin e ndërtimit, shtresat e imazheve dhe vetë aplikacionin e kontejnerizuar. Qëllimi është të ruhet monitorimi i vazhdueshëm që përshtatet me natyrën kalimtare dhe në ndryshim të vazhdueshëm të mjediseve të bazuara në cloud.
Paralelisht, ekosistemi është mbushur me zgjidhje plotësuese si Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig dhe Qualys, secila me fokusin e vet: skanimi i dobësive, pajtueshmëria, mbrojtja në kohën e ekzekutimit, CSPM, etj. Prisma Cloud integron dhe zgjeron shumë nga këto aftësi në një platformë të vetme.
Cilat janë mjetet e sigurisë së kontejnerëve dhe pse dallohet Prisma Cloud?
Mjetet e sigurisë së kontejnerëve janë zgjidhje softuerike të projektuara posaçërisht për të adresuar sfidat e sigurisë së Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift dhe platformave të tjera të orkestrimit. Ato shkojnë përtej një antivirusi të thjeshtë imazhesh: ato shtojnë kontekst, politika, pajtueshmëri dhe dukshmëri në të gjithë mjedisin.
Në rastin e Prisma Cloud Compute (pasardhësi i drejtpërdrejtë i Twistlock) , po flasim për një platformë që mbron hostet, kontejnerët, funksionet pa server dhe, në përgjithësi, ngarkesat e punës të bazuara në cloud. Ofron menaxhim të cenueshmërisë, kontrolle të pajtueshmërisë, mbrojtje në kohën e ekzekutimit me rregulla dhe mësim automatik, firewall-e të bazuara në cloud (siç është WaaS për aplikacionet web dhe API-të) dhe kontroll të detajuar të aksesit.
Twistlock filloi si një zgjidhje për menaxhimin e dobësive dhe pajtueshmërinë për të gjithë ciklin jetësor të kontejnerëve, e fokusuar në skanimin e imazheve dhe parandalimin e komponentëve të pasigurt që të kalonin nga zhvillimi në prodhim. Me kalimin e kohës, shtoi monitorimin e vazhdueshëm të regjistrave, rrjeteve dhe kohës së ekzekutimit, si dhe kontrollet e aksesit dhe segmentimin.
Pas blerjes së saj nga Palo Alto Networks në vitin 2018 , të gjitha këto aftësi u përfshinë në Prisma Cloud, i cili tashmë mbulonte fusha të tjera të sigurisë në cloud. Rezultati është një CNAPP i aftë të menaxhojë rregullat mbi konfigurimet, imazhet, nyjet, plugin-et dhe shërbimet e Docker, duke u integruar me menaxherë sekretë si CyberArk ose HashiCorp, dhe duke konsumuar regjistrat e auditimit të Kubernetes për të gjeneruar alarme të zbatueshme.
Ky integrim lejon një dukshmëri shumë të detajuar të varësive, paketave, shtresave të imazheve dhe sjelljeve të kohës së ekzekutimit, si në tubacionet CI/CD ashtu edhe në kontejnerë që funksionojnë në hostë, platforma kontejner-si-shërbim ose mjedise hibride dhe shumëcloudësh.
Skanimi i kontejnerëve: një element kyç në strategjinë e sigurisë
Skanimi i kontejnerëve është linja e parë e mbrojtjes për zbulimin e dobësive në imazhet bazë, bibliotekat e palëve të treta dhe kodin e personalizuar. Integrimi i skanimit në kanalet CI/CD ju lejon të kapni problemet para vendosjes dhe shmangni nevojën për të shuar zjarret në prodhim.
Zbulimi i hershëm i dobësive kursen kohë dhe para : është shumë më lirë të rregullosh një bibliotekë të cenueshme gjatë fazës së ndërtimit sesa në një klaster prodhimi me dhjetëra shërbime që varen prej saj. Për më tepër, parandalon rikthimet kaotike dhe ekspozimin e panevojshëm.
Skanimi është gjithashtu jetik për mbrojtjen e zinxhirit të furnizimit të softuerëve , i cili përfshin gjithnjë e më shumë komponentë të jashtëm: imazhe publike, paketa të palëve të treta, objekte nga ekipe të tjera, etj. Tani është i detyrueshëm vërtetimi se çdo gjë e përfshirë në imazh nuk përmban CVE të njohura ose konfigurime të rrezikshme.
Nga pikëpamja rregullatore, shumë industri kërkojnë skanime të rregullta të dobësive dhe prova që imazhet dhe kontejnerët përputhen me standarde të tilla si GDPR, HIPAA, PCI DSS ose standardet CIS. Një mjet i centralizuar skanimi lehtëson auditimet dhe gjenerimin e raporteve.
Një tjetër avantazh është zvogëlimi i sipërfaqes së sulmit : skanerët zbulojnë paketa të panevojshme, mjete të harruara për debugging ose komponentë që nuk shtojnë funksionalitet, por rrisin rrezikun. Duke eliminuar gjithçka të tepërt, merren imazhe më të lehta dhe shumë më të sigurta.
Automatizimi i sigurisë në CI/CD dhe mbrojtja kundër sulmeve zero-day
Integrimi i sigurisë në CI/CD dhe praktika si GitOps është ajo që na lejon të flasim vërtet për DevSecOps. Në vend që të mbështetemi në rishikime manuale të rastit, çdo commit ose ndërtim shkakton automatikisht skanime imazhesh, analizë të kodit, rishikim të IaC dhe kontrolle të politikave.
Prisma Cloud Compute integrohet me mjete të tilla si Jenkins, GitHub, GitLab dhe ofrues të tjerë të CI për të refuzuar versionet që nuk përputhen me politikën, për të gjeneruar raporte për zhvilluesit dhe për të bllokuar promovimin e objekteve të cenueshme në mjedise më të larta.
Automatizimi është gjithashtu çelësi për zbutjen e dobësive zero-day . Edhe nëse një imazh i ka kaluar tashmë të gjitha kontrollet, mund të shfaqen CVE të reja të shoqëruara me paketat e përfshira në atë imazh. Me skanimin e vazhdueshëm të hyrjeve të regjistrit dhe mjediseve të ekzekutimit, platforma rivlerëson imazhet sapo të përditësohet baza e të dhënave të dobësive.
Kjo qasje minimizon dritaren e ekspozimit : organizata mëson brenda disa orësh se një imazh i vendosur javë më parë tani është bërë problematik dhe mund të përcaktojë përparësitë e korrigjimit bazuar në rëndësinë, ekspozimin ndaj internetit, të dhënat e trajtuara, etj.
Për sa i përket reputacionit, demonstrimi i skanimit të rregullt dhe të automatizuar ndërton besimin me klientët, partnerët dhe rregullatorët. Kompanitë që e marrin seriozisht sigurinë e kontejnerëve zakonisht dallohen në tenderë dhe procese të verifikimit të kujdesit të duhur.
Prisma Cloud Compute (Twistlock): arkitektura, kërkesat dhe vendosja
Prisma Cloud ofrohet në dy opsione kryesore vendosjeje : versioni Enterprise SaaS, i hostuar dhe menaxhuar nga Palo Alto Networks, dhe versioni i vetë-hostuar Compute, të cilin klienti e vendos në infrastrukturën e vet (në ambientet e tij, në cloud ose hibrid).
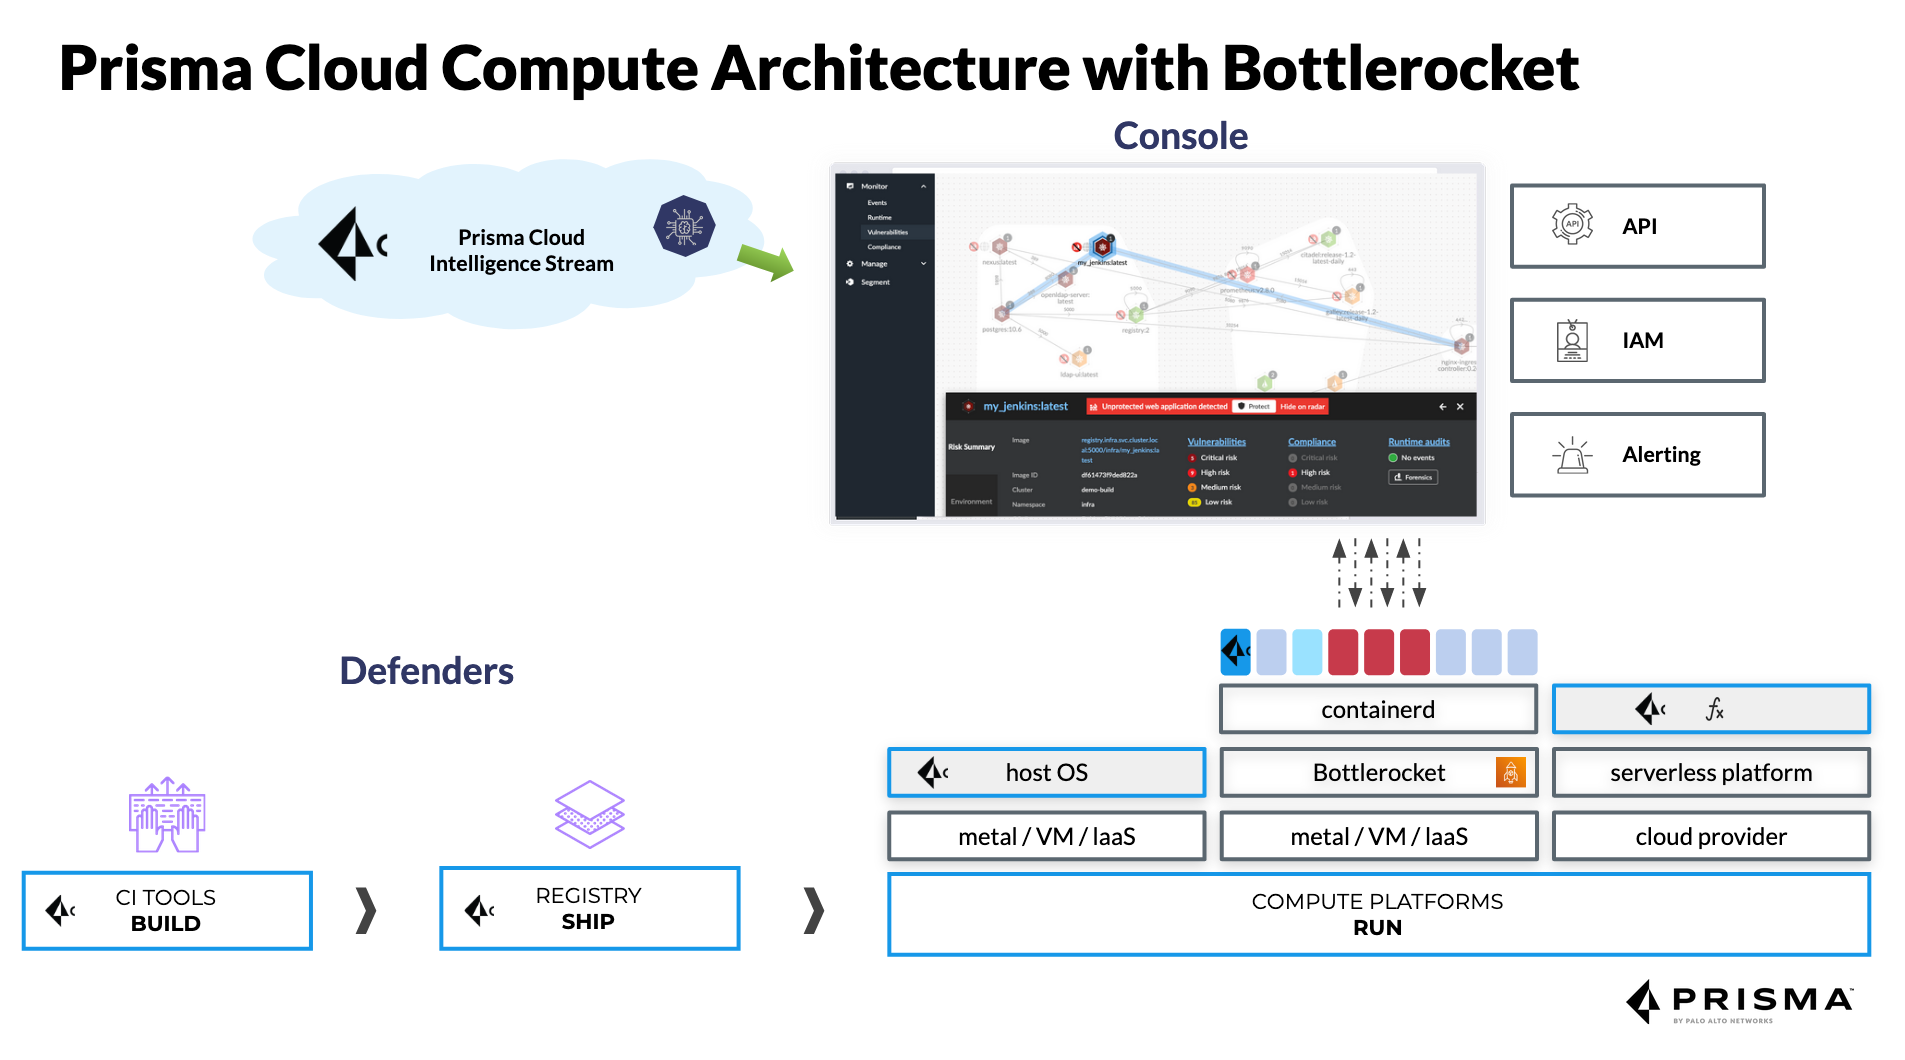
Versioni Compute trashëgon drejtpërdrejt arkitekturën Twistlock , me një konsol qendror që orkestron politikat, mbledh të dhëna dhe shfaq dukshmëri globale, dhe agjentë Defender të vendosur në hostë, nyje Kubernetes, Fargate, EC2, kontejnerë Windows dhe mjedise pa server.
Lidhur me kërkesat teknike të konsolës , për mjedise të vogla (më pak se 1000 Defender dhe pa skanim intensiv të regjistrave) ajo mund të ngarkohet me afërsisht 2 GB RAM dhe 2 vCPU. Për vendosje të mëdha me më shumë se 20,000 Defender, Palo Alto rekomandon deri në 16 vCPU, rreth 50 GB RAM dhe afërsisht 500 GB hapësirë ruajtjeje SSD të përhershme.
Defenders ka konsum relativisht të ulët burimesh : mund të funksionojë me rreth 256 MB RAM në skenarë bazë dhe të shkallëzohet deri në rreth 2 GB RAM dhe 2 vCPU kur kryen skanim të regjistrave ose ngarkesa pune më intensive. Sa i përket hapësirës së diskut, përdor rreth 8 GB për host, duke u rritur në 20 GB nëse kryhet analiza lokale e regjistrave.
Nëse skanimet janë të integruara në CI , hapësira e rekomanduar është që të ketë të paktën 1,5 herë madhësinë e imazhit më të madh që do të skanohet për ekzekutues, në mënyrë që të jetë në gjendje të shkarkojë, analizojë dhe gjenerojë artefaktet e nevojshme pa pengesa.
Performanca e Prisma Cloud dhe testimi në shkallë të gjerë
Palo Alto Networks ka publikuar teste të performancës së Prisma Cloud në mjedise shumë të mëdha duke simuluar ngarkesa pune të botës reale. Një nga këto skenarë përfshinte grupe Kubernetes me gjithsej 20,000 hoste, një konsolë me 16 vCPU dhe 50 GB memorie, dhe Defender me 2 vCPU dhe 8 GB RAM që funksiononin në një sistem operativ të optimizuar për kontejnerë.
Në atë mjedis, u analizuan 323 imazhe dhe gati 200,000 kontejnerë , me një dendësi të përafërt prej 9,6 kontejnerësh për host. Konsola konsumoi rreth 1474 MiB RAM dhe 8% të CPU-së, ndërsa çdo Defender përdori rreth 83 MiB RAM dhe 1% të CPU-së - shifra mjaft të arsyeshme për një sistem sigurie në kohë reale.
Skanimet individuale të kontejnerëve zgjasin mesatarisht 1 deri në 5 sekonda , me një konsum shtesë prej 10-15% të memories dhe mezi 1% të përdorimit të CPU-së gjatë skanimit. Kjo e bën të mundur integrimin e skanimit edhe në kanale kërkuese pa ngadalësuar kohën e daljes në treg për veçoritë e reja.
Përtej numrave të CPU-së dhe RAM-it, ndikimi i vërtetë shihet në SecOps dhe DevOps . Një studim i Forrester Consulting TEI (Ndikimi Total Ekonomik) për Prisma Cloud llogariti një kthim të investimit prej 264%, një përmirësim të efikasitetit të SecOps të vlerësuar në miliona dollarë dhe një ulje të konsiderueshme të incidenteve të sigurisë me rëndësi materiale.
Një tjetër metrikë interesante është zvogëlimi i kohës së zgjidhjes së incidenteve : përdoruesit raportojnë se kalojnë nga analiza që më parë zgjasin ditë në hetime që përfundojnë në rreth 3,3 orë, falë telemetrisë së unifikuar dhe paneleve të kontrollit që centralizojnë regjistrat, alarmet dhe kontekstin e rrjetit, IAM dhe konfigurimin.
Aftësitë e sigurisë së Prisma Cloud të trashëguara dhe të zgjeruara nga Twistlock
Thelbi i asaj që Twistlock ishte përqendruar në menaxhimin e dobësive gjatë gjithë ciklit jetësor të kontejnerëve. Prisma Cloud ndjek këtë rrugë dhe shton shtresa shtesë të kontekstit dhe automatizimit për të përcaktuar përparësitë e asaj që duhet rregulluar së pari.
Platforma përcakton një përparësi të riskut bazuar në CVE-të e njohura , ashpërsinë, shfrytëzueshmërinë, ekspozimin aktual gjatë kohës së ekzekutimit, kritikalitetin e shërbimit dhe ekzistencën e shtigjeve të korrigjimit. Ajo ofron udhëzues korrigjimi, analizë të imazheve të shtresuara dhe lista kryesore të 10 dobësive më kritike për secilin shërbim.
Në nivelin e mbrojtjes aktive, Prisma Cloud kontrollon ashpërsinë e alarmeve dhe bllokimeve, duke ju lejuar të rregulloni për secilin shërbim dhe grup se cilat sjellje duhet të gjenerojnë vetëm paralajmërime dhe cilat duhet të bllokohen gjatë ndërtimit ose në kohën e ekzekutimit, për shembull, në përgjigje të përpjekjeve për të ekzekutuar komanda të rrezikshme brenda një kontejneri.
Saktësia e zbulimit të dobësive përmirësohet nga mbi 30 burime të rrjedhës së sipërme që ushqejnë bazën e të dhënave të CVE-ve dhe alarmeve. Kjo zvogëlon pozitivët e rremë dhe i ndihmon ekipet të përqendrohen në atë që ka vërtet rëndësi, në vend që të humbasin kohë duke kërkuar nëpër zhurmë.
Për më tepër, Prisma Cloud integron menaxhimin e dobësive në të gjithë sistemin : ai skanon depot e kodit, regjistrat e kontejnerëve, kanalet CI/CD dhe mjediset e kohës së ekzekutimit. Kjo shmang problemin e zakonshëm të mjeteve të izoluara që nuk komunikojnë me njëra-tjetrën.
Prisma Cloud si CNAPP: përtej sigurisë së kontejnerëve
Sot, Prisma Cloud është një platformë e plotë CNAPP që shkon përtej Twistlock. Ajo përfshin module për menaxhimin e sigurisë në cloud (CSPM), mbrojtjen e ngarkesës së punës (CWP), menaxhimin e të drejtave (CIEM), sigurinë e rrjetit, sigurinë e të dhënave dhe kontrollet mbi infrastrukturën si kod dhe kanale CI/CD.
Në CSPM, zgjidhja shqyrton konfigurimet në AWS , Azure, GCP, OCI dhe Alibaba Cloud , duke zbuluar leje të tepërta, burime të ekspozuara, shërbime të konfiguruara gabimisht dhe devijime nga kornizat si CIS, PCI ose standardet e brendshme të kompanisë. Korrigjimi mund të jetë manual ose i automatizuar.
Në domenin CWP, Prisma Cloud mbron hostet, kontejnerët dhe funksionet pa server me menaxhim të cenueshmërisë, monitorim të proceseve, mbrojtje të rrjetit, kontroll të integritetit të skedarëve dhe rregulla sjelljeje që mund të bazohen në nënshkrime, analizë dinamike dhe të mësuarit automatik.
Moduli CIEM përqendrohet në të drejtat dhe identitetet në cloud , duke identifikuar kredencialet e mbiprivilegjuara, rolet e papërdorura, çelësat e ekspozuar ose aksesin midis llogarive të ndryshme që mund të çojnë në lëvizje anësore të rrezikshme pas një shkeljeje fillestare.
Komponenti i sigurisë së rrjetit përfshin aftësi zbulimi të anomalive , analizë të rrugës së sulmit, segmentim të bazuar në etiketa dhe integrim me firewall-et Palo Alto të gjeneratës së ardhshme (PAN-OS, Strata Cloud Manager, Panorama), duke mundësuar politika të qëndrueshme midis botës tradicionale të rrjetit dhe Kubernetes.
Siguri vendase për Kubernetes dhe kontejnerë me Prisma Cloud
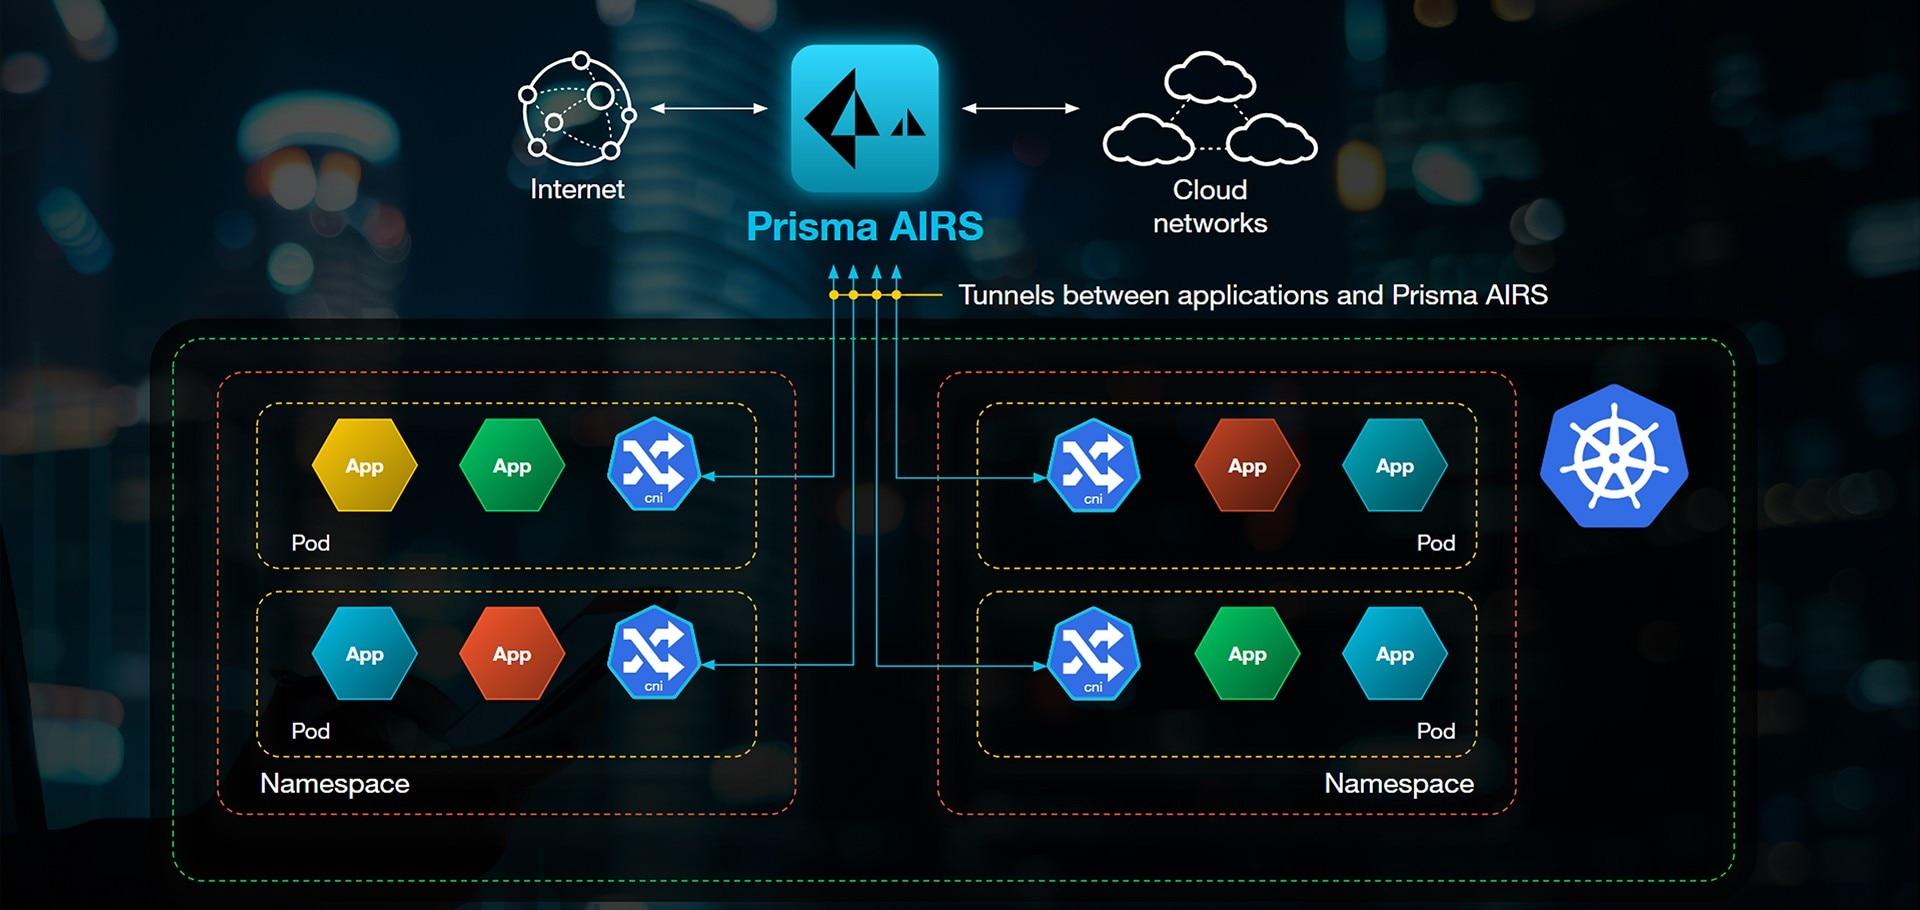
Një nga pikat e forta të Prisma Cloud është mbrojtja e saj native Kubernetes . Ajo integrohet me planin e kontrollit për të ofruar shikueshmëri të drejtpërdrejtë në kontejnerë, pod-e dhe hapësira emrash, dhe zbaton politika dinamike të bazuara në etiketa në vend të adresave IP të ngurta.
Zgjidhja mund të koordinohet me kubectl standarde, CNI chaining dhe shënime të grafikëve Helm për të përhapur meta të dhënat e sigurisë me çdo vendosje. Kjo e bën të lehtë zbatimin automatik të rregullave të rrjetit, kohës së ekzekutimit dhe pajtueshmërisë bazuar në kontekst (mjedisi, pajisjet, kritikaliteti, ekspozimi ndaj internetit, etj.).
Prisma Cloud mund të përthithë gjithashtu regjistrat e auditimit të Kubernetes për të zbuluar ngjarje të dyshimta, ndryshime të papritura të roleve, krijimin e llogarive të shërbimit me privilegje të rrezikshme ose modifikime në objekte të ndjeshme. I gjithë ky informacion më pas shndërrohet në alarme dhe panele në një tastierë të vetme.
Lidhur me WAAS (Siguria e Aplikacioneve Web dhe API-ve) , moduli mbron aplikacionet web dhe API-të që funksionojnë në Kubernetes ose kontejnerë kundër sulmeve tipike OWASP Top 10 (injektim, XSS, kontroll i prishur i aksesit, etj.), si dhe përpjekjeve më të avancuara të shfrytëzimit. Mund të funksionojë në modalitetin vetëm alarm ose në modalitetin e bllokimit aktiv.
Duke kombinuar këto aftësi me firewall-et e Palo Alto-s , organizatat mund të unifikojnë dukshmërinë dhe kontrollin nga niveli i rrjetit deri te ngarkesa e aplikacionit, duke përdorur të njëjtat burime të së vërtetës për identitete, etiketa dhe politika të centralizuara.
Statusi i sigurisë, dobësitë dhe pajtueshmëria në Prisma Cloud
Ashtu si çdo softuer kompleks, Prisma Cloud ka pasur dobësi që Palo Alto Networks i ka adresuar në mënyrë proaktive. Shembujt e kaluar përfshijnë të meta të përshkallëzimit të privilegjeve lokale, skriptimin ndër-faqe (XSS) në konsolën e uebit dhe verifikimet e pasakta kriptografike, me CVE të tilla si CVE-2021-3042 dhe CVE-2021-3033 që kanë marrë rezultate të larta CVSS.
Kompania mirëmban një program aktiv reagimi ndaj dobësive , madje duke caktuar identifikuesit e vet (PRISMA) kur një CVE publik nuk është ende i disponueshëm. Patch-et shpërndahen shpejt, veçanërisht për versionin SaaS, i cili përditësohet vazhdimisht pa ndërhyrjen e klientit.
Për sa i përket enkriptimit dhe mbrojtjes së të dhënave , Prisma Cloud ruan meta-të dhënat e regjistrave dhe telemetrisë në shërbime të enkriptuara si RDS ose Redshift të menaxhuara në cloud, duke përmbushur praktikat më të mira për sigurinë e të dhënave gjatë transportit dhe në gjendje pushimi.
Lidhur me autentifikimin, mbështeten metoda të fuqishme si SAML për të integruar Compute Edition me ofruesit e identitetit të korporatës, duke lehtësuar SSO-në dhe duke zbatuar politika MFA ose menaxhim të centralizuar të seancave.
Platforma gjithashtu i ndihmon organizatat të përmbushin standardet e pajtueshmërisë duke ofruar kontrolle të paracaktuara, raporte të eksportueshme, panele të organizuara sipas rregulloreve dhe mundësinë për të krijuar kontrolle të personalizuara. Kjo është thelbësore në sektorë të tillë si financa, kujdesi shëndetësor dhe administrata publike.
Kërkesat teknike, mbështetja dhe përputhshmëria
Modeli i licencimit të Prisma Cloud bazohet në kredite që klientët konsumojnë sipas moduleve dhe ngarkesave të punës që duan të mbrojnë (Enterprise Edition, Compute Edition, etj.). Kjo lejon që kostot të përshtaten sipas nevojave të secilës organizatë, megjithëse shton edhe disa kompleksitete në përcaktimin e madhësisë dhe buxhetimin.
Pajtueshmëria e sistemit operativ është e gjerë : konzola Compute e vetë-hostuar funksionon në shpërndarjet x86_64 Linux, ndërsa Defenders mbështet një gamë të gjerë hostesh Linux në x86_64 dhe ARM64, kontejnerët e Windows dhe versionet e zakonshme të Docker Engine dhe kohëzgjatjet e kontejnerëve.
Për sa i përket reve publike, Prisma Cloud mbulon AWS, Azure dhe GCP , si dhe ofrues si Oracle Cloud Infrastructure dhe Alibaba Cloud. Është projektuar për mjedise shumë-reje dhe hibride, me API të thella për integrim me tubacione, mjete sigurie të jashtme dhe ekosisteme DevOps.
Versioni SaaS përditësohet vazhdimisht , kështu që koncepti klasik i "mbarimit të mbështetjes" nuk zbatohet në të njëjtën mënyrë. Versioni Compute i vetë-strehuar ka cikle jetësor versionesh, të përputhura me politikat e produkteve të Palo Alto-s, të cilat ekipet duhet t'i mbajnë parasysh kur planifikojnë përmirësimet.
Lidhur me mbështetjen, mendimet e përdoruesve janë disi të përziera : shumë e vlerësojnë pozitivisht gjerësinë e dokumentacionit dhe aftësitë teknike, ndërsa të tjerë përmendin se përvoja e mbështetjes mund të jetë e paqëndrueshme, me kohë reagimi që mund të përmirësohen në disa raste.
Vizioni i tregut, alternativat dhe perceptimi i përdoruesit
Brenda peizazhit të sigurisë së CNAPP dhe kontejnerëve , Prisma Cloud konkurron me lojtarë të tillë si Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security ose zgjidhje SCA/DevSecOps të tilla si Checkmarx One dhe Veracode.
Forca kryesore e Prisma Cloud është mbulimi i saj i gjerë : nga IaC dhe CI/CD deri te koha e ekzekutimit, duke përfshirë CSPM, CWP, CIEM, sigurinë e rrjetit dhe sigurinë e të dhënave. Për organizatat që kërkojnë të zvogëlojnë numrin e mjeteve dhe paneleve të kontrollit, konsolidimi i gjithçkaje në një platformë të vetme është shpesh një argument shumë bindës.
Ndër pikat e forta të përmendura më shumë nga përdoruesit janë dukshmëria e unifikuar e aseteve të cloud-it, aftësia për të automatizuar rregullimet, fuqia e gjuhëve të pyetjeve (RQL/KQL) për të hetuar incidentet dhe integrimi i mirë me ofruesit e cloud-it dhe teknologjitë e palëve të treta.
Ndër dobësitë, kurba e të mësuarit përmendet më shpesh (nuk është një mjet i parëndësishëm), së bashku me ndjesinë se disa veçori janë ende duke u zhvilluar. Disa gjithashtu e gjejnë modelin e licencimit disi të ndërlikuar dhe theksojnë se përvoja e mbështetjes mund të jetë më konsistente.
Edhe me këto pengesa, Prisma Cloud perceptohet si një zgjidhje e fortë për kompanitë me infrastruktura komplekse, veçanërisht ato që tashmë punojnë me Palo Alto Networks në shtresa të tjera sigurie dhe duan të harmonizojnë politikat midis rrjetit, pikave fundore dhe ngarkesave të punës në cloud.
Evolucioni i Twistlock brenda Prisma Cloud ka rezultuar në një platformë shumë të plotë për mbrojtjen e kontejnerëve dhe aplikacioneve cloud-native: kontrollon dobësitë nga kodi, automatizon skanimet CI/CD, monitoron regjistrat dhe kohën e ekzekutimit, integrohet në mënyrë native me Kubernetes dhe cloud-et publike, dhe mbi të gjitha shton një shtresë konteksti dhe përparësish që i ndihmon ekipet të përqendrohen në atë që është vërtet kritike pa u mbingarkuar nga alarmet.
