- Softueri me burim të hapur lejon auditimin e sigurisë së kodit, duke shmangur premtimet e verbëra të softuerit pronësor.
- Ekzistojnë modele të bazuara në cloud për lehtësi më të madhe dhe modele lokale për ata që kërkojnë sovranitet absolut të të dhënave.
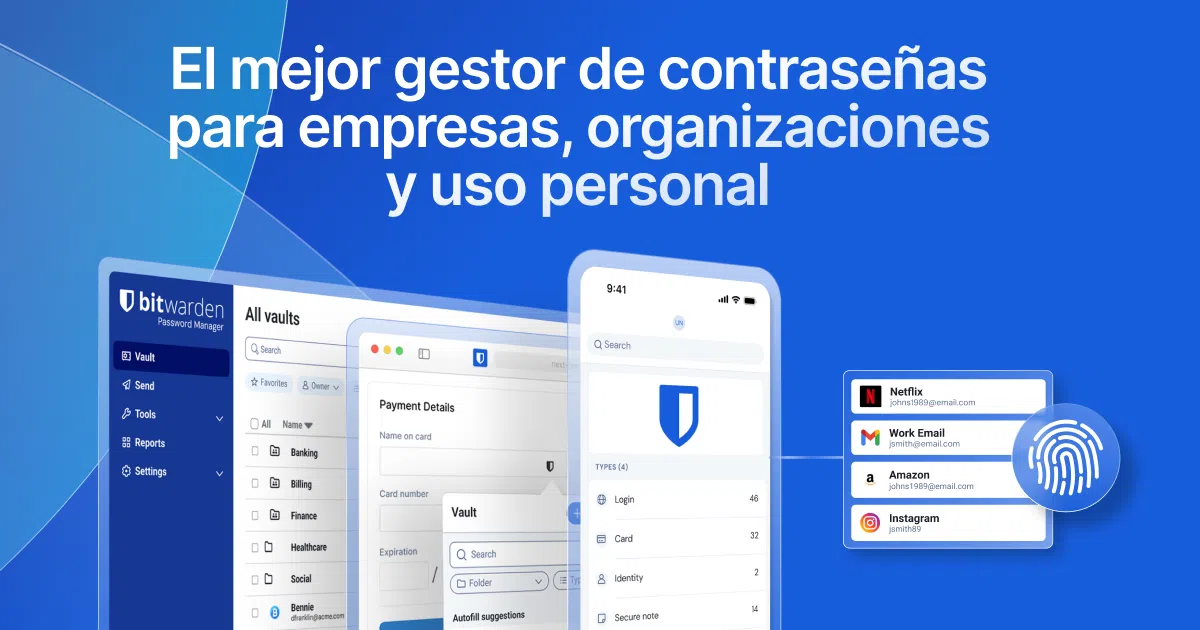
- Karakteristikat kryesore si vërtetimi me dy hapa, enkriptimi AES-256 dhe gjeneratorët e çelësave janë thelbësore për të luftuar sulmet me forcë brutale.
Sot, të lundrosh në internet pa një menaxher fjalëkalimesh është pothuajse si të lësh derën hapur. Me numrin e madh të shërbimeve që përdorim, nga bankat online te mediat sociale dhe dyqanet online, është thjesht e pamundur të mësosh përmendësh fjalëkalime komplekse dhe unike për secilën faqe interneti. Kjo shpesh çon në gabimin klasik: përdorimin e të njëjtit fjalëkalim në shumë faqe interneti, gjë që e kthen sigurinë tonë në një shtëpi letrash që mund të shembet me një sulm të vetëm.
Kur ia besojmë privatësinë tonë softuerit pronësor, në thelb po bëjmë një hap besimi. Nuk e dimë se çfarë ndodh në të vërtetë me të dhënat në server ose nëse ekzistojnë "backdoors". Kjo është arsyeja pse softueri me burim të hapur paraqitet si alternativa më e ndershme dhe transparente, pasi i lejon çdo eksperti të verifikojë se programi bën pikërisht atë që pretendon të bëjë dhe asgjë më shumë, duke na dhënë përsëri kontroll të plotë mbi identitetin tonë dixhital.

Pse të zgjidhni softuerin me burim të hapur mbi softuerin pronësor?
Dallimi kryesor qëndron te transparenca. Ndërsa gjigantë si Microsoft ose Google përdorin marrëveshje kufizuese konfidencialiteti për auditimet e tyre, softueri me burim të hapur është i auditueshëm lirisht nga komuniteti . Kjo është jetike sepse softueri pronësor mund të fshehë telemetrinë ndërhyrëse ose sjellje të ngjashme me spiunazhin, ndërsa në softuerin me burim të hapur, çdo dobësi zakonisht ekspozohet shpejt falë shqyrtimit publik.
Megjithatë, le të jemi realistë: vetëm pse një program është me burim të hapur nuk e bën atë të paprekshëm. Siguria varet nga cilësia e kodit dhe qëndrueshmëria e mirëmbajtjes . Megjithatë, të dish që enkriptimi është i vërtetë dhe se nuk ka mbledhje të fshehura të dhënash është një garanci pafundësisht më e mirë sesa t'i besosh fjalës së një korporate.
Karakteristikat thelbësore të një menaxheri të mirë
Që një mjet të jetë vërtet i dobishëm dhe jo vetëm një depo të dhënash, ai duhet të ofrojë një sërë aftësish që automatizojnë jetën tonë pa kompromentuar sigurinë. Para së gjithash, integrimi i shfletuesit nëpërmjet zgjerimeve është thelbësor për të shmangur futjen manuale të të dhënave dhe për të përmirësuar aksesin.

- Sinkronizim fleksibël: Disa përdorues preferojnë komoditetin e “cloud”-it (online), ndërsa më të kujdesshmit zgjedhin bazat e të dhënave lokale në USB (offline) për të shmangur rreziqet si ato që pësojnë shërbime të tilla si LastPass.
- Autentifikimi me dy faktorë (2FA): Është mburoja shtesë që garanton që, edhe nëse dikush vjedh çelësin tuaj kryesor, nuk do të jetë në gjendje të hyjë pa kodin e përkohshëm të celularit tuaj.
- Gjenerator i fuqishëm i çelësave: Mjetet që krijojnë Përdorni fjalëkalime të forta për të mbrojtur llogaritë tuaja përmes kombinimeve të rastësishme për të shmangur sulmet me forcë brutale, ku sulmuesi provon mijëra opsione derisa të gjejë atë të saktën.
- Kontrollet e sigurisë: Aftësia e programit për të na njoftuar nëse kemi fjalëkalime të përsëritura ose tepër të thjeshta që duhen ndryshuar menjëherë.
- Mbështetje ndër-platformë: Se softueri funksionon po aq mirë në Windows, macOS, Linux, Android dhe iOS, duke lejuar një rrjedhë pune të qëndrueshme.
Karakteristika të tjera interesante përfshijnë kapjen automatike të fjalëkalimit gjatë hyrjes dhe njoftimet kur një shërbim ka pësuar një shkelje masive të të dhënave. Mundësia për të ruajtur shënime të enkriptuara ose dokumente konfidenciale është gjithashtu e vlefshme, duke e shndërruar atë në një kasafortë dixhitale.

Analiza e alternativave më të mira me burim të hapur
Nëse jeni duke kërkuar ekuilibrin e përsosur midis lehtësisë së përdorimit dhe kontrollit, Bitwarden është lideri . Është jashtëzakonisht i gjithanshëm, duke ofruar një model cloud shumë të rafinuar, por gjithashtu duke lejuar vetë-strehim në serverat tuaj (si një Raspberry Pi), ideal për ata që nuk duan t'i lënë të dhënat e tyre në duart e palëve të treta. Ai përdor enkriptimin AES-256 dhe është plotësisht transparent falë licencës së tij AGPL.
Për puristët që nuk u besojnë asnjë shërbimi cloud, KeePassXC është kështjella përfundimtare . Nuk ka server; gjithçka ruhet në një skedar .kdbx që ndodhet fizikisht në kompjuterin ose USB-në tuaj. Sovraniteti i të dhënave është absolut, megjithëse sinkronizimi midis pajisjeve është përgjegjësi e përdoruesit, pasi ata duhet të menaxhojnë vetë kopjet e tyre rezervë.
Nga ana tjetër, Proton Pass vjen nga krijuesit e ProtonMail, duke e bazuar sigurinë e tij në juridiksionin zviceran, i njohur për ligjet e tij shumë të rrepta të privatësisë. Ai integrohet pa probleme në një ekosistem komunikimi të enkriptuar, duke ofruar një përvojë shumë të qetë dhe moderne të përdoruesit.
Ekzistojnë gjithashtu opsione si Padloc , i cili dallohet për faktin se është një softuer i lirë dhe thelbësor dhe ofron enkriptim shumë të fuqishëm nga fillimi në fund, ose Psono , i cili është shumë më i fokusuar në sektorin e biznesit, duke lejuar menaxhim dhe ndarje të sigurt të fjalëkalimeve për ekipet e punës.

Këshilla për sigurimin e kasafortës suaj dixhitale
Të kesh softuerin më të mirë është e padobishme nëse menaxhohet dobët. Gjëja e parë dhe më e rëndësishme është të krijosh një fjalëkalim kryesor vërtet të fortë ; duhet të jetë një frazë e gjatë, komplekse dhe unike, sepse nëse e harron, shumica e këtyre sistemeve kanë veçori të integruara sigurie që të pengojnë ta rikuperosh atë.
Këshillohet që të kryeni një pastrim fillestar duke importuar fjalëkalimet tuaja aktuale dhe duke përdorur mjetin e analizës për të hequr çdo fjalëkalim të dobët ose të dublikuar. Përveç kësaj, mos harroni të aktivizoni biometrikën (njohjen e gjurmëve të gishtave ose të fytyrës) në pajisjet mobile për të kombinuar shpejtësinë me sigurinë.
Për ata që veprojnë në mjedise me kërcënim të lartë, siç janë gazetarët ose aktivistët, zgjidhja ideale është të heqin dorë nga çdo sinkronizim automatik dhe të zgjedhin ruajtjen e të dhënave në të ftohtë , duke zhvendosur manualisht bazën e të dhënave të enkriptuar midis pajisjeve të sigurta.
Kushdo, nga një përdorues shtëpiak deri te një biznes që kërkon të shmangë kaosin e skedarëve Excel të ngarkuar me fjalëkalime, mund të përfitojë nga këto mjete. Qoftë duke zgjedhur komoditetin e resë kompjuterike të audituar të Bitwarden, kontrollin e plotë fizik të KeePassXC, apo ekosistemin zviceran të Proton, çelësi është të ndaloni së mbështeturi te fati për identitetin dixhital dhe të filloni të përdorni sisteme ku siguria është e verifikueshme dhe kontrolli mbetet gjithmonë tek përdoruesi.