- Mullvad ofron një DNS publik të koduar (DoH/DoT) me disa profile bllokimi.
- Shërbimi është projektuar për t'u përdorur kryesisht pa një VPN dhe është i pavarur nga të qenit klient.
- Përzgjedhja e listave të bllokimit është transparente dhe synon minimizimin e pozitivëve të rremë.
- Performanca varet nga rrugëzimi anycast i secilit ISP dhe nuk ka servera në Spanjë.
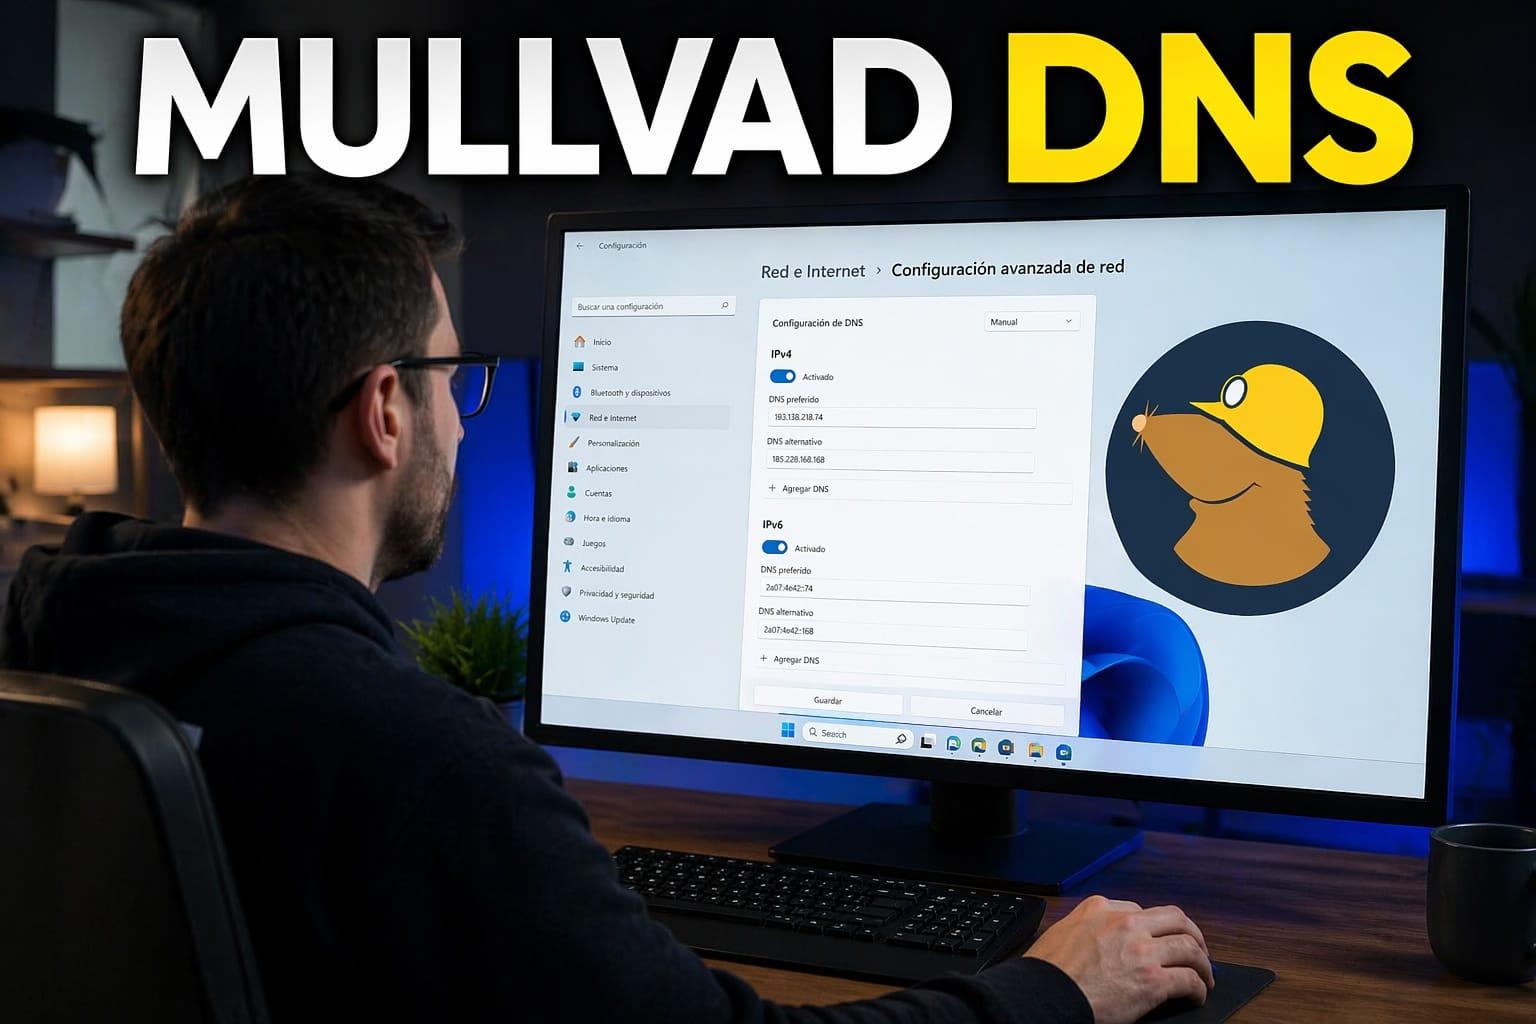
Nëse keni ardhur këtu duke u pyetur nëse instalimi i një profili DNS të Mullvad në telefonin ose Mac-in tuaj e ndryshon vërtet ofruesin tuaj DNS , nuk jeni vetëm. Shumë njerëz vënë re se pas instalimit të profilit, cilësimet e rrjetit të tyre ende shfaqin servera si 1.1.1.1 ose serverat DNS të ISP-së së tyre, duke i bërë ata të besojnë se diçka nuk shkon. Në realitet, ka një problem: iOS, macOS dhe shumë shfletues menaxhojnë DNS në nivele të shumëfishta, dhe ndërfaqja klasike "System DNS" nuk pasqyron gjithmonë me saktësi atë që po ndodh prapa skenave.
Për më tepër, Mullvad nuk ofron çfarëdo DNS-i, por një shërbim publik DNS të enkriptuar (DoH dhe DoT) me filtra privatësie që mund të përdoren edhe nëse nuk jeni klient i VPN-së së tyre. Kjo ngre shumë pyetje të arsyeshme: A mund të ofrojnë DNS mbi HTTPS duke përdorur serverat DNS të një kompanie tjetër? Çfarë ndodh nëse jam i lidhur me VPN-në? A do të humbas shpejtësinë? Si mund të jem i sigurt që po përdor serverat e tyre dhe jo ofruesit e shërbimit tim të internetit?
Çfarë është DNS-i publik i enkriptuar i Mullvad dhe për çfarë përdoret?
Shërbimi publik DNS i Mullvad është një zgjidhës DNS i arritshëm nëpërmjet DNS mbi HTTPS (DoH) dhe DNS mbi TLS (DoT) . Në vend që të dërgojë kërkesa të thjeshta DNS në tekst të thjeshtë nëpërmjet UDP/TCP 53, pajisja krijon një lidhje të enkriptuar (HTTPS ose TLS) me serverat e Mullvad, dhe të gjitha pyetjet janë të kapsuluara brenda asaj lidhjeje.
Qëllimi kryesor është të parandalohen palët e treta (ISP-të, rrjetet publike Wi-Fi, etj.) nga spiunimi i domeneve që vizitoni kur nuk jeni të lidhur me VPN-në e Mullvad. Me VPN-në aktive, pyetjet tuaja DNS kalojnë tashmë nëpër tunelin e enkriptuar te një zgjidhës brenda vetë serverit VPN, dhe përfitimi shtesë i përdorimit të DoH/DoT është zakonisht minimal dhe madje kundërproduktiv për sa i përket latencës.
Një detaj interesant është se ky shërbim është publik dhe falas, dhe nuk kërkon një llogari VPN Mullvad . Mund ta përdorni në shfletues, pajisje mobile, kompjuterë, apo edhe në nivel sistemi, për sa kohë që pajisja mbështet DoH ose DoT.
Për të ndihmuar me zgjidhjen fillestare, Mullvad mirëmban një zgjidhës DNS shumë të kufizuar në portin 53 (UDP/TCP) që zgjidh vetëm emra si dns.mullvad.net, adblock.dns.mullvad.net dhe emra të ngjashëm. Ideja është që klienti mund të zbulojë adresën IP të zgjidhësit të enkriptuar përpara se të përdorë DoH/DoT; pyetjet e tjera nuk shërbehen të pakriptuara përmes këtij kanali.
Karakteristikat e Privatësisë dhe Sigurisë së Mullvad DNS
Përveç vetë enkriptimit, shërbimi publik DNS i Mullvad përfshin disa masa shtesë të privatësisë së përdoruesit që ia vlen t'i kuptoni nëse po kërkoni më shumë sesa një ndryshim të thjeshtë të serverit DNS.
Nga njëra anë, përfshin bllokimin e përmbajtjes së konfigurueshme përmes profileve të ndryshme . Në varësi të emrit të hostit DNS që përdorni, mund të bllokoni reklamat, gjurmuesit, domenet keqdashëse, faqet e internetit për të rritur, faqet e lojërave të fatit dhe mediat sociale. Është një mënyrë mjaft agresive për të filtruar në nivelin DNS pa pasur nevojë të instaloni manualisht listat në secilën pajisje.
Ata gjithashtu zbatojnë minifikimin QNAME , një teknikë me anë të së cilës serveri i Mullvad minimizon informacionin që ndan me serverët e tjerë DNS gjatë procesit të zgjidhjes. Kjo do të thotë që serverët autoritarë të përfshirë në zinxhir shohin më pak të dhëna në lidhje me pyetjen origjinale, duke kufizuar ekspozimin e aktivitetit tuaj të shfletimit.
Lidhur me disponueshmërinë, Mullvad përdor një shërbim anycast : makina të shumta të shpërndara në vende të ndryshme reklamojnë të njëjtën adresë IP DNS, dhe rrugëzimi i internetit duhet t'i çojë kërkesat tuaja te serveri "më i afërt" për sa i përket topologjisë së rrjetit. Nëse serveri më i afërt bie, trafiku ridrejtohet te ai tjetër pa pasur nevojë të ndryshoni asgjë në konfigurimin tuaj.
Është e rëndësishme të dini se ata nuk përdorin ECS (EDNS Client Subnet) dhe nuk kanë servera DNS në Spanjë . Kjo do të thotë që për shërbimet që mbështeten shumë në gjeolokacion (siç janë CDN-të), disa rezolucione mund t'ju drejtojnë në pikat e pranisë pranë serverit DNS të Mullvad në vend të një nyjeje spanjolle. Në praktikë, kjo mund të rezultojë në disa milisekonda latencë shtesë në situata të caktuara.
Bllokimi i profileve dhe emrave të hosteve është i disponueshëm në Mullvad DNS
Mënyra për të zgjedhur llojin e filtrimit që dëshironi është duke ndryshuar emrin e hostit DNS që konfiguroni në DoH ose DoT . Çdo emër tregon një profil të ndryshëm, me nivele të ndryshme bllokimi:
- dns.mullvad.netRezolucion i pastër, pa bllokim reklamash, gjurmues apo ndonjë gjë tjetër. DNS i pafiltruar.
- adblock.dns.mullvad.net: bllokon reklamat dhe gjurmimin bazë.
- base.dns.mullvad.net: reklama + gjurmues + domene të programeve keqdashëse.
- extended.dns.mullvad.net: të gjitha sa më sipër plus bllokimi i mediave sociale.
- family.dns.mullvad.net: reklama, gjurmues, programe keqdashëse dhe përmbajtje për të rritur, plus kategori të tjera të destinuara për përdorim familjar.
- all.dns.mullvad.netPaketa e plotë, duke përfshirë bllokuesit e reklamave, mbrojtjen nga gjurmimi, mbrojtjen nga programet keqdashëse, mbrojtjen nga përmbajtja për të rritur, mbrojtjen nga lojërat e fatit dhe mbrojtjen nga mediat sociale.
Lidhur me adresat IP dhe integrimin DoH/DoT , Mullvad publikon çifte IPv4/IPv6 për secilin opsion, së bashku me portet përkatëse (443 për DoH, 853 për DoT). Është e rëndësishme të theksohet se këto IP nuk mund të përdoren si serverë standardë DNS mbi portin 53 UDP/TCP; ato janë të destinuara për zgjidhës që kuptojnë protokollet e koduara.
Për shembull, për opsionin "bazë" (bllokimi i reklamave, gjurmuesve dhe programeve dashakeqe), mund të gjeni adresa të lidhura si 194.242.2.4 (IPv4) dhe 2a07:e340::4 (IPv6), së bashku me URL-në e pyetjes DoH https://base.dns.mullvad.net/dns-query dhe portën TLS 853 për DoT.
Një gjë për t'u mbajtur mend është se Mullvad nuk ofron një profil që bllokon vetëm programet keqdashëse . Plani minimal, i cili përfshin mbrojtje kundër domeneve keqdashëse, përfshin gjithashtu bllokimin e reklamave dhe gjurmuesve. Nëse dëshironi filtra ekskluzivë të programeve keqdashëse, do të duhet të kërkoni një shërbim tjetër ose të përsosni filtrimin tuaj duke përdorur zgjidhësin tuaj.
Lidhur me transparencën, Mullvad detajon në depozitën e saj GitHub se cilat lista bllokimi përbëjnë secilin profil . Ata përdorin burime të njohura gjerësisht si OISD, AdGuard, Hagezi dhe UrlHaus për programe keqdashëse, dhe lista specifike për ekosisteme të veçanta (Alexa, Apple, Windows, Samsung, etj.) kur bllokojnë gjurmuesit. Filozofia e tyre është e qartë: disa lista të përzgjedhura mirë për të shmangur një përmbytje pozitivesh të rreme.
Performanca, anycast dhe sjellja në varësi të operatorit tuaj
Nga një këndvështrim praktik, shërbimi DNS i Mullvad nuk ka një rrjet serverash aq të gjerë sa disa nga ofruesit më të mëdhenj , por prapëseprapë funksionon mjaft mirë me shumicën e lidhjeve evropiane. Megjithatë, përvoja aktuale do të varet shumë nga ofruesi juaj i shërbimit të internetit.
Meqenëse shërbimi është anycast dhe nuk ka ECS, operatori përdor BGP për të vendosur se në cilën instancë të Mullvad duhet të dërgojë trafikun tuaj . Në testet nga Spanja, për shembull, disa ofrues të shërbimeve të internetit janë parë duke drejtuar kërkesat në servera evropianë (vonesa rreth 30-40 ms), ndërsa të tjerë përfundojnë duke kaluar nëpër nyje në Shtetet e Bashkuara, duke rritur vonesën në mbi 100 ms.
Në raste të tilla, mund të bëni ping në adresat IP të Mullvad DNS për të kontrolluar nëse ato po ju shërbejnë nga Evropa apo SHBA-ja . Nëse shihni vazhdimisht kohë përgjigjeje mbi 100 ms, ka të ngjarë që ofruesi juaj i shërbimit të internetit po i drejton kërkesat jashtë kontinentit. Për shumë përdorime, kjo nuk do të jetë një problem i madh, por është diçka që duhet marrë në konsideratë nëse synoni vonesën më të ulët të mundshme.
Kjo sjellje do të thotë që jo të gjithë ofruesit e shërbimeve të internetit janë po aq të përshtatshëm për përdorimin e Mullvad DNS . Disa ofrues e drejtojnë atë shumë mirë drejt Evropës, ndërsa të tjerë përfundojnë duke dërguar pyetje përtej Atlantikut. Ky nuk është një dështim në vetvete i shërbimit, por më tepër një pasojë e drejtimit anycast dhe politikave të ndërlidhjes së secilës kompani.
Edhe pse mund të duket si një kufizim i konsiderueshëm, për shfletimin tipik të uebit, transmetimin dhe detyrat e zyrës në internet, këto vonesa rrallë përbëjnë një problem serioz. Do ta vini re ndikimin më të madh nëse jeni veçanërisht të ndjeshëm ndaj vonesës (për shembull, lojëra shumë konkurruese në internet) ose nëse lidhja juaj e internetit është tashmë mjaft e ngadaltë.
Në varësi të shfletuesit që përdorni, mund ta konfiguroni DNS-in mbi HTTPS direkt në vetë klientin , pa prekur cilësimet DNS të sistemit operativ. Ky është çelësi për të kuptuar pse ende shihni 1.1.1.1 ose serverat DNS të routerit në cilësimet e rrjetit: shfletuesi mund të jetë duke i dërguar të gjitha pyetjet DoH te Mullvad edhe pse sistemi ende po shfaq servera të tjerë.
Shfletuesi Mullvad , i bazuar në Firefox dhe i fokusuar në privatësi, përdor DNS-në e Mullvad pa filtra si parazgjedhje. Rekomandimi zyrtar është të përdorni këtë DNS të enkriptuar vetëm kur nuk jeni të lidhur me VPN-në e Mullvad, pasi me tunelin aktiv, kërkesat DNS zgjidhen në serverin VPN, dhe përdorimi i DoH (DoH) gjithashtu tenton të shtojë vonesën.
Në vetë Shfletuesin Mullvad (dhe në Firefox për desktop), mund të shkoni te cilësimet "Privatësia dhe Siguria" dhe të aktivizoni "DNS e Sigurt" me mbrojtje maksimale . Pastaj, në opsionin e ofruesit, zgjidhni "Custom" dhe ngjisni një nga URL-të e DoH të ofruara nga Mullvad, si p.sh.:
- https://dns.mullvad.net/dns-query
- https://adblock.dns.mullvad.net/dns-query
- https://base.dns.mullvad.net/dns-query
- https://extended.dns.mullvad.net/dns-query
- https://family.dns.mullvad.net/dns-query
- https://all.dns.mullvad.net/dns-query
Në Chrome, Brave dhe Edge, procesi është i ngjashëm: nga seksioni i privatësisë/sigurisë, aktivizoni përdorimin e "DNS të Sigurt", zgjidhni një ofrues të personalizuar dhe shtoni një nga URL-të e përmendura më sipër. Ndonjëherë shfletuesit i duhet pak kohë për të validuar serverin e ri, kështu që mund të shihni një mesazh "verifikoni që ky ofrues është i vlefshëm"; thjesht prisni disa çaste dhe provoni përsëri.
Një pikë e rëndësishme: nëse shfletuesi juaj përdor klientin e vet Domain Honor (DoH), ai mund të injorojë DNS-in e sistemit operativ . Kjo do të thotë që edhe nëse preferencat e rrjetit të kompjuterit tuaj tregojnë Cloudflare, Google DNS ose DNS-in e routerit tuaj, trafiku i shfletuesit tuaj mund të kalojë përmes Mullvad. Kjo është pikërisht ajo që mund të ndodhë nëse instaloni një profil Mullvad DNS në macOS/iOS, por gjithashtu keni aktivizuar DoH-në e brendshme të shfletuesit dhe që tregon në një server tjetër.
Përdorimi i Mullvad DNS në Android, iOS, Windows, macOS dhe Linux
Nëse preferoni të aplikoni DNS-in e Mullvad-it në të gjithë sistemin (jo vetëm në shfletues), mund të përdorni opsionet private të DNS-it ose profilet e konfigurimit të ofruara nga platforma të ndryshme moderne.
Në Android 9 dhe versione më të reja , keni opsionin "Private DNS" në cilësimet e rrjetit tuaj. Duke zgjedhur "Private DNS Provider" dhe duke futur një nga emrat e host-it të Mullvad (dns.mullvad.net, adblock.dns.mullvad.net, base.dns.mullvad.net, etj.), i gjithë trafiku i DNS-së së sistemit do të përpiqet të zgjidhet nëpërmjet DoT në atë server. Nëse Android zbulon vonesë të tepërt ose nuk arrin të lidhet, ai do ta çaktivizojë këtë DNS privat, gjë që mund të rezultojë në gabime në rrjete komplekse.
Në ekosistemin Apple (iOS, iPadOS dhe macOS të kohëve të fundit), Mullvad ofron profile specifike konfigurimi për DoH dhe DoT . Këto shkarkohen nga depoja e tyre GitHub, instalohen nëpërmjet Cilësimeve/Sistemit dhe më pas i gjithë sistemi është gati të përdorë këta serverë DNS të enkriptuar. Këtu lind konfuzioni: paneli klasik DNS në seksionin "Rrjeti" mund të shfaqë ende serverë të trashëguar (si p.sh. 1.1.1.1), por trafiku aktual kalon nëpër profil.
Ka dy kufizime që duhen mbajtur mend me Apple:
- Nëse aktivizoni Stafetë private iCloudDisa ose të gjitha pyetjet tuaja DNS mund të shkojnë në serverat e Apple, edhe nëse keni të instaluar profilin Mullvad.
- Në macOS 13 dhe versione më të hershme, Është më mirë të mos instaloni profile të shumëfishta DNS në të njëjtën kohë.meqenëse menaxhimi i profileve të shumëfishta mund të jetë problematik.
Në Windows 11 , sistemi përfshin mbështetje në nivel sistemi për DNS të bazuar në domen (DoH). Mund të modifikoni cilësimet DNS të ndërfaqes suaj të rrjetit (Wi-Fi ose Ethernet), t'i caktoni adresat IPv4/IPv6 të Mullvad profilit të dëshiruar dhe më pas të zgjidhni opsionin "DNS mbi HTTPS (shabllon manual)", duke specifikuar URL-në përkatëse (për shembull, https://base.dns.mullvad.net/dns-query). Nëse përdorni Wi-Fi dhe Ethernet në të njëjtin kompjuter, këshillohet të konfiguroni të dy adaptorët ose të siguroheni që asnjëri nuk po ndërhyn me tjetrin.
Në Linux (Ubuntu, Fedora dhe derivate) , mënyra më e pastër është të përdorni systemd-resolved. Konfiguroni skedarin resolved.conf për të përdorur IP-të e Mullvad si serverin global DNS, aktivizoni DNSOverTLS=yes (ose oportunistic nëse keni probleme) dhe drejtoni /etc/resolv.conf te cungu i systemd-resolved. Pas rinisjes së shërbimeve, komanda e statusit resolvectl duhet të tregojë Mullvad si serverin aktual DNS.
Si të kontrolloni nëse po përdorni vërtet DNS-in e Mullvad
Pasi shërbimi të jetë konfiguruar, është normale të dëshironi të siguroheni që nuk ka rrjedhje të DNS-it ose pyetje që kalojnë nëpër servera të tjerë . Mullvad ofron një faqe shumë të thjeshtë për këtë në faqen e saj zyrtare të internetit.
Nga shfletuesi juaj, mund të shkoni te https://mullvad.net/check . Nëse konfigurimi është i saktë, seksioni DNS do të shfaqë "No DNS leaks" (Pa rrjedhje DNS) dhe kur të zgjeroni detajet, do të shihni se serveri që po përdoret përfshin "dns" në emrin e tij të hostit, për shembull, diçka si se-mma-dns-001.mullvad.net. Kjo është provë se pyetjet po arrijnë në infrastrukturën e Mullvad.
Nëse zgjidhësit që i përkasin operatorit tuaj, Google, Cloudflare ose ofruesve të tjerë shfaqen në të njëjtën faqe, kjo do të thotë që pajisja ose shfletuesi juaj ende po dërgon disa ose të gjitha pyetjet tuaja jashtë Mullvad . Në atë rast, kontrolloni nëse keni aktivizuar Domain Overhead (DoH) në shfletuesin tuaj që tregon një shërbim tjetër, një proxy SOCKS 5 me opsionin "Proxy DNS kur përdorni SOCKS v5" të aktivizuar (tipik në Firefox me proxy Mullvad) ose shtresa të tjera të ndërmjetme.
Është gjithashtu e rëndësishme të mbani mend se kur jeni të lidhur me VPN-në e Mullvad , vetë aplikacioni e drejton DNS-në tuaj te zgjidhësit e serverit VPN me të cilin jeni lidhur. Përdorimi i DNS-së publike të enkriptuar njëkohësisht mund të jetë i panevojshëm ose madje të sjellë probleme me vonesën ose zgjidhjen, kështu që rekomandimi zyrtar është të rezervoni DNS-në publike për kur nuk po përdorni VPN-në.
Bllokimi i përmbajtjes: si funksionon dhe çfarë mund të prisni
Mekanizmi i bllokimit të përmbajtjes së Mullvad DNS është relativisht i thjeshtë, por efektiv. Kur pyetni një domen që shfaqet në listat e bllokuara të zgjedhura, zgjidhësi thjesht përgjigjet se emri nuk ekziston (duke kthyer një NXDOMAIN). Shfletuesi e interpreton këtë si domen që nuk ka adresë IP dhe përmbajtja e lidhur thjesht nuk ngarkohet.
Kjo ju lejon të bllokoni një numër të konsiderueshëm reklamash, gjurmuesish, domenesh keqdashëse, faqesh interneti për të rritur, faqesh lojërash fati dhe platformash të mediave sociale pa instaluar zgjerime në secilën pajisje. Megjithatë, bllokimi në nivel DNS ka kufizime strukturore: për shembull, nuk mund të filtrojë në mënyrë efektive reklamat nga platformat që ofrojnë reklama dhe përmbajtje kryesore nga i njëjti domen (siç ndodh shpesh me YouTube).
Kjo është arsyeja pse Mullvad madje rekomandon kombinimin e DNS-it të tij me bllokues të përmbajtjes së shfletuesit si uBlock Origin, i cili në fakt vjen i parainstaluar në Shfletuesin Mullvad. DNS vepron si linja e parë e mbrojtjes, duke zvogëluar ndjeshëm zhurmën e përgjithshme, dhe zgjerimi përsos filtrimin brenda vetë shfletuesit.
Qasja e Mullvad është e dobishme sepse përzgjedhja e listave është kuruar me shumë kujdes . Ata nuk shtojnë thjesht dhjetëra lista bllokimi për hir të kësaj, por zgjedhin burime të besueshme që minimizojnë pozitivet e rreme. Kjo e bën ekuilibrin midis mbrojtjes dhe përputhshmërisë mjaft të arsyeshëm për përdorim në shtëpi apo edhe profesional.
Nga ana teknike, nëse doni të thelloheni më shumë, depoja GitHub e Mullvad tregon saktësisht se cilat lista përdoren në secilin profil (adblock, base, extended, family, all) , si dhe burimin origjinal të secilës. Kjo ju lejon të vlerësoni nëse ndonjë listë mund të bjerë ndesh me nevojat tuaja (për shembull, nëse përdorni shërbime shumë specifike që shpesh përfundojnë duke u listuar gabimisht në disa sisteme agresive bllokimi reklamash).
Në fund të fundit, DNS-i publik i Mullvad është bërë një opsion shumë tërheqës për ata që duan të përmirësojnë privatësinë e tyre dhe të zvogëlojnë spam-in pa u mbështetur te gjigantët e teknologjisë ose serverët DNS të parazgjedhur të ISP-së së tyre. Ka edhe të metat e veta - nuk ka serverë DNS në Spanjë, nuk mbështet ECS, nuk ofron profile "vetëm për programe keqdashëse" dhe performanca e tij varet shumë nga rrugëzimi i secilit ISP - por në këmbim, ofron filtrim transparent, enkriptim nga fillimi në fund të pyetjeve dhe një qasje në përputhje me filozofinë e privatësisë së markës.
Indeks
- 1 Çfarë është DNS-i publik i enkriptuar i Mullvad dhe për çfarë përdoret?
- 2 Karakteristikat e Privatësisë dhe Sigurisë së Mullvad DNS
- 3 Bllokimi i profileve dhe emrave të hosteve është i disponueshëm në Mullvad DNS
- 4 Performanca, anycast dhe sjellja në varësi të operatorit tuaj
- 5 Konfigurimi i Mullvad DNS në shfletuesit e internetit
- 6 Përdorimi i Mullvad DNS në Android, iOS, Windows, macOS dhe Linux
- 7 Si të kontrolloni nëse po përdorni vërtet DNS-in e Mullvad
- 8 Bllokimi i përmbajtjes: si funksionon dhe çfarë mund të prisni