- Омогућава вам да додате додатни слој безбедности користећи приступне кључеве, push обавештења или OTP кодове.
- Можете га конфигурисати из одељка Безбедност Google налога пратећи кораке на екрану.
- Нуди напредне опције за администраторе организација, укључујући спровођење безбедности.
- Укључује методе прављења резервних копија и физичке уређаје за спречавање фишинг напада и крађе идентитета.
Ових дана, остављање врата наших дигиталних живота откључаних је ризик који нико не би требало да преузме. Двостепена верификација , позната и као двофакторска аутентификација, делује као додатна брава, спречавајући неовлашћену особу да приступи вашим подацима чак и ако је успела да украде вашу лозинку.
У суштини, ради се о додавању додатног слоја безбедности тако да када покушате да се пријавите на свој налог, Google се не ослања искључиво на вашу лозинку и не тражи други доказ идентитета. У зависности од тога како га конфигуришете, то може да варира од једноставног додира на екрану мобилног телефона до коришћења физичких безбедносних уређаја.

Како подесити двостепену безбедност
Ако желите да активирате ову функцију, поступак је прилично једноставан. Прво, идите у подешавања свог Google налога и идите до одељка Безбедност. Када тамо стигнете, пронађите одељак који објашњава како се пријављујете и кликните на Укључи двостепену верификацију . Одатле само пратите упутства на екрану.
Постоји један важан детаљ: ако је ваш налог онај који сте добили на послу или у школи , ове опције се можда неће појавити. У том случају, не брините и директно контактирајте администратора система за помоћ.

Методе да докажете да сте то ви
Гугл је прилично паметан и, у зависности од ситуације, предложиће метод који сматра најпогоднијим и најбезбеднијим. Једна од најмодернијих опција су приступни кључеви , који вам омогућавају да се пријавите помоћу отиска прста, препознавања лица или ПИН-а вашег телефона. Одлична ствар код ових кључева је то што се не могу записати или случајно дати некоме другом, јер су сачувани на вашем уређају.
Ако не желите да користите приступне тастере, push обавештења су најпрактичнија опција. Уместо да куцате гломазне кодове, добићете обавештење на свом мобилном телефону (Android или iPhone са Google апликацијама) и једноставно додирните дугме Да да бисте потврдили да сте то ви који покушавате да се пријавите. Ова метода је посебно корисна јер вас штити од клонирања SIM картице.
Друге алтернативе за верификацију
За оне који траже потпуну заштиту или који се понекад нађу без покрића, постоје и друге опције:
- Гоогле Аутхентицатор: Ова апликација генерише привремене једнократне (OTP) кодове који функционишу чак и ако немате приступ интернету нема мобилног сигнала.
- СМС поруке и позиви: На телефон ћете добити шестоцифрени код. Међутим, имајте на уму да је ова метода донекле мање безбеднојер неки стручни хакери могу пресрести ове поруке.
- КР кодови: Понекад ће вас Google замолити да скенирате код камером како би поузданије потврдио свој број телефона.
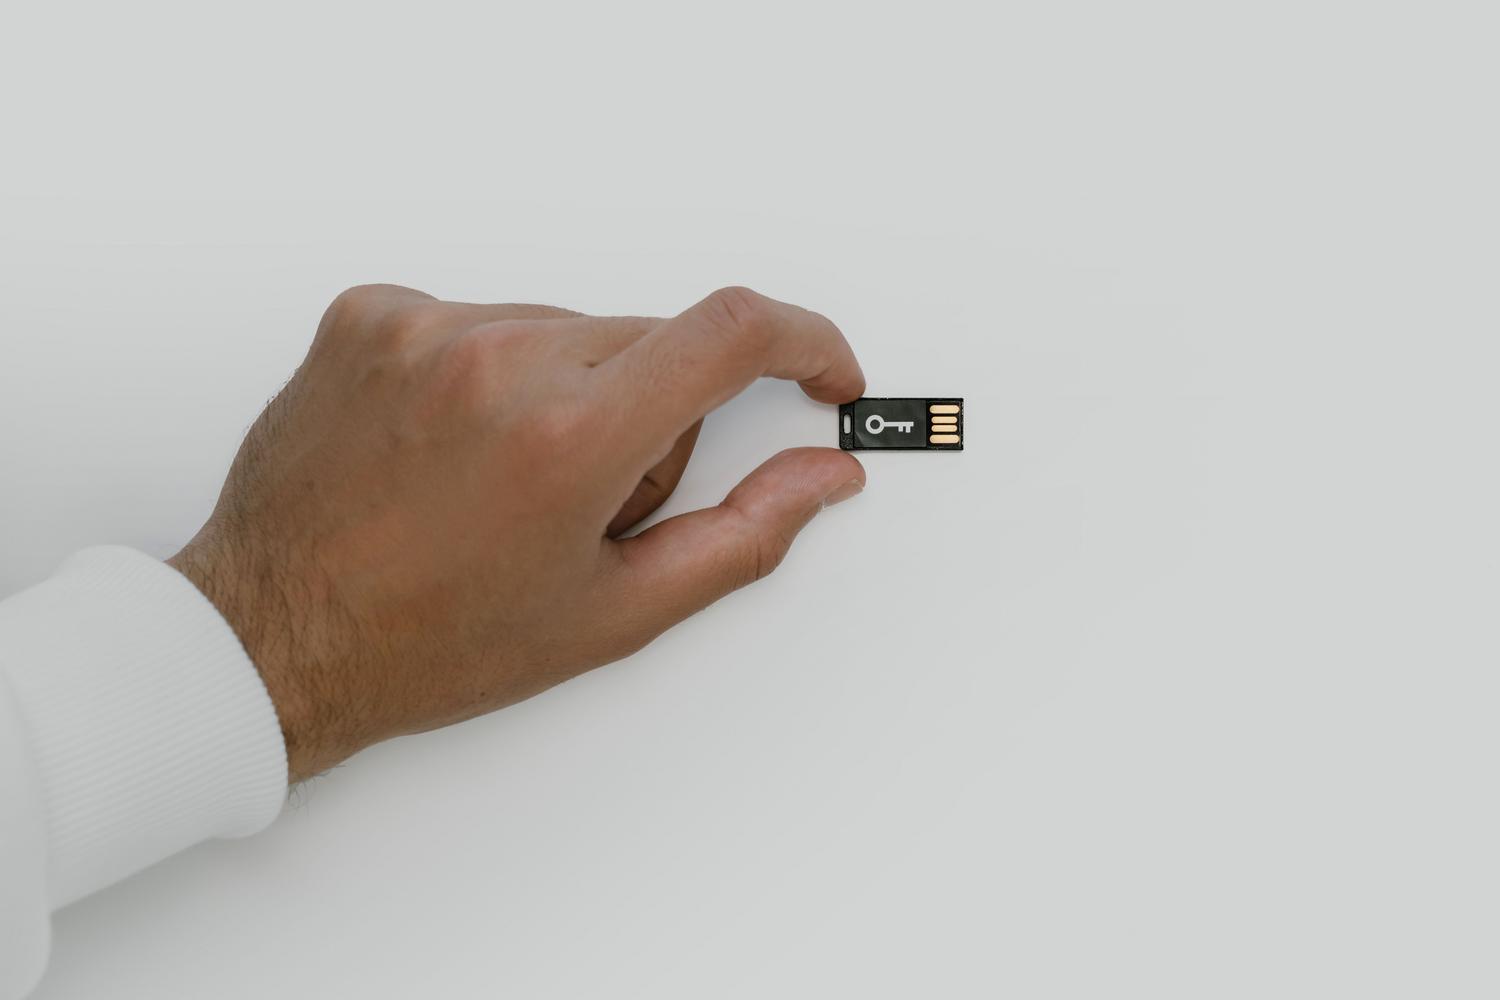
- Физички безбедносни кључеви: То су мали УСБ уређаји које повезујете са рачунаром или мобилним телефоном. Они су... најбоља одбрана од фишинга који тренутно постоји.
Постоје и резервни кодови , који су кључеви које треба да чувате на сигурном месту у случају да изгубите телефон или не можете да приступите другим методама верификације.

Менаџмент за пословне администраторе
Ако сте задужени за организацију, процес је другачији. Можете одлучити да ли је двостепена верификација опционална или обавезна за ваше запослене. Из Администраторске конзоле можете спровести имплементацију за одређене групе, као што је продајни тим, захтевајући од њих да користе строге методе попут безбедносних кључева.
Препоручени ток рада за предузећа почиње обавештавањем корисника , омогућавањем добровољне регистрације и коначно, проглашавањем обавезне регистрације на одређени датум . Администратори могу да прате ко је испунио услове, а ко није, путем извештаја о безбедности, па чак могу и да генеришу привремене безбедносне кодове за оне који су изгубили свој физички кључ.
Завршни савети и упозорења
Да бисте избегли да сваки пут када се пријављујете са кућног рачунара понављате цео овај процес, можете означити поље „ Не питај поново на овом уређају “. Али будите опрезни, радите ово само на машинама које су ваше и које не делите ни са ким , иначе ћете поништити безбедност коју сте управо подесили.
Важно је запамтити да вас Google никада неће позвати да тражи верификациони код. Ако то неко уради, то је превара. Такође, имајте на уму да када додате нови број телефона, Google-у може бити потребно и до седам дана да му потпуно верује и спречи уљеза да брзо промени ваше податке.
Правилно конфигурисање двофакторске аутентификације помоћу дигиталних кључева, апликација за аутентификацију или push обавештења осигурава да су ваши лични подаци безбедни од спољних напада, а истовремено вам омогућава да управљате изузецима на безбедним уређајима и администрирате напредне дозволе у корпоративним окружењима како бисте заштитили идентитет сваког корисника.
