- Софтвер отвореног кода омогућава ревизију безбедности кода, избегавајући слепа обећања власничког софтвера.
- Постоје модели засновани на облаку за већу практичност и локални модели за оне који траже апсолутни суверенитет података.
- Кључне карактеристике као што су двостепена аутентификација, AES-256 енкрипција и генератори кључева су неопходне за борбу против напада грубом силом.
Данас је навигација интернетом без менаџера лозинки готово као да оставите улазна врата широм отворена. Са огромним бројем услуга које користимо, од онлајн банкарства до друштвених медија и онлајн продавница, једноставно је немогуће запамтити сложене и јединствене лозинке за сваку страницу. То често доводи до класичне грешке: коришћења исте лозинке на више веб локација, што нашу безбедност претвара у кућу од карата која се може срушити једним хаком.
Када поверимо своју приватност власничком софтверу, у суштини правимо скок поверења. Не знамо шта се заправо дешава са подацима на серверу или да ли постоје задња врата. Зато се софтвер отвореног кода представља као најпоштенија и најтранспарентнија алтернатива, јер омогућава сваком стручњаку да провери да ли програм ради тачно оно што тврди да ради и ништа више, враћајући нам потпуну контролу над нашим дигиталним идентитетом.

Зашто изабрати отворени код уместо власничког софтвера?
Кључна разлика лежи у транспарентности. Док гиганти попут Мајкрософта или Гугла користе рестриктивне споразуме о поверљивости за своје ревизије, софтвер отвореног кода је слободно доступан за ревизију од стране заједнице . Ово је од виталног значаја јер власнички софтвер може да прикрије наметљиву телеметрију или понашање слично шпијунском софтверу, док се код софтвера отвореног кода свака рањивост обично брзо открива захваљујући јавној контроли.
Међутим, будимо реални: само зато што је програм отвореног кода не значи да је нерањив. Безбедност зависи од квалитета кода и доследности одржавања . Упркос томе, сазнање да је енкрипција стварна и да нема скривеног прикупљања података је бесконачно боља гаранција него веровање на реч корпорације.
Суштинске особине доброг менаџера
Да би алат био заиста користан, а не само складиште података, мора да нуди скуп могућности које аутоматизују наше животе без угрожавања безбедности. Пре свега, интеграција прегледача путем екстензија је неопходна како би се избегао ручни унос података и како би се поједноставио приступ.

- Флексибилна синхронизација: Неки корисници преферирају погодности облака (онлајн), док опрезнији преферирају локалне базе података на УСБ-у (офлајн) како би избегли ризике попут оних које трпе сервиси попут ЛастПаса.
- Двофакторска аутентификација (2FA): То је додатни штит који гарантује да, чак и ако неко украде ваш главни кључ, неће моћи да уђе без привременог кода вашег мобилног телефона.
- Јак генератор кључева: Алати који стварају Користите јаке лозинке да бисте заштитили своје налоге кроз случајне комбинације како би се избегли напади грубом силом, где нападач испробава хиљаде опција док не пронађе исправну.
- Безбедносне ревизије: Способност програма да нас упозори ако имамо поновљене или превише једноставне лозинке које треба одмах променити.
- Подршка за више платформи: Да софтвер подједнако добро функционише на Windows-у, macOS-у, Linux-у, Android-у и iOS-у, омогућавајући доследан ток рада.
Друге занимљиве функције укључују аутоматско снимање лозинке приликом пријављивања и упозорења када је услуга претрпела масовно кршење података. Могућност чувања шифрованих белешки или поверљивих докумената је такође вредна, ефикасно је претварајући у дигитални трезор.

Анализа најбољих алтернатива отвореног кода
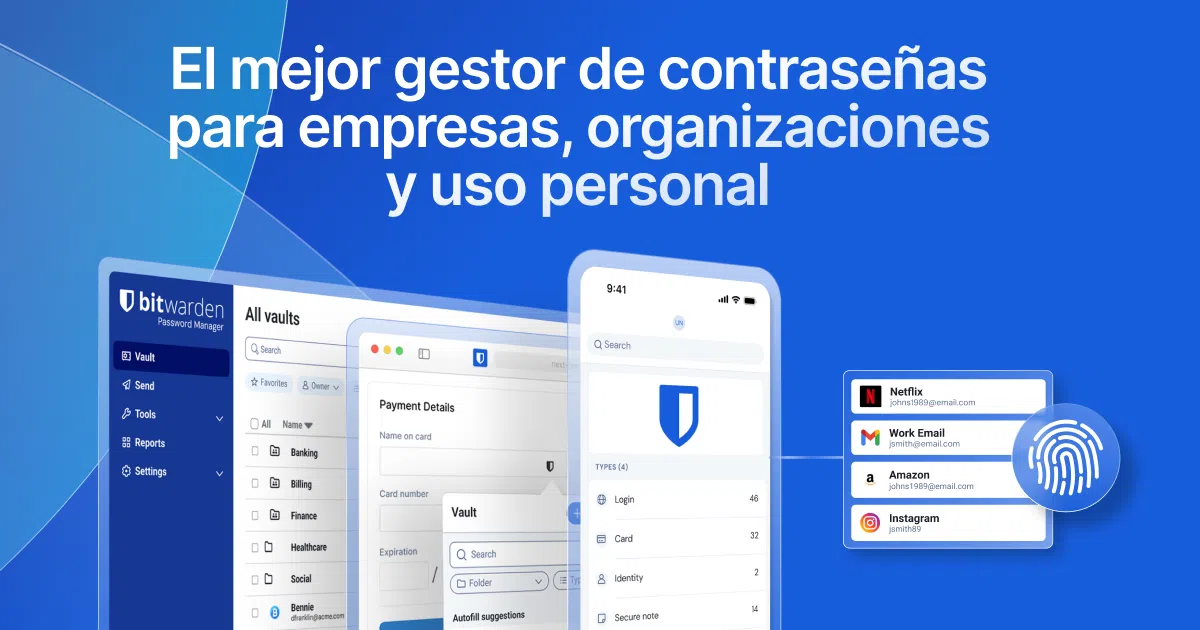
Ако тражите савршен баланс између једноставности коришћења и контроле, Bitwarden је лидер . Изузетно је свестран, нуди високо углађени cloud модел, али такође омогућава самостално хостовање на вашим серверима (као што је Raspberry Pi), идеално за оне који не желе да остављају своје податке у рукама трећих лица. Користи AES-256 енкрипцију и потпуно је транспарентан захваљујући својој AGPL лиценци.
За пуристе који не верују ниједном cloud сервису, KeePassXC је врхунска тврђава . Нема сервера; све се чува у .kdbx датотеци која се физички налази на вашем рачунару или USB диску. Суверенитет података је апсолутан, иако је синхронизација између уређаја одговорност корисника, јер мора сам да управља својим резервним копијама.
С друге стране, Proton Pass долази од твораца ProtonMail-а, базирајући своју безбедност на швајцарској јурисдикцији, познатој по веома строгим законима о приватности. Беспрекорно се интегрише у шифровани комуникациони екосистем, нудећи веома глатко и модерно корисничко искуство.
Постоје и опције попут Padloc-а , који се истиче као хардкор бесплатан софтвер и нуди веома робусну енд-то-енд енкрипцију, или Psono-а , који је много више фокусиран на пословни сектор, омогућавајући безбедно управљање лозинкама и дељење за радне тимове.

Савети за обезбеђивање вашег дигиталног трезора
Имати најбољи софтвер је бескористан ако се њиме лоше управља. Прва и најважнија ствар је креирати заиста јаку главну лозинку ; то би требало да буде дугачка, сложена и јединствена фраза, јер ако је заборавите, већина ових система има уграђене безбедносне функције које вас спречавају да је повратите.
Препоручљиво је да извршите почетно чишћење увозом тренутних лозинки и коришћењем алата за анализу како бисте уклонили све слабе или дуплиране лозинке. Поред тога, не заборавите да омогућите биометрију (препознавање отиска прста или лица) на мобилним уређајима како бисте комбиновали брзину и безбедност.
За оне који раде у окружењима са високим ризиком, као што су новинари или активисти, идеално решење је да се одрекну било какве аутоматске синхронизације и да се одлуче за хладно складиштење , ручно премештајући шифровану базу података између безбедних уређаја.
Свако, од кућног корисника до предузећа које жели да избегне хаос Ексел датотека оптерећених лозинкама, може имати користи од ових алата. Без обзира да ли се одлучујете за погодност Битварденовог ревидираног облака, потпуну физичку контролу над КееПасXЦ-ом или Протонов швајцарски екосистем, кључ је да престанете да се ослањате на срећу за дигитални идентитет и почнете да користите системе где је безбедност проверљива, а контрола увек остаје код корисника.