- Светски дан лозинки обележава се првог четвртка у мају како би се подигла свест о безбедности лозинки.
- Дуге, јединствене и сложене лозинке драстично смањују ризик од неовлашћеног приступа и кршења података.
- Менаџери лозинки и двостепена аутентификација су кључни алати за јачање дигиталне заштите.
- Предузећа и корисници би требало периодично да преиспитују своје навике и политике коришћења лозинки како би се прилагодили новим претњама.
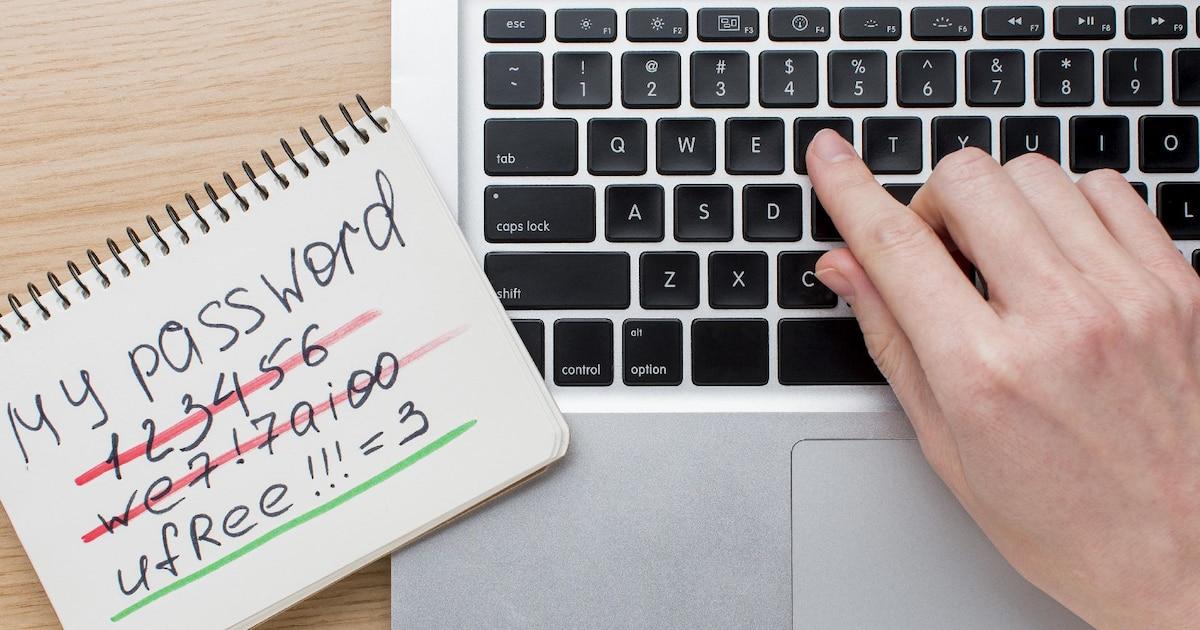
Светски дан лозинки постао је кључни подсетник на нешто што често превиђамо: лозинке које користимо свакодневно су баријера која одваја наше дигиталне животе од сајбер криминалаца. Свако пријављивање на имејл, онлајн банкарство, друштвене мреже или радне платформе зависи, у великој мери, од тога колико добро (или лоше) управљамо својим лозинкама.
Иако можда звучи као техничка или досадна тема, стварност је да једноставна слаба лозинка може отворити врата финансијским преварама , крађи идентитета или цурењу веома осетљивих личних и професионалних података. Зато овај дан, који се обележава сваког првог четвртка у мају, служи као савршен изговор да преиспитамо своје навике, побољшамо своје лозинке и научимо о алатима који олакшавају живот без угрожавања безбедности.
Шта је Светски дан лозинки и када се слави?
Светски дан лозинки обележава се првог четвртка у мају и има за циљ да подигне свест корисника о важности коришћења јаких и добро управљаних лозинки. То није само још један датум у календару: циљ му је да подстакне милионе људи да искористе овај дан да прегледају своје лозинке, промене их ако је потребно и усвоје добре праксе управљања лозинкама.
На овај дан, јавна тела, технолошке компаније и удружења корисника обично покрећу кампање, водиче и подсетнике позивајући све да провере статус својих пријавних података. Они наглашавају важност неупотребе лозинки поново, повећања њихове сложености и активирања додатних слојева заштите као што је двостепена аутентификација.
Избор првог четвртка у мају није случајан. Циљ је био да се пронађе доба године које је релативно без других већих догађаја који би могли да умање значај поруке о сајбер безбедности. На овај начин, фокус остаје на заштити података и смањењу ризика од кршења безбедности.
У пракси, овај дан је постао редован подсетник за компаније и грађане да преиспитају своје политике и навике дигиталне безбедности, открију слабости и прилагоде се окружењу у којем сајбер напади постају све софистициранији и чешћи.
Порекло и историја Светског дана лозинки
Порекло овог дана датира из рада истраживача безбедности Марка Барнета . Године 2005, објавио је књигу „Савршене лозинке“, у којој је подстакао кориснике да креирају јаке, јединствене и тешко предвидљиве лозинке и отворено предложио идеју о посвећивању одређеног дана подизању свести о важности лозинки.
Барнет је нагласио да већина људи има тенденцију да користи веома предвидљиве лозинке , поново их користи у различитим сервисима и никада их не мења, што знатно олакшава посао сајбер криминалцима. Његов предлог за „Дан лозинки“ имао је за циљ управо да прекине ову навику, подстичући људе да прегледају и ажурирају своје лозинке барем једном годишње.
Годинама касније, 2013. године, компанија Intel Security је прихватила ову идеју и формализовала догађај. Прогласили су први четвртак у мају Светским даном лозинки, намеравајући да га претворе у глобалну кампању за подизање свести. Од тада, датум се све више успоставља широм света.
Иницијативу су брзо усвојиле организације за сајбер безбедност , специјализоване веб странице и главне дигиталне платформе. Многи од њих користе овај дан да покрену препоруке, алате за проверу лозинки и подсетнике за активирање двофакторске аутентификације.
Према подацима које су прикупили статистички портали попут Статисте, преко 60% корисника интернета каже да су у неком тренутку променили своје лозинке као директан резултат кампања за подизање свести везаних за овај дан. Ова бројка одражава стварни утицај који добро осмишљен догађај може имати на навике дигиталне безбедности.
Извори попут National Today истичу да је овај дан био кључан у подизању свести о потреби редовног ажурирања лозинки и избегавању очигледних комбинација или оних заснованих на личним подацима. Многи стручњаци се слажу да је стварање Светског дана лозинки означило прекретницу у начину на који се сајбер безбедности приступа из перспективе крајњег корисника.
Зашто су лозинке толико важне за вашу дигиталну безбедност
Лозинке делују као прва линија одбране од неовлашћеног приступа нашим налозима. Било која услуга на коју се пријављујете – имејл, друштвене мреже, банкарство, здравство, корпоративне платформе – ослања се на то да је та лозинка довољно јака да издржи нападе.
Од организација попут Америчке агенције за сајбер безбедност и безбедност инфраструктуре до шпанског Националног института за сајбер безбедност, порука је иста: слабе или поново коришћене лозинке стоје иза великог дела кршења података. У осетљивим секторима као што су здравство и финансије, студије објављене у водећим часописима указују да скоро 80% кршења потиче од крађе или цурења акредитива.
Да би ово боље разумели, многи стручњаци упоређују ситуацију са физичким светом: коришћење једноставне лозинке или њено поновно коришћење на више сервиса је као да закључате улазна врата, али оставите кључ у брави. На први поглед, све делује безбедно, али је довољан мали пропуст да било ко уђе без већих проблема.
Упркос томе, упркос поновљеним упозорењима, комбинације попут „123456“ или „password“ и даље се појављују на листама најчешће коришћених лозинки на свету . То су изузетно лаке лозинке за погодити које се могу открити готово тренутно путем напада грубом силом или једноставних аутоматизованих тестова најчешћих.
Штавише, тенденција поновне употребе исте лозинке на више сервиса појачава проблем: ако једна веб страница претрпи кршење података и та лозинка се подудара са оном коју користите за имејл, друштвене мреже или онлајн банкарство, нападач би могао да повеже приступе и изазове много већу штету.
Како креирати безбедне и лако управљане лозинке
Креирање јаких лозинки није немогућ подвиг жонглирања; више се ради о усвајању неколико једноставних навика и њиховом придржавању. Постоје основне смернице које вам помажу да креирате заиста робусну лозинку, а да се притом не излудите покушавајући да је запамтите.
Једна од кључних тачака је дужина лозинке . Препоручује се да буде дугачка најмање 10 знакова, а у многим случајевима и дуже. Што је лозинка дужа, већи је број могућих комбинација и теже ће бити аутоматизованом програму да је пробије грубом силом.
Такође је важно комбиновати велика и мала слова, бројеве и посебне симболе . Ова комбинација повећава сложеност кључа. Уобичајена техника укључује замену неких слова сличним бројевима, као што је коришћење 3 уместо Е, 4 за А, 1 за И или 0 за О. Међутим, најбоље је избегавати превише предвидљиве обрасце које сви знају.
Још један важан савет је да избегавате очигледне личне податке у лозинкама. Датуми рођења, бројеви личних карата, имена деце или партнера, адресе и бројеви телефона су све информације које могу бити релативно откривене или лако погодљиве. Уместо тога, мање очигледна лична сећања која обично не делите могу послужити као основа за креирање дуже и безбедније лозинке.
Подједнако важно је избегавати секвенце тастатуре или уређене бројеве попут „123456“, „000000“ или „qwerty“. Иако их је лако запамтити, то су прве комбинације које нападачи покушавају, управо зато што их милиони корисника и даље користе.
Стручњаци генерално препоручују редовну промену лозинки . Добра смерница је свака три или четири месеца, мада је логично мењати их и када постоји назнака могућег кршења безбедности података или када сервис то препоручи након безбедносног инцидента.
Коначно, важно је да не записујете лозинке на папиру или их не остављате у видљивим белешкама, незаштићеним документима или лако доступним местима. Иако може деловати безопасно, то је веома лак начин да неко уз минималан напор добије ваше лозинке.
Менаџери лозинки: савезници да бисте избегли лудило
Један од највећих проблема са коришћењем сложених и јединствених лозинки је тај што је практично немогуће запамтити их све ако њима управљате ручно. Ту долазе до изражаја менаџери лозинки – алати дизајнирани прецизно да олакшају оно што би иначе био хаос.
Менаџер лозинки је апликација — локална или базирана у облаку — која аутоматски генерише, чува и попуњава ваше лозинке. Потребно је да запамтите само једну јаку главну лозинку која вам даје приступ осталима. Одатле, менаџер може да креира дугачке и сложене насумичне комбинације за сваку услугу без потребе да их памтите.
Многи водичи за најбоље праксе, попут оних које је развила компанија Telefónica Tech у свом водичу од десет тачака о безбедном коришћењу интернета, наглашавају корисност менаџера лозинки. Они минимизирају ризик од поновне употребе лозинки, олакшавају редовне промене лозинки и спречавају вас да прибегавате једноставним обрасцима само ради практичности.
Штавише, ови програми обично укључују функције за проверу да ли је нека од ваших лозинки процурела у јавним базама података након кршења безбедности. Ако открију проблем, обавештавају вас како бисте могли што пре да промените лозинку, чиме се смањује временски оквир рањивости.
Правилно конфигурисан, менаџер лозинки постаје централни стуб ваше дигиталне безбедности , посебно ако користите много различитих услуга или радите у окружењима где се рукује осетљивим подацима, као што су компаније у здравству, финансијском или административном сектору.
Двостепена аутентификација: додатни слој који прави сву разлику
Уз јаке лозинке, двостепена аутентификација (или двофакторска аутентификација, 2FA) постала је једна од најефикаснијих мера за заштиту налога. Идеја је једноставна: поред лозинке, потребан вам је и други елемент верификације за пријаву.
Овај други фактор може стићи путем СМС-а, е-поште или одређених апликација за аутентификацију које генеришу привремене кодове. Сваки пут када покушате да се пријавите са новог уређаја или периодично, биће вам затражено да унесете овај додатни код, што изузетно отежава приступ некоме чак и ако је добио вашу лозинку.
Међународне организације и ентитети попут шпанског Националног института за сајбер безбедност сматрају овај додатни слој готово неопходним за критичне услуге: примарну е-пошту, банкарство, професионалне мреже и корпоративне платформе. Многе компаније су већ укључиле ову опцију подразумевано или је чак захтевају од својих запослених.
Главна предност двостепене аутентификације је то што драстично смањује утицај потенцијалног кршења лозинке. Нападачу који је украо вашу лозинку ће и даље бити потребан приступ вашем мобилном телефону, е-пошти или апликацији за аутентификацију да би завршио процес, што је обично много теже добити.
Паралелно са тим, биометријске методе попут отиска прста и препознавања лица такође су добиле на значају , користећи се као додатни метод откључавања на уређајима и апликацијама. Иако не замењују у потпуности лозинке, оне јачају верификацију идентитета и чине безбедан приступ практичнијим.
Најбоље праксе и уобичајене грешке при коришћењу лозинки
Упркос бројним кампањама и саветима, неколико широко распрострањених лоших навика у вези са лозинкама и даље постоји. Њихово идентификовање је први корак ка њиховом исправљању и смањењу ризика у нашем свакодневном дигиталном животу.
Једна од најчешћих грешака је поновно коришћење исте лозинке на више сервиса. Ако једна платформа претрпи безбедносни пропуст и та лозинка процури, нападач може да је испроба на другим познатим сајтовима (е-пошта, друштвене мреже, банкарство) и умножи потенцијалну штету.
Још једна уобичајена грешка је поверење у сумњиве имејлове или поруке које траже да ажурирате лозинку путем линкова који се налазе у самој поруци. Ова техника је типична за фишинг нападе: они се представљају као банке, друштвене мреже или познате компаније како би вас преварили да унесете своје податке за приступ на лажној веб страници.
Такође је опасно чувати лозинке у незаштићеним документима на рачунару, мобилном телефону или услугама у облаку, као и записивати их на физичким белешкама на столу, у планерима, на лепљивим папирићима залепљеним за монитор или на сличним местима. Свако ко повремено има приступ могао би да их фотографише или копира, а да ви то не приметите.
У светлу ових рањивости, стручњаци препоручују редовно проверавање активности вашег налога , омогућавање упозорења о пријављивању са нових уређаја кад год је то могуће и одмах промену лозинки ако откријете сумњив приступ или примите обавештења о кршењу безбедности података од неке услуге.
Штавише, препоручљиво је да не делите лозинке ни са ким, чак ни са блиским пријатељима или породицом. Чак и уз поверење, дељење повећава ризик да се лозинке чувају на небезбедним локацијама или поново користе на другим сервисима. Ако је трећој страни потребан привремени приступ, најбоље решење је генерисање одређених акредитива или коришћење функција безбедног дељења када платформа то дозвољава.
Значај лозинки у компанијама
У корпоративном свету, управљање лозинкама је много више од препоруке: то је кључни стуб сајбер безбедности предузећа . Један угрожен налог може довести до неовлашћеног приступа интерним мрежама, цурења података о клијентима, потребе за заштитом личних података , прекида услуга или чак финансијске уцене.
Компаније морају да успоставе јасне политике за креирање и коришћење лозинки, укључујући захтеве за сложеност, периодичне промене и забрану поновне употребе лозинки у различитим интерним системима. Уобичајена је пракса да се од запослених захтева да креирају лозинке одређене дужине и са различитим карактерима.
Подједнако важно је и пружање континуиране обуке запосленима о најбољим праксама сајбер безбедности . Није довољно само наметнути техничке стандарде ако корисници не разумеју ризике фишинга, коришћења необезбеђених личних уређаја или дељења акредитива са колегама како би се „послови брже обавили“.
Компаније специјализоване за технолошке и услуге сајбер безбедности, као што су NexTReT и друге у сектору, често наглашавају важност изградње културе дигиталне безбедности . То подразумева комбиновање техничких решења – менаџера корпоративних акредитива, вишефакторске аутентификације, праћења приступа – са интерним кампањама за подизање свести и редовним прегледима политика.
У многим организацијама, употреба менаџера лозинки за предузећа и централизованих система идентитета омогућава безбедније додељивање, опозивање и ревизију приступа. Ово смањује ризик да бивши запослени задрже активне акредитиве или неконтролисано деле лозинке.
Са порастом рада на даљину и широко распрострањеном употребом услуга у облаку, јаке лозинке и двостепена аутентификација за корпоративне алате постале су неопходне. Периметар компаније више није само канцеларија: свака удаљена веза може бити улазна тачка за нападача ако није правилно обезбеђена.
На крају крајева, како у личном тако и у професионалном окружењу, правилно управљање лозинкама прави сву разлику између рањиве инфраструктуре и релативно добро заштићеног окружења. Искоришћавање Светског дана лозинки за преглед ових политика је идеална прилика за подизање нивоа безбедности без потребе за значајним улагањима.
Сваки први четвртак у мају подсећа нас да, иако управљање лозинкама може деловати рутинско или заморно, труд се исплати . Усвајање дугих, јединствених и сложених лозинки, коришћење менаџера лозинки, омогућавање двостепене аутентификације и будност против фишинга су једноставни кораци који значајно смањују шансе за сајбер напад. Промена неколико навика данас може нам уштедети много проблема у нашој дигиталној будућности.
