- Фишинг је веома ефикасна техника обмане за крађу личних и банкарских података.
- Постоје бројне врсте фишинга усмерене на имејлове, СМС поруке, позиве, друштвене мреже и апликације.
- Препознавање симптома и опрезно деловање је кључно да се избегне да постанете жртва.
Безбедност интернета један је од највећих изазова дигиталног доба . Свакодневно прегледавамо веб, купујемо онлајн, управљамо банковним рачунима или проверавамо имејл, верујући да наши подаци остају приватни и заштићени. Међутим, сајбер криминалци никада не мирују и користе све софистицираније технике да би украли наше податке . Једна од најчешћих и најопаснијих претњи у овој области је фишинг.
Били бисте изненађени колико је лако упасти у фишинг замку ако не знате како да је препознате . Чак и ако мислите да сте безбедни јер не кликћете на сумњиве линкове, истина је да су преваранти усавршили своје трикове. Од имејлова са логотипима готово идентичним логотипима ваше банке, до алармних порука које апелују на ваше емоције како би вас превариле да откријете осетљиве личне или банкарске податке. Овде је логично да научите, на јасан и практичан начин, шта је фишинг, како функционише и који су најбољи начини да будете корак испред лоших момака.
Шта је фишинг и зашто је то тако распрострањена претња?
Фишинг је техника дигиталне обмане чији је главни циљ добијање поверљивих података корисника . Нападачи се обично представљају као компаније, владине агенције, банке или услуге којима верујемо. Путем имејлова, СМС порука, телефонских позива или лажних линкова, покушавају да нас преваре да добровољно пружимо информације као што су лозинке, бројеви кредитних картица или подаци за пријаву на онлајн услуге.
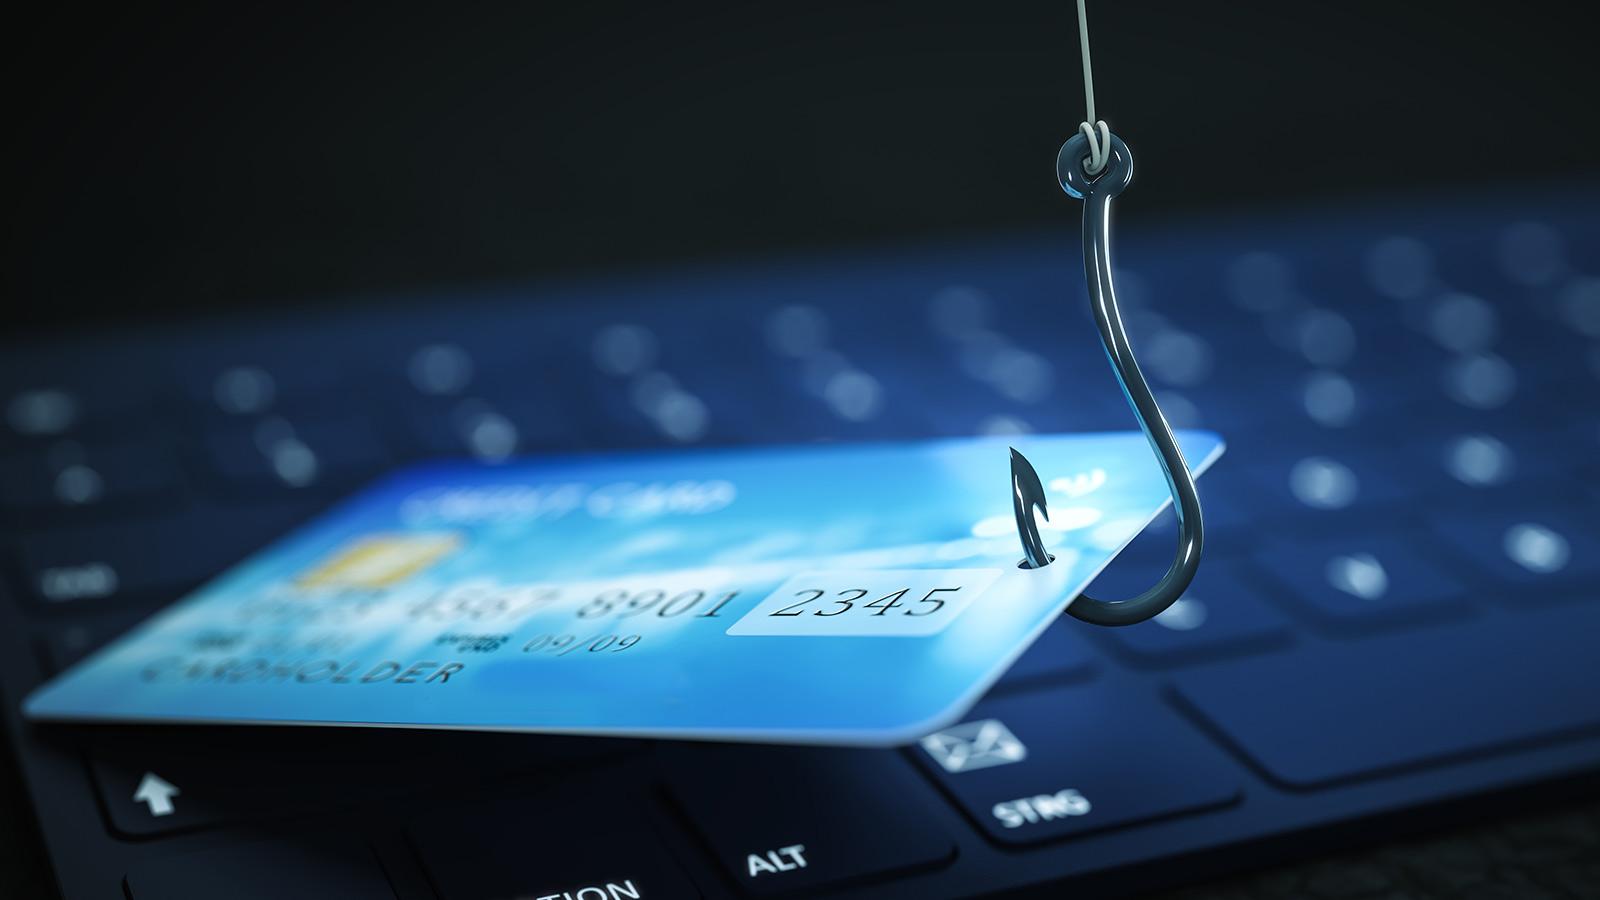
Термин фишинг потиче од енглеске речи „fishing“, што се односи на „хватање“ жртава мамцем, чекајући да загризу мамац. Неки тврде да реч потиче од комбинације „password harvesting fishing“, иако ово више делује као касније објашњење него право порекло. У сваком случају, корен је јасан: фишинг настоји да превари неслутеће кориснике како би украо приватне информације.
Ова претња заузима истакнуто место у свету сајбер криминала због своје огромне ефикасности и ниских трошкова за нападаче . Слање хиљада злонамерних имејлова или порука је довољно да превари неколико жртава и наведе их да открију вредне податке. Штавише, не захтева угрожавање технолошких система, већ манипулацију људима , што је чини још опаснијом за сваког корисника, компанију или институцију.
Историјска еволуција и порекло фишинга
Први покушаји фишинга откривени су средином 90-их , иако је њихово широко усвајање уследило годинама касније. Термин „фишинг“ је први пут коришћен 1996. године на хакерским форумима за описивање шема крађе налога усмерених на AOL, популарног интернет провајдера у то време. Нападачи су се представљали као запослени и слали поруке са захтевом за верификацију наплате, чиме су добијали приступ налозима жртава.
Од тада, фишинг се значајно развио у погледу техника, домета и софистицираности . Данас, криминалци користе мноштво метода за напад, од пажљиво израђених имејлова до СМС порука, позива (вишинг), па чак и QR кодова (qrishing), увек искоришћавајући људски фактор као своју примарну рањивост. Ова свестраност је учинила фишинг најраспрострањенијом техником напада за крађу података и новца од корисника и предузећа.
Тренутни утицај и обим фишинга
Фишинг узрокује огромне финансијске губитке и озбиљну штету по репутацију и безбедност својих жртава . Према извештају IBM-а „Цена кршења безбедности података“, фишинг је најчешћи вектор кршења безбедности података широм света, чинећи приближно 15% безбедносних инцидената . Процењује се да губици за северноамеричке компаније могу у просеку премашити 4,88 милиона долара по кршењу безбедности . На појединачном нивоу, сваки корисник може изгубити приступ имејл налозима, претрпети финансијске губитке или постати жртва преваре идентитета.
Нападачи обично циљају жртве у распону од појединачних корисника до великих организација и владиних агенција . Познат пример је био хаковање кампање Хилари Клинтон у САД 2016. године, где је лажна имејл адреса за ресетовање лозинке коришћена за крађу хиљада поверљивих имејлова.
Кључ његовог успеха лежи у чињеници да стандардне безбедносне технике и филтери, као што су антивирусни софтвер или мрежне контроле, не откривају увек ове преварне поруке . Психолошка манипулација је главна тактика фишинга.
Најчешће коришћене технике и методе фишинга
Фишинг се стално прилагођава новим дигиталним навикама, што резултира безбројним варијацијама . Међу најчешћим методама су:
- Традиционални фишингМасовне имејлове или СМС поруке које се лажно представљају као легитимне компаније (банке, друштвене мреже, онлајн продавнице), подстичући кориснике да кликну на линкове и дају личне податке на лажним веб-сајтовима.
- ВисхингОво се састоји од телефонских позива у којима се представљају као поуздано особље (банке, оператери итд.) ради добијања поверљивих података као што су лозинке, токени или други безбедносни кодови.
- СмисхингВаријанта која користи СМС поруке или инстант поруке да би обманула жртве. На пример, поруке које упозоравају на сумњиве активности на банковним рачунима и захтевају информације за „верификацију“ идентитета.
- КрисингКоришћење манипулисаних QR кодова за преусмеравање на лажне веб странице где се траже лични подаци или се инсталирају злонамерне апликације.
- Фишинг URL-оваКреирање линкова који изгледају легитимно, али преусмеравају на лажне веб странице, често прикривајући УРЛ адресу како би била невидљива (грешке у правопису, слични знакови итд.).
- Спеар ПхисхингНапади који су посебно усмерени на одређене појединце или запослене, на основу претходног истраживања жртве ради персонализације поруке и повећања њеног кредибилитета.
- КитоловВаријанта намењена вишим званичницима или људима са приступом повлашћеним информацијама, са још персонализованијим и софистициранијим порукама.
- Компромис пословне е-поште (БЕЦ)Напади путем корпоративне е-поште ради обмане запослених и вршења лажних трансфера или крађе кључних интерних података.
- ПхармингМанипулација DNS системима ради преусмеравања корисника на лажне веб странице без њиховог знања.
- Фишинг заснован на злонамерном софтверуПрилагање заражених датотека имејловима или порукама, које приликом отварања инсталирају злонамерни софтвер.
- ТабнаббингОни користе то што жртве имају више отворених картица прегледача како би променили садржај једне од њих и симулирали потребу за поновним пријављивањем, чиме краду унете акредитиве.
- ПојилиштеЗаразити веб странице које посећују запослени у компанији или организацији, како би напали редовне посетиоце и прикупили информације.
- Евил ТвинКреирање лажних Wi-Fi приступних тачака ради крађе информација од оних који се повезују, верујући да су на легитимној мрежи.
Поред тога, последњих година појавиле су се услуге фишинга као услуге (PHaaS) , платформе које омогућавају сваком сајбер криминалцу, чак и без опсежног техничког знања, да аутоматски покрене фишинг кампање плаћањем накнаде.
Како препознати фишинг поруку: знаци и примери
Откривање фишинг имејла или СМС-а није увек лако , али постоји неколико индикатора који нас могу упозорити:
- Граматичке и правописне грешкеВелике компаније ретко праве грубе грешке у својој комуникацији, али лажне поруке су често пуне очигледних недостатака.
- Логотипи и визуелни елементи лошег квалитетаЧесто су слике пикселизоване или не поштују пропорције оригиналног дизајна.
- Сумњиве везеАко задржите показивач миша изнад линка и приказани URL се не подудара са стварним ентитетом, највероватније је у питању фишинг.
- Хитни или узбуњивачки захтевиПоруке које инсистирају на хитном деловању, уз претње блокирањем налога, финансијским губитком, правним проблемима итд.
- Захтеви за осетљиве личне податкеАко вам се траже информације као што су лозинке, бројеви картица или безбедносна питања, одмах будите сумњичави.
Типични примери укључују лажна обавештења о суспензији банковног рачуна, наводне повраћаје пореза, потврде о неизвршеним куповинама или трансакцијама и поруке које наводно долазе од руководилаца или запослених у компанији.
Главни циљеви и последице фишинга
Главни циљ фишинга је крађа приватних података за преварну употребу . То се може претворити у:
- Крађа новца путем лажних банковних трансфера или неовлашћених куповина.
- Лажно представљање да приступају другим услугама, чине злочине или продају украдене податке на црном тржишту.
- Изнуђивање путем претњи или уцене ако се дође до осетљивих података.
- Штета по личном и пословном угледу, губитак самопоуздања и правни или порески проблеми.
У пословном свету, фишинг може довести до огромних финансијских губитака и губитка кључних стратешких информација. У најгорем случају, може угрозити континуитет пословања.
Разноликост техника напада и све већа софистицираност
Сајбер криминалци стално усавршавају своје методе како би заобишли безбедносне системе и обманули чак и најопрезније кориснике . Међу најнапреднијим техникама су:
- Линкови који изгледају легитимно, али имају лажне дестинације, често уграђене у наизглед безопасне слике или текст.
- Злонамерни прилози који, када се отворе, инсталирају злонамерни софтвер на уређај жртве.
- Обрасци за прикупљање података на веб-сајтовима који савршено имитирају изглед званичних страница.
- Напредне технике за избегавање филтера за спам и антивируса, као што је уграђивање злонамерне поруке у слике, заштита прилога лозинкама или откривање скенирања на виртуелним машинама како би се сакрио прави садржај напада.
Еволуција фишинга је толико брза да је понекад практично немогуће разликовати легитимну поруку од лажне на први поглед.
Пораст коришћења паметних телефона и друштвених медија отворио је нове путеве за фишинг . Сајбер криминалци искоришћавају текстуалне поруке (СМС), платформе за инстант поруке, злонамерне мобилне апликације и обмањујуће објаве на друштвеним медијима како би украли информације или заразили уређаје.
Уобичајени примери укључују поруке које изгледају као да су од банака и траже од вас да потврдите сумњиво плаћање, упозорења о наводним наградама или проблемима са вашим налогом или преварне линкове у апликацијама за куповину и продају, рецензије ресторана или чак ћаскања о онлајн играма.
Брзина и неформална природа ових канала доводе до тога да многе жртве спусте гард када се суоче са наизглед „нормалном“ поруком, што повећава успех напада.
Како се заштитити од фишинга: кључне мере и савети
Поред здравог разума и опреза, постоји неколико навика и алата који ће вам помоћи да се заштитите од фишинга . Да бисте се ефикасно заштитили, требало би да:
- Увек проверите порекло порука, избегавајући кликтање на линкове или преузимање датотека од непознатих или сумњивих пошиљалаца.
- Будите опрезни са било којом поруком која инсистира на хитности или има очигледне грешке.: ортографски, визуелни или у структури линка.
- Никада немојте давати поверљиве информације путем е-поште или СМС порука.Легитимне компаније никада не траже ове информације на овај начин.
- Користите ажуриране прегледаче и антивирус и активирајте све препоручене слојеве заштите. Неки прегледачи, као што су Edge на Windows-у или Safari на Apple-у, укључују посебне филтере за фишинг, иако нису непогрешиви.
- Заштитите своје лозинке коришћење менаџера лозинки и увек омогућавање двостепене аутентификације ако је доступна.
- провери урл страница којима приступате, пажљиво проверавајући адресу пре уноса било каквих података.
У случају сумње, контактирајте компанију или ентитет директно путем њихових званичних канала , без коришћења контакт информација наведених у самој сумњивој поруци.
Шта да радите ако сте наседли на фишинг
Ако сматрате да сте жртва фишинга и да сте дали осетљиве информације, реагујте брзо :
- Одмах промените лозинку погођене услуге и активирајте двостепену аутентификацију ако је могуће.
- Контактирајте своју банку или финансијску институцију да пријави инцидент, блокира картице и пријави неовлашћене трошкове. Имајте на уму да прописи захтевају да банке буду одговорне за ову врсту преваре ако се благовремено пријави.
- Извршите темељно скенирање уређаја ажурираним антивирусом да открију и елиминишу могуће инфекције.
- Обавестите своје контакте Ако сте омогућили приступ имејлу или налозима на друштвеним мрежама, како бисте спречили друге да упадну у замку имејлова послатих са ваших профила.
Ако је штета значајна и не можете добити повраћај новца, потражите правни савет како бисте заштитили своја права.
Фишинг и закон: правна ситуација у Шпанији и широм света
Фишинг је препознат као кривично дело у бројним земљама , иако се кривично гоњење и казне разликују у зависности од јурисдикције. У Шпанији закон криминализује лажно представљање веб локација ради прикупљања личних података, са затворским казнама и значајним новчаним казнама. Многе друге земље (Сједињене Америчке Државе, Колумбија, Аргентина итд.) су усвојиле или предложиле посебне законе за кажњавање фишинга, док друге користе традиционална кривична дела попут преваре за кривично гоњење ових случајева.
Постоје и међународне организације и радне групе посвећене борби против фишинга, као што је Радна група за борбу против фишинга, које сарађују са органима за спровођење закона и технолошким компанијама како би затвориле лажне веб странице и упозориле на нове претње.
Значај обуке и свести
Најбоље оружје против фишинга остаје знање и превенција . Многе организације обучавају своје запослене да препознају покушаје преваре и симулирају интерне фишинг кампање како би тестирале будност и рефлексе својих тимова. Ове мере су се показале веома ефикасним, јер већина фишинг напада успева само када корисници опусте гард или нису свесни ризика.
Штавише, технологија напредује и укључује интелигентна решења за откривање претњи (филтери против фишинга, анализа линкова, верификација пошиљаоца итд.), али ниједна баријера није 100% ефикасна против домишљатости криминалаца. Стога је одржавање критичког става и праћење нових трендова неопходно за заштиту.
Фишинг је дигитална претња која не прави разлику између појединаца и предузећа, већ подједнако утиче на све уређаје. Расте заједно са технолошким напретком и искоришћава сваку непажњу или недостатак свести да би украла наше податке, новац или душевни мир. Међутим, уз ажурне информације, најбоље праксе и здрав разум, могуће је минимизирати ризик и остати испред сајбер криминалаца . Будите информисани, пажљиво прегледајте поруке које примате и запамтите: када сте у недоумици, никада не делите своје личне податке. Први корак ка заштити ваше приватности је у вашим рукама.
Индекс
- 1 Шта је фишинг и зашто је то тако распрострањена претња?
- 2 Историјска еволуција и порекло фишинга
- 3 Тренутни утицај и обим фишинга
- 4 Најчешће коришћене технике и методе фишинга
- 5 Како препознати фишинг поруку: знаци и примери
- 6 Главни циљеви и последице фишинга
- 7 Разноликост техника напада и све већа софистицираност
- 8 Мобилни фишинг и друштвене мреже: нове руте напада
- 9 Како се заштитити од фишинга: кључне мере и савети
- 10 Шта да радите ако сте наседли на фишинг
- 11 Фишинг и закон: правна ситуација у Шпанији и широм света
- 12 Значај обуке и свести