- MELT-telemetri (mätvärden, händelser, loggar och spår) utgör nervsystemet i all digital infrastruktur och möjliggör total insyn i allt från hårdvara till mjukvara.
- Implementering av telemetri-pipelines optimerar datainmatning, vilket minskar driftskostnaderna och eliminerar brus innan informationen når analyssystem.
- Övergången till fullstack-observabilitet gör det möjligt för organisationer att gå från reaktiv övervakning till proaktiv och automatiserad incidentdetektering.
När vi pratar om telemetri syftar vi i grunden på det spår av data som system lämnar efter sig medan de körs. Det är i huvudsak digitala bevis som gör att vi kan veta vad som händer i realtid i våra applikationer, servrar eller till och med fysiska sensorer, utan att behöva vara fysiskt närvarande vid maskinen. För alla företag som anser sig vara digitala är det skillnaden mellan att lösa ett problem på några sekunder och att spendera timmar på att leta efter en nål i en teknisk höstack att bemästra dessa dataflöden .
Det intressanta är att även om många förväxlar telemetri med övervakning, så är de inte samma sak. Medan telemetri är processen att fånga och skicka råsignalen, är övervakning vad vi gör med den för att förstå den, till exempel att skapa varningar eller dashboards. Det är som om telemetri vore nervsystemet som samlar in impulserna och övervakning vore hjärnan som tolkar dessa signaler för att avgöra om man ska utlösa ett larm eller om allt går smidigt.

Datauniversumet: MELT-modellen
- Metrik: Dessa är numeriska värden mätta över tid. Tänk på CPU-prestandajustering, webbplatsfördröjning eller rumstemperatur. De är idealiska för upptäcka anomalier snabbt.
- händelser: Det här är konkreta milstolpar. Till exempel när en användare loggar in eller ett köp slutförs. Denna data är rent guld eftersom den kopplar samman de tekniska aspekterna med... affärsmål.
- loggar: Det här är detaljerade register med datum och tider. De berättar exakt vad som hände och vem som gjorde det, vilket gör dem till det viktigaste verktyget för felsökning och granskningar säkerhet.
- Spår: De låter oss spåra en förfrågans resa från inkommande till utgående, och passera genom alla mikrotjänster. Detta är grundläggande för att förstå där flaskhalsar uppstår i komplexa system.
Utöver detta kan vi i mycket specifika miljöer, som Azure Logic Apps, hitta förbättrad telemetri som bryter ner information i tabeller över förfrågningar, beroenden och undantag, vilket möjliggör detaljerad spårning av återförsök och användning av API-kopplingar.
Hur man konfigurerar ett telemetrisystem från grunden
Om du vill få igång detta kan du inte bara hoppa in i blindo. Det första steget är att definiera dina mål : vill du förbättra användarupplevelsen, jaga säkerhetshot eller helt enkelt sänka din lagringskostnad? När du är klar över "varför" måste du anpassa dessa nyckeltal till produkttänkandet för molnbaserade ingenjörer och, mycket viktigt, se till att du följer regler som GDPR för att skydda datasekretessen.
Nästa steg är att driftsätta verktygen. Det är här programvaruagenter eller fysiska sensorer kommer in i bilden. Ett mycket kraftfullt och neutralt alternativ är OpenTelemetry, vilket förhindrar att du är låst till en enda leverantör. När du konfigurerar datainsamling måste du justera samplingsfrekvensen ; om variabeln ändras långsamt, överbelasta inte nätverket, men om du behöver upptäcka skarpa toppar, öka frekvensen.
När dataflödet väl är klart måste det skickas med protokoll som HTTPS, MQTT för IoT eller OTLP. För att förhindra att systemet kraschar vid nätverksavbrott är det viktigt att konfigurera lokala buffertar och logik för återförsök . Data hamnar sedan i ett arkiv, vilket kan vara en tidsseriedatabas, en datasjö eller distribuerade lösningar som Elasticsearch för att optimera sökningar genom tidsbaserad indexering.
Telemetri-pipelines-revolutionen
Det kommer en punkt när vi har så mycket data att systemet blir ohanterligt och SIEM-kostnaden skjuter i höjden. Det är här telemetri-pipelines kommer in i bilden och fungerar som ett intelligent filter mellan källan och destinationen. Istället för att skicka allt brus till backend normaliserar och berikar pipelinen informationen under överföring.
- Intag: Signaler samlas in överallt: moln, containrar, slutpunkter och nätverk.
- bearbetning: Det är här magin händer. Dubbletter tas bort, känsliga data redigeras bort och onödig information kasseras. Det är i detta skede som telemetri upphör att vara ett enkelt överföringsmedel och blir ett kontrollmekanism.
- Rutt: Data skickas enligt sitt värde. Kritisk data går till SIEM för omedelbar analys, och historisk data går till billig lagring för att följa lagen.
Det finns till och med avancerade lösningar som DetectFlow som tar detta ett steg längre, och integrerar detektering direkt i flödet med hjälp av Sigma-regler och Apache Flink. Detta gör att detekteringen kan flyttas åt vänster och identifiera attacker i realtid redan innan loggar lagras.
Från teori till praktik: teknisk design
För de som lär sig innebär det att utforma ett tekniskt schema att förstå hela kedjan: sensor $\rightarrow$ givare $\rightarrow$ förvärv $\rightarrow$ överföring $\rightarrow$ mottagare. Det handlar inte om att skapa något industriellt perfekt, utan om att förstå att varje del spelar roll. Om du till exempel sänder via radio i en miljö med störningar behöver du integritetskontroller och automatiska omförsök.
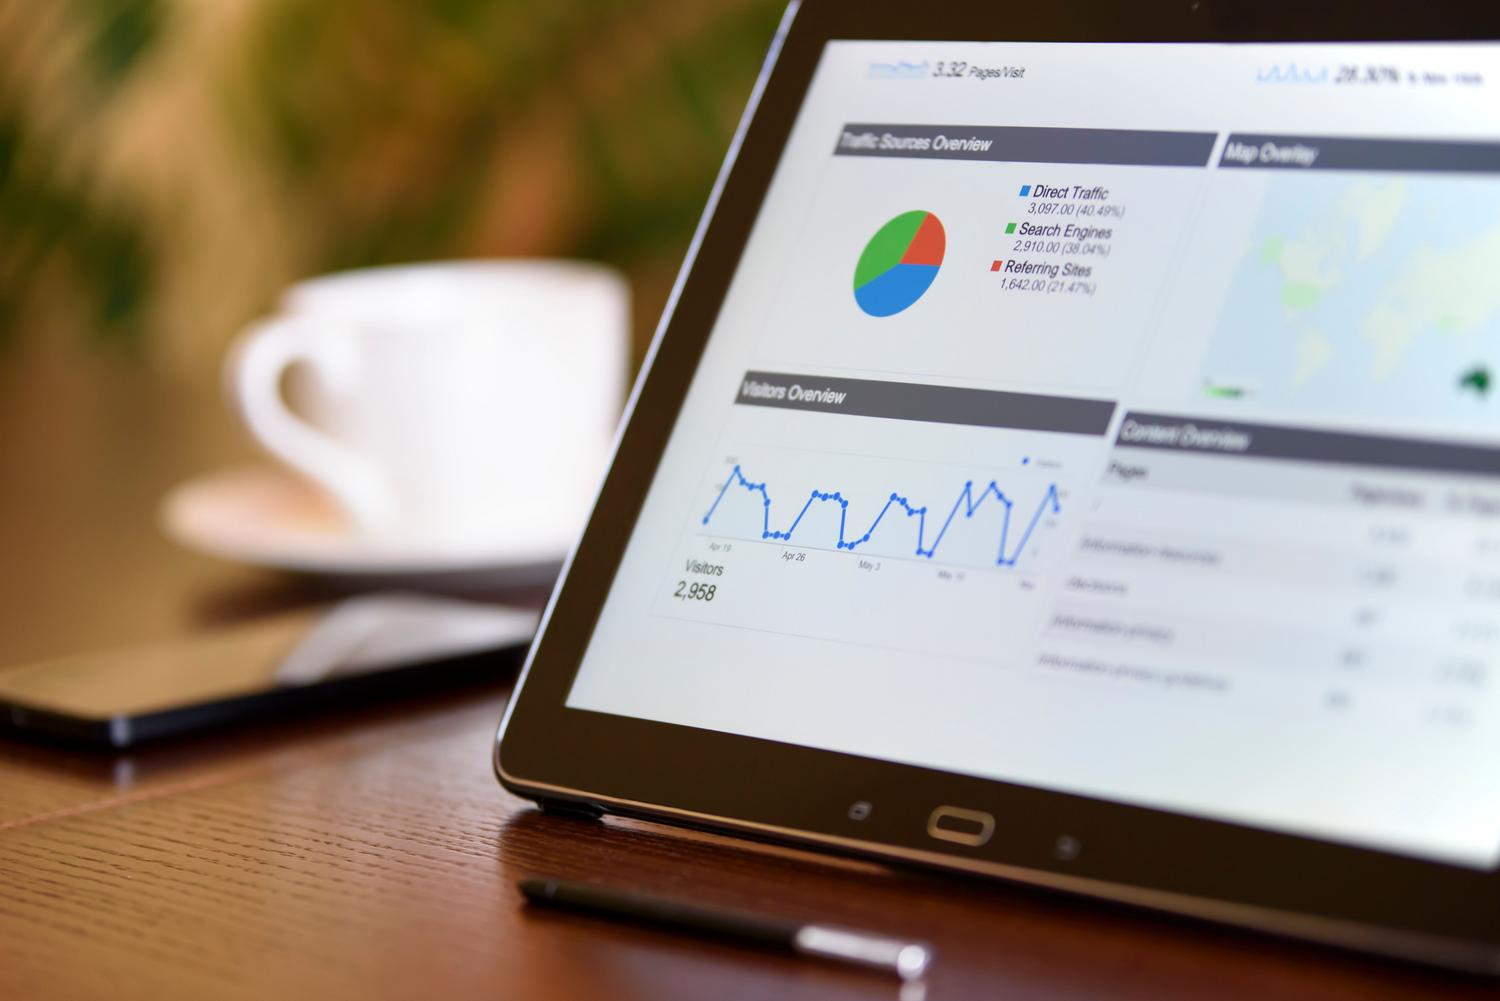
I den sista fasen är det visualisering som allting sammanförs. Att skapa dashboards som visar trender och konfigurera varningar baserade på tröskelvärden innebär att teamet inte behöver stirra på skärmar hela dagen; istället varnar systemet dem när något går fel . Användning av maskininlärning hjälper till att identifiera mönster som en människa skulle missa, vilket omvandlar rådata till smarta affärsbeslut.
Intelligent telemetrihantering, med stöd av brusfiltrerande pipelines och en väldefinierad MELT-datastrategi, gör det möjligt för företag att uppnå total observerbarhet. Genom att integrera korrekt datainsamling, realtidsbehandling och visualisering fokuserad på verkliga nyckeltal (KPI:er), minskas driftskostnaderna drastiskt och incidentresponsen accelereras, vilket omvandlar dataflödet till en strategisk tillgång för affärssäkerhet och effektivitet.