- E-post är den huvudsakliga attackvektorn, så säkerheten måste baseras på flera tekniska och organisatoriska lager.
- Domänautentisering, AI för hotdetektering och nätfiskeresistent MFA är viktiga grundpelare i alla lösningar.
- Kontinuerlig utbildning gör användarna till ett aktivt försvar mot nätfiske och andra sociala ingenjörskonsttekniker.
- Tydliga policyer, arkivering, granskningar och centraliserad hantering säkerställer att e-postskyddet är konsekvent och hållbart över tid.
E-post är fortfarande den mest använda kommunikationskanalen i företag , men det är också en favoritingångspunkt för cyberbrottslingar. Nätfiske, skadlig kod, ekonomiskt bedrägeri, stöld av autentiseringsuppgifter och dataintrång börjar ofta med ett enkelt e-postmeddelande som någon öppnar utan att tänka närmare på det. Därför är det avgörande att veta hur man identifierar bedrägliga e-postmeddelanden.
Om din organisation enbart förlitar sig på grundläggande e-postleverantörsfilter och en "var försiktig"-strategi, leker du med elden. Idag behöver du en e-postsäkerhetslösning som kombinerar avancerad teknik, tydliga processer och kontinuerlig utbildning för dina användare. I följande avsnitt får du en detaljerad översikt över befintliga hot, bästa praxis som används av branschledare och specifika tekniker som du bör implementera för att säkra din e-post.
Varför e-post är ett viktigt mål
E-post är inte bara bekvämt; det är en direkt kanal till dina anställda. Detta gör det till den föredragna attackvektorn för social engineering-kampanjer , där den svaga länken inte är systemet, utan individen. Istället för att bryta en brandvägg eller utnyttja en komplex sårbarhet behöver angripare helt enkelt övertyga någon att klicka där de inte borde eller dela konfidentiell information.
Social ingenjörskonst bygger på psykologiska taktiker som brådska, auktoritet och förtroende : e-postmeddelanden som ser ut att komma från din bank, en leverantör, din chef eller till och med en officiell myndighet. Målet är att lura dig att utföra osäkra handlingar: ladda ner skadliga bilagor, ange dina inloggningsuppgifter på en falsk webbplats, godkänna en bedräglig betalning eller skicka känsliga dokument till en tredje part.
Konsekvenserna sträcker sig långt bortom ett par infekterade datorer. En attack av detta slag kan orsaka dataintrång som kostar miljoner, skador på ryktet, regulatoriska påföljder (till exempel för brott mot GDPR eller branschstandarder som HIPAA) och en direkt inverkan på affärskontinuiteten.
Dessutom är e-post tätt integrerad med resten av infrastrukturen: samarbetslösningar, kalendrar, dokumenthanteringsverktyg, molnapplikationer… Om en angripare tar kontroll över ett e-postkonto får de vanligtvis tillgång till en stor del av ditt företags digitala ekosystem.
För att göra saken värre använder många organisationer fortfarande e-post för att lagra eller dela extremt känslig information : finansiell data, kontrakt, kundfiler, inloggningsuppgifter, skattedokument etc. Allt detta gör e-post till ett högprioriterat mål.
Hur hotbilden kring e-post har förändrats
Eran med det typiska klichéaktiga meddelandet med "nigeriansk prins" är över. Idag använder cyberbrottslingar språkmodeller och generativ AI för att skriva felfria e-postmeddelanden, fria från fel och konstigheter, med en professionell men vänlig ton, och personligt anpassade för varje mottagare.
Denna personalisering gör nätfiske mycket mer trovärdigt. Med offentligt tillgänglig data (sociala medier, företagswebbplatser, tidigare läckor, branschnyheter etc.) och redan komprometterade konton kan angripare perfekt imitera kommunikationsstilen hos en verklig person , infiltrera legitima e-posttrådar eller fortsätta pågående konversationer.
Resultatet är att gränsen mellan legitimt och skadligt innehåll blir alltmer suddig . Traditionella filter baserade enbart på signaturer eller enkla mönster är otillräckliga mot dynamiska kampanjer som ständigt ändrar länkar, domäner och tekniker.
Siffrorna stöder denna verklighet: den genomsnittliga kostnaden för ett dataintrång är redan runt miljontals dollar, även i företag med färre än 500 anställda , och attacker mot företags e-postkomprometterade data (BEC) ackumulerar förluster på flera miljarder dollar per år globalt, enligt ledande cybersäkerhetsrapporter.
Parallellt sprider sig "allt-i-ett"-nätfiskepaket på den mörka webben, som integrerar attacker-in-the-middle (AiTM) -attacker , möjligheten att stjäla inloggningsuppgifter och sessionstokens med MFA, sidmallar som är nästan identiska med riktiga och automatiserade mekanismer för att kringgå traditionella filter.
Vanligaste hoten i e-post
Att förstå de största hoten är det första steget i att utforma en bra e-postsäkerhetslösning. De mest kritiska hoten beskrivs nedan, tillsammans med hur de fungerar och deras potentiella inverkan.
Massfiske är fortfarande det vanligaste hotet. Det handlar vanligtvis om kampanjer som skickas till många användare, utan betydande personalisering, och som utger sig för att vara välkända varumärken eller tjänster. De innehåller vanligtvis länkar till falska webbplatser eller infekterade bilagor. Typiska konsekvenser inkluderar lösenordsstöld, installation av skadlig kod, kontokapning och obehörig åtkomst till interna system.
”Quishing” eller nätfiske med hjälp av QR-koder . Istället för en synlig länk innehåller e-postmeddelandet en QR-kod. Vi är så vana vid att skanna QR-koder för allt att vi sänker garden. Det extra tricket är att det ofta skannas med en personlig mobiltelefon, som är mindre skyddad än en arbetsdator , vilket flyttar attacken till en enhet med färre företagskontroller.
Spear phishing och BEC . Dessa är mycket sofistikerade, riktade attacker där angriparen utger sig för att vara en specifik person: en chef, en betrodd leverantör, en strategisk partner etc. Det första e-postmeddelandet innehåller inte alltid länkar eller bilagor; istället innehåller det vanligtvis en noggrant utformad konversation utformad för att manipulera offret. Det vanliga målet är att få tillgång till pengaöverföringar, skatteinformation (som W-2-blanketter i vissa länder), presentkortsköp eller ändringar av bankkontouppgifter för leverantörsbetalningar.
Skadlig kod distribueras via e-post . E-post är fortfarande ett av de främsta sätten att leverera ransomware , trojaner och andra typer av skadlig kod. Detta sker vanligtvis via till synes ofarliga bilagor (Office-dokument, PDF-filer, komprimerade filer) eller länkar som leder till skadliga nedladdningar. När den skadliga koden har körts kan den kryptera dina data, flyttas i sidled över nätverket eller stjäla känslig information.
Attacker-in-the-middle (AiTM) attacker . I den här metoden positionerar sig angriparen mellan användaren och den legitima tjänsten. Genom en nätfiskelänk omdirigerar de dig till en sida som klonar den riktiga inloggningsskärmen. När du anger dina inloggningsuppgifter skickar det skadliga systemet dem till leverantören, ber dig om MFA-koden om sådan finns och återanvänder allt i realtid. Resultatet är att angriparen får giltiga sessioner även på konton som skyddas med traditionell MFA.
Skräppost och skräppost . Även om det ibland bara kan vara irriterande, förbrukar skräppost resurser, fyller inkorgar och fungerar ofta som ett verktyg för skadliga länkar eller bilagor. Dessutom kan en hög volym skräppost dölja riktade attacker mitt i bruset.
Viktiga tekniska bästa praxis: autentisering, filtrering och kryptering
En modern e-postsäkerhetslösning måste förlita sig på flera lager av ömsesidigt förstärkande teknik. Antivirusprogram eller ett enkelt skräppostfilter räcker inte. Du behöver avsändarautentisering, robusta åtkomstkontroller, avancerad innehållsinspektion och dataskydd.
Det är avgörande att konfigurera SPF, DKIM och DMARC inte bara på din primära domän utan även på underdomäner, testdomäner och äldre domäner som fortfarande är under din kontroll. Angripare älskar att återanvända försummade domäner. Specialiserade DMARC-hanteringsverktyg förenklar denna uppgift och automatiserar mycket av övervakningen.
När det gäller hotfiltrering räcker det inte längre att bara analysera svartlistor och kända signaturer för skadlig kod. Din e-postlösning bör integrera hotdetektering med AI och maskininlärning , och kunna utvärdera flera meddelandesignaler (text, metadata, avsändarens rykte, beteendemönster etc.) för att avgöra om ett e-postmeddelande är legitimt, skräppost eller skadligt.
För bilagor rekommenderas det starkt att använda en sandlådemiljö som öppnar varje fil på ett kontrollerat sätt och observerar dess beteende. Detta möjliggör upptäckt av exploateringsförsök eller misstänkt aktivitet, även vid nolldagshot för vilka det fortfarande inte finns några kända signaturer.
Att förlita sig på att användarna ska komma ihåg att manuellt aktivera kryptering är ett recept för katastrof. Helst bör kryptering automatiseras baserat på policyer som upptäcker känsliga mönster (IBAN, personnummer, skatte-ID etc.) och transparent tillämpar kryptering vid behov.
Stärk åtkomst: lösenord, MFA och kontoskydd
En stor andel av e-postsäkerhetsincidenter inträffar på grund av att någon har fått giltiga inloggningsuppgifter. Därför måste en bra lösning stärka både lösenordsstyrkan och ytterligare autentiseringsmekanismer.
Moderna policyer rekommenderar långa, oförutsägbara och unika lösenfraser för varje tjänst , snarare än korta men symboltunga kombinationer. För att göra detta möjligt i stor skala är det nästan avgörande att använda en lösenordshanterare för företag som säkert genererar, lagrar och synkroniserar inloggningsuppgifter.
Baserat på detta är flerfaktorsautentisering (MFA) praktiskt taget obligatorisk. Men alla MFA-metoder erbjuder inte samma skyddsnivå. SMS-koder eller röstsamtal kan avlyssnas, återanvändas i AITM-attacker eller manipuleras med hjälp av "MFA-utmattningstekniker" (bombardera användaren med förfrågningar tills de accepterar en av utmattning).
Därför rekommenderas det att implementera nätfiskeresistenta MFA , såsom FIDO-baserade säkerhetsnycklar (USB, NFC), plattformsuppgifter som Windows Hello for Business, motsvarande lösningar på macOS eller smartphone-länkade lösenord. Dessa metoder fungerar inte på falska webbplatser: enheten verifierar den riktiga domänen innan autentisering, så de kan inte återanvändas på bedrägliga webbplatser.
Det är också viktigt att konfigurera åtkomstpolicyer för att blockera svagare autentiseringsmetoder . Många moderna nätfiskeprogram kan tvinga fram en nedgradering till mindre säkra faktorer om dessa förblir aktiverade. Att ha lösenord är värdelöst om du fortsätter att acceptera SMS som ett universellt alternativ.
Slutligen bör man inte förbise risken i samband med support- eller helpdeskteamet . Det finns grupper av angripare som specialiserar sig på att ringa teknisk support, utge sig för att vara anställda som har tappat bort sin mobiltelefon eller bärbara dator och lura dem att återställa sina inloggningsuppgifter eller inaktivera MFA. Säkerhetspolicyn måste inkludera strikta identitetsverifieringsprocedurer för eventuella ändringar av inloggningsuppgifter.
Utbildning och medvetenhet: att förvandla användare till brandväggar
Ingen e-postsäkerhetslösning är idiotsäker. Det kommer alltid att finnas några meddelanden som glider igenom filtren och når inkorgen. Vid den tidpunkten är din sista försvarslinje människor. Det är därför det är så viktigt att arbeta med cybersäkerhetsmedvetenhet och tillhandahålla kontinuerlig utbildning.
Generiska utbildningar som hålls en gång om året är av liten nytta. Det som fungerar bäst är dynamiska program för att öka medvetenheten om nätfiske som regelbundet skickar simuleringar till anställda. Om någon faller för en simulering får de kort, specifik och kontextualiserad utbildning direkt.
Denna metod stärker minnet och hjälper användare att internalisera varningssignaler som: misstänkta länkar, förfrågningar om känsliga uppgifter, omotiverad brådska, bankkontoändringar utan bekräftelse eller oväntade bilagor. Målet är att de ska utveckla en sund skepticism och lära sig att rapportera allt som verkar misstänkt.
Dessutom tillåter vissa AI-baserade lösningar att utbildningsnivåerna skräddarsys för varje användare : de som gör fler misstag får fler simuleringar och innehåll, medan de som uppvisar goda vanor får mindre arbete. Detta maximerar effekten utan att överbelasta personalen.
Det är viktigt att komma ihåg att om du får dina anställda att rapportera fler misstänkta e-postmeddelanden kan säkerhetsteamets arbetsbelastning skjuta i höjden. Det är här verktyg som AI-drivna e-postanalytiker kommer in i bilden , som automatiskt kan granska rapporterade e-postmeddelanden, klassificera dem och prioritera de som verkligen är farliga.
Utbildningen bör också omfatta grundläggande bästa praxis för slutanvändare, såsom: att välja starka lösenord, att inte återanvända dem, att inte dela dem, att inte ladda ner programvara från tvivelaktiga källor, att alltid kontrollera avsändarens verkliga adress, att hålla muspekaren över länkar innan man klickar, att vara försiktig med förfrågningar om betalning eller finansiell information och att alltid använda officiella kontaktkanaler när något verkar misstänkt.
Miljöhantering, enheter och e-postkontinuitet
Utöver själva e-postmeddelandena måste en heltäckande e-postsäkerhetslösning ta hänsyn till ekosystemet där de används: enheter, applikationer, andra samarbetskanaler och tillgängligheten för själva e-posttjänsten.
Först och främst är det viktigt att hålla all programvara uppdaterad : operativsystem, webbläsare, e-postklient, kontorsprogram och alla andra komponenter som interagerar med meddelanden. Uppdateringar inkluderar vanligtvis säkerhetspatchar för sårbarheter som angripare utnyttjar i stor utsträckning.
För det andra är det lämpligt att regelbundet granska installerade program och webbläsartillägg och ta bort alla som är onödiga eller inte tydligt verifierade. Varje extra program är en potentiell inkörsport, särskilt på enheter som hanterar känsliga uppgifter.
Ökningen av distansarbete och mobilanvändning innebär att e-postsäkerhet på smartphones, surfplattor och bärbara datorer utanför kontoret måste prioriteras . Policyer för hantering av mobila enheter (MDM) bör kräva enhetskryptering, automatisk låsning, fjärrradering vid förlust eller stöld, och att endast anslutning till säkra nätverk krävs.
Att ansluta till e-post från osäkra offentliga Wi-Fi-nätverk (på kaféer, flygplatser, hotell) innebär en extra risk, eftersom dessa miljöer är lättare att utnyttja för att avlyssna trafik eller skapa otillåtna åtkomstpunkter. En sund företagspolicy bör begränsa eller skydda dessa typer av anslutningar med hjälp av VPN och ytterligare åtkomstkontroller.
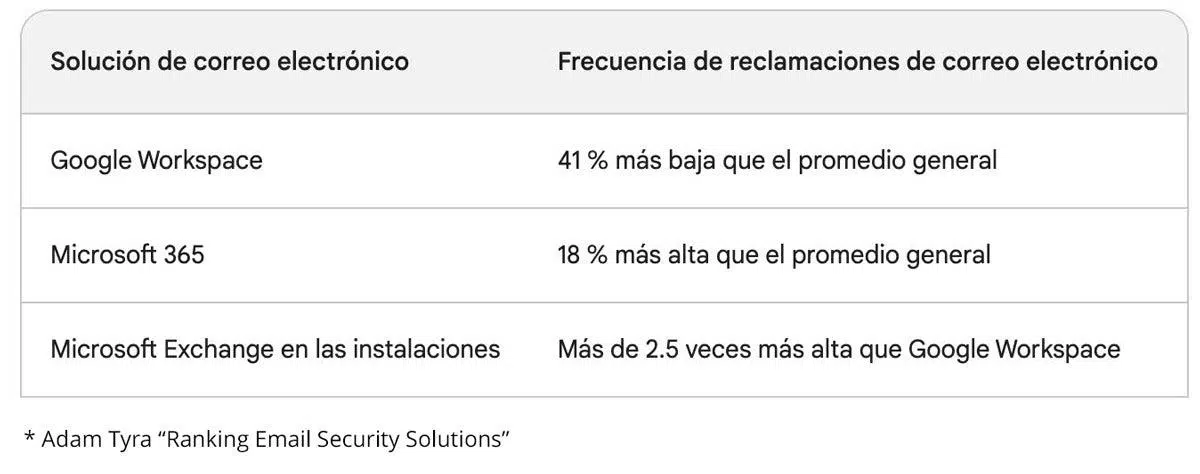
När det gäller affärskontinuitet är e-post så kritiskt att ett längre avbrott kan paralysera ett företags verksamhet. Därför väljer många organisationer lösningar som tillhandahåller alltid tillgängliga nödinkorgar . Om den primära plattformen (till exempel SaaS-lösningar som Microsoft 365 ) upplever ett fel aktiveras dessa inkorgar automatiskt så att personalen kan fortsätta skicka och ta emot meddelanden.
Slutligen måste man beakta efterlevnad och bevisbevarande. En automatisk och manipulationssäker arkiveringstjänst gör det möjligt att bevara e-postmeddelanden under den period som föreskrifterna kräver, garanterar deras integritet och gör dem tillgängliga för granskningar eller utredningar även om de raderas eller ändras i användarnas brevlådor.
Säkerhetspolicyer, granskning och styrning för e-post
Teknologi ensam räcker inte. En mogen e-postsäkerhetslösning behöver stödjas av tydliga policyer, väldefinierade processer och regelbundna granskningar för att säkerställa att allt tillämpas konsekvent.
E-postanvändningspolicyn bör specificera hur data hanteras, delas och lagras på denna kanal: vilken typ av information som kan skickas, när kryptering krävs, hur bilagor hanteras, vad som är förbjudet (till exempel att skicka lösenord eller bankuppgifter utan skydd) och hur incidenter eller misstänkta e-postmeddelanden rapporteras.
Det är viktigt att denna policy är enkel att förstå, lätt att hitta och en del av introduktionsprocessen för nya anställda. Dessutom bör den ses över regelbundet och kommuniceras när det sker relevanta förändringar, och medarbetarna bör ombedas att bekräfta sitt godkännande.
Policyer måste vara i linje med tillämpliga integritets- och dataskyddslagar , både allmänna (som GDPR i Europa) och sektorspecifika. Detta inkluderar aspekter som lagringsperioder för e-post, begränsningar för att skicka personuppgifter, krypteringskrav, skyldigheter att anmäla intrång och kontroller över tredjepartsleverantörer.
I stora organisationer eller organisationer med flera Microsoft 365-miljöer (på grund av fusioner, förvärv, dotterbolag etc.) kan hanteringen bli komplex. I sådana fall är administrationsverktyg för flera hyresgäster ovärderliga , så att du kan se säkerhetskonfigurationen för varje miljö med en snabb blick, jämföra den med företagsmallar och centralt korrigera eventuella avvikelser.
Managed service providers (MSP:er) som hanterar infrastrukturen för flera små och medelstora företag drar också nytta av denna enhetliga syn, eftersom den förenklar upprätthållandet av konsekventa e-postsäkerhetspolicyer över dussintals eller hundratals olika klienter.
Sammantaget utgör alla dessa element – domänautentisering, avancerad AI-driven analys, nätfiskeresistent MFA, automatisk kryptering, kontinuerlig utbildning, enhetskontroll, arkivering av efterlevnadsregler och tydliga policyer – en flerskiktad strategi för e-postsäkerhet . Denna metod minskar avsevärt sannolikheten för en lyckad e-postattack och minimerar effekten när man lyckas kringgå försvar.
