- Onlinebedrägerier går ut på att utge sig för att vara företag, organisationer och individer för att stjäla data och pengar via e-post, SMS, samtal och falska webbplatser.
- Näthandel, sociala medier, e-handelsplattformar och jobb- eller investeringsannonser är viktiga scenarier där en mängd olika bedrägerier sprider sig.
- Kontrollera alltid URL:en, var försiktig med fynd, dela inte inloggningsuppgifter och verifiera bankkontoändringar är viktiga åtgärder för att minska riskerna.
- Kombinationen av sunt förnuft, informationsverifiering, säkerhetsverktyg och snabb rapportering är avgörande för att minimera effekterna av dessa bedrägerier.
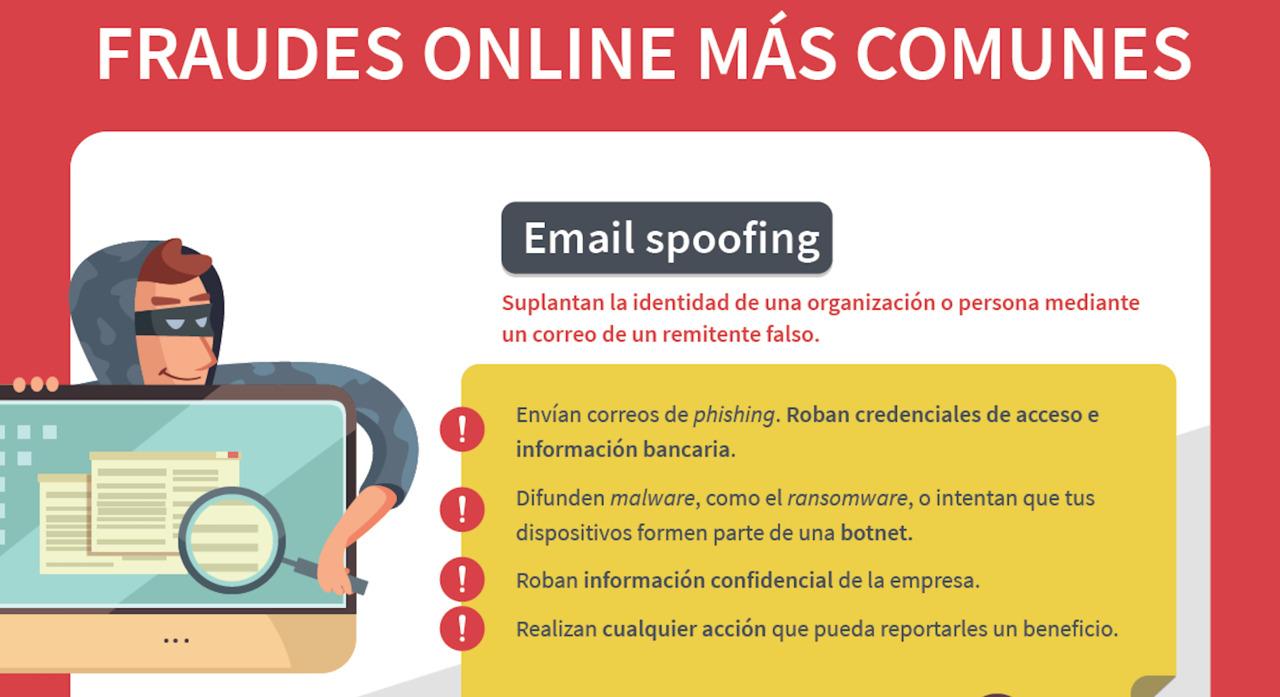
Idag lever vi limmade till våra telefoner och datorer, och även om det har många fördelar, innebär det också att vi utsätts för allt vanligare och mer sofistikerade onlinebedrägerier . Falska e-postmeddelanden, misstänkta SMS, webbplatser som imiterar välkända butiker och påstådda IT-tekniker som försöker hjälpa dig via telefon är alla en del av våra digitala dagliga liv.
För att undvika att falla i dessa fällor är det viktigt att förstå hur de fungerar, vilka varningssignaler de ger och vilka säkerhetsåtgärder vi kan vidta för att handla, surfa och interagera online på ett ansvarsfullt sätt. I den här artikeln får du se de vanligaste typerna av bedrägerier, verkliga exempel på hur cyberbrottslingar agerar och praktiska tips för att känna igen dem tidigt.
Onlinebedrägerier som utger sig för att vara stora företag och organisationer
Ett av de vanligaste bedrägerierna handlar om att använda namnen på välkända företag eller myndigheter, såsom budfirmor, flygbolag, mobiltelefontillverkare eller Skatteverket själva, för att skicka meddelanden som ser officiella ut men egentligen är avsedda att stjäla dina uppgifter.
Det är vanligt att få ett e-postmeddelande som till synes kommer från posten, ett fraktföretag eller en webbutik, där det står att du har ett paket som väntar på leverans och att du behöver betala en liten summa (till exempel 3 euro) eller bekräfta din information via en länk. Om du klickar på det öppnas en falsk webbplats där du blir ombedd att ange personlig information eller laddar ner ett virus till din enhet.
I andra fall verkar meddelandet komma från Skatteverket, som hävdar att du efter en granskning av din deklaration har rätt till återbetalning och bör begära det via en länk . Denna länk tar dig till en webbplats som imiterar den officiella, där de anger dina bank- eller skatteuppgifter och stjäl dem.
E-postmeddelanden som utger sig för att vara onlineleverantörer (till exempel e-postmeddelanden som imiterar Yahoo eller andra e-posttjänster) är också vanliga, och varnar dig för att ditt konto kommer att stängas om du inte uppdaterar din information inom 24 eller 48 timmar. Tricket är alltid detsamma: de tvingar dig att agera snabbt så att du klickar på länken utan att tänka för mycket.
Det finns till och med bedrägliga säkerhets- och antivirusprogram som utger sig för att vara legitima verktyg för att skydda din dator, men i verkligheten genererar de falska varningar som pressar dig att betala för att "rengöra" systemet eller lämna ut bankuppgifter. Allt de åstadkommer är att infektera din enhet eller inaktivera tjänster du inte behöver.
Sociala medier är också en bördig mark för identitetsstöld . Från vänförfrågningar från okända profiler till appar, misstänkta videosamtal eller länkar som delas i grupper, kan dessa bli ingångspunkter för skadlig programvara eller för att stjäla inloggningsuppgifter till dina konton.
I många fall utger sig brottslingar till och med för att vara en riktig anställd på ett företag och använder deras namn och position i ett övertygande e-postmeddelande för att vinna ditt förtroende och få dig att klicka på en skadlig länk eller öppna en infekterad fil.
En annan klassisk bluff handlar om falska webbplatser som perfekt efterliknar legitima nätbutiker, inklusive logotyper, design, juridisk text och till och med länkar som omdirigerar till den riktiga webbplatsen. Dessa webbplatser visar mycket eftertraktade produkter till löjligt låga priser för att lura dig att ange din kreditkortsinformation, vilket i slutändan hamnar i händerna på cyberbrottslingar. Lär dig hur du upptäcker falska erbjudanden i nätbutiker för att undvika dessa bedrägerier.
Förr i tiden var falska varningar från officiella myndigheter också mycket populära, såsom det ökända "polisviruset" som låste datorskärmen och visade en förmodad böter för olagligt innehåll och krävde betalning för att låsa upp den. Även om det specifika fallet har förlorat sin effektivitet, finns idén kvar i andra typer av ransomware.
Slutligen finns det även mejl som meddelar att du är den lyckliga vinnaren i ett lotteri du inte ens deltagit i, eller som erbjuder dig ett välbetalt jobb utomlands med knappt några krav. Målet är vanligtvis att få dig att lämna ut dina personuppgifter eller göra förskottsbetalningar för påstådda administrativa avgifter.
På webbplatser som erbjuder nedladdningar av spel, filmer eller programvara dyker ofta vilseledande banners och falska rabattkuponger upp, förklädda till nedladdningsknappar eller oemotståndliga erbjudanden, vilket i slutändan leder till att du prenumererar på extremt dyra "premium"-tjänster med ditt telefonnummer utan din vetskap förrän räkningen kommer.
Nätfiske, smishing och vishing: kungarna av digitalt bedrägeri
Bland de mest utbredda bedrägerierna sticker tre tekniker ut som går ut på att lura dig att frivilligt lämna ut information : nätfiske, smishing och vishing.
Nätfiske innebär att massutskick av e-postmeddelanden görs som banker, e-handelsplattformar, streamingtjänster eller offentliga institutioner. Med en alarmerande eller brådskande ton uppmanas du att klicka på en länk som leder till en falsk webbplats där du ombeds ange lösenord eller bankuppgifter . Visuellt ser de ofta mycket trovärdiga ut, men webbadressen och de små designdetaljerna avslöjar dem.
Smishing är samma idé, men det görs via SMS eller meddelanden i appar som WhatsApp. Dessa korta texter indikerar till exempel att ditt konto har blockerats, att det finns en misstänkt avgift eller att du måste betala en liten avgift , och de innehåller ofta en förkortad länk eller ett telefonnummer. Om du ringer eller besöker webbplatsen kommer du att falla i fällan.
Vishing utförs via telefonsamtal. Bedragaren utger sig för att vara anställd på en bank, ett telefonbolag, en teknisk supporttjänst eller till och med en myndighet och försöker, med en mycket övertygande presentation, få dig att lämna ut konfidentiell information eller installera fjärråtkomstprogram på din dator . De rättfärdigar ofta samtalet med förmodade säkerhetsproblem, ovanlig kontoaktivitet eller tekniska problem.
För att skydda dig mot dessa bedrägerier är det viktigt att förstå att din bank, myndighet eller stora företag aldrig kommer att be om dina fullständiga lösenord, signaturkoder eller känslig information via e-post, SMS eller oönskade telefonsamtal . Om du är osäker, lägg på eller stäng meddelandet och kontakta den officiella kanalen direkt. Det är också viktigt att följa bästa praxis för att skapa starka lösenord och skydda dina inloggningsuppgifter.
Bedrägerier inom onlineshopping via sökmotorer
Många köp börjar på Google: vi söker efter en produkt, jämför priser och väljer en butik från resultaten. Problemet är att bland legitima länkar kan bedrägliga annonser och webbplatser smyga in, ranka högt och locka offer.
I dessa fall skapar brottslingar professionellt utseende webbplatser med namn som är väldigt lika välkända butikers för att locka kunder med priser långt under marknadsvärde, löjligt låga fraktkostnader eller förmodade blixtförsäljningar . När du gör en beställning kan flera saker hända: du kanske inte får någonting, du kan få en förfalskad produkt eller en produkt av extremt dålig kvalitet, eller så kan din betalningsinformation användas för efterföljande debiteringar.
För att minska riskerna är det viktigt att inte blint lita på allt som visas i de översta sökresultaten och att vara noga med att kontrollera om det är en sponsrad annons eller ett organiskt resultat. Alla annonser är inte bedrägliga, men angripare använder dem ofta.
En annan viktig punkt är att noggrant kontrollera webbläsarens adressfält för att bekräfta att URL:en matchar den officiella butikens URL och inte har genomgått några subtila förändringar (extra eller saknade bokstäver, ovanliga domäner eller konstiga ändelser). Det är också bra att leta efter recensioner från andra användare på sociala medier och forum, eftersom många gånger har folk redan rapporterat webbplatsen.
Om ett erbjudande verkar för bra för att vara sant är det värt att stanna upp en stund och fundera över om det är vettigt. Cyberbrottslingar utnyttjar människors känsla av brådska, särskilt under kampanjer som Black Friday, Cyber Monday, jul eller reaperioder, när bedrägerier förklädda till exklusiva kampanjer sprider sig . Konsultera specifika guider för att skydda dig själv på Black Friday och undvika att bli påverkad av pressen.
Risker i e-handelsplattformar
Online-marknadsplatser som Mercado Libre, Amazon, Temu, AliExpress och eBay har gjort distanshandel enklare, men de har också blivit en grogrund för bedrägeriförsök. En av de vanligaste bedrägerierna handlar om nätfiskemejl som utger sig för att vara dessa plattformar och varnar för kontoproblem, säkerhetsproblem eller exklusiva priser.
Dessa meddelanden innehåller länkar som tar dig till falska kopior av plattformen där du blir ombedd att ange ditt användarnamn, lösenord och ibland betalningsinformation . Om du anger den här informationen kan angripare komma åt ditt riktiga konto, ändra adresser, göra köp i ditt namn eller till och med ändra den tillhörande e-postadressen. Om du misstänker att ditt konto har blivit komprometterat följer du stegen för att återställa ett hackat konto och stärka din e-postsäkerhet.
En annan utbredd bluff handlar om en förmodad säljare som föreslår fortsatt kommunikation utanför plattformen (till exempel via WhatsApp eller e-post) för att "spara på provisioner" eller bättre hantera frakten. De utnyttjar detta för att erbjuda dyra produkter till löjligt låga priser, övertyga dig att göra en direktbetalning och sedan aldrig skicka något.
Det finns också fall riktade mot säljare där köparen, efter att ha mottagit produkten, hävdar att den är defekt och kräver återbetalning . Plattformen återbetalar pengarna, men den förmodade köparen antingen returnerar inte varan eller skickar en annan, värdelös vara. Denna typ av bedrägeri utnyttjar konsumentskyddspolicyer.
Dessutom förlitar sig vissa bedragare på telefonsamtal och utger sig för att vara plattformens kundtjänst, med ursäkten att det finns en blockerad beställning eller ett misstänkt åtkomstförsök, i syfte att få dig att bekräfta koder, kortuppgifter eller inloggningsuppgifter.
Oberoende webbutiker och engagerade webbplatser
Utöver de stora marknadsplatserna handlar många i nätbutiker som drivs av småföretag, entreprenörer eller varumärken som säljer från sina egna webbplatser. Även om de flesta är helt legitima finns det en risk att även ärliga företag kan ha fått sina webbplatser hackade utan deras vetskap.
Angripare utnyttjar ofta sårbarheter i innehållshanteringssystemet, plugin-program eller osäkra konfigurationer för att installera skadlig kod som kallas "web skimmers". Denna typ av skadlig kod samlar in de uppgifter du anger i betalningsformulär, inklusive kortnummer, utgångsdatum och CVV-kod , och skickar den till cyberbrottslingar.
Innan du köper från en mindre känd butik är det därför klokt att ta en stund att göra lite research. Det är lämpligt att söka upp information om företaget, kolla deras profiler på sociala medier, läsa externa recensioner och kontrollera vem som står bakom projektet . En webbplats som inte erbjuder tydlig kontaktinformation, en adress eller ett företagsnamn bör ses med misstänksamhet.
Ett annat vanligt knep som bedragare använder är att skapa domäner som liknar legitima varumärkens, genom att ändra en enda bokstav eller använda andra domäntillägg (till exempel .shop istället för .com). Det är avgörande att verifiera att adressen är exakt som förväntat och inte en misstänkt variant.
När du når betalningsprocessen är det viktigt att kontrollera att sidan använder en säker HTTPS-anslutning (hänglåsikonen i webbläsarens adressfält). Även om detta inte är en garanti för fullständig tillförlitlighet, fungerar det som ett första filter för att eliminera webbplatser som inte ens krypterar informationen.
En annan bra vana är att använda virtuella eller förbetalda kort för enstaka köp , så att den ekonomiska effekten begränsas om din data läcker ut. Många banker låter dig skapa tillfälliga kort med ett begränsat saldo specifikt för den här typen av onlineköp.
Sociala medier har blivit en marknadsplats för att sälja praktiskt taget allt, vilket också har lett till en ökning av bedrägerier. En mycket vanlig teknik är att skapa falska profiler som imiterar officiella konton för banker, varumärken eller till och med välkända personer , med samma logotyp, foton och en liknande biografi.
Cyberbrottslingar använder webbskrapningsverktyg för att övervaka kommentarer på riktiga konton och kontaktar sedan användare som har bett om hjälp eller framfört problem via privata meddelanden. På så sätt presenterar de sig som kundtjänstrepresentanter och begär personlig information eller bankinformation för att "lösa" problemet.
Sponsrade annonser på sociala medier används också för att marknadsföra orealistiska erbjudanden, falska giveaways eller förmodat trendiga produkter till löjligt låga priser. Ofta omdirigerar de användare till bedrägliga webbplatser som samlar in finansiell information eller prenumererar dig på betalda tjänster utan ditt uttryckliga samtycke.
När du köper via sociala medier är det avgörande att verifiera kontot: kontrollera antalet följare, kommentarsengagemang, profilens ålder och publiceringsfrekvens . En pålitlig säljare har vanligtvis en meritlista och regelbunden aktivitet, inte en nyskapad profil med knappt några inlägg.
Det är alltid klokt att vara försiktig med misstänkt låga priser och att be om feedback från andra användare. Vid bedrägeri är det viktigt att spara skärmdumpar, meddelanden och betalningsbevis så att du kan rapportera det till både det sociala nätverket och myndigheterna.
På Facebook Marketplace, där känslan av samhörighet får människor att känna sig mer avslappnade, finns det gott om annonser för obefintliga eller defekta produkter. Det är vanligt att bilder visar en vara i perfekt skick, men vid ankomst är den trasig, väldigt annorlunda än beskrivningen, eller ingenting alls . När det är möjligt är det lämpligt att se och prova produkten innan man betalar.
Taktiken med skandalöst låga priser är också vanlig: om en produkt kostar betydligt mindre än någon annanstans är det förmodligen inte ett fynd, utan en bluff. Att jämföra priser på andra plattformar hjälper till att upptäcka misstänkta avvikelser och undvika att falla för en fälla som är utformad för att stjäla dina pengar.
Slutligen, se upp för falska lotterier och nätfiskemeddelanden som använder Facebook Marketplace-varumärket som lockbete. Dessa kommer vanligtvis som e-postmeddelanden eller aviseringar som utlovar gåvor eller bonusar i utbyte mot att du klickar och fyller i formulär med personlig information , vilket sedan används för andra bedrägerier.
Falska jobberbjudanden och arbetskraftsbedrägerier
Jobbbedrägerier utnyttjar människors behov eller önskan om karriärutveckling genom att erbjuda ogenomskinliga, välbetalda jobb med minimala krav . De kommer ofta via e-post, professionella sociala nätverk eller meddelandeappar.
Ett typiskt exempel är så kallade "mystery shopper" eller finansiella mellanhandspositioner, där bedragaren skickar en check eller postanvisning på ett högre belopp än vad som överenskommits och ber dig att skicka tillbaka mellanskillnaden till ett annat konto. När banken upptäcker att checken var falsk har du redan skickat riktiga pengar till bedragaren.
Det finns också en spridning av fiktiva företag som kräver förskottsbetalning för kurser, material eller administrativa förfaranden för att få tillgång till det påstådda jobbet. Så fort de får pengarna slutar de svara och försvinner spårlöst.
För att skydda dig själv, var försiktig med oombedda erbjudanden som kommer plötsligt och inte matchar din professionella profil, och sätt aldrig in misstänkta checkar eller returnera kontantavvikelser utan att din bank verifierar betalningens äkthet. Att begära att banken håller kvar pengarna tills checken har verifierats är en grundläggande försiktighetsåtgärd.
Falska lotterier och bedrägerier riktade mot förmånstagare
En annan klassisk bluff som aldrig går ur tiden är mejlet som meddelar att du har vunnit ett utländskt lotteri eller ett miljonpris i ett lotteri du aldrig ens hört talas om. De ber dig vanligtvis att betala en liten avgift eller för prishantering, och när du ändå håller på, att skicka personlig information för att frigöra pengarna.
Varningstecknen är tydliga: avsändaren är vanligtvis en individ, inte en officiell enhet; meddelandet skickas till flera mottagare; och texten innehåller ofta grammatiska fel eller konstiga uttryck . En snabb internetsökning bekräftar vanligtvis att det är en återkommande bluff.
Nära besläktade med dessa metoder är så kallade "förmånstagarbedrägerier", där någon påstår sig vara en affärsman, en arvinge eller till och med en medlem av kungahuset som behöver flytta en stor summa pengar ut ur landet och erbjuder dig provision i utbyte mot din hjälp . Berättelsen är utsmyckad med detaljer som gör den trovärdig, men den slutar alltid med flera små betalningar som motiveras som juridiska kostnader eller provisioner.
Om du stöter på meddelanden som dessa är det klokaste att komma ihåg att ingen ger bort stora förmögenheter via e-post och att alla löfte om enkla pengar utan ansträngning nästan säkert är en bluff.
Nätdejtingbedrägerier och sextortion
Dejtingplattformar och sociala nätverk är också en gemensam grund för så kallade "catfishers": personer som skapar falska profiler med hjälp av stulna foton och andra människors identiteter i syfte att lura andra användare.
Till en början verkar det som en romantisk historia eller en intensiv vänskap: den andra personen visar starka känslor på kort tid, ger dig ständig uppmärksamhet och försöker så snart som möjligt flytta samtalet till privata kanaler utanför dejtingplattformen.
Efter att du vunnit ditt förtroende börjar förfrågningarna: pengar till en sjuk släkting, till en flygbiljett, för att rädda ett krisande företag eller för att betala en akut sjukvårdsräkning. I andra fall pressar de dig att dela intima foton eller videor, som de sedan använder för utpressning och hotar att skicka dem till kontakter eller publicera dem om betalningar inte görs.
För att minska risken är det viktigt att konfigurera sociala nätverk med högsta möjliga sekretessinställningar, inte acceptera förfrågningar från främlingar utan att verifiera vem som står bakom dem och undvika att dela personlig information eller bankinformation med personer du bara känner online.
Om du någonsin bestämmer dig för att träffa någon personligen som du bara träffat online, se till att det är på en offentlig plats, låt någon du litar på veta var du kommer att vara och undvik situationer som kan äventyra din säkerhet. Och delta naturligtvis inte i sexting om du inte är beredd att avstå från fullständig kontroll över bilderna.
Falska lån, hyror och fordonsförsäljning
Bedragare utnyttjar också behovet av finansiering genom att erbjuda snabba lån med löjligt låga räntor och alltför förmånliga villkor . De annonserar vanligtvis på sociala medier, forum eller bloggkommentarer, och hanterar allt via e-post från gratistjänster.
Tecknen på bedrägeri är ganska tydliga: de erbjuder stora summor pengar med knappt några krav, de begär alltid ett förskottsbelopp för förvaltningskostnader och de kräver vanligtvis att betalning sker via tjänster som är svåra att spåra, såsom Western Union, MoneyGram eller överföringar till utländska konton.
Något liknande händer med falska semester- eller långtidsuthyrningar, och med försäljning av begagnade fordon. Annonserna visar spektakulära lägenheter eller bilar till priser långt under marknadsvärde, och när man frågar påstår den förmodade ägaren sig vara utomlands och inte kunna resa . För att säkra bokningen ber de om en förskottsbetalning via plattformar som påstås fungera som mellanhänder.
Många av dessa bedrägerier nämner välkända webbplatser som Airbnb eller TripAdvisor, men bara som en förevändning för att ge trovärdighet; i verkligheten går transaktionen aldrig igenom dessa plattformar . En Google Bilder-sökning av objektets bilder eller fastighetens adress avslöjar vanligtvis att bilder från orelaterade webbplatser har använts.
Innan du skickar pengar, undersök recensioner av annonsören, kontrollera om andra användare har rapporterat liknande fall och var försiktig med de som verkar ivriga att slutföra affären och acceptera villkoren utan att ifrågasätta . Både för hyrbilar och köp av fordon är det lämpligt att titta på objektet personligen när det är möjligt.
Investeringsbedrägerier, falska "gilla-markeringar" och fakturor
Inom finanssektorn ökar investeringsbedrägerier snabbt, där förmodade mäklare eller betrodda rådgivare kontaktar människor via sociala medier eller kalla samtal och lovar extremt hög avkastning på kryptovalutor, aktier eller exklusiva projekt.
Processen är vanligtvis likartad: de ber om en relativt liten initial insättning, som de sedan "bevisar" har genererat vinster med skärmdumpar eller manipulerade dashboards. När du väl litar på dem uppmuntrar de dig att bidra med allt större belopp . När du försöker ta ut dina pengar dyker ursäkter upp, nya "nödvändiga" betalningar begärs och slutligen försvinner de med allt.
Den så kallade "gilla-bluffen" utnyttjar människors sökande efter extra inkomst. Den börjar med en kontakt via WhatsApp som erbjuder mycket enkla uppgifter, som att gilla innehåll eller följa konton, i utbyte mot små, omedelbara provisioner . Sedan bjuds du in till en Telegram-kanal där du, lite i taget, pressas att investera pengar i förmodade uppgifter eller högre nivåer, tills du förlorar allt du har investerat.
Ett annat växande bedrägeri är "barn i nöd"-bedrägeriet, där någon utger sig för att vara din son eller dotter via WhatsApp-meddelanden eller andra appar och påstår att de har tappat bort sin telefon, har problem med banken eller befinner sig i en akut situation och behöver ett snabbt kontantuttag . Målet är att utnyttja din rädsla och tillgivenhet för att få dig att skicka stora summor pengar utan att verifiera deras historia.
Slutligen drabbar fakturabedrägerier särskilt företag och egenföretagare. Brottslingar utger sig för att vara vanliga leverantörer och begär genom välformulerade e-postmeddelanden att framtida betalningar ska göras till ett "nytt" bankkonto som de kontrollerar . I andra fall snappar de upp en legitim faktura som skickats till klienten, ändrar kontonumret och skickar om den, så att pengarna hamnar i bedragarens händer utan att någon av parterna inser det då.
För att minimera dessa risker är det avgörande att etablera tydliga interna rutiner: verifiera eventuella bankkontoändringar per telefon med den vanliga kontaktpersonen , lita inte på e-postmeddelanden som begär brådskande ändringar och granska alltid fakturauppgifter innan du gör en stor överföring.
Allmänna tips för att skydda dig mot de vanligaste onlinebedrägerierna
Det finns ett antal goda metoder som avsevärt minskar risken för att falla för en cyberbrottsling och som bör tillämpas konsekvent i ditt dagliga digitala liv för att hålla dina konton, pengar och personlig information säkra.
För det första, dela aldrig dina fullständiga lösenord, signaturkoder eller konfidentiell information via e-post, SMS, sociala medier eller oönskade samtal. Din bank eller någon annan välrenommerad institution kommer aldrig att be om denna information via dessa kanaler, och absolut inte under påtryckningar.
Undvik att klicka på länkar i misstänkta e-postmeddelanden eller meddelanden, även om de verkar officiella, och gör det till en vana att besöka din bank eller andra viktiga tjänster genom att skriva in adressen direkt i din webbläsare eller använda de officiella apparna . Om ett meddelande verkar misstänkt är det bäst att kontrollera webbplatsen själv snarare än att följa länken den innehåller.
Håll dina enheter uppdaterade, inklusive både operativsystem och appar, och använd en pålitlig säkerhetslösning som inkluderar skydd mot skadlig programvara, filtrering av farliga webbplatser och specifika funktioner för säkra betalningar . Dessa verktyg ger ett extra försvarslager mot bedrägliga webbplatser och skadliga nedladdningar.
Var försiktig med otroliga fynd, mirakelinvesteringar, gratis lån och annonser som låter för bra för att vara sanna. Innan du betalar eller delar någon information, ta en stund att leta efter recensioner, betyg och varningar från andra användare. Många bedrägerier lämnar spår på forum och sociala medier.
När en leverantör informerar dig om en bankkontoändring, verifiera informationen via en alternativ kanal och, om något inte stämmer, vänta med betalningen tills du har fått bekräftelse . Detsamma gäller brådskande meddelanden om familjemedlemmar i nöd: försök att kontakta den förmodat drabbade personen på ett annat sätt innan du skickar pengar.
Och om du redan har fallit i en fälla, agera utan dröjsmål: meddela din bank för att försöka blockera eller återkalla betalningarna, ändra lösenorden för de berörda tjänsterna, samla in alla möjliga bevis (e-postmeddelanden, skärmdumpar, kvitton) och lämna in ett klagomål till lämpliga myndigheter . I vissa situationer kan det vara bra att söka specialiserad juridisk rådgivning för att utforska återställningsalternativ eller fastställa ansvar.
Verkligheten är att internet kommer att fortsätta vara bördig jordmån för bedragare, men ju bättre vi förstår deras taktiker och ju fler säkerhetsvanor vi införlivar i vår digitala rutin, desto svårare blir det för dem att göra oss till offer och desto mer kan vi njuta av fördelarna med onlinevärlden med sinnesro.
