- Segmentering i zoner (LAN, DMZ, VLAN) och användningen av exakta ACL:er minskar attackytan på servrar drastiskt.
- En korrekt konfigurerad Windows-brandvägg med avancerad säkerhet ger detaljerad kontroll över inkommande och utgående trafik på varje dator.
- NGFW:er kombinerar applikationsfiltrering, IPS, VPN, URL-filtrering och QoS för omfattande miljöskydd och hantering.
- Regelbunden loggning, granskning och testning av regler är avgörande för att upptäcka felkonfigurationer och upprätthålla långsiktig säkerhet.
Att behärska avancerad serverbrandväggskonfiguration är inte längre bara för stora företag. Alla företag som tar cybersäkerhet på allvar behöver förstå hur man segmenterar nätverket, definierar zoner, skapar detaljerade regler och får ut det mesta av både perimeterbrandväggen och själva Windows-brandväggen på varje dator och server.
Genom den här guiden kommer du att se, i detalj, hur nästa generations brandväggar (NGFW) fungerar , hur man utformar zoner (LAN, WAN, DMZ, VLAN), vilka typer av regler som ska tillämpas (program, port, protokoll, IP…), hur man utnyttjar Windows-brandväggen med avancerad säkerhet , vilken roll verktyg som SimpleWall spelar och vilka bästa metoder man ska följa så att hela systemet inte blir en ohanterlig röra.
Nästa generations brandväggar på servrar: mycket mer än portfiltrering
Nästa generations brandväggar, som FortiGate NGFW , kombinerar avancerade nätverksfunktioner och djupgående säkerhet i en enda enhet. De öppnar eller stänger inte bara portar; de analyserar trafik på applikationsnivå, inspekterar krypterat innehåll och integrerar med komplexa moln-, LAN-, WLAN- och fjärråtkomstarkitekturer.
När det gäller FortiGate är systemets hjärta FortiOS , ett specifikt operativsystem som förenar säkerhetspolicyer och nätverksfunktioner: integrerat SD-WAN, universell ZTNA, trafikkontroll i trådlösa och trådbundna nätverk och centraliserad hantering tack vare FortiManager.
Dessutom förlitar sig dessa enheter på en proprietär ASIC-arkitektur (dedikerade chip) för att accelerera paketinspektion och dekryptering utan att förstöra prestanda eller öka energiförbrukningen, även när nätverket är under full belastning och det finns hundratals eller tusentals samtidiga sessioner.
Hotskyddet förstärks med FortiGuard-tjänster , som lägger till artificiell intelligens för att upptäcka skadlig kod, misstänkt trafik, exploateringar och riktade attacker, vilket passar in i konceptet Fortinet Security Fabric: en säkerhetsstruktur som täcker nätverk, slutpunkter och moln för att reagera på ett samordnat sätt på incidenter.
Design av brandväggszoner och nätverkssegmentering på servrar
Innan du skapar regler som om det inte finns någon morgondag måste du utforma nätverkets zonindelningsarkitektur och segmentering ordentligt . Ju plattare nätverket är, desto lättare blir det för en angripare att röra sig i sidled när de väl fått inträde.
Det första steget är att identifiera viktiga tillgångar och tjänster : webbservrar, databaser, interna applikationer, kassasystem, VoIP-växlar, gästnätverk etc. Beroende på deras kritiska karaktär och exponering grupperas de i olika logiska zoner.
Standardpraxis är att skapa en DMZ (demilitariserad zon) för servrar som tillhandahåller tjänster direkt till internet (e-post, VPN, webbapplikationer, publika portaler etc.). Dessa servrar måste isoleras från både det externa nätverket och det mer känsliga interna nätverket, vilket begränsar så mycket som möjligt vilken trafik som kan flöda mellan zonerna.
Servrar som endast är åtkomliga inifrån organisationen finns i interna serverzoner , separata från användarnätverket, hanteringsnätverket och eventuella laboratorie- eller testmiljöer. För att göra detta praktiskt är det vanligt att använda switchar med VLAN- stöd för att upprätthålla separation även på lager 2.
I IPv4-miljöer måste alla interna nätverk använda privata adressintervall (RFC1918) och förlita sig på NAT-mekanismer för att få åtkomst till internet. Denna översättning utförs vanligtvis vid perimeterbrandväggen, som också tillämpar policyer för inkommande och utgående trafik för varje specifik zon.
Åtkomstkontrollistor (ACL:er) och regler mellan zoner
När zonerna har definierats och tilldelats brandväggens gränssnitt eller undergränssnitt är det dags för ACL:erna (åtkomstkontrollistor) , vilka är reglerna som avgör vilken trafik som är auktoriserad och vilken trafik som avvisas mellan dessa zoner.
Tanken är att för varje gränssnitt eller undergränssnitt definiera en uppsättning regler som är så specifika och detaljerade som möjligt: käll-IP eller undernät, destinations-IP eller undernät, protokoll (TCP, UDP, ICMP, etc.), involverade portar och åtgärd (tillåt eller neka). Ju mindre generiska reglerna är, desto färre säkerhetsluckor kommer det att finnas.
En bra praxis är att avsluta varje ACL med en implicit "neka alla" -regel , som fungerar som ett skyddsnät: om ett paket inte matchar någon tidigare tillåtelseregel blockeras det. Därifrån skapas mycket specifika undantag för de flöden som faktiskt behövs.
Det är också lämpligt att inaktivera offentlig åtkomst till brandväggens hanteringsgränssnitt (HTTP, HTTPS, SSH, etc.), vilket endast tillåter hantering från mycket specifika interna nätverk eller via ett säkert VPN för hantering.
Moderna NGFW:er erbjuder mer än bara port- och IP-adresskontroll, och utnyttjar applikationskontroll , webbkategorier, IPS och avancerad filanalys (sandboxing). Om du redan har betalat för dessa funktioner är det klokt att aktivera och konfigurera dem för kritiska trafikflöden, särskilt de som korsar perimetern.
Tillåtande brandvägg kontra restriktiv brandvägg på servrar
En viktig punkt när man utformar en brandväggspolicy (oavsett om det gäller perimeter eller operativsystem) är att avgöra om man ska utgå från en tillåtande eller restriktiv hållning.
I en tillåtande brandvägg är den ultimata implicita regeln "tillåt allt". Endast det som uttryckligen definieras av neka-regler blockeras. Denna metod används vanligtvis på betrodda interna nätverk (LAN) eller på datorer som är konfigurerade som ett "privat nätverk" i Windows.
I en restriktiv brandvägg gäller det motsatta: den ultimata regeln är "neka alla". Endast trafik som matchar explicita tillåtningsregler tillåts. Denna filosofi är typisk i WAN-gränssnittet (Wide Area Network), i brandväggar som pfSense eller företags-NGFW:er, och i enheter konfigurerade som ett "publikt nätverk".
Windows använder till exempel en restriktiv policy som standard för inkommande anslutningar (som blockerar allt som inte uttryckligen är tillåtet) och en tillåtande policy för utgående anslutningar (som tillåter allt utom det du har blockerat). Detta kan justeras i brandväggens avancerade inställningar.
Vad kan Windows-brandväggen egentligen erbjuda på servrar?
Windows-brandväggen med avancerad säkerhet är mycket kraftfullare än många inser. Den kan kontrollera inkommande och utgående trafik, filtrera efter IP-adress, port, protokoll, tjänst, nätverksgränssnitt, profiltyp (domän, privat, offentlig) och till och med efter användare eller grupp i vissa fall.
Bland dess funktioner finns lågnivåpaketfiltrering , generering av detaljerade loggar (som sedan kan analyseras med Loggboken eller skickas till en SIEM), detektering av offentliga nätverk för att automatiskt tillämpa en striktare profil och integration med andra säkerhetslager som Windows Defender.
För småföretag och många servermiljöer kan en välkonfigurerad NGFW vara mer än tillräcklig , särskilt i kombination med robust antivirusprogram och god administrationspraxis. Det är dock viktigt att vara medveten om dess begränsningar: det är inte en ersättning för en perimeter-NGFW eller en dedikerad IPS.
Svaga punkter inkluderar att Windows-brandväggen inte erbjuder djup paketinspektion med avancerade signaturer som standard, inte blockerar systemtelemetri direkt, dess aviseringar är diskreta (den varnar knappt för nya anslutningar) och sättet att visa loggar är inte användarvänligt för icke-tekniska användare.
Åtkomst till Windows-brandväggen med avancerad säkerhet
För att hantera avancerade brandväggsinställningar i en Active Directory- domänmiljö är det bästa sättet att arbeta med grupprincipobjekt (GPO:er) . Medlemskap i gruppen Domänadministratörer eller delegerade behörigheter för GPO:er krävs.
Från policyhanteringskonsolen navigerar du till Policyer > Datorkonfiguration > Windows-inställningar > Säkerhetsinställningar > Windows-brandväggen med avancerad säkerhet . Där kan du definiera gemensamma regler för klientdatorer och domänanslutna servrar.
Om det är en enda server eller lokal dator behöver du bara administratörsbehörighet på den enheten. Det snabbaste sättet att öppna konsolen är att trycka på START, skriva wf.msc och trycka på Enter. Detta öppnar Windows-brandväggskonsolen med avancerad säkerhet för den datorn.
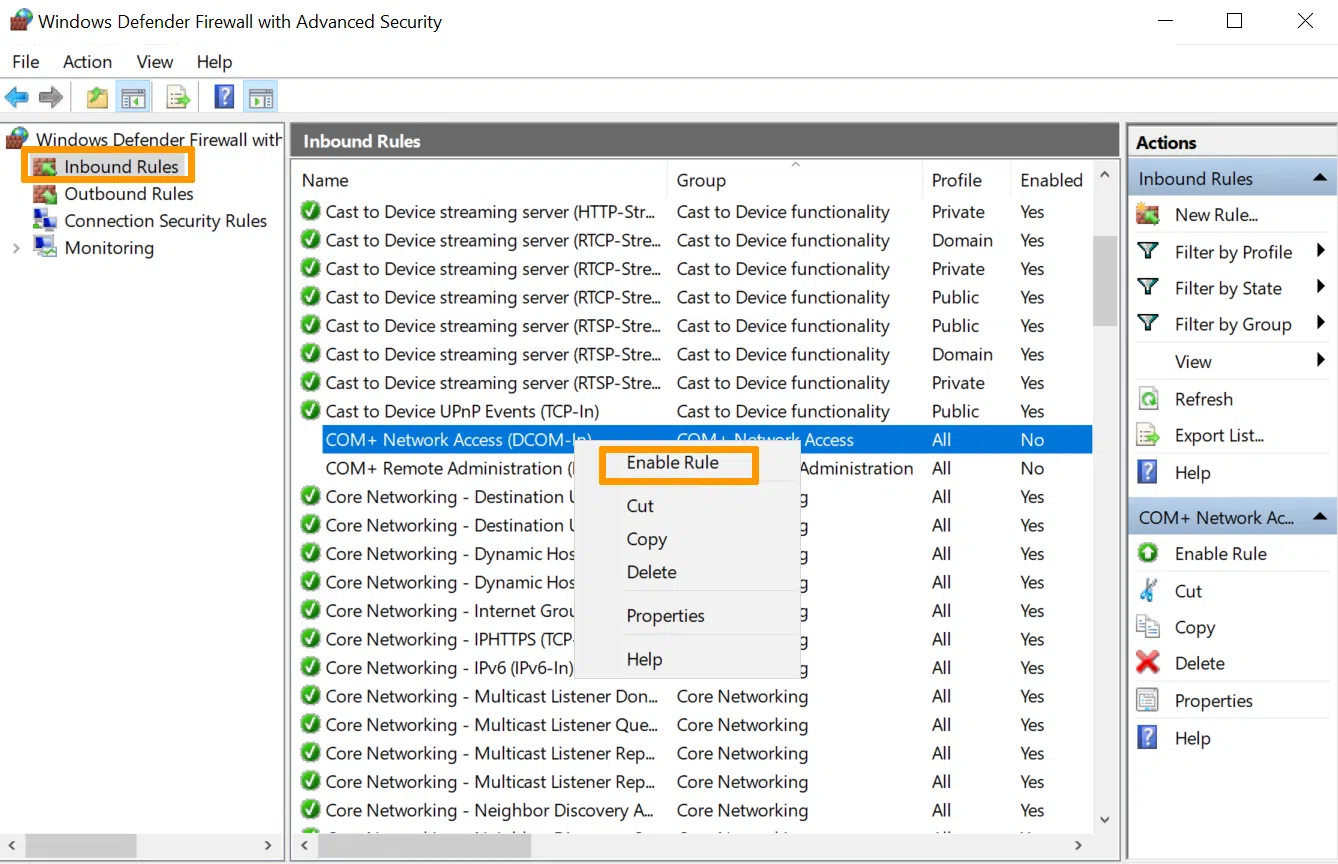
Huvudskärmen visar regler för inkommande trafik, utgående trafik, säkerhetsregler för anslutningar och konfigurationen av olika profiler (domän, privat, offentlig), tillsammans med ett övervakningsområde där endast aktiva regler är synliga.
Profiler, globala policyer och standardbeteende
Panelen för brandväggsegenskaper styr de globala alternativen för varje nätverksprofil (domän, privat, offentlig). Dessa alternativ avgör hur brandväggen beter sig när ett nätverkskort är kopplat till en specifik nätverkstyp.
För varje profil kan du bestämma om brandväggen är aktiverad eller inaktiverad , om inkommande anslutningar som inte matchar någon regel är blockerade eller tillåtna, och detsamma gäller för utgående anslutningar.
Du kan också justera parametrar som aviseringar när ett program blockeras , platsen där brandväggsloggar lagras , den maximala storleken på dessa loggar och den särskilda behandlingen av trafik som skyddas av IPsec VPN-tunnlar, vilket generellt anses vara mer tillförlitligt.
Avsnittet Övervakning visar alla aktiva regler, inklusive de från grupprincipobjekt (GPO:er) och de som definierats lokalt. Det är här du kan se vilka regler som faktiskt är aktiva och med vilka parametrar, och därifrån kan du öppna och ändra deras egenskaper.
In- och utfartsregler: trafikriktning
När man arbetar med regler i Windows-brandväggen är ett av de vanligaste misstagen att man förväxlar trafikens riktning . Inkommande regler gäller för paket som anländer till datorn; utgående regler gäller för paket som lämnar datorn och går till en annan maskin.
Om målet är att förhindra anslutningar från internet till en server måste inkommande regler skapas eller ändras . Omvänt, om målet är att förhindra att en servertjänst eller ett program ansluter till utsidan, måste utgående regler ändras.
Varje post i listan anger om regeln är aktiverad (grön bockmarkeringsikon) eller inaktiverad. Inaktiverade regler påverkar inte trafiken, även om de fortfarande är definierade. Det är vanligt att hitta många fördefinierade Windows-regler som finns men inte är aktiva förrän de behövs.
Att förstå käll-/destinationsflödet och den lokala/fjärrporten är grundläggande för att undvika att skapa regler som aldrig tillämpas eller som öppnas mer än vad som verkligen är nödvändigt, något som är mycket vanligt vid konfigurering av komplexa tjänster.
Typer av regler i Windows-brandväggen
Guiden för nya regler i Windows-brandväggen erbjuder fyra huvudkategorier: Program, Port, Fördefinierad och Anpassad . Var och en är utformad för ett annat scenario, och du bör välja noggrant beroende på önskat resultat.
Programregler fokuserar på en specifik körbar fil; portregler filtrerar efter TCP- eller UDP-portnummer; fördefinierade regler förenklar hanteringen av kända Windows-tjänster; och anpassade regler möjliggör finjustering genom att kombinera flera kriterier samtidigt.
I samtliga fall avslutar guiden med att fråga vilken åtgärd vi vill tillämpa (tillåt, tillåt endast om säkert med IPsec, eller blockera) och för vilka nätverksprofiler den regeln ska gälla (domän, privat, offentlig). Slutligen tilldelas ett namn och en beskrivning så att den lätt kan identifieras senare.
På kritiska servrar är det värt att ta sig tid att dokumentera reglerna ordentligt, ange vilken tjänst de skyddar och varför de finns , så att det vid framtida granskningar eller ändringar inte råder några tvivel om dess användbarhet.
Regler per program: finkontroll av specifika tjänster
Programtypregler är ett bekvämt sätt att kontrollera en applikations trafik utan att behöva memorera alla portar den använder. De kan tillämpas på både inkommande och utgående trafik.
I guiden väljer du alternativet "Denna programsökväg" och anger den körbara filens sökväg . Du kan använda miljövariabler för att säkerställa att regeln tillämpas korrekt även om programmet är installerat på olika platser på olika datorer.
På servrar som värdar tjänster inom svchost.exe eller andra multitjänstbehållare kan du anpassa regeln så att den endast gäller specifika tjänster genom att välja tjänsten med dess korta namn. Detta gör att du till exempel kan särskilja trafiken för en viss RPC-tjänst inom samma process.
Det rekommenderas starkt att kombinera en programregel med begränsningar på fliken Protokoll och portar , som uttryckligen anger vilka portar programmet kan lyssna på eller använda. Om det försöker öppna en annan port kommer brandväggen att blockera den.
Portregler: klassisk TCP/UDP-filtrering
Portregler låter dig tillåta eller blockera trafik baserat på det lokala eller fjärranslutna portnumret och protokollet (främst TCP eller UDP). De kan användas för både inkommande och utgående regler.
I en typisk inkommande regel för att öppna till exempel TCP-port 21 väljer du TCP, anger "specifika lokala portar" och skriver in 21. Du kan ange flera portar separerade med kommatecken (t.ex. 21, 20, 22) eller intervall som 5000-5100, till och med blanda enskilda portar och intervall i samma regel.
Därefter bestämmer du åtgärden (tillåt, tillåt om säker, blockera) och profilerna där den ska tillämpas. Det är ett enkelt sätt att öppna vissa standardtjänster (HTTP, HTTPS, RDP, etc.) utan att gå in på detaljer om specifika program.
När det gäller utgående regler är det vanligast att ange fjärrporten, eftersom det är den destination som servern försöker ansluta till. Ett typiskt användningsfall skulle vara att blockera all utgående trafik till misstänkta portar eller att begränsa vissa applikationer till att endast kommunicera på mycket specifika portar.
Fördefinierade och anpassade regler
Fördefinierade regler grupperar färdiga konfigurationer för vanliga Windows-tjänster (fil- och skrivardelning, fjärrskrivbord etc.). Välj bara tjänsten, ange om du vill tillåta eller blockera den, välj profiler och du är klar.
Det här alternativet är praktiskt när du snabbt vill aktivera eller begränsa en intern tjänst utan att behöva undersöka vilka portar och protokoll den använder i varje enskilt fall. Bakom kulisserna skapar systemet flera specifika regler som täcker den tjänsten.
Anpassade regler är de mest omfattande och erbjuder störst kontroll. De låter dig ange alla parametrar: program (eller alla program), tjänstetyp, IP-protokoll (med en lista över TCP, UDP, ICMPv4, ICMPv6, GRE, IPv6-Route, etc.), kombination av lokala och fjärrportar, käll- och destinations-IP-adresser (inklusive intervall och delnät) och ytterligare villkor.
I protokoll som ICMPv4 eller ICMPv6 kan du välja om du vill tillåta alla ICMP-meddelandetyper eller bara vissa (ekoförfrågan, ekosvar, tidsöverskriden etc.). Du kan till och med definiera specifika typer och koder som inte visas i den allmänna listan.
När du definierar IP-adresser i omfångsavsnittet låter guiden dig också lägga till hela intervall eller delnät (till exempel 192.168.10.0/24) för att ytterligare begränsa vilka enheter som kan använda den regeln, både lokalt och på distans.
ICMP-regler för inkommande trafik på servrar
Huruvida ICMP-trafik ska tillåtas till en server är ett strategiskt beslut. En inkommande ICMP-regel tillåter servern att svara på pings och vissa nätverksdiagnostiska meddelanden, vilket är mycket användbart för administration, men det kan också ge information till en angripare.
För att skapa en inkommande ICMP-regel i Windows-brandväggen, öppna den avancerade konsolen, gå till Inkommande regler och skapa en ny anpassad regel. I avsnittet Program väljer du vanligtvis "Alla program".
På protokollskärmen väljer du ICMPv4 eller ICMPv6 beroende på vilken nätverksstack som används. Om du arbetar med både IPv4 och IPv6 måste du skapa en regel för varje. Anpassningsalternativet låter dig välja de specifika ICMP-typer du vill tillåta (ekoförfrågan/endast ekosvar eller en bredare uppsättning).
Därefter definieras omfattningen (vilka IP-adresser som kan pingas), åtgärden (vanligtvis tillåtelse av anslutningen) och nätverksprofilerna där regeln ska träda i kraft. Slutligen tilldelas regeln ett beskrivande namn för enkel identifiering.
Inkommande och utgående tjänst- eller programregler
I vissa fall vill man tillåta en specifik tjänst att lyssna på inkommande trafik på vilken port som helst, eller tvärtom: förhindra att ett program kommunicerar med omvärlden via vilken port som helst.
För den inkommande delen skapas en anpassad regel, "Denna programsökväg" väljs och den körbara filen för tjänsten anges. Detta kan sedan anpassas så att regeln endast gäller tjänster som finns inom den körbara filen, genom att välja tjänsten med dess korta namn.
Det finns till och med möjlighet att justera tjänstens SID-typ med hjälp av kommandot `sc sidtype <Tjänstnamn> <UNRESTRICTED|RESTRICTED>`. Detta avgör hur tjänsten kan användas inom brandväggsreglerna. Att ändra den till RESTRICTED kan förhindra att den startar, så gör detta noggrant och endast när den typen av skydd behövs.
För utgående trafik är processen liknande men innebär att man skapar en utgående regel . Om du vill blockera programmet helt från att komma åt internet definierar du den körbara filens sökväg, ställer in åtgärden på "Blockera anslutning" och väljer de profiler du vill begränsa.
Specialkonfigurationer för RPC och dynamiska portar
Tjänster som använder Remote Procedure Calls (RPC) kan vara särskilt känsliga eftersom de använder dynamiska portar som systemet tilldelar vid körning. För att tillåta denna trafik på ett kontrollerat sätt genom Windows-brandväggen är det vanligtvis nödvändigt att skapa två specifika regler.
Den första regeln riktar sig mot RPC Endpoint Mapper Service , som finns i %systemroot%\system32\svchost.exe. Regeln är anpassad för att gälla för RpcSs-tjänsten, TCP är inställt som protokoll och alternativet "RPC Endpoint Mapper" är valt för den lokala porten.
Den andra regeln skapas för den RPC-aktiverade nätverkstjänsten vi vill tillåta, genom att ange sökvägen till den körbara filen som är värd för den, och även associera den med den specifika tjänsten. I det här fallet väljs "RPC Dynamic Ports" för den lokala porten.
I båda reglerna justeras sedan omfattningen (tillåtna IP-adresser), åtgärden (tillåt anslutningen) och profilerna. På så sätt kan endast enheter och tjänster som uppfyller dessa villkor dra nytta av RPC-portvidarebefordran.
Loggning, granskning och felsökning av Windows-brandväggar
När något inte fungerar som det ska är brandväggsloggen och granskningshändelser den första informationskällan . Det är en bra idé att ha logginsamlingen korrekt konfigurerad innan du behöver den.
I brandväggsegenskaperna, under varje profilflik, kan du anpassa loggfilens sökväg , den maximala storleken i KB och om tappade paket, lyckade anslutningar eller båda ska loggas. I servermiljöer är det oftast en bra idé att logga båda för en tydlig översikt.
Å andra sidan låter kommandoradsverktyget auditpol.exe dig aktivera specifika granskningsunderkategorier, till exempel policyändringar, så att systemet genererar detaljerade händelser när brandväggs- eller IPsec-policyer ändras.
När man undersöker ett problem är det bra att registrera nätverksstatusen med `netstat -ano > netstat.txt` och processlistan med `tasklist > tasklist.txt` . Genom att jämföra process-ID:n (PID:erna) i `tasklist` med de aktiva anslutningarna i `netstat` kan man avgöra vilket program som använder en specifik port.
I komplexa scenarier tillhandahåller Microsoft skript som TSS.ps1 för att samla in avancerade spår av Windows Filtering Engine (WFP), vilka sedan paketeras i en ZIP-fil och kan analyseras eller skickas till teknisk support.
Externa verktyg: SimpleWall och tredjepartsbrandväggar
Den inbyggda Windows-brandväggen fungerar bra, men ett mer intuitivt gränssnitt och tydliga aviseringar när ett program försöker ansluta till internet för första gången saknas ofta . Det är där tredjepartslösningar kommer in i bilden.
Ett av de lätta alternativen med öppen källkod för Windows är SimpleWall , som utnyttjar Windows Filtering Platform (WFP) men inte direkt modifierar Windows-brandväggen. Istället skapar den sina egna regler via WFP för att kontrollera vilka program som har åtkomst.
Dess funktioner inkluderar en enkel regelredigerare , interna listor för att blockera Windows-telemetri och spionage, loggar för blockerade paket, IPv6-kompatibilitet och stöd för systemtjänster och Microsoft Store-appar.
Med SimpleWall kan du skapa permanenta eller tillfälliga regler (som försvinner efter en omstart), aktivera filter globalt och klassificera program som tillåtna, blockerade eller tyst blockerade. För att dina regler ska träda i kraft måste dock SimpleWall köras i bakgrunden.
Utöver SimpleWall väljer vissa användare kommersiella brandväggar med fler funktioner: djup paketinspektion, förkonfigurerade antispårningslistor, sandlådeteknik, beteendeanalys, avancerade grafiska instrumentpaneler och bättre insyn i utgående trafik. Många av dessa produkter integreras med Windows-brandväggen eller ersätter den delvis.
Prestanda, fördelar och nackdelar med att använda brandväggar på servrar
Att använda en brandvägg, oavsett om det är på perimeter- eller operativsystemnivå, medför en liten prestandakostnad eftersom varje nätverkspaket analyseras mot en eller flera regler. Detta kan märkas på system med mycket begränsad eller mycket gammal hårdvara. Granska Linux-serveroptimeringsguiden för att mildra eventuella effekter.
Fördelen med att ha en första försvarslinje är dock enorm: den minskar exponeringen för externa attacker, kontrollerar vilka applikationer som kan ansluta utifrån, genererar användbara loggar för granskning och anpassar skyddsnivån beroende på om du befinner dig i ett betrott nätverk eller ett offentligt nätverk.
De största nackdelarna, förutom påverkan på prestanda, är komplexiteten i underhållet (särskilt för oerfarna användare) och den falska känslan av säkerhet: en brandvägg ersätter inte ett bra antivirusprogram, systemuppdateringar eller naturligtvis administratörens sunda förnuft.
Dessutom tar korrekt regelhantering tid: att granska vad som faktiskt används, ta bort föråldrade regler, dokumentera ändringar och verifiera att inga kryphål oavsiktligt lämnas öppna när man utför snabba tester eller tillfälliga undantag.
Avancerade bästa praxis för brandväggssäkerhet på servrar
I en seriös servermiljö räcker det inte att bara sätta upp några regler och glömma bort det. Det finns ett antal bästa metoder som hjälper till att bibehålla kontrollen och minska långsiktiga risker.
Det första är att tillämpa principen om minsta privilegium (PoLP) : både på användare och på regler. Undvik generiska regler som "tillåt allt från vilken IP-adress som helst" och definiera istället regler som är skräddarsydda för specifika IP-adresser eller subnät, specifika portar och kända applikationer.
En annan viktig faktor är att hålla brandväggen och dess komponenter alltid uppdaterade . Detta innebär att man installerar operativsystempatchar, uppdateringar av fysisk brandväggsfirmware, IPS-signaturer och alla uppdateringar som släpps av leverantören, helst genom att först testa dem i en testmiljö.
Slutligen är det viktigt att använda effektiv övervakning och loggning : skicka loggar till en SIEM, definiera varningar för misstänkta mönster (till exempel många paket blockerade från samma IP-adress) och granska regelbundet rapporter, inte bara samla in dem "för säkerhets skull".
Förutom det logiska lagret är brandväggens fysiska säkerhet viktig: utrustning i slutna rack, begränsad åtkomst till teknikrummet och säkerhetskopior av konfigurationen för att möjliggöra en snabb återställning om något går sönder efter en ändring.
Ytterligare lager: URL-filtrering, VPN, IPS, QoS och applikationskontroll
De flesta moderna NGFW:er låter dig aktivera avancerade funktioner som kompletterar grundläggande paketfiltrering och IP/portregler.
URL-filtrering låter dig klassificera webbplatser efter kategorier (skadlig programvara, sociala nätverk, vuxeninnehåll, P2P-nedladdningar etc.) och blockera de som anses olämpliga eller farliga, vilket bidrar till både att stärka säkerheten och att upprätthålla policyer för acceptabel användning.
VPN , oavsett om det gäller plats-till - plats-åtkomst eller fjärråtkomst, förlitar sig på protokoll som IPsec eller SSL/TLS för att kryptera trafik mellan kontor och fjärranvändare. Brandväggar integrerar vanligtvis VPN-terminering och tillämpar samma kontrollpolicyer för krypterad trafik som för resten av nätverket.
Ett intrångsskyddssystem (IPS) inspekterar trafik i realtid och letar efter kända attackmönster eller konstigt beteende, och kan automatiskt blockera anslutningar som försöker utnyttja system- eller applikationssårbarheter.
Programkontroll ger mycket större insyn än enkel portkontroll: den låter dig bestämma vilka specifika program (t.ex. Skype, Dropbox, spelprogram etc.) som är tillåtna eller blockerade, även när de använder standardportar eller krypterade portar.
Slutligen möjliggör Quality of Service (QoS) prioritering av kritisk trafik (röst, videokonferenser, affärsapplikationer) framför andra mindre viktiga flöden, vilket förhindrar att en massiv nedladdning eller säkerhetskopiering urartar till ett nätverk som är oanvändbart för slutanvändaren.
Att noggrant hantera den avancerade konfigurationen av brandväggar på servrar , från design av zoner och detaljerade regler till användning av nästa generations funktioner, loggning, granskning och verktyg som SimpleWall eller dedikerade NGFW:er, gör skillnaden mellan ett nätverk som "mer eller mindre klarar sig" och en infrastruktur som verkligen är förberedd för att motstå attacker, växa utan att förlora kontroll och uppfylla nuvarande säkerhetskrav.
Index
- 1 Nästa generations brandväggar på servrar: mycket mer än portfiltrering
- 2 Design av brandväggszoner och nätverkssegmentering på servrar
- 3 Åtkomstkontrollistor (ACL:er) och regler mellan zoner
- 4 Tillåtande brandvägg kontra restriktiv brandvägg på servrar
- 5 Vad kan Windows-brandväggen egentligen erbjuda på servrar?
- 6 Åtkomst till Windows-brandväggen med avancerad säkerhet
- 7 Profiler, globala policyer och standardbeteende
- 8 In- och utfartsregler: trafikriktning
- 9 Typer av regler i Windows-brandväggen
- 10 Regler per program: finkontroll av specifika tjänster
- 11 Portregler: klassisk TCP/UDP-filtrering
- 12 Fördefinierade och anpassade regler
- 13 ICMP-regler för inkommande trafik på servrar
- 14 Inkommande och utgående tjänst- eller programregler
- 15 Specialkonfigurationer för RPC och dynamiska portar
- 16 Loggning, granskning och felsökning av Windows-brandväggar
- 17 Externa verktyg: SimpleWall och tredjepartsbrandväggar
- 18 Prestanda, fördelar och nackdelar med att använda brandväggar på servrar
- 19 Avancerade bästa praxis för brandväggssäkerhet på servrar
- 20 Ytterligare lager: URL-filtrering, VPN, IPS, QoS och applikationskontroll