- Brute force-algoritmer utforskar alla möjliga lösningar utan genvägar.
- De är enkla, garanterat att hitta lösningen, men sällan effektiva.
- Dess användning är vanlig inom cybersäkerhet, kombinatoriska problem och maskininlärning.
Programmerings- och datavetenskapsvärlden är fylld av utmaningar relaterade till att lösa komplexa problem. Bland de mest direkta, men kontroversiella, strategierna finns brute-force-algoritmer . Dessa lösningar genererar ofta debatt på grund av både sin konceptuella enkelhet och sin låga effektivitet – två egenskaper som kan göra dem både särskilt attraktiva och farliga, beroende på i vilket sammanhang de tillämpas.
Att i detalj förstå vad brute-force-algoritmer är, hur de tillämpas, deras begränsningar, fördelar och verkliga exempel är avgörande för alla som är intresserade av programmering, cybersäkerhet, eller till och med de som vill optimera processer inom artificiell intelligens. I den här artikeln utforskar vi grundligt alla dessa aspekter och grundar teorin i tydliga exempel och steg-för-steg-förklaringar för att göra den tillgänglig för alla erfarenhetsnivåer.
Vad är brute force-algoritmer?
En brute-force-algoritm är en teknik baserad på systematisk och uttömmande utforskning av alla möjliga lösningar eller kombinationer för ett problem, med målet att hitta den rätta. I huvudsak innebär det att testa alla tillgängliga alternativ utan att använda genvägar eller optimeringar, vilket garanterar att om en lösning finns, så kommer den att hittas, även om detta ofta sker på bekostnad av att investera en betydande mängd tid och beräkningsresurser.
Tänk dig till exempel ett lås med en tresiffrig kombination. En brute-force-algoritm skulle testa alla kombinationer, från 000 till 999, tills den hittar den rätta.
Denna metod skiljer inte mellan sannolika och osannolika vägar; den försöker helt enkelt allt möjligt – en enkel men ibland opraktisk strategi när antalet kombinationer växer exponentiellt.

Fördelar och begränsningar med brute force
Den största fördelen med brute-force-algoritmer ligger i deras enkla implementering och absoluta tillförlitlighet , eftersom de alltid hittar en lösning om en sådan finns. De flesta relevanta problem inom datavetenskap involverar dock ett så stort antal möjligheter att denna metod blir opraktisk.
Eftersom det är en metod som inte gör skillnad mellan olika metoder är ineffektivitet dess främsta akilleshäl . Antalet operationer som krävs växer vanligtvis exponentiellt med antalet inblandade element. Till exempel innebär ett 4-siffrigt numeriskt lösenord 10 000 kombinationer; om längden ökar till 8 tecken och bokstäver läggs till, skjuter det totala antalet alternativ i höjden till astronomiska siffror.
För små problem eller när ingen mer känd metod finns kan dock brute force vara den mest förnuftiga strategin. Dessutom fungerar det som en utgångspunkt i algoritmutvecklingsprocessen, vilket möjliggör jämförelser av förbättringar mot denna enkla baslinje.
Exempel och tillämpningar av brute force-algoritmer
Mångfalden av scenarier där brute-force-algoritmer dyker upp är häpnadsväckande. Från introduktionskurser i programmering till de mest sofistikerade cybersäkerhetsattackerna har denna metod blivit en klassiker.
- Linjär sökningDet är den mest grundläggande tekniken där, för att hitta ett element i en lista eller array, alla element genomsöks ett i taget tills det önskade elementet hittas.
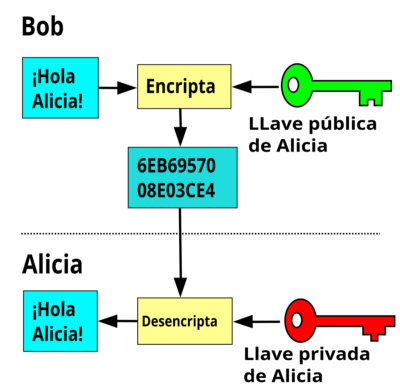
- LösenordsknäckningDet är förmodligen det mest kända exemplet. brute force attacker De provar alla möjliga teckenkombinationer tills de hittar rätt nyckel, en enkel uppgift när lösenordet är kort och alfabetet litet, men praktiskt taget omöjligt för långa och komplexa nycklar.
- Lösa kombinatoriska problemFall som det klassiska N-damproblemet i schack, där alla möjliga arrangemang av pjäserna måste testas för att uppfylla en rad villkor.
- Testning inom webbutvecklingFör att validera webbformulär eller testa alla möjliga rutt- och slutpunktskonfigurationer.
Vart och ett av dessa exempel illustrerar hur, beroende på problemets omfattning, råstyrka antingen kan vara en giltig lösning eller ett misslyckande på grund av den höga beräkningskostnaden.
Brute force inom cybersäkerhet: attacker och försvar
Bruteforce-attacker är ett av de mest ihållande hoten inom cybersäkerhet . De förlitar sig på att snabbt prova alla möjliga kombinationer av lösenord eller nycklar tills man får tillgång till ett skyddat system. Cyberbrottslingar utnyttjar automatisering och aktuell datorkraft för att utföra dessa attacker, särskilt mot konton med svaga lösenord eller felkonfigurerade system.
Det finns dock flera strategier för att försvara sig mot brute force-attacker :
- Inför gränser för antalet inloggningsförsök
- Kräver långa och komplexa lösenord, vilket ökar sökutrymmet
- Implementera system för att upptäcka misstänkta åtkomstmönster
- Använd flerfaktorsautentisering
Således, även om brutal makt är ett ständigt hot, finns det också effektiva motåtgärder för att mildra dess effekter.
Praktiskt exempel: att knäcka lösenord med brute force
För att illustrera hur den här typen av algoritm fungerar, låt oss titta på ett enkelt exempel med ett programmeringsspråk som Python. Betrakta en funktion som testar alla kombinationer av små bokstäver och siffror med längden 1 till 6 för att hitta ett lösenord:
- Först definieras de tillåtna bokstäverna och siffrorna.
Ju större teckenuppsättningen är, desto svårare är det att hitta rätt kombination. - Alla möjliga kombinationer för varje längd genereras och testas en efter en.
- Om lösenordet är kort, som "abc123", kan det knäckas på några sekunder. För lösenord 10 eller längre ökar tiden dramatiskt.
Det här exemplet belyser vikten av lösenordslängd och komplexitet som en skyddsåtgärd mot attacker av den här typen.
Den kombinatoriska explosionen: När råstyrka inte längre är livskraftig
Ett av de viktigaste koncepten som uppstår när man diskuterar brute-force-algoritmer är kombinatorisk explosion . Allt eftersom alternativen för varje element ökar (till exempel fler möjliga tecken i ett lösenord) växer det totala antalet kombinationer exponentiellt, vilket gör trial-and-error-processen extremt långsam och opraktisk.
Om till exempel användningen av stora och små bokstäver, siffror och symboler är tillåten i ett lösenord med 8 tecken, kan antalet kombinationer överstiga biljoner. Därför, även om algoritmen garanterar framgång, kan mängden resurser och tid som krävs vida överstiga kapaciteten hos vilken nuvarande dator som helst.
Optimering och varianter: från ordbok till bakåtsträning
Medvetna om begränsningarna med den rena metoden har utvecklare utformat variationer som syftar till att förbättra effektiviteten hos brute force. Dessa inkluderar:
- Brute force med ordbokEn lista över troliga lösenord eller strängar (ordboksord, vanliga mönster etc.) används, vilket minskar antalet försök som krävs.
- backaTeknik som är baserad på systematisk utforskning, men som ignorerar sökvägar som inte uppfyller vissa villkor medan lösningen byggs, backar den när den upptäcker att den följer en ogiltig sökväg.
Bakåtspårning , till exempel, används ofta för att lösa kombinatoriska problem som N-damer, Sudoku eller labyrinter, eftersom det låter dig undvika att generera kombinationer som redan i förväg är kända för att inte leda till en giltig lösning.
Matematisk modellering av brute force och backtracking-algoritmer
För att bättre förstå hur de fungerar på en teknisk och matematisk nivå är det bra att konceptualisera ett problem som sökandet efter en lösning uttryckt av en n-tupel (det vill säga en ordnad sekvens av n element, vanligtvis heltal). Denna representation gör det möjligt för oss att systematiskt generera alla möjliga kandidater, tilldela värden till varje position i tupeln och validera om den utgör en giltig lösning enligt problemets begränsningar.
Vid brute force genereras alla möjliga tupler, medan vid backtracking snabbt förkastas de som inte uppfyller villkoren, och fokus endast ligger på kandidater som kan leda till en giltig slutlig lösning.
N-Queens-problemet: Ett klassiskt fall av backspårning och råstyrka
Ett av de mest ikoniska exemplen som testar kontrasten mellan råstyrka och bakåtsträvande spel är N-damproblemet . Det går ut på att placera N damer på ett NxN schackbräde på ett sådant sätt att ingen av dem attackerar en annan, det vill säga förhindrar att de överlappar varandra i rader, filer eller diagonaler.
En brute-force-strategi skulle prova alla möjliga drottningfördelningar tills de som uppfyller begränsningarna hittas, men detta blir helt ogenomförbart när N växer, i takt med att antalet kombinationer exploderar. Bakåtspårning, å andra sidan, gör att omöjliga konfigurationer kan kasseras så snart en inkompatibilitet upptäcks, vilket påskyndar sökprocessen.
Den matematiska formuleringen indikerar att för att placera N drottningar kan en n-drottning definieras t= , där varje xi representerar kolumnen där drottningen i rad i finns. Begränsningarna förhindrar att två xi-värden är lika (inte delar kolumn) eller att skillnaden mellan positioner är lika med avståndet mellan rader (inte delar diagonaler).
Brute force inom artificiell intelligens och maskininlärning
Inom området artificiell intelligens hittar även brute-force-algoritmer tillämpningar, om än i mycket specifika sammanhang. Till exempel, vid träning av komplexa modeller kan det vara nödvändigt att utforska alla möjliga kombinationer av hyperparametrar för att identifiera den mest effektiva konfigurationen. För en mer djupgående analys av relaterade aspekter kan du läsa artikeln om hashing.
Även om det finns mycket effektivare metoder idag, såsom slumpmässig sökning, genetiska algoritmer eller användningen av Bayesianska tekniker, är råstyrka fortfarande användbar för småskaliga problem eller som en baslinje mot vilken man kan jämföra förbättringen av andra metoder.

Praktiska överväganden: När bör råstyrka användas?
Inte alla problem bör lösas med råstyrka. Även om dess enkelhet underlättar implementeringen är det bara praktiskt när antalet kombinationer är hanterbart . Detta inträffar vanligtvis i:
- Valideringar av små datamängder
- Lösa enkla tester inom webbutveckling
- Processer där parallellisering kan användas (dela upp arbete i flera processer samtidigt)
- Situationer där mer sofistikerade algoritmer inte är tillgängliga
I alla andra fall är det lämpligt att leta efter smartare alternativ, såsom heuristiska eller rekursiva algoritmer eller problemspecifika lösningar.
Bästa praxis och tips för att undvika att missbruka brute force
För programmerare och utvecklare ligger utmaningen i att veta när den här typen av algoritm är värdefull. Några rekommendationer inkluderar:
- Analysera alltid lösningsutrymmets faktiska storlek innan man väljer brutal kraft.
- Ta reda på om det finns effektivare algoritmer utformade för det specifika problemet.
- Begränsa användningen av brute force till testsammanhang eller när exekveringstider är helt acceptabla.
- Inom cybersäkerhetsområdet, förlita dig aldrig på korta eller enkla lösenord för att skydda dina system.
På så sätt kan vi undvika resursslöseri och samtidigt stärka säkerheten och effektiviteten hos de implementerade lösningarna.
Brute forces roll i programmeringsinlärning
Trots sina begränsningar rekommenderas brute force som ett första steg i att lära sig programmeringslogik . Det möjliggör internalisering av grundligt och systematiskt resonemang, och är också en utmärkt utgångspunkt för att reflektera över behovet av optimering.
Många introduktionskurser innehåller övningar i linjär sökning, kombinationsgenerering eller trial-and-error-problemlösning, vilka är utmärkta för att förstå logiken bakom beräkningar och fungerar som en grund för att förstå mer avancerade algoritmer.