- DDNS automatiserar postuppdateringar så att ett namn alltid pekar till den aktuella IP-adressen.
- Skillnaden mot traditionell DNS är frekvensen och automatiseringen av ändringar, inte upplösningen.
- Det finns standardiserade DDNS (RFC 2136) och proprietära lösningar baserade på API:er.
- Det ger tillgänglighet och driftsbesparingar, med risker som kan mildras genom säkerhet och god praxis.
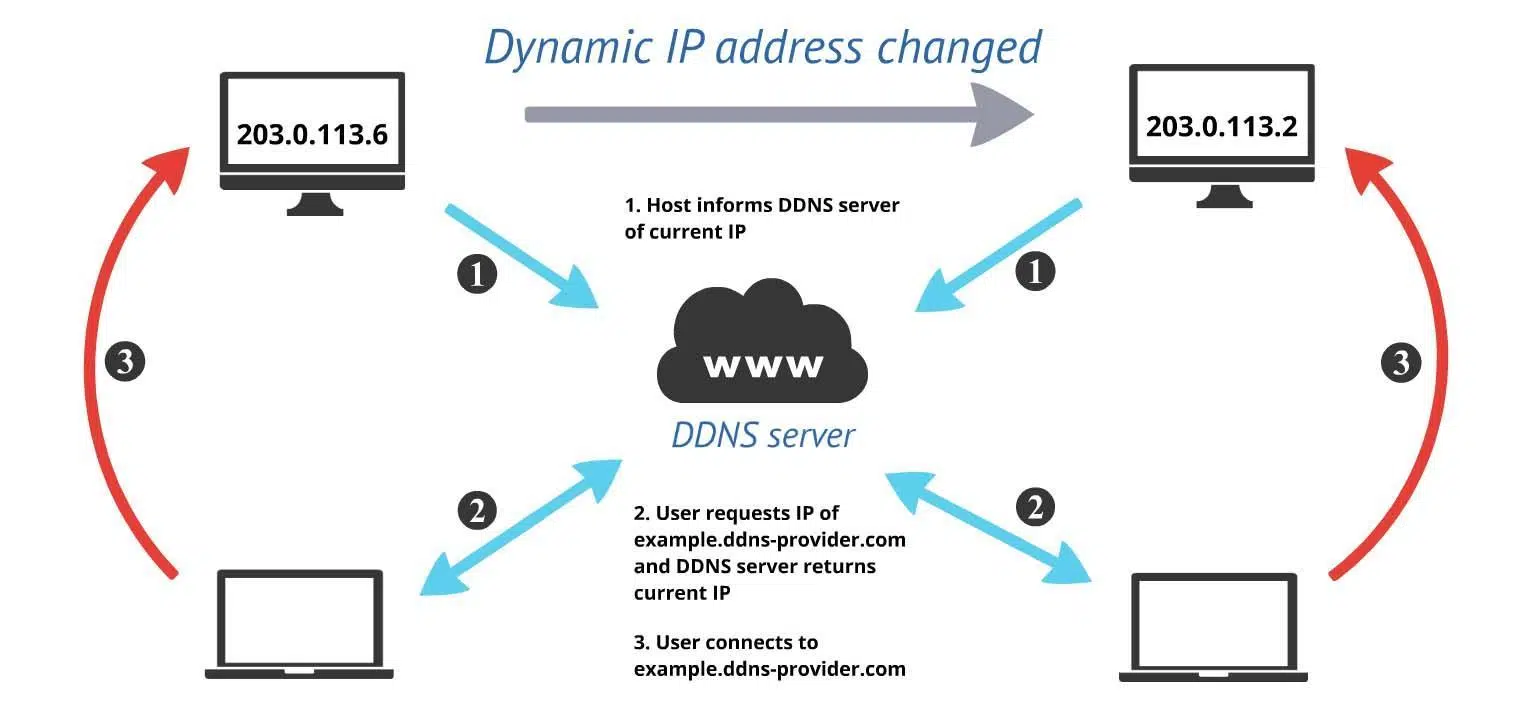
Allt på internet förändras ständigt, inklusive IP-adresser. När en dators IP-adress ändras kan domännamn bli föråldrade och orsaka åtkomstproblem; det är här dynamisk DNS kommer in i bilden. Med en bra DDNS-tjänst fortsätter ett värdnamn att peka till rätt destination även när IP-adressen ändras utan förvarning.
Om du hanterar servrar, får fjärråtkomst till ditt hemnätverk eller publicerar tjänster med dynamiska IP-adresser, bör du förstå hur detta fungerar. Dessa system automatiserar uppdateringar av DNS-poster , vilket eliminerar behovet av att manuellt kontrollera din IP-adress varje dag.
Vad är dynamisk DNS (DDNS)
Dynamisk DNS, även kallad DDNS eller DynDNS, är en tjänst som synkroniserar förhållandet mellan ett domännamn och en ändrad IP-adress. I praktiken associerar den en domän eller underdomän med en IP-adress och uppdaterar den när IP-adressen ändras . På så sätt kan du, även om din anslutnings IP-adress förnyas av DHCP, fortfarande nå din dator genom att alltid skriva samma namn.
Det är viktigt att förstå att detta inte är en funktion som finns "som standard" på din dator. Det är en extern tjänst som du behöver registrera och konfigurera, antingen på din router, i en systemagent eller i din infrastruktur. Målet är tydligt: att låta dig hitta och nå din enhet även om dess offentliga IP-adress har ändrats eller om du inte kommer ihåg den.
Många användare använder det historiska varumärket "DynDNS", men konceptet är bredare och mer standardiserat. I praktiken konfigurerar du ett lätt ihågkommet namn (till exempel my-server.example.net), och tack vare DDNS kommer den etiketten att fortsätta att skickas till din dator även om IP-adressen som tilldelats av din internetleverantör förnyas regelbundet.
Varför IP-adresser ändras
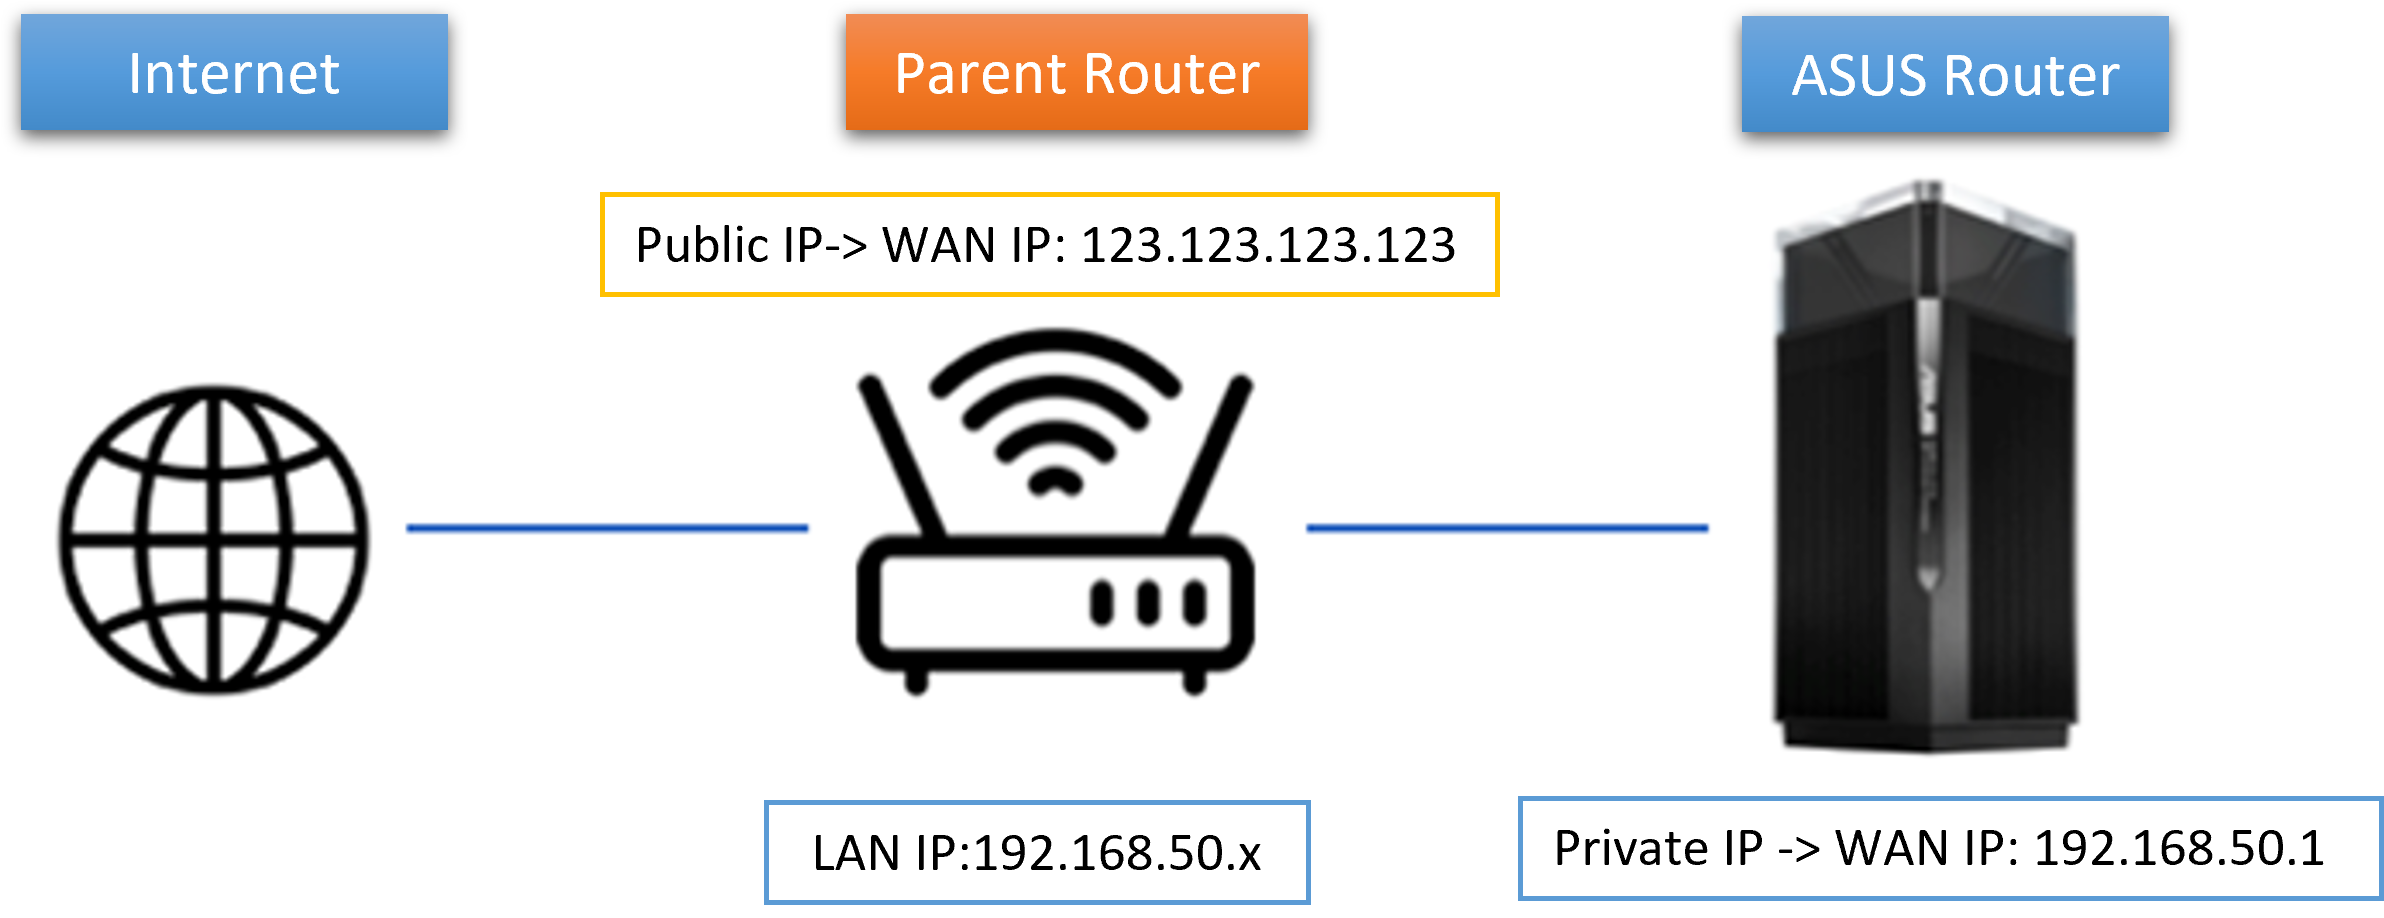
I internets tidiga dagar var IP-adresser mer statiska, men nätverkets expansion och ökningen av anslutna enheter komplicerade den strategin. För att optimera resurser använder nätverk DHCP för att tillfälligt "hyra" IP-adresser . När en enhet ansluter får den en IP-adress under en hyresperiod, och när den kopplas bort eller hyresavtalet löper ut kan den IP-adressen tilldelas en annan enhet.
Dessutom blev IPv4-adressutrymmet underbemannat på grund av den massiva efterfrågan från servrar, sensorer, mobila enheter och alla möjliga andra enheter. Introduktionen av IPv6 utökade antalet tillgängliga IP-adresser kraftigt, men i praktiken, av kostnads- och effektivitetsskäl, är dynamisk allokering fortfarande normen i många företags- och hemnätverk.
Denna mekanism gör att IP-adressen för en enskild enhet ändras ofta och utan ett fast mönster. Om din tjänst är beroende av en specifik IP-adress, kommer varje ändring att leda till att domännamnet slutar peka korrekt, vilket leder till avbrott och fel. För att undvika denna ständiga fluktuation av adresser är ett system som synkroniserar namn och IP-adresser i nära realtid avgörande.
Hur dynamisk DNS hjälper i praktiken
Utvecklare och administratörer identifierar slutpunkter (API:er, gateways, kritiska tjänster) med hjälp av värdnamn i sin kod och sina konfigurationer. När DNS-poster blir föråldrade försöker klienter att matcha ett namn till en föråldrad IP-adress , vilket resulterar i åtkomstfel. DDNS säkerställer att namnet du använder för att nå en tjänst alltid matchar det aktuella värdet.
Detta sparar dig från att manuellt kontrollera din IP-adress varje gång du ansluter från hemmet eller kontoret. Istället för att memorera nummersekvenser får du tillgång till ditt nätverk med ett stabilt domännamn som automatiskt konfigurerar om sig självt. För alla som behöver fjärrskrivbord, VPN för hemmet, IP-kameror eller en NAS-server som är åtkomlig från internet är DDNS en enkel och praktisk lösning.
DDNS vs DNS: hur de skiljer sig åt
Både DNS och DDNS omvandlar värdnamn till IP-adresser, och ur klientens perspektiv (din webbläsare, en app eller ett skript) är processen praktiskt taget identisk. Skillnaden ligger i hur och hur ofta posterna uppdateras . I en traditionell DNS är dessa ändringar vanligtvis manuella och sporadiska (till exempel när du migrerar en servertjänst). I DDNS är uppdateringarna frekventa och automatiserade.
Tänk på DDNS som en utökning av klassisk DNS: den lägger till möjligheten att upptäcka IP-ändringar och uppdatera poster utan mänsklig inblandning . På så sätt, även om din domän tilldelas en ny IP-adress, kommer tjänsten automatiskt att uppdatera A-posten (eller AAAA för IPv6) för att säkerställa att allt förblir detsamma.
Vissa leverantörer kontrollerar regelbundet om din IP-adress har ändrats (till exempel med vissa intervaller, ofta i fönster nära 24 timmar eller mycket mindre om kunden rapporterar det tidigare) och när de upptäcker en ändring uppdaterar de omedelbart DNS-svaret som levererar det namn de har tilldelat dig.
Hur en DDNS-tjänst fungerar
Grundprocessen är enkel. Först registrerar du dig hos en DDNS-leverantör och väljer det namn de ska tilldela dig (din egen domän eller en underdomän från leverantören). Sedan konfigurerar du en uppdateringsagent : detta kan vara din router (många har en inbyggd), en liten tjänst på din server eller enhet, eller en klient i ditt nätverk.
Denna agent kommunicerar regelbundet med DDNS-leverantören, antingen med bestämda intervall eller när den upptäcker en ändring i den publika IP-adressen, och skickar den aktuella adressen. Leverantören kontrollerar inloggningsuppgifterna och, om allt är korrekt, ändrar motsvarande DNS-poster så att namnet pekar på den nya IP-adressen direkt eller inom några sekunder.
I företagsmiljöer är det ibland integrerat med DHCP så att när en enhet får ett lease utlöses en registeruppdatering . I andra fall kontaktar klienten den externa tjänsten direkt med hjälp av ett säkert API. Resultatet är detsamma: värdnamnet ändras inte, men dess upplösning hålls uppdaterad.
Ur användarens perspektiv betyder det att om du försöker ansluta till din hemmaserver på natten, även om din internetleverantör förnyade din IP-adress på eftermiddagen, kommer DDNS-namnet fortfarande att fungera. "Magin" ligger i att DNS -sökningen alltid returnerar den aktuella adressen , vilket förhindrar att du ständigt behöver fråga eller dela nya nummer.
Typer av DDNS
Det finns flera sätt att implementera DDNS, med både standardiserade och proprietära metoder. Ett av de mest kända beskrivs i RFC 2136, som definierar hur man utökar DNS för att tillåta dynamiska postuppdateringar . Det används ofta tillsammans med DHCP-servrar i företagsnätverk, så att leasingavtal och namn är länkade.
Å andra sidan finns det även proprietära implementeringar som använder enkla protokoll som HTTP/HTTPS tillsammans med ett par autentiseringsuppgifter för att autentisera klienten som uppdaterar posten. I den här modellen autentiserar en agent sig hos leverantören och kommunicerar den aktuella IP-adressen så att den kan tillämpas på den associerade domänposten.
viktigaste fördelarna
Det främsta värdet med DDNS är att det minskar manuellt arbete och förhindrar fel orsakade av frekventa IP-byten. Men dess fördelar går ännu längre, särskilt i kombination med andra infrastrukturkomponenter som DHCP, brandväggar eller molntjänster.
- DHCP-stöd: Det möjliggör användning av dynamiska leasingavtal utan att poster blir föråldrade, vilket eliminerar konflikter mellan vad DNS säger och vad adressservern distribuerar.
- Tjänstens tillgänglighet: Du kan publicera system och komma åt dem med namn, utan att behöva komma ihåg att ändra IP-adresser, vilket gör säker fjärråtkomst enklare.
- Tillåtelselistor: Det är mer robust att auktorisera med namn när klienternas IP-adresser ändras, eftersom DDNS håller dessa namn pekande till den aktuella IP-adressen.
- DNS-automatisering: Du minskar felbenägna uppgifter och sparar tid för ditt team genom att inte behöva redigera poster manuellt för varje ändring.
- Molnmiljöer: Många molnarbetsbelastningar ändrar IP-adresser om de inte anger en permanent offentlig IP-adress; DDNS hjälper till att säkerställa att namnet alltid matchas till rätt instans.
Dessutom är det kostnadsmässigt oftast mer ekonomiskt än att använda statiska IP-adresser i alla scenarier. Genom att automatisera synkroniseringen minimeras driftstopp på grund av föråldrade poster och administratörens dagliga verksamhet förenklas.
DDNS-risker och säkerhet
Precis som all annan användbar teknik kan DDNS även utnyttjas av illvilliga aktörer. Om en angripare kontrollerar uppdateringsmekanismen kan de omdirigera ett tjänstnamn till en IP-adress de kontrollerar och starta nätfiske- eller personifieringskampanjer mot användare som litar på den domänen.
En annan vanlig taktik är att undvika IP-baserade blockeringar. Många försvarssystem har svarta listor över adresser som är kända för att vara värd för skadlig kod eller C2-attacker. Om motståndaren använder namn som matchas via DDNS kan de snabbt rotera IP-adresser för att kringgå filter som bara tittar på statiska adresser.
Av denna anledning är det lämpligt att skydda uppdateringskanalen och protokollet: använd HTTPS eller säkra kanaler, rotera inloggningsuppgifter, begränsa vem som kan uppdatera poster och övervaka ändringar. Dessutom bör nätverkets DNS-säkerhetslösningar inspektera och blockera skadliga upplösningar , vilket stärker säkerhetsställningen mot DDNS-missbruk.
Marknadsverktyg och support
Det finns säkerhetspaket på marknaden som integrerar hotinformation för att upptäcka skadliga domäner och underlätta SOC:s arbete. Till exempel hjälper hotdetekteringsplattformar som Check Point Infinity SOC till att identifiera kampanjer som missbrukar DDNS och korrelera indikatorer på kompromettering relaterade till misstänkta domäner och lösningar.
På liknande sätt inkluderar vissa brandväggar för små och medelstora företag (SMB) och säkerhetsgateways, som Quantum Spark-familjen och dess molnbaserade hanteringskonsol, DDNS-stöd för att tilldela ett stabilt namn till gatewayen . Detta säkerställer administrativ åtkomst även om den externa IP-adressen ändras över tid, vilket förenklar driften utan att offra synlighet eller kontroll.
Vardagliga användningsfall
Hemma är ett klassiskt exempel fjärråtkomst till en NAS, IP-kameror eller en medieserver. Med DDNS publicerar du ett lätt ihågkommet namn som alltid "pekar mot home " och kombinerar det med regler för portvidarebefordran eller en säker tunnel för att ansluta utifrån. På så sätt är du inte beroende av att veta vilken IP-adress din internetleverantör har tilldelat dig idag.
I småföretag är det vanligt att komma åt ett kontor utan en statisk IP-adress: ett VPN med den exponerade slutpunkten som använder DDNS gör det möjligt för anställda eller tekniker att ansluta med namn utan problem . Under utveckling använder många interna API:er i dynamiska miljöer DDNS när statiska adresser inte tilldelas.
God implementeringspraxis
Välj en pålitlig leverantör som erbjuder säkra API:er, god tillgänglighet och konkurrenskraftiga spridningstider. Det är att föredra att använda routerintegrerade klienter eller officiella agenter , hålla autentiseringsuppgifterna säkra och aktivera MFA om det är tillgängligt för administratörskonton.
Justera TTL-värdet för dina poster till ett värde som överensstämmer med hur ofta din IP-adress ändras. En TTL som är för hög försenar spridningen efter en ändring; en mycket låg TTL ökar trafik och upplösningsbelastning utan att ge någon fördel om din adress inte ändras så ofta. Hitta rätt balans genom verkliga tester.
Övervaka uppdateringsloggar: varje ändring bör registreras med datum och källa. Om din leverantör tillåter aviseringar, aktivera varningar för oväntade ändringar . I företagsnätverk, begränsa vilka enheter som kan köra DDNS-klienten med hjälp av företagets policyer.
Att lägga till säkerhet på applikationsnivå (VPN, korrekt konfigurerad HTTPS, stark autentisering) minskar riskerna avsevärt. Och kom ihåg: även om DDNS håller namnet uppdaterat, kan det inte ersätta säker portkonfiguration, certifikat och åtkomstkontroller för dina exponerade tjänster.
I åratal har DDNS löst ett enkelt men kritiskt problem: att hålla enheter och tjänster tillgängliga trots ändrade IP-adresser. Med sina fördelar – automatisering, DHCP-kompatibilitet, konstant tillgänglighet och molnstöd – och sina risker – som mildras med bästa praxis och verktyg – har det blivit en nyckelkomponent för alla som behöver ett stabilt namn istället för en icke-stabil IP-adress.
