- การแบ่งส่วนเซิร์ฟเวอร์ออกเป็นโซน (LAN, DMZ, VLAN) และการใช้ ACL ที่แม่นยำ ช่วยลดพื้นที่เสี่ยงต่อการโจมตีได้อย่างมาก
- ไฟร์วอลล์ของ Windows ที่ตั้งค่าอย่างถูกต้องพร้อมระบบรักษาความปลอดภัยขั้นสูง ช่วยให้สามารถควบคุมการรับส่งข้อมูลขาเข้าและขาออกบนคอมพิวเตอร์แต่ละเครื่องได้อย่างละเอียด
- NGFW ผสานรวมการกรองแอปพลิเคชัน, IPS, VPN, การกรอง URL และ QoS เพื่อการปกป้องและการจัดการสภาพแวดล้อมอย่างครอบคลุม
- การบันทึกข้อมูล การตรวจสอบ และการทดสอบกฎอย่างสม่ำเสมอเป็นสิ่งสำคัญในการตรวจจับการตั้งค่าที่ไม่ถูกต้องและรักษาความปลอดภัยในระยะยาว
การกำหนดค่าไฟร์วอลล์เซิร์ฟเวอร์ขั้นสูงไม่ใช่เรื่องเฉพาะสำหรับองค์กรขนาดใหญ่อีกต่อไป บริษัทใดก็ตามที่ให้ความสำคัญกับความปลอดภัยทางไซเบอร์จำเป็นต้องเข้าใจวิธีการแบ่งส่วนเครือข่าย กำหนดโซน สร้างกฎโดยละเอียด และใช้ประโยชน์สูงสุดจากทั้งไฟร์วอลล์ภายนอกและไฟร์วอลล์ของ Windows เองในทุกคอมพิวเตอร์และเซิร์ฟเวอร์
ในคู่มือนี้ คุณจะได้เห็นรายละเอียดอย่างครบถ้วนเกี่ยวกับวิธี การทำงาน ของไฟร์วอลล์รุ่นใหม่ (NGFW)วิธีการออกแบบโซน (LAN, WAN, DMZ, VLAN) ประเภทของกฎที่จะนำมาใช้ (โปรแกรม พอร์ต โปรโตคอล IP…) วิธีการใช้ประโยชน์จากไฟร์วอลล์ของ Windows ด้วยระบบรักษาความปลอดภัยขั้นสูงบทบาทของเครื่องมือต่างๆ เช่น SimpleWall และแนวทางปฏิบัติที่ดีที่สุดเพื่อให้ระบบทั้งหมดนี้ไม่กลายเป็นความยุ่งเหยิงที่จัดการไม่ได้
ไฟร์วอลล์รุ่นใหม่บนเซิร์ฟเวอร์: มากกว่าแค่การกรองพอร์ต
ไฟร์วอลล์รุ่นใหม่ เช่นFortiGate NGFWผสานรวมคุณสมบัติเครือข่ายขั้นสูงและความปลอดภัยขั้นสูงไว้ในอุปกรณ์เดียว ไม่ได้แค่เปิดหรือปิดพอร์ตเท่านั้น แต่ยังวิเคราะห์การรับส่งข้อมูลในระดับแอปพลิเคชัน ตรวจสอบเนื้อหาที่เข้ารหัส และผสานรวมกับสถาปัตยกรรมคลาวด์ LAN WLAN และการเข้าถึงระยะไกลที่ซับซ้อนได้อีกด้วย
ในกรณีของ FortiGate หัวใจสำคัญของระบบคือFortiOSซึ่งเป็นระบบปฏิบัติการเฉพาะที่รวมนโยบายด้านความปลอดภัยและฟังก์ชันเครือข่ายเข้าไว้ด้วยกัน ได้แก่ SD-WAN ในตัว, ZTNA สากล, การควบคุมการรับส่งข้อมูลในเครือข่ายไร้สายและเครือข่ายแบบมีสาย และการจัดการแบบรวมศูนย์ด้วย FortiManager
นอกจากนี้ อุปกรณ์เหล่านี้ยังใช้สถาปัตยกรรม ASIC ที่เป็นกรรมสิทธิ์ (ชิปเฉพาะ) เพื่อเร่งความเร็วในการตรวจสอบและถอดรหัสแพ็กเก็ตโดยไม่ลดประสิทธิภาพหรือเพิ่มการใช้พลังงาน แม้ในขณะที่เครือข่ายมีการใช้งานเต็มที่และมีเซสชันพร้อมกันหลายร้อยหรือหลายพันเซสชันก็ตาม
การป้องกันภัยคุกคามได้รับการเสริมความแข็งแกร่งด้วยบริการ FortiGuardซึ่งเพิ่มปัญญาประดิษฐ์เพื่อตรวจจับมัลแวร์ การรับส่งข้อมูลที่น่าสงสัย ช่องโหว่ และการโจมตีแบบเจาะจงเป้าหมาย โดยทั้งหมดนี้สอดคล้องกับแนวคิดของ Fortinet Security Fabric: โครงสร้างความปลอดภัยที่ครอบคลุมเครือข่าย อุปกรณ์ปลายทาง และคลาวด์ เพื่อตอบสนองต่อเหตุการณ์ต่างๆ อย่างเป็นระบบและประสานงานกัน
การออกแบบโซนไฟร์วอลล์และการแบ่งส่วนเครือข่ายบนเซิร์ฟเวอร์
ก่อนที่จะสร้างกฎเกณฑ์ราวกับไม่มีวันพรุ่งนี้ คุณจำเป็นต้องออกแบบโครงสร้างการแบ่งโซนและ การแบ่งส่วน เครือข่าย ให้เหมาะสมเสีย ก่อน ยิ่งเครือข่ายแบนราบมากเท่าไหร่ ก็ยิ่งทำให้ผู้โจมตีสามารถเคลื่อนที่ไปยังส่วนอื่นๆ ได้ง่ายขึ้นเท่านั้น เมื่อพวกเขาเข้ามาได้แล้ว
ขั้นตอนแรกคือการระบุสินทรัพย์และบริการที่สำคัญได้แก่ เว็บเซิร์ฟเวอร์ ฐานข้อมูล แอปพลิเคชันภายใน อุปกรณ์ ณ จุดขาย ระบบโทรศัพท์ VoIP เครือข่ายสำหรับแขก เป็นต้น โดยจะจัดกลุ่มสินทรัพย์และบริการเหล่านี้ตามความสำคัญและความเสี่ยงที่อาจเกิดขึ้น โดยจัดอยู่ในโซนตรรกะต่างๆ
แนวปฏิบัติมาตรฐานคือการสร้างDMZ (เขตปลอดทหาร)สำหรับเซิร์ฟเวอร์ที่ให้บริการโดยตรงแก่เครือข่ายอินเทอร์เน็ต (อีเมล, VPN, เว็บแอปพลิเคชัน, พอร์ทัลสาธารณะ ฯลฯ) เซิร์ฟเวอร์เหล่านี้ต้องแยกออกจากทั้งเครือข่ายภายนอกและเครือข่ายภายในที่มีความอ่อนไหวมากกว่า โดยจำกัดปริมาณการรับส่งข้อมูลระหว่างโซนให้น้อยที่สุดเท่าที่จะเป็นไปได้
เซิร์ฟเวอร์ที่เข้าถึงได้เฉพาะจากภายในองค์กรจะตั้งอยู่ในโซนเซิร์ฟเวอร์ภายในซึ่งแยกต่างหากจากเครือข่ายผู้ใช้ เครือข่ายการจัดการ และสภาพแวดล้อมห้องปฏิบัติการหรือการทดสอบใดๆ เพื่อให้ใช้งานได้จริง จึงมักใช้สวิตช์ที่มี การรองรับ VLANเพื่อรักษาการแยกส่วนที่เลเยอร์ 2 ด้วยเช่นกัน
ในสภาพแวดล้อม IPv4 เครือข่ายภายในทั้งหมดต้องใช้ช่วงที่อยู่ส่วนตัว (RFC1918) และอาศัยกลไก NAT ในการเข้าถึงอินเทอร์เน็ต โดยปกติการแปลงที่อยู่จะดำเนินการที่ไฟร์วอลล์ภายนอก ซึ่งจะบังคับใช้นโยบายขาเข้าและขาออกสำหรับแต่ละโซนโดยเฉพาะด้วย
รายการควบคุมการเข้าถึง (ACLs) และกฎระหว่างโซน
เมื่อกำหนดโซนและกำหนดให้กับอินเทอร์เฟซหรือซับอินเทอร์เฟซของไฟร์วอลล์แล้ว ขั้นตอนต่อไปคือการสร้างACL (Access Control Lists)ซึ่งเป็นกฎที่ตัดสินว่าทราฟฟิกใดได้รับอนุญาตและทราฟฟิกใดถูกปฏิเสธระหว่างโซนเหล่านั้น
แนวคิดคือการกำหนดชุดกฎสำหรับแต่ละอินเทอร์เฟซหรือซับอินเทอร์เฟซให้มีความเฉพาะเจาะจงและละเอียดที่สุดเท่าที่จะเป็นไปได้ เช่น IP ต้นทางหรือซับเน็ต IP ปลายทางหรือซับเน็ต โปรโตคอล (TCP, UDP, ICMP เป็นต้น) พอร์ตที่เกี่ยวข้อง และการดำเนินการ (อนุญาตหรือไม่อนุญาต) ยิ่งกฎมีความเฉพาะเจาะจงมากเท่าไหร่ ช่องโหว่ด้านความปลอดภัยก็จะยิ่งน้อยลงเท่านั้น
แนวทางปฏิบัติที่ดีคือการปิดท้าย ACL แต่ละรายการด้วย กฎ"ปฏิเสธทั้งหมด" โดยปริยายซึ่งทำหน้าที่เป็นเหมือนตาข่ายนิรภัย: หากแพ็กเก็ตไม่ตรงกับกฎอนุญาตใดๆ ก่อนหน้านี้ แพ็กเก็ตนั้นจะถูกบล็อก จากนั้นจึงสร้างข้อยกเว้นที่เฉพาะเจาะจงมากสำหรับโฟลว์ที่จำเป็นจริงๆ
นอกจากนี้ ยังควรปิดการเข้าถึงสาธารณะไปยังอินเทอร์เฟซการจัดการของไฟร์วอลล์ (HTTP, HTTPS, SSH ฯลฯ) โดยอนุญาตให้จัดการได้เฉพาะจากเครือข่ายภายในที่กำหนดไว้ หรือผ่าน VPN สำหรับการจัดการที่ปลอดภัยเท่านั้น
ไฟร์วอลล์รุ่นใหม่ (NGFW) ไม่ได้มีดีแค่การควบคุมพอร์ตและที่อยู่ IP เท่านั้น แต่ยัง ใช้ประโยชน์จาก การควบคุมแอปพลิเคชันหมวดหมู่เว็บ ระบบป้องกันการบุกรุก (IPS) และการวิเคราะห์ไฟล์ขั้นสูง (แซนด์บ็อกซ์) หากคุณได้ชำระเงินสำหรับคุณสมบัติเหล่านี้แล้ว การเปิดใช้งานและกำหนดค่าสำหรับทราฟฟิกที่สำคัญ โดยเฉพาะอย่างยิ่งทราฟฟิกที่ข้ามผ่านขอบเขตเครือข่าย จึงเป็นเรื่องที่สมเหตุสมผล
ไฟร์วอลล์แบบอนุญาตเทียบกับไฟร์วอลล์แบบจำกัดบนเซิร์ฟเวอร์
จุดสำคัญในการออกแบบนโยบายไฟร์วอลล์ (ไม่ว่าจะเป็นไฟร์วอลล์ระดับเครือข่ายหรือระดับระบบปฏิบัติการ) คือการตัดสินใจว่าจะเริ่มต้นจากแนวทางที่อนุญาตหรือเข้มงวด
ในไฟร์วอลล์แบบอนุญาตกฎโดยนัยสุดท้ายคือ "อนุญาตทุกอย่าง" เฉพาะสิ่งที่ถูกกำหนดไว้อย่างชัดเจนในกฎการปฏิเสธเท่านั้นที่จะถูกบล็อก วิธีการนี้มักใช้กับเครือข่ายภายในที่เชื่อถือได้ (LAN) หรือบนคอมพิวเตอร์ที่กำหนดค่าเป็น "เครือข่ายส่วนตัว" ใน Windows
ในไฟร์วอลล์แบบจำกัดสิทธิ์ การกระทำจะตรงกันข้าม: กฎสูงสุดคือ "ปฏิเสธทั้งหมด" เฉพาะทราฟฟิกที่ตรงกับกฎการอนุญาตที่ระบุไว้อย่างชัดเจนเท่านั้นที่จะได้รับอนุญาต แนวคิดนี้เป็นเรื่องปกติในอินเทอร์เฟซเครือข่ายบริเวณกว้าง (WAN) ในไฟร์วอลล์เช่น pfSense หรือ NGFW ขององค์กร และในอุปกรณ์ที่กำหนดค่าเป็น "เครือข่ายสาธารณะ"
ตัวอย่างเช่น ระบบปฏิบัติการ Windows ใช้การตั้งค่าแบบเข้มงวดสำหรับการเชื่อมต่อขาเข้า (บล็อกทุกอย่างที่ไม่ได้รับอนุญาตอย่างชัดเจน) และการตั้งค่าแบบอนุญาตสำหรับการเชื่อมต่อขาออก (อนุญาตทุกอย่างยกเว้นสิ่งที่คุณบล็อกไว้) คุณสามารถปรับเปลี่ยนการตั้งค่านี้ได้ในการตั้งค่าขั้นสูงของไฟร์วอลล์
ไฟร์วอลล์ของ Windows สามารถทำอะไรได้บ้างบนเซิร์ฟเวอร์?
ไฟร์วอลล์ของ Windows ที่มีระบบรักษาความปลอดภัยขั้นสูงนั้นทรงพลังกว่าที่หลายคนคิด สามารถควบคุมการรับส่งข้อมูลทั้งขาเข้าและขาออก โดยกรองตามที่อยู่ IP พอร์ต โปรโตคอล บริการ อินเทอร์เฟซเครือข่าย ประเภทโปรไฟล์ (โดเมน ส่วนตัว สาธารณะ) และแม้กระทั่งตามผู้ใช้หรือกลุ่มในบางกรณี
ความสามารถของมันรวมถึงการกรองแพ็กเก็ต ระดับต่ำ การสร้างบันทึกรายละเอียด (ซึ่งสามารถนำไปวิเคราะห์ด้วย Event Viewer หรือส่งไปยัง SIEM ได้) การตรวจจับเครือข่ายสาธารณะเพื่อใช้โปรไฟล์ที่เข้มงวดขึ้นโดยอัตโนมัติ และการผสานรวมกับเลเยอร์ความปลอดภัยอื่นๆ เช่น Windows Defender
สำหรับธุรกิจขนาดเล็กและสภาพแวดล้อมเซิร์ฟเวอร์จำนวนมาก ไฟร์วอลล์แบบ NGFW ที่ตั้งค่าอย่างดีก็เพียงพอแล้ว โดยเฉพาะอย่างยิ่งเมื่อใช้งานร่วมกับซอฟต์แวร์ป้องกันไวรัสที่มีประสิทธิภาพและแนวทางการบริหารจัดการที่ดี อย่างไรก็ตาม สิ่งสำคัญคือต้องตระหนักถึงข้อจำกัดของมัน: มันไม่ใช่สิ่งที่จะมาทดแทนไฟร์วอลล์แบบ NGFW ที่ติดตั้งรอบนอกหรือระบบป้องกันการบุกรุก (IPS) โดยเฉพาะได้
จุดอ่อนได้แก่ ข้อเท็จจริงที่ว่าไฟร์วอลล์ของ Windows ไม่รองรับการตรวจสอบแพ็กเก็ตเชิงลึกด้วยลายเซ็นขั้นสูงโดยค่าเริ่มต้น ไม่บล็อกข้อมูลการใช้งานระบบโดยธรรมชาติ การแจ้งเตือนไม่ชัดเจน (แทบจะไม่แจ้งเตือนเมื่อมีการเชื่อมต่อใหม่) และวิธีการดูบันทึกไม่เป็นมิตรต่อผู้ใช้ที่ไม่เชี่ยวชาญด้านเทคนิค
เข้าถึง Windows Firewall พร้อมระบบรักษาความปลอดภัยขั้นสูง
ในการจัดการการตั้งค่าไฟร์วอลล์ขั้นสูงใน สภาพแวดล้อม โดเมน Active Directoryวิธีที่ดีที่สุดคือการใช้Group Policy Objects (GPOs)จำเป็นต้องเป็นสมาชิกของกลุ่ม Domain Admins หรือได้รับสิทธิ์ในการเข้าถึง GPOs
จากคอนโซลการจัดการนโยบาย ไปที่นโยบาย > การกำหนดค่าคอมพิวเตอร์ > การตั้งค่า Windows > การตั้งค่าความปลอดภัย > ไฟร์วอลล์ Windows พร้อมการรักษาความปลอดภัยขั้นสูงตรงนี้คุณสามารถกำหนดกฎทั่วไปสำหรับคอมพิวเตอร์ไคลเอ็นต์และเซิร์ฟเวอร์ที่เข้าร่วมโดเมนได้
หากเป็นเซิร์ฟเวอร์เครื่องเดียวหรือคอมพิวเตอร์ในเครือข่ายภายในคุณจำเป็นต้องมีสิทธิ์ผู้ดูแลระบบบนอุปกรณ์นั้นเท่านั้น วิธีที่เร็วที่สุดในการเปิดคอนโซลคือการกดปุ่ม START พิมพ์wf.mscแล้วกด Enter การทำเช่นนี้จะเปิดคอนโซล Windows Firewall พร้อมการรักษาความปลอดภัยขั้นสูงสำหรับคอมพิวเตอร์เครื่องนั้น
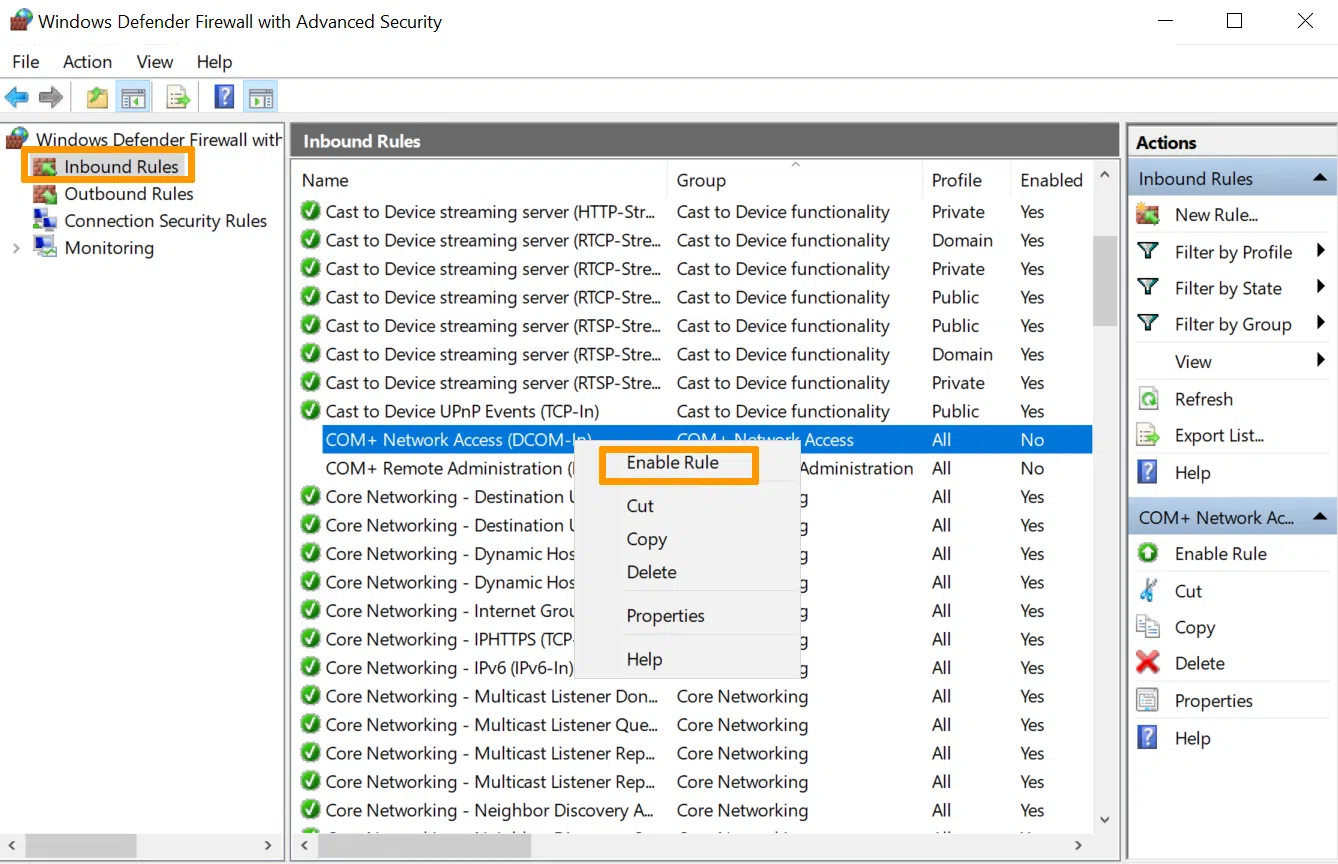
หน้าจอหลักจะแสดงกฎขาเข้า กฎขาออก กฎความปลอดภัยการเชื่อมต่อและการกำหนดค่าโปรไฟล์ต่างๆ (โดเมน ส่วนตัว สาธารณะ) พร้อมด้วยพื้นที่ตรวจสอบซึ่งจะแสดงเฉพาะกฎที่ใช้งานอยู่เท่านั้น
โปรไฟล์ นโยบายระดับโลก และพฤติกรรมเริ่มต้น
แผงคุณสมบัติของไฟร์วอลล์ควบคุมตัวเลือกโดยรวมสำหรับแต่ละโปรไฟล์เครือข่าย (โดเมน ส่วนตัว สาธารณะ) ตัวเลือกเหล่านี้กำหนดวิธีการทำงานของไฟร์วอลล์เมื่ออะแดปเตอร์เครือข่ายเชื่อมโยงกับประเภทเครือข่ายเฉพาะ
สำหรับแต่ละโปรไฟล์ คุณสามารถตัดสินใจได้ว่าจะเปิดหรือปิดใช้งาน ไฟร์วอลล์ การเชื่อมต่อขาเข้าที่ไม่ตรงกับกฎใด ๆ จะถูกบล็อกหรืออนุญาต และเช่นเดียวกันสำหรับการเชื่อมต่อขาออก
นอกจากนี้ คุณยังสามารถปรับพารามิเตอร์ต่างๆ เช่นการแจ้งเตือนเมื่อบล็อกโปรแกรม ตำแหน่งที่ จัดเก็บบันทึกของไฟร์วอลล์ขนาดสูงสุดของบันทึกเหล่านั้น และการจัดการพิเศษสำหรับทราฟฟิกที่ได้รับการปกป้องโดยอุโมงค์ VPN IPsec ซึ่งโดยทั่วไปถือว่ามีความน่าเชื่อถือมากกว่า
ส่วนการตรวจสอบจะแสดงกฎที่ใช้งานอยู่ทั้งหมด รวมถึงกฎจาก Group Policy Objects (GPOs) และกฎที่กำหนดไว้ในเครื่อง นี่คือที่ที่คุณสามารถตรวจสอบได้ว่ากฎใดบ้างที่ใช้งานอยู่จริงและมีพารามิเตอร์อะไรบ้าง จากนั้นคุณสามารถเปิดและแก้ไขคุณสมบัติของกฎเหล่านั้นได้
กฎการเข้าและออก: ทิศทางการจราจร
เมื่อใช้งานกฎในไฟร์วอลล์ของ Windows ข้อผิดพลาดที่พบบ่อยที่สุดอย่างหนึ่งคือการสับสนทิศทางการรับส่งข้อมูล กฎขาเข้าใช้กับแพ็กเก็ตที่เข้ามายังคอมพิวเตอร์ ส่วนกฎขาออกใช้กับแพ็กเก็ตที่ออกจากคอมพิวเตอร์และส่งไปยังเครื่องอื่น
หากเป้าหมายคือการป้องกันการเชื่อมต่อจากอินเทอร์เน็ตไปยังเซิร์ฟเวอร์ จะต้องสร้างหรือแก้ไข กฎขาเข้า ในทางกลับกัน หากเป้าหมายคือการป้องกันไม่ให้บริการหรือโปรแกรมของเซิร์ฟเวอร์เชื่อมต่อกับภายนอก จะต้องแก้ไข กฎขาออก
แต่ละรายการในรายการจะระบุว่ากฎนั้นเปิดใช้งานอยู่ (ไอคอนเครื่องหมายถูกสีเขียว) หรือปิดใช้งานอยู่ กฎที่ปิดใช้งานจะไม่ส่งผลกระทบต่อการรับส่งข้อมูล แม้ว่าจะยังคงมีการกำหนดกฎเหล่านั้นไว้ก็ตาม เป็นเรื่องปกติที่จะพบกฎของ Windows ที่กำหนดไว้ล่วงหน้าจำนวนมากซึ่งมีอยู่แต่ไม่ได้เปิดใช้งานจนกว่าจะจำเป็นต้องใช้
การทำความเข้าใจการไหลของข้อมูลต้นทาง/ปลายทาง และพอร์ตภายใน/ภายนอกเป็นสิ่งสำคัญอย่างยิ่งเพื่อหลีกเลี่ยงการสร้างกฎที่ไม่เคยถูกนำไปใช้ หรือเปิดพอร์ตเกินความจำเป็น ซึ่งเป็นสิ่งที่พบได้บ่อยมากเมื่อกำหนดค่าบริการที่ซับซ้อน
ประเภทของกฎในไฟร์วอลล์ของ Windows
ตัวช่วยสร้างกฎใหม่ของไฟร์วอลล์ Windows มีสี่หมวดหมู่หลัก ได้แก่โปรแกรม พอร์ต กำหนดค่าล่วงหน้า และกำหนดเองแต่ละหมวดหมู่ได้รับการออกแบบมาสำหรับสถานการณ์ที่แตกต่างกัน และคุณควรเลือกอย่างระมัดระวังโดยขึ้นอยู่กับผลลัพธ์ที่คุณต้องการ
กฎของโปรแกรมจะเน้นไปที่ไฟล์ปฏิบัติการเฉพาะ กฎ ของพอร์ตจะกรองตามหมายเลขพอร์ต TCP หรือ UDP กฎ ที่กำหนดไว้ล่วงหน้าจะช่วยลดความซับซ้อนในการจัดการบริการ Windows ที่รู้จัก และ กฎ ที่กำหนดเองช่วยให้สามารถปรับแต่งได้อย่างละเอียดโดยการรวมเกณฑ์หลายอย่างเข้าด้วยกันในคราวเดียว
ในทุกกรณี ตัวช่วยสร้างจะสรุปด้วยการถามว่าเราต้องการใช้การกระทำใด (อนุญาต อนุญาตเฉพาะเมื่อมีการรักษาความปลอดภัยด้วย IPsec หรือบล็อก) และจะใช้กฎนั้นกับโปรไฟล์เครือข่ายใด (โดเมน ส่วนตัว สาธารณะ) สุดท้าย จะ มีการกำหนด ชื่อและคำอธิบายเพื่อให้สามารถระบุได้ง่ายในภายหลัง
สำหรับเซิร์ฟเวอร์ที่สำคัญ การจัดทำเอกสารเกี่ยวกับกฎต่างๆ อย่างถูกต้อง โดยระบุว่ากฎนั้นปกป้องบริการใดและเหตุใดจึงมีอยู่ ถือเป็นเรื่องคุ้มค่า เพื่อให้ในการตรวจสอบหรือการเปลี่ยนแปลงในอนาคต จะไม่มีข้อสงสัยใดๆ เกี่ยวกับประโยชน์ของกฎนั้น
กฎเกณฑ์ตามโปรแกรม: การควบคุมอย่างละเอียดของบริการเฉพาะด้าน
กฎประเภทโปรแกรมเป็นวิธีที่สะดวกในการควบคุมปริมาณการรับส่งข้อมูลของแอปพลิเคชันโดยไม่ต้องจดจำพอร์ตทั้งหมดที่แอปพลิเคชันใช้งาน สามารถนำไปใช้กับทั้งการรับส่งข้อมูลขาเข้าและขาออกได้
ในตัวช่วยสร้าง ให้เลือกตัวเลือก "เส้นทางโปรแกรมนี้" และระบุเส้นทางของไฟล์ปฏิบัติการคุณสามารถใช้ตัวแปรสภาพแวดล้อมเพื่อให้แน่ใจว่ากฎนี้ถูกนำไปใช้อย่างถูกต้อง แม้ว่าโปรแกรมจะถูกติดตั้งในตำแหน่งที่แตกต่างกันบนคอมพิวเตอร์หลายเครื่องก็ตาม
บนเซิร์ฟเวอร์ที่โฮสต์บริการภายในsvchost.exeหรือคอนเทนเนอร์แบบหลายบริการอื่นๆ คุณสามารถปรับแต่งกฎให้ใช้กับบริการที่ระบุเท่านั้นได้ โดยเลือกบริการด้วยชื่อย่อ ซึ่งจะช่วยให้คุณสามารถแยกแยะความแตกต่าง เช่น ปริมาณการรับส่งข้อมูลของบริการ RPC เฉพาะภายในกระบวนการเดียวกันได้
ขอแนะนำอย่างยิ่งให้ใช้กฎของโปรแกรมร่วมกับข้อจำกัดใน แท็บ โปรโตคอลและพอร์ตโดยระบุอย่างชัดเจนว่าแอปพลิเคชันนั้นสามารถรับฟังหรือใช้งานพอร์ตใดได้บ้าง หากแอปพลิเคชันพยายามเปิดพอร์ตอื่น ไฟร์วอลล์จะบล็อกพอร์ตนั้น
กฎพอร์ต: การกรอง TCP/UDP แบบคลาสสิก
กฎการกำหนดพอร์ตช่วยให้คุณอนุญาตหรือบล็อกการรับส่งข้อมูลโดยอิงจากหมายเลขพอร์ตภายในหรือภายนอก และโปรโตคอล (โดยหลักคือ TCP หรือ UDP) สามารถใช้ได้ทั้งสำหรับกฎขาเข้าและขาออก
ในการกำหนดกฎขาเข้าทั่วไปเพื่อเปิด พอร์ต TCP 21ตัวอย่างเช่นคุณเลือก TCP ระบุ "พอร์ตภายในที่เฉพาะเจาะจง" และป้อน 21 คุณสามารถระบุพอร์ตหลายพอร์ตโดยคั่นด้วยเครื่องหมายจุลภาค (เช่น 21, 20, 22) หรือช่วง เช่น 5000-5100 และยังสามารถผสมพอร์ตแต่ละพอร์ตและช่วงในกฎเดียวกันได้อีกด้วย
ถัดไป คุณเลือกการกระทำ (อนุญาต อนุญาตหากปลอดภัย บล็อก) และโปรไฟล์ที่จะนำไปใช้ นี่เป็นวิธีง่ายๆ ในการเปิดใช้งานบริการมาตรฐานบางอย่าง (HTTP, HTTPS, RDP ฯลฯ) โดยไม่ต้องลงรายละเอียดเกี่ยวกับโปรแกรมเฉพาะเจาะจง
ในกรณีของกฎขาออกมักจะระบุพอร์ตระยะไกล เนื่องจากเป็นปลายทางที่เซิร์ฟเวอร์พยายามเชื่อมต่อ ตัวอย่างการใช้งานทั่วไปคือการบล็อกการรับส่งข้อมูลขาออกทั้งหมดไปยังพอร์ตที่น่าสงสัย หรือจำกัดแอปพลิเคชันบางตัวให้สื่อสารได้เฉพาะพอร์ตที่กำหนดไว้เท่านั้น
กฎที่กำหนดไว้ล่วงหน้าและกฎที่ปรับแต่งเอง
กฎที่กำหนดไว้ล่วงหน้า จะจัด กลุ่มการตั้งค่าสำเร็จรูปสำหรับบริการ Windows ทั่วไป (การแชร์ไฟล์และเครื่องพิมพ์ การเข้าถึงเดสก์ท็อประยะไกล ฯลฯ) เพียงแค่เลือกบริการ ระบุว่าจะอนุญาตหรือบล็อก เลือกโปรไฟล์ แล้วก็เสร็จเรียบร้อย
ตัวเลือกนี้สะดวกเมื่อคุณต้องการเปิดใช้งานหรือจำกัดบริการภายในอย่างรวดเร็วโดยไม่ต้องตรวจสอบว่าบริการนั้นใช้พอร์ตและโปรโตคอลใดในแต่ละกรณี เบื้องหลัง ระบบจะสร้างกฎเฉพาะหลายข้อที่ครอบคลุมบริการนั้นโดยอัตโนมัติ
กฎที่กำหนดเองนั้นครอบคลุมที่สุดและให้การควบคุมสูงสุด ช่วยให้คุณสามารถระบุพารามิเตอร์ทั้งหมดได้ เช่น โปรแกรม (หรือทุกโปรแกรม), ประเภทบริการ, โปรโตคอล IP (พร้อมรายการ TCP, UDP, ICMPv4, ICMPv6, GRE, IPv6-Route เป็นต้น), การรวมกันของพอร์ตภายในและภายนอก, ที่อยู่ IP ต้นทางและปลายทาง (รวมถึงช่วงและซับเน็ต) และเงื่อนไขเพิ่มเติม
ในโปรโตคอลอย่าง ICMPv4 หรือ ICMPv6 คุณสามารถเลือกได้ว่าจะอนุญาตให้ใช้ข้อความ ICMP ทุกประเภทหรือเฉพาะบางประเภทเท่านั้น (เช่น คำขอ echo, การตอบกลับ echo, หมดเวลา ฯลฯ) คุณยังสามารถกำหนดประเภทและรหัสเฉพาะที่ไม่ปรากฏในรายการทั่วไปได้อีกด้วย
นอกจากนี้ เมื่อกำหนดที่อยู่ IP ในส่วนขอบเขต ตัวช่วยสร้างจะอนุญาตให้คุณเพิ่มช่วงทั้งหมดหรือซับเน็ต (ตัวอย่างเช่น 192.168.10.0/24) เพื่อจำกัดเพิ่มเติมว่าอุปกรณ์ใดบ้างที่สามารถใช้กฎนั้นได้ ทั้งในเครือข่ายภายในและระยะไกล
กฎขาเข้า ICMP บนเซิร์ฟเวอร์
การอนุญาตให้ทราฟฟิก ICMP เข้าสู่เซิร์ฟเวอร์หรือไม่นั้นเป็นการตัดสินใจเชิงกลยุทธ์กฎการรับ ICMPจะช่วยให้เซิร์ฟเวอร์ตอบสนองต่อการ ping และข้อความวินิจฉัยเครือข่ายบางอย่าง ซึ่งเป็นประโยชน์อย่างมากสำหรับการบริหารจัดการ แต่ก็อาจให้ข้อมูลแก่ผู้โจมตีได้เช่นกัน
ในการสร้างกฎ ICMP ขาเข้าในไฟร์วอลล์ของ Windows ให้เปิดคอนโซลขั้นสูง ไปที่กฎขาเข้าและสร้างกฎแบบกำหนดเองใหม่ ในส่วน โปรแกรม โดยทั่วไปคุณจะเลือก "โปรแกรมทั้งหมด"
ในหน้าจอโปรโตคอล ให้เลือกICMPv4 หรือ ICMPv6ขึ้นอยู่กับสแต็กเครือข่ายที่ใช้ หากคุณใช้งานทั้ง IPv4 และ IPv6 คุณจะต้องสร้างกฎสำหรับแต่ละระบบ ตัวเลือกการปรับแต่งช่วยให้คุณสามารถเลือกประเภท ICMP เฉพาะที่คุณต้องการอนุญาต (เฉพาะการร้องขอ/การตอบกลับแบบ echo หรือชุดที่กว้างกว่า)
ถัดไป จะมีการกำหนดขอบเขต (IP ใดบ้างที่สามารถ ping ได้), การกระทำ (โดยปกติคือการอนุญาตการเชื่อมต่อ) และโปรไฟล์เครือข่ายที่กฎจะมีผลบังคับใช้ สุดท้าย จะมีการกำหนดชื่อที่สื่อความหมายให้กับกฎเพื่อให้ง่ายต่อการระบุ
กฎระเบียบของบริการหรือโปรแกรมขาเข้าและขาออก
ในบางสถานการณ์ คุณอาจต้องการอนุญาตให้บริการเฉพาะเจาะจงรับฟังการรับส่งข้อมูลขาเข้าบนพอร์ตใดก็ได้ที่ต้องการ หรือในทางกลับกัน: ป้องกันไม่ให้โปรแกรมสื่อสารกับโลกภายนอกผ่านพอร์ตใด ๆ ก็ได้
สำหรับส่วนขาเข้า จะมีการสร้างกฎแบบกำหนดเอง โดยเลือก "เส้นทางโปรแกรมนี้" และระบุไฟล์ปฏิบัติการของบริการ จากนั้นสามารถปรับแต่งเพิ่มเติมเพื่อให้กฎนี้ใช้ได้เฉพาะกับบริการที่อยู่ภายในไฟล์ปฏิบัติการนั้น โดยเลือกบริการด้วยชื่อย่อ
นอกจากนี้ยังมีตัวเลือกในการปรับประเภท SID ของบริการโดยใช้คำสั่ง `sc sidtype <ServiceName> <UNRESTRICTED|RESTRICTED>` ซึ่งจะกำหนดวิธีการใช้งานบริการนั้นภายในกฎไฟร์วอลล์ การเปลี่ยนเป็น RESTRICTED อาจทำให้บริการไม่สามารถเริ่มต้นได้ ดังนั้นควรทำอย่างระมัดระวังและเฉพาะเมื่อต้องการการป้องกันประเภทนั้นเท่านั้น
สำหรับทราฟฟิกขาออก กระบวนการจะคล้ายกัน แต่ต้องสร้างกฎขาออกเพิ่มเติมหากคุณต้องการบล็อกไม่ให้โปรแกรมนั้นเข้าถึงอินเทอร์เน็ตโดยสมบูรณ์ คุณต้องกำหนดพาธของไฟล์ปฏิบัติการ ตั้งค่าการดำเนินการเป็น "บล็อกการเชื่อมต่อ" และเลือกโปรไฟล์ที่คุณต้องการจำกัด
การกำหนดค่าพิเศษสำหรับ RPC และพอร์ตแบบไดนามิก
บริการที่ใช้การเรียกใช้ฟังก์ชันระยะไกล (RPC)อาจมีความอ่อนไหวเป็นพิเศษ เนื่องจากใช้พอร์ตแบบไดนามิกที่ระบบกำหนดให้ในระหว่างการทำงาน เพื่ออนุญาตให้ทราฟฟิกนี้ผ่านไฟร์วอลล์ของ Windows อย่างมีระเบียบ จำเป็นต้องสร้างกฎเฉพาะสองข้อ
กฎข้อแรกกำหนดเป้าหมายไปที่บริการ RPC Endpoint Mapperซึ่งอยู่ใน %systemroot%\system32\svchost.exe กฎนี้ได้รับการปรับแต่งให้ใช้กับบริการ RpcSs โดยตั้งค่าโปรโตคอลเป็น TCP และเลือกตัวเลือก "RPC Endpoint Mapper" สำหรับพอร์ตภายในเครื่อง
กฎข้อที่สองสร้างขึ้นสำหรับบริการเครือข่ายที่เปิดใช้งาน RPCที่เราต้องการอนุญาต โดยระบุเส้นทางไปยังไฟล์ปฏิบัติการที่โฮสต์บริการนั้น และเชื่อมโยงกับบริการเฉพาะนั้นด้วย ในกรณีนี้ เลือก "RPC Dynamic Ports" สำหรับพอร์ตภายในเครื่อง
ในทั้งสองกฎนั้น ขอบเขต (ที่อยู่ IP ที่อนุญาต) การกระทำ (อนุญาตการเชื่อมต่อ) และโปรไฟล์จะถูกปรับแต่ง ด้วยวิธีนี้ เฉพาะอุปกรณ์และบริการที่ตรงตามเงื่อนไขเหล่านี้เท่านั้นที่จะสามารถใช้ประโยชน์จากการส่งต่อพอร์ต RPC ได้
การบันทึก การตรวจสอบ และการแก้ไขปัญหาไฟร์วอลล์ของ Windows
เมื่อมีบางอย่างทำงานผิดปกติ บันทึกของไฟร์วอลล์และเหตุการณ์ตรวจสอบจะเป็นแหล่งข้อมูลแรกจึงควรตั้งค่าการรวบรวมบันทึกให้ถูกต้องก่อนที่จะต้องการใช้งาน
ในคุณสมบัติของไฟร์วอลล์ ภายใต้แท็บโปรไฟล์แต่ละแท็บ คุณสามารถปรับแต่งเส้นทางไฟล์บันทึกขนาดสูงสุดเป็นกิโลไบต์ และเลือกว่าจะบันทึกแพ็กเก็ตที่ถูกดรอป การเชื่อมต่อที่สำเร็จ หรือทั้งสองอย่าง ในสภาพแวดล้อมเซิร์ฟเวอร์ โดยทั่วไปแล้วควรบันทึกทั้งสองอย่างเพื่อให้เห็นภาพรวมที่ชัดเจน
ในทางกลับกัน เครื่องมือบรรทัดคำสั่งauditpol.exeช่วยให้คุณสามารถเปิดใช้งานหมวดหมู่ย่อยการตรวจสอบเฉพาะ เช่น การเปลี่ยนแปลงนโยบาย เพื่อให้ระบบสร้างเหตุการณ์โดยละเอียดเมื่อมีการแก้ไขนโยบายไฟร์วอลล์หรือ IPsec
เมื่อตรวจสอบปัญหา จะเป็นประโยชน์อย่างยิ่งในการบันทึกสถานะเครือข่ายด้วยคำสั่ง`netstat -ano > netstat.txt`และรายการกระบวนการทำงานด้วยคำสั่ง `tasklist > tasklist.txt`โดยการเปรียบเทียบรหัสกระบวนการทำงาน (PID) ใน `tasklist` กับการเชื่อมต่อที่ใช้งานอยู่ใน `netstat` คุณจะสามารถระบุได้ว่าโปรแกรมใดกำลังใช้งานพอร์ตใดอยู่
ในสถานการณ์ที่ซับซ้อน ไมโครซอฟต์มีสคริปต์ เช่นTSS.ps1เพื่อรวบรวมข้อมูลการทำงานขั้นสูงของ Windows Filtering Engine (WFP) ซึ่งจะถูกบรรจุลงในไฟล์ ZIP และสามารถนำไปวิเคราะห์หรือส่งให้ฝ่ายสนับสนุนด้านเทคนิคได้
เครื่องมือภายนอก: SimpleWall และไฟร์วอลล์จากผู้ผลิตรายอื่น
ไฟร์วอลล์ในตัวของ Windows ทำงานได้ดี แต่ โดยทั่วไปแล้วมักขาดอินเทอร์เฟซที่ใช้งานง่ายกว่า และการแจ้งเตือนที่ชัดเจนเมื่อแอปพลิเคชันพยายามเข้าถึงอินเทอร์เน็ตเป็นครั้งแรก นั่นคือจุดที่โซลูชันจากผู้พัฒนาภายนอกเข้ามามีบทบาท
SimpleWallเป็นหนึ่งในตัวเลือกโอเพนซอร์สที่มีน้ำหนักเบาสำหรับ Windows ซึ่งใช้ประโยชน์จากแพลตฟอร์มการกรองของ Windows (WFP) แต่ไม่ได้แก้ไขไฟร์วอลล์ของ Windows โดยตรง แต่จะสร้างกฎของตัวเองผ่าน WFP เพื่อควบคุมว่าแอปพลิเคชันใดบ้างที่สามารถเข้าถึงได้
คุณสมบัติเด่น ได้แก่โปรแกรมแก้ไขกฎอย่างง่ายรายการภายในสำหรับบล็อกการส่งข้อมูลและการสอดแนมของ Windows บันทึกแพ็กเก็ตที่ถูกบล็อก ความเข้ากันได้กับ IPv6 และการสนับสนุนบริการระบบและแอปจาก Microsoft Store
SimpleWall ช่วยให้คุณสร้างกฎถาวรหรือชั่วคราว (ซึ่งจะหายไปหลังจากรีสตาร์ท) เปิดใช้งานตัวกรองทั่วโลก และจัดประเภทโปรแกรมเป็นอนุญาต บล็อก หรือบล็อกโดยไม่แสดงข้อความแจ้งเตือน อย่างไรก็ตาม เพื่อให้กฎของคุณมีผล SimpleWall เองจะต้องทำงานอยู่เบื้องหลังด้วย
นอกเหนือจาก SimpleWall แล้ว ผู้ใช้บางรายเลือกใช้ไฟร์วอลล์เชิงพาณิชย์ที่มีคุณสมบัติมากกว่า เช่น การตรวจสอบแพ็กเก็ตเชิงลึก รายการป้องกันการติดตามที่กำหนดค่าไว้ล่วงหน้า การจำกัดการเข้าถึง การวิเคราะห์พฤติกรรม แดชบอร์ดกราฟิกขั้นสูง และการมองเห็นการรับส่งข้อมูลขาออกที่ดีขึ้น ผลิตภัณฑ์เหล่านี้จำนวนมากทำงานร่วมกับไฟร์วอลล์ของ Windows หรือทดแทนบางส่วนของไฟร์วอลล์ได้
ประสิทธิภาพ ข้อดี และข้อเสียของการใช้ไฟร์วอลล์บนเซิร์ฟเวอร์
การใช้ไฟร์วอลล์ ไม่ว่าจะเป็นแบบรอบนอกหรือแบบระดับระบบปฏิบัติการ จะทำให้ประสิทธิภาพการทำงาน ลดลงเล็กน้อย เนื่องจากแพ็กเก็ตเครือข่ายแต่ละแพ็กเก็ตจะถูกวิเคราะห์เทียบกับกฎอย่างน้อยหนึ่งข้อ ซึ่งอาจสังเกตเห็นได้ชัดเจนในระบบที่มีฮาร์ดแวร์จำกัดมากหรือเก่ามาก โปรดตรวจสอบคู่มือการเพิ่มประสิทธิภาพเซิร์ฟเวอร์ Linuxเพื่อลดผลกระทบดังกล่าว
อย่างไรก็ตาม ข้อดีของการมีด่านป้องกันแรกนั้นมีมากมายมหาศาล ได้แก่ การลดความเสี่ยงจากการโจมตีจากภายนอก ควบคุมว่าแอปพลิเคชันใดบ้างที่สามารถเชื่อมต่อจากภายนอกได้ สร้างบันทึกที่เป็นประโยชน์สำหรับการตรวจสอบ และปรับระดับการป้องกันตามว่าคุณอยู่ในเครือข่ายที่เชื่อถือได้หรือเครือข่ายสาธารณะ
ข้อเสียหลักๆ นอกเหนือจากผลกระทบต่อประสิทธิภาพการทำงานแล้ว คือความซับซ้อนในการบำรุงรักษา (โดยเฉพาะสำหรับผู้ใช้ที่ไม่มีประสบการณ์) และความรู้สึกปลอดภัยที่ผิดพลาด: ไฟร์วอลล์ไม่สามารถทดแทนโปรแกรมป้องกันไวรัสที่ดี การอัปเดตระบบ หรือสามัญสำนึกของผู้ดูแลระบบได้
นอกจากนี้ การจัดการกฎอย่างเหมาะสมยังต้องใช้เวลา เช่น การตรวจสอบกฎที่ใช้งานอยู่จริง การลบกฎที่ล้าสมัย การบันทึกการเปลี่ยนแปลง และการตรวจสอบให้แน่ใจว่าไม่มีช่องโหว่ใด ๆ ที่ถูกปล่อยทิ้งไว้โดยไม่ได้ตั้งใจเมื่อทำการทดสอบอย่างรวดเร็วหรือข้อยกเว้นชั่วคราว
แนวทางปฏิบัติขั้นสูงที่ดีที่สุดสำหรับการรักษาความปลอดภัยไฟร์วอลล์บนเซิร์ฟเวอร์
ในสภาพแวดล้อมเซิร์ฟเวอร์ที่จริงจัง การตั้งกฎเพียงไม่กี่ข้อแล้วปล่อยทิ้งไว้เฉยๆ นั้นไม่เพียงพอ มี แนวทางปฏิบัติที่ดีที่สุดหลายประการที่ช่วยรักษาการควบคุมและลดความเสี่ยงในระยะยาว
ประการแรกคือการประยุกต์ใช้หลักการให้สิทธิ์ขั้นต่ำสุด (PoLP)ทั้งกับผู้ใช้และกับกฎเกณฑ์ หลีกเลี่ยงกฎทั่วไป เช่น "อนุญาตทุกอย่างจากทุก IP" และกำหนดกฎที่ปรับให้เหมาะสมกับ IP หรือซับเน็ตที่เฉพาะเจาะจง พอร์ตที่เฉพาะเจาะจง และแอปพลิเคชันที่รู้จักแทน
อีกสิ่งสำคัญคือการอัปเดตไฟร์วอลล์และส่วนประกอบต่างๆให้ทันสมัยอยู่เสมอซึ่งรวมถึงการติดตั้งแพตช์ระบบปฏิบัติการ การอัปเดตเฟิร์มแวร์ไฟร์วอลล์ การติดตั้งลายเซ็น IPS และการอัปเดตใดๆ ที่ผู้จำหน่ายปล่อยออกมา โดยควรทดสอบในสภาพแวดล้อมทดสอบก่อนด้วย
สุดท้ายนี้ สิ่งสำคัญคือต้องติดตั้งระบบตรวจสอบและบันทึกข้อมูลที่มีประสิทธิภาพ : ส่งบันทึกข้อมูลไปยัง SIEM กำหนดการแจ้งเตือนสำหรับรูปแบบที่น่าสงสัย (ตัวอย่างเช่น แพ็กเก็ตจำนวนมากถูกบล็อกจาก IP เดียวกัน) และตรวจสอบรายงานเป็นระยะ ไม่ใช่แค่เก็บรวบรวมไว้ "เผื่อไว้" เท่านั้น
นอกเหนือจากชั้นตรรกะแล้วความปลอดภัยทางกายภาพของไฟร์วอลล์ก็มีความสำคัญเช่นกัน ได้แก่ การติดตั้งอุปกรณ์ในตู้แร็คแบบปิด การจำกัดการเข้าถึงห้องทางเทคนิค และการสำรองข้อมูลการกำหนดค่าเพื่อให้สามารถย้อนกลับได้อย่างรวดเร็วหากเกิดปัญหาหลังจากมีการเปลี่ยนแปลง
เลเยอร์เพิ่มเติม: การกรอง URL, VPN, IPS, QoS และการควบคุมแอปพลิเคชัน
ไฟร์วอลล์รุ่นใหม่ส่วนใหญ่จะอนุญาตให้คุณเปิดใช้งานคุณสมบัติขั้นสูงที่เสริมการกรองแพ็กเก็ตพื้นฐานและกฎ IP/พอร์ตได้
การกรอง URLช่วยให้คุณจัดประเภทเว็บไซต์ตามหมวดหมู่ (มัลแวร์ เครือข่ายสังคม เนื้อหาสำหรับผู้ใหญ่ การดาวน์โหลดแบบ P2P เป็นต้น) และบล็อกเว็บไซต์ที่ถือว่าไม่เหมาะสมหรือเป็นอันตราย ซึ่งช่วยเสริมสร้างความปลอดภัยและบังคับใช้นโยบายการใช้งานที่ยอมรับได้
VPN ไม่ว่าจะเป็นแบบ เชื่อม ต่อระหว่าง ไซต์หรือแบบเข้าถึงระยะไกล ต่างก็อาศัยโปรโตคอล เช่น IPsec หรือ SSL/TLS ในการเข้ารหัสข้อมูลระหว่างสำนักงานและผู้ใช้ระยะไกล โดยทั่วไปแล้ว ไฟร์วอลล์จะรวมการยุติการเชื่อมต่อ VPN และใช้หลักการควบคุมเดียวกันกับข้อมูลที่เข้ารหัสเช่นเดียวกับส่วนที่เหลือของเครือข่าย
ระบบป้องกันการบุกรุก (IPS)ตรวจสอบการรับส่งข้อมูลแบบเรียลไทม์เพื่อค้นหารูปแบบการโจมตีที่รู้จักหรือพฤติกรรมที่ผิดปกติ และสามารถบล็อกการเชื่อมต่อที่พยายามใช้ประโยชน์จากช่องโหว่ของระบบหรือแอปพลิเคชันโดยอัตโนมัติ
การควบคุมแอปพลิเคชันให้ข้อมูลเชิงลึกมากกว่าการควบคุมพอร์ตแบบธรรมดา: ช่วยให้คุณสามารถตัดสินใจได้ว่าแอปพลิเคชันใดบ้าง (เช่น Skype, Dropbox, แอปพลิเคชันเกม ฯลฯ) ที่ได้รับอนุญาตหรือถูกบล็อก แม้ว่าแอปพลิเคชันเหล่านั้นจะใช้พอร์ตมาตรฐานหรือพอร์ตเข้ารหัสก็ตาม
สุดท้ายนี้คุณภาพการบริการ (Quality of Service หรือ QoS)ช่วยให้สามารถจัดลำดับความสำคัญของการรับส่งข้อมูลที่สำคัญ (เสียง การประชุมทางวิดีโอ แอปพลิเคชันทางธุรกิจ) เหนือการรับส่งข้อมูลอื่นๆ ที่มีความสำคัญน้อยกว่า ซึ่งจะช่วยป้องกันไม่ให้การดาวน์โหลดหรือการสำรองข้อมูลขนาดใหญ่ทำให้เครือข่ายใช้งานไม่ได้สำหรับผู้ใช้ปลายทาง
การจัดการการกำหนดค่าขั้นสูงของไฟร์วอลล์บนเซิร์ฟเวอร์ อย่างละเอียดถี่ถ้วน ตั้งแต่การออกแบบโซนและกฎเกณฑ์ที่ละเอียด ไปจนถึงการใช้คุณสมบัติรุ่นใหม่ การบันทึก การตรวจสอบ และเครื่องมือต่างๆ เช่น SimpleWall หรือ NGFW เฉพาะทาง จะสร้างความแตกต่างระหว่างเครือข่ายที่ "พอใช้งานได้" กับโครงสร้างพื้นฐานที่พร้อมรับมือกับการโจมตี เติบโตโดยไม่สูญเสียการควบคุม และตอบสนองความต้องการด้านความปลอดภัยในปัจจุบันอย่างแท้จริง
ดัชนี
- 1 ไฟร์วอลล์รุ่นใหม่บนเซิร์ฟเวอร์: มากกว่าแค่การกรองพอร์ต
- 2 การออกแบบโซนไฟร์วอลล์และการแบ่งส่วนเครือข่ายบนเซิร์ฟเวอร์
- 3 รายการควบคุมการเข้าถึง (ACLs) และกฎระหว่างโซน
- 4 ไฟร์วอลล์แบบอนุญาตเทียบกับไฟร์วอลล์แบบจำกัดบนเซิร์ฟเวอร์
- 5 ไฟร์วอลล์ของ Windows สามารถทำอะไรได้บ้างบนเซิร์ฟเวอร์?
- 6 เข้าถึง Windows Firewall พร้อมระบบรักษาความปลอดภัยขั้นสูง
- 7 โปรไฟล์ นโยบายระดับโลก และพฤติกรรมเริ่มต้น
- 8 กฎการเข้าและออก: ทิศทางการจราจร
- 9 ประเภทของกฎในไฟร์วอลล์ของ Windows
- 10 กฎเกณฑ์ตามโปรแกรม: การควบคุมอย่างละเอียดของบริการเฉพาะด้าน
- 11 กฎพอร์ต: การกรอง TCP/UDP แบบคลาสสิก
- 12 กฎที่กำหนดไว้ล่วงหน้าและกฎที่ปรับแต่งเอง
- 13 กฎขาเข้า ICMP บนเซิร์ฟเวอร์
- 14 กฎระเบียบของบริการหรือโปรแกรมขาเข้าและขาออก
- 15 การกำหนดค่าพิเศษสำหรับ RPC และพอร์ตแบบไดนามิก
- 16 การบันทึก การตรวจสอบ และการแก้ไขปัญหาไฟร์วอลล์ของ Windows
- 17 เครื่องมือภายนอก: SimpleWall และไฟร์วอลล์จากผู้ผลิตรายอื่น
- 18 ประสิทธิภาพ ข้อดี และข้อเสียของการใช้ไฟร์วอลล์บนเซิร์ฟเวอร์
- 19 แนวทางปฏิบัติขั้นสูงที่ดีที่สุดสำหรับการรักษาความปลอดภัยไฟร์วอลล์บนเซิร์ฟเวอร์
- 20 เลเยอร์เพิ่มเติม: การกรอง URL, VPN, IPS, QoS และการควบคุมแอปพลิเคชัน