- สถาปัตยกรรมไฮบริด: การดำเนินการในพื้นที่ด้วยเอ็นเคลฟและข้ามไปยังคลาวด์ที่ปิดผนึก (TIE บน TPU) พร้อมการรับรองระยะไกล
- ความเป็นส่วนตัวที่ตรวจสอบได้: ข้อมูลที่ใช้เฉพาะสำหรับแต่ละงาน การเข้ารหัสแบบครบวงจร การถ่ายทอด IP ด้วยโทเค็นแบบซ่อน และการตรวจสอบภายนอก
- ประสบการณ์โลกแห่งความเป็นจริงใน Pixel: Magic Cue, Multilingual Recorder, Circle to Search, การแปล และอื่นๆ พร้อมการควบคุมของผู้ใช้
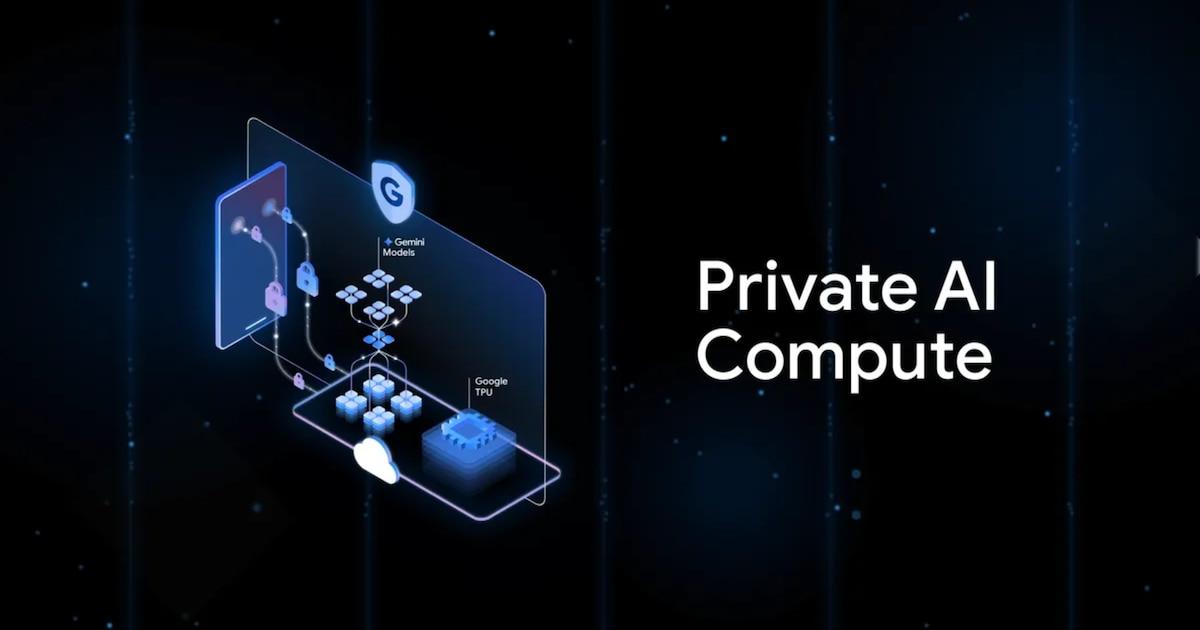
ปัญญาประดิษฐ์ (AI) ได้กลายเป็นส่วนสำคัญในชีวิตประจำวันของเรา แต่พร้อมกันนั้นก็มาพร้อมกับความกังวลเกี่ยวกับความเป็นส่วนตัว: ทุกคำแนะนำ ทุกบทสรุป และทุกการแจ้งเตือนอัจฉริยะล้วนอาศัยข้อมูลส่วนบุคคล ในบริบทนี้ Google จึงนำเสนอPrivate AI Compute ในฐานะตัวเปลี่ยนเกมซึ่งเป็นแนวทางที่ออกแบบมาเพื่อใช้ประโยชน์จากโมเดลอันทรงพลังโดยไม่ต้องเปิดเผยข้อมูลของเราอย่างมากมาย
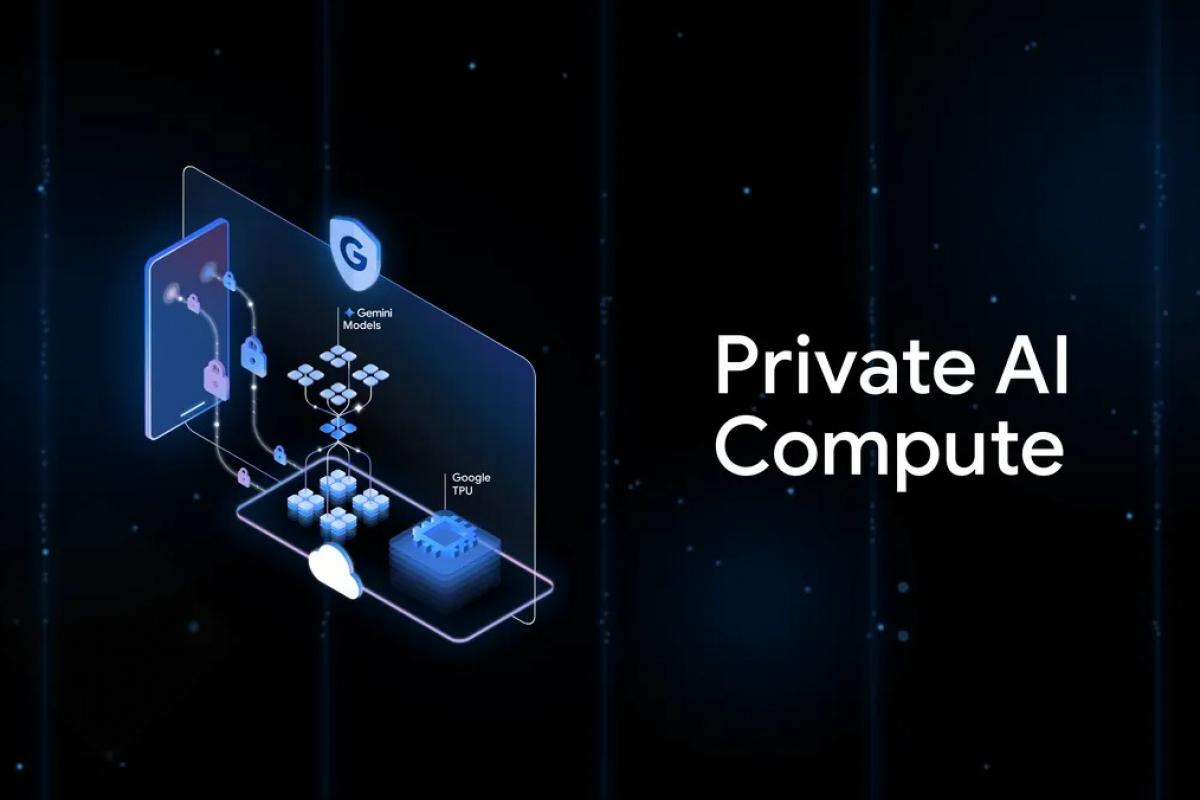
ก่อนอื่น ขอชี้แจงให้ชัดเจนก่อนว่าPrivate AI Compute (PAC) ไม่ใช่แอปหรือบริการทั่วไปแต่เป็นกรอบการทำงานทางเทคนิคที่กำหนดนิยามใหม่ของการทำงาน AI บางอย่างภายในระบบนิเวศของ Pixel และค่อยๆ ขยายไปยังอุปกรณ์อื่นๆ เมื่อใดก็ตามที่ฮาร์ดแวร์เอื้ออำนวย ฟังก์ชันต่างๆ จะทำงานในเครื่อง หากต้องการพลังการประมวลผลมากขึ้น การคำนวณจะถูกย้ายไปยังคลาวด์ที่ปลอดภัย เป้าหมายคือเพื่อให้มั่นใจว่ามีการใช้มาตรการปกป้องความเป็นส่วนตัวที่เท่าเทียมกันทั้งบนอุปกรณ์เคลื่อนที่และในคลาวด์
Private AI Compute คืออะไร และทำไมจึงมาถึงตอนนี้?
ข้อเสนอของ Google มีเป้าหมายเพื่อหาจุดลงตัวระหว่างประสิทธิภาพและการรักษาความลับ: ประมวลผลเฉพาะสิ่งที่จำเป็นสำหรับแต่ละงานโดยไม่เปิดเผยข้อมูลที่สามารถระบุตัวตนได้เมื่ออุปกรณ์มีศักยภาพเพียงพอ โมเดลจะทำงานบนอุปกรณ์นั้นเอง มิฉะนั้น งานจะถูกส่งต่อไปยังระบบคลาวด์ที่ปลอดภัยซึ่งมีการควบคุมด้วยฮาร์ดแวร์และการเข้ารหัส
แนวทางนี้มุ่งแก้ไขความเป็นจริงที่น่าอึดอัดใจอย่างหนึ่ง นั่นคือ ปัจจุบัน AI ที่ได้รับความนิยมส่วนใหญ่ทำงานบนเซิร์ฟเวอร์ ซึ่งข้อมูลของผู้ใช้สามารถจัดเก็บไว้ชั่วคราวหรือแม้กระทั่งนำไปใช้ในการฝึกอบรมได้ หากไม่ถูกปิดใช้งาน PAC มีเป้าหมายที่จะมอบประโยชน์ที่เทียบเท่ากับการประมวลผลในเครื่อง นั่นคือ ความหน่วงต่ำกว่าและการควบคุมที่มากขึ้น แต่ด้วย พลังของ Gemini ในสถานการณ์ที่ซับซ้อน
Google รับรองกับผู้ใช้ว่าข้อมูลที่ส่งไปยัง PAC จะถูกใช้เพื่อการดำเนินการที่คุณร้องขอเท่านั้นเช่น การสรุปบันทึกหรือการแปลบทสนทนา และจะถูกลบหลังจากเสร็จสิ้น นอกจากนี้ ผู้ใช้ยังคงควบคุมได้ว่าฟังก์ชันใดบ้างที่สามารถใช้คลาวด์ส่วนตัวได้ และฟังก์ชันใดบ้างที่ไม่สามารถใช้ได้ โดยสามารถ ตั้งค่าและกำหนดสิทธิ์ได้อย่างชัดเจน ภายในระบบ
ผลลัพธ์ชี้ให้เห็นว่าโทรศัพท์มือถือและคอมพิวเตอร์ทำงานได้ราวกับว่ามี "ตัวประมวลผลร่วมที่มองไม่เห็น" อยู่ในระบบคลาวด์: ความเร็วที่มากขึ้นเมื่อต้องการ และความเป็นส่วนตัวที่ตรวจสอบได้เป็นเงื่อนไขสำคัญและนี่ไม่ใช่เพียงแค่การเคลื่อนไหวครั้งเดียว: มีแนวโน้มที่ชัดเจนในภาคส่วนนี้ที่จะเสริมสร้างการป้องกันโดยไม่ลดทอนเทคโนโลยี AI ที่ล้ำสมัย
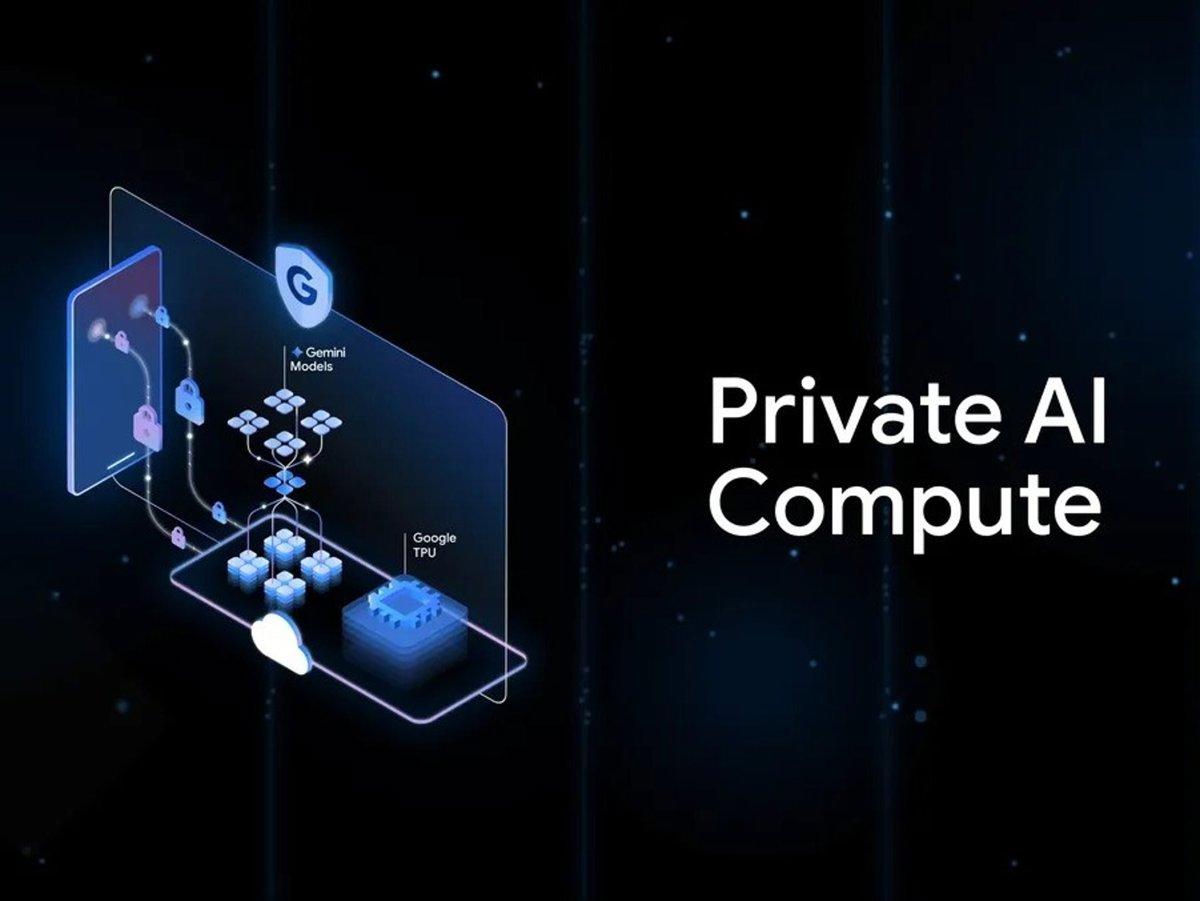
สถาปัตยกรรมทางเทคนิค: จากอุปกรณ์สู่คลาวด์แบบปิดผนึก
สำหรับงานที่ทำบนอุปกรณ์พกพา Google ได้สร้างสภาพแวดล้อมการทำงานแบบแยกต่างหาก เรากำลังพูดถึงTitanium Intelligence Enclavesบนอุปกรณ์: พื้นที่ที่ได้รับการปกป้องแยกจากระบบปฏิบัติการและแอปอื่นๆ ในพื้นที่นี้ ข้อมูลจะถูกเข้ารหัสทั้งในระหว่างการส่งและขณะจัดเก็บ และได้รับการตรวจสอบด้วยการรับรองจากระยะไกลเพื่อยืนยันว่าซอฟต์แวร์และฮาร์ดแวร์เป็นไปตามที่คาดไว้และไม่ได้ถูกดัดแปลงแก้ไข ดังนั้นจึงไม่มีใคร—แม้แต่ Google เอง—สามารถสอดแนมสิ่งที่เกิดขึ้นภายในได้
ในขณะเดียวกัน รุ่นที่ได้รับการปรับแต่งให้เหมาะสมกับการใช้งานในพื้นที่ เช่นGemini Nanoจะให้ข้อมูลบริบทและคำตอบอย่างรวดเร็วโดยไม่ต้องออกจากอุปกรณ์ สำหรับฟีเจอร์ต่างๆ เช่น Circle to Search หรือบทสรุปจากเครื่องบันทึกเสียงโทรศัพท์จะทำหน้าที่เป็น AI ส่วนตัวที่เรียนรู้จากการใช้งาน แต่จะไม่เปิดเผยความรู้นั้น
เมื่อภารกิจต้องการการประมวลผลที่สูงขึ้น คลาวด์ส่วนตัวจึงเข้ามามีบทบาท ในขั้นตอนนี้ ทุกอย่างจะทำงานภายในฮาร์ดแวร์เฉพาะบนโครงสร้างพื้นฐานของ Google โดยเฉพาะอย่างยิ่งTitanium Intelligence Enclaves (TIEs) บน TPU แบบกำหนดเองก่อนที่จะอนุญาตให้มีการส่งข้อมูล ระบบจะทำการตรวจสอบ/รับรองจากระยะไกลเพื่อให้แน่ใจว่าเอนเคลฟนั้นสะอาด ทำงานด้วยไบนารีที่ถูกต้อง และสภาพแวดล้อมเป็นไปตามนโยบายความปลอดภัย
Google สรุปสถาปัตยกรรมนี้ไว้3 เสาหลักซึ่งนอกจากจะช่วยรักษาความปลอดภัยแล้ว ยังช่วยเสริมสร้างความไว้วางใจจากสาธารณชนอีกด้วย:
- การแยกการเข้ารหัส: การประมวลผลจะดำเนินการใน enclave ที่ได้รับการตรวจสอบ ผู้ปฏิบัติงานไม่สามารถเข้าถึงข้อมูลในรูปแบบข้อความธรรมดาได้
- การอนุญาตที่ชัดเจนผู้ใช้จะตัดสินใจว่าฟังก์ชันใดสามารถใช้ PAC ได้ และไม่มีการเผยแพร่สิ่งใดโดยไม่ได้รับความยินยอม
- ความโปร่งใสทางเทคนิคเอกสาร การตรวจสอบ และรายละเอียดการใช้งานเพื่อหลีกเลี่ยง "กล่องดำ"
นอกเหนือจากที่กล่าวมาข้างต้น PAC ยังประกอบด้วยชั้นเพิ่มเติมอีกหลายชั้น บริการควบคุม—ซึ่งภายในเรียกว่าBorg Prime—จะตรวจสอบความถูกต้องของหลักฐานการรับรองก่อนที่จะอนุญาตให้ทำการคำนวณที่ละเอียดอ่อนใดๆ เพื่อแยกคำขอออกจากตัวตน ระบบจะใช้รีเลย์ปิดบัง IPที่ส่งต่อคำขอผ่านบุคคลที่สาม เช่น Cloudflare และ Fastly และใช้โทเค็นปิดบัง (Blind RSA)ซึ่งทำให้ยากต่อการเชื่อมโยงเนื้อหาเฉพาะกับผู้ใช้เฉพาะราย แม้กระทั่งจากภายในโครงสร้างพื้นฐานเองก็ตาม
การส่งและจัดเก็บข้อมูลชั่วคราวได้รับการปกป้องด้วยการเข้ารหัสแบบ end-to-end และเมื่อภารกิจเสร็จสิ้นข้อมูลจะถูกทำลายทิ้งทั้งหมดนี้ได้รับการสนับสนุนโดยมาตรการที่บริษัทได้เผยแพร่ ได้แก่Secure AI Framework , AI PrinciplesและGoogle Privacy Principlesซึ่งกำหนดมาตรฐานร่วมกันสำหรับความปลอดภัยในการดำเนินงาน
เพื่อสร้างความไว้วางใจ Google มุ่งมั่นที่จะให้เอกสารทางเทคนิคอย่างละเอียดอนุญาตให้มีการตรวจสอบจากภายนอก และเผยแพร่ส่วนหนึ่งของรหัสระบบให้นักวิจัยได้ตรวจสอบ ข้อความนั้นชัดเจน: ความเป็นส่วนตัวในที่นี้ไม่ใช่แค่คำสัญญา แต่เป็นสิ่งที่สามารถตรวจสอบและตรวจสอบได้
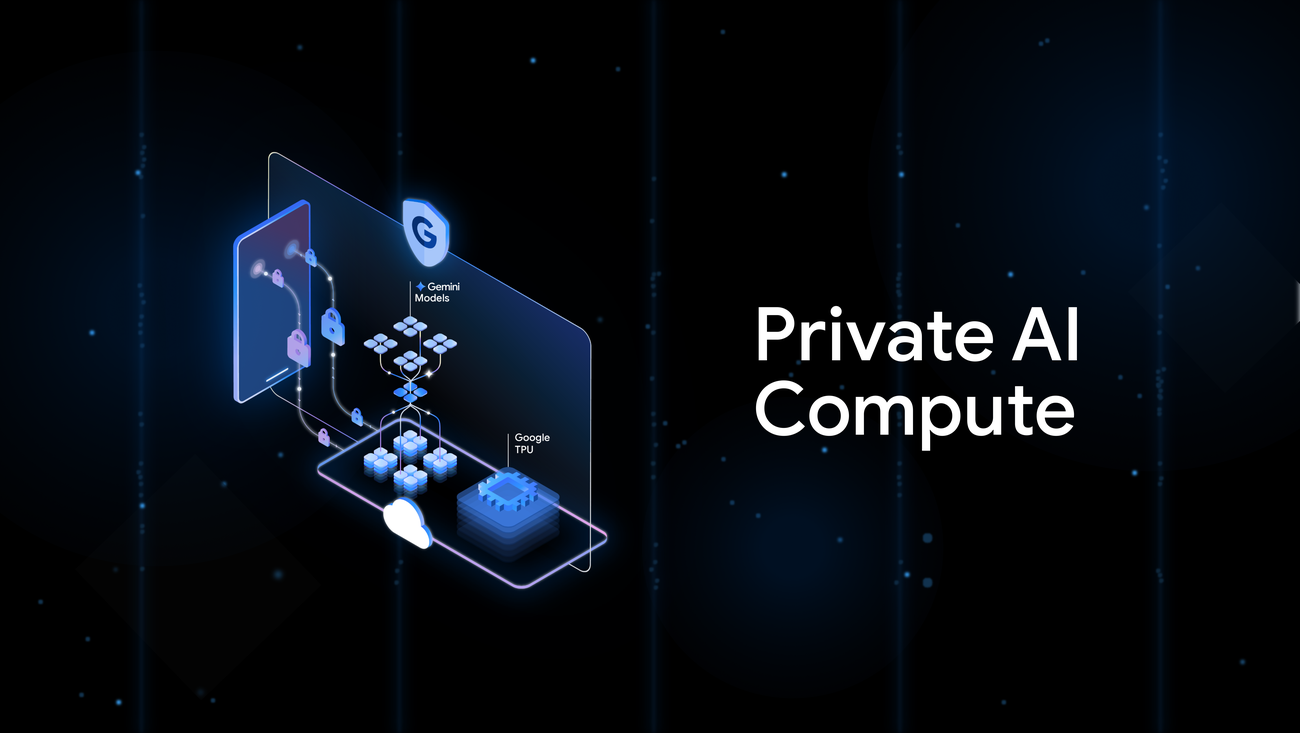
ฟีเจอร์ใดบ้างที่เปิดใช้งาน: ตัวอย่างจากโลกแห่งความเป็นจริงบน Pixel
หนึ่งในฟีเจอร์แรกๆ ที่ได้รับประโยชน์จากแนวทางนี้คือMagic Cueผู้ช่วยตามบริบทนี้จะสร้างคำแนะนำโดยอิงจากสิ่งที่คุณเห็นบนหน้าจอ ไม่ว่าจะเป็นอีเมล ปฏิทิน แผนที่ หรือข้อความ และแสดงคำแนะนำเหล่านั้นอย่างแม่นยำเมื่อจำเป็น ด้วย PAC คำแนะนำเหล่านี้จะถูกคำนวณโดยไม่ต้องเปิดเผยเนื้อหาของคุณโดยอาศัยที่เก็บข้อมูลในเครื่องหรือคลาวด์ส่วนตัว ขึ้นอยู่กับงานนั้นๆ
แอ ป Recorderมีข้อดีอย่างมากด้วยการสรุปอัตโนมัติในหลายภาษา การถอดเสียง—ซึ่งอาจมีความละเอียดอ่อนสูง—จะได้รับการประมวลผลด้วยระบบป้องกันของ PAC ทำให้มั่นใจได้ว่าข้อมูลจะถูกนำไปใช้เฉพาะในสรุปที่คุณร้องขอ เท่านั้น และจะถูกลบทิ้งเมื่อเสร็จสิ้น ผู้ใช้จะได้รับผลลัพธ์สุดท้าย ไม่ใช่ข้อมูลที่ถูกจัดเก็บไว้บนเซิร์ฟเวอร์
Google ยังโปรโมตฟีเจอร์ที่เป็นเอกลักษณ์ของ Pixel อยู่แล้ว เช่นCircle to Searchการจดจำบริบทจะทำงานในเครื่องเมื่อเป็นไปได้ และหากจำเป็นต้องใช้โมเดลขั้นสูงกว่า ก็จะใช้ในคลาวด์ส่วนตัว เพื่อรักษาความเป็นส่วนตัวไว้
ตัวอย่างการใช้งานจริงอื่นๆ ได้แก่การแปลแบบเรียลไทม์การตอบสนองของ AI ที่เป็นธรรมชาติมากขึ้นในการสนทนา และการช่วยเหลือในการตัดสินใจเชิงรุก ซึ่งระบบจะผสานสิ่งที่เห็นเข้ากับบริบทของคุณเพื่อให้ได้เบาะแสที่คุณต้องการ ในเบื้องต้นPixel 10จะเป็นผู้นำในด้านประสบการณ์เหล่านี้
ระบบนิเวศนี้ยังเพิ่มคุณสมบัติที่มีประโยชน์ในชีวิตประจำวันอีกด้วย เช่นสรุปการแจ้งเตือนอัจฉริยะเพื่อลดความวุ่นวายและเน้นสิ่งที่สำคัญ การแก้ไขข้อความด้วย Gemini ในแอป Messages เพื่อปรับปรุงถ้อยคำให้มีคุณภาพดีขึ้น เครื่องมือ แก้ไขภาพขั้นสูงโดยไม่ต้องใช้แอปภายนอก และแม้แต่โหมดประหยัดข้อมูลใน Google Mapsที่ออกแบบมาสำหรับการเดินทางไกล ทุกอย่างสอดคล้องกับแนวคิดเดียวคือ ความช่วยเหลือมากขึ้น ความยุ่งยากน้อยลง และความเป็นส่วนตัวเป็นข้อกำหนดในการออกแบบ
การควบคุม ความเป็นส่วนตัวที่ตรวจสอบได้ และการตรวจสอบอิสระ
ใน PAC ผู้ใช้ยังคงควบคุมได้ทั้งหมด: จะไม่มีการส่งข้อมูลใดๆ โดยไม่ได้รับอนุญาต Android มีตัวเลือกให้เปิดหรือปิดใช้งานคุณสมบัติที่ต้องพึ่งพาคลาวด์ส่วนตัว และแสดงการแจ้งเตือนที่ชัดเจนเมื่อมีงานที่ต้องใช้คลาวด์ส่วนตัว หลักการนั้นเรียบง่าย: คุณเป็นคนตัดสินใจว่าโทรศัพท์ของคุณจะแชร์อะไรและภายใต้เงื่อนไขใด
Google ให้ ข้อมูลสาธารณะและตรวจสอบได้ควบคู่ไปกับแพลตฟอร์มนี้เช่น คู่มือทางเทคนิค บทวิจารณ์จากภายนอก และการเผยแพร่รหัสส่วนสำคัญ เพื่อให้นักวิจัยอิสระสามารถตรวจสอบวิธีการสร้างระบบได้ นี่ไม่ใช่เรื่องของความเชื่อ แต่เป็นเรื่องของหลักฐานที่ตรวจสอบได้
ที่จริงแล้ว สถาปัตยกรรมนี้ได้รับการตรวจสอบโดยบริษัทด้านความปลอดภัยทางไซเบอร์NCC Groupรายงานสาธารณะของบริษัทสรุปว่า การออกแบบนี้ให้การป้องกันที่แข็งแกร่งต่อผู้บุกรุกที่เป็นอันตราย รวมถึงความเสี่ยงจากพนักงานที่ประพฤติมิชอบ และประสบความสำเร็จในการนำมาตรการรักษาความปลอดภัยของการประมวลผลภายในองค์กร มาใกล้เคียง กับการประมวลผลบนคลาวด์มากขึ้น นอกจากนี้ยังชี้ให้เห็นถึงข้อจำกัดที่หลีกเลี่ยงไม่ได้: หาก Google ทั้งองค์กรตัดสินใจที่จะฝ่าฝืนกฎ พวกเขาจะควบคุมทั้งฮาร์ดแวร์และระบบการรับรอง ถึงกระนั้น ผู้ตรวจสอบก็อธิบายว่า PAC เป็น “ แบบจำลองที่ดีที่สุดเท่าที่จะเป็นไปได้ ” ในปัจจุบันสำหรับความเป็นส่วนตัวบนคลาวด์
การตรวจสอบพบช่องโหว่ที่มีความเสี่ยงต่ำบางประการ โดยเฉพาะอย่างยิ่งช่องโหว่ด้านการสื่อสารข้ามช่องทางที่เกี่ยวข้องกับจังหวะเวลาใน IP relay ซึ่งในทางทฤษฎีแล้วอาจช่วยระบุตัวผู้ใช้ได้อีกครั้งภายใต้เงื่อนไขที่เฉพาะเจาะจงมาก Google โต้แย้งว่า "สัญญาณรบกวน" ของปริมาณการใช้งานจริงและมาตรการบรรเทาผลกระทบทำให้สิ่งนี้เป็นไปไม่ได้ในทางปฏิบัติ และการออกแบบจะยังคงได้รับการเสริมความแข็งแกร่งด้วยการแก้ไขและปรับปรุงอย่างต่อเนื่อง
ข้อดีสำคัญที่ช่วยให้ผู้ใช้สบายใจได้คือ PAC จำกัดการใช้ข้อมูลเฉพาะสำหรับงานที่กำหนด และลบข้อมูลเมื่อเสร็จสิ้นนอกจากนี้ การสื่อสารทั้งหมดจะถูกเข้ารหัส ทั้งระหว่างอุปกรณ์ของคุณกับเว็บไซต์เซิร์ฟเวอร์ และภายในเครือข่ายเซิร์ฟเวอร์เอง ซึ่งช่วยลดความเสี่ยงจากการโจมตีทั้งในระหว่างการส่งและขณะจัดเก็บ
ระบบนิเวศและการเปรียบเทียบ: สู่ AI ที่เป็นส่วนตัวมากขึ้น
โทรศัพท์ Pixel 10นำเสนอการผสานรวม PAC อย่างลึกซึ้ง พร้อมการปรับปรุงที่สำคัญใน Magic Cue การแปลแบบเรียลไทม์ การถอดเสียงที่แม่นยำยิ่งขึ้น และการตอบสนองที่ราบรื่นกว่าเดิม Google ได้ประกาศแล้วว่าสถาปัตยกรรมนี้จะขยายไปยังอุปกรณ์และบริการอื่นๆ อย่างต่อเนื่อง โดยผสมผสานโมเดลแบบโลคอลและคลาวด์สำหรับแอปพลิเคชันที่สำคัญที่สุด
พวกเขาไม่ได้เดินบนเส้นทางนี้เพียงลำพัง: Appleเป็นผู้บุกเบิกด้วย Private Cloud Compute ซึ่งเป็นคลาวด์เข้ารหัสของ Apple Intelligence และผู้ผลิตอย่างOnePlus และ OPPOก็เลือกใช้ Private Computing Cloud ซึ่งเป็นแพลตฟอร์มไฮบริดที่กระจายงานระหว่างอุปกรณ์และสภาพแวดล้อมที่เข้ารหัส แนวโน้มชัดเจน: AI ที่ทรงพลัง ใช่แล้ว ความเป็นส่วนตัวก็เช่นกัน
นอกเหนือจากการแข่งขันแล้ว Google ยังพยายามสร้างแนวทางที่สอดคล้องกับกฎระเบียบของยุโรปและอเมริกา นั่นคือ ลดความซับซ้อนและเพิ่มความโปร่งใสทางเทคนิค ดังนั้นจึงเน้นการตรวจสอบ การรับรองจากระยะไกล และการควบคุมที่มองเห็นได้ ในทางปฏิบัติ PAC เป็นทั้งวิวัฒนาการทางเทคโนโลยีและการเคลื่อนไหวเชิงกลยุทธ์เพื่อแสดงให้เห็นว่าสามารถแข่งขันในด้าน AI ได้โดยไม่ต้องใช้ข้อมูลที่ละเอียดอ่อน
ทิศทางนั้นชัดเจน: หากเราต้องการผู้ช่วยที่เข้าใจบริบท สรุป แปล หรือให้คำแนะนำที่แม่นยำ เราจำเป็นต้องสร้างสมดุลระหว่างความสามารถและมาตรการป้องกัน ด้วย Private AI Compute กูเกิลกำลังพยายามปรับสมดุลนั้นไปสู่AI ที่มีประโยชน์ รวดเร็ว และมีความเป็นส่วนตัวมากขึ้นโดยที่ผู้ใช้มีส่วนร่วมและเทคโนโลยีมีความรับผิดชอบ
