- การยืนยันตัวตนสองขั้นตอนจะเพิ่มการตรวจสอบครั้งที่สองให้กับรหัสผ่าน ทำให้การแฮ็กบัญชีทำได้ยากขึ้นมาก แม้ว่าผู้โจมตีจะรู้ข้อมูลประจำตัวของคุณก็ตาม
- มีวิธีการยืนยันตัวตนสองขั้นตอน (2FA) หลายวิธี (เช่น SMS, แอปยืนยันตัวตน, การแจ้งเตือนแบบพุช, กุญแจจริง, ไบโอเมตริก และกุญแจเข้าถึง) ซึ่งแต่ละวิธีมีระดับความปลอดภัยและความสะดวกสบายแตกต่างกัน
- การเปิดใช้งานการยืนยันตัวตนสองขั้นตอนสำหรับบัญชีอีเมล โซเชียลมีเดีย การส่งข้อความ พื้นที่จัดเก็บข้อมูลบนคลาวด์ และการซื้อสินค้าออนไลน์ ช่วยลดความเสี่ยงจากการโจรกรรมข้อมูลส่วนบุคคลได้อย่างมาก
- เพื่อให้ได้ประโยชน์สูงสุดจากระบบยืนยันตัวตนสองขั้นตอน (2FA) แนะนำให้ใช้หลายวิธีที่ปลอดภัยร่วมกัน เลือกใช้เฉพาะอุปกรณ์ที่เชื่อถือได้ และห้ามเปิดเผยรหัสยืนยันให้บุคคลที่สามทราบโดยเด็ดขาด
การยืนยันตัวตนสองขั้นตอน ( หรือที่เรียกว่าการตรวจสอบสองขั้นตอน หรือ 2FA) ได้กลายเป็นหนึ่งในมาตรการรักษาความปลอดภัยที่ไม่สามารถละเลยได้อีกต่อไป หากคุณต้องการรักษาความปลอดภัยของบัญชีของคุณ ด้วยการเพิ่มขึ้นของการรั่วไหลของข้อมูล การขโมยรหัสผ่าน และการโจมตีแบบฟิชชิ่ง การพึ่งพาเพียงรหัสผ่านเดียวต่อไปนั้น พูดตรงๆ ก็คือเป็นการเล่นกับไฟ
ระบบนี้เพิ่มระดับการป้องกันพิเศษให้กับบัญชีของคุณ นอกเหนือจากรหัสผ่านแล้ว บริการนี้ยังต้องการปัจจัยยืนยันตัวตนที่สอง ซึ่งมีเพียงคุณเท่านั้นที่ควรมีหรือสามารถสร้างได้ ปัจจัยนี้อาจเป็นรหัสชั่วคราว การแจ้งเตือนทางมือถือ ลายนิ้วมือ กุญแจจริง หรือแม้แต่กุญแจเข้าถึงแบบไม่ต้องใช้รหัสผ่าน การเปิดใช้งานนั้นง่ายกว่าที่คิด และในทางกลับกัน จะช่วยลดโอกาสที่ผู้อื่นจะเข้าควบคุมบัญชีของคุณได้อย่างมาก
การยืนยันตัวตนสองขั้นตอนคืออะไรกันแน่?

การยืนยันตัวตนสองขั้นตอน หรือการยืนยันตัวตนสองปัจจัย (2FA) คือระบบที่คุณต้องใช้หลักฐานสองอย่างที่แตกต่างกันในการเข้าสู่ระบบ: สิ่งที่คุณรู้ (รหัสผ่านหรือ PIN ของคุณ) และสิ่งที่คุณมีหรือเป็น (โทรศัพท์มือถือ กุญแจรักษาความปลอดภัย ลายนิ้วมือ ใบหน้าของคุณ ฯลฯ) การรวมปัจจัยเหล่านี้ทำให้ผู้โจมตีเข้าถึงได้ยากขึ้นมาก แม้ว่าพวกเขาจะได้รับรหัสผ่านของคุณแล้วก็ตาม
ในทางปฏิบัติ กระบวนการมักเป็นดังนี้: ขั้นแรกคุณป้อนชื่อผู้ใช้และรหัสผ่านตามปกติ จากนั้น ก่อนที่จะอนุญาตให้คุณเข้าถึง บริการจะขอให้คุณทำขั้นตอนที่สอง ซึ่งอาจเป็นรหัสผ่านใช้ครั้งเดียว (OTP) การแจ้งเตือนแบบพุชที่คุณต้องอนุมัติ การตรวจสอบด้วยไบโอเมตริก หรือการใช้รหัสความปลอดภัย หากไม่มีขั้นตอนที่สองนี้ การเข้าถึงจะถูกบล็อก
ปัจจัยที่สองนี้มักจะขึ้นอยู่กับสิ่งที่คุณเท่านั้นควรเข้าถึงได้เช่น โทรศัพท์มือถือส่วนตัว แอปพลิเคชันเฉพาะ คีย์ USB/NFC หรือแม้แต่ร่างกายของคุณเอง (ลายนิ้วมือหรือใบหน้า) ด้วยวิธีนี้ แม้ว่าจะมีคนซื้อหรือเดารหัสผ่านของคุณในเว็บมืดหรือผ่านการโจมตีแบบเดาแบบสุ่ม พวกเขาก็ยังไม่สามารถเข้าถึงได้เพราะขาดชิ้นส่วนที่สองของปริศนา
ด้วยเหตุนี้ การยืนยันตัวตนสองขั้นตอนจึงเป็นสิ่งที่แนะนำอย่างยิ่งสำหรับบัญชีที่มีความสำคัญ เช่น อีเมล โซเชียลมีเดีย แพลตฟอร์มการส่งข้อความ บริการจัดเก็บข้อมูลบนคลาวด์ ธนาคารออนไลน์ ร้านค้าและตลาด ออนไลน์ ที่คุณจัดเก็บข้อมูลการชำระเงิน หรือบริการใดๆ ก็ตามที่คุณมีข้อมูลสำคัญที่คุณไม่ต้องการให้เผยแพร่ออกไป
หลักการคือ หากปัจจัยใดปัจจัยหนึ่งถูกบุกรุก (รหัสผ่าน ซึ่งเป็นสิ่งที่พบได้บ่อยที่สุด) อีกปัจจัยหนึ่งก็ยังคงจำเป็นสำหรับการเข้าสู่ระบบให้เสร็จสมบูรณ์ระบบป้องกันสองชั้น นี้ เองที่ทำให้การโจรกรรมบัญชีเกิดขึ้นได้ยากขึ้นมากสำหรับผู้ที่เปิดใช้งานการยืนยันตัวตนสองขั้นตอน (2FA)
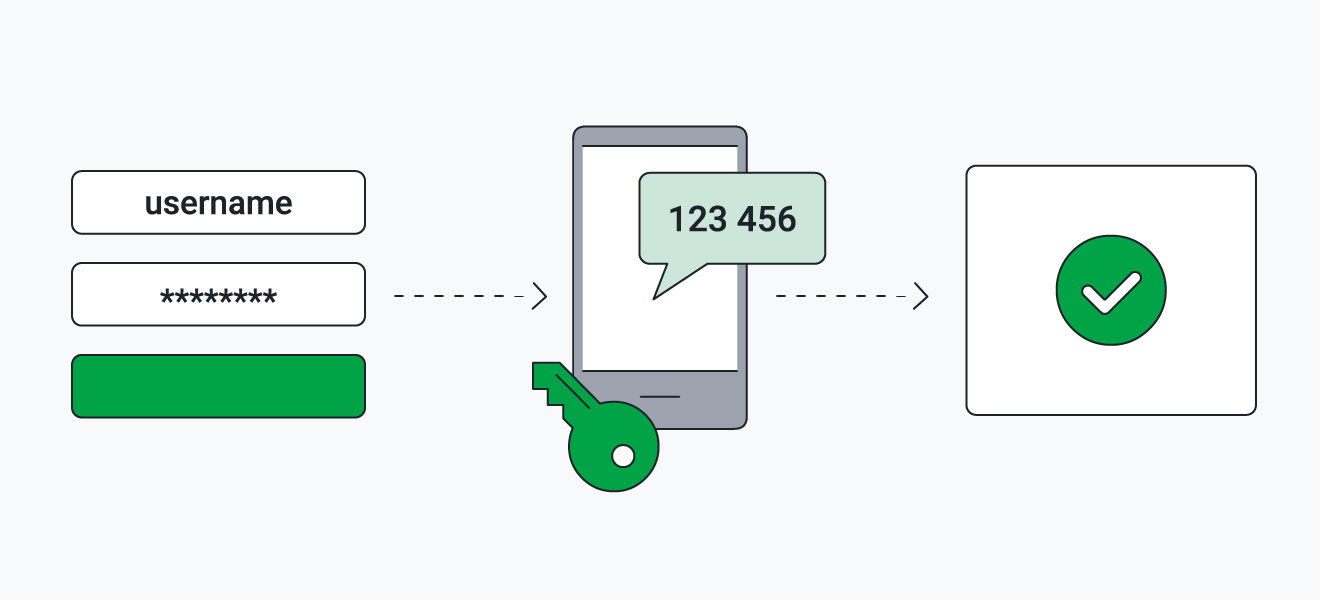
การยืนยันตัวตนสองขั้นตอนทำงานอย่างไรในทางปฏิบัติ
เมื่อคุณเปิดใช้งานการยืนยันตัวตนสองขั้นตอนบนบริการต่างๆ เช่น Google, Microsoft หรือแพลตฟอร์มอื่นๆ กระบวนการเข้าสู่ระบบจะเปลี่ยนแปลงเล็กน้อยเพื่อเพิ่มความปลอดภัยโดยไม่ทำให้ซับซ้อนเกินไป ทั้งนี้ขึ้นอยู่กับการตั้งค่าของคุณ ระบบอาจขอขั้นตอนการยืนยันตัวตนสองขั้นตอนที่แตกต่างกันไปตามบริบทการเข้าสู่ระบบ
ตัวอย่างเช่น สำหรับบัญชี Google หลังจากเปิดใช้งานฟีเจอร์นี้แล้ว คุณสามารถเข้าสู่ระบบโดยใช้รหัสผ่านพร้อมขั้นตอนการยืนยันตัวตนอีกขั้นตอนหรือใช้รหัสผ่านเฉพาะ (passkey) โดยตรง หากคุณใช้รหัสผ่านเฉพาะที่ใช้งานร่วมกับโทรศัพท์มือถือหรือคอมพิวเตอร์ของคุณได้ คุณไม่จำเป็นต้องป้อนรหัสผ่านจริง ๆ เพราะอุปกรณ์จะตรวจสอบตัวตนของคุณผ่านวิธีการปลดล็อก (PIN, ลายนิ้วมือ, การจดจำใบหน้า ฯลฯ) เอง
สิ่งสำคัญคือต้องเข้าใจว่า เมื่อคุณเข้าสู่ระบบด้วยรหัสการเข้าถึงอุปกรณ์และข้อมูลไบโอเมตริกหรือรหัส PIN ของคุณจะถือว่าเข้ามาแทนที่รหัสผ่านและรหัส PIN แบบเดิม รหัสเหล่านี้ไม่สามารถจดบันทึก ส่งต่อโดยไม่ตั้งใจ หรือแชร์ทางโทรศัพท์ได้ เนื่องจากมีอยู่เฉพาะในอุปกรณ์ที่ลงทะเบียนของคุณเท่านั้น
หากคุณต้องการใช้รหัสผ่านต่อไป บริการจะขอให้คุณยืนยันตัวตนด้วยวิธีที่สองในภายหลัง ตัวอย่างเช่น Google และ Microsoft จะเลือกวิธีการที่เหมาะสมที่สุดในแต่ละช่วงเวลาโดยพิจารณาจากอุปกรณ์ ตำแหน่งที่ตั้ง หรือวิธีการเข้าสู่ระบบที่คุณใช้เป็นประจำ ซึ่งหมายความว่าพวกเขาอาจแสดงการแจ้งเตือนบนโทรศัพท์ของคุณ ขอรหัสชั่วคราว หรือขอให้คุณใช้กุญแจรักษาความปลอดภัยแบบกายภาพ
นอกจากนี้ ระบบหลายระบบยังใช้การตรวจสอบสิทธิ์แบบปรับเปลี่ยนได้ : หากตรวจพบการเข้าสู่ระบบที่ผิดปกติ (อุปกรณ์ใหม่ ประเทศต่าง ๆ แอปพลิเคชันที่ไม่คุ้นเคย ฯลฯ) ระบบจะเพิ่มความปลอดภัยในกระบวนการตรวจสอบ ตัวอย่างเช่น อาจต้องมีการตรวจสอบสิทธิ์ขั้นตอนที่สองเสมอเมื่อคุณเข้าสู่ระบบจากแล็ปท็อปที่ไม่รู้จัก เข้าถึงแอปพลิเคชันที่มีความเสี่ยงสูง หรือเชื่อมต่อจากอุปกรณ์ที่บริษัทของคุณไม่ได้จัดการ
วิธีการตรวจสอบสองขั้นตอนที่ใช้กันทั่วไปมากที่สุด
มีหลายวิธีในการดำเนินการขั้นตอนการยืนยันตัวตนครั้งที่สองนี้ และไม่ใช่ทุกวิธีที่จะให้ระดับความปลอดภัยหรือความสะดวกสบายเท่ากัน จึงควรศึกษาตัวเลือกที่มีอยู่เพื่อเลือกตัวเลือกที่เหมาะสมที่สุดสำหรับคุณและประเภทบัญชีที่คุณต้องการปกป้อง
หนึ่งในวิธีการยืนยันตัวตนที่พบบ่อยที่สุดคือการยืนยันผ่าน SMSหลังจากป้อนชื่อผู้ใช้และรหัสผ่านแล้ว บริการจะส่งรหัสหกหลักผ่านข้อความไปยังโทรศัพท์มือถือของคุณ ซึ่งคุณจะต้องป้อนรหัสนี้ในหน้าจอเข้าสู่ระบบ วิธีนี้รวดเร็ว ไม่ต้องใช้แอปพลิเคชันเพิ่มเติม และแทบทุกคนสามารถใช้งานได้ แต่มีข้อเสียสำคัญสองประการคือ คุณต้องเปิดเผยหมายเลขโทรศัพท์ของคุณ และมีความเสี่ยงต่อการโจมตี เช่น การสลับซิม
ระบบ ยืนยันตัวตนด้วยเสียงผ่านการโทรนั้นคล้ายคลึงกันมากโดยคุณจะได้รับรหัสผ่านการโทรไปยังหมายเลขที่คุณตั้งค่าไว้ล่วงหน้า ระบบนี้ใช้งานได้ดีเมื่อคุณไม่สามารถรับข้อความ SMS ได้ แต่ก็มีความเสี่ยงเช่นเดียวกัน คือ หากมีคนสามารถปลอมแปลงหมายเลขของคุณได้ พวกเขาก็อาจรับสายเหล่านั้นได้เช่นกัน
อีกวิธีคลาสสิกคือการยืนยันตัวตนผ่านอีเมลหลังจากป้อนรหัสผ่านแล้ว บริการจะส่งรหัสหรือลิงก์ชั่วคราวไปยังอีเมลของคุณ วิธีนี้ใช้งานง่าย แต่มีจุดอ่อนสำคัญคือ หากมีคนเข้าถึงอีเมลของคุณได้ พวกเขาก็อาจได้รับรหัสทั้งหมดที่ส่งไปที่นั่นด้วย นอกจากนี้ หากคุณเข้าสู่ระบบบนอุปกรณ์เดียวกัน ก็ไม่ได้เพิ่มความปลอดภัยมากเท่าที่ควร
บริการบางแห่งยังคงใช้คำถามรักษาความปลอดภัยเป็นปัจจัยที่สอง: หลังจากใส่รหัสผ่านแล้ว พวกเขาจะถามสิ่งที่คุณตั้งค่าไว้ก่อนหน้านี้ (ชื่อโรงเรียนแรกของคุณ เมืองเกิด ฯลฯ) ปัญหาคือ หากคำถามนั้นชัดเจนเกินไป หรือคนใกล้ชิดของคุณรู้คำตอบ วิธีนี้ก็จะเชื่อถือไม่ได้ ดังนั้น ปัจจุบันจึงถือว่าเป็นตัวเลือกที่ไม่ดีนักในฐานะมาตรการรักษาความปลอดภัยหลัก
การแจ้งเตือนแบบพุชและแอปพลิเคชันการตรวจสอบสิทธิ์
หนึ่งในวิธีที่สะดวกและปลอดภัยที่สุดคือการใช้การแจ้งเตือนแบบพุชบนอุปกรณ์มือถือของคุณ แพลตฟอร์มอย่าง Google หรือ Microsoft จะส่งการแจ้งเตือนไปยังโทรศัพท์ของคุณ คุณเพียงแค่แตะ "ใช่" เพื่ออนุมัติการเข้าสู่ระบบ หรือ "ไม่" หากไม่ใช่คุณ การแจ้งเตือนมักจะแสดงรายละเอียดต่างๆ เช่น อุปกรณ์ที่ใช้ในการเข้าถึงบัญชี และในบางกรณี อาจแสดงตำแหน่งโดยประมาณด้วย
ระบบนี้มีข้อดีที่เห็นได้ชัดสองประการ ประการแรก การแตะเพื่อยืนยันนั้นง่ายกว่าการคัดลอกรหัสหกหลักมาก ประการที่สอง ระบบนี้มีความเสี่ยงต่อการโจมตีที่อาศัยหมายเลขโทรศัพท์ (การคัดลอกซิมการ์ด การส่งต่อข้อความ SMS ฯลฯ) น้อยกว่า เนื่องจากระบบยืนยันเชื่อมโยงกับอุปกรณ์และบัญชีของคุณ ไม่ใช่แค่หมายเลขโทรศัพท์เท่านั้น
โดยทั่วไป บริษัทต่างๆ มักจะเพิ่มการตรวจสอบเพิ่มเติม เช่น การขอรหัส PINหรือลายนิ้วมือของอุปกรณ์ เพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตเพียงแค่หยิบโทรศัพท์ที่ไม่ได้ล็อกขึ้นมา ในสภาพแวดล้อมขององค์กร โซลูชัน Microsoft Entra หรือเครื่องมือที่คล้ายกัน อนุญาตให้กำหนดกฎตามบริบท ซึ่งช่วยเพิ่มความปลอดภัยโดยไม่สร้างความไม่สะดวกให้กับผู้ใช้มากเกินไป
นอกจากนี้ เรายังมีแอปสร้างรหัสผ่านแบบใช้ครั้งเดียว เช่นGoogle Authenticator , Microsoft Authenticator, Authy, Duo และอื่นๆ อีกมากมาย แอปเหล่านี้สร้างรหัสผ่านแบบใช้ครั้งเดียว (OTP) ที่เปลี่ยนแปลงทุกๆ สองสามวินาที และไม่ขึ้นอยู่กับความครอบคลุมของสัญญาณมือถือหรือการเชื่อมต่อข้อมูลในการใช้งาน
โดยทั่วไปแล้ว แอปเหล่านี้จะใช้การสแกนคิวอาร์โค้ดที่ผู้ให้บริการให้มาเมื่อคุณเปิดใช้งานการยืนยันตัวตนสองขั้นตอน (2FA) จากนั้น แอปจะเริ่มสร้างรหัสที่คุณจะต้องป้อนทุกครั้งที่เข้าสู่ระบบ วิธีนี้เป็นวิธีที่แนะนำเป็นอย่างยิ่ง เพราะทำให้การขโมยรหัสจากระยะไกลทำได้ยากขึ้นมาก เนื่องจากรหัสถูกสร้างขึ้นโดยตรงบนอุปกรณ์ของคุณและไม่ได้ส่งผ่านเครือข่ายมือถือ
กุญแจเข้าถึง กุญแจรักษาความปลอดภัย และระบบไบโอเมตริกซ์
ในช่วงไม่กี่ปีที่ผ่านมา รหัสผ่านแบบคีย์ (passkeys) ได้รับความนิยมมากขึ้น ในฐานะทางเลือกที่ทันสมัยและปลอดภัยกว่ารหัสผ่านแบบดั้งเดิม แทนที่จะต้องจำรหัสผ่าน คุณสามารถเข้าสู่ระบบได้โดยการยืนยันตัวตนด้วยลายนิ้วมือ การจดจำใบหน้า หรือรหัส PIN ของอุปกรณ์ ระบบจะสร้างคู่ของคีย์ เข้ารหัส : คีย์หนึ่งจะถูกเก็บไว้บนเซิร์ฟเวอร์และอีกคีย์หนึ่งบนอุปกรณ์ของคุณ และจะถูกนำมาใช้ร่วมกันก็ต่อเมื่อคุณอนุญาตให้เข้าถึงเท่านั้น
คุณสามารถสร้างรหัสเข้าใช้งานเหล่านี้ได้บนโทรศัพท์ คอมพิวเตอร์ หรือแม้แต่บนอุปกรณ์รักษาความปลอดภัยแบบฮาร์ดแวร์ข้อดีคือไม่มีรหัสผ่านที่คุณอาจพิมพ์ผิด นำไปใช้ซ้ำในหลายๆ ที่ หรือให้แก่ผู้หลอกลวงที่โทรมาแอบอ้างเป็นฝ่ายสนับสนุนด้านเทคนิค รหัสเหล่านี้เป็นหนึ่งในมาตรการรักษาความปลอดภัยที่แข็งแกร่งที่สุดที่มีอยู่ในปัจจุบันเพื่อป้องกันการโจมตีแบบฟิชชิ่ง
สิ่งที่เกี่ยวข้องกับสิ่งเหล่านี้คือฮาร์ดแวร์รักษาความปลอดภัยซึ่งเป็นอุปกรณ์ขนาดเล็ก (มักเป็น USB, NFC หรือ Bluetooth) ที่คุณเชื่อมต่อหรือนำมาใกล้กับโทรศัพท์มือถือ แท็บเล็ต หรือคอมพิวเตอร์เมื่อได้รับแจ้ง มันทำงานเหมือนกุญแจบ้าน: หากไม่มีกุญแจ ก็ไม่สามารถเข้าถึงได้ บริษัทขนาดใหญ่และผู้ใช้ขั้นสูงใช้ฮาร์ดแวร์เหล่านี้เพื่อปกป้องบัญชีที่มีความอ่อนไหวเป็นพิเศษ
ระบบ ไบโอเมตริกส์ยังมีบทบาทสำคัญในฐานะปัจจัยที่สอง โทรศัพท์มือถือและแล็ปท็อปหลายรุ่นอนุญาตให้เข้าสู่ระบบด้วยลายนิ้วมือหรือการจดจำใบหน้าอยู่แล้วและโซลูชันอย่าง Windows Hello ก็ได้รวมการตรวจสอบสิทธิ์ประเภทนี้เข้ากับระบบปฏิบัติการโดยตรง ด้วยวิธีนี้ คุณสามารถรวมสิ่งที่คุณรู้ (รหัสผ่านของคุณ) กับสิ่งที่คุณเป็น (ลายนิ้วมือ ใบหน้าของคุณ) เพื่อเพิ่มระดับการป้องกันได้
วิธีการเหล่านี้ เมื่อผนวกกับนโยบายการเข้าถึงที่ทันสมัย จะช่วยให้องค์กรลดความเสี่ยงจาก การ โจรกรรมข้อมูลส่วนบุคคลอำนวยความสะดวกในการเข้าถึงโดยไม่ต้องใช้รหัสผ่าน และรักษาประสบการณ์การใช้งานที่ราบรื่น แม้ว่าผู้ใช้จะเปลี่ยนอุปกรณ์หรือต้องการกู้คืนบัญชีก็ตาม
วิธีการอื่น ๆ: SMS, รหัส QR, รหัสสำรอง และอื่น ๆ
แม้จะไม่สมบูรณ์แบบ แต่รหัสที่ส่งผ่านSMS หรือการโทรด้วยเสียงก็ยังคงเป็นตัวเลือกที่ใช้ได้ โดยเฉพาะอย่างยิ่งสำหรับผู้ที่ไม่คุ้นเคยกับการใช้แอปพลิเคชันเฉพาะ ระบบจะส่งรหัสหกหลักไปยังหมายเลขโทรศัพท์ที่คุณตั้งค่าไว้ คุณเพียงแค่ป้อนรหัสเพื่อยืนยันตัวตนของคุณ
อย่างไรก็ตาม สิ่งสำคัญที่ต้องจำไว้คือ รหัสที่ส่งผ่าน SMS หรือการโทรอาจถูกดักฟังได้ หากมีคนเข้าถึงหมายเลขของคุณการโจมตีเช่น การสลับซิม (การคัดลอกซิมการ์ด) หรือการโอนสายสามารถเปลี่ยนเส้นทางการส่งข้อความและการโทรเหล่านี้ไปยังอุปกรณ์ที่ผู้โจมตีควบคุมได้ ดังนั้น แม้ว่าวิธีการเหล่านี้จะให้ความปลอดภัยในระดับหนึ่งเมื่อเทียบกับการไม่มีการป้องกันเลย แต่ก็ไม่ใช่ทางเลือกที่ดีที่สุดหากคุณสามารถใช้วิธีการอื่นที่แข็งแกร่งกว่าได้
อีกระบบหนึ่งที่แพลตฟอร์มอย่าง Google ใช้คือการยืนยันด้วยรหัส QRในบางสถานการณ์ รหัส QR จะปรากฏบนหน้าจอคอมพิวเตอร์ของคุณ และคุณต้องสแกนด้วยโทรศัพท์มือถือของคุณ โดยทำตามคำแนะนำบนหน้าจอเพื่อยืนยันตัวตนหรือหมายเลขโทรศัพท์ของคุณ กระบวนการนี้ค่อนข้างปลอดภัยจากการโจมตีที่ใช้หมายเลขโทรศัพท์เป็นหลัก เนื่องจากข้อมูลจะถูกแลกเปลี่ยนโดยตรงระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์โดยไม่ต้องอาศัย SMS
บริการส่วนใหญ่ยังมีรหัสสำรองหรือรหัสกู้คืนให้ด้วย รหัสเหล่านี้เป็นชุดตัวอักษรที่สร้างขึ้นเมื่อคุณเปิดใช้งานการยืนยันตัวตนสองขั้นตอน ซึ่งคุณสามารถใช้ได้หากคุณไม่สามารถเข้าถึงโทรศัพท์หรือวิธีการหลักของคุณได้ สิ่งสำคัญคือต้องเก็บรหัสเหล่านี้ไว้ในที่ปลอดภัย (ไม่ใช่ในบัญชีอีเมลที่เสี่ยงต่อการถูกโจมตีที่คุณใช้เป็นประจำ) และห้ามแบ่งปันกับใครเด็ดขาด โปรแกรมรักษาความปลอดภัยขั้นสูงบางโปรแกรมไม่อนุญาตให้คุณดาวน์โหลดรหัสเหล่านี้เพื่อป้องกันการรั่วไหล
สุดท้ายนี้ ยังมีแพลตฟอร์มและแอปพลิเคชันที่ผสานรวมระบบสร้างรหัสภายใน ของตนเอง ไว้ด้วย เช่น ภายในแอป Facebook เอง คุณสามารถเปิดใช้งานฟีเจอร์สร้างรหัสชั่วคราวเมื่อเข้าสู่ระบบบนอุปกรณ์ใหม่ได้ แนวคิดนี้คล้ายคลึงกับแอปพลิเคชันยืนยันตัวตนเฉพาะทาง แต่จำกัดอยู่เฉพาะบริการใดบริการหนึ่งเท่านั้น
เปิดใช้งานการตรวจสอบสิทธิ์แบบสองขั้นตอน: ขั้นตอนทั่วไป
แต่ละบริการจะมีเมนูและวิธีการตั้งชื่อเฉพาะของตัวเอง แต่โดยทั่วไปแล้วคุณจะต้องทำตามขั้นตอนพื้นฐานที่คล้ายคลึงกันการเข้าใจหลักการโดยรวมจะช่วยให้คุณไม่หลงทางแม้ว่าชื่อของตัวเลือกจะเปลี่ยนแปลงไปเล็กน้อยก็ตาม
ขั้นแรกเข้าสู่ระบบบัญชีที่คุณต้องการปกป้อง (อีเมล โซเชียลเน็ตเวิร์ก แอปส่งข้อความ พื้นที่จัดเก็บข้อมูลบนคลาวด์ แพลตฟอร์มเกม ร้านค้าออนไลน์ ฯลฯ) เข้าสู่ระบบด้วยชื่อผู้ใช้และรหัสผ่านที่คุณใช้เป็นประจำจากอุปกรณ์ที่เชื่อถือได้
ถัดไป ให้ไปที่ ส่วนการตั้งค่า ความปลอดภัยหรือบัญชี ส่วนนี้มักจะมีชื่อเรียกต่างๆ เช่น "ความปลอดภัย" "ความเป็นส่วนตัวและความปลอดภัย" "การเข้าสู่ระบบและความปลอดภัย" หรือ "บัญชี" ตัวอย่างเช่น สำหรับบัญชี Google จะปรากฏอยู่ในแดชบอร์ดหลัก และสำหรับเครือข่ายสังคมออนไลน์หลายๆ แห่ง คุณจะพบได้ภายในตั้งค่าแอป
ในส่วนนั้น ให้มองหาตัวเลือกที่ชื่อว่า “การยืนยันตัวตนสองขั้นตอน” “การตรวจสอบสิทธิ์แบบสองปัจจัย” “ความปลอดภัยในการเข้าสู่ระบบ” หรืออะไรที่คล้ายกัน การคลิกที่ตัวเลือกนั้นจะช่วยให้คุณสามารถเปิดใช้งานฟีเจอร์ดังกล่าวได้ ในขั้นตอนนี้ บริการอาจจะขอให้คุณป้อนรหัสผ่านอีกครั้งเพื่อยืนยันว่าคุณเป็นผู้เปลี่ยนแปลงการตั้งค่าจริง ๆ
ขั้นตอนต่อไปคือการเลือกประเภทของปัจจัยยืนยันตัวตนที่สองที่คุณต้องการใช้ เช่น SMS, การโทร, แอปยืนยันตัวตน, กุญแจจริง, การแจ้งเตือนแบบพุช, ไบโอเมตริก เป็นต้น บริการบางอย่างอนุญาตให้คุณตั้งค่าหลายวิธีพร้อมกันได้ (เช่น แอปรหัสผ่าน + SMS เป็นตัวสำรอง) เพื่อที่คุณจะไม่ประสบปัญหาหากอุปกรณ์หาย
เมื่อขั้นตอนการตั้งค่าเสร็จสมบูรณ์แล้ว แพลตฟอร์มมักจะขอให้คุณทดสอบการเข้าสู่ระบบหรือยืนยันกระบวนการโดยการป้อนรหัสที่ส่งถึงคุณผ่านช่องทางที่คุณเลือก บริการหลายแห่งยังมีตัวเลือกให้ดาวน์โหลดหรือบันทึกรหัสสำรอง ซึ่งคุณควรจดบันทึกหรือจัดเก็บไว้ในโปรแกรมจัดการรหัสผ่านที่เชื่อถือได้สำหรับกรณีฉุกเฉินในอนาคต
การเปิดใช้งานบนบริการยอดนิยมและบัญชีใช้งานทั่วไป
แม้ว่าขั้นตอนจะแตกต่างกันเล็กน้อยขึ้นอยู่กับแพลตฟอร์ม แต่หลักการคือการเปิดใช้งาน 2FA ในบัญชีสำคัญทั้งหมดในชีวิตดิจิทัลของคุณซึ่งรวมถึงระบบปฏิบัติการและบัญชีหลัก ตลอดจนบริการที่คุณใช้เป็นประจำทุกวันสำหรับการติดต่อสื่อสารหรือการทำงาน
ในการตั้งค่าส่วนตัว แนะนำให้เปิดใช้งานการยืนยันตัวตนสองขั้นตอนในบัญชี Microsoft, iOS, Android หรือ Mac ของคุณ เนื่องจากมีความสำคัญอย่างยิ่งสำหรับสิ่งต่างๆ เช่น การซิงค์ไฟล์ การสำรองข้อมูล การซื้อแอป และการเข้าถึงบริการคลาวด์ นอกจากนี้ยังควรเปิดใช้งานในบัญชีโซเชียลมีเดียของคุณ (Facebook, Instagram, Twitter, TikTok, LinkedIn, Twitch ฯลฯ) ด้วย เนื่องจากปัญหาการถูกขโมยบัญชีอาจเป็นเรื่องใหญ่ได้
อย่าลืมตรวจ สอบ บริการอีเมล ของคุณ (Gmail, Outlook, Yahoo, ผู้ให้บริการองค์กร ฯลฯ) และแอปส่งข้อความ เช่น WhatsApp, Telegram หรือ Signal หลายแพลตฟอร์มเหล่านี้มีตัวเลือกการยืนยันตัวตนสองขั้นตอนอยู่แล้วในเมนูการตั้งค่า บางแพลตฟอร์มอาจมีรหัส PIN หรือรหัสความปลอดภัยเพิ่มเติมที่ส่งทาง SMS เมื่อคุณเข้าสู่ระบบบนอุปกรณ์ใหม่
บริการจัดเก็บข้อมูลบนคลาวด์ (Google Drive, OneDrive, iCloud, Dropbox ฯลฯ) เป็นอีกหนึ่งตัวเลือกสำคัญที่ควรเปิดใช้งานการตรวจสอบสิทธิ์แบบสองขั้นตอน (2FA) เนื่องจากมักจัดเก็บเอกสารสำคัญ รูปภาพส่วนตัว ข้อมูลสำรองจากอุปกรณ์อื่น และไฟล์งาน เช่นเดียวกับแพลตฟอร์มการซื้อขายออนไลน์ ที่เก็บข้อมูลวิธีการชำระเงินและที่อยู่จัดส่งสินค้า
สุดท้ายนี้แพลตฟอร์มเกมออนไลน์ (Steam, PlayStation Network, Xbox, Nintendo, บริการเกมพีซี ฯลฯ) โดยทั่วไปก็อนุญาตให้ใช้การยืนยันตัวตนแบบสองขั้นตอนได้เช่นกัน แม้ว่าบางครั้งจะถูกมองข้ามไป แต่การปกป้องบัญชีเหล่านี้จะช่วยป้องกันการสูญเสียคลังเกม การซื้อสินค้าดิจิทัล และแม้แต่ข้อมูลส่วนบุคคลที่เกี่ยวข้อง
ความปลอดภัย ความเสี่ยง และข้อจำกัดของการยืนยันตัวตนสองขั้นตอน
ประสิทธิภาพของการยืนยันตัวตนสองขั้นตอนในการลดการโจรกรรมบัญชีนั้นเป็นที่ยอมรับกันดีบริษัทเทคโนโลยีชั้นนำหลายแห่งได้เผยแพร่ผลการศึกษาที่ระบุว่า บัญชีที่ถูกโจมตีส่วนใหญ่ไม่ได้เปิดใช้งานการยืนยันตัวตนสองขั้นตอนใดๆ ในขณะที่ถูกโจมตี
ตัวอย่างเช่น Google ระบุว่าการยืนยันตัวตนสองขั้นตอนเป็นหนึ่งในมาตรการที่มีประสิทธิภาพที่สุดในการป้องกันการโจรกรรมบัญชี ในขณะที่ Microsoft รายงานว่าเกือบ 99% ของบัญชีที่ถูกแฮ็กไม่มีการยืนยันตัวตนสองขั้นตอน กล่าวอีกนัยหนึ่ง การเปิดใช้งานคุณสมบัตินี้จะช่วยลดความเสี่ยงจากการถูกโจมตีได้อย่างมาก
อย่างไรก็ตาม มันไม่ใช่ทางออกวิเศษหรือวิธีแก้ปัญหาที่ไร้ข้อผิดพลาดมัลแวร์และเทคนิคการหลอกลวงทางสังคม มีอยู่จริง ซึ่งออกแบบมาเพื่อขโมยหรือหลอกลวงคุณในขั้นตอนที่สอง ตั้งแต่หน้าเว็บฟิชชิ่งที่ดักจับรหัสได้ทันที ไปจนถึงการโทรอัตโนมัติ (บอทเสียง) ที่แอบอ้างเป็นธนาคาร ผู้ให้บริการโทรศัพท์มือถือ หรือฝ่ายบริการสนับสนุนทางเทคนิค เพื่อโน้มน้าวให้คุณบอกรหัสที่คุณเพิ่งได้รับ
ดังนั้น หนึ่งในกฎทองคำที่ชัดเจนมากคือ: ห้ามแชร์รหัสยืนยันของคุณกับใครเด็ดขาด ไม่ว่าจะทางโทรศัพท์ อีเมล WhatsApp หรือข้อความส่วนตัวในโซเชียลมีเดีย บริษัทขนาดใหญ่จะไม่โทรมาขอรหัสหกหลักที่คุณได้รับ และหากมีใครโทรมา พวกเขามักจะพยายามเข้าควบคุมบัญชีของคุณ
สิ่งสำคัญอีกประการหนึ่งคือ หากโทรศัพท์ของคุณถูกขโมยและปลดล็อกแล้ว ความเสี่ยงจะเพิ่มขึ้นที่บุคคลอื่นจะสามารถอนุมัติการแจ้งเตือนแบบพุช ดูรหัสในแอปยืนยันตัวตน หรืออ่านข้อความ SMS ที่มี OTP ได้ นั่นเป็นเหตุผลว่าทำไมการตั้งรหัสปลดล็อกที่ปลอดภัยบนอุปกรณ์ของคุณ การเปิดใช้งานการล็อกหน้าจออัตโนมัติ และหากเป็นไปได้ ควรสามารถลบข้อมูลจากระยะไกลได้ในกรณีที่ถูกขโมย จึง ยังคงมีความสำคัญอย่างยิ่ง
อุปกรณ์ที่เชื่อถือได้ การกู้คืน และความต่อเนื่องในการเข้าถึง
เพื่อหลีกเลี่ยงความยุ่งยากทุกครั้งที่คุณเข้าสู่ระบบคอมพิวเตอร์หรืออุปกรณ์มือถือของคุณเอง บริการส่วนใหญ่จึงอนุญาตให้คุณกำหนดอุปกรณ์บางอย่างเป็นอุปกรณ์ที่เชื่อถือได้โดยปกติแล้ว เมื่อคุณป้อนปัจจัยยืนยันตัวตนที่สอง คุณจะเห็นกล่องข้อความที่มีข้อความประมาณว่า "อย่าถามอีกบนอุปกรณ์นี้" หรือ "จดจำคอมพิวเตอร์เครื่องนี้"
การเปิดใช้งานตัวเลือกนี้หมายความว่า บนอุปกรณ์นั้น คุณจะไม่ต้องป้อนปัจจัยยืนยันตัวตนที่สองทุกครั้งที่เข้าสู่ระบบ อย่างน้อยก็ชั่วคราว หรือจนกว่าคุณจะล้างคุกกี้ ออกจากระบบทั้งหมด หรือเปลี่ยนการตั้งค่าคีย์ อย่างไรก็ตาม คุณควรเลือกช่องนี้เฉพาะบนอุปกรณ์ที่คุณไม่ได้ใช้ร่วมกับผู้อื่นและคุณควบคุมเองเท่านั้น (โทรศัพท์มือถือส่วนตัวของคุณ แล็ปท็อปของคุณ คอมพิวเตอร์ตั้งโต๊ะของคุณ)
ในโลกธุรกิจ ทีมรักษาความปลอดภัยมักออกแบบนโยบายเพื่อให้แม้ว่าอุปกรณ์จะสูญหายหรือผู้ใช้ลืมวิธีการเข้าถึงหลัก ก็ยัง มี ตัวเลือกในการกู้คืนเช่น วิธีการอื่น รหัสสำรอง การรีเซ็ตบัญชีอย่างปลอดภัย และอื่นๆ แนวคิดคือการทำให้ผู้คนสามารถเชื่อมต่อกันได้โดยไม่ต้องปิดใช้งานการตรวจสอบสิทธิ์แบบสองขั้นตอน และโดยไม่ต้องเปิดช่องโหว่ที่ไม่จำเป็น
ในกรณีของคุณ ในระดับบุคคล สิ่งที่ควรทำคือตั้งค่า วิธีการยืนยันตัวตนมากกว่าหนึ่งวิธีเสมอเมื่อบริการนั้นอนุญาต (ตัวอย่างเช่น แอปยืนยันตัวตนเป็นวิธีหลัก และ SMS หรือรหัสความปลอดภัยเป็นวิธีสำรอง) และบันทึกรหัสกู้คืนไว้ในที่ปลอดภัย เช่น โปรแกรมจัดการรหัสผ่านที่เชื่อถือได้ หรือเอกสารทางกายภาพที่ได้รับการปกป้องอย่างดี
ท้ายที่สุดแล้ว สิ่งสำคัญคือการหาจุดสมดุลระหว่างความสะดวกสบายและการปกป้อง: การใช้การยืนยันตัวตนสองขั้นตอนกับบัญชีสำคัญทั้งหมดของคุณ การเลือกวิธีการที่ปลอดภัยที่สุดเท่าที่จะเป็นไปได้ (แอปยืนยันตัวตน คีย์การเข้าถึง คีย์ความปลอดภัย) และการเตรียมตัวเลือกการกู้คืนไว้ให้พร้อม เพื่อป้องกันไม่ให้คุณถูกล็อกไม่ให้เข้าใช้งานในกรณีที่โทรศัพท์หายหรือเปลี่ยนโทรศัพท์ใหม่
การใช้ระบบยืนยันตัวตนสองขั้นตอนกับบัญชีหลักของคุณ โดยผสมผสานวิธีการที่ทันสมัย เช่น คีย์การเข้าถึง แอปโค้ด และการแจ้งเตือนแบบพุชเข้ากับแนวทางปฏิบัติที่ดีที่สุดขั้นพื้นฐาน (เช่น ไม่แบ่งปันโค้ด รักษาความปลอดภัยของอุปกรณ์ และสำรองข้อมูล) จะทำให้คุณปลอดภัยจากภัยคุกคามทั่วไปได้มากขึ้น ถึงแม้ว่าจะไม่สามารถกำจัดความเสี่ยงทั้งหมดได้ แต่ก็ทำให้บัญชีของคุณเป็นเป้าหมายที่ยากต่อการโจมตีสำหรับผู้โจมตีได้