- ช่องโหว่ร้ายแรงใน NLTK (CVE-2026-0848) อนุญาตให้มีการเรียกใช้โค้ดจากระยะไกล และส่งผลกระทบต่อระบบ AI และระบบประมวลผลภาษาธรรมชาติ
- ข้อผิดพลาดทั่วไปในการติดตั้งและกำหนดค่า Python (PATH, เวอร์ชัน, สภาพแวดล้อม) มักทำให้เกิดความล้มเหลวในการนำเข้าและปัญหาเกี่ยวกับไลบรารี
- ระบบนิเวศของ PyPI ได้รับผลกระทบจากการปล่อยแพ็กเกจที่เป็นอันตรายหลายพันรายการ ซึ่งเน้นให้เห็นถึงความเสี่ยงในห่วงโซ่อุปทานซอฟต์แวร์
- การผสมผสานระหว่างแนวปฏิบัติด้านความปลอดภัยที่ดี การอัปเดตไลบรารี และการจัดการการพึ่งพาอย่างเข้มงวด เป็นสิ่งสำคัญในการลดความเสี่ยงเหล่านี้
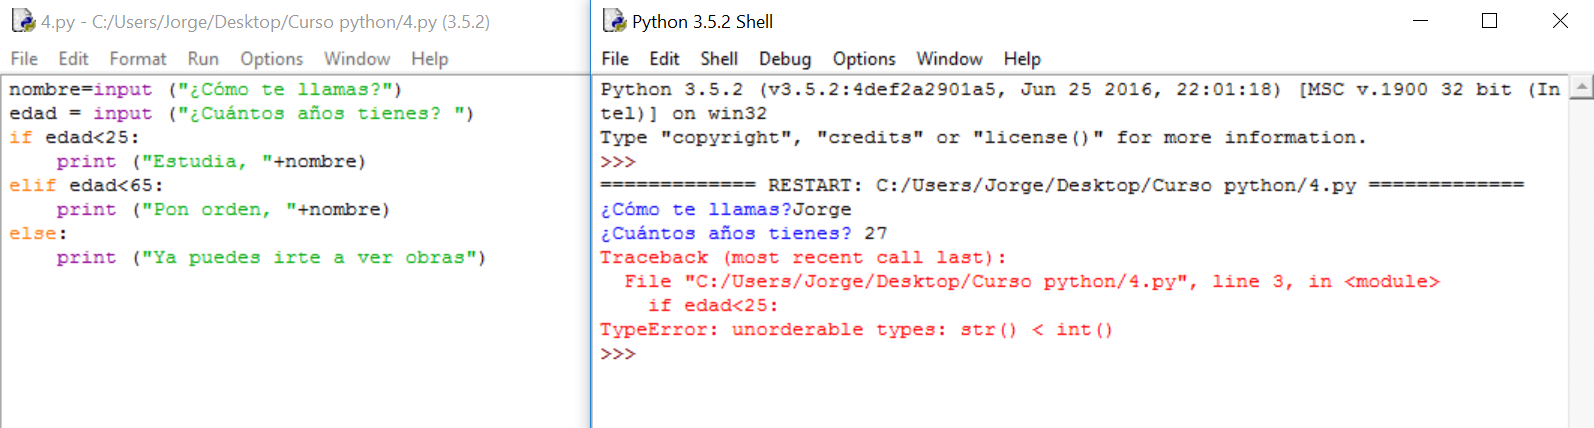
เมื่อเราพูดถึงบั๊กในไลบรารี Pythonเราไม่ได้หมายถึงแค่ข้อผิดพลาดเดียวที่ทำให้สคริปต์ใช้งานไม่ได้เท่านั้น ในหลายกรณี มันอาจกลายเป็นช่องทางโดยตรงสำหรับการโจมตี ปัญหาการติดตั้งที่น่าหงุดหงิด หรือแม้กระทั่งปัญหาใหญ่เนื่องจากความสัมพันธ์ของไลบรารีที่เขียนไม่ดี Python สะดวกและแพร่หลาย ซึ่งหมายความว่าความผิดพลาดใดๆ ก็ตาม ไม่ว่าจะเล็กน้อยแค่ไหน ก็อาจส่งผลกระทบอย่างมากต่อ โครงการ AI การประมวลผลภาษาธรรมชาติ และการพัฒนาเว็บได้
เมื่อไม่นานมานี้ มีกรณีต่างๆ เกิดขึ้นมากมาย ตั้งแต่ช่องโหว่ร้ายแรงที่เกี่ยวข้องกับการเรียกใช้โค้ดจากระยะไกล ไปจนถึงแพ็กเกจที่เป็นอันตรายที่ซ่อนอยู่ในดัชนี Python อย่างเป็นทางการ และข้อผิดพลาดที่ดูไร้สาระในไลบรารีที่ดูเหมือนไม่มีพิษภัย เช่น ตัวควบคุมความสว่างหน้าจอ ทั้งหมดนี้แสดงให้เห็นว่า การติดตั้งไลบรารีแล้วปล่อยทิ้งไว้โดยไม่สนใจนั้นไม่เพียงพออีกต่อไป เราจำเป็นต้องเข้าใจว่าเกิดอะไรขึ้นเบื้องหลัง วิธีการกระจายไลบรารี และแนวทางปฏิบัติที่ดีที่สุดที่จะช่วยป้องกันปัญหาที่ร้ายแรงได้
ช่องโหว่ร้ายแรงใน NLTK: ช่องโหว่ CVE-2026-0848
หนึ่งในกรณีที่โดดเด่นที่สุดคือข้อบกพร่องที่สำคัญในไลบรารี NLTKซึ่งเป็นที่รู้จักกันดีในระบบนิเวศของ Python สำหรับการใช้งานใน งาน ประมวลผลภาษาธรรมชาติภายใต้รหัสCVE-2026-0848ได้มีการอธิบายถึงช่องโหว่ที่ส่งผลกระทบโดยตรงต่อสภาพแวดล้อมที่ใช้ระบบวิเคราะห์ข้อความ และโดยทั่วไปแล้ว แอปพลิเคชันที่ใช้ปัญญาประดิษฐ์และ NLP
ช่องโหว่นี้ทำให้เกิดการเรียกใช้โค้ดจากระยะไกล (RCE)ซึ่งหมายความว่าผู้โจมตีสามารถบังคับให้โค้ดของตนเองทำงานบนเครื่องที่ใช้งาน NLTK ได้ตามอำเภอใจ จากมุมมองด้านความปลอดภัยทางไซเบอร์ นี่เป็นหนึ่งในสถานการณ์ที่ร้ายแรงที่สุดที่อาจเกิดขึ้นในซอฟต์แวร์ที่ใช้งานกันอย่างแพร่หลาย เพราะมันไม่เพียงแต่ทำให้ข้อมูลรั่วไหลเท่านั้น แต่ยังสามารถทำให้ผู้โจมตีสามารถควบคุมระบบที่ถูกบุกรุกได้อย่างมีประสิทธิภาพอีกด้วย
สิ่งที่น่ากังวลคือNLTK ยังคงเป็นส่วนประกอบมาตรฐานในโครงการจำนวนมาก โดยเฉพาะอย่างยิ่งในบริบทที่ AI ได้ถูกบูรณาการเข้ากับบริการต่างๆ มากมาย ซึ่งหมายความว่าสภาพแวดล้อมการผลิต โน้ตบุ๊ก API และไปป์ไลน์การเรียนรู้ของเครื่องจำนวนมากอาจตกอยู่ในความเสี่ยงโดยที่นักพัฒนาไม่ตระหนักถึงความเสี่ยงที่แท้จริงจากช่องโหว่นี้
การพัฒนาด้านการประมวลผลภาษาธรรมชาติทำให้เราถูกรายล้อมไปด้วยแอปพลิเคชันที่ใช้ข้อความอยู่ตลอดเวลา เช่น ผู้ช่วยเสมือน ระบบจำแนกประเภท การวิเคราะห์ความคิดเห็น และอื่นๆ อีกมากมาย ในทุกกรณี ช่องโหว่ในไลบรารี Python ที่ใช้งานกันอย่างแพร่หลายอาจกลายเป็นองค์ประกอบสำคัญในการโจมตีห่วงโซ่อุปทานหรือการโจมตีโครงสร้างพื้นฐานในวงกว้างได้
ท้ายที่สุดแล้ว การรวมกันอย่างรุนแรงของช่องโหว่ RCE กับไลบรารีที่เป็นที่นิยมอย่าง NLTK ไม่ใช่แค่ปัญหาทางเทคนิคเท่านั้น แต่ยังเป็นเครื่องเตือนใจว่าการไว้ใจในส่วนประกอบต่างๆโดยไม่จัดการอย่างระมัดระวัง อาจนำมาซึ่งผลเสียอย่างร้ายแรงได้
ช่องโหว่อยู่ตรงไหน และมีการใช้ประโยชน์จากช่องโหว่นั้นอย่างไร?
ปัญหาใน CVE-2026-0848 เกิดจากวิธีการที่NLTK จัดการกับทรัพยากรภายนอกบางอย่างภายใต้เงื่อนไขบางประการ ไลบรารีสามารถโหลดไฟล์ได้โดยไม่ต้องตรวจสอบแหล่งที่มาหรือเนื้อหาอย่างถูกต้อง ซึ่งสร้างช่องโหว่ที่เป็นอันตรายในกระบวนการไหลเวียนของข้อมูลในแอปพลิเคชัน
ในทางปฏิบัติ หมายความว่าไฟล์ที่ถูกผู้โจมตีดัดแปลงอาจถูกมองว่าเป็นทรัพยากรที่ถูกต้องตามกฎหมายโดย NLTK หากแอปพลิเคชันเชื่อถือทรัพยากรภายนอกเหล่านี้โดยไม่มีตัวกรองเพิ่มเติม โค้ดที่เป็นอันตรายที่ฝังอยู่ในไฟล์นั้นอาจทำงานโดยตรงบนระบบและเข้าถึงข้อมูลได้
สถานการณ์นี้ไม่จำเป็นต้องมีการตั้งค่าที่ซับซ้อนใดๆ: ในสภาพแวดล้อมปัจจุบันหลายๆ อย่าง เช่น API, สมุดบันทึกแบบโต้ตอบ, บริการวิเคราะห์อัตโนมัติ หรือไปป์ไลน์การเรียนรู้ของเครื่อง ข้อมูลจะถูกนำเข้าและประมวลผลโดยอัตโนมัติ หากแหล่งข้อมูลใดแหล่งหนึ่งถูกบุกรุก ผู้โจมตีสามารถใช้ช่องโหว่นี้ในไลบรารี Pythonเพื่อแทรกโค้ดที่เป็นอันตรายโดยที่ไม่มีใครต้องกดปุ่มหรือดำเนินการใดๆ ด้วยตนเอง
นอกจากนี้ ระบบเหล่านี้จำนวนมากยังถูกติดตั้งบนเซิร์ฟเวอร์ที่มีสิทธิ์การเข้าถึงอย่างกว้างขวางและเข้าถึงทรัพยากรที่สำคัญได้นั่นหมายความว่าช่องโหว่ RCE (Real-Time Enterprise) ที่ถูกโจมตีผ่าน NLTK (Network Linked Key) ไม่ใช่แค่เรื่องน่ากลัวเท่านั้น แต่ยังอาจนำไปสู่การขโมยข้อมูล การแก้ไขแบบจำลอง การก่อวินาศกรรมกระบวนการภายใน หรือการสร้างช่องทางลับเพื่อโจมตีในภายหลังได้อีกด้วย
แก่นแท้ของปัญหาคือการตรวจสอบความถูกต้องของทรัพยากรภายนอกมักถูกมองข้ามเมื่อทำงานกับไลบรารีที่ "ทำทุกอย่างให้เรา" หากเราสันนิษฐานว่าการพึ่งพาอาศัยกันนั้นปลอดภัยโดยไม่ตรวจสอบว่ามันจัดการกับทรัพยากรที่เราป้อนเข้าไปอย่างไร เราอาจเสี่ยงที่จะเปลี่ยนคุณสมบัติที่มีประโยชน์ให้กลายเป็นช่องทางโจมตีที่เหมาะสม
เหตุใดช่องโหว่นี้จึงมีความสำคัญในปัจจุบัน
บริบทที่ช่องโหว่ CVE-2026-0848 ปรากฏขึ้น ทำให้ผลกระทบที่อาจเกิดขึ้นนั้นมีความอ่อนไหวเป็นพิเศษ การใช้งานไลบรารี NLP และปัญญาประดิษฐ์เพิ่มขึ้นอย่างรวดเร็ว และ NLTK แม้จะมีทางเลือกที่ทันสมัยกว่าเกิดขึ้นมากมาย แต่ก็ยังคงฝังแน่นอยู่ในโครงการ บทช่วยสอน คลังข้อมูลเพื่อการศึกษา และระบบการผลิตจำนวนมาก
ช่องโหว่ประเภทนี้ก่อให้เกิดความเสี่ยงที่เฉพาะเจาะจงมาก นั่นคือไลบรารีที่เชื่อถือได้อาจกลายเป็นจุดอ่อนในห่วงโซ่อุปทานของการโจมตี กล่าวอีกนัยหนึ่ง ผู้โจมตีอาจไม่ได้มุ่งเป้าไปที่แอปพลิเคชันของเราโดยตรง แต่จะโจมตีส่วนประกอบระดับกลางที่ทุกคนใช้ และแทบไม่มีใครสังเกตเห็นจนกว่าจะมีบางอย่างผิดปกติเกิดขึ้น
เราเคยเห็นปรากฏการณ์นี้มาก่อนแล้วในระบบนิเวศอื่นๆ เช่น JavaScript และ npm, Ruby และ RubyGems และแน่นอนว่ารวมถึง PyPI ในระบบนิเวศของ Python ด้วยรูปแบบนี้เกิดขึ้นซ้ำแล้วซ้ำเล่า ยิ่งเราเชื่อถือคลังเก็บแพ็กเกจมากเท่าไหร่ และยิ่งเราทำให้การติดตั้งแพ็กเกจเป็นไปโดยอัตโนมัติมากเท่าไหร่ คลังเก็บแพ็กเกจนั้นก็จะยิ่งดึงดูดใจผู้ที่ต้องการใช้งานระบบในวงกว้างมากขึ้นเท่านั้น
ความจริงที่ว่าช่องโหว่ NLTK อนุญาตให้มีการเรียกใช้โค้ดจากระยะไกลนั้นยิ่งทำให้ความร้ายแรงของมันเพิ่มขึ้นเป็นทวีคูณ เราไม่ได้พูดถึงแค่บั๊กที่ "แค่" ทำให้ข้อมูลรั่วไหลหรือทำให้ระบบล่มเท่านั้น แต่เรากำลังพูดถึงช่องโหว่ที่สามารถทำให้ควบคุมเครื่องที่ได้รับผลกระทบได้อย่างสมบูรณ์ซึ่งส่งผลกระทบอย่างมากต่อสภาพแวดล้อมการผลิต โครงสร้างพื้นฐานข้อมูล หรือเครือข่ายองค์กร
ดังนั้น แม้ว่าวิธีแก้ปัญหาในทันทีจะเกี่ยวข้องกับ... อัปเดต NLTK เป็นเวอร์ชันที่แก้ไขแล้วประเด็นถกเถียงที่แท้จริงนั้นเกี่ยวข้องกับวัฒนธรรมด้านความปลอดภัยและวิธีการจัดการกับความสัมพันธ์ระหว่างระบบต่างๆ มากกว่า เช่น การตรวจสอบ การแยกส่วน การจำกัดสิทธิ์ และการทบทวนที่นอกเหนือไปจากการตรวจสอบแบบง่ายๆ pip install กะ.
แนวทางการแก้ไขและการปฏิบัติที่ดีที่สุดสำหรับความล้มเหลวของไลบรารี Python
ขั้นตอนแรกในการลดผลกระทบจากช่องโหว่เช่น CVE-2026-0848 นั้นค่อนข้างตรงไปตรงมา นั่นคือติดตั้งเวอร์ชันของ NLTK ที่มีแพทช์แก้ไขหรือหากทำไม่ได้ ให้หยุดใช้เวอร์ชันที่ได้รับผลกระทบ การอัปเดตไลบรารีให้เป็นเวอร์ชันล่าสุดเป็นมาตรการขั้นต่ำที่สุดที่จะช่วยหลีกเลี่ยงการเปิดเผยตัวเองต่อช่องโหว่ที่ได้รับการบันทึกไว้แล้วโดยไม่จำเป็น
อย่างไรก็ตาม การหยุดอยู่แค่นั้นยังไม่เพียงพอ เหตุการณ์เหล่านี้เน้นย้ำถึงความจำเป็นในการทบทวนวิธีการจัดการทรัพยากรภายนอกในแอปพลิเคชันของเรา เมื่อใดก็ตามที่มีการโหลดไฟล์ โมเดล คลังข้อมูล หรือข้อมูลประเภทอื่น ๆ จากภายนอก จำเป็นอย่างยิ่งที่จะต้องตรวจสอบความถูกต้องของแหล่งที่มา รูปแบบ และเนื้อหา เพื่อลดโอกาสที่ผู้โจมตีจะเข้ามาแทรกแซง
อีกหนึ่งแนวทางการป้องกันที่แนะนำคือ การเรียกใช้กระบวนการที่มีความละเอียดอ่อนที่สุดในสภาพแวดล้อมที่แยกต่างหาก เช่น คอนเทนเนอร์หรือเครื่องเสมือนหากโค้ดที่ประมวลผลข้อความและโมเดล NLP ทำงานในสภาพแวดล้อมที่มีสิทธิ์จำกัดมาก แม้แต่การโจมตีแบบ RCE ก็จะมีผลกระทบที่ควบคุมได้มากขึ้น โดยไม่สามารถเข้าถึงโครงสร้างพื้นฐานส่วนที่เหลือได้โดยตรง
นอกจากนี้ การจำกัดแหล่งข้อมูลที่ถูกต้องและช่องทางที่ข้อมูลเข้าสู่ระบบของเราอย่างเข้มงวดก็เป็นสิ่งสำคัญเช่นกัน ยิ่งระบุได้ชัดเจนว่า API เส้นทาง หรือแหล่งเก็บข้อมูลใดได้รับอนุญาต ก็ยิ่งทำให้ยากขึ้นสำหรับทรัพยากรที่เป็นอันตรายที่จะแทรกซึมเข้าสู่กระแสข้อมูลโดยไม่ก่อให้เกิดความสงสัยหรือการแจ้งเตือนด้านความปลอดภัย
สุดท้ายนี้ ขอแนะนำให้บูรณาการมาตรการเหล่านี้เข้ากับแนวทางการรักษาความปลอดภัยที่ครอบคลุมมากขึ้นตลอดวงจรการพัฒนาเช่น การวิเคราะห์โค้ดแบบคงที่ การตรวจสอบการพึ่งพา การตรวจสอบแพ็กเกจเป็นประจำ และการตรวจสอบช่องโหว่ที่ทราบในไลบรารีที่เราใช้เป็นประจำทุกวัน เป้าหมายไม่ใช่การหมกมุ่นจนเกินไป แต่เป็นการหลีกเลี่ยงการทำงานแบบไร้ทิศทาง
ข้อผิดพลาดทั่วไปเมื่อใช้งานไลบรารี Python: กรณีของ screen_brightness_control
ไม่ใช่ทุกปัญหาที่เกี่ยวข้องกับ ห้องสมุดหลาม นี่คือช่องโหว่ที่สำคัญ เรามักพบข้อผิดพลาดที่ธรรมดากว่านี้มาก แต่ก็อาจทำให้โครงการหยุดชะงักหรือทำให้เราเสียเวลาไปโดยไม่จำเป็น ตัวอย่างง่ายๆ คือกรณีของห้องสมุด screen_brightness_controlใช้สำหรับจัดการความสว่างหน้าจอจากภาษา Python
นักพัฒนาซอฟต์แวร์กำลังทำงานกับโปรแกรมวิเคราะห์บนคอมพิวเตอร์ของเขา โดยใช้... รหัส Visual Studioเขาได้พบข้อความของไพลานซ์: ไม่สามารถแก้ไขปัญหาการนำเข้า «screen_brightness_control» ได้ ตรงเส้นพอดี import screen_brightness_control as sbcข้อความนี้คัดลอกมาจากเอกสารทางการโดยตรง Python และไลบรารีนั้นอัปเดตล่าสุดแล้ว แต่สภาพแวดล้อมการพัฒนาแจ้งว่าโมดูลนี้ไม่มีอยู่จริง
ข้อผิดพลาดประเภทนี้มักเกี่ยวข้องกับปัญหาต่างๆ เช่นการกำหนดค่าสภาพแวดล้อมเสมือนที่ไม่ถูกต้องการติดตั้งในเส้นทางที่แตกต่างจากที่ตัวแปลภาษาใช้ หรือความไม่สอดคล้องกันระหว่างเวอร์ชัน Python ที่ใช้รันโค้ดและเวอร์ชันที่ใช้ในการติดตั้งแพ็กเกจ แม้ว่าในกรณีนี้จะแก้ไขได้เองโดยที่ไม่มีใครรู้ว่าเกิดอะไรขึ้น แต่ก็มีแนวโน้มสูงที่จะเป็นเพราะการตั้งค่าสภาพแวดล้อมหรือเส้นทาง
เมื่อพบปัญหาเช่นนี้ ควรตรวจสอบประเด็นพื้นฐาน เช่น Visual Studio Code ใช้ตัวแปลภาษา Python ตัวใด และแพ็กเกจนั้นได้รับการติดตั้งในสภาพแวดล้อมนั้นจริงหรือไม่ โดยใช้คำสั่งต่อไปนี้ pip show screen_brightness_controlหรือหากมีการใช้งาน Python หลายเวอร์ชันพร้อมกันบนระบบเดียวกัน
นอกเหนือจากเรื่องเล่าแล้ว ข้อผิดพลาดเหล่านี้แสดงให้เห็นว่า แม้ว่าPython จะเรียนรู้ได้ง่ายแต่การทำงานร่วมกันระหว่าง IDE สภาพแวดล้อมเสมือน และตัวจัดการแพ็กเกจ อาจก่อให้เกิดข้อผิดพลาดที่น่าสับสน และเหนือสิ่งอื่นใด หลายครั้งปัญหาไม่ได้อยู่ที่โค้ดหรือไลบรารี แต่กลับอยู่ที่การกำหนดค่าสภาพแวดล้อม
ข้อผิดพลาดทั่วไปในการติดตั้ง Python ที่ส่งผลกระทบต่อไลบรารี
แม้กระทั่งก่อนที่จะถึงขั้นตอนการติดตั้งไลบรารี ผู้ใช้หลายคนก็พบปัญหาเกี่ยวกับการติดตั้ง Python เองซึ่งส่งผลต่อการใช้งานแพ็กเกจเพิ่มเติมอื่นๆ ข้อผิดพลาดเหล่านี้พบได้บ่อยโดยเฉพาะในกลุ่มผู้เริ่มต้นเขียนโปรแกรมที่พบกับข้อความที่เข้าใจยากทันทีที่เปิดเทอร์มินัล
ไม่พบไฟล์ Python.exe
หนึ่งในข้อผิดพลาดที่พบบ่อยที่สุดใน Windows คือข้อความว่า“ไม่พบไฟล์ “python.exe”เมื่อพยายามเรียกใช้ Python จากบรรทัดคำสั่ง โดยปกติแล้วเป็นเพราะระบบไม่ได้เพิ่มเส้นทางของไฟล์ปฏิบัติการลงในตัวแปรสภาพแวดล้อม PATH ดังนั้นจึงไม่ทราบว่าจะค้นหาตัวแปลภาษาได้จากที่ใด
การแก้ปัญหาคือผ่าน เพิ่มเส้นทางการติดตั้ง Python ด้วยตนเอง ไปยังตัวแปรสภาพแวดล้อมของระบบ ในการทำเช่นนี้ ให้ไปที่การตั้งค่าขั้นสูงของระบบ เปิดส่วน "ตัวแปรสภาพแวดล้อม" ค้นหาตัวแปร PATH ในส่วนตัวแปรระบบ และแก้ไขเพื่อให้รวมไดเร็กทอรีที่ตัวแปรนั้นตั้งอยู่ python.exe (ตัวอย่างเช่น C:\\PythonXX\\(โดยแทนที่ “XX” ด้วยเวอร์ชันที่ตรงกัน)
เมื่อบันทึกการเปลี่ยนแปลงแล้ว สิ่งสำคัญคือต้องปิดและเปิดหน้าต่าง Command Promptใหม่เพื่อให้ค่า PATH ใหม่มีผล จากนั้นระบบจะสามารถค้นหาไฟล์ปฏิบัติการ Python ได้เมื่อเรียกใช้คำสั่งที่เกี่ยวข้อง
ข้อความแสดงข้อผิดพลาดที่ทำให้สับสนระหว่างการติดตั้ง
อีกปัญหาที่พบบ่อยคือข้อความแสดงข้อผิดพลาดที่ไม่ชัดเจนซึ่งปรากฏขึ้นระหว่างการติดตั้ง Python หรือเมื่อพยายามกำหนดค่าส่วนประกอบบางอย่าง บางครั้งเกิดจากข้อจำกัดของระบบปฏิบัติการ บางครั้งเกิดจากสิทธิ์ไม่เพียงพอ หรือความขัดแย้งกับเวอร์ชันก่อนหน้าที่ไม่ได้ถอนการติดตั้งอย่างถูกต้อง
เมื่อไม่พบข้อผิดพลาดที่ชัดเจน วิธีที่ชาญฉลาดที่สุดคือการศึกษาเอกสารอย่างเป็นทางการของ Pythonซึ่งครอบคลุมกรณีทั่วไป คำถามที่พบบ่อย และวิธีแก้ปัญหาทีละขั้นตอนมากมาย การไปถามในฟอรัมโดยตรงโดยไม่ตรวจสอบข้อมูลเหล่านี้ก่อนอาจทำให้การวินิจฉัยซับซ้อนยิ่งขึ้น
สิ่งสำคัญอีกประการหนึ่งคือต้องตรวจสอบให้แน่ใจว่าคุณดาวน์โหลดตัวติดตั้งที่ถูกต้องจากเว็บไซต์อย่างเป็นทางการของ Pythonและไม่ใช่จากแหล่งที่มาของบุคคลที่สาม เนื่องจากการใช้ตัวติดตั้งที่ไม่เป็นทางการอาจนำไปสู่ปัญหาความเข้ากันได้ เวอร์ชันที่ไม่คุ้นเคย หรือแม้แต่ความเสี่ยงด้านความปลอดภัย
เวอร์ชัน Python ไม่เหมาะสม
เป็นเรื่องปกติที่เมื่อทำตามบทช่วยสอนหรือทำงานในโครงการใดโครงการหนึ่ง อาจจำเป็นต้องใช้ Python เวอร์ชันใดเวอร์ชันหนึ่งแต่โดยไม่รู้ตัว อาจติดตั้งเวอร์ชันอื่นที่ไม่ตรงกัน ซึ่งอาจนำไปสู่ปัญหาความเข้ากันไม่ได้กับไลบรารีหรือสคริปต์บางตัวที่ใช้ฟังก์ชันหรือไวยากรณ์ที่ถูกเพิ่มหรือลบออกไปในเวอร์ชันต่างๆ
เพื่อลดปัญหาเหล่านี้ให้น้อยที่สุด จึงเป็นความคิดที่ดี ระบุเวอร์ชันที่แน่นอน ที่คุณต้องการใช้เมื่อสร้างสภาพแวดล้อมหรือเรียกใช้คำสั่ง ตัวอย่างเช่น หากคุณต้องการทำงานกับ Python 3.8 คุณสามารถสร้างสภาพแวดล้อมเสมือนได้โดยใช้สิ่งนี้ python3.8 -m venv mi_entornoจึงมั่นใจได้ว่าไลบรารีต่างๆ จะได้รับการติดตั้งและใช้งานในเวอร์ชันที่ถูกต้อง
ในสภาพแวดล้อมที่มีหลายเวอร์ชันใช้งานร่วมกัน (เช่น Python 3.8 และ 3.11) สิ่งสำคัญคือต้องระบุให้ชัดเจนว่ากำลังใช้ไบนารีเวอร์ชันใดในแต่ละช่วงเวลา ไม่ว่าจะผ่านชื่อเรียกแทน ตัวจัดการเวอร์ชัน หรือเครื่องมือเฉพาะของระบบปฏิบัติการที่ใช้งานอยู่ก็ตาม
เส้นทางที่กำหนดค่าไม่ถูกต้อง
การกำหนดค่าเส้นทาง (PATH) อย่างถูกต้อง ไม่เพียงแต่ส่งผลต่อไฟล์ปฏิบัติการ Python หลักเท่านั้น แต่ยังส่งผลต่อวิธีที่ระบบค้นหาสคริปต์ เครื่องมือเสริม และไฟล์ไบนารีที่ติดตั้งมาพร้อมกับไลบรารีอีกด้วย
หากตัวแปร PATH ถูกแก้ไขอย่างไม่ระมัดระวัง หรือติดตั้ง Python ในตำแหน่งที่ไม่ปกติโดยไม่ได้อัปเดตตัวแปร PATH อาจเกิดปัญหาที่ดูเหมือนอธิบายไม่ได้ เช่น คำสั่งหยุดทำงาน ไลบรารี "หายไป" หรือสคริปต์ทำงานด้วยเวอร์ชันที่แตกต่างจากที่คาดไว้
ในการตรวจสอบเส้นทางที่ใช้งานอยู่ ใน Windows คุณสามารถเรียกใช้คำสั่งต่อไปนี้ได้ echo %PATH% จากบรรทัดคำสั่ง ตรวจสอบว่ามีโฟลเดอร์ติดตั้ง Python รวมอยู่ด้วยหรือไม่ สำหรับระบบอื่นๆ เช่น Linux หรือ macOS ให้ใช้คำสั่งต่อไปนี้ echo $PATHการปรับเส้นทางเหล่านี้อย่างสม่ำเสมอเป็นสิ่งสำคัญเพื่อให้มั่นใจว่า Python และไลบรารีต่างๆ ทำงานได้ตามที่ควรจะเป็น
ในสภาพแวดล้อมการทำงานแบบมืออาชีพ มักแนะนำให้ใช้สภาพแวดล้อมเสมือนจริงและเครื่องมือจัดการเวอร์ชันเพื่อแยกส่วนการพึ่งพาและลดความสำคัญของการกำหนดค่าระบบโดยรวม
แพ็กเกจที่เป็นอันตรายใน PyPI และการโจมตีห่วงโซ่อุปทาน
นอกเหนือจากข้อผิดพลาดในการติดตั้งและช่องโหว่ที่เกิดขึ้นประปรายแล้ว ยังมีปัญหาพื้นฐานที่ส่งผลกระทบต่อระบบนิเวศทั้งหมด นั่นคือความไว้วางใจในตัวจัดการแพ็กเกจเช่น PyPI, npm และ RubyGems Python ก็ไม่ใช่ข้อยกเว้น และในช่วงไม่กี่ปีที่ผ่านมา มีแพ็กเกจที่เป็นอันตรายหลายพันรายการถูกเพิ่มเข้าไปในดัชนีอย่างเป็นทางการ
ในเหตุการณ์หนึ่งที่เกิดขึ้นPython Package Index (PyPI)ถูกบังคับให้ลบแพ็กเกจที่เป็นอันตรายประมาณ 3.653 รายการ หลังจากที่พบช่องโหว่ด้านความปลอดภัยที่เกี่ยวข้องกับแพ็กเกจเหล่านั้น แพ็กเกจเหล่านี้รวมถึงไลบรารีเวอร์ชันที่ไม่ได้รับอนุญาต เช่น CuPy และโครงการที่ถูกต้องตามกฎหมายอื่นๆ ที่ถูกคัดลอกหรือแอบอ้าง
ปัญหาเกิดจากข้อเท็จจริงที่ว่านักพัฒนาจำนวนมากใช้ PyPI เป็นแหล่งโดยตรงในการรวมไลบรารีของบุคคลที่สามเข้ากับโปรเจ็กต์ของตน โดยมักไม่ได้ตรวจสอบโค้ดที่นำเข้าอย่างละเอียดถี่ถ้วน ระบบนี้พึ่งพาความไว้วางใจในผู้เขียนไลบรารีและคลังเก็บข้อมูลเป็นอย่างมาก และความไว้วางใจนี้อาจถูกผู้ไม่ประสงค์ดีใช้ประโยชน์ได้
การโจมตีประเภทนี้มักอาศัยเทคนิคต่างๆ เช่น การพิมพ์ผิดวิธีการนี้เกี่ยวข้องกับการอัปโหลดแพ็กเกจที่มีชื่อคล้ายกับชื่อของไลบรารีที่เป็นที่นิยม โดยอาศัยข้อผิดพลาดในการพิมพ์หรือความสับสนในชื่อ หากนักพัฒนาพิมพ์ตัวระบุผิดใน pip installคุณอาจติดตั้งเวอร์ชันที่เสียหายโดยไม่รู้ตัวก็ได้
ในบรรดาแพ็กเกจที่เป็นอันตรายที่ตรวจพบในการดำเนินการดังกล่าว พบว่ามี... เวอร์ชั่นปลอมของ Cupyในขณะที่ cupy-cuda112 (CuPy สำหรับ CUDA 11.2) ซึ่งถูกอัปโหลดเมื่อวันที่ 25 กุมภาพันธ์ 2021 และถูกลบออกในวันถัดมาเนื่องจากนโยบายการตอบสนองที่กำหนดไว้ใน PEP 541 ในกรณีนี้ Kenichi Maehashi หนึ่งในผู้จัดการโครงการอย่างเป็นทางการ ได้แจ้งเตือนเมื่อตรวจพบปัญหา
แรงจูงใจและผลกระทบที่แท้จริงของการโจมตีเหล่านี้
สิ่งที่น่าสนใจเกี่ยวกับเหตุการณ์นั้นคือ บัญชีที่รับผิดชอบในการอัปโหลดแพ็กเกจที่น่าสงสัยใช้ชื่อว่า"RemindSupplyChainRisks"ซึ่งบ่งชี้ว่าเป้าหมายอาจเป็นการดึงความสนใจไปที่ความเสี่ยงด้านความปลอดภัยในห่วงโซ่การพัฒนามากกว่าการก่อการโจมตีที่สร้างความเสียหายในวงกว้าง
ความคิดเห็นในบางแพ็กเกจเหล่านี้ยังรวมถึงข้อความเตือนว่าจุดประสงค์คือเพื่อสร้างความตระหนักรู้เกี่ยวกับความเสี่ยงสูงของการไว้วางใจห่วงโซ่อุปทานซอฟต์แวร์โดยไม่ไตร่ตรอง ถึงกระนั้น เจตนาที่แท้จริงก็ยังไม่ชัดเจนนัก ส่วนหนึ่งเป็นเพราะผู้เขียนไม่เปิดเผยตัวตนและทิ้งที่อยู่อีเมลที่ไม่ใช้งานไว้
Ee W. Durbin III ผู้อำนวยการฝ่ายโครงสร้างพื้นฐานของ Python Software Foundation แสดงความสงสัยเกี่ยวกับประโยชน์ของการระงับบัญชีที่กระทำผิด โดยระบุว่าการสร้างโปรไฟล์ใหม่และอัปโหลดแพ็กเกจต่อไปภายใต้ตัวตนที่แตกต่างกันนั้นทำได้ง่ายมาก ซึ่งเน้นให้เห็นถึงความท้าทายที่สำคัญประการหนึ่งของคลังเก็บข้อมูลสาธารณะ นั่นคือการควบคุมที่จำกัดว่าใครเป็นผู้เผยแพร่อะไร
พฤติกรรมของโค้ดที่เป็นอันตรายภายในแพ็กเกจนั้นเอง cupy-cuda112 มันไม่ได้ซับซ้อนอะไรมากมายนัก: โดยพื้นฐานแล้ว ส่งคำขอ GET ไปยังที่อยู่ IP ในโตเกียว (101.32.99.28) รวมถึงชื่อแพ็กเกจด้วย มันไม่ได้ทำการโจมตีที่ก่อให้เกิดความเสียหายหรือใช้เพย์โหลดที่ซับซ้อนกว่านั้น ซึ่งเป็นการสนับสนุนสมมติฐานที่ว่ามันอาจเป็นเพียง "การทดสอบแนวคิด" มากกว่าการโจมตีที่เป็นอันตรายอย่างเต็มรูปแบบ
ถึงกระนั้นก็ตาม ข้อเท็จจริงที่ว่าใครบางคนสามารถอัปโหลดแพ็กเกจหลายพันรายการพร้อมกันได้ แพ็กเกจเหล่านั้นสามารถดาวน์โหลดได้โดยผู้ใช้ที่ถูกต้องตามกฎหมาย และโค้ดสามารถเรียกใช้งานบนระบบของพวกเขาได้นั้น แสดงให้เห็นอย่างชัดเจนว่าระบบนิเวศของ Python มีช่องโหว่ด้านความปลอดภัยที่กว้างมาก และความล้มเหลวใดๆ ไม่ว่าจะเป็นในด้านการออกแบบ การกำกับดูแล หรือวัฒนธรรมด้านความปลอดภัย ก็อาจส่งผลกระทบอย่างร้ายแรงได้
บทเรียนเชิงปฏิบัติสำหรับนักพัฒนาและทีมงานด้านเทคนิค
ทั้งช่องโหว่ที่สำคัญอย่าง CVE-2026-0848 ใน NLTK รวมถึงแพ็กเกจที่เป็นอันตรายที่ตรวจพบใน PyPI หรือข้อผิดพลาดในการติดตั้งที่ดูเหมือนไม่มีอันตราย ล้วนชี้ไปในทิศทางเดียวกัน นั่นคือ การรู้แค่เพียงวิธีการเขียนโปรแกรมด้วย Python นั้นไม่เพียงพอคุณต้องเข้าใจด้วยว่าโค้ดมีการกระจายอย่างไร การติดตั้งส่วนประกอบต่างๆ ทำได้อย่างไร และการตัดสินใจออกแบบแต่ละอย่างมีผลกระทบอย่างไร
สำหรับทีมใดก็ตามที่ทำงานกับ Python อย่างมืออาชีพ การกำหนด นโยบายการจัดการการพึ่งพา (dependency management) ที่ชัดเจนนั้นเป็นสิ่งสำคัญ: ตรวจสอบว่าอนุญาตให้ใช้ไลบรารีใดบ้าง ตรวจสอบแหล่งที่มา ตรวจสอบช่องโหว่ที่ทราบ และหลีกเลี่ยงการรวมแพ็กเกจจากผู้เขียนที่ไม่รู้จักโดยไม่ผ่านการตรวจสอบโค้ดขั้นต่ำ
นอกจากนี้ การบูรณาการด้านความปลอดภัยเข้ากับวงจรการพัฒนาซอฟต์แวร์ตั้งแต่ขั้นตอนการออกแบบไปจนถึงการใช้งานจริงก็เป็นสิ่งสำคัญเช่นกัน โดยรวมถึงการทดสอบอัตโนมัติเพื่อตรวจจับเวอร์ชันที่ไม่ปลอดภัย การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA) และการตรวจสอบสภาพแวดล้อมการทำงานเป็นระยะ
ในระดับบุคคล การใช้เวลาทำความเข้าใจวิธีการทำงานของ pip, สภาพแวดล้อมเสมือน และตัวแปรสภาพแวดล้อมอย่างละเอียดนั้น คุ้มค่า อย่างยิ่ง พื้นฐานนี้จะช่วยลดโอกาสที่จะพบกับข้อผิดพลาดที่น่าหงุดหงิด เช่น การนำเข้าที่ไม่สามารถแก้ไขได้ ความขัดแย้งของเวอร์ชัน หรือการติดตั้งที่มองไม่เห็นซึ่งไม่มีใครสามารถระบุได้
ในสภาพแวดล้อมที่ Python ถูกนำไปใช้ในทุกสิ่ง ตั้งแต่สคริปต์ส่วนตัวขนาดเล็กไปจนถึงระบบ AI ที่สำคัญยิ่งยวด ระบบแบ็กเอนด์สำหรับการผลิต และเครื่องมือวิเคราะห์ธุรกิจ การสันนิษฐานว่าไลบรารี "ใช้งานได้เลย" โดยไม่คำนึงถึงความปลอดภัยนั้นกำลังกลายเป็นสิ่งที่เราไม่อาจยอมรับได้อีกต่อไป การติดตั้ง อัปเดต และตรวจสอบการพึ่งพาของไลบรารีอย่างรอบคอบและใส่ใจมากขึ้น อาจเป็นตัวชี้วัดความแตกต่างระหว่างสภาพแวดล้อมที่แข็งแกร่งกับระบบที่เต็มไปด้วยช่องโหว่ที่ไม่มีใครรู้

การนำแนวคิดนี้มาใช้ไม่เพียงแต่ช่วยหลีกเลี่ยงช่องโหว่หรือมัลแวร์เท่านั้น แต่ยังช่วยปรับปรุงคุณภาพโดยรวมของโครงการอีกด้วย กล่าวคือเกิดความล้มเหลวแปลกๆ น้อยลง เสียเวลาน้อยลงกับการติดตั้งที่ผิดพลาดและมีความมั่นใจมากขึ้นว่าโค้ดที่ทำงานบนเซิร์ฟเวอร์ของเราทำในสิ่งที่ควรทำอย่างแท้จริง และไม่มีอะไรมากไปกว่านั้น