- VPN จะเข้ารหัสข้อมูลเฉพาะระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ และซ่อนที่อยู่ IP ของคุณ แต่จะไม่สามารถทดแทนการเข้ารหัส HTTPS ระหว่างเบราว์เซอร์ของคุณกับเว็บได้
- หากหน้าเว็บไม่ได้ใช้ HTTPS การเชื่อมต่อระหว่างเซิร์ฟเวอร์ VPN กับเว็บจะยังคงเป็น HTTP ทั่วไป และข้อมูลของคุณอาจถูกดักจับหรือแก้ไขได้
- VPN ช่วยเพิ่มความเป็นส่วนตัวของคุณจากผู้ให้บริการอินเทอร์เน็ตและเครือข่ายสาธารณะ แต่ไม่ได้ป้องกันความเสี่ยงจากเว็บไซต์ที่ไม่ปลอดภัยหรือเป็นอันตราย หรือแก้ไขข้อบกพร่องของเว็บไซต์เหล่านั้น
- วิธีที่ปลอดภัยที่สุดคือการใช้ VPN ร่วมกับ HTTPS และหลีกเลี่ยงการส่งข้อมูลที่ละเอียดอ่อนไปยังเว็บไซต์ที่เบราว์เซอร์ระบุว่าไม่ปลอดภัย
เมื่อมีคนบอกคุณว่า "ใช้ VPN แล้วทุกอย่างจะเรียบร้อย" ความเป็นจริงนั้นซับซ้อนกว่านั้นมากVPN ไม่ใช่ยาวิเศษที่จะแก้ปัญหาด้านความปลอดภัยได้ทั้งหมดโดยเฉพาะอย่างยิ่งเมื่อคุณเข้าชมเว็บไซต์ที่ไม่ใช้ HTTPS หรือมีการตั้งค่าที่ไม่ถูกต้อง การเข้าใจข้อจำกัดของการป้องกันนี้เป็นกุญแจสำคัญในการหลีกเลี่ยงความรู้สึกปลอดภัยที่ผิดพลาดขณะท่องเว็บ
ลองนึกภาพสถานการณ์ที่พบได้บ่อยนี้: คุณเข้าเว็บไซต์ที่คุณใช้มานานหลายปี แล้วจู่ๆ เบราว์เซอร์ของคุณก็แจ้งเตือนว่าไม่มีสัญลักษณ์แม่กุญแจรักษาความปลอดภัยอีกต่อไปและไม่ใช้ HTTPSบางคนบอกคุณว่าถ้าคุณเชื่อมต่อผ่าน VPN "จะไม่มีอะไรเกิดขึ้น" เพราะข้อมูลของคุณจะส่งผ่านอย่างปลอดภัย แต่บางคนก็บอกว่า VPN ป้องกันข้อมูลของคุณได้แค่ถึงเซิร์ฟเวอร์ของ VPN เท่านั้น แต่ไม่ป้องกันข้อมูลจากเว็บไซต์ไปยัง VPN ใครกันแน่ที่พูดถูก และเกิดอะไรขึ้นกับข้อมูลของคุณระหว่างการเดินทางนั้น?
VPN คืออะไรกันแน่ และมันช่วยปกป้องส่วนใดของการเชื่อมต่อบ้าง?

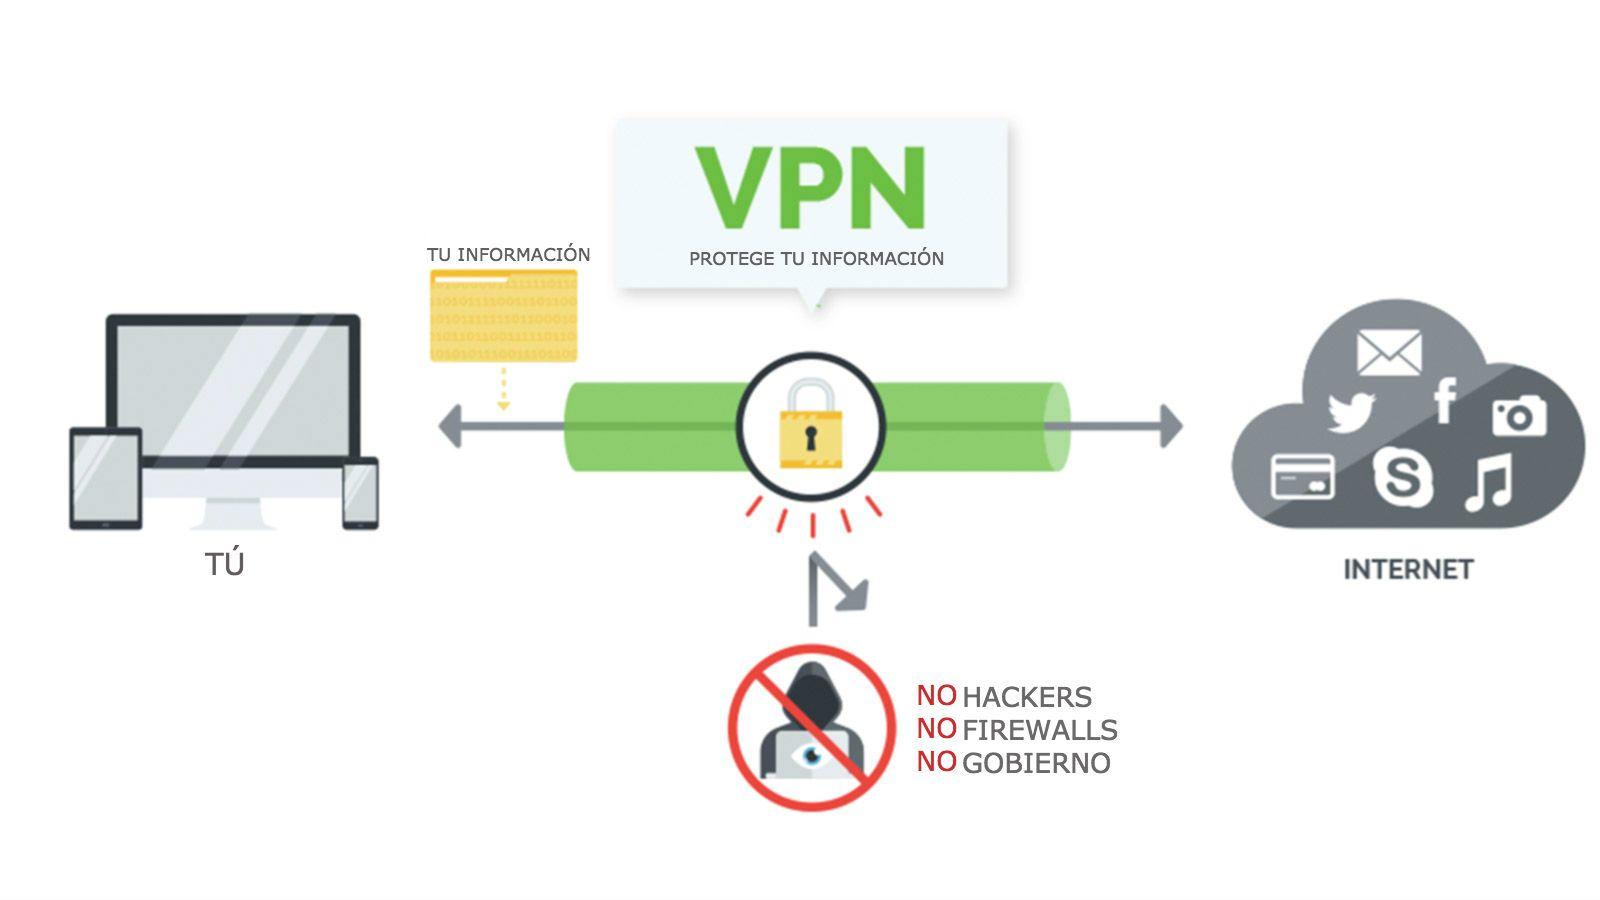
ก่อนที่เราจะเจาะลึกไปถึงความซับซ้อนของ HTTPS และเว็บไซต์ที่ไม่ปลอดภัย เราควรทำความเข้าใจก่อนว่า VPN ทำงานอย่างไรในเชิงเทคนิคVPN สร้างอุโมงค์เข้ารหัสระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ของ VPNทุกอย่างที่ออกจากโทรศัพท์ คอมพิวเตอร์ หรือแท็บเล็ตของคุณและเข้าสู่อินเทอร์เน็ตจะต้องผ่านอุโมงค์นี้ก่อน
หมายความว่า ตั้งแต่จุดเชื่อมต่ออินเทอร์เน็ตของคุณ (Wi-Fi ที่บ้าน เครือข่ายที่ทำงาน หรือ Wi-Fi สาธารณะในบาร์) ไปจนถึงเซิร์ฟเวอร์ VPN ข้อมูลที่รับส่งจะถูกเข้ารหัสใครก็ตามที่อยู่ระหว่างนั้น (ผู้ให้บริการอินเทอร์เน็ต ผู้ดูแลระบบเครือข่าย หรือผู้โจมตีบนเครือข่าย Wi-Fi สาธารณะ) จะเห็นเฉพาะข้อมูลที่เข้ารหัสแล้วเท่านั้น ไม่ใช่เนื้อหาของสิ่งที่คุณส่งหรือรับ
อย่างไรก็ตาม เมื่อข้อมูลของคุณออกจากเซิร์ฟเวอร์ VPN และไปถึงเว็บไซต์ที่คุณกำลังเยี่ยมชมแล้ว ข้อมูลนั้นจะไม่ได้รับการปกป้องโดยอุโมงค์นั้นอีกต่อไปการเชื่อมต่อของคุณจาก VPN ไปยังเว็บไซต์จะทำงานเหมือนกับผู้ใช้รายอื่น ๆการป้องกัน (หรือการขาดการป้องกัน) ขึ้นอยู่กับว่าเว็บไซต์นั้นใช้ HTTPS หรือไม่ การตั้งค่าเซิร์ฟเวอร์เป็นอย่างไร และปัจจัยอื่น ๆ
นั่นเป็นเหตุผลที่มักกล่าวกันว่า VPN ปกป้องเฉพาะส่วน "อุปกรณ์ของคุณ ↔ เซิร์ฟเวอร์ VPN" เท่านั้นแต่ไม่ได้ควบคุมโดยตรงว่าข้อมูลใดบ้างที่ส่งผ่านจากเซิร์ฟเวอร์ VPN ไปยังเว็บเซิร์ฟเวอร์ปลายทาง ส่วนสุดท้ายนี้เป็นกุญแจสำคัญในการทำความเข้าใจว่าข้อมูลของคุณเดินทางอย่างปลอดภัยหรือไม่
ความแตกต่างระหว่าง VPN และ HTTPS: สองชั้นการป้องกันที่แตกต่างกัน
หลายคนมักสับสนระหว่าง VPN และ HTTPS ราวกับว่ามันเหมือนกัน แต่จริงๆ แล้วมันเป็นเทคโนโลยีที่แตกต่างกันและทำงานในระดับที่ต่างกัน ทั้งสองอย่างเข้ารหัสข้อมูลก็จริง แต่ไม่ใช่ด้วยวิธีเดียวกันหรือในจุดเดียวกันของกระบวนการส่งข้อมูล โปรดดู คู่มือความปลอดภัยของเว็บเบราว์เซอร์ของเราเพิ่มเติม
HTTPS เป็นส่วนขยายของ HTTP ที่ใช้การเข้ารหัส TLS/SSL เมื่อคุณเห็นไอคอนแม่กุญแจในแถบที่อยู่ นั่นหมายความว่ามีการเข้ารหัสแบบ end-to-end ระหว่างเบราว์เซอร์ของคุณและเว็บเซิร์ฟเวอร์ไม่มีใครระหว่างทาง (รวมถึงผู้ให้บริการอินเทอร์เน็ตหรือ VPN เอง) สามารถเห็นเนื้อหาที่แท้จริงของหน้าเว็บ รหัสผ่านของคุณ หรือข้อมูลใด ๆ ที่คุณส่งไปยังเว็บไซต์นั้นได้
ในทางกลับกัน VPN จะเข้ารหัสการรับส่งข้อมูลระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ของมันเองแต่ไม่ได้กำหนดวิธีการที่เซิร์ฟเวอร์นั้นสื่อสารกับเว็บไซต์ หากเว็บไซต์ใช้ HTTPS อย่างถูกต้อง การเชื่อมต่อระหว่างเซิร์ฟเวอร์ VPN กับเว็บไซต์ก็จะถูกเข้ารหัสด้วยเช่นกัน หากเว็บไซต์ใช้เพียง HTTP (ไม่มี 's') ส่วนนั้นของการเชื่อมต่อก็จะถูกเข้ารหัส
กล่าวโดยสรุปVPN ทำหน้าที่จัดการ "เส้นทางสู่อินเทอร์เน็ต " ในขณะที่ HTTPS ทำหน้าที่จัดการการเชื่อมต่อโดยตรงระหว่างเบราว์เซอร์ของคุณกับเว็บไซต์ที่คุณกำลังเชื่อมต่อ ทั้งสองเป็นส่วนเสริมกัน ไม่ใช่สิ่งที่จะมาแทนที่กัน
เมื่อทุกอย่างได้รับการตั้งค่าอย่างถูกต้อง (VPN + HTTPS) คุณจะได้รับการป้องกันสองชั้น: ผู้ให้บริการอินเทอร์เน็ตของคุณไม่สามารถมองเห็นเนื้อหาได้เนื่องจาก VPN และ VPN เองก็ไม่สามารถมองเห็นเนื้อหา HTTPS ที่เข้ารหัสไว้ได้แต่เมื่อชั้นใดชั้นหนึ่งขาดหายไป (ตัวอย่างเช่น เมื่อเว็บไซต์ไม่ได้ใช้ HTTPS) สถานการณ์ก็จะเปลี่ยนไปอย่างมาก
จะเกิดอะไรขึ้นเมื่อคุณเข้าถึงเว็บไซต์ที่ไม่ได้ใช้ HTTPS โดยใช้ VPN?
ลองพิจารณาสถานการณ์ที่คุณอธิบาย: คุณเข้าชมเว็บไซต์ที่ไม่มี HTTPS เบราว์เซอร์ของคุณแสดงการแจ้งเตือน และคุณตัดสินใจใช้ VPN เพราะมีคนบอกว่ามัน "ปลอดภัย" ในกรณีนี้ VPN ของคุณจะปกป้องคุณจากความเสี่ยงบางอย่างเท่านั้น ไม่ใช่ทั้งหมด
จากอุปกรณ์ของคุณไปยังเซิร์ฟเวอร์ VPN ทุกอย่างจะถูกเข้ารหัสด้วย VPNผู้ให้บริการอินเทอร์เน็ต เจ้าของ Wi-Fi หรือผู้โจมตีที่อยู่ใกล้เคียงไม่สามารถอ่านได้ว่าคุณเยี่ยมชมเว็บไซต์ใดหรือป้อนข้อมูลอะไร (แม้ว่าพวกเขาอาจอนุมานรูปแบบการรับส่งข้อมูลบางอย่างได้ แต่ไม่ใช่เนื้อหาโดยละเอียด)
อย่างไรก็ตาม จากเซิร์ฟเวอร์ VPN ไปยังเว็บไซต์ที่ไม่ได้ใช้ HTTPS การเชื่อมต่อจะเป็น HTTP ล้วนๆ ซึ่งหมายถึงข้อความธรรมดาที่ไม่ได้เข้ารหัสในส่วนนั้น ใครก็ตามที่สามารถตรวจสอบการรับส่งข้อมูลระหว่างเซิร์ฟเวอร์ VPN และเว็บเซิร์ฟเวอร์ (เช่น บนเครือข่ายตัวกลางหรือที่ผู้ให้บริการเว็บไซต์เอง) ก็สามารถดูเนื้อหาได้
ในทางปฏิบัติ สิ่งที่เปลี่ยนแปลงคือจุดที่เปราะบางหากไม่มี VPN ส่วนที่ไม่ปลอดภัยของการเชื่อมต่อจะขยายจากอุปกรณ์ของคุณไปยังเว็บไซต์ แต่หากใช้ VPN ส่วนที่ไม่ปลอดภัยนั้นจะถูกย้ายไปยังโซน "เซิร์ฟเวอร์ VPN ↔ เว็บไซต์" แต่ก็ยังคงมีอยู่ตราบใดที่เว็บไซต์นั้นไม่ได้ใช้ HTTPS
นอกจากนี้ สิ่งสำคัญที่ควรจำไว้คือ การไม่ใช้ HTTPS หมายความว่าเว็บไซต์โฮสต์จะได้รับข้อมูลของคุณในรูปแบบข้อความธรรมดาซึ่งหมายความว่าทุกสิ่งที่คุณส่ง (ชื่อผู้ใช้ รหัสผ่าน แบบฟอร์ม ข้อมูลส่วนบุคคล) จะมาถึงเซิร์ฟเวอร์ของเว็บไซต์โดยไม่มีการเข้ารหัส และอาจถูกดักจับหรือจัดเก็บอย่างไม่ปลอดภัยได้
VPN ช่วยปกป้องอะไรเมื่อหน้าเว็บไม่ได้ใช้ HTTPS?
แม้จะมีข้อจำกัดอยู่บ้าง แต่ VPN ก็มีประโยชน์อยู่บ้าง แม้กระทั่งเมื่อเข้าชมเว็บไซต์ที่ไม่ได้ใช้ HTTPS ข้อดีหลักประการแรกคือการซ่อนที่อยู่ IP จริงของคุณเว็บไซต์ที่คุณเข้าชมจะไม่เห็นที่อยู่ IP ของคุณ แต่จะเห็นที่อยู่ IP ของเซิร์ฟเวอร์ VPN แทน
นั่นหมายความว่าเว็บไซต์ (และบุคคลที่สามใดๆ ที่เข้าถึงบันทึกข้อมูลของเว็บไซต์) จะไม่สามารถเชื่อมโยงกิจกรรมของคุณกับการเชื่อมต่ออินเทอร์เน็ตบ้านหรือตำแหน่งที่ตั้งที่แน่นอนของคุณได้ง่ายๆสำหรับหลายๆ คน ระดับความเป็นส่วนตัวขั้นพื้นฐานนี้มีความสำคัญมาก โดยเฉพาะอย่างยิ่งเมื่อเข้าถึงเว็บไซต์ที่พวกเขาไม่ต้องการเปิดเผยที่อยู่ IP จริงของตน
อีกสิ่งหนึ่งที่ VPN ช่วยปกป้องคือพื้นที่ใกล้ตัวคุณที่สุด ซึ่งเป็นบริเวณที่มีความเสี่ยงในชีวิตประจำวันมากที่สุด: มันป้องกันไม่ให้ผู้ให้บริการอินเทอร์เน็ตของคุณเห็นว่าคุณเข้าชมเว็บไซต์ใดบ้างและเนื้อหาการใช้งานของคุณบนเว็บไซต์เหล่านั้น (แม้ว่าพวกเขาจะรู้ว่าคุณกำลังใช้ VPN อยู่ก็ตาม) นอกจากนี้ยังช่วยป้องกันการสอดแนมบนเครือข่ายสาธารณะ เช่น ผู้โจมตีแบบคลาสสิกที่ใช้ Wi-Fi ในสนามบินหรือโรงแรม
สรุปได้ว่าVPN ช่วยปกป้องคุณจากผู้สอดแนมในบริเวณใกล้เคียง (ผู้ให้บริการอินเทอร์เน็ต ผู้ดูแลระบบเครือข่าย ผู้โจมตีในพื้นที่) และซ่อนที่อยู่ IP ของคุณจากโลกออนไลน์แต่ไม่ได้เปลี่ยนเว็บไซต์ที่ไม่ปลอดภัยให้กลายเป็นสภาพแวดล้อมที่ปลอดภัยสำหรับการป้อนข้อมูลที่ละเอียดอ่อนได้โดยอัตโนมัติ
สิ่งที่ VPN ไม่สามารถทำได้บนเว็บไซต์ที่ไม่มี HTTPS
สิ่งที่มักสร้างความสับสนมากที่สุดคือสิ่งที่ VPN ทำไม่ได้VPN จะไม่เข้ารหัสการเชื่อมต่อระหว่างเซิร์ฟเวอร์ VPN กับเว็บไซต์โดยอัตโนมัติหากเว็บไซต์นั้นไม่ได้ใช้ HTTPS ส่วนนั้นจะยังคงเสี่ยงต่อการถูกดักฟังจากผู้ที่อยู่ใกล้เซิร์ฟเวอร์ของเว็บไซต์หรือในโครงสร้างพื้นฐานระดับกลาง
VPN ไม่สามารถป้องกันเว็บไซต์จากการมองเห็นและจัดเก็บข้อมูลที่คุณส่งไปในรูปแบบข้อความธรรมดาได้หากคุณป้อนชื่อผู้ใช้และรหัสผ่านในหน้าเว็บ HTTP เว็บไซต์จะได้รับข้อมูลประจำตัวเหล่านั้นโดยไม่มีการป้องกันใดๆ หากหน้าเว็บมีช่องโหว่ด้านความปลอดภัย ถูกบุกรุก หรือผู้ดูแลระบบไม่จัดการข้อมูลอย่างเหมาะสม ข้อมูลประจำตัวของคุณอาจรั่วไหลได้
ข้อจำกัดที่สำคัญอีกประการหนึ่งคือVPN ไม่ได้ออกแบบมาเพื่อปกป้องคุณจากเว็บไซต์ที่เป็นอันตรายหากหน้าเว็บนั้นเป็นเว็บไซต์หลอกลวงที่พยายามหลอกให้คุณป้อนข้อมูลหรือดาวน์โหลดมัลแวร์ VPN ก็จะไม่สามารถป้องกันคุณจากการตกเป็นเหยื่อได้ คุณอาจยังคง "ไม่เปิดเผยตัวตน" ได้ด้วยที่อยู่ IP ของ VPN แต่คุณก็ยังคงเสี่ยงต่อการถูกหลอกลวงอยู่ดี
นอกจากนี้ สิ่งสำคัญที่ควรคำนึงถึงคือ ผู้ให้บริการ VPN ของคุณอาจสามารถเห็นข้อมูลเมตาเกี่ยวกับกิจกรรมของคุณได้ (เช่น โดเมนที่คุณเข้าชม เวลา ปริมาณการรับส่งข้อมูล ฯลฯ) ขึ้นอยู่กับนโยบายการบันทึกข้อมูลและเขตอำนาจศาลของพวกเขา ในเว็บไซต์ที่ไม่มี HTTPS พวกเขาอาจสามารถเห็นเนื้อหาได้หากพวกเขาดักจับการรับส่งข้อมูลจาก VPN ไปยังเว็บไซต์ ดังนั้น ความไว้วางใจในผู้ให้บริการจึงเป็นปัจจัยสำคัญอีกประการหนึ่ง
สุดท้ายนี้VPN ไม่ได้แก้ปัญหาต่างๆ เช่น ช่องโหว่ของระบบปฏิบัติการ มัลแวร์ในอุปกรณ์ของคุณ หรือการปฏิบัติด้านความปลอดภัยขั้นพื้นฐานที่ไม่ดีหากคอมพิวเตอร์ของคุณติดไวรัส การใช้ VPN แทบจะไม่มีผลอะไรเลย เพราะโปรแกรมที่เป็นอันตรายสามารถอ่านสิ่งที่คุณพิมพ์ก่อนที่จะถูกเข้ารหัสได้ เพื่อลดความเสี่ยงนี้ ควรใช้ซอฟต์แวร์รักษาความปลอดภัยทางไซเบอร์
สรุปแล้ว ใครกันแน่ที่พูดถูกเกี่ยวกับเรื่องการป้องกันด้วย VPN?
ย้อนกลับไปที่ความคิดเห็นที่คุณได้รับมา ทั้งสองอย่างมีส่วนที่เป็นความจริง แต่ก็มีความแตกต่างกันอยู่คนที่บอกคุณว่า VPN ป้องกันเฉพาะข้อมูลจากอุปกรณ์ของคุณไปยังเซิร์ฟเวอร์ VPN นั้นถูกต้องแล้วในส่วนของการเข้ารหัสข้อมูล : นั่นคือส่วนที่ VPN ช่วยให้มั่นใจได้ว่าข้อมูลจะถูกส่งไปในรูปแบบที่เข้ารหัสแล้ว
อย่างไรก็ตาม มุมมองนั้นมีข้อจำกัดเมื่อพูดถึงเรื่องอัตลักษณ์และความเป็นส่วนตัวVPN ยังส่งผลต่อวิธีที่เว็บไซต์มองคุณด้วย เนื่องจากเว็บไซต์จะตรวจจับที่อยู่ IP ของเซิร์ฟเวอร์ VPN ไม่ใช่ที่อยู่ IP ของคุณเองในแง่นั้น อัตลักษณ์ของคุณจึงได้รับการปกป้องตลอดการเชื่อมต่อทั้งหมด แม้ในส่วน HTTPS ที่ไม่ได้เข้ารหัสก็ตาม
ในทางกลับกัน ผู้ที่อ้างว่า "VPN ปกป้องคุณได้ไม่ว่าข้อมูลจะถูกส่งด้วยวิธีใด" นั้นเป็นการพูดแบบง่ายเกินไปและอาจทำให้เข้าใจผิดได้หากหน้าเว็บไม่ได้ใช้ HTTPS ข้อมูลจะไม่ได้รับการเข้ารหัสแบบ end-to-end และส่วนต่างๆ ของการเชื่อมต่อยังคงมีความเสี่ยง
วิธีอธิบายที่ถูกต้องที่สุดคือVPN ช่วยปกป้องการเชื่อมต่อของคุณจากบางฝ่าย (เช่น ผู้ให้บริการอินเทอร์เน็ต เครือข่ายท้องถิ่น และผู้สังเกตการณ์บางราย) และซ่อนที่อยู่ IP ของคุณ แต่ไม่สามารถทดแทนการเข้ารหัส HTTPS ระหว่างเบราว์เซอร์ของคุณกับเว็บไซต์ได้หากไม่มี HTTPS การเชื่อมต่อส่วนสุดท้ายนี้จะไม่ปลอดภัยอย่างสมบูรณ์
ดังนั้น ในกรณีเฉพาะของหน้าเว็บที่แจ้งเตือนว่าไม่ได้ใช้ HTTPS อีกต่อไปการใช้ VPN เพียงอย่างเดียวจึงไม่สามารถทำให้การป้อนรหัสผ่านหรือข้อมูลสำคัญปลอดภัยได้อย่างสมบูรณ์มันอาจช่วยเพิ่มความเป็นส่วนตัวและลดความเสี่ยงบางอย่างได้ แต่ไม่ได้ขจัดปัญหาพื้นฐาน: เว็บไซต์นั้นไม่ได้มีการเข้ารหัสแบบ end-to-end
ความเสี่ยงในทางปฏิบัติของการใช้งานเว็บไซต์ที่ไม่มี HTTPS แม้ว่าจะใช้ VPN ก็ตาม
นอกเหนือจากทฤษฎีแล้ว สิ่งสำคัญคือต้องเข้าใจความเสี่ยงเฉพาะที่คุณอาจเผชิญเมื่อใช้งานเว็บไซต์ที่ไม่มี HTTPS ต่อไป แม้ว่าจะใช้ VPN แล้วก็ตาม ความเสี่ยงแรกคือการขโมยข้อมูลประจำตัวหรือข้อมูลส่วนบุคคลในส่วนที่ไม่ได้เข้ารหัสหากมีคนเข้าถึงการรับส่งข้อมูลระหว่าง VPN กับเว็บไซต์ได้ พวกเขาสามารถอ่านสิ่งที่คุณส่งได้
นอกจากนี้ยังเพิ่มความเป็นไปได้ของการโจมตีแบบ Man-in-the-Middle ระหว่าง VPN กับเซิร์ฟเวอร์เว็บไซต์หากไม่มี HTTPS จะไม่มีการตรวจสอบที่รัดกุมว่าคุณกำลังสื่อสารกับเซิร์ฟเวอร์ที่ถูกต้องซึ่งเปิดช่องให้ผู้โจมตีสามารถปลอมตัวเป็นเว็บไซต์ได้ในจุดนั้น
อีกปัญหาหนึ่งคือความสมบูรณ์ของข้อมูลไม่ได้รับการรับประกันหากใช้ HTTPS หากมีคนแก้ไขเนื้อหาขณะใช้งาน เบราว์เซอร์จะตรวจจับได้ แต่หากไม่ใช้ HTTPS ผู้โจมตีสามารถแทรกโค้ดที่เป็นอันตรายเข้าไปในหน้าเว็บที่โหลดจากเว็บได้ แม้ว่าคุณจะใช้ VPN โดยไม่รู้ตัวก็ตาม
นอกจากนี้ การท่องเว็บของคุณอาจถูกตรวจสอบอย่างละเอียดโดยเซิร์ฟเวอร์ของเว็บไซต์หรือโดยตัวกลางในขั้นตอนสุดท้ายการใช้ VPN ไม่ได้ป้องกันไม่ให้เนื้อหาเดินทางโดยไม่เข้ารหัสไปยังเซิร์ฟเวอร์ที่ไม่ปลอดภัยดังนั้นความเป็นส่วนตัวของคุณจึงยังคงถูกละเมิดบางส่วน
สุดท้ายนี้ เว็บไซต์จำนวนมากที่สูญเสียหรือปิดใช้งาน HTTPS มักจะได้รับการดูแลรักษาไม่ดีหรือล้าสมัยซึ่งเพิ่มความเสี่ยงต่อช่องโหว่ร้ายแรงอื่นๆ และความเป็นไปได้ที่ข้อมูลของคุณอาจถูกโจมตีโดยเซิร์ฟเวอร์เอง ซึ่งเป็นสิ่งที่ VPN ไม่สามารถป้องกันได้
แนวทางปฏิบัติที่ดีที่สุดเมื่อใช้ VPN กับเว็บไซต์ที่ไม่ปลอดภัย
จากที่กล่าวมาทั้งหมด การใช้ VPN เป็นชั้นป้องกันเพิ่มเติมจึงเป็นทางเลือกที่ดีที่สุด แต่ก็ควรใช้วิจารณญาณเมื่อเข้าชมเว็บไซต์ที่ไม่ปลอดภัยข้อแนะนำแรกนั้นง่ายมาก: หลีกเลี่ยงการล็อกอินหรือป้อนข้อมูลสำคัญในหน้าเว็บที่ไม่มี HTTPSแม้ว่าคุณจะใช้ VPN อยู่ก็ตาม
หากด้วยเหตุผลบางประการคุณไม่มีทางเลือกอื่น (เช่น บริการเก่าที่ใช้งานได้เฉพาะวิธีนี้) ให้ลองสร้างข้อมูลประจำตัวเฉพาะและไม่ใช้รหัสผ่านเดียวกันกับที่คุณใช้ในเว็บไซต์อื่น วิธีนี้จะช่วยลดความเสียหายหากข้อมูลประจำตัวของคุณถูกโจมตี
อีกวิธีปฏิบัติที่ดีคือตรวจสอบคำเตือนของเบราว์เซอร์ของคุณเสมอหากเบราว์เซอร์สมัยใหม่ของคุณเตือนว่าหน้าเว็บไม่ปลอดภัยหรือใบรับรองไม่ถูกต้อง ให้ให้ความสำคัญกับคำเตือนนั้น VPN ไม่สามารถละเลยคำเตือนเหล่านี้ได้ และทางที่ดีที่สุดคือควรออกจากเว็บไซต์นั้นหากดูไม่น่าเชื่อถือ
นอกจากนี้การเลือกผู้ให้บริการ VPN ที่มีชื่อเสียงดี มีนโยบายไม่บันทึกข้อมูลที่ชัดเจน และมีการเข้ารหัสที่แข็งแกร่ง ก็เป็น สิ่งสำคัญเช่นกัน หากคุณจะเปลี่ยนความไว้วางใจจากผู้ให้บริการอินเทอร์เน็ต (ISP) ไปใช้ VPN อย่างน้อยก็ควรตรวจสอบให้แน่ใจว่าเป็นบริษัทที่มีชื่อเสียงและโปร่งใส หรือพิจารณา ตัวเลือก VPN แบบติดตั้งเองขั้นสูง
สุดท้ายนี้ โปรดอัปเดตระบบของคุณอยู่เสมอ ใช้เบราว์เซอร์ที่ดี และหากเป็นไปได้ให้เปิดใช้งานคุณสมบัติเช่น HTTPS-Only หรือส่วนขยายที่บังคับใช้ HTTPSเมื่อหน้าเว็บอนุญาต แม้ว่าสิ่งเหล่านี้จะไม่สามารถแก้ปัญหาในกรณีที่เว็บไซต์ไม่รองรับ HTTPS เลยได้ แต่ก็ช่วยลดการเชื่อมต่อที่ไม่ปลอดภัยโดยไม่ตั้งใจได้
เมื่อพิจารณาทุกสิ่งที่เราได้พูดคุยกันมาแล้ว จะเห็นได้ชัดว่าVPN เป็นเครื่องมือที่มีประโยชน์มากในการปรับปรุงความเป็นส่วนตัวและความปลอดภัยของการเชื่อมต่อของคุณ แต่ไม่สามารถทดแทน HTTPS หรือแก้ไขช่องโหว่ของเว็บไซต์ที่มีการรักษาความปลอดภัยไม่ดีได้วลีที่ว่า "VPN ปกป้องทุกอย่าง" นั้นห่างไกลจากความเป็นจริงทางเทคนิคมาก: มันปกป้องคุณจากผู้ไม่หวังดีบางกลุ่ม ซ่อนที่อยู่ IP ของคุณ และเสริมความแข็งแกร่งในการท่องเว็บของคุณ แต่หากเว็บไซต์นั้นหยุดใช้ HTTPS แล้ว คุณก็ยังคงมีจุดอ่อนในขั้นตอนสุดท้ายของการเชื่อมต่อและเมื่อโต้ตอบกับเซิร์ฟเวอร์ของเว็บไซต์นั้น ดังนั้น การตัดสินใจที่จะมอบข้อมูลของคุณให้กับ VPN ควรพิจารณาจากความเสี่ยงนี้ ไม่ใช่จากความรู้สึกผิดๆ ที่ว่า VPN ปลอดภัยอย่างสมบูรณ์