- Ine-encrypt lamang ng VPN ang trapiko sa pagitan ng iyong device at ng mga server nito at itinatago ang iyong IP address, ngunit hindi nito pinapalitan ang HTTPS encryption sa pagitan ng iyong browser at ng web.
- Kung ang isang pahina ay hindi gumagamit ng HTTPS, ang VPN server ↔ web leg ay mananatiling malinaw sa HTTP at ang iyong data ay maaaring maharang o baguhin.
- Pinapabuti ng VPN ang iyong privacy mula sa iyong ISP at mga pampublikong network, ngunit hindi nito pinipigilan ang mga panganib ng mga hindi ligtas o malisyosong website o inaayos ang kanilang mga depekto.
- Ang pinakaligtas na opsyon ay pagsamahin ang VPN at HTTPS at iwasan ang pagpapadala ng sensitibong impormasyon sa mga site na minarkahan ng browser bilang hindi ligtas.
Kapag may nagsabi sa iyo na "gumamit ng VPN at handa ka na," ang katotohanan ay mas kumplikado. Ang VPN ay hindi isang mahiwagang solusyon na lumulutas sa lahat ng problema sa seguridad , lalo na kapag bumisita ka sa mga website na hindi gumagamit ng HTTPS o mali ang pagkaka-configure. Ang pag-unawa sa mga limitasyon ng proteksyong ito ay susi upang maiwasan ang maling pakiramdam ng seguridad habang nagba-browse.
Isipin ang ganitong karaniwang sitwasyon: binisita mo ang isang website na ginagamit mo nang maraming taon, at biglang may nagbabala sa iyo na wala na itong security padlock at hindi gumagamit ng HTTPS . May nagsasabi sa iyo na kung kokonekta ka sa pamamagitan ng VPN, "walang mangyayari" dahil ligtas na nakakapaglakbay ang iyong impormasyon. Gayunpaman, sinasabi sa iyo ng iba na pinoprotektahan lamang ng VPN ang iyong data hanggang sa mga server nito, ngunit hindi mula sa website patungo sa VPN. Sino ang tama, at ano nga ba ang eksaktong nangyayari sa iyong data sa paglalakbay na iyon?
Ano nga ba ang isang VPN at anong bahagi ng koneksyon ang pinoprotektahan nito?

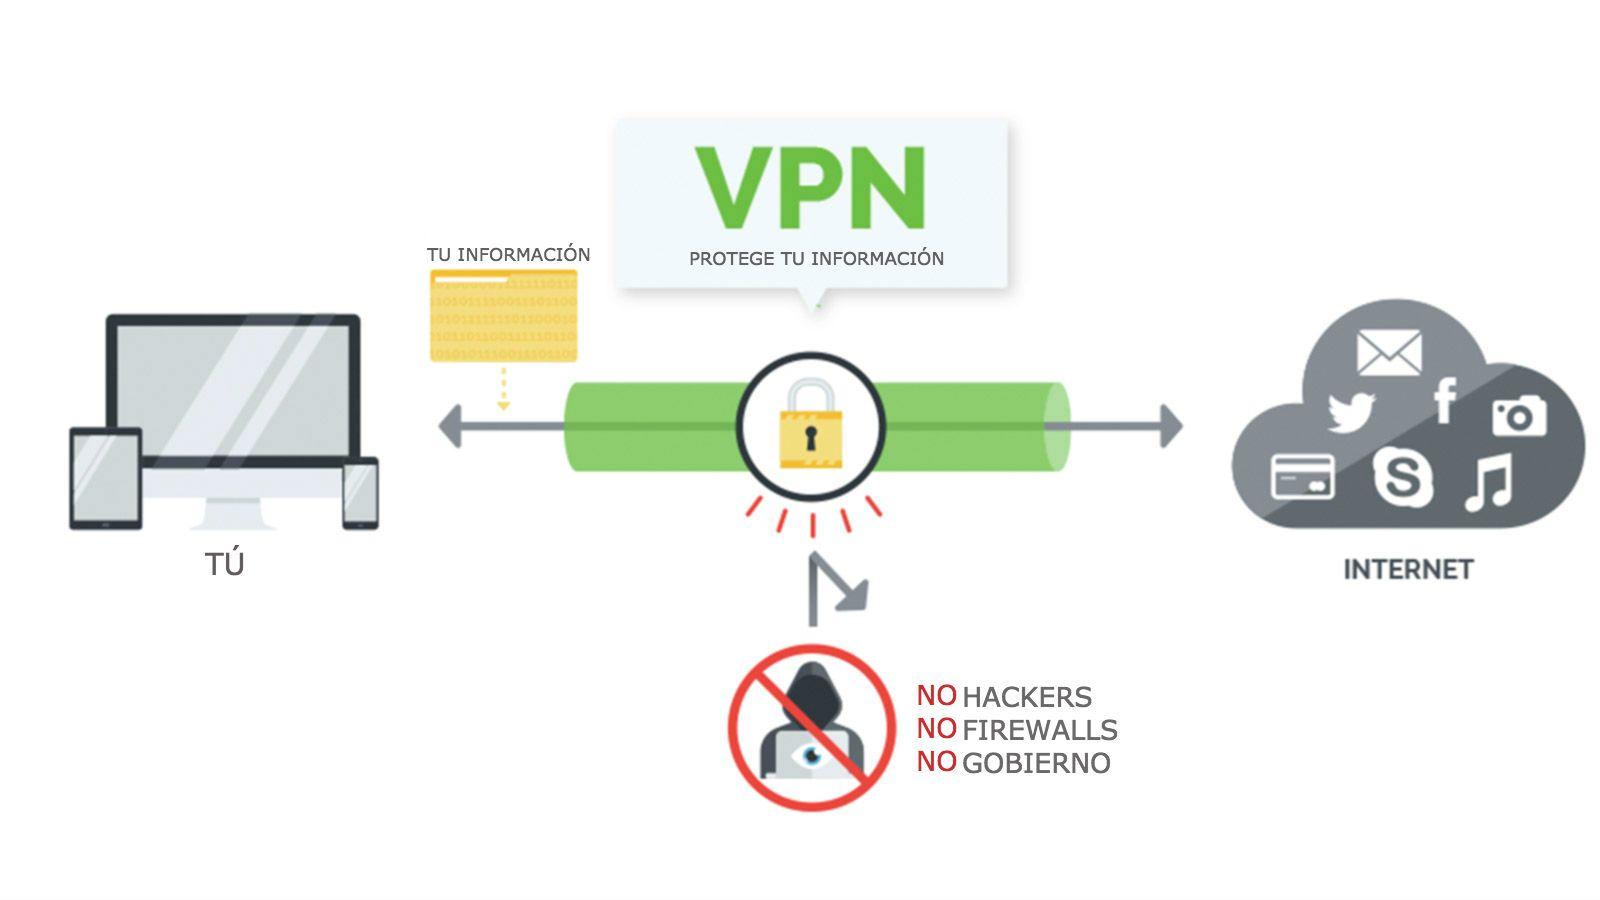
Bago natin talakayin ang mga komplikasyon ng HTTPS at mga hindi secure na website, mahalagang linawin muna kung ano ang ginagawa ng isang VPN sa mga teknikal na termino. Lumilikha ang isang VPN ng isang naka-encrypt na tunnel sa pagitan ng iyong device at ng mga server ng VPN . Lahat ng bagay na umaalis sa iyong telepono, computer, o tablet at pumupunta sa internet ay unang dumadaan sa tunnel na ito.
Nangangahulugan ito na mula sa iyong internet access point (iyong home Wi-Fi, iyong work network, o isang pampublikong Wi-Fi sa isang bar) patungo sa VPN server, ang trapiko ay naka-encrypt . Sinuman sa pagitan (iyong internet provider, network administrator, o isang attacker sa isang bukas na Wi-Fi network) ay makakakita lamang ng naka-encrypt na data, hindi ang nilalaman ng iyong ipinapadala o natatanggap.
Gayunpaman, kapag umalis na ang iyong data sa VPN server at nakarating sa website na iyong binibisita, hindi na ito protektado ng tunnel na iyon. Mula sa VPN patungo sa website, ang iyong koneksyon ay kumikilos tulad ng ibang user : ang proteksyon (o kawalan nito) ay nakasalalay sa kung gumagamit ang website ng HTTPS, kung paano naka-configure ang server, at iba pang mga salik.
Kaya naman madalas sabihin na pinoprotektahan ng VPN ang segment na "iyong device ↔ VPN server" , ngunit wala itong direktang kontrol sa kung ano ang ipapadala mula sa VPN server patungo sa patutunguhang web server. Ang huling segment na iyon ay mahalaga sa pag-unawa kung ligtas bang naglalakbay ang iyong data o hindi.
Mga Pagkakaiba sa pagitan ng VPN at HTTPS: dalawang magkaibang patong ng proteksyon
Ang mga konsepto ng VPN at HTTPS ay kadalasang nalilito na parang pareho lang, ngunit ang mga ito ay magkaibang teknolohiya na gumagana sa magkaibang antas . Pareho silang nag-e-encrypt ng data, oo, ngunit hindi sa parehong paraan o sa parehong punto sa proseso ng pagpapadala. Kumonsulta sa aming gabay sa seguridad ng web browser.
Ang HTTPS ay isang extension ng HTTP na gumagamit ng TLS/SSL encryption. Kapag nakita mo ang padlock sa address bar, nangangahulugan ito na mayroong end-to-end encryption sa pagitan ng iyong browser at ng web server . Walang sinuman sa pagitan (kabilang ang iyong internet provider o ang VPN mismo) ang makakakita ng eksaktong nilalaman ng mga pahina, iyong mga password, o anumang data na ipinapadala mo sa site na iyon.
Sa kabilang banda, ine-encrypt ng VPN ang trapiko sa pagitan ng iyong device at ng sarili nitong server , ngunit hindi nito tinutukoy kung paano nakikipag-ugnayan ang server na iyon sa website. Kung tama ang paggamit ng website ng HTTPS, ang koneksyon sa pagitan ng VPN server at ng website ay naka-encrypt din. Kung HTTP (walang 's') lang ang ginagamit ng website, ang bahaging iyon ng koneksyon ay naka-encrypt.
Sa madaling salita: ang VPN ang humahawak sa "path papunta sa internet ," habang ang HTTPS naman ang humahawak sa direktang koneksyon sa pagitan ng iyong browser at ng website na iyong kinokonektahan. Ang mga ito ay mga komplementaryong layer, hindi mga pamalit.
Kapag maayos na na-configure ang lahat (VPN + HTTPS), mayroon kang dobleng proteksyon: hindi makikita ng iyong ISP ang nilalaman dahil sa VPN, at hindi rin makikita ng VPN mismo ang naka-encrypt na nilalaman ng HTTPS . Ngunit kapag nawawala ang isa sa mga layer na iyon (halimbawa, kapag hindi gumagamit ng HTTPS ang website), malaki ang pagbabago ng sitwasyon.
Ano ang mangyayari kapag nag-access ka ng website nang walang HTTPS gamit ang VPN?
Isaalang-alang natin ang senaryo na iyong inilarawan: binisita mo ang isang website na walang HTTPS, nagpapakita ang iyong browser ng alerto, at nagpasya kang gumamit ng VPN dahil may nagsabi sa iyo na ito ay "ligtas." Sa kasong ito, pinoprotektahan ka lamang ng iyong VPN mula sa ilang partikular na panganib, hindi lahat ng mga ito.
Mula sa iyong device hanggang sa VPN server, lahat ay naka-encrypt salamat sa VPN . Hindi mabasa nang eksakto ng iyong internet provider, ng may-ari ng Wi-Fi, o ng isang kalapit na attacker kung aling website ang iyong binibisita o kung anong data ang iyong ipinasok (bagaman maaari nilang mahinuha ang ilang pattern ng trapiko, ngunit hindi ang detalyadong nilalaman).
Gayunpaman, mula sa VPN server patungo sa website na walang HTTPS, ang koneksyon ay purong HTTP, ibig sabihin ay hindi naka-encrypt na plain text . Sa segment na iyon, sinumang makakapagmonitor ng trapiko sa pagitan ng VPN server at ng web server (halimbawa, sa mga intermediary network o sa mismong website provider) ay maaaring tingnan ang nilalaman.
Sa praktikal na termino, ang nagbabago ay kung saan matatagpuan ang mahinang punto . Kung walang VPN, ang hindi ligtas na bahagi ng koneksyon ay umaabot mula sa iyong device patungo sa website. Gamit ang VPN, ang hindi ligtas na segment na iyon ay ililipat sa zone na "VPN server ↔ website", ngunit umiiral pa rin ito hangga't hindi gumagamit ng HTTPS ang website.
Bukod pa rito, mahalagang tandaan na, sa pamamagitan ng hindi paggamit ng HTTPS, matatanggap ng host website ang iyong data sa plain text . Nangangahulugan ito na lahat ng iyong ipinapadala (mga username, password, form, personal na data) ay dumarating nang hindi naka-encrypt sa server ng site, at samakatuwid ay maaaring maharang o maiimbak nang hindi ligtas.
Ano ang pinoprotektahan ng isang VPN kapag ang isang pahina ay walang HTTPS?
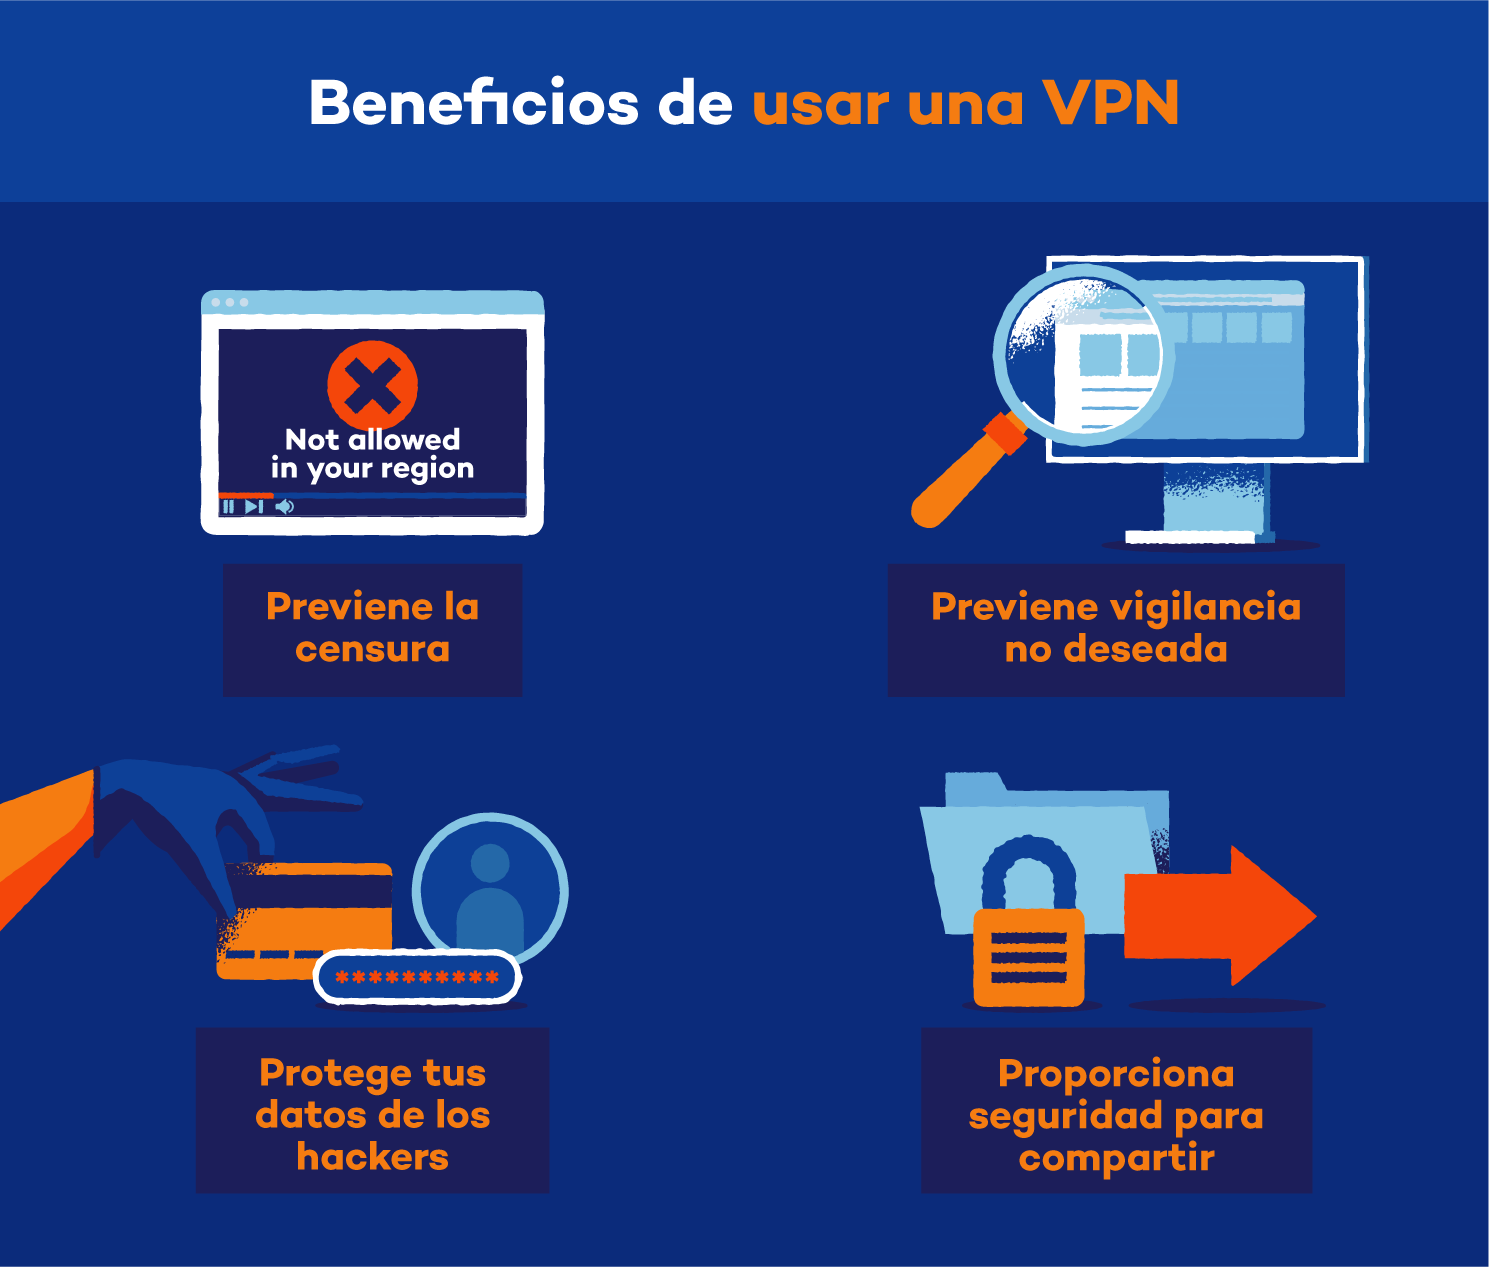
Sa kabila ng mga limitasyon nito, ang isang VPN ay nag-aalok ng ilang kapaki-pakinabang na benepisyo, kahit na kapag nagba-browse ng mga website nang walang HTTPS. Ang unang pangunahing bentahe ay ang pagtatago ng iyong tunay na IP address . Hindi nakikita ng site na iyong binibisita ang iyong IP address, kundi ang sa VPN server.
Nangangahulugan ito na ang website (at ang sinumang ikatlong partido na may access sa mga log nito) ay hindi madaling maiuugnay ang iyong aktibidad sa iyong koneksyon sa internet sa bahay o sa iyong eksaktong lokasyon . Para sa maraming tao, ang pangunahing patong na ito ng pagiging hindi nagpapakilala ay napakahalaga na, lalo na kapag nag-a-access sa mga website kung saan mas gusto nilang hindi tukuyin ang kanilang tunay na IP address.
Isa pang bagay na pinoprotektahan ng isang VPN ay ang lugar na pinakamalapit sa iyo, kung saan pinakakaraniwan ang mga pang-araw-araw na panganib: pinipigilan nito ang iyong internet provider na makita nang eksakto kung aling mga website ang iyong binibisita at ang nilalaman ng iyong aktibidad sa mga ito (kahit na masasabi nilang gumagamit ka ng VPN). Pinoprotektahan din nito laban sa mga mapanlinlang na mata sa mga pampublikong network, tulad ng klasikong attacker sa Wi-Fi sa paliparan o hotel.
Para ibuod ang puntong ito: pinoprotektahan ka ng VPN mula sa mga kalapit na espiya (ISP, network administrator, local attackers) at itinatago ang iyong IP address mula sa web , ngunit hindi nito mahiwagang binabago ang isang hindi secure na website tungo sa isang secure na kapaligiran para sa pagpasok ng sensitibong data.
Ang HINDI MAAARI NG VPN SA ISANG Website NA WALANG HTTPS
Ang pinakamalaking pinagmumulan ng kalituhan ay kung ano ang hindi kayang gawin ng mga VPN. Hindi awtomatikong ine-encrypt ng VPN ang koneksyon sa pagitan ng VPN server at ng website kung ang website na iyon ay hindi nagpapatupad ng HTTPS. Ang segment na iyon ay mananatiling mahina sa mga nakikinig malapit sa server ng website o sa mga intermediate na imprastraktura.
Hindi rin mapipigilan ng VPN ang website mismo na makita at maiimbak ang data na ipinapadala mo sa plain text . Kung ilalagay mo ang iyong username at password sa isang HTTP page, matatanggap ng website ang mga kredensyal na iyon nang eksakto kung ano talaga ang mga ito, nang walang proteksyon. Kung ang page ay may depekto sa seguridad, nakompromiso, o hindi maayos na pinamamahalaan ng administrator ang data na iyon, maaaring ma-leak ang iyong mga kredensyal.
Isa pang mahalagang limitasyon: Hindi ka pinoprotektahan ng mga VPN mula sa mga malisyosong website . Kung ang isang pahina ay isang phishing scam, na sinusubukang linlangin ka para maglagay ng data o mag-download ng malware, hindi ka mapipigilan ng VPN na mahulog sa bitag. Maaari kang manatiling "anonymous" salamat sa IP address ng VPN, ngunit magiging mahina ka pa rin sa panlilinlang.
Bukod pa rito, mahalagang tandaan na ang iyong VPN provider, depende sa patakaran at hurisdiksyon nito sa pag-log, ay maaaring makakita ng metadata tungkol sa iyong aktibidad (kung aling mga domain ang binibisita mo, kailan, gaano karaming trapiko ang iyong nalilikha, atbp.). Sa mga website na walang HTTPS, maaari pa nga nilang makita ang nilalaman kung haharangin nila ang trapiko mula sa VPN patungo sa website, kaya ang tiwala sa provider ay isa pang mahalagang salik.
Panghuli, hindi nalulutas ng VPN ang mga problema tulad ng mga kahinaan sa operating system, malware sa iyong device, o mahinang mga pangunahing kasanayan sa seguridad . Kung nahawaan ang iyong computer, halos walang pagkakaiba kung gagamit ka ng VPN: mababasa ng malisyosong program ang iyong tina-type bago ito ma-encrypt. Upang mabawasan ang panganib na ito, gumamit ng cybersecurity software.
Kaya, sino ang tama tungkol sa proteksyon ng VPN?
Kung babalikan natin ang mga opinyong natanggap mo, may katotohanan sa pareho, pero medyo malalim ang pagkakaintindi. Tama ang nagsabi sa iyo na pinoprotektahan lang ng VPN ang mga VPN server mula sa device mo para makakonekta sa mga ito : doon nga tinitiyak ng VPN na naka-encrypt ang mga nalalakbay na data.
Gayunpaman, ang pananaw na iyan ay kulang pagdating sa pagkakakilanlan at privacy. Nakakaapekto rin ang VPN sa kung paano ka nakikita ng mga website, dahil nade-detect nila ang IP address ng VPN server, hindi ang sa iyo . Sa ganitong diwa, ang iyong pagkakakilanlan ay talagang protektado sa buong koneksyon, kahit na sa hindi naka-encrypt na bahagi ng HTTPS.
Sa kabilang banda, ang mga nagsasabing "pinoprotektahan ka ng VPN kahit paano ka ipadala ang impormasyon" ay labis na nagpapasimple at maaari itong maging nakaliligaw . Kung ang pahina ay hindi gumagamit ng HTTPS, ang impormasyon ay HINDI end-to-end na naka-encrypt, at ang ilang bahagi ng koneksyon ay nananatiling mahina.
Ang pinakatumpak na paraan upang ipaliwanag ito ay: pinoprotektahan ng isang VPN ang iyong koneksyon mula sa ilang partikular na partido (ISP, lokal na network, ilang tagapamagitan na tagamasid) at itinatago ang iyong IP address, ngunit hindi nito pinapalitan ang HTTPS encryption sa pagitan ng iyong browser at ng website . Kung walang HTTPS, ang huling bahagi ng paglalakbay ay hindi kailanman magiging ganap na ligtas.
Samakatuwid, sa partikular na kaso ng pahinang iyon na nagbabala sa iyo na hindi na ito gumagamit ng HTTPS, ang simpleng paggamit ng VPN ay hindi ginagawang ganap itong ligtas para sa paglalagay ng mga password o sensitibong data . Maaari nitong mapabuti ang iyong privacy at mabawasan ang ilang mga panganib, ngunit hindi nito inaalis ang pinagbabatayang problema: ang website ay hindi nag-aalok ng end-to-end encryption.
Mga praktikal na panganib ng paggamit ng mga website na walang HTTPS kahit na may VPN
Higit pa sa teorya, mahalagang maunawaan ang mga partikular na panganib na iyong kinakaharap kapag patuloy kang gumagamit ng isang website nang walang HTTPS, kahit na may VPN. Ang una ay ang pagnanakaw ng mga kredensyal o personal na data sa mga hindi naka-encrypt na seksyon . Kung may makakuha ng access sa trapiko sa pagitan ng VPN at ng website, mababasa nila ang iyong ipinapadala.
Pinapataas din nito ang posibilidad ng mga man-in-the-middle na pag-atake sa pagitan ng VPN at ng website server. Kung walang HTTPS, walang matibay na beripikasyon na nakikipag-ugnayan ka sa lehitimong server , na nagbubukas ng pinto para sa isang attacker na magpanggap na website sa puntong iyon.
Isa pang problema ay hindi garantisado ang integridad ng data . Gamit ang HTTPS, kung may magbabago ng content sa kalagitnaan ng pag-stream, matutukoy ito ng browser. Kung walang HTTPS, maaaring magpasok ang isang attacker ng malisyosong code sa page na na-load mula sa web, kahit na gumagamit ka ng VPN nang hindi mo namamalayan.
Bukod pa rito, ang iyong pag-browse ay maaaring sumailalim sa malalimang pagsusuri ng server ng website o ng mga tagapamagitan sa huling bahaging iyon. Ang paggamit ng VPN ay hindi pumipigil sa nilalaman na maglakbay nang hindi naka-encrypt patungo sa hindi ligtas na server , kaya ang iyong privacy ay nananatiling bahagyang nakompromiso.
Panghuli, maraming website na nawalan o hindi pinagana ang HTTPS ay kadalasang hindi maayos ang pagpapanatili o luma na . Pinapataas nito ang panganib ng iba pang malubhang kahinaan at ang posibilidad na ang iyong data ay maaaring makompromiso ng isang pag-atake sa mismong server, isang bagay na hindi mapipigilan ng isang VPN.
Mga pinakamahusay na kasanayan kapag gumagamit ng mga VPN na may mga hindi ligtas na website
Dahil sa lahat ng nabanggit, mainam na gumamit ka ng VPN bilang karagdagang proteksyon, ngunit gumamit pa rin ng sentido komun kapag bumibisita sa mga hindi ligtas na website. Simple lang ang unang rekomendasyon: iwasan ang pag-log in o paglalagay ng sensitibong data sa mga pahinang walang HTTPS , kahit na gumagamit ka ng VPN.
Kung sa anumang kadahilanan ay wala kang ibang alternatibo (halimbawa, isang mas lumang serbisyo na gumagana lamang sa ganitong paraan), isaalang-alang ang paglikha ng mga partikular na kredensyal at huwag gamitin muli ang parehong password na ginagamit mo sa ibang mga site. Sa ganitong paraan, kung ang iyong mga kredensyal ay makompromiso, ang pinsala ay hindi gaanong malala.
Isa pang magandang gawain ay ang palaging suriin ang mga babala ng iyong browser . Kung binabalaan ka ng iyong modernong browser na ang isang pahina ay hindi ligtas o ang sertipiko ay hindi wasto, seryosohin ito. Hindi ino-override ng VPN ang mga babalang ito, at pinakamahusay na umatras kung ang site ay tila hindi mapagkakatiwalaan.
Mainam din na pumili ng VPN provider na may magandang reputasyon, malinaw na mga patakaran sa no-logs, at matibay na encryption . Kung ililipat mo ang iyong tiwala mula sa iyong ISP patungo sa isang VPN, siguraduhin man lang na ito ay isang kagalang-galang at transparent na kumpanya; o isaalang-alang ang mga advanced na opsyon sa self-hosted VPN.
Panghuli, panatilihing updated ang iyong system, gumamit ng mahusay na browser, at, kung maaari, paganahin ang mga feature tulad ng HTTPS-Only o mga extension na pumipilit sa paggamit ng HTTPS kapag pinapayagan ito ng page. Bagama't hindi nito malulutas ang mga kaso kung saan ang site ay hindi nag-aalok ng HTTPS, nakakatulong ang mga ito na mabawasan ang mga hindi sinasadyang hindi secure na koneksyon.
Kung titingnan ang lahat ng ating napag-usapan, malinaw na ang VPN ay isang napaka-kapaki-pakinabang na kasangkapan para sa pagpapabuti ng privacy at seguridad ng iyong koneksyon, ngunit hindi nito pinapalitan ang HTTPS o inaayos ang mga kahinaan ng isang website na hindi gaanong secured . Ang pariralang "pinoprotektahan ng VPN ang lahat" ay malayong-malayo sa teknikal na realidad: pinoprotektahan ka nito mula sa ilang partikular na aktor, itinatago ang iyong IP address, at pinapalakas ang iyong pag-browse, ngunit kung ang isang website ay tumigil sa paggamit ng HTTPS, magkakaroon ka pa rin ng kahinaan sa huling yugto ng koneksyon at kapag nakikipag-ugnayan sa server ng website na iyon. Samakatuwid, ang desisyon na ipagkatiwala ang iyong data sa isang VPN ay dapat na nakabatay sa panganib na ito, hindi sa maling pakiramdam ng kawalan ng kakayahang masugatan na minsan ay iniuugnay sa mga VPN.
Talatuntunan
- 1 Ano nga ba ang isang VPN at anong bahagi ng koneksyon ang pinoprotektahan nito?
- 2 Mga Pagkakaiba sa pagitan ng VPN at HTTPS: dalawang magkaibang patong ng proteksyon
- 3 Ano ang mangyayari kapag nag-access ka ng website nang walang HTTPS gamit ang VPN?
- 4 Ano ang pinoprotektahan ng isang VPN kapag ang isang pahina ay walang HTTPS?
- 5 Ang HINDI MAAARI NG VPN SA ISANG Website NA WALANG HTTPS
- 6 Kaya, sino ang tama tungkol sa proteksyon ng VPN?
- 7 Mga praktikal na panganib ng paggamit ng mga website na walang HTTPS kahit na may VPN
- 8 Mga pinakamahusay na kasanayan kapag gumagamit ng mga VPN na may mga hindi ligtas na website