- Ginagawang posible ng AI na matukoy at matugunan ang mga banta sa cyber at mga pisikal na krimen nang mas mabilis, tumpak, at may konteksto.
- Umaasa rin ang mga umaatake sa AI para sa pandaraya, mga deepfake, at pag-automate ng pagsasamantala sa mga kahinaan.
- Ang pagprotekta sa AI ay nangangailangan ng pag-secure ng data, mga modelo, at mga API, na may ganap na visibility sa mga hybrid at multicloud na kapaligiran.
- Ang pagsasama ng seguridad sa pamamagitan ng disenyo at pagtuon sa katatagan ay ginagawang isang tunay na kalamangan sa kompetisyon ang AI.
Ang artificial intelligence na inilalapat sa seguridad ay naging pangunahing paksa ng usapan sa mga negosyo, pampublikong administrasyon, at mga ahensya ng pagpapatupad ng batas. Ang paglipat sa cloud, mga hybrid na kapaligiran, at ang napakalaking paglago ng data ay ganap na nagpabago sa tanawin, at sinasamantala ito ng mga umaatake sa napakabilis na bilis.
Kasabay nito, nagbubukas ang AI ng malawak na oportunidad: mula sa pagtukoy ng mga cyberattack sa totoong oras hanggang sa pag-antisipa ng mga pisikal na krimen sa mga partikular na lugar, at maging ang pag-automate ng mga nakakapagod na gawain sa mga security operations center. Gayunpaman, ang lahat ng potensyal na ito ay may kasamang napakalubhang panganib kung ang AI mismo, ang data nito, at ang mga interface na nakapalibot dito ay hindi maayos na protektado.
Ang bagong tanawin ng banta at kung bakit mahalaga ang AI
Ang kasalukuyang kalagayan ng mga banta sa cyber ay mas kumplikado at agresibo kaysa ilang taon lamang ang nakalilipas. Ang malawakang paglipat sa cloud at hybrid architectures ay naging sanhi ng pagsabog ng mga attack surface: ang data ay ipinamamahagi na ngayon sa mga on-premises data center, iba't ibang cloud provider, at edge environment, na nagpapahirap sa pagkontrol.
Ang pagbabagong ito ay kasabay ng malinaw na kakulangan ng mga propesyonal sa cybersecurity . Sa Estados Unidos pa lamang, mayroong daan-daang libong bakanteng posisyon, na nagreresulta sa mga koponan na labis na nababalanse at kakaunti ang oras para sa malalimang pananaliksik at napipilitang magmadali sa pagbibigay ng prayoridad.
Ang resulta ay mas madalas at mas mahal na ngayon ang mga pag-atake . Inilalagay ng mga kamakailang ulat ang average na pandaigdigang gastos ng isang paglabag sa datos sa mahigit $4 milyon, na may dobleng digit na pinagsama-samang pagtaas sa loob lamang ng tatlong taon. Kapag sinusuri ang epekto ng AI sa mga insidenteng ito, kapansin-pansin ang pagkakaiba: ang mga organisasyong hindi gumagamit ng AI sa kanilang estratehiya sa seguridad ay nagbabayad, sa karaniwan, nang mas malaki ang halaga bawat paglabag kaysa sa mga gumagamit nito.
Ang mga kumpanyang may kakayahan sa seguridad na nakabatay sa AI ay maaaring makabawas sa karaniwang gastos ng isang paglabag sa datos ng daan-daang libong dolyar. Kahit na ang pagkakaroon ng bahagya o limitadong mga kontrol sa AI ay kumakatawan sa isang malaking pagbawas kumpara sa mga hindi namuhunan sa larangang ito.
Sa kontekstong ito, ang AI ay hindi lamang "isang kalamangan": ito ay nagiging isang mahalagang estratehikong kasangkapan para sa pagsubaybay sa malalaking dami ng impormasyon sa seguridad, pagtuklas ng mga hindi pangkaraniwang pag-uugali, at pagtugon sa mga insidente bago pa man ito lumala.
Paano ginagamit ng mga cybercriminal ang AI
Ang kabilang panig naman ng barya ay ang parehong mga pagsulong sa AI na tumutulong sa pagtatanggol laban sa mga pag-atake ay mabilis ding ginagamit ng mga umaatake . Ang kakayahang lumikha ng mga nakakakumbinsing pekeng nilalaman sa mababang halaga ay nagbabago sa kalagayan ng pandaraya, maling impormasyon, at maging ang personal na pangingikil.
Sa isang banda, ang mga advanced text generator ay nagbibigay-daan para sa paglikha ng mga pinakintab na pekeng balita, mga phishing email , at mga mensahe sa social engineering, na iniayon sa konteksto ng biktima at isinulat sa isang istilo na ginagaya ang mga propesyonal na mamamahayag o mga ehekutibo ng kumpanya. Hindi na natin pinag-uusapan ang mga email na puno ng mga error, kundi mga komunikasyon na lubos na kapani-paniwala.
Sa kabilang banda, ang mga kagamitan para sa paglikha ng mga deepfake ng video at audio ay gumawa ng isang dramatikong pagsulong. Gamit ang espesyal na software, maaaring i-superimpose ng mga umaatake ang mga mukha sa mga totoong video (deepface) o i-clone ang mga boses (deepvoices) na may antas ng realismo na madaling makaloko sa sinumang hindi handa.
Isang halimbawang kaso ang pandaraya sa telepono batay sa voice cloning ng isang miyembro ng pamilya . Matapos makakuha ng mga audio recording ng isang tao, sinasanay ng mga kriminal ang isang modelo na kayang gayahin ang kanilang tono, accent, at paraan ng pagsasalita. Pagkatapos ay tatawagan nila ang isang kamag-anak, gagayahin ang taong iyon, mag-imbento ng isang emergency, at hihingi ng agarang pagpapadala ng pera. Nang makilala ang boses, tuluyan nang ibinababa ng biktima ang kanilang pagiging alerto.
Higit pa sa tahasang panlilinlang, ginagamit din ang AI upang i-automate ang pagtuklas ng kahinaan , pinuhin ang mga brute-force na pag-atake laban sa mga kredensyal, at magsulat ng malisyosong code. Natukoy na ng mga ahensya ng pagpapatupad ng batas at mga organisasyon tulad ng FBI ang malinaw na pagtaas ng mga panghihimasok na may kaugnayan sa malisyosong paggamit ng generative AI, at kinikilala ng maraming propesyonal sa cybersecurity na ang isang malaking bahagi ng paglago ng mga pag-atake ay dahil mismo sa mga bagong tool na ito.
Mga aplikasyon ng AI sa cybersecurity: mula endpoint hanggang cloud
Bilang tugon sa tumaas na panganib na ito, binabago rin ng AI ang cybersecurity sa buong hanay ng teknolohiya . Isinasama ng mga kumpanya ang mga kakayahan sa machine learning sa mga endpoint solution, firewall, SIEM platform, at mga nakalaang cloud tool.
Sa panig ng gumagamit, ang mga solusyon sa seguridad ng endpoint na pinapagana ng AI ay patuloy na sinusuri ang pag-uugali ng mga proseso, file, at koneksyon. Sa halip na umasa lamang sa mga lagda, natututunan nila kung ano ang "normal" sa bawat device at natutukoy ang mga kahina-hinalang paglihis, tulad ng biglaang pagpapatupad ng mga hindi kilalang script o ang malawakang pag-encrypt ng mga file na tipikal ng ransomware.
Ang mga next-generation AI-based firewall (NGFW na may matatalinong kakayahan) ay kayang siyasatin ang naka-encrypt na trapiko, tuklasin ang mga abnormal na pattern , at iugnay ang mga kaganapan sa maraming port at protocol. Pinapayagan sila nitong harangan ang mga komunikasyon sa mga command at control server o pigilan ang mga pagtatangka sa pag-exfiltrate ng data na kung hindi man ay hindi matutukoy.
Sa pandaigdigang antas ng pagsubaybay, ang mga platform ng Security Information and Event Management (SIEM) at mga solusyon sa XDR ay nakakabuo ng libu-libong alerto araw-araw. Ginagamit ang AI upang unahin at pangkatin ang mga kaugnay na kaganapan, na ginagawang ilang insidente na may mataas na epekto ang pagdagsa ng hilaw na datos na talagang nararapat bigyan ng agarang atensyon.
Bukod pa rito, sa mga cloud environment, may mga partikular na solusyon sa seguridad na nakabatay sa AI na ginagamit upang matukoy ang mga maling configuration, labis na pahintulot, o hindi pangkaraniwang paggalaw ng data sa pagitan ng mga rehiyon at serbisyo. Kinukumpleto ito ng mga teknolohiyang Network Detection and Response (NDR) na pinapagana ng AI na nagmomonitor sa internal na trapiko sa network para sa mga pag-uugaling tipikal ng isang umaatake na nasa loob na ng system.
Mga benepisyo ng AI para sa mga pangkat ng seguridad
Ang mga pangkat ng cybersecurity ay nahaharap sa dalawahang hamon: ang pamamahala ng napakalaking dami ng datos at ang pagtaas ng teknikal na kasalimuotan . Dito, ang AI ay naging isang mahalagang kaalyado, na nagbibigay-daan sa kanila na gumawa ng higit pa gamit ang parehong mga mapagkukunan.
Isa sa mga pinakamalinaw na benepisyo ay ang mas mabilis na pagtuklas ng mga banta . Kung dati ay kailangang manu-manong suriin ng isang analyst ang mga kaganapan, natututunan na ngayon ng mga algorithm ang mga pattern ng pag-atake, mga gawi ng gumagamit, at mga tipikal na pag-uugali ng system. Nagbibigay-daan ito sa kanila na matukoy ang mga kritikal na insidente sa loob lamang ng ilang segundo, kahit na lumilitaw ang mga ito bilang isang kumbinasyon ng mga banayad na signal na nakakalat sa iba't ibang mapagkukunan ng data.
Ang isa pang mahalagang punto ay ang pagbabawas ng mga maling positibo at maling negatibo . Sa pamamagitan ng pagkilala ng pattern, pagtuklas ng anomalya, at mga pamamaraan ng patuloy na pagkatuto, sinasala ng AI ang "ingay" ng mga hindi kaugnay na alerto at nakatuon sa mga tunay na kumakatawan sa isang banta. Pinipigilan nito ang mga koponan na mapagod sa pagtugon sa mga alerto na sa huli ay walang patutunguhan.
Binabago rin ng generative AI kung paano ginagamit ng mga analyst ang impormasyon. Sa pamamagitan ng pagsasalin ng teknikal na datos sa natural na wika , makakagawa ang mga tool ng malinaw na ulat na madaling maibahagi sa mga manager o iba pang departamento, maipapaliwanag kung ano ang kaakibat ng isang partikular na kahinaan, o idetalye ang mga inirerekomendang hakbang upang ayusin ito.
Ang kakayahang ito na maglahad ng impormasyon sa isang madaling maunawaang paraan at gabayan ang tugon ay nagbibigay-daan sa mga junior analyst na magsagawa ng mas kumplikadong mga gawain nang hindi kinakailangang maging dalubhasa sa mga wika ng query o mga advanced na tool mula sa unang araw. Sa pagsasagawa, ang AI ay bumubuo ng mga hakbang sa remediation, mga konkretong mungkahi, at karagdagang konteksto na nagpapabilis sa kurba ng pagkatuto.
Panghuli, ang AI ay nagbibigay ng mas kumpletong pananaw sa kapaligiran sa pamamagitan ng pagsasama-sama at pag-uugnay ng datos mula sa mga security log, trapiko sa network , cloud telemetry, at mga panlabas na pinagmumulan ng threat intelligence. Nakakatulong ito na ipakita ang mga pattern ng pag-atake na kung hindi man ay hindi mapapansin kapag tiningnan mula sa iisang sistema.
Pagpapatotoo, mga password, at pagsusuri ng pag-uugali
Higit pa sa pag-detect ng panghihimasok, binabago ng AI kung paano pinoprotektahan ang mga pagkakakilanlan at pinamamahalaan ang pag-access . Umiiral pa rin ang mga tradisyonal na password, ngunit parami nang parami ang mga ito na isinasama sa mga modelo ng pagsusuri ng pag-uugali na pinapagana ng AI at iba pang mga salik.
Ginagamit ang AI sa mga adaptive authentication system na sumusuri sa konteksto ng bawat pag-login: lokasyon, device, oras, kasaysayan ng paggamit, bilis ng pagta-type, at iba pang mga salik. Kung may anumang tila kakaiba, pinapataas ng system ang antas ng seguridad sa pamamagitan ng paghingi ng karagdagang impormasyon o pagharang sa session.
Kasabay nito, kayang matukoy ng mga solusyon sa behavioral analytics ang mga pagtatangkang pagnanakaw ng pagkakakilanlan o mga nakompromisong account sa pamamagitan ng pag-aaral kung paano nakikipag-ugnayan ang mga user sa mga application, kung anong mga resource ang kanilang ina-access, at kung paano sila gumagamit ng network. Ang isang makabuluhang pagbabago sa mga pattern na ito ay maaaring magpahiwatig na may isang taong gumagamit ng mga ninakaw na kredensyal.
Ang pamamahala ng kahinaan ay umaasa rin sa AI upang malampasan ang karaniwang walang katapusang listahan ng mga kapintasan. Sinusuri ng mga modelo kung aling mga kahinaan ang malamang na mapagsamantalahan batay sa aktwal na aktibidad ng umaatake, ang pagkakaroon ng mga pampublikong pagsasamantala, at ang pagkakalantad ng bawat asset, na tumutulong sa pagbibigay-priyoridad sa mga pagsisikap sa pag-patch.
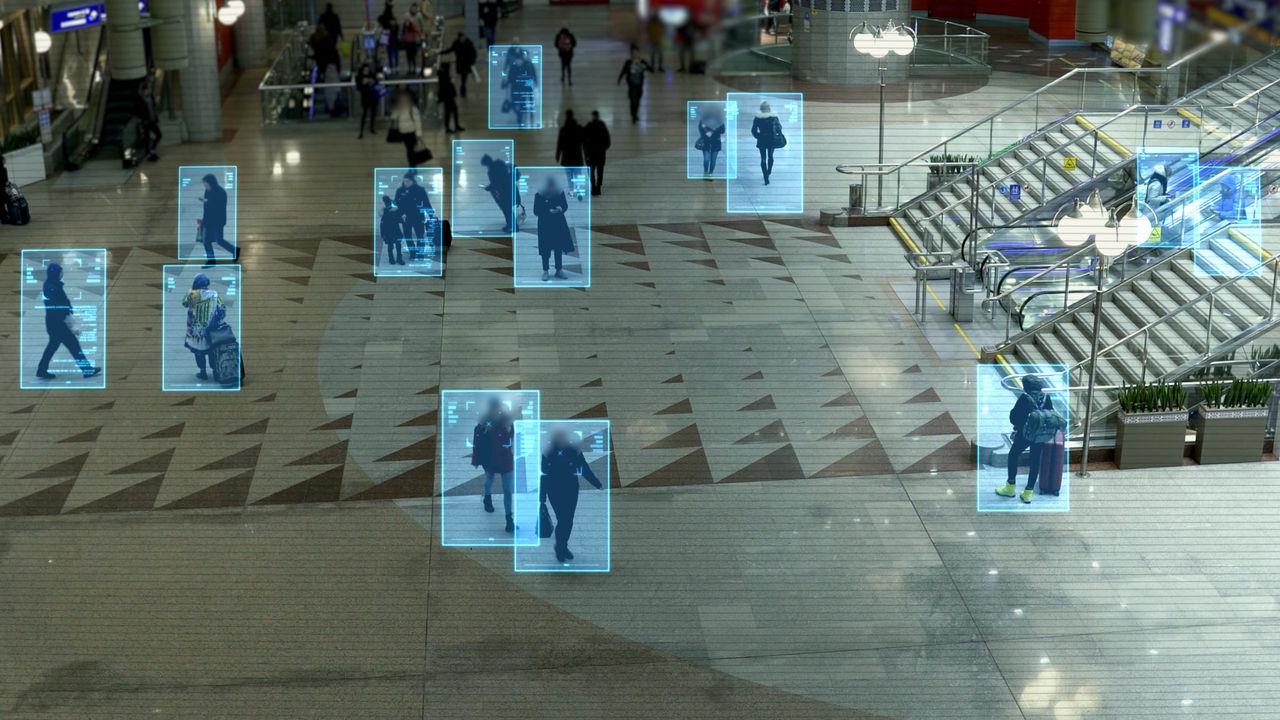
Sa mga pisikal na kapaligiran, ang pagmamatyag gamit ang mga camera at sensor ay pinahuhusay ng mga modelo ng AI na may kakayahang matukoy ang mga kahina-hinalang kilos , matukoy ang mga plaka ng sasakyan, makilala ang mga pattern ng paggalaw, at mag-alerto sa mga hindi pangkaraniwang pagtitipon. Sa pamamagitan ng pagsasama-sama ng impormasyong ito sa makasaysayang datos at konteksto, maaaring ma-activate ang mga early warning system sa mga lugar na may mataas na antas ng krimen.
Pag-iwas at paghula ng krimen sa pisikal na mundo
Bukod sa cyberspace, nagsisimula na ring gumanap ang AI ng mahalagang papel sa pag-iwas sa krimen sa mga kapaligirang urbano . Sa pamamagitan ng pagsusuri ng malalaking dami ng makasaysayang datos, matutukoy ng mga awtoridad ang mga padron na makakatulong sa kanila na mas mahusay na magplano ng mga mapagkukunan.
Kabilang sa mga pinakakaraniwang aplikasyon ay ang pagsusuri ng mga padron ng krimen : kung anong mga uri ng krimen ang nakapokus sa ilang partikular na lugar, sa anong mga oras ang mga ito ay pinakamadalas, o kung paano ang mga ito ay nagbabago sa paglipas ng panahon. Ginagamit ang impormasyong ito upang isaayos ang mga pagpapatrolya, mapabuti ang ilaw, mag-install ng mga karagdagang kamera, o magdisenyo ng mga partikular na kampanya sa pag-iwas.
Ginagamit din ang AI sa mga early warning system na pinagsasama ang real-time na data (mga camera, sensor, social media, maging ang mga variable ng panahon) upang matantya kung kailan malamang na mangyari ang ilang partikular na insidente. Bagama't hindi naman tiyak na magkakamali, makakatulong ang mga sistemang ito na mahulaan ang mga senaryo ng panganib.
Sa larangan ng imbestigasyon, ang mga algorithm ay nagbibigay-daan sa digital forensic analysis ng malalaking volume ng forensic data (mga fingerprint, DNA, mga talaan ng kaso, mga kasaysayan ng pag-aresto) upang matukoy ang mga koneksyon na napakahirap makita sa unang tingin. Pinapayagan nito ang mga imbestigador na iugnay ang mga tila walang kaugnayang kaso o pinuhin ang paghahanap sa mga suspek.
Ang lahat ng pag-deploy na ito ay dapat na palaging balansehin nang may paggalang sa privacy at mga karapatang pantao . Totoo ang panganib ng bias sa datos ng pagsasanay: kung ang mga modelo ay pinapakain ng mga dati nang may bias na rekord ng pulisya, maaari nilang palakasin ang umiiral na diskriminasyon sa pamamagitan ng "paghula" ng mas maraming krimen sa mga partikular na komunidad, kahit na ang pinagbabatayan na problema ay iba pa.
Mga panganib at hamon: seguridad ng datos, seguridad ng modelo, at seguridad ng API
Para maging mapagkakatiwalaan ang AI, ang seguridad ay hindi na limitado sa pagprotekta sa mga server o network. Mahalagang protektahan ang mismong katalinuhan : ang datos na nagpapakain sa mga modelo, ang mga arkitektura ng AI, at ang mga interface na nagbibigay-daan sa mga ito na maging naa-access.
Ang mga modelo ay kasinghusay lamang ng kanilang datos sa pagsasanay. Kung ang datos na iyon ay minamanipula o may kinikilingan , ang AI ay gagawa ng mga maling desisyon. Ang isang malinaw na halimbawa nito ay makikita sa mga modelong ginagamit para sa mga proseso ng recruitment: kung sila ay sinanay na may mga kasaysayan na sistematikong pumapabor sa ilang partikular na profile, maaaring palakasin ng AI ang mga pagkiling batay sa kasarian, lahi, o pinagmulan, na nagpapakita ng diskriminasyon laban sa mga perpektong kwalipikadong kandidato.
Sa purong teknikal na antas, ang mga modelo ng wika at iba pang mga advanced na AI ay nahaharap sa mga bagong kategorya ng mga pag-atake, tulad ng prompt injection . Kabilang dito ang pagtatago ng mga malisyosong tagubilin sa input ng data upang baguhin ang pag-uugali ng modelo, laktawan ang mga limitasyon, o maging sanhi ng pagbabalik nito ng mapaminsalang impormasyon.
Ang isa pang pangunahing panganib ay ang pagkakalantad ng sensitibong impormasyon . Kung ang mga sistema ay mali ang pagkakaayos, maaari nilang ibunyag ang kumpidensyal na datos ng customer, mga sikreto sa kalakalan, o mga bahagi ng mismong hanay ng pagsasanay, direkta man o sa pamamagitan ng mga pamamaraan tulad ng paghihinuha ng pagiging miyembro o pagkuha ng modelo.
Ang mga API na ginagamit upang ma-access, sanayin, o i-deploy ang mga modelo ng AI ay kumakatawan sa isang kritikal na larangan. Kung walang matibay na authentication, request limiting, at input validation , nagiging madali silang target para sa mga brute-force attack, mass scraping, o mga hindi awtorisadong pagbabago sa mga parameter ng modelo. Hindi nagkataon na ang karamihan sa mga kumpanya ay dumanas ng mga insidente sa seguridad na may kaugnayan sa API nitong mga nakaraang buwan.
Ang pagiging kumplikado ng mga hybrid na kapaligiran at ang pangangailangan para sa kabuuang kakayahang makita
Karamihan sa mga organisasyon ay nagpapatakbo ng kanilang mga solusyon sa AI sa mga hybrid infrastructure na pinagsasama ang public cloud, private cloud, on-premises, at lalong lumalalang edge computing. Dahil sa fragmentation na ito, mahirap mapanatili ang malinaw na pananaw kung nasaan ang data, paano ito gumagalaw, at kung sino ang may access dito sa anumang oras.
Ang kakulangan ng visibility ay humahantong sa pira-pirasong mga kontrol at mga blind spot . Ang ilang mga modelo ay sinasanay sa isang cloud, pino sa isa pa, at pagkatapos ay inilalagay sa iba't ibang bansa, kung saan ang data ay lumilipat mula sa isang kapaligiran patungo sa isa pa. Kung walang sapat na kakayahang maobserbahan, ang mga paglabag sa seguridad o hindi pagsunod sa mga regulasyon ay madaling lumitaw nang walang sinumang nakakatuklas sa mga ito sa oras.
Bukod pa rito, hindi tulad ng tradisyonal na software, ang mga modelo ng AI ay nagbabago kasabay ng paggamit . Maaari nilang iakma ang kanilang mga parameter batay sa bagong datos na kanilang pinoproseso, na nagpapahirap matukoy kung ang mga ito ay minanipula o kung unti-unti silang lumihis mula sa kanilang inaasahang pag-uugali.
Samakatuwid, mahalagang magpatupad ng patuloy na pagsubaybay at mga advanced na analytics, kabilang ang mga hakbang sa seguridad, sa iyong home lab upang subaybayan ang pagganap, mga tugon, at mga desisyon ng modelo. Sa ganitong paraan lamang mo matutukoy ang mga hindi pangkaraniwang pattern, mga banayad na pagkasira, o mga pagtatangka sa pag-atake na hindi napapansin sa mga tradisyonal na log.
Ang pangangailangang ito para sa kontrol ay umaabot din sa mga layer ng network at application. Ang mga teknolohiya sa proteksyon ng web application at API, kasama ang malalim na kakayahan sa pag-inspeksyon ng trapiko, ay nagbibigay-daan upang matukoy ang mga kahina-hinalang query, mga pagtatangka sa pagkuha ng data , o mga hindi pangkaraniwang pag-uugali patungo sa mga serbisyo ng AI, na hinaharangan ang mga ito bago pa man nila makompromiso ang sensitibong impormasyon.
Seguridad sa pamamagitan ng disenyo at katatagan bilang isang kalamangan sa kompetisyon
Para maging isang tunay na tagapagtaguyod ng negosyo ang AI at hindi isang palaging pinagmumulan ng mga alalahanin, dapat isama ang seguridad mula pa noong unang araw . Hindi sapat ang pagbuo lamang ng modelo, ilagay ito sa produksyon, at pagkatapos ay dali-daling i-patch ito.
Ang isang mature na estratehiya ay kinabibilangan ng pagpapatunay at pagprotekta ng datos sa lahat ng yugto, paglalapat ng mahigpit na mga kontrol sa pag-access, paghihiwalay ng mga kapaligiran sa pag-develop, pagsubok, at produksyon, at pagpirma sa mga artifact ng modelo sa pamamagitan ng cryptographic na paraan upang matiyak ang kanilang integridad sa buong lifecycle.
Mahalaga rin ito sa pagdisenyo ng mga awtomatikong kakayahan sa pagtukoy at pagtugon : kapag ang isang modelo ay kumikilos nang kakaiba, kapag ang isang API ay nakatanggap ng isang maanomalyang pattern ng kahilingan, o kapag ang isang hindi inaasahang pagbabago ay natukoy sa isang dataset, ang sistema ay dapat na mabilis na tumugon, ihiwalay ang mga bahagi, at ipaalam sa mga naaangkop na pangkat.
Ang katatagan, na nauunawaan bilang kakayahan ng AI na mapaglabanan ang mga pag-atake at makabawi nang hindi nawawala ang paggana , ay nagiging isang mahalagang salik ng tiwala para sa mga ehekutibo. Kung alam ng isang organisasyon na ang mga modelo nito ay ligtas, naoobserbahan, at sumusunod sa mga kinakailangan, magkakaroon ito ng mas maraming kalayaan upang magbago at mag-eksperimento sa mga advanced na kaso ng paggamit.
Sa pagsasagawa, maraming kumpanya ang pinagsasama ang mga espesyalisadong serbisyo sa cybersecurity sa mga solusyon sa proteksyon ng aplikasyon at pamamahala ng trapiko na nagbibigay-daan para sa mga estratehiyang malaliman sa depensa: advanced na inspeksyon ng trapiko, paghihiwalay ng kapaligiran, pagpapagaan ng pagkakalantad ng data, pagsubaybay sa modelo, at matalinong pagruruta ng kahilingan batay sa gastos, pagsunod, at pagganap.
Hindi inaalis ng lahat ng ito ang pangangailangan para sa pangangasiwa ng tao, ngunit lubos nitong binabawasan ang mga manu-mano at paulit-ulit na gawain. Pinangangasiwaan ng AI ang alert triage, event correlation, at information summarization, habang ang mga espesyalista ay nakatuon sa pag-unawa sa layunin ng mga umaatake, pagsisiyasat sa mga kumplikadong insidente, at pagdidisenyo ng mas matatag na cyber defenses.
Sa huli, ang paggamit ng AI sa seguridad ay nangangailangan ng pag-aakala sa tatlong pangunahing ideya: na ang AI at seguridad ay dapat na magkasamang umusad , na ang pagprotekta sa AI ay kinabibilangan ng pagprotekta sa datos, mga modelo, at mga interface (hindi lamang imprastraktura), at na ang katatagan na nalilikha ng isang mahusay na protektadong AI ay isinasalin sa isang tunay na kalamangan sa kompetisyon kumpara sa mga nag-iimprovise habang ginagawa ito.
Ang artificial intelligence ay lumampas na sa pagiging isang eksperimento lamang upang maging pangunahing puwersang nagtutulak sa likod ng digital na inobasyon sa halos bawat sektor. Ang pagsasama nito sa seguridad—habang sabay na tinitiyak ang sapat na proteksyon—ay nagbibigay-daan sa pagpapagaan ng epekto ng mga paglabag, pag-antisipa ng mga banta, pagpapabuti ng pag-iwas sa krimen, at pagpapalaya sa mga pangkat ng tao mula sa karamihan ng mabibigat na gawain, kung ang maingat na balanse ay pinapanatili sa pagitan ng pagiging epektibo, etika, at paggalang sa mga karapatang pantao.