- Ang Secure Boot ay kinakailangan para sa pag-install o pag-upgrade sa Windows 11 at pinoprotektahan ang iyong PC mula sa pagsisimula.
- Bago i-enable ang Secure Boot, mahalagang suriin ang compatibility ng iyong computer at gumawa ng mga backup.
- Kasama sa proseso ang pag-update ng firmware, paglipat sa UEFI, pag-convert ng disk sa GPT, at pagpapagana ng Secure Boot mula sa BIOS/UEFI.
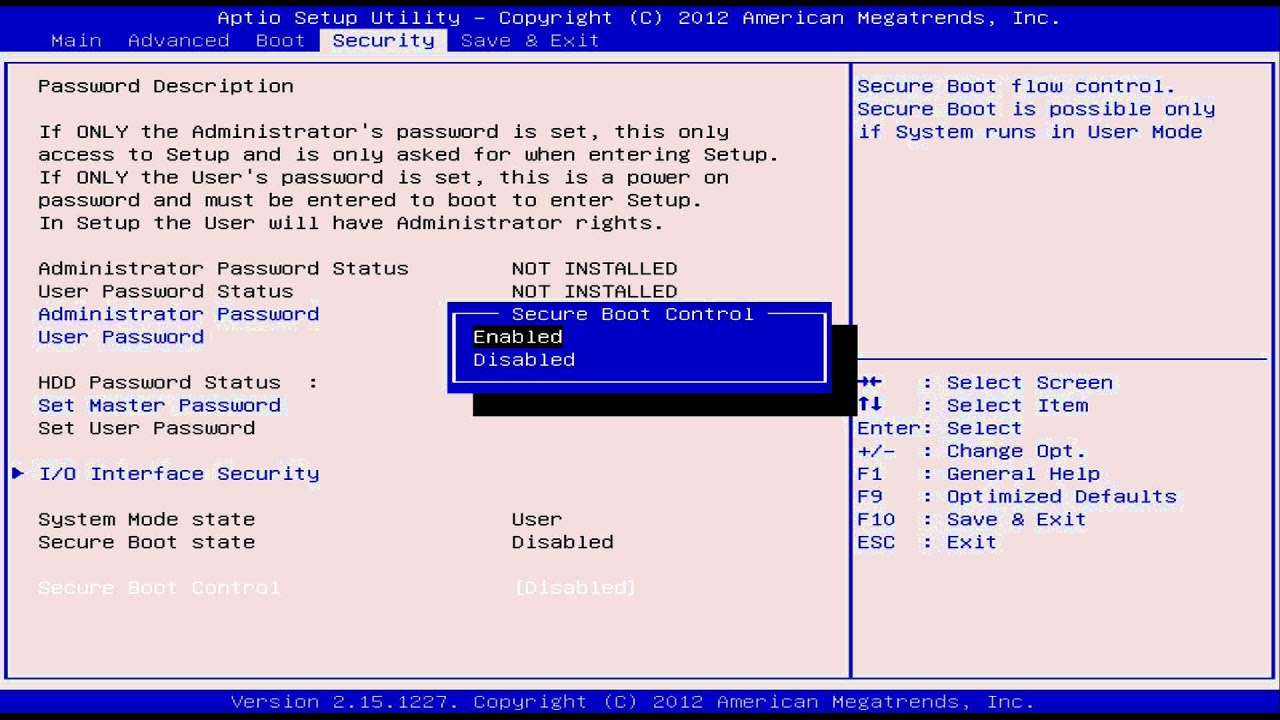
Maraming user na gustong mag-install o mag-upgrade sa Windows 11 ang nakakaranas ng isang mahalagang kinakailangan: ang pagkakaroon ng naka-enable na Secure Boot. Bagama't mahalaga ang feature na ito para sa seguridad para protektahan ang iyong computer mula sa mga banta, maaaring nakakalito kung hindi ka pa nakakapag-interact sa mga setting ng UEFI o BIOS ng iyong computer. Kung nasa ganoong sitwasyon ka, huwag mag-alala, narito ang isang kumpletong gabay na naglalaman ng lahat ng kailangan mong malaman para paganahin ang Secure Boot sa Windows 11.
Ang Secure Boot ay isang mapagkakatiwalaang filter na tumutukoy kung aling software ang maaaring mag-load habang nagsisimula ang system at pinipigilan ang pagtakbo ng malisyosong code. Gayunpaman, ang pag-enable nito ay maaaring mangailangan ng pagsusuri sa hardware, pagbabago ng firmware, at, higit sa lahat, lubusang pag-unawa sa proseso upang maiwasan ang mga pagkakamali na maaaring magpakomplikado sa proseso ng pag-boot ng iyong PC. Gagabayan ka ng artikulong ito nang sunud-sunod, sasagutin ang mga madalas itanong, at magbibigay ng pinakamahusay na mga rekomendasyon upang matulungan kang matagumpay at ligtas na makumpleto ang proseso.
Ano ang Secure Boot at bakit ito mahalaga sa Windows 11?
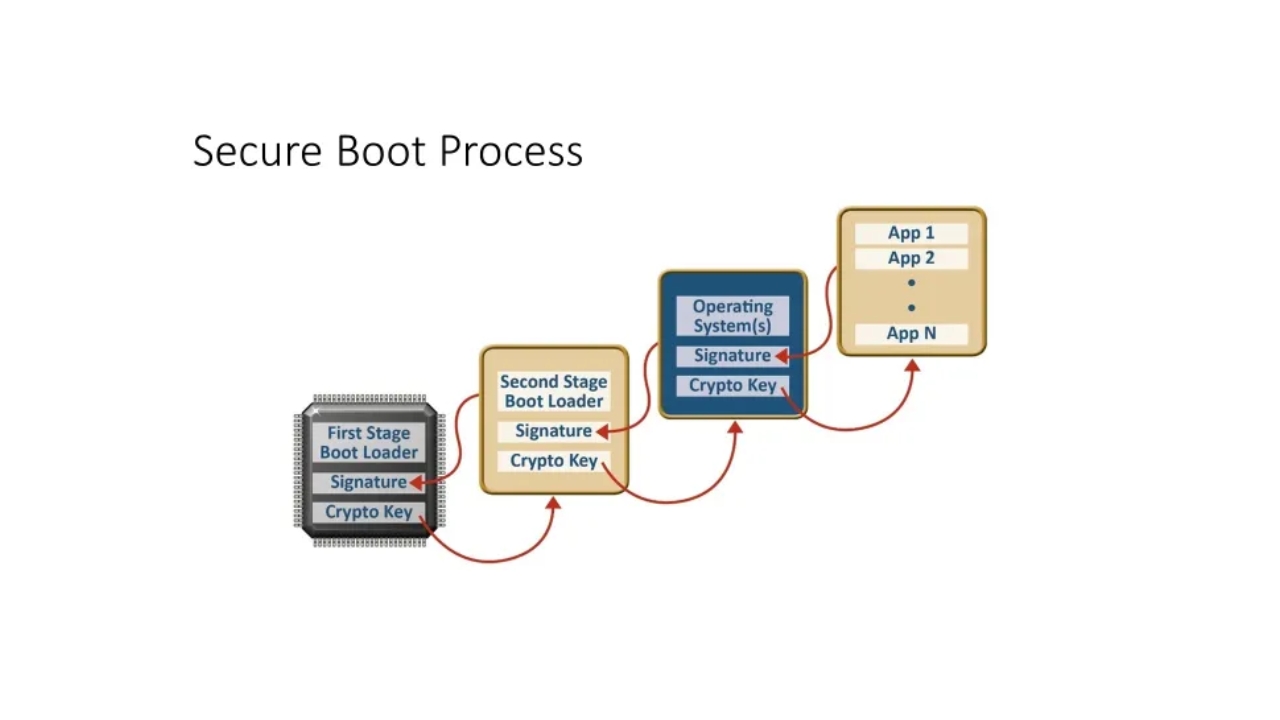
Ang Secure Boot ay isang tampok na ipinakilala kasama ng espesipikasyon ng UEFI (Unified Extensible Firmware Interface) na pumapalit sa tradisyonal na BIOS at nagbibigay ng isang kritikal na layer ng pagpapatunay kapag naka-on ang computer.
Kapag pinagana, tinitiyak ng Secure Boot na tanging ang mga driver at operating system na nilagdaan at beripikado ng tagagawa o ng Microsoft ang nalo-load . Pinipigilan nito ang mga pag-atake ng rootkit o malware na maaaring maipasok habang nagsisimula ang system. Sa Windows 11, kinakailangang paganahin ang Secure Boot (kasama ang UEFI mode) upang magarantiya ang seguridad na ito mula sa simula.
Mga rekomendasyon bago i-activate ang Secure Boot
- I-back up ang iyong mahalagang data: Bago baguhin ang mga setting ng firmware, i-back up ang iyong mga personal na file. Ang anumang mga error ay maaaring maging pansamantalang hindi gumagana ang system.
- I-update ang UEFI/BIOS firmware: : Kumonsulta sa website ng tagagawa ng iyong motherboard o computer at i-download at i-install ang pinakabagong UEFI firmware.
- Suriin ang iyong hardware compatibilityHindi lahat ng mas lumang mga computer ay sumusuporta sa UEFI o Secure Boot. Suriin kung sinusuportahan ng iyong computer ang mode na ito sa pamamagitan ng pagkonsulta sa opisyal na teknikal na impormasyon.
- Tandaan ang mga susi upang ma-access ang mga setting ng UEFI/BIOS: Ang mga ito ay karaniwang Del, F2, F10, F12 o ESC, ngunit maaaring mag-iba depende sa tagagawa.
Sinusuportahan ba ng aking computer ang UEFI Secure Boot?
Para malaman kung sinusuportahan ng iyong PC ang Secure Boot, may ilang paraan para masuri ito . Narito ang mga pinakapraktikal na paraan:
1. Suriin mula sa impormasyon ng system
- Pindutin Umakit + R upang buksan ang Run.
- Escribe msinfo32 at pindutin ang Enter.
- Sa window na bubukas, hanapin ang field Secure Boot State sa buod.
- Kung ito ay lilitaw bilang Sa, mayroon ka na ngayong Secure Boot na gumagana. Kung nakikita mo Na-deaktibo o Hindi suportado, kakailanganin mong i-activate ito o suriin ang partitioning mode at firmware.
2. Gumamit ng mga utos ng CMD o PowerShell
- Buksan ang Command Prompt (CMD) bilang administrator.
- Tumakbo bcdedit /enum {kasalukuyang}.
- Hanapin ang linyang "ruta" sa ipinapakitang impormasyon. Kung sinasabi nito winload.efi, nagbo-boot ang system sa UEFI mode. Kung ito ay lilitaw winload.exe, tradisyonal ang boot (Legacy BIOS) at kakailanganin mong i-convert ito sa UEFI para paganahin ang secure na boot.
3. Suriin ang pamamahala ng disk
- Pindutin Umakit + R at tumakbo diskmgmt.msc.
- I-right-click ang system disk. Kung ito ay nagsasabing "I-convert sa GPT disk," ang system ay nasa MBR (legacy BIOS). Kung nakikita mo ang "I-convert sa MBR disk," nasa GPT/UEFI partition na ito.
4. Petsa ng paggawa ng motherboard
Kung ang iyong motherboard o laptop ay mula 2011 o mas bago, malamang na mayroon na itong UEFI compatibility at Secure Boot. Maaari mong tingnan ang petsa tulad nito:
- Magbukas ng CMD at tumakbo Info ng sistema.
- Hanapin ang linya ng Bersyon ng BIOS upang makita ang petsa at bersyon na naka-install.
Paano ko paganahin ang secure na boot nang hakbang-hakbang?
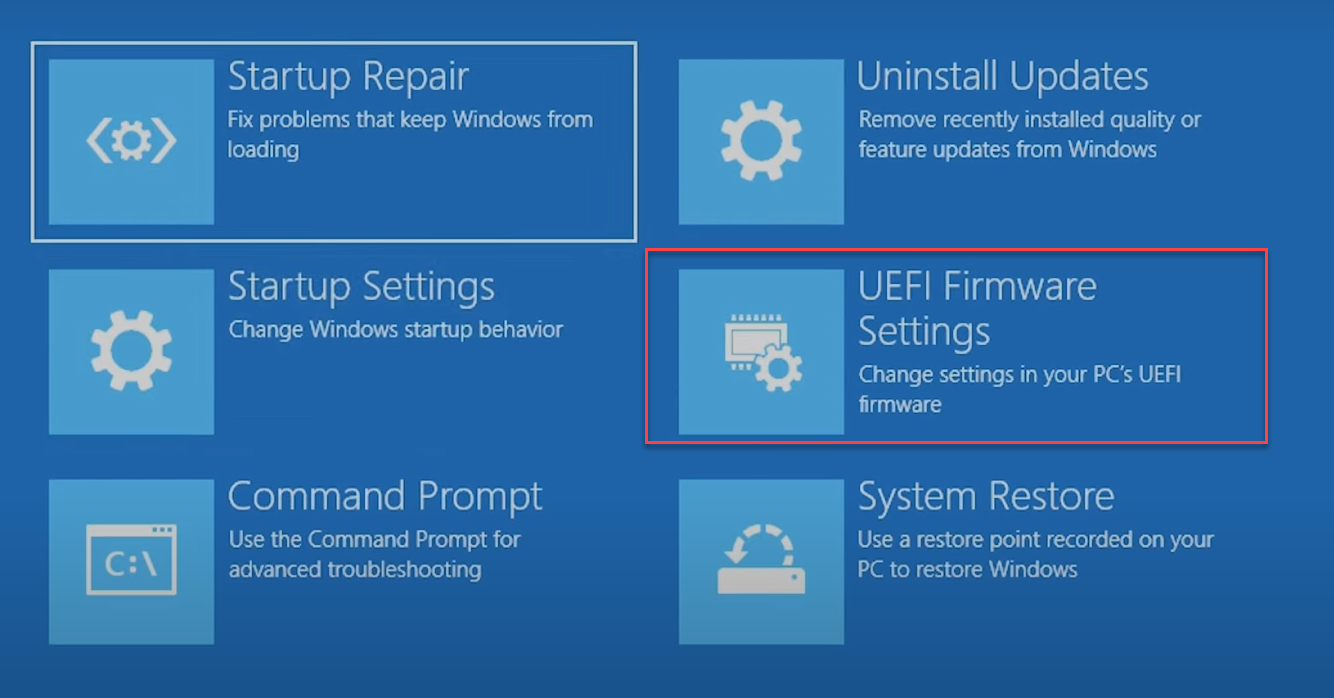
Maaaring mag-iba ang mga hakbang depende sa tagagawa ng iyong computer (Dell, HP, Lenovo, Asus, Gigabyte, MSI, atbp.), ngunit ang pangkalahatang pamamaraan ay kadalasang halos magkapareho.
1. I-access ang mga setting ng UEFI/BIOS
- I-restart ang iyong computer at sa sandaling magsimula itong mag-on, pindutin nang paulit-ulit ang BIOS/UEFI access key (karaniwan ay Del, F2, F12, F10 o ESC).
2. Suriin ang boot mode
- Sa loob ng pagsasaayos, hanapin ang seksyon ng mga pagpipilian sa boot (Boot, Boot Options, Boot Mode).
- Tiyaking naka-on ang mode UEFI at hindi sa Legacy na BIOS o CSMKung ito ay nasa Legacy, kakailanganin mong baguhin ito sa UEFI, na maaaring mangailangan ng pag-convert ng disk mula sa MBR patungong GPT. Para dito, maaaring makatulong na tingnan ang buong gabay sa MSR partition sa Windows.
3. Baguhin ang uri ng partition sa GPT (kung kinakailangan)
Kung ang iyong disk ay naka-format bilang MBR at kailangan mo itong baguhin sa GPT upang paganahin ang UEFI booting at i-activate ang Secure Boot:
- Gumawa ng buong backup ng iyong data.
- Gamitin ang Windows disk conversion tool (Mbr2Gpt.exe) o mga espesyal na app. Patakbuhin mula sa CMD bilang administrator: mbr2gpt /convert /allowfullOS.
- I-restart ang iyong computer at bumalik sa mga setting ng UEFI upang itakda ang boot mode sa UEFI.
4. Paganahin ang Secure Boot
- Sa loob ng BIOS/UEFI, hanapin ang isang seksyong tinatawag bangka, Katiwasayan o Pagpapatunay.
- Hanapin ang pagpipilian Secure Boot o Ligtas na pagsisimula at baguhin ang halaga sa Pinagana o Sa.
- Sa ilang mga kaso kailangan mong pumunta sa Susing Pamamahala o Susing Pamamahala at piliin I-install ang default na Secure Boot Keys (i-install ang mga default na key).
- I-save ang mga pagbabago at lumabas (karaniwang sa pamamagitan ng pagpindot sa F10) at payagan ang computer na mag-restart.
Ano ang dapat kong gawin kung hindi ko mahanap ang secure na opsyon sa boot?
Kung hindi mo nakikita ang opsyong Secure Boot, posibleng:
- Ang iyong computer ay walang UEFI firmware at mayroon lamang isang tradisyonal na BIOS.
- Ang CSM (Legacy System Compatibility) mode ay pinagana. Dapat mong i-disable ito.
- Ang system disk ay nasa MBR na format at hindi GPT.
Sa anumang kaso, sumangguni sa manwal ng iyong motherboard o sa website ng suporta ng gumawa. Kung ang iyong computer ay may brand name (Dell, HP, Lenovo, Acer, atbp.), hanapin ang eksaktong modelo sa opisyal na website at sundin ang mga partikular na tagubilin para sa iyong kaso.
Mga partikular na hakbang para sa mga Gigabyte motherboards (karaniwang halimbawa sa Spain)
- I-back up ang iyong data bago pindutin ang BIOS.
- I-update ang BIOS kung kinakailangan (i-download ang pinakabagong bersyon mula sa website ng Gigabyte).
- Maghanda ng USB sa pag-install ng Windows 11 gamit ang opisyal na tool ng Microsoft.
- I-reboot at ipasok ang BIOS/UEFI (Tanggalin o F2 sa pagsisimula).
- Pumunta sa menu bangka at mga pagbabago boot mode a UEFI.
- I-save, lumabas at i-restart.
- Bumalik sa BIOS, hanapin Secure Boot sa mga menu ng Katiwasayan o bangka at buhayin ito.
- I-install ang mga default na key kung sinenyasan.
- I-save ang mga pagbabago at i-restart ang PC.
