- Ang mga kahinaan ay mga kahinaang teknikal o pantao na nagpapahintulot sa mga pag-atake laban sa pagiging kumpidensyal, integridad, at kakayahang magamit.
- Mayroong maraming uri: software, network, configuration, human factor, cloud at supply chain, bilang karagdagan sa mga teknikal na pagkabigo tulad ng injection, XSS o buffer overflow.
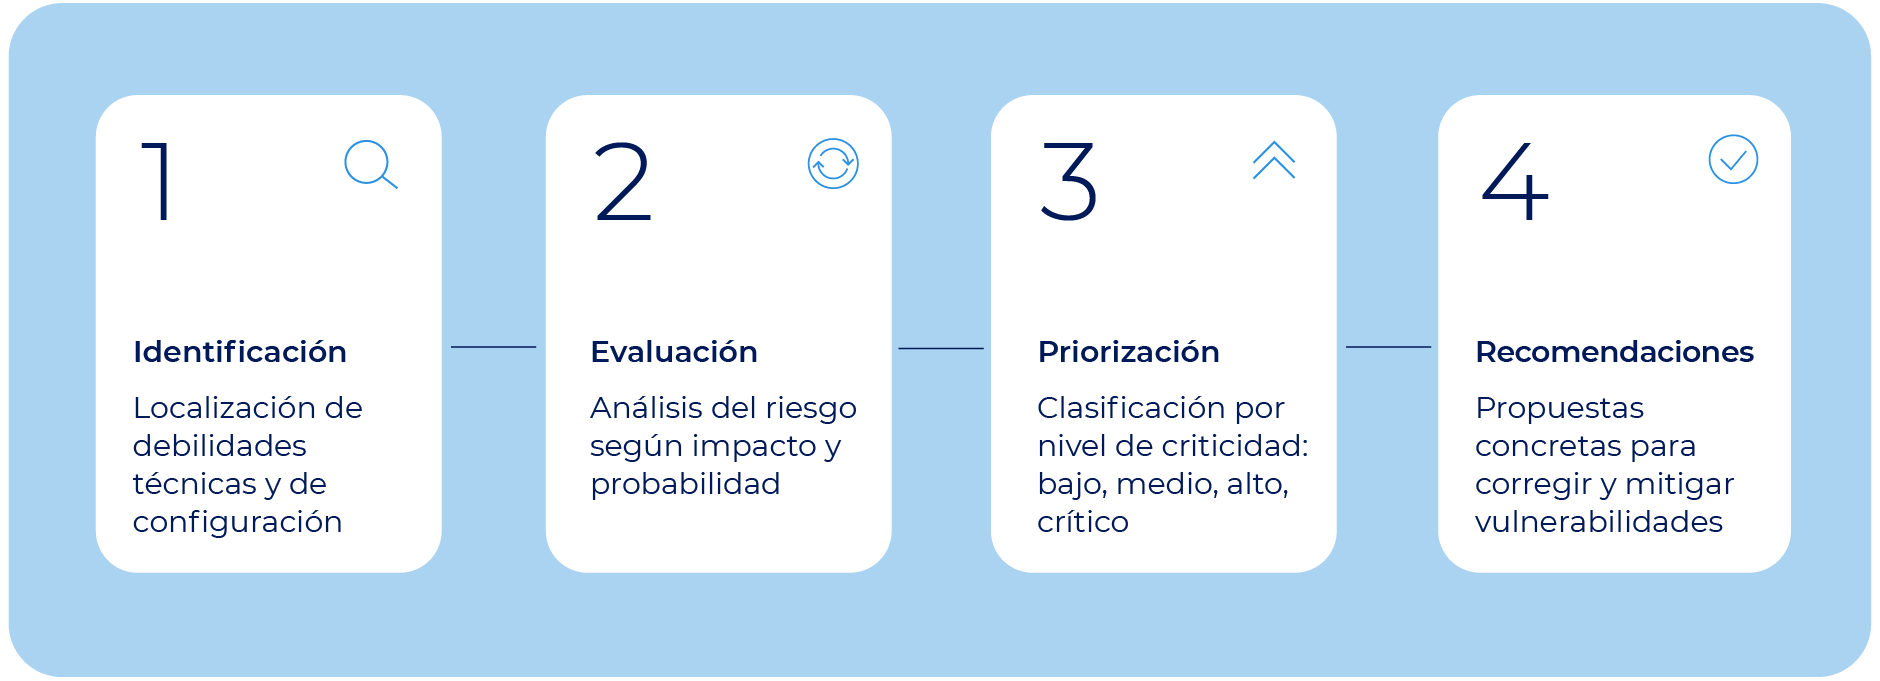
- Ang pagtatasa ng CVSS at konteksto ng negosyo ay mahalaga sa pagbibigay-priyoridad kung aling mga kahinaan ang unang aayusin.
- Pinagsasama ng epektibong pamamahala ang patuloy na pag-patch, mga audit, pagsasanay, mga kontrol sa pag-access, at awtomatikong pagtugon.
Ang mga kahinaan sa seguridad ang panimulang punto para sa karamihan ng mga insidente ng cybersecurity. Hindi ang mga ito ang mismong pag-atake, kundi ang butas na nagpapahintulot sa isang banta na makapasok, kumalat, at sa huli ay magdulot ng tunay na pinsala sa mga sistema, network, at data. Ang pag-unawa kung paano sila inuuri, kung paano sila lumalabas, at kung paano sila pinamamahalaan ay mahalaga para sa anumang kumpanya na gustong seryosohin ang digital na proteksyon nito.
Sa pang-araw-araw na buhay, ang isang teknikal o pagkakamali ng tao ay maaaring magdulot ng pagkasira ng isang kritikal na serbisyo sa loob lamang ng ilang minuto: mula sa isang maling pagkakaayos ng server hanggang sa isang empleyado na nag-click sa isang phishing link. Kaya naman napakaraming usapan tungkol sa pamamahala ng kahinaan , mga patch, CVE, CVSS, at mga exploit. Sa buong artikulong ito, aayusin natin ang lahat ng ito: mga kahulugan, uri ng mga kahinaan, mga halimbawa sa totoong buhay, mga diskarte sa exploit, at kung paano unahin kung ano ang dapat ayusin muna kapag tila apurahan ang lahat.
Ano ang kahinaan sa seguridad at bakit ito napakahalaga?
Kapag pinag-uusapan natin ang kahinaan, tinutukoy natin ang isang depekto, error, o maling pag-configure sa isang sistema ng impormasyon (mga server, application, network, device, atbp.) na maaaring samantalahin ng isang umaatake upang masira ang seguridad. Ang kompromisong ito ay maaaring makaapekto sa pagiging kumpidensyal ( pagnanakaw ng data), integridad ( hindi awtorisadong pagbabago), o availability (pagkawala o pagkaantala ng serbisyo).
Ang isang kahinaan ay maaaring magmula sa mga depekto sa disenyo, mga error sa pagpapatupad, mga hindi secure na configuration , o kahit na mga kakulangan sa proseso ng operasyon (halimbawa, ang hindi pagbawi ng access para sa mga empleyadong umaalis). Ang banta ay ang aksyon na nagsasamantala sa kahinaang iyon: ransomware, isang denial-of-service attack, isang malawakang pagnanakaw ng kredensyal, atbp. Kung walang kilalang kahinaan, mas magiging mahirap para sa isang umaatake, kaya ang kanilang layunin ay hanapin sila bago mo gawin iyon.
Maraming ulat sa seguridad, lalo na sa Latin America, ang nagpapakita na ang mga kahinaan na mahigit isang dekada na ang tanda ay patuloy na sinasamantala dahil lamang sa hindi ito naayos o minamaliit. Ipinapakita nito ang isang pangunahing problema: kakulangan ng mga update, mahinang kontrol sa ibabaw ng pag-atake, at hindi sapat na kamalayan sa lahat ng antas ng organisasyon.
Kaya naman napakahalaga ng papel ng mga eksperto sa cybersecurity . Ang kanilang trabaho ay hanapin ang mga kahinaang ito, sukatin ang tunay na epekto nito, unahin ang mga ito, ipatupad ang mga hakbang sa pagpapagaan, at subaybayan ang mga ito upang matiyak na hindi na muling uulit ang mga ito. Upang magawa ito, gumagamit sila ng mga automated scanner , mga pagsusuri sa configuration, penetration testing, at patuloy na pagsusuri sa banta.
Mayroong dalawang pangunahing paraan upang matuklasan ang isang kahinaan: sa pamamagitan ng proactive security testing (mga audit, penetration testing, mga scan) o sa pamamagitan ng pagsasamantala nito ng mga umaatake . Kung mangyari ang pangalawang senaryo, hindi na lamang natin pinag-uusapan ang isang kahinaan, kundi isang insidente o paglabag sa seguridad. Kaya naman napakahalaga ng maagang pagtuklas at mga preventive control.
Mga pangunahing konsepto sa mundo ng mga kahinaan
Para madaling maunawaan ang klasipikasyon ng mga kahinaan sa seguridad , makakatulong na maging dalubhasa sa isang serye ng mga terminong lumalabas sa mga teknikal na ulat, mga abiso mula sa tagagawa, at mga balita tungkol sa mga cyberattack.
Kahinaan : Ito mismo ang kahinaan. Maaari itong maging isang depekto sa code, isang maling pag-configure, o kombinasyon ng pareho. Sa ganang sarili nito, hindi ito isang pag-atake, ngunit ito ay isang potensyal na pasukan para sa isang cybercriminal.
Patch : Ito ang update o pag-aayos na inilabas ng vendor upang matugunan ang isang partikular na kahinaan . Maaaring kabilang dito ang pagpapalit ng mga library, pagsasaayos ng mga pagpapatunay ng input, pagpapalakas ng mga kontrol sa pag-access, atbp. Ito ang pinakadirektang solusyon, ngunit ito rin ang pinakamadalas na ipinagpapaliban sa maraming organisasyon.
Ang exploit ay ang praktikal na paraan upang samantalahin ang isang kahinaan . Maaari itong maging isang script, isang espesyal na ginawang file, isang command string, o isang hanay ng mga awtomatikong hakbang. Ginagawa nitong isang tunay na pag-atake ang teorya (ang kahinaan).
Payload : Ito ang "kapaki-pakinabang na malisyosong code" na isinasagawa pagkatapos gamitin ang kahinaan. Maaari itong maging ransomware, mga magnanakaw ng data, mga silent backdoor, o anumang iba pang malware. Ang exploit ang magbubukas ng pinto; ang payload ang papasok at gagawa ng maruming gawain.
Patunay ng Konsepto (POC) : Ito ay isang patunay ng konsepto na nagpapakita na ang isang kahinaan ay maaaring pagsamantalahan, kadalasan para sa mga layunin ng pananaliksik o pag-awdit . Hindi ito kailangang maging malisyoso; ginagamit ito upang patunayan na umiiral ang depekto at sukatin ang epekto nito nang hindi nagdudulot ng pinsala sa produksyon.
Zero-day : Ito ay isang kahinaan na hindi alam ng tagagawa at walang magagamit na patch para dito . Kung matuklasan ito ng isang umaatake bago ang sinuman, maaari nila itong samantalahin nang walang anumang mga lagda sa pagtuklas o mga partikular na solusyon, na ginagawa itong isa sa mga pinaka-mapanganib na senaryo.
CVE (Mga Karaniwang Kahinaan at Pagkalantad) : Ito ang karaniwang pantukoy na nakatalaga sa bawat kahinaan na pampublikong magagamit. Ang isang CVE tulad ng CVE-2026-6785 ay nagbibigay-daan sa isang partikular na kahinaan na matukoy sa pamamagitan ng isang natatanging code, na nagpapadali sa pagsubaybay at koordinasyon sa pagitan ng mga tagagawa at mga pangkat ng seguridad.
CWE (Common Weakness Enumeration) : Sa halip na tumuon sa mga indibidwal na kaso, ikinakategorya nito ang mga pattern ng mga kahinaan (buffer overflow, hindi sapat na pagpapatunay, mga error sa pagpapatotoo, atbp.). Tinutulungan nito ang mga developer na maunawaan kung anong mga uri ng error ang dapat iwasan mula sa yugto ng disenyo.
CVSS (Common Vulnerability Scoring System) : Ito ang pinakamalawak na ginagamit na sistema para sa pagmamarka ng kalubhaan ng isang kahinaan mula 0 hanggang 10. Isinasaalang-alang nito kung paano ito ginagamit, kung nangangailangan ito ng authentication, ang epekto sa pagiging kumpidensyal, integridad, at availability, at mga salik sa oras at kapaligiran. Ang mga halimbawa tulad ng Log4Shell (CVE-2021-44228) ay umaabot sa mga marka na 10, na nagpapahiwatig ng pinakamataas na kritikalidad.
Pangkalahatang klasipikasyon ng mga kahinaan sa cybersecurity
Ang isang praktikal na paraan upang isaayos ang mga kahinaan ay ang pagtingin sa kung saan sila lumilitaw at kung ano ang kanilang naaapektuhan . Mula doon, kadalasan silang pinapangkat sa ilang malawak na kategorya na tumutulong sa pagbibigay-priyoridad at pagtatalaga ng mga responsibilidad sa loob ng organisasyon.
Mga kahinaan sa network : Nakakaapekto ito sa imprastraktura ng komunikasyon : mga hindi kinakailangang bukas na port, malubay na mga patakaran sa firewall, mga hindi maayos na secured na VPN, kakulangan ng segmentasyon ng network, hindi naka-encrypt na trapiko, atbp. Sa mga hybrid at remote na kapaligiran, nagiging mas kritikal ang mga ito dahil sa pagtaas ng antas ng pag-atake.
Mga kahinaan sa pag-configure at sistema : Ito ang mga depekto na lumilitaw kapag ang isang sistema ay na-deploy nang may mga hindi secure na parameter , default na kredensyal, mga serbisyong hindi dapat aktibo, o walang sapat na kontrol sa pag-access. Hindi sila nakadepende sa mismong code, kundi sa kung paano kino-configure at pinapanatili ang imprastraktura.
Mga kahinaan ng tao : kilala rin bilang salik ng tao . Ang mga ito ay nagmumula sa mga hindi ligtas na pag-uugali: paggamit ng mahihina o muling ginagamit na mga password, pagbabahagi ng mga kredensyal sa pamamagitan ng email, pag-download ng mga file mula sa mga kahina-hinalang mapagkukunan, pagkahulog sa mga scam ng phishing o vishing, atbp. Mahirap itong alisin dahil mas may kinalaman ang mga ito sa sikolohiya at kultura kaysa sa teknolohiya.
Mga kahinaan sa cloud : Ang mga ito ay lumilitaw sa mga kapaligirang cloud dahil sa mahinang mga configuration ng storage (mga pampublikong bucket), mga hindi secure na API, labis na pahintulot sa mga pagkakakilanlan, o kakulangan ng patuloy na pagsubaybay. Ang bilis ng pagbabago ng mga serbisyo sa cloud ay ginagawang madali ang pagkawala ng visibility sa iyong seguridad.
Mga kahinaan ng ikatlong partido at supply chain : Ang mga ito ay nagmumula sa mga tool, library, supplier, o kasosyo na may access sa mga sensitibong sistema o data. Ang pagkabigo sa isa sa mga link na ito ay maaaring maging daan upang makompromiso ang mas malalaking kumpanya, gaya ng nakikita sa mga insidenteng may mataas na profile.
Mga pinakamadalas na teknikal na uri ng kahinaan
Bukod sa mga pangkalahatang kategorya, mahalagang maunawaan ang mga teknikal na uri ng kahinaan na madalas na lumilitaw sa mga pag-audit at mga pag-atake sa totoong mundo. Marami ang kasama sa Top 10 ng OWASP at karaniwang matatagpuan sa mga pandaigdigang ulat.
Buffer overflow : Nangyayari ito kapag ang isang application ay nagsusulat ng mas maraming data kaysa sa maaaring magkasya sa isang nakalaan na memory area. Kapag lumampas na sa espasyong ito, ang iba pang mga memory area ay nao-overwrite, na maaaring magpahintulot sa arbitraryong pagpapatupad ng code nang may mga pahintulot ng vulnerable na proseso.
Kondisyon ng karera : Nangyayari ito kapag ang resulta ng isang operasyon ay nakadepende sa pagkakasunud-sunod ng pagpapatupad ng maraming proseso o mga thread na nag-a-access sa isang ibinahaging mapagkukunan. Kung manipulahin ng isang umaatake ang pagkakasunud-sunod na ito, maaari silang magdulot ng hindi inaasahang pag-uugali, tulad ng pagsasagawa ng isang aksyon nang dalawang beses o pag-bypass sa mga kontrol.
Mga bug sa format string : Ito ay mga error na resulta ng pagtanggap ng mga hindi napatunayang format string (halimbawa, sa C, mga function tulad ng printf). Maaaring mag-inject ang isang attacker ng mga format specifier para magbasa o magsulat ng memory nang walang pahintulot.
Mahinang pagpapatunay ng input : Kapag ang data mula sa mga user, form, header, o URL parameter ay hindi wastong na-validate, nagbubukas ito ng pinto sa mga pag-atake tulad ng SQL injection, LDAP injection, XPath, XSS, o command injection . Ito ay isang karaniwang ugat na sanhi ng maraming kritikal na kahinaan.
SQL injection : Kabilang dito ang paglalagay ng malisyosong SQL code kung saan inaasahan ang normal na teksto (halimbawa, sa isang login form). Kung direktang pinagsasama-sama ng application ang input na ito sa isang query, maaaring basahin, baguhin, o burahin ng attacker ang data , at kontrolin pa ang database.
CSRF (Cross-Site Request Forgery) : pinipilit ang isang na-authenticate na user na magsagawa ng mga hindi gustong aksyon sa isang lehitimong application, kadalasan sa pamamagitan ng pag-click sa isang link o paglo-load ng isang page na may nakatagong request. Sinasamantala nito ang tiwala ng site sa session ng user.
Paglalakbay sa Direktoryo : Kabilang dito ang pagmamanipula sa mga path ng file gamit ang mga sequence tulad ng ../ upang ma-access ang mga file sa labas ng direktoryong pinapayagan ng application (halimbawa, /etc/passwd sa Linux). Kung walang wastong pagpapatunay ng path, maaaring mabasa ang sensitibong impormasyon, o kahit ang code ay maaaring isagawa kung may mga script na babaguhin.
Command injection : Nangyayari ito kapag ang isang application ay nagsasagawa ng mga command sa operating system gamit ang data na ibinigay ng user nang hindi ito nililinis. Maaaring mag-inject ang attacker ng mga karagdagang command upang magbura ng mga file, mag-exfiltrate ng impormasyon, o magbukas ng mga remote channel.
Nangyayari ang insecure deserialization kapag ang isang application ay tumatanggap ng serialized data (mga bagay, istruktura) at inaalis ito sa serialization nang hindi bineberipika ang pinagmulan o nilalaman nito. Ang isang minanipulang bagay ay maaaring magdulot ng pagpapatupad ng code habang nasa proseso ng rekonstruksyon.
Mga naka-hardcode na kredensyal : mga kredensyal, token, o key na direktang naka-embed sa source code o mga binary. Kung ang isang attacker ay makakakuha ng access sa repository o mag-decompile ng application, matutuklasan nila ang mga kredensyal na ito at magagamit ang mga ito upang lumipat sa ibang mga system.
IDOR (Insecure Direct Object Reference) : Nangyayari ito kapag pinapayagan ng isang application ang pag-access sa mga resources sa pamamagitan lamang ng pagpapalit ng isang identifier (halimbawa, isang numeric ID sa URL) nang hindi bineberipika kung may pahintulot ang user. Ito ay isang tipikal na kaso ng pagtingin sa data ng ibang tao sa pamamagitan ng pagpapalit ng numero sa URL.
Mga error sa pamamahala ng mapagkukunan : Saklaw nito ang mga sitwasyon kung saan ang isang aplikasyon ay nabigong maayos na pamahalaan ang paggamit ng memorya, CPU, imbakan, o mga sabay-sabay na proseso. Pinapadali nito ang pagkaubos ng mapagkukunan at mga pag-atake ng denial-of-service , halimbawa, sa pamamagitan ng walang limitasyong mga kahilingan sa isang API nang walang limitasyon sa rate.
Kabilang sa mga error sa configuration ang mga nakalantad na admin panel na walang wastong authentication, mga pampublikong cloud bucket, mga hindi kinakailangang aktibong serbisyo, mga nakalistang directory, at mga debug endpoint na maa-access mula sa internet. Ang isang mahusay na dinisenyong imprastraktura ay maaaring maging ganap na hindi ligtas dahil sa isang maling setting lamang.
Ang mga isyu sa pahintulot at kontrol sa pag-access , na kilala rin bilang sirang kontrol sa pag-access, ay nangyayari kapag ang mga user ay nakakagawa ng mga aksyon na hindi nila dapat gawin, maaaring dahil sa hindi maayos na pagtukoy ng mga tungkulin, hindi sapat na pagpapatunay ng backend , o mga API na hindi nagve-verify kung sino ang gumagawa ng kahilingan. Ito ay isang karaniwang pinagmumulan ng pagtaas ng pribilehiyo.
Mga tagas ng impormasyon : Nangyayari ang mga ito kapag inilalantad ng mga system o application ang sensitibong data sa mga mensahe ng error, header, path, log, o mga tugon ng HTTP . Minsan hindi ito direktang pag-atake, ngunit ang impormasyong ito ay nakakatulong sa isang attacker na imapa ang system, matukoy ang mga bersyon, o makahanap ng iba pang mga kahinaan.
Mahinang pamamahala ng sesyon : Kabilang dito ang mga hindi wastong nabuong token, mga sesyon na hindi nag-e-expire, maling pagsasara ng sesyon, o hindi ligtas na pag-iimbak ng mga kredensyal sa cookies. Ang ganitong uri ng mga problema ay nagpapadali para sa mga umaatake na i-hijack ang mga sesyon at gumamit ng mga lehitimong account.
Mga halimbawa ng mga kahinaan at apektadong software sa totoong mundo
Lumalaki ang katalogo ng CVE bawat taon na may sampu-sampung libong bagong entry. Ang ilang mga kahinaan ay nakilala dahil sa kanilang pandaigdigang epekto at nakakatulong na ilarawan kung ano ang maaaring mangyari kapag ang isang organisasyon ay nabigong mag-ayos sa oras o minamaliit ang isang security advisory.
Ang isang kamakailang halimbawa ay ang CVE-2026-6785 , isang kahinaan sa seguridad ng memorya sa iba't ibang bersyon ng Firefox at Thunderbird. Bagama't kumplikado ang mga teknikal na detalye, malinaw ang buod: may mga bug na maaaring humantong sa pagkasira ng memorya at arbitraryong pagpapatupad ng code . Inilabas ang pag-aayos sa mga mas bagong bersyon (Firefox 150, mga na-update na bersyon ng ESR, atbp.), ngunit ang anumang sistemang hindi na-update sa tamang oras ay nananatiling mahina.
Kabilang sa iba pang kilalang mga kaso ang mga kahinaan na may markang CVSS na 10 , tulad ng Heartbleed (OpenSSL), BlueKeep, Shellshock, EternalBlue, at ang nabanggit na Log4Shell. Ang lahat ng ito ay nagpapahintulot sa malayuang pagpapatupad ng code o pag-access sa lubhang sensitibong impormasyon at sinamantala sa malawakang mga kampanya ng malware at ransomware.
Kabilang sa mga halimbawa ng mga madalas na inaatakeng software ang Adobe Flash (ngayon ay lipas na ngunit matagal nang sinasalot ng mga depekto sa pagpapatupad ng code), Microsoft Windows (na may maraming pribilehiyo at mga kahinaan sa RCE sa paglipas ng mga taon), mga Apache server , mga database ng Oracle , Adobe Acrobat Reader , Java , at PHP , lahat ay may malawak na kasaysayan ng mga exploit, mula sa mga buffer overflow hanggang sa mga injection at cross-site scripting.
Ang ilang partikular na kahinaan ay naiugnay sa mga kilalang pag-atake. Halimbawa, ang CVE-2017-0199 , isang depekto sa remote code execution sa Microsoft Office, ay sinamantala ng mga pamilya ng ransomware tulad ng Ryuk, Emotet, at Dridex, gamit ang mga malisyosong dokumento na tila hindi nakakapinsala sa unang tingin.
Mayroon ding mga pagkakataon kung saan ang mga paglabas ng mga tool sa cyberespionage ay naglantad ng mga dating hindi kilalang kahinaan. Noong 2016, inilathala ng grupong The Shadow Brokers ang isang hanay ng mga exploit na umano'y ninakaw mula sa NSA, na nagbubunyag ng mga kritikal na depekto sa mga operating system, application, at firewall. Ang mga tool na ito ay ginamit muli kalaunan sa mga insidente tulad ng WannaCry ransomware, na nagsamantala sa kahinaan ng EternalBlue upang mabilis na kumalat.
Paano sinasamantala ang mga kahinaan: mga karaniwang pamamaraan
Kapag natukoy na ang isang kahinaan, kailangan ng isang umaatake ng isang pamamaraan upang gawing epektibong access ito . Mula roon, maaari na silang mag-deploy ng malware, gumalaw nang pahilig sa network, o kumuha ng data. Ang ilan sa mga pinaka-kaugnay na pamamaraan ng pagsasamantala ay nakalista sa ibaba.
Remote Code Execution (RCE) : Ito ang "banal na Kopita" para sa maraming attacker, dahil pinapayagan sila nitong isagawa ang remote code sa sistema ng biktima nang walang pisikal na pag-access. Maraming exploit chain ang partikular na idinisenyo upang makamit ang kakayahang ito, tulad ng nangyari sa Log4Shell o ilang partikular na kahinaan sa mga nakalantad na serbisyo.
LFI/RFI (Local/Remote File Inclusion) : Sa mga kahinaan sa pagsasama ng file, ang isang mahinang application ay maaaring mag-load at mag-execute ng mga lokal o remote na file na kinokontrol ng attacker . Ina-access ng LFI ang mga file sa mismong server (halimbawa, mga log na may injected code), habang ang RFI ay nagsasama ng content na naka-host sa isang external server, na nagpapahintulot sa direktang pagpapatupad ng code.
Pagpapataas ng pribilehiyo : Kahit na ang unang pag-access ay sa isang limitadong account, ang karaniwang layunin ay dagdagan ang mga pribilehiyo (mula user patungong administrator, normal na user patungong root, atbp.). Maaari itong makamit sa pamamagitan ng mga error sa operating system, mga maling pag-configure ng mga serbisyo, o mga partikular na kahinaan tulad ng PwnKit (CVE-2021-4034) sa mga sistema ng Linux.
Heap spraying : isang advanced na pamamaraan na kinabibilangan ng pagpuno sa dynamic memory (heap) ng mga pattern na naglalaman ng payload, nang sa gayon, kapag ang isang exploit ay nag-redirect ng execution sa isang hindi tinukoy na lugar ng memorya, tumataas ang posibilidad na "mahulog" ito sa malisyosong code. Malawakang ginamit ito sa mga exploit na nagta-target sa mga mas lumang browser.
Return-Oriented Programming (ROP) : isang estratehiya upang malampasan ang mga proteksyon tulad ng DEP/NX. Sa halip na magpasok ng bagong code, muling ginagamit ng attacker ang maliliit na fragment ng lehitimong code ("mga gadget") na nasa mga binary o library, pinagsasama-sama ang mga ito gamit ang mga return statement upang bumuo ng malisyosong lohika. Isa ito sa mga pinakamatatag na pamamaraan sa mga sitwasyon kung saan aktibo ang mga modernong mitigation.
Pagtatasa at pagbibigay-priyoridad: kung paano magpasya kung aling kahinaan ang unang aatakehin
Sa isang karaniwang senaryo, ang isang scan o audit ay maaaring makagawa ng isang ulat na may dose-dosenang o kahit daan-daang mga kahinaan na may label na malubha, katamtaman, o mababa. Ang pangkalahatang klasipikasyon na ito ay kapaki-pakinabang bilang unang pagtatantya, ngunit hindi ito sapat para sa paggawa ng mga desisyon sa negosyo, lalo na kapag may mga mahigpit na deadline para sa pagsisimula ng produksyon.
Upang pinuhin ang pagbibigay-priyoridad na ito, ginagamit ang CVSS at ang mga sukatan nito . Sinusuri ng bahaging "Base" ng CVSS ang mga elemento tulad ng access vector (lokal, katabing network, o remote), ang pagiging kumplikado ng pag-atake, kung kinakailangan ang authentication, at ang epekto sa confidentiality, integrity, at availability. Kung mas malayo at simple ang pag-atake, at mas malaki ang epekto, mas mataas ang score.
Isinasama ng mga temporal na sukatan ang mga salik tulad ng pagkakaroon ng mga pampublikong pagsasamantala, pagkakaroon ng patch, at ang pagiging maaasahan ng impormasyon tungkol sa kahinaan. Sa kabilang banda, isinasaalang-alang ng mga sukatan sa kapaligiran ang partikular na konteksto ng bawat organisasyon: ang bilang ng mga apektadong sistema, mga kinakailangan sa panloob na seguridad, at mga potensyal na pinsalang kolateral (pinansyal, legal, reputasyon).
Sa pagsasagawa, ang isang kahinaan na may mataas na marka na nagdudulot lamang ng pagtanggi sa serbisyo sa isang hindi kritikal na sistema ay maaaring pansamantalang katanggap-tanggap, habang ang isang "katamtaman" na kahinaan na naglalantad sa datos na protektado ng mga regulasyon ay maaaring hindi katanggap-tanggap. Ang susi ay ang pag-ugnay sa teknikal na marka sa pagiging kritikal ng asset at sa konteksto ng regulasyon.
Bukod sa CVSS, maraming organisasyon ang gumagamit ng mga balangkas sa pamamahala ng peligro na nagsasama ng mga sukatan tulad ng EPSS (exploitability probability), asset criticality, kung ito man ay nakalantad sa internet o internal lamang, at kung mayroon bang mga compensating control (WAF, segmentation, monitoring, atbp.). Simple lang ang layunin: magkaroon ng malinaw na listahan ng kung ano ang dapat ayusin ngayon, kung ano ang dapat agad na pagaanin, at kung ano ang maaaring planuhin para sa katamtamang termino.
Mga pinakamahusay na kasanayan para sa pagbabawas at pamamahala ng mga kahinaan
Walang organisasyon ang kayang alisin ang lahat ng kahinaan, ngunit maaari nitong lubos na mabawasan ang pagkakalantad nito sa pamamagitan ng pagpapatupad ng isang serye ng mga pangunahing hakbang, kasama ng mga proseso ng patuloy na pagpapabuti.
Una sa lahat, mahalaga ang isang mahusay na programa sa pamamahala ng patch : isang komprehensibong imbentaryo ng mga asset, pagsubaybay sa mga payo sa seguridad mula sa mga vendor, mabilis na pagsubok sa mga pre-production na kapaligiran, at mabilis na pag-deploy ng mga update sa produksyon. Nakakatulong ito upang isara ang bintana ng pagkakalantad sa mga kilalang kahinaan.
Mahalaga rin na magsagawa ng mga regular na pag-audit at pagtatasa , parehong awtomatiko (mga vulnerability scanner) at manu-mano (pagsubok sa penetrasyon, mga pagsusuri sa configuration). Ang mga aktibidad na ito ay nagbibigay-daan para sa pagtuklas ng mga depekto sa disenyo, mga lumang configuration, mga hindi kinakailangang nakalantad na serbisyo, at mga pagkakamali ng tao na hindi lilitaw sa isang simpleng pag-scan.
Ang pagsasanay at kamalayan ng mga kawani ay isa pang mahalagang haligi. Ang salik ng tao ay nananatiling mahinang kawing sa maraming kadena ng pag-atake. Ang patuloy na mga programa sa pagsasanay, mga pagsasanay sa phishing, malinaw na mga patakaran sa password, multi-factor authentication, at mga protocol sa pag-uulat ng insidente ay nakakatulong na mabawasan ang panganib na ito.
Mula sa teknikal na pananaw, ipinapayong palakasin ang mga kontrol sa pag-access (prinsipyo ng pinakamababang pribilehiyo, RBAC/ABAC, pana-panahong pagsusuri ng mga pahintulot), hatiin ang mga network upang limitahan ang paggalaw sa gilid, protektahan ang mga interface ng pamamahala gamit ang VPN o IP filtering, at i-disable ang mga serbisyo at mga kapaligirang pangsubok sa produksyon.
Panghuli, ang mga advanced na tool at platform para sa automation ng pagtugon sa kahinaan ay maaaring makagawa ng malaking pagkakaiba sa mga organisasyong may malalaking asset. Ang mga solusyon na pinag-iisa ang mga natuklasan mula sa iba't ibang scanner, nag-o-normalize ng data, nagpapayaman dito gamit ang threat intelligence, at nag-a-automate ng mga patching workflow o pagbuo ng ticket ay nakakatulong na mabawasan ang average na oras sa pagresolba at maiwasan ang hindi pagkapansin sa mga kritikal na kahinaan sa daan-daang maliliit na alerto.
Sa huli, ang pamamahala ng kahinaan ay higit pa sa simpleng pagpapatakbo ng isang pag-scan paminsan-minsan. Nangangailangan ito ng pag-unawa kung ano ang isang kahinaan, kung paano ito inuuri, kung saan ito lumalabas (code, network, cloud, tao, ikatlong partido), kung anong mga pamamaraan ng pagsasamantala ang ginagamit, at kung paano matalinong mag-prioritize batay sa aktwal na panganib sa negosyo. Ang mga organisasyong isinasama ang lahat ng ito sa kanilang kultura at pang-araw-araw na proseso ang siyang mas nakakayanan ang isang lalong kumplikado at umuusbong na tanawin ng banta.
