- Ipinagdiriwang ang World Password Day tuwing unang Huwebes ng Mayo upang mapataas ang kamalayan tungkol sa seguridad ng password.
- Ang mahahaba, kakaiba, at masalimuot na mga password ay lubhang nakakabawas sa panganib ng hindi awtorisadong pag-access at mga paglabag sa data.
- Ang mga password manager at two-step authentication ay mga pangunahing kagamitan para sa pagpapalakas ng digital na proteksyon.
- Dapat pana-panahong suriin ng mga negosyo at gumagamit ang kanilang mga gawi at patakaran sa paggamit ng password upang umangkop sa mga bagong banta.
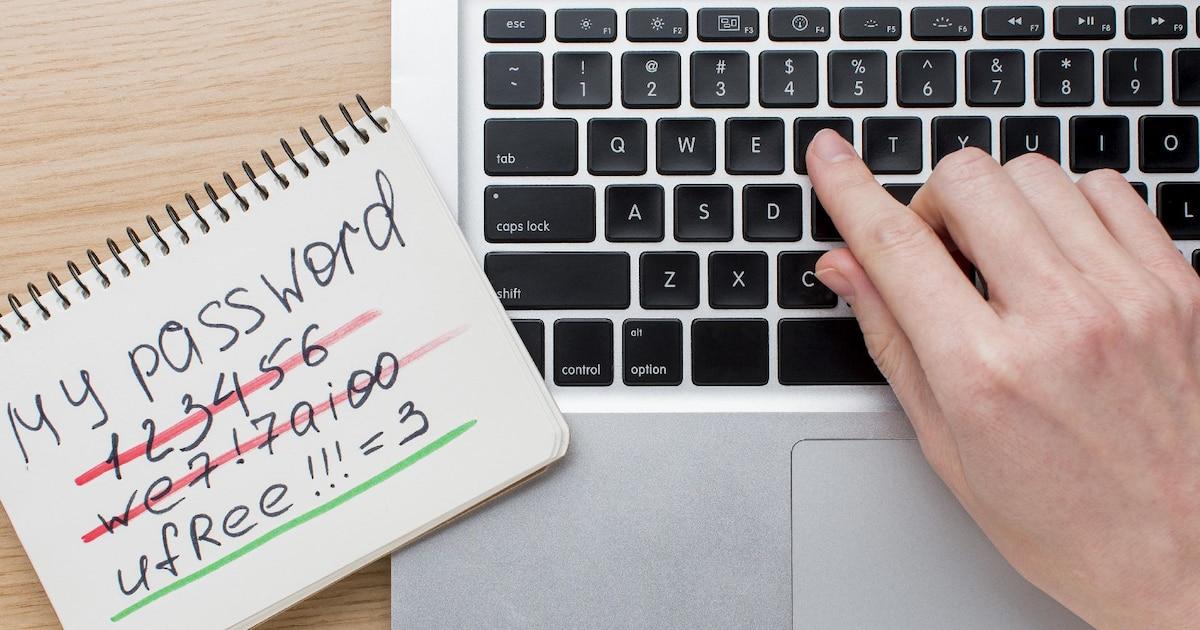
Ang World Password Day ay naging isang mahalagang paalala ng isang bagay na madalas nating nakakaligtaan: ang mga password na ginagamit natin araw-araw ang siyang hadlang na naghihiwalay sa ating mga digital na buhay mula sa mga cybercriminal. Ang bawat pag-login sa email, online banking, social media, o mga platform sa trabaho ay nakasalalay, sa malaking lawak, sa kung gaano kahusay (o hindi mahusay) natin pinamamahalaan ang ating mga password.
Bagama't maaaring parang teknikal o nakakabagot ang paksang ito, ang katotohanan ay ang isang simpleng mahinang password ay maaaring magbukas ng pinto sa pandaraya sa pananalapi , pagnanakaw ng pagkakakilanlan, o paglabas ng sensitibong personal at propesyonal na datos. Kaya naman ang araw na ito, na ipinagdiriwang tuwing unang Huwebes ng Mayo, ay nagsisilbing perpektong dahilan upang suriin ang ating mga gawi, pagbutihin ang ating mga password, at alamin ang tungkol sa mga tool na nagpapadali sa buhay nang hindi isinasakripisyo ang seguridad.
Ano ang World Password Day at kailan ito ipinagdiriwang?
Ang Pandaigdigang Araw ng Password ay ipinagdiriwang tuwing unang Huwebes ng Mayo at naglalayong itaas ang kamalayan ng mga gumagamit tungkol sa kahalagahan ng paggamit ng matibay at maayos na pinamamahalaang mga password. Hindi lamang ito isang simpleng petsa sa kalendaryo: hangad nitong hikayatin ang milyun-milyong tao na gamitin ang araw na ito upang suriin ang kanilang mga password, palitan ang mga ito kung kinakailangan, at gamitin ang mahusay na mga kasanayan sa pamamahala ng password.
Sa araw na ito, ang mga pampublikong katawan, mga kumpanya ng teknolohiya, at mga asosasyon ng gumagamit ay karaniwang naglulunsad ng mga kampanya, gabay, at paalala na humihimok sa lahat na suriin ang katayuan ng kanilang mga kredensyal sa pag-login. Binibigyang-diin nila ang kahalagahan ng hindi muling paggamit ng mga password, pagpapataas ng kanilang pagiging kumplikado, at pag-activate ng mga karagdagang patong ng proteksyon tulad ng two-step authentication.
Hindi nagkataon ang pagpili ng unang Huwebes sa Mayo . Ang layunin ay makahanap ng panahon ng taon na medyo malaya sa iba pang mahahalagang kaganapan na maaaring makasira sa mensahe ng cybersecurity. Sa ganitong paraan, ang pokus ay nananatili sa proteksyon ng datos at pagbabawas ng panganib ng mga paglabag sa seguridad.
Sa pagsasagawa, ang araw na ito ay naging isang regular na paalala para sa mga kumpanya at mamamayan na suriin ang kanilang mga patakaran at gawi sa digital na seguridad, tuklasin ang mga kahinaan, at umangkop sa isang kapaligiran kung saan ang mga cyberattack ay nagiging mas sopistikado at mas madalas.
Pinagmulan at kasaysayan ng World Password Day
Ang pinagmulan ng araw na ito ay nagmula pa sa gawain ng mananaliksik sa seguridad na si Mark Burnett . Noong 2005, inilathala niya ang aklat na "Perfect Passwords," kung saan hinikayat niya ang mga gumagamit na lumikha ng matibay, kakaiba, at mahirap hulaan na mga password, at hayagang iminungkahi ang ideya ng paglalaan ng isang partikular na araw sa pagpapataas ng kamalayan tungkol sa kahalagahan ng mga password.
Binigyang-diin ni Burnett na karamihan sa mga tao ay may tendensiyang gumamit ng mga password na madaling mahulaan , muling ginagamit ang mga ito sa iba't ibang serbisyo, at hindi kailanman binabago ang mga ito, na nagpapadali sa trabaho ng mga cybercriminal. Ang kanyang panukala para sa isang "Araw ng Password" ay naglalayong tiyak na masira ang nakagawiang ito, na hinihikayat ang mga tao na suriin at i-update ang kanilang mga password nang hindi bababa sa isang beses sa isang taon.
Pagkalipas ng mga taon, noong 2013, tinanggap ng Intel Security ang ideyang ito at ginawang pormal ang kaganapan. Idineklara nila ang unang Huwebes ng Mayo bilang World Password Day, na naglalayong gawing isang pandaigdigang kampanya ng kamalayan. Simula noon, ang petsang ito ay lalong naitatag sa buong mundo.
Mabilis na pinagtibay ang inisyatibo ng mga organisasyong cybersecurity , mga espesyalisadong website, at mga pangunahing digital platform. Marami sa kanila ang gumagamit ng araw na ito upang maglunsad ng mga rekomendasyon, mga tool sa pagsusuri ng password, at mga paalala upang i-activate ang two-factor authentication.
Ayon sa datos na nakalap ng mga portal ng istatistika tulad ng Statista, mahigit 60% ng mga gumagamit ng internet ang nagsasabing binago na nila ang kanilang mga password bilang direktang resulta ng mga kampanya sa kamalayan na may kaugnayan sa araw na ito. Ang bilang na ito ay sumasalamin sa tunay na epekto ng isang mahusay na dinisenyong kaganapan sa mga gawi sa digital na seguridad.
Itinatampok ng mga mapagkukunan tulad ng National Today na ang araw na ito ay naging mahalaga sa pagpapataas ng kamalayan sa pangangailangang regular na i-update ang mga password at iwasan ang mga halatang kombinasyon o iyong mga batay sa personal na datos. Maraming eksperto ang sumasang-ayon na ang paglikha ng World Password Day ay nagmarka ng isang mahalagang punto sa kung paano nilalapitan ang cybersecurity mula sa pananaw ng end-user.
Bakit napakahalaga ng mga password para sa iyong digital na seguridad
Ang mga password ay nagsisilbing unang linya ng depensa laban sa hindi awtorisadong pag-access sa ating mga account. Anumang serbisyong iyong nila-log in—email, social media, pagbabangko, pangangalagang pangkalusugan, mga platform ng korporasyon—ay umaasa sa pagiging sapat na matibay ng password na iyon upang mapaglabanan ang mga pag-atake.
Mula sa mga organisasyong tulad ng US Cybersecurity and Infrastructure Security Agency hanggang sa National Cybersecurity Institute ng Espanya, iisa ang mensahe: ang mahihina o muling ginagamit na mga password ang nasa likod ng malaking proporsyon ng mga paglabag sa datos. Sa mga sensitibong sektor tulad ng pangangalagang pangkalusugan at pananalapi, ipinapahiwatig ng mga pag-aaral na inilathala sa mga nangungunang journal na halos 80% ng mga paglabag ay nagmumula sa pagnanakaw o pagtagas ng mga kredensyal.
Para mas maunawaan ito, maraming eksperto ang naghahambing sa sitwasyon sa pisikal na mundo: ang paggamit ng isang simpleng password o muling paggamit nito sa maraming serbisyo ay parang pagla-lock ng iyong pintuan ngunit iniiwan ang susi sa kandado. Sa unang tingin, tila ligtas ang lahat, ngunit ang kaunting pagkakamali lamang ay sapat na para makapasok ang sinuman nang walang gaanong abala.
Gayunpaman, sa kabila ng paulit-ulit na mga babala, ang mga kumbinasyon tulad ng "123456" o "password" ay patuloy na lumalabas sa mga listahan ng mga pinakakaraniwang ginagamit na password sa mundo . Ang mga ito ay napakadaling hulaan na mga password na maaaring matuklasan halos agad-agad sa pamamagitan ng mga brute-force attack o mga simpleng awtomatikong pagsubok sa mga pinakakaraniwan.
Bukod pa rito, ang tendensiyang muling gamitin ang parehong password sa maraming serbisyo ay nagpapalala sa problema: kung ang isang website ay nagkaroon ng data breach at ang password na iyon ay tumutugma sa password na ginagamit mo para sa iyong email, social media, o online banking, maaaring pagdugtungin ng attacker ang mga access at magdulot ng mas malaking pinsala.
Paano lumikha ng ligtas at madaling pamahalaang mga password
Ang paggawa ng malalakas na password ay hindi isang imposibleng gawain; ito ay higit pa tungkol sa pag-aampon ng ilang simpleng gawi at pagsunod sa mga ito. May mga pangunahing alituntunin na makakatulong sa iyong lumikha ng isang tunay na matatag na password nang hindi nababaliw sa pagsisikap na matandaan ito.
Isa sa mga mahahalagang punto ay ang haba ng password . Inirerekomenda na hindi bababa sa 10 karakter ang haba nito, at sa maraming pagkakataon ay mas mahaba pa. Kung mas mahaba ang password, mas maraming posibleng kombinasyon at mas mahihirapan ang isang awtomatikong programa na basagin ito gamit ang brute force.
Mahalaga ring pagsamahin ang malalaki at maliliit na letra, numero, at mga espesyal na simbolo . Pinapataas ng paghahalo na ito ang pagiging kumplikado ng susi. Ang isang karaniwang pamamaraan ay kinabibilangan ng pagpapalit ng ilang letra ng mga numerong magkakatulad ang hitsura, tulad ng paggamit ng 3 sa halip na E, 4 para sa A, 1 para sa I, o 0 para sa O. Gayunpaman, pinakamahusay na iwasan ang mga masyadong nahuhulaang padron na alam ng lahat.
Isa pang mahalagang tip ay iwasan ang halatang personal na impormasyon sa iyong mga password. Ang mga petsa ng kapanganakan, numero ng ID, pangalan ng mga anak o kapareha, address, at numero ng telepono ay pawang impormasyon na maaaring medyo nabunyag o madaling hulaan. Sa halip, ang mga hindi gaanong halatang personal na alaala na hindi mo karaniwang ibinabahagi ay maaaring magsilbing batayan para sa paglikha ng mas mahaba at mas ligtas na passphrase.
Pantay na mahalaga ang pag-iwas sa mga pagkakasunod-sunod ng keyboard o mga nakaayos na numero tulad ng "123456", "000000", o "qwerty". Bagama't madaling tandaan ang mga ito, ang mga ito ang unang mga kumbinasyon na sinusubukan ng mga attacker, dahil mismo sa milyun-milyong gumagamit ang patuloy na gumagamit ng mga ito.
Karaniwang inirerekomenda ng mga eksperto ang regular na pagpapalit ng mga password . Ang isang mahusay na gabay ay kada tatlo o apat na buwan, bagama't makatuwiran din na palitan ang mga ito kapag may indikasyon ng posibleng paglabag sa data o kapag inirerekomenda ito ng isang serbisyo pagkatapos ng isang insidente sa seguridad.
Panghuli, mahalagang huwag isulat ang mga password sa papel o iwanan ang mga ito sa mga nakikitang tala, mga dokumentong walang proteksyon, o mga lugar na madaling mapuntahan. Bagama't maaaring mukhang hindi ito nakakapinsala, isa itong napakadaling paraan para makuha ng isang tao ang iyong mga password nang may kaunting pagsisikap.
Mga tagapamahala ng password: mga kakampi upang maiwasan ang pagkabaliw
Isa sa mga pinakamalaking problema sa paggamit ng mga kumplikado at kakaibang password ay halos imposibleng matandaan ang lahat ng mga ito kung mano-mano mo itong pinamamahalaan. Dito pumapasok ang mga password manager—mga tool na sadyang idinisenyo upang gawing madali ang kung hindi man ay magiging kaguluhan.
Ang password manager ay isang application—lokal man o cloud-based—na awtomatikong bumubuo, nag-iimbak, at pumupuno sa iyong mga password. Kailangan mo lang tandaan ang isang malakas na master password na magbibigay sa iyo ng access sa iba. Mula doon, makakagawa ang manager ng mahahabang at kumplikadong random na mga kumbinasyon para sa bawat serbisyo nang hindi mo na kailangang isaulo ang mga ito.
Maraming gabay sa pinakamahusay na kasanayan, tulad ng mga binuo ng Telefónica Tech sa sampung-puntong gabay nito sa ligtas na paggamit ng internet, ay nagbibigay-diin sa kapakinabangan ng mga password manager. Binabawasan nito ang panganib ng muling paggamit ng mga password, pinapadali ang regular na pagpapalit ng password, at pinipigilan ka sa paggamit ng mga madaling paraan para lamang sa kaginhawahan.
Bukod pa rito, ang mga programang ito ay karaniwang may kasamang mga tampok upang suriin kung mayroon sa iyong mga password ang na-leak sa mga pampublikong database kasunod ng isang paglabag sa seguridad. Kung may matuklasan silang problema, aalertuhan ka nila upang mabago mo ang iyong password sa lalong madaling panahon, sa gayon ay nababawasan ang panahon ng kahinaan.
Kapag na-configure nang maayos, ang isang password manager ay nagiging isang pangunahing haligi ng iyong digital na seguridad , lalo na kung gumagamit ka ng maraming iba't ibang serbisyo o nagtatrabaho sa mga kapaligiran kung saan pinangangasiwaan ang sensitibong data, tulad ng mga kumpanya sa sektor ng pangangalagang pangkalusugan, pananalapi, o administratibo.
Dalawang-hakbang na pagpapatotoo: isang karagdagang layer na siyang makakagawa ng malaking pagkakaiba
Kasama ng malalakas na password, ang two-step authentication (o two-factor authentication, 2FA) ay naging isa sa mga pinakamabisang hakbang para protektahan ang mga account. Simple lang ang ideya: bukod sa iyong password, kailangan mo rin ng pangalawang elemento ng beripikasyon para makapag-log in.
Ang pangalawang salik na ito ay maaaring dumating sa pamamagitan ng SMS, email, o mga partikular na authentication app na bumubuo ng mga pansamantalang code. Sa bawat oras na susubukan mong mag-log in mula sa isang bagong device, o paminsan-minsan, hihilingin sa iyong ilagay ang karagdagang code na ito, na nagpapahirap sa isang tao na makakuha ng access kahit na nakuha na nila ang iyong password.
Itinuturing ng mga internasyonal na organisasyon at entidad tulad ng National Cybersecurity Institute ng Espanya na halos kailangang-kailangan ang karagdagang layer na ito para sa mga kritikal na serbisyo: pangunahing email, pagbabangko, mga propesyonal na network, at mga platform ng korporasyon. Maraming kumpanya ang nagsama na ng opsyong ito bilang default o hinihiling pa nga ito sa kanilang mga empleyado.
Ang pangunahing bentahe ng two-step authentication ay lubos nitong nababawasan ang epekto ng posibleng paglabag sa password. Ang isang attacker na nagnakaw ng iyong password ay kakailanganin pa rin ng access sa iyong mobile phone, email, o sa authenticator app upang makumpleto ang proseso, na kadalasang mas mahirap makuha.
Kasabay nito, ang mga biometric na pamamaraan tulad ng fingerprint at facial recognition ay lumago rin , na ginagamit bilang karagdagang paraan ng pag-unlock sa mga device at application. Bagama't hindi nito ganap na pinapalitan ang mga password, pinapalakas nito ang pag-verify ng pagkakakilanlan at ginagawang mas maginhawa ang ligtas na pag-access.
Mga pinakamahusay na kasanayan at karaniwang pagkakamali kapag gumagamit ng mga password
Sa kabila ng maraming kampanya at tip, maraming laganap na masasamang gawi sa paggamit ng password ang nananatili. Ang pagtukoy sa mga ito ang unang hakbang sa pagwawasto ng mga ito at pagbabawas ng mga panganib sa ating pang-araw-araw na digital na buhay.
Isa sa mga pinakakaraniwang pagkakamali ay ang muling paggamit ng parehong password sa maraming serbisyo. Kung ang isang platform ay nagkaroon ng paglabag sa seguridad at ang password na iyon ay lumabas, maaaring subukan ito ng attacker sa iba pang kilalang site (email, social media, banking) at paramihin ang potensyal na pinsala.
Isa pang karaniwang pagkakamali ay ang pagtitiwala sa mga kahina-hinalang email o mensahe na humihiling sa iyong i-update ang iyong password sa pamamagitan ng mga link na kasama sa mismong mensahe. Ang pamamaraang ito ay tipikal sa mga phishing attack: nagpapanggap sila bilang mga bangko, social network, o mga kilalang kumpanya para linlangin kang ilagay ang iyong mga kredensyal sa isang pekeng website.
Mapanganib din ang pag-iimbak ng mga password sa mga dokumentong walang proteksyon sa iyong computer, mobile phone, o mga serbisyo sa cloud, pati na rin ang pagsulat ng mga ito sa mga pisikal na tala sa iyong mesa, sa mga planner, sa mga sticky note na nakakabit sa iyong monitor, o sa mga katulad na lugar. Sinumang may paminsan-minsang access ay maaaring kunan ng larawan o kopyahin ang mga ito nang hindi mo napapansin.
Dahil sa mga kahinaang ito, inirerekomenda ng mga eksperto ang regular na pagsusuri sa aktibidad ng iyong account , pag-enable ng mga alerto sa pag-login mula sa mga bagong device hangga't maaari, at agad na pagpapalit ng anumang password kung may matuklasan kang kahina-hinalang pag-access o makatanggap ng mga notification ng paglabag sa data mula sa isang serbisyo.
Bukod pa rito, ipinapayong huwag ibahagi ang mga password kahit kanino, kahit sa malalapit na kaibigan o pamilya. Kahit na may tiwala, ang pagbabahagi ay nagpapataas ng panganib na maiimbak ang mga password sa mga hindi ligtas na lokasyon o magamit muli sa ibang mga serbisyo. Kung ang isang ikatlong partido ay nangangailangan ng pansamantalang pag-access, ang pinakamahusay na solusyon ay ang pagbuo ng mga partikular na kredensyal o paggamit ng mga secure na feature sa pagbabahagi kapag pinapayagan ito ng platform.
Ang kahalagahan ng mga password sa mga kumpanya
Sa mundo ng korporasyon, ang pamamahala ng password ay higit pa sa isang rekomendasyon: ito ay isang mahalagang haligi ng cybersecurity ng negosyo . Ang isang nakompromisong account ay maaaring humantong sa hindi awtorisadong pag-access sa mga internal na network, pagtagas ng data ng customer, ang pangangailangang protektahan ang personal na impormasyon , mga pagkaantala sa serbisyo, o kahit na pandaraya sa pananalapi.
Dapat magtatag ang mga kumpanya ng malinaw na mga patakaran para sa paggawa at paggamit ng password, kabilang ang mga kinakailangan sa pagiging kumplikado, mga pana-panahong pagbabago, at pagbabawal sa muling paggamit ng mga password sa iba't ibang panloob na sistema. Karaniwang gawain na hilingin sa mga empleyado na gumawa ng mga password na may tiyak na haba at may iba't ibang karakter.
Pantay na mahalaga ang pagbibigay ng patuloy na pagsasanay sa mga kawani tungkol sa mga pinakamahusay na kasanayan sa cybersecurity . Hindi sapat ang basta magpataw lamang ng mga teknikal na pamantayan kung hindi naiintindihan ng mga gumagamit ang mga panganib ng phishing, paggamit ng mga hindi secure na personal na device, o pagbabahagi ng mga kredensyal sa mga kasamahan upang "mabilis na matapos ang mga bagay-bagay."
Ang mga kompanyang dalubhasa sa teknolohiya at mga serbisyo sa cybersecurity, tulad ng NexTReT at iba pa sa sektor, ay kadalasang nagbibigay-diin sa kahalagahan ng pagbuo ng kultura ng digital security . Kabilang dito ang pagsasama-sama ng mga teknikal na solusyon—mga corporate credential manager, multi-factor authentication, access monitoring—kasama ang mga internal awareness campaign at regular na pagsusuri ng patakaran.
Sa maraming organisasyon, ang paggamit ng mga enterprise password manager at centralized identity system ay nagbibigay-daan para sa mas ligtas na pagtatalaga, pagbawi, at pag-awdit ng access. Binabawasan nito ang panganib na mapanatili ng mga dating empleyado ang mga aktibong kredensyal o hindi kontroladong pagbabahagi ng password.
Dahil sa pag-usbong ng remote work at malawakang paggamit ng mga cloud service, naging mahalaga ang malalakas na password at two-step authentication para sa mga corporate tool. Hindi na lamang opisina ang sakop ng kumpanya: anumang remote connection ay maaaring maging entry point para sa isang attacker kung hindi ito maayos na na-secure.
Sa huli, sa parehong personal at propesyonal na mga setting, ang wastong pamamahala ng password ay gumagawa ng malaking pagkakaiba sa pagitan ng isang mahinang imprastraktura at isang medyo maayos na protektadong kapaligiran. Ang pagsasamantala sa World Password Day upang suriin ang mga patakarang ito ay isang mainam na pagkakataon upang mapataas ang antas ng seguridad nang hindi nangangailangan ng malaking pamumuhunan.
Ang bawat unang Huwebes ng Mayo ay nagpapaalala sa atin na, bagama't ang pamamahala ng mga password ay maaaring mukhang rutina o nakakapagod, ang pagsisikap ay sulit . Ang paggamit ng mahahaba, kakaiba, at kumplikadong mga password, paggamit ng mga password manager, pagpapagana ng two-step authentication, at pananatiling mapagmatyag laban sa phishing ay mga simpleng hakbang na lubos na nakakabawas sa posibilidad na makaranas ng cyberattack. Ang pagbabago ng ilang gawi ngayon ay maaaring makapagligtas sa atin ng maraming problema sa ating digital na kinabukasan.
