- Pinalalawak ng mga browser na may pinagsamang mga AI agent ang saklaw ng pag-atake sa pamamagitan ng pagpapatakbo gamit ang parehong mga pahintulot at sesyon ng user.
- Ang mabilis na pag-iniksyon, pagmamanipula sa clipboard, at mga pamamaraan ng OCR ay nagbibigay-daan sa mga umaatake na manipulahin ang ahente upang i-exfiltrate ang data at magsagawa ng mga hindi gustong aksyon.
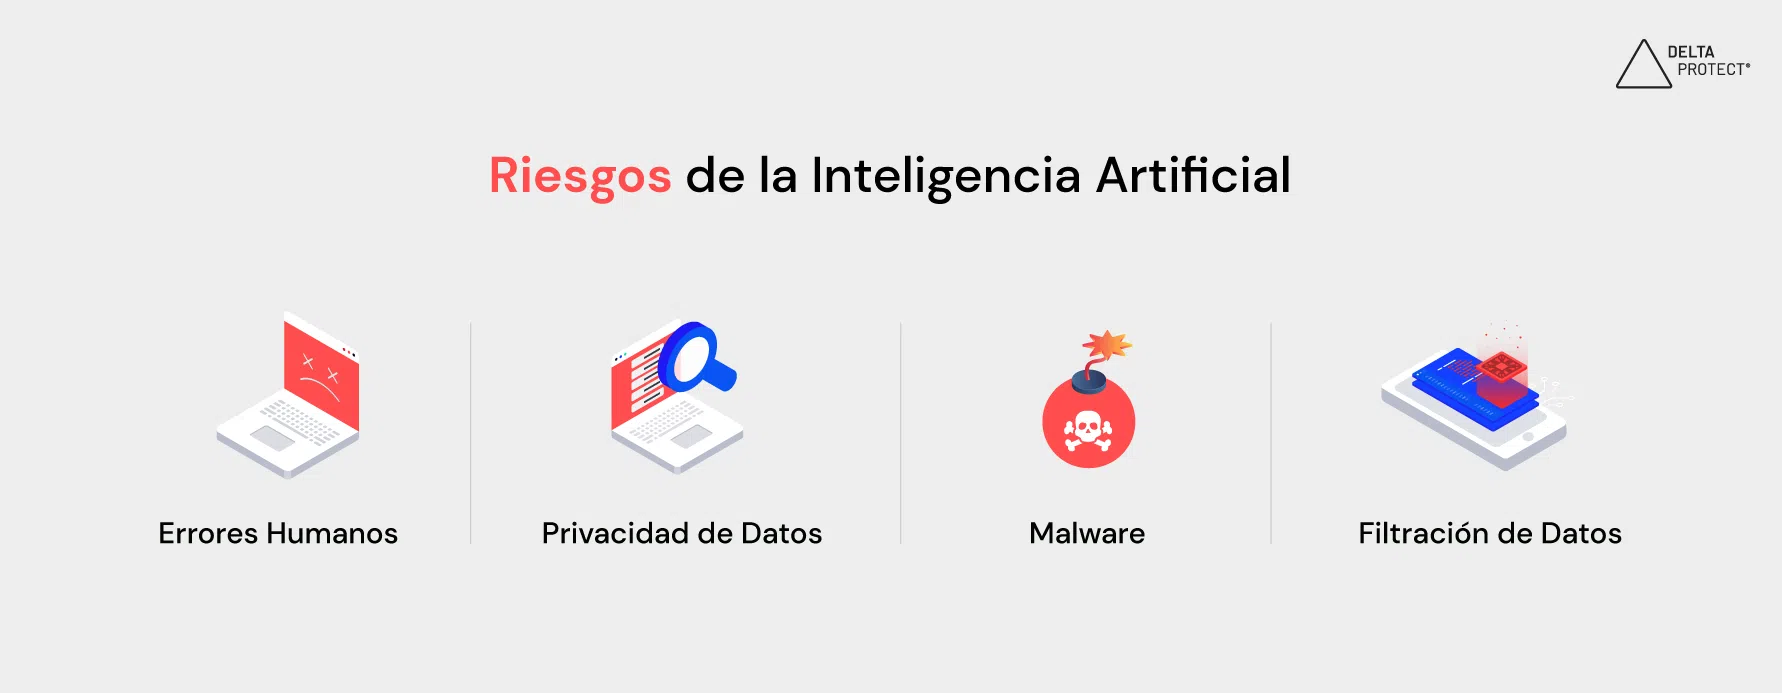
- Ang kombinasyon ng mga extension na may AI, Shadow AI, at sensitibong data ay naglalantad sa parehong mga user at kumpanya sa mga seryosong isyu sa privacy at pagsunod.
- Ang pagpapagaan ng mga panganib ay nangangailangan ng mahigpit na kontrol sa loob mismo ng browser, malinaw na mga patakaran sa paggamit ng AI, at karagdagang mga solusyon sa seguridad na nakasentro sa web.
Narito na ang sunod-sunod na mga browser na may mga integrated AI agent : Atlas ng OpenAI, Comet ng Perplexity, Brave na may Leo, Chrome na may Gemini, Edge na may Copilot, Firefox na may kasamang matatalinong feature… at marami pang darating. Nangangako ang bagong henerasyong ito ng software na ititigil na natin ang simpleng "pag-browse" at sisimulan na nating sabihin sa makina kung ano ang gusto nating gawin nito: magbasa para sa atin, punan ang mga form, pamahalaan ang mga pagbili, o kahit i-automate ang mga kumplikadong gawain sa web.
Gayunpaman, ang kaginhawahang ito ay may madilim na panig: ang browser mismo ay nagiging isang autonomous agent na may access sa iyong mga pahintulot , bukas na sesyon, mga file, at, sa maraming pagkakataon, sa iyong personal o corporate data. Kung may magkamali—dahil man sa mga depekto sa disenyo, mga kahinaan sa seguridad, o isang mahusay na planadong pag-atake—ang epekto ay maaaring mas malaki kaysa sa isang tradisyonal na browser o isang simpleng cloud-based chatbot.
Ang isang AI-powered browser ay mahalagang isang "normal" na browser na may malalim na integrated language model na nakakakita sa mga pahinang binibisita mo, nakakaintindi ng nilalaman ng mga ito, at awtorisadong magsagawa ng mga aksyon na parang ito ang user. Hindi lang nito binubuod ang isang website: maaari itong mag-click ng mga button, punan ang mga form, mag-download ng mga file, pamahalaan ang mga tab, o makipag-ugnayan sa mga serbisyo kung saan ka naka-log in na.
Malaki ang pagkakaiba nito kumpara sa paggamit ng klasikong chatbot sa ibang tab, kung saan mo kinokopya at ipini-paste ang nilalaman: ngayon ang ahente ay nasa "loob" na ng browser , na may direktang access sa konteksto ng iyong pag-browse, sa iyong mga bukas na sesyon, at posibleng sa iyong mga lokal na file o iba pang mga mapagkukunan ng system.
Ang arkitekturang ito ay partikular na kaakit-akit sa malalaking kumpanya ng teknolohiya. Inilunsad ng Perplexity ang Comet browser nito at isinaalang-alang pa ang pagkuha ng Chrome , habang ang Google at Microsoft ay direktang naglalagay ng kanilang mga modelo ng Gemini at Copilot sa Chrome at Edge. Sa bahagi nito, iniharap ng OpenAI ang ChatGPT Atlas bilang sarili nitong Chromium-based browser, na may AI layer na gumagana sa magkakahiwalay na proseso upang mabawasan ang mga panganib.
Malinaw ang motibasyon sa negosyo: milyun-milyong gumagamit, patuloy na paggamit, at tone-toneladang data . Ang isang browser na tulad nito ay nakakabuo ng napakalaking katapatan ng gumagamit ( mahirap magpalit ng browser, kaya naman karaniwan ang paggamit ng maraming browser ) at, bilang karagdagan, nag-aalok ito ng telemetry sa lahat ng trapiko sa web at kung paano nakikipag-ugnayan ang mga gumagamit sa network, isang bagay na lubhang mahalaga para sa pagsasanay ng mga modelo, pagsubok ng mga bagong tampok, at pagbabawas ng mga gastos sa imprastraktura sa pamamagitan ng paglipat ng ilan sa mga gawain sa sariling mga device ng mga gumagamit.
OpenAI Atlas: Mga Pangunahing Tampok at Mga Paunang Hangganan ng Seguridad
Noong Oktubre 21, 2025, inilabas ng OpenAI ang unang pampublikong bersyon ng ChatGPT Atlas para sa macOS , ang AI-powered browser nito na, ayon sa kumpanya, ay lalawak sa Windows, Android, at iOS. Ang ideya ay para sa nabigasyon na "maging" ChatGPT: hindi na kailangang kopyahin at i-paste ng user ang teksto para maproseso ng modelo, ngunit sa halip ay direktang humihiling ng mga gawain sa pahinang kanilang tinitingnan.
Upang mabawasan ang mga panganib, nagpatupad ang OpenAI ng ilang teknikal na paghihigpit na partikular na idinisenyo para sa browser agent . Ang Atlas ay batay sa Chromium, ngunit ang AI ay tumatakbo sa magkakahiwalay na proseso, na nakapaloob sa tinatawag nilang OpenAI Web Layer (OWL). Ayon sa paunang dokumentasyon, ang agent ay:
- Hindi ka maaaring magpatakbo ng code o mag-install ng mga extension. sa iyong sarili
- Kulang ito sa kakayahan na mag-download ng mga file nang nakapag-iisa o mag-access ng iba pang mga lokal na application.
- Hindi niya nakikita o ginagamit nai-save na mga password o awtomatikong pagkumpleto ng datos browser.
- Hindi mo ma-access Impormasyon ng device na nasa labas ng saklaw nito nabigasyon
Tungkol sa privacy, nangangako ang OpenAI ng isang pamamaraang "privacy by default": ang mga interaksyon sa Atlas ay hindi ginagamit upang sanayin ang mga modelo maliban kung tahasang pinahintulutan ng gumagamit. Bukod pa rito, ang memorya ng browser—ang kakayahang matandaan ang mga pahina at konteksto—ay hindi pinagana bilang default at dapat na manu-manong pinagana.
Maaari ring tanggalin ng user ang history at mga alaala , tukuyin kung aling mga website ang maaaring makipag-ugnayan sa ChatGPT, o kahit na ganap na harangan ang AI sa isang click lamang. Sa mga kritikal na site tulad ng mga bangko o sensitibong serbisyo, nangangailangan ang Atlas ng manu-manong kumpirmasyon bago gumawa ng aksyon ang ahente , upang maiwasan ang mga hindi gustong transaksyon o awtomatikong paglilipat ng pera.
Ang mga pananggalang na ito ay isang hakbang sa tamang direksyon, ngunit hindi nito inaalis ang pinagbabatayan na problema: ang isang browser na pinapagana ng AI ay may mas maraming kakayahan kaysa sa isang klasikong browser , at ang isang kahinaan, maling pag-configure, o desisyon sa disenyo ay sapat na upang gawin itong isang napakakumikitang paraan ng pag-atake.
Ang integrasyon ng AI ay lumilikha ng isang ganap na bagong anyo ng pag-atake. Hindi lamang natin pinag-uusapan ang mga klasikong bug sa browser, kundi pati na rin ang mga depekto sa interaksyon sa pagitan ng modelo ng wika, nilalaman ng web, at mga awtomatikong aksyon . Ito ang mga pinakamahalagang panganib na natukoy sa ngayon.
Mabilis na iniksyon at mga nakatagong tagubilin
Ang tinatawag na prompt injection ay binubuo ng pagtatago ng mga malisyosong tagubilin sa loob mismo ng web page, sa mga tila hindi nakapipinsalang piraso ng teksto, sa mga nakatagong HTML, sa mga komento sa forum, sa mga markdown tag at maging sa mga larawang pinoproseso sa pamamagitan ng OCR.
Kapag hiniling ng user sa agent na ibuod, suriin, o makipag-ugnayan sa pahinang iyon, maaaring bigyang-kahulugan ng modelo ang mga instruksyong iyon bilang mga lehitimong utos ng user at isagawa ang mga ito gamit ang lahat ng pribilehiyo ng sesyon nito: pag-navigate sa mga bagong URL, pag-click sa mga button, pagkopya ng pribadong data, pagpuno ng mga form, o pag-post ng sensitibong impormasyon.
Isang praktikal na halimbawa ang naidokumento ng Brave with Perplexity Comet: isang user ang nagbubukas ng Reddit thread na nagtatago, sa loob ng isang "spoiler" na teksto, ng isang hanay ng mga malisyosong utos . Kapag pinindot ng user ang button na "resume page" nang naka-enable ang agent, ang browser ay:
- I-access ang mga setting ng Perplexity account at kunin ang email ng user.
- Simulate ang isang pag-login para sa bumuo ng OTP code Pag-verify
- Buksan ang Gmail (kung naka-log in ka na), hanapin ang mensahe na may code at basahin ito.
- Mag-post sa mismong thread ng Reddit ang email ng gumagamit at ang OTP, iniiwan ito sa paningin ng umaatake.
Nangyayari ang lahat ng ito nang eksklusibo sa pamamagitan ng teksto, nang hindi nangangailangan ng mga malisyosong script o mga low-level exploit , at sa isang click lang mula sa user. Ang nilalaman ng pahina ang "nagpoprograma" sa ahente upang abusuhin ang mga pahintulot nito.
Pag-iniksyon ng clipboard at OCR
Isa pang dahilan na nakakakuha ng atensyon ay ang manipulasyon ng clipboard . Ginagamit na ito ng tradisyonal na malware upang baguhin ang mga address ng cryptocurrency o maharang ang mga kredensyal; sa konteksto ng isang browser na pinapagana ng AI, maaaring basahin ng ahente ang iyong kinokopya at kumilos nang naaayon, o kahit na i-paste pabalik ang binagong nilalaman nang hindi mo napapansin.
Mas sopistikado pa ang paggamit ng mga nakatagong tagubilin sa mga imaheng pinoproseso ng OCR . Maaaring basahin ng browser ang tekstong naka-embed sa mga graphics o screenshot, at kung itinago ng isang attacker ang mga utos sa mga pixel na hindi napapansin ng mata ng tao ngunit hindi ng recognition system, maaaring isagawa ng ahente ang mga ito na parang isang lehitimong bahagi ng pahina.
Sa parehong mga kaso, pareho ang problema: hindi malinaw na nakikilala ng modelo ang pagkakaiba ng "mapaglarawang" nilalaman at "pagtuturong" nilalaman , at may tendensiyang sumunod sa anumang bagay na parang isang utos, lalo na kung ito ay naka-format nang mapanghikayat.
Pagkalantad at maling paggamit ng personal at sensitibong datos
Ang mga browser na pinapagana ng AI ay kadalasang may kasamang matatalinong feature sa autofill o pamamahala ng form na higit pa sa tradisyonal na autocomplete. Kung ang isang malisyosong pahina ay ginagaya ang isang lehitimong form (halimbawa, mula sa isang bangko, social network, o SaaS provider) at naniniwala ang ahente na dapat itong "makatipid sa iyo ng oras," maaari itong maglagay ng data tulad ng iyong buong pangalan, address, numero ng telepono, o kahit na mga internal na pagkakakilanlan ng kumpanya nang hindi tahasang humihiling ng pag-verify.
Bukod pa rito, kung may pahintulot ang browser na tingnan ang lahat ng bukas o kamakailang mga tab , tataas ang panganib: maaaring sabay-sabay na gamitin ng attacker ang impormasyon mula sa iyong email, kalendaryo, mga contact, corporate CRM, o project management system upang makumpleto ang isang gawain, kaya lumalawak ang saklaw ng isang data breach. Bagama't maaaring maging kapaki-pakinabang ito para sa mga lehitimong layunin, sa mga kamay ng isang attacker, nagiging isang minahan ito ng sensitibong data.
Sa mga kapaligirang pangnegosyo, lumalala ang problema. Ang mga extension ng browser na pinapagana ng AI, na isinama sa mga daloy ng trabaho, ay kadalasang humihingi ng napakalawak na pahintulot : pagbabasa at pagbabago ng nilalaman ng lahat ng website, pag-access sa cookies at session, pakikipag-ugnayan sa mga API, at iba pa. Ang kombinasyong ito ay perpekto para sa pagnanakaw ng intelektwal na ari-arian, mga ulat sa pananalapi, mga disenyong ginagawa, source code, o mga kumpidensyal na pag-uusap.
Mga patuloy na sesyon at pag-hijack ng account
Ang isang modernong browser ay nagpapanatili ng maraming bukas na authenticated session : email, cloud storage, social network, online banking, work tools, administration panels… Kung ang ahente ay may kakayahang makipag-ugnayan sa lahat ng mga serbisyong ito at, bilang karagdagan, ang session ay hindi mawawalan ng bisa o muling gagamitin nang walang katiyakan, maaaring samantalahin ng isang attacker ang anumang matagumpay na injection upang magsagawa ng mga chain action nang hindi kinakailangang muling ikompromiso ang user.
Binubuksan nito ang pinto patungo sa session hijacking at lateral movement attacks : kapag nalinlang na ang ahente, maaari na itong mag-download o magbura ng mga file, magbago ng mga setting, magdagdag ng mga SSH key sa mga repository, magbago ng mga record sa isang CRM, o mag-apruba ng mga purchase order, lahat mula sa konteksto ng iba't ibang serbisyo kung saan naka-log in na ang user.
Phishing, disinformation, at kawalan ng transparency sa mga aksyon
Ang mga browser na pinapagana ng AI ay partikular ding mahina laban sa mga "hindi nakikita" na kampanya ng phishing . Ang ahente mismo ng AI ay maaaring gamitin upang bisitahin ang mga mapanlinlang na pahina, punan ang mga form ng pagpapatotoo, o kumpirmahin ang mga transaksyon nang hindi nakikita ng gumagamit ang aktwal na interface, tanging isang "palakaibigan" na buod na nabuo ng modelo.
Bukod pa rito, ang mga sistemang nagbabago ng nilalaman bago ito ipakita sa gumagamit ay nagpapakomplikado sa pagtuklas ng mga pekeng site: Kayang pahinain ng AI ang mga signal ng babala, muling ayusin ang mga elemento, at makabuo pa ng mga makatwirang paliwanag na nagpapahirap sa pag-iba-ibahin ang isang lehitimong website mula sa isang kopya na idinisenyo upang magnakaw ng mga kredensyal.
Isa pang hindi gaanong nasasalat ngunit pantay na seryosong panganib ay ang pagiging madaling kapitan ng maling impormasyon at minanipulang nilalaman . Ang isang modelong hindi maayos ang pagkakaayos, o isa na sinanay gamit ang mga datos na may masamang impluwensya, ay maaaring magbigay-priyoridad sa mga may kinikilingang mapagkukunan, mag-alis ng mga babala, o makabuo ng mga tugon na nagpapatibay sa mga maling salaysay. Kung ang browser ay malawakang ginagamit para sa pangangalap ng balita, ang epekto sa mga pananaw sa katotohanan o sa mga kritikal na desisyon (hal., pamumuhunan, kalusugan, politika) ay maaaring maging malaki.
Sa lahat ng mga kasong ito, mayroong isang karaniwang problema: ang pagiging malabo ng mga aksyon ng ahente . Maraming interaksyon ang nangyayari "sa ilalim ng hood," nang hindi eksaktong nakikita ng user kung aling mga tab ang binuksan, kung anong data ang kinopya, o kung aling mga button ang napindot. Ginagawa nitong mahirap ang pag-audit, pagtatalaga ng legal na responsibilidad (ang user ba o ang AI?), at ang maagang pagtukoy ng mga hindi pangkaraniwang pag-uugali.
Omnibox, mga nakatagong utos, at mga zero-click exploit
Ang omnibox, o iisang address at search bar, isang tampok ng mga modernong browser, ay nagdaragdag ng sarili nitong patong ng panganib. Sa isang senaryo na kontrolado ng AI, ang isang malisyosong utos ay maaaring ipagkunwari bilang isang inosenteng URL o query sa paghahanap . Kung susuriin ng modelo ang iyong tina-type at susubukang "tulungan" ka sa pamamagitan ng direktang pagsasagawa ng mga aksyon, maaari ka nitong i-navigate sa mga site na kontrolado ng attacker o pagpapatakbo ng mga hindi gustong pagkakasunud-sunod ng mga gawain.
Samantala, ang pagsiklab ng mga kahinaan sa zero-click sa mga AI ecosystem ay nagpapakita na kung minsan ay hindi na kailangan ang direktang pakikipag-ugnayan: ang simpleng pagtanggap ng email, imbitasyon sa kalendaryo, o mensahe sa isang platform na isinama sa ahente ay sapat na upang magdulot ng malisyosong lohika. Ang mga halimbawa tulad ng EchoLeak sa Microsoft 365 Copilot ay nagpapakita kung paano, sa pamamagitan ng paggamit ng mga awtomatikong pag-upload ng imahe, mga interpretasyon ng Markdown, at mga internal na proxy , maaaring i-escalate ng isang attacker ang mga pribilehiyo at i-exfiltrate ang data nang walang anumang interbensyon ng user.
Ang ganitong uri ng pag-atake ay hindi limitado sa malalaking office suite: anumang browser na may AI agent na nakalantad sa webmail, messaging, o mga administration panel ay maaaring maging biktima kung awtomatikong nakikipag-ugnayan ang modelo sa natanggap na nilalaman.
Mga extension na pinapagana ng AI, supply chain, at Shadow AI
Bukod sa mga "opisyal" na browser na may built-in na AI, dumarami rin ang mga extension ng browser na pinapagana ng mga language model na nangangako ng agarang produktibidad: mga writing assistant, sentiment detector, advanced autocomplete, mga buod ng pulong, at iba pa. Ang mga extension na ito ay kadalasang humihingi ng mga lubos na mapanghimasok na pahintulot at, sa maraming pagkakataon, nagpapadala ng data sa mga opaque external services.
Ang sitwasyong ito ay lumilikha ng isang pasabog na kombinasyon ng mga kahinaan sa supply chain : mga third-party library, mga hindi na-audit na API, mga inference server na matatagpuan sa ibang mga bansa, mga hindi kontroladong awtomatikong pag-update... Ang isang orihinal na lehitimong extension ay maaaring bilhin ng isang malisyosong aktor at tahimik na i-update upang mangolekta ng sensitibong data o magtanim ng malware sa mga korporasyon.
Ang lahat ng ito ay pinalala pa ng Shadow AI , ibig sabihin, ang paggamit ng mga tool na ito nang walang pag-apruba o pagpapakita ng departamento ng IT. Ang mga empleyadong may mabuting intensyon na nag-i-install ng mga extension ng AI upang mas mabilis na gumana ay maaaring hindi namamalayang nag-e-export ng impormasyong protektado ng GDPR, HIPAA, o PCI DSS sa mga third-party provider na hindi nakakatugon sa mga kinakailangang legal o pamantayan sa seguridad.
Epekto sa privacy, pagsunod sa mga regulasyon at cybercrime
Ang direktang bunga ng bagong senaryo na ito ay isang matinding pagtaas ng mga panganib sa personal na privacy at pagiging kumpidensyal ng negosyo . Ang isang hindi maayos na pinamamahalaang AI browser o extension ay maaaring kumuha ng mga libro, mga artikulong pang-agham na nakabatay sa subscription, mga draft na ulat sa pananalapi, mga planong estratehiko, proprietary code, o data ng customer nang hindi napapansin ng sinuman.
Sa kapaligiran ng tahanan, nakakita na tayo ng mga partikular na problema: Nagpakita pa nga ang ChatGPT ng mga snippet ng mga chat ng ibang user dahil sa isang teknikal na error, at ang feature na pagbabahagi ng pag-uusap ay nakabuo ng mga URL na maaaring i-index ng mga search engine, na nag-iiwan ng libu-libong pribadong pag-uusap na nakikita ng sinuman. Madaling isipin kung ano ang maaaring mangyari kapag ang assistant ay may ganap na access sa trapiko sa web at mga lokal na file.
Sa mundo ng korporasyon, ang pagkakalantad sa intelektwal na ari-arian o datos ng regulasyon ay maaaring humantong sa milyun-milyong dolyar na multa, pagkawala ng kalamangan sa kompetisyon, at pinsala sa reputasyon . Kung ang isang extension ng transkripsyon ng pulong ay nag-iimbak ng mga pag-uusap sa mga sensitibong kliyente sa mga third-party server, o kung ang isang AI browser ay gumagamit ng kumpidensyal na impormasyon sa pananalapi upang sanayin ang mga modelo, ang organisasyon ay maaaring lumabag sa GDPR, CCPA, HIPAA, o iba pang mga regulasyon sa industriya.
Kasabay nito, ginagamit ng mga cybercriminal ang mismong mga kakayahang hinahanap ng mga negosyo. Naobserbahan na ang mga AI-assisted ransomware at polymorphic malware : ang mga pamilya tulad ng PromptLock ay bumubuo ng mga script nang mabilisan upang gumalaw sa mga sistema ng Windows, macOS, o Linux, maiwasan ang pagtuklas, at i-encrypt ang data. Ang tinatawag na "Dark LLMs"—mga bukas na modelo na binago para sa mga layuning kriminal—ay nagbibigay-daan sa automation ng pagmamanman, pagnanakaw ng kredensyal, at buong kampanya ng panghihimasok.
Ipinakita ng mga kamakailang pananaliksik na ang mga LLM na naka-embed sa mga daloy ng trabaho ng korporasyon ay maaaring pilitin sa pag-install ng malware, pagkuha ng data, o pagmamanipula ng mga resulta sa pamamagitan lamang ng mahusay na dinisenyong mga prompt o nilason na data ng pagsasanay. Habang ang mga browser na pinapagana ng AI ay nagiging pangunahing interface sa web, ang banta na ito ay lalawak sa halos bawat online na aktibidad.
Mga hakbang sa pagpapagaan na ipinatupad at mga rekomendasyon upang mabawasan ang mga panganib
Nagsisimula nang tumugon ang mga nagtitinda ng AI browser. Bukod pa sa mga paghihigpit na tinalakay na sa Atlas, nagpanukala ang Brave ng mga partikular na pinakamahusay na kasanayan upang mabawasan ang mga agarang pag-atake ng iniksyon at pang-aabuso sa ahente:
- Malinaw na pagkakaiba ng mga utos ng gumagamit mula sa teksto sa webpag-iwas sa paghahalo ng pareho sa iisang channel ng instruksyon sa modelo.
- Pag obliga Malinaw na kumpirmasyon para sa anumang sensitibong aksyon (mga pagbili, mga pagbabago sa configuration, mga paglilipat ng pera, pag-access sa mga email).
- Ihiwalay ang mga advanced na function ng pangunahing navigation agentkaya ang simpleng pagbisita sa isang pahina ay hindi nagpapahiwatig ng kakayahang kumilos nang awtomatiko.
- Subukan lahat ng nilalaman ng web bilang hindi pinagkakatiwalaan bilang default, na nangangailangan ng malinaw na senyales ng layunin ng gumagamit bago isagawa ang mga aksyon.
Samantala, ang ilang mga kumpanya, tulad ng OpenAI, ay nag-aalok ng detalyadong visibility at mga kontrol sa memorya : pagharang sa AI sa mga partikular na domain, pag-disable sa paggamit ng data para sa pagsasanay bilang default, nagpapahintulot sa user na magbura ng mga pag-uusap at alaala kahit kailan nila gusto, o paghingi ng mga manu-manong pag-apruba sa mga site na itinuturing na kritikal.
Mula sa pananaw ng kompanya ng gumagamit, mayroong ilang mga pangunahing hakbang sa kalinisan na dapat ipatupad sa lalong madaling panahon:
- Malinaw na patakaran sa paggamit ng AI: kung aling mga browser at extension ang pinapayagan, kung anong data ang maaari nilang iproseso at sa ilalim ng anong mga kundisyon.
- Patuloy na pagsasanay para sa mga empleyado, na nagpapaliwanag Mga panganib ng agarang pag-iniksyon, phishing na naka-target sa AI, at mga paglabag sa data.
- Paggamit ng mga virtualisado o nakahiwalay na kapaligiran (VDI, sandboxes) para sa mga gawaing may mataas na peligro, upang mas madaling mapigilan ang isang insidente.
- Pagpapatupad ng mga solusyon sa seguridad na nakasentro sa browser na nagmomonitor ng mga extension, abnormal na pag-uugali, at pag-exfiltrate ng data.
Ayon sa mga eksperto, ang isang "ideal na AI browser" ay dapat magpahintulot sa mga user na paganahin o huwag paganahin ang matalinong pagproseso sa bawat site sa isang pag-click lamang, ihiwalay ang konteksto ng modelo sa iba't ibang domain, palaging kumpirmahin ang pagpasok ng sensitibong data, paghigpitan ang pag-access sa file ayon sa operating system, at payagan pa ang mga user na pumili ng mga lokal na modelo nang hindi nagpapadala ng data sa cloud. Wala pa sa mga kasalukuyang produkto ang nakakatugon sa lahat ng mga kinakailangang ito, kaya mahalagang dagdagan ang mga ito ng mga panlabas na layer ng seguridad.
Ang tanawing inihaharap ng mga browser na may mga AI agent ay kasinglakas at kasing-sensitibo nito: kung maayos na pinamamahalaan, maaari nilang gawing demokrasya ang advanced automation sa pang-araw-araw na buhay; kung hindi papayagan, maaari silang maging paboritong kagamitan ng mga umaatake . Ang susi ay kung paano umuunlad ang mga teknikal na hakbang (paghihiwalay, mga kontrol ng gumagamit, pagtukoy ng iniksyon) at kung gaano kalaki ang ipinupuhunan ng mga organisasyon at indibidwal sa pag-unawa kung ano talaga ang ginagawa ng "katulong" na ito na ngayon ay naninirahan sa loob ng kanilang browser.
